Blockt Microsoft Outlook MSIX-Anhänge? Microsoft hat bestätigt, dass Outlook im Web sowie der neue Outlook für Windows-Client ab Anfang November 2026 Anhänge der Formate .msix und .msixbundle standardmäßig blockieren werden. Laut einem Update des Microsoft 365 Message Centers (MC1488841) werden diese modernen Windows-Installationsformate zur Liste der blockierten Dateitypen (BlockedFileTypes) in den Standard- und benutzerdefinierten Postfachrichtlinien von Exchange Online hinzugefügt. Obwohl Microsoft das MSIX-Containerformat ursprünglich entwickelte, um Windows-App-Installationen durch Sandboxing und Signaturprüfung zu modernisieren, haben Angriffe, die Installationsprotokoll-Handler ausnutzten, zu Sicherheitsbeschränkungen auf Plattformebene geführt. Die Änderung betrifft Unternehmen, die diese Outlook-Clients für den Austausch von Windows-Installationspaketen per E-Mail nutzen, und macht eine Überprüfung der Richtlinien für Dateianhänge sowie alternativer Verteilungsmethoden erforderlich.
Warum Outlook MSIX-Anhänge blockiert
Auf einen Blick
-
Microsoft blockiert ab Anfang November 2026 standardmäßig .msix- und .msixbundle-Anhänge in Outlook im Web und dem neuen Outlook für Windows.
-
Die Dateiendungen werden weltweit in den BlockedFileTypes-Parameter der OwaMailboxPolicy in allen Exchange Online-Umgebungen aufgenommen.
-
Administratoren können die Formate über die Eigenschaft AllowedFileTypes auf eine Whitelist setzen, falls interne Arbeitsabläufe den direkten Austausch von Installationspaketen per E-Mail erfordern.
Die Softwareverteilung über E-Mail-Kanäle steht seit jeher in einem Spannungsfeld zwischen Benutzerfreundlichkeit und Unternehmenssicherheit. Entwicklungsteams und interne IT-Abteilungen nutzen E-Mails häufig, um Vorab-Builds, interne Dienstprogramme und Installationspakete direkt an Kollegen oder ausgewählte Tester zu senden. Das MSIX-Format, das als moderner Nachfolger der klassischen .exe- und .msi-Installer eingeführt wurde, war spezifisch darauf ausgelegt, containerbasierte Installationen, vorhersehbare Deinstallationen und eine Optimierung des Speicherplatzbedarfs innerhalb von Windows-Architekturen zu ermöglichen.
Die direkte Verteilung ausführbarer Pakete als E-Mail-Anhang umgeht jedoch zentrale Sicherheitsüberprüfungen. Wenn ein Endbenutzer einen Installer per E-Mail erhält, kann allein durch visuelle Überprüfung nicht zuverlässig festgestellt werden, ob das Paket manipuliert oder von einer unautorisierten Stelle signiert wurde. Da E-Mails nach wie vor ein primärer Angriffsvektor für Cyberangriffe sind, müssen Sicherheits-Gateways strikte Dateiformatbeschränkungen durchsetzen, um nicht-technische Mitarbeiter vor der versehentlichen Ausführung schädlichen Codes zu schützen.

Der operative Aufwand entsteht dadurch, dass Outlook diese Anhänge in kommerziellen Umgebungen einschränkt, was Softwareanbieter dazu veranlasst, Ad-hoc-Dateifreigaben zu überdenken. Berichten von BleepingComputer zufolge betrifft die Einschränkung sowohl einzelne .msix-Pakete als auch .msixbundle-Dateien, die mehrere architekturspezifische Builds in einem Container bündeln. Sobald die Richtlinienumstellung Mitte November abgeschlossen ist, wird das Öffnen oder Herunterladen dieser Anhänge in unterstützten Outlook-Clients standardmäßig unterbunden.
Wie die OWA-Postfachrichtlinie den Zugriff auf MSIX-Anhänge blockiert
Die Änderung von Microsoft im November 2026 aktualisiert die Anhangsbeschränkungen innerhalb der Exchange Online OWA-Postfachrichtlinien. In Outlook im Web und dem neuen Outlook für Windows bestimmt die konfigurierte Liste der BlockedFileTypes, welche Anhangserweiterungen Benutzer weder öffnen noch herunterladen dürfen.
Dies stellt eine Zugriffskontrolle für Anhänge dar, die in unterstützten Outlook-Umgebungen angewendet wird. Es sollte nicht als generelle SMTP-Zustellungsverweigerung oder als Windows-weites Verbot für MSIX-Installationspakete missverstanden werden.
Die folgende Grafik verdeutlicht den operativen Ablauf der Anhangsbeschränkungen im Vergleich zu gängigen Windows-Softwareverteilungskanälen:
Nachricht mit .msix / .msixbundle Anhang ──> Exchange Online-Postfach ──> Outlook im Web / Neues Outlook für Windows ──> OwaMailboxPolicy Anhangsbeschränkungen ──> Öffnen / Herunterladen standardmäßig blockiert ──> Administrator kann Ausnahme für zulässige Dateitypen konfigurieren
Die Richtlinie adressiert ein spezifisches Risiko beim Zugriff auf Anhänge. Sie hindert Softwareanbieter nicht daran, MSIX-Pakete über andere unterstützte Windows-Kanäle zu verteilen, und entbindet auch nicht von der Notwendigkeit für App-Signierung, Reputationsprüfungen oder Endpunktschutz.
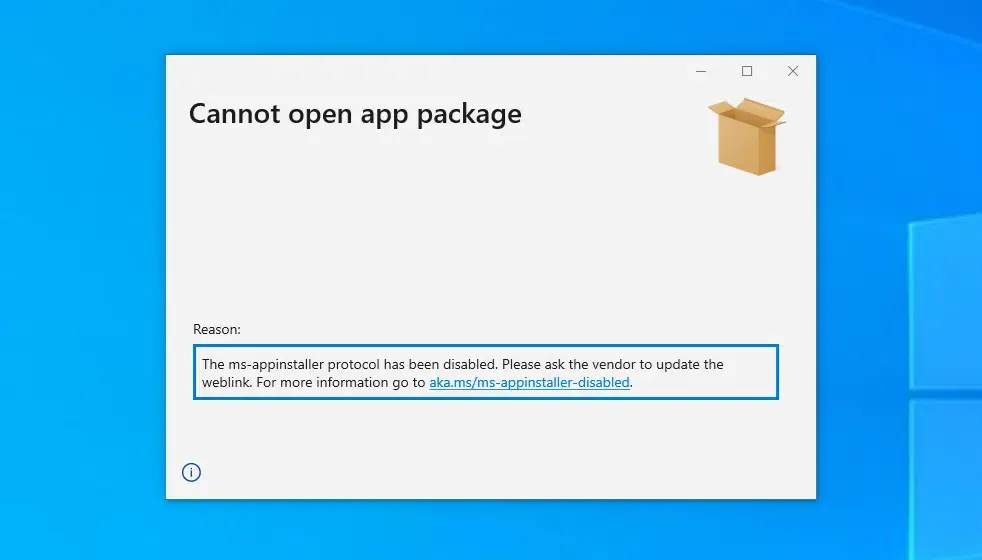
Die Richtlinienänderung bei Outlook folgt auf eine frühere Phase sicherheitsrelevanter Bedenken hinsichtlich der Liefermechanismen für Windows-Installer. Im Dezember 2023 deaktivierte Microsoft den ms-appinstaller-URI-Schema-Handler standardmäßig, nachdem dokumentierte Malware-Kampagnen den Installations-Workflow missbraucht hatten, wie das Microsoft Security Response Center detailliert ausführte. Während jene frühere Maßnahme protokollbasierte Installationsrisiken behandelte, begrenzt das Outlook-Update für November 2026 separat den Zugriff auf bestimmte Installer-Anhänge in unterstützten E-Mail-Clients. Angreifer hatten zuvor Schadsoftware in signierten MSIX-Containern verpackt, um Malware-Familien wie Black Basta und DarkGate zu verbreiten, was kontinuierliche Anpassungen der Paketsicherheit in Microsoft-Produkten zur Folge hat.
Obwohl das Blockieren von Anhängen das automatisierte, unbeabsichtigte Öffnen von Dateien in Outlook mindert, betonen Sicherheitsanalysten, dass die E-Mail-Filterung allein die Verbreitung schädlicher Pakete nicht vollständig verhindert. Bedrohungsakteure können weiterhin versuchen, die Blockaden der Gateway-Dateiendungen zu umgehen, indem sie Dateiendungen umbenennen oder externe Download-Links in E-Mails einbetten. Folglich erfordert die Unternehmenssicherheit den Übergang von statischen Blockaden hin zu verifizierten Verteilungskanälen und zentralen Paket-Repositories, wie von The Next Web analysiert.
Alternativen zum Versand von MSIX-Installern per E-Mail
Das Update der Anhangsrichtlinie von Microsoft schafft eine spezifische Einschränkung für Unternehmen, die MSIX-Installer über betroffene Outlook-Clients austauschen. Diese Organisationen sollten prüfen, ob authentifizierte Download-Portale, verwaltete Unternehmensbereitstellung, genehmigte Repositories oder eng definierte Ausnahmeregelungen besser zu ihren Sicherheits- und Betriebsanforderungen passen.
Architekturbewertung: Software-Verteilungskanäle
Softwareanbieter müssen sich zwischen der Verwaltung einer eigenen Download-Infrastruktur, der Konfiguration von E-Mail-Ausnahmen im Mandanten oder der Einführung verwalteter Software-Verteilungspipelines entscheiden.
Die folgende Vergleichstabelle bewertet gängige Windows-Softwareverteilungsmodelle:
| Verteilungsmethode | Anwendungsszenario | Sicherheitsaspekt | Admin-Anforderung |
|---|---|---|---|
| Outlook MSIX-Anhänge | Bestehende interne Workflows | Blockiert in betroffenen Clients standardmäßig | Explizite OWA-Richtlinienausnahme |
| Authentifiziertes Download-Portal | Direkte Software-Downloads für Unternehmen | Signierung, Reputation, Authentifizierung, Endpunktprüfung | Wartung und Hosting des Portals |
| Managed Enterprise Deployment | Unternehmensgesteuerte Windows-Apps | Zentrale Bereitstellung und Geräteverwaltung | IT-Administration und Richtliniensteuerung |
| Microsoft Store | Unterstützte publizierte Windows-Apps | Store-Einreichung und Plattformprüfungen | Publisher-Onboarding und Release-Management |
Engineering-Teams sollten Verteilungsmethoden im Einklang mit den Sicherheitsrichtlinien ihres Unternehmens, der bestehenden Bereitstellungsinfrastruktur und den Benutzerbedürfnissen evaluieren. Authentifizierte Download-Portale und Managed-Deployment-Tools können zentrale Zugriffskontrollen und Auditierbarkeit bieten, deren Sicherheit jedoch von korrekter Konfiguration, Paketvalidierung und Endpunktschutz abhängt.
Checkliste für Administratoren und Entwickler
Um sich an die Richtlinien-Updates von Exchange Online anzupassen und gleichzeitig eine reibungslose Softwareverteilung aufrechtzuerhalten, sollten IT-Operations- und Engineering-Teams strukturierte Workflows implementieren.
Checkliste für IT-Administratoren
-
Überprüfung der Richtlinienanforderungen: Prüfen Sie, ob interne Abteilungen zwingend darauf angewiesen sind, .msix- oder .msixbundle-Anhänge per E-Mail zu erhalten.
-
Konfiguration der AllowedFileTypes via PowerShell: Falls spezifische Teams die E-Mail-Zustellung benötigen, nutzen Sie die Exchange Online PowerShell, um
.msixund.msixbundlezur EigenschaftAllowedFileTypesder entsprechenden Postfachrichtlinien hinzuzufügen. Beachten Sie dazu die Microsoft Learn-Dokumentation. -
Umstellung der Absender auf Cloud-Speicher: Weisen Sie interne Teams an, Anwendungen über authentifizierte OneDrive for Business- oder SharePoint-Links statt per E-Mail-Anhang zu teilen, gemäß den offiziellen Microsoft Support-Richtlinien.
Checkliste für Softwareanbieter & Entwickler
-
Migration von Anhängen auf Webportale: Entfernen Sie direkte Dateianhangs-Links aus ausgehenden Onboarding-E-Mails und ersetzen Sie diese durch Links zu authentifizierten HTTPS-Download-Portalen.
-
Wahrung der Paketsignierung und Reputations-Hygiene: Signieren Sie Windows-Pakete mithilfe unterstützter Code-Signierungsmethoden, validieren Sie Zertifikatsketten und berücksichtigen Sie die Reputationsprüfungen durch Microsoft Defender SmartScreen. Gehen Sie nicht davon aus, dass ein EV-Zertifikat Sicherheitswarnungen automatisch entfernt.
-
Kommunikation der Richtlinienänderungen an Kunden: Bieten Sie Unternehmenskunden klare Anleitungen zu alternativen Verteilungsmethoden, um Bereitstellungsunterbrechungen zu vermeiden, sobald die Outlook-Blockaden in Kraft treten.
Häufig gestellte Fragen (FAQ)
Welche Versionen von Outlook sind von der Blockade von MSIX-Anhängen betroffen?
Können IT-Administratoren MSIX-Anhänge für interne Benutzer weiterhin zulassen?
Warum blockiert Microsoft sein eigenes modernes Paketformat in Outlook?
Wichtige Erkenntnisse für Engineering-Teams
Softwareanbieter und technische Teams in Unternehmen, die von den neuen Outlook-Restriktionen betroffen sind, sollten ihre Workflows zur Verteilung von Installationspaketen überprüfen. Authentifizierte Download-Portale, verwaltete Anwendungsbereitstellungen und unterstützte App-Stores bieten Alternativen zu direkten E-Mail-Anhängen. Gleichzeitig bleiben Code-Signierung, Reputationsprüfungen und Endpunktsicherheit unabhängig vom Verteilungskanal unverzichtbar.
Unternehmen müssen ihre Bereitstellungsarchitekturen anpassen, um einen Zero-Trust-Ansatz für E-Mail-Anhänge widerzuspiegeln. Indem Benutzer auf authentifizierte Portale geleitet werden, eine robuste Hygiene bei der Code-Signierung implementiert wird und Richtlinienausnahmen gezielt verwaltet werden, können technische Teams sichere Software-Verteilungs-Workflows beibehalten, ohne die Produktivität der Endanwender zu beeinträchtigen.
Referenzen
-
Microsoft 365 Message Center — MC1488841 Archiv — Drittanbieter-Archiv einer Microsoft 365 Message Center-Benachrichtigung, die Zeitplan, Umfang und Richtlinienparameter für das Blockieren von .msix- und .msixbundle-Anhängen detailliert beschreibt.
-
Microsoft Security Response Center — Microsoft Addresses App Installer Abuse — Offizieller Sicherheitshinweis zu historischen Kampagnen, die Windows-Installer-Handler missbrauchten.
-
Microsoft Support — Blockierte Anhänge in Outlook — Offizieller Überblick über standardmäßig blockierte Dateiendungen, Sicherheitsrichtlinien und Alternativen zur Dateifreigabe.
-
Microsoft Learn — Set-OwaMailboxPolicy Dokumentation — Technische Dokumentation zu den Parametern BlockedFileTypes und AllowedFileTypes für Exchange Online-Administratoren.
-
BleepingComputer — Microsoft Outlook to Block MSIX Attachments — Technischer Bericht zur Message Center-Ankündigung MC1488841 und historischem Missbrauch durch Bedrohungsakteure.
-
The Next Web — Microsoft Blocks Two Windows Installer Formats — Analyse der Richtlinienänderungen in Exchange Online, regulatorischer Implikationen und Verteilungsalternativen für Unternehmen.
Share this article