Warum zeigt Safari bei URL-Schemes eine ungültige Adresse an? Safari zeigt möglicherweise einen Fehler wie „Adresse ungültig“ oder „Seite kann nicht geöffnet werden“ an, wenn eine Webseite auf ein benutzerdefiniertes URL-Scheme verweist, für das das System keinen verfügbaren Handler finden kann. Um dieses Problem zu lösen, sollten Sie auf verifizierte Universal Links umstellen oder nutzergesteuerte Fallbacks implementieren, die Nutzer ohne installierte App in den App Store leiten.
Die Safari-Warnung „Safari kann die Seite nicht öffnen, da die Adresse ungültig ist“ tritt auf, wenn mobile Safari versucht, ein benutzerdefiniertes URL-Scheme auf einem Gerät aufzurufen, auf dem die Ziel-App oder ein geeigneter Handler fehlt. Die Lösung besteht darin, von alten URI-Schemes auf verifizierte Universal Links zu wechseln oder nutzergesteuerte Fallback-Architekturen einzusetzen, die Nutzer ohne installierte App direkt in den App Store weiterleiten, ohne Protokollfehler auszulösen.
| Begriff | Definition | Zugehörigkeit | Suchintention |
|---|---|---|---|
| Custom URL Scheme | Ein app-definiertes URI-Protokoll, das es externen Web-Links ermöglicht, native Apps zu starten. | Deep Link Routing | Informationell / Kommerziell |
| Universal Links | Ein HTTPS-Standardmechanismus, der verifizierte Web-Domains direkt mit nativen iOS-App-Ansichten verknüpft. | Mobile Deep Linking | Technisch / Informationell |
| Web-to-App | Der architektonische Prozess, Website-Besucher in native mobile Apps weiterzuleiten. | Conversion-Funnel | Informationell |
Warum Safari bei benutzerdefinierten Schemes den Fehler „Adresse ungültig“ anzeigt

Die Ursache: Wie WebKit auf nicht registrierte URI-Protokolle reagiert
Wenn ein Nutzer auf einen Link auf einer mobilen Webseite tippt, prüft die Rendering-Engine des Browsers das URI-Scheme, um das geeignete Protokoll oder den App-Handler zu bestimmen. In Apple Safari, das auf der WebKit-Engine basiert, werden Standardprotokolle wie http:// und https:// intern vom Netzwerk-Resource-Loader verarbeitet.
Wenn eine Webseite Safari anweist, ein benutzerdefiniertes URI-Scheme aufzurufen (wie myapp://product/detail/1024), versucht das Betriebssystem, eine installierte App zu finden, die dieses spezifische Scheme in ihrer CFBundleURLTypes-Konfiguration registriert hat. Ist die Ziel-App vorhanden, startet iOS diese. Ist sie jedoch nicht auf dem Gerät installiert, kann das Scheme nicht über DNS oder Web-Transport-Layer aufgelöst werden. Da Safari keinen internen Web-Handler für benutzerdefinierte Schemes besitzt, führt der Aufruf zu der Warnmeldung, dass Safari die Seite nicht öffnen kann, da die Adresse ungültig sei.
Die Sandbox-Barriere: Warum JavaScript den Installationsstatus nicht abfragen kann
Frontend-Entwickler versuchen oft, diese Meldung zu umgehen, indem sie per JavaScript prüfen, ob eine App installiert ist, bevor sie das Scheme auslösen. Aufgrund der Sicherheits- und Datenschutzarchitektur von Apple ist dieser Zugriff für Webinhalte strukturell nicht möglich.
Mobile Safari erzwingt eine strikte Sandbox-Isolation zwischen Webinhalten und dem Betriebssystem. JavaScript auf Webseiten ist es untersagt, lokale Dateisystem-Registries abzufragen, installierte App-Pakete zu inspizieren oder zu prüfen, ob ein externes URI-Scheme einen aktiven Handler besitzt. Da der Browser den Installationsstatus nicht vorab prüfen kann, führt der Aufruf eines nicht behandelten benutzerdefinierten Schemes auf einem Gerät ohne passende App zu der WebKit-Fehlermeldung.
Beeinträchtigung der User Experience: Wie Systemmeldungen die Absprungraten erhöhen
Systemdialoge, die eine „ungültige Adresse“ melden, schwächen das Vertrauen der Nutzer und unterbrechen Conversion-Funnel:
- Sicherheitsbedenken: Nutzer interpretieren „Ungültige Adresse“-Warnungen oft als Anzeichen für eine defekte Website, unsichere Software oder Sicherheitswarnungen.
- Funnel-Unterbrechung: Der Nutzer muss den Dialog bestätigen und schließen, bevor er mit der Seite interagieren kann, was zu sofortigen Abbrüchen führt.
- Fragmentierte Store-Übergabe: Wenn ein Fehlerhinweis gleichzeitig mit der Store-Weiterleitung erscheint, wirkt der Übergang zum App Store unsauber.
Warum historische Workarounds in modernen WebKit-Versionen versagen
Die Grenzen des „Hidden Iframe Probing“ in modernem Safari
In älteren iOS-Versionen nutzten Entwickler oft versteckte Iframes. Ein Skript fügte ein unsichtbares <iframe>-Element in den DOM ein und setzte dessen Quelle auf das benutzerdefinierte Scheme (myapp://), während ein Timer lief. Die Idee: Die App startet (falls installiert), während bei fehlender App kein Fehler im Hauptfenster auftritt.
In modernen mobilen Browsern ist dieser Ansatz unzuverlässig:
- Moderne WebKit-Versionen wenden Navigations- und Sandbox-Beschränkungen an, die externe Protokollübergaben aus Iframes einschränken.
- Das Laden nicht registrierter Schemes in Iframes kann weiterhin Browser-Fehlerdialoge auslösen oder ohne sauberes Fallback einfach scheitern.
- Da Iframe-Probing über iOS-Versionen hinweg inkonsistent ist, sollte es nicht als verlässlicher Mechanismus zur Prüfung der App-Präsenz genutzt werden.
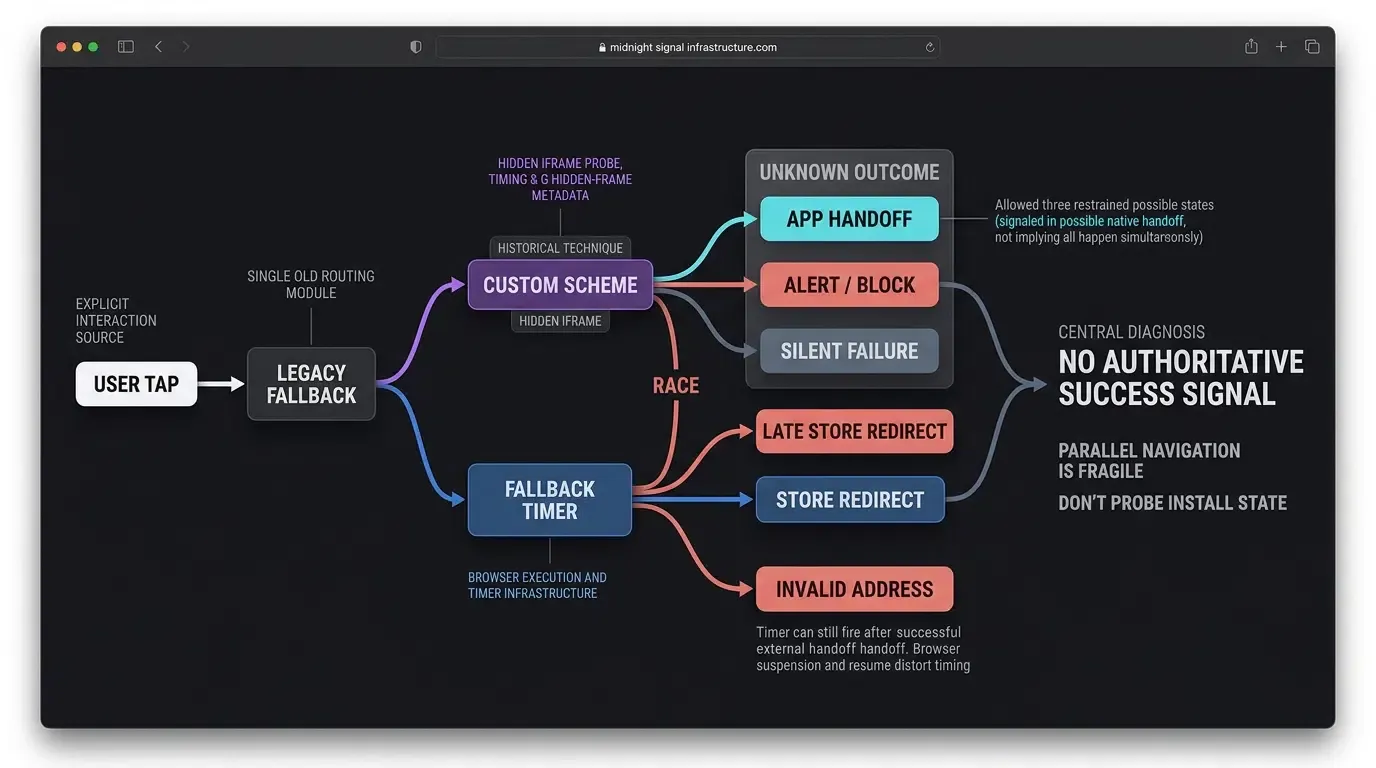
Timer-basierte window.location-Kaskaden: Warum moderne Browser automatisierte Redirects einschränken
Eine weitere alte Technik nutzte zeitgesteuerte Kaskaden via window.location.href:
// Legacy-Antipattern: Fehleranfällig und in modernen Browsern eingeschränkt
window.location.href = "myapp://product/detail";
setTimeout(function() {
    window.location.href = "https://apps.apple.com/app/id123456789";
}, 2000);
Dieser Ansatz erzeugt mehrere technische Probleme:
- Gleichzeitige Warnmeldungen: Ist die App nicht installiert, zeigt Safari beim Aufruf des Custom Schemes den „Adresse ungültig“-Dialog, während der Timer im Hintergrund versucht, die Weiterleitung zum Store zu initiieren.
- Ungewollte Weiterleitung: Wenn die App erfolgreich startet, führt der Browser nach der Rückkehr zu Safari eventuell den Timer aus und leitet den Nutzer unnötig in den App Store weiter.
Nutzeraktivierung und Browser-Navigationsrichtlinien
Moderne mobile Browser erzwingen Richtlinien zur Nutzeraktivierung, die unaufgeforderte Navigationen einschränken. WebKit unterdrückt automatisierte Redirects oder Protokollübergaben, die aus Hintergrund-Timern, asynchronen Callbacks oder Skripten beim Laden ohne vorangegangene Nutzerinteraktion stammen.
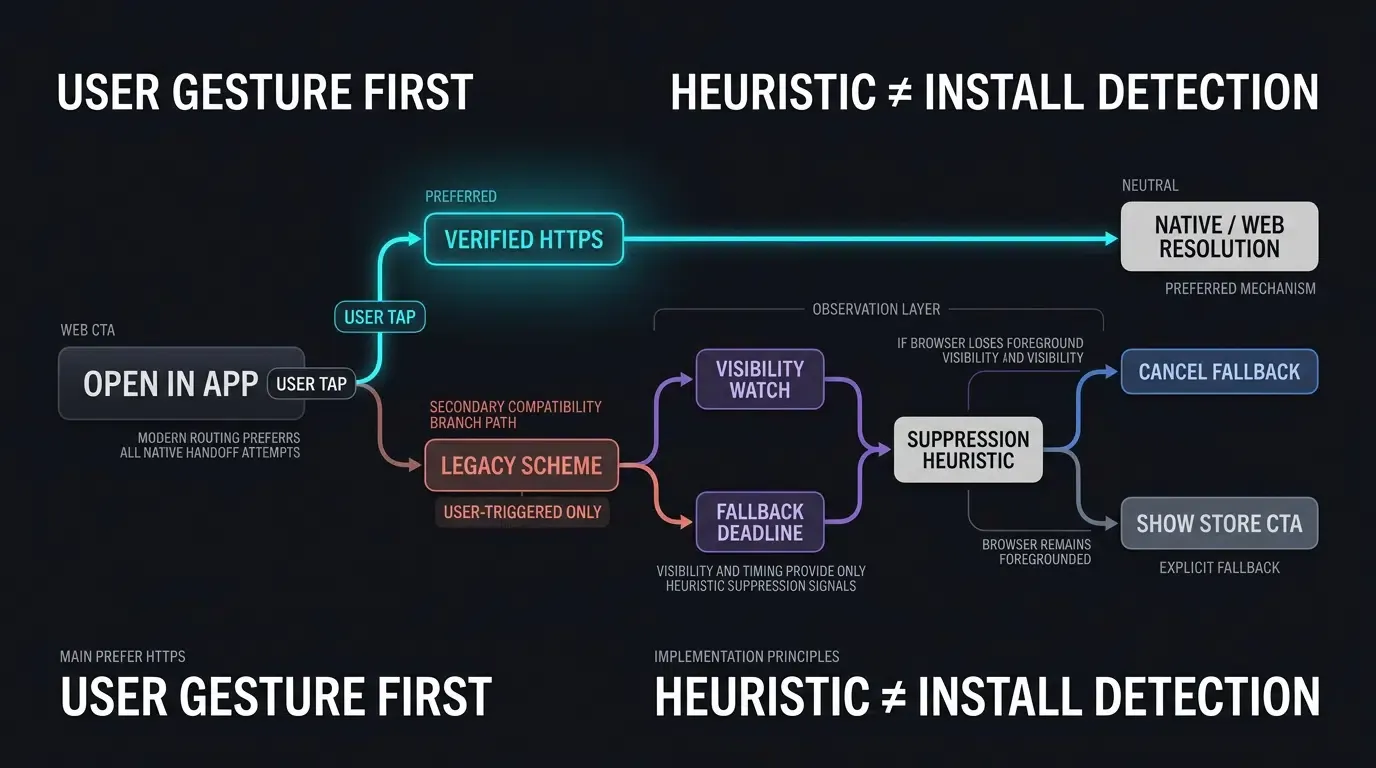
Programmgesteuerte Übergaben ohne direkte Interaktion sind unvorhersehbar. Für zuverlässiges Routing sollten native App-Übergaben immer durch eine explizite Nutzergeste, wie einen Klick auf ein Element, ausgelöst werden.
Warum Apple Universal Links als bevorzugte Lösung entwickelte
Um die Schwachstellen proprietärer URL-Schemes zu eliminieren, führte Apple mit iOS 9 Universal Links ein. Universal Links ersetzen Custom Schemes (myapp://) durch standardmäßige, verifizierte HTTPS-Web-URLs (https://app.example.com/product/1024).
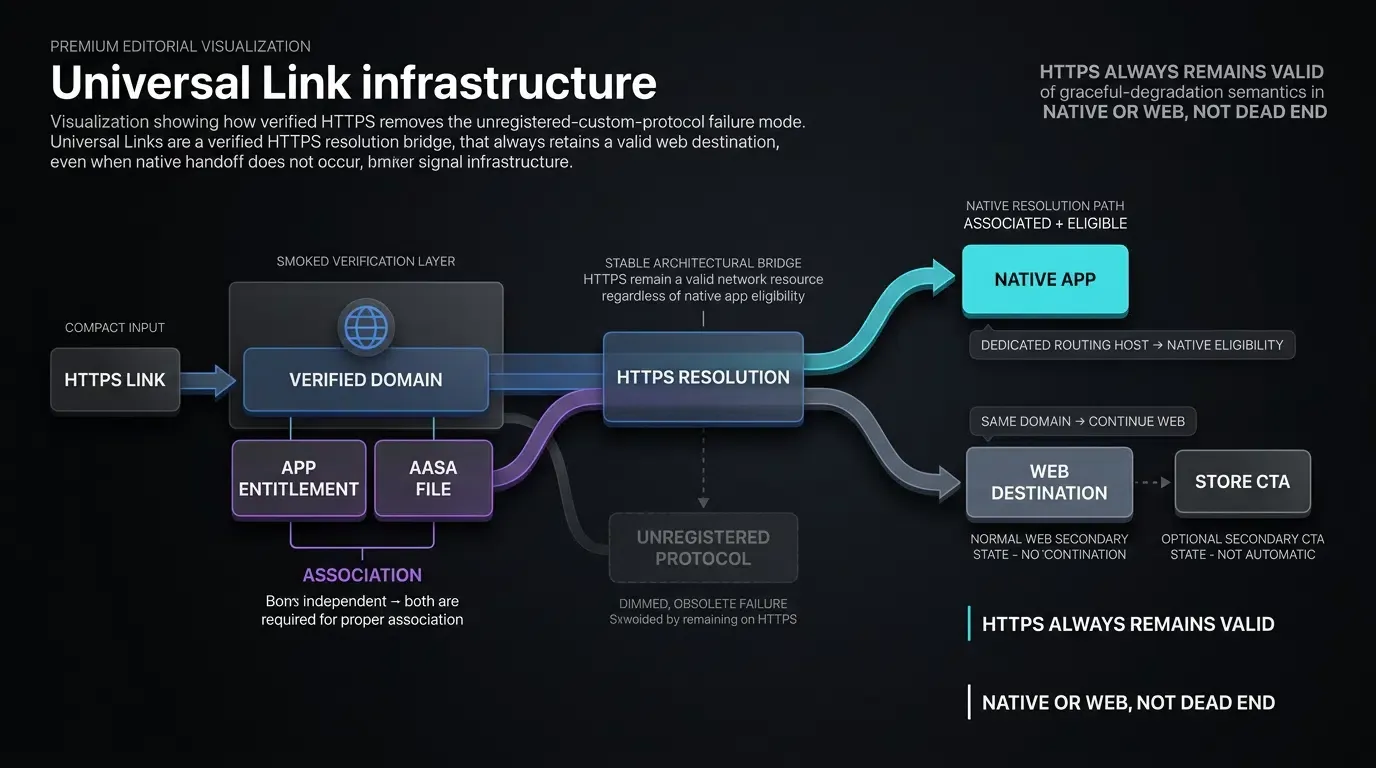
Indem Deep Linking in die HTTPS-Infrastruktur verankert wurde, entfiel das Risiko nicht registrierter Protokolle. Ist die App installiert, leitet iOS den Link direkt an den nativen Handler weiter; ist sie nicht vorhanden, navigiert Safari den HTTPS-Link wie eine normale Web-Ressource und lädt die Webseite oder ein Store-Fallback ohne Protokoll-Fehler.
Wie Universal Links die „Adresse ungültig“-Warnung eliminieren
Das HTTPS-Fundament: Eliminierung nicht registrierter Protokollfehler
Der Hauptunterschied zwischen einem Custom URL Scheme und einem Universal Link liegt in der Auswertung durch den Netzwerk-Stack des Browsers:
- Custom Scheme (
myapp://): Ein nicht standardisiertes Protokoll. WebKit kann es nicht via DNS auflösen. Existiert kein Handler, droht der „Adresse ungültig“-Fehler. - Universal Link (
https://app.example.com): Eine qualifizierte Standard-HTTPS-URL. WebKit kann HTTPS-Adressen nativ auflösen und laden.
Da Universal Links gültige Web-URLs sind, stößt Safari nie auf ein unbekanntes Protokoll. Findet keine native App-Übergabe statt, lädt Safari einfach die Webseite an dieser Adresse.
Die Zwei-Wege-Assoziation: Koordinierung nativer Entitlements mit der AASA-Datei
Universal Links etablieren verifiziertes Routing über eine Verknüpfung zwischen App-Binary und Web-Domain:
- Application Entitlement: Die iOS-App deklariert ein
Associated Domains-Entitlement mit dem Domain-String:applinks:app.example.com. - Server-Deklaration: Die Web-Domain hostet unter
https://app.example.com/.well-known/apple-app-site-association(AASA) eine JSON-Datei, die berechtigte Application-IDs und Pfad-Matchings spezifiziert. - OS-Auflösung: Nach der Installation validiert iOS die Domain-Assoziation. Beim Klick auf einen verknüpften Link prüft das Betriebssystem, ob eine berechtigte App den Link verarbeiten kann.
Graceful Web Degradation: Was passiert, wenn die App nicht installiert ist
Wenn ein Nutzer ohne App auf einen Universal Link tippt:
- iOS prüft die URL gegen das Register verifizierter Assoziationen.
- Da keine passende App gefunden wird, delegiert iOS den Link an Safari als Standard-Webnavigation.
- Safari lädt die Webseite unter dieser URL ohne System-Fehlermeldungen.
- Die Webseite kann Produktinhalte zeigen, einen App-Store-CTA einblenden oder Deferred Parameter wiederherstellen.
Management der Same-Domain-Navigation durch dedizierte Subdomains
Beim Einsatz von Universal Links müssen Teams das Same-Domain-Navigationsverhalten von Safari beachten, wie in der Apple-Entwicklerdokumentation beschrieben.
Wenn ein Nutzer auf https://example.com/promo surft und einen Universal Link auf dieselbe Domain (https://example.com/product/1024) klickt, geht Safari davon aus, dass der Nutzer auf der Website bleiben möchte, und lädt die Webseite, anstatt die native App zu öffnen.
Die Nutzung eines separaten Routing-Hosts umgeht dies:
- Hauptwebsite auf der Root-Domain oder Web-Subdomain:
https://www.example.com. - Universal-Link-Routing über eine dedizierte Subdomain:
https://app.example.com.
Diese Trennung erfüllt Safaris Heuristiken und ermöglicht den direkten nativen App-Start.
Implementierung robuster Web-to-App-Übergaben mit JavaScript-SDKs
Architektur mehrstufiger Fallbacks: Universal Links zuerst, explizite Fallbacks danach
Produktions-Web-to-App-Architekturen nutzen mehrstufige Weiterleitungskaskaden:
- Stufe 1 (Universal Links): Der primäre CTA-Button nutzt einen verifizierten Universal Link auf einer Subdomain. Bei installierter App erfolgt das native Routing ohne Fehlerwarnung.
- Stufe 2 (Kontextuelles Web-Fallback): Ist die App nicht installiert, führt der Link direkt zur Web-Landingpage mit Download-Button.
- Stufe 3 (Custom Scheme Fallback): Wo Legacy-Schemes für ältere Betriebssysteme nötig sind, sollten diese nur nach expliziter Nutzerinteraktion und nicht automatisiert aufgerufen werden.
Nutzung der Page Visibility API zur Unterdrückung von Fallbacks
Client-Skripte können prüfen, ob ein Dokument die Sichtbarkeit im Vordergrund verloren hat, um unnötige Store-Redirects abzubrechen. Da JavaScript native Prozesse nicht prüfen kann, wird die WHATWG Page Visibility API genutzt.
Bei einem Tab-Wechsel erkennt das Skript die Sichtbarkeitsänderung:
// Beispielhaftes Fallback-Delay; an UX-Anforderungen anpassen
var fallbackTimer = setTimeout(function() {
    if (!document.hidden) {
        // Dokument blieb im Vordergrund; Fallback-CTA ausführen
        window.location.href = "https://apps.apple.com/app/id123456789";
    }
}, 2000);

document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // Dokument ist verborgen; Timer abbrechen
        clearTimeout(fallbackTimer);
    }
});
Eine Sichtbarkeitsänderung signalisiert, dass das Dokument verborgen wurde, was hilft, falsche Store-Redirects zu vermeiden. Da Tab-Wechsel oder Bildschirm-Sperren ebenfalls den Status ändern, ist dies nur eine Heuristik. Die 2000ms Verzögerung ist ein Erfahrungswert.
Verknüpfung von Nutzergesten mit Universal-Link-Ankern
Für direktes Routing binden Frontend-Entwickler Anker-Elemente direkt an verifizierte Universal-Link-Endpunkte. Bei Klicks navigiert der Browser den HTTPS-Link, den iOS abfängt.
Plattformen wie OpoInstall unterstützen zudem Deferred Parameter über SDK-Hooks. Diese erlauben die Wiederherstellung von Kampagnenparametern beim App-Start, ohne den Universal Link-Prozess zu verändern. Details finden Sie in der SDK-Integrationsdokumentation.
[Nutzer klickt Web-CTA]
             │
             ▼
[Routing-Logik evaluieren]
   ┌─────────┴─────────┐
   ▼                   ▼
[Custom Scheme: myapp://] [Universal Link: https://]
   │                           │
   ▼                           ▼
[Safari-Auflösungsversuch]     [OS prüft Assoziation]
├─ App aufgelöst -> App Start  ├─ App installiert + berechtigt -> Native App
└─ Kein Handler / Blockiert -> └─ Nicht installiert ->
   Evtl. "Adresse ungültig"       Lädt Web-Landingpage sauber
   Systemwarnung                 │
                                  ▼
                                  [App Store oder Web-Fallback]
Clientseitige Implementierung: Universal Link-Routing und Fallback-Handling
Konfiguration moderner Universal Link-Redirects
Die Frontend-Implementierung nutzt interaktive Anker-Elemente mit verifizierten Universal Links auf einer Subdomain, was bei blockierter Skriptausführung als Graceful Fallback dient.
Native iOS-Verarbeitung in Scene-Based Architekturen
Für moderne iOS-Apps werden Universal Links via UIWindowSceneDelegate verarbeitet: scene(_:willConnectTo:options:) beim Kaltstart und scene(_:continue:) bei Hintergrund-Aktivität. Das native Interface validiert, ob die eingehende NSUserActivity den Typ NSUserActivityTypeBrowsingWeb besitzt und validiert den Pfad.
// Web: Frontend Universal Link Übergabe mit Progressive Anchor Fallback
// Konfiguriert HTTPS Universal Link Ziel mit clientseitigem Query-Sanitizing.
(function() {
    var ctaButton = document.getElementById("openAppBtn");
    if (!ctaButton) return;

    // 1. Initialer Status: Universal Link auf dedizierter Subdomain vermeidet Safari-Continuity-Probleme
    var targetBaseUrl = "https://app.example.com/detail/1024";

    // 2. Query-Parameter sanitisieren
    var urlParams = new URLSearchParams(window.location.search);
    var rawId = urlParams.get("id") || "";
    var rawPromo = urlParams.get("promo_code") || "";
    var rawSource = urlParams.get("utm_source") || "web_landing";

    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
    var targetId = idRegex.test(rawId) ? rawId : "";
    var promoCode = idRegex.test(rawPromo) ? rawPromo : "";
    var utmSource = idRegex.test(rawSource) ? rawSource : "web_landing";

    var finalUrl = targetBaseUrl + "?utm_source=" + encodeURIComponent(utmSource);
    if (targetId.length > 0) {
        finalUrl += "&id=" + encodeURIComponent(targetId);
    }
    if (promoCode.length > 0) {
        finalUrl += "&promo_code=" + encodeURIComponent(promoCode);
    }

    if (ctaButton.tagName.toLowerCase() === "a") {
        ctaButton.setAttribute("href", finalUrl);
    } else {
        ctaButton.addEventListener("click", function(e) {
            e.preventDefault();
            window.location.assign(finalUrl);
        });
    }
})();
// iOS: SceneDelegate.swift - Universal Link Verarbeitung & Routing
import UIKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    private static let allowedHosts = Set(["app.example.com"])
    private static let allowedPathPrefixes = ["/detail/", "/promo/"]
    private static let allowedKeys = Set(["id", "promo_code", "utm_source"])

    static func validate(url: URL) -> ValidatedAppRoute? {
        // Validierung der URL und Parameter...
        return ValidatedAppRoute(path: url.path, queryParams: [:])
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate {
    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb,
           let webpageURL = userActivity.webpageURL {
            // Routing verarbeiten
        }
    }
}
Sanitizing: Strikte Filterung eingehender Parameter
Gemäß den OWASP-Richtlinien für mobile Apps sind alle Parameter aus Universal Links als unsicher einzustufen:
- Pfadvalidierung: Abgleich gegen eine Liste autorisierter View-Controller.
- Query-Filterung: Nur erlaubte Keys (
id,promo_code,utm_source) zulassen. - Längenbegrenzung: Parametereingaben auf max. 64 alphanumerische Zeichen begrenzen.
Safari Deep Linking Matrix
| Protokoll | Basis | Verhalten (App installiert) | Verhalten (App fehlt) | Risiko "Ungültige Adresse" |
|---|---|---|---|---|
| Custom Scheme | myapp:// |
Startet App | Kann Fehler auslösen | Hoch |
| Universal Link | https:// |
Öffnet App | Lädt Webseite | Niedrig |
Häufig gestellte Fragen (FAQ)
Kann ich per JavaScript prüfen, ob eine iOS-App installiert ist, bevor ich ein URL-Scheme auslöse?
Wie verhindern Universal Links den Fehler „Adresse ungültig“ in Safari?
Warum öffnet ein Universal Link manchmal die Webseite statt der App?
Zusammenfassung und Entscheidungsmatrix
Der „Adresse ungültig“-Fehler in Safari ist die direkte Konsequenz aus dem Einsatz benutzerdefinierter URI-Schemes auf Geräten ohne App-Handler. Legacy-Workarounds wie Hidden-Iframes oder Timer-Kaskaden sind fehleranfällig und schaden der Conversion.
Der Wechsel zu verifizierten Universal Links beseitigt diese Fehlerquelle und bietet ein zuverlässiges HTTPS-Fallback. Engineering-Teams, die HTTPS-Assoziationen mit nutzerzentrierten Integrationen kombinieren, vermeiden Browser-Warnungen, bewahren Marketing-Parameter und unterstützen eine nahtlose User Journey.
Mehr zur Implementierung von Universal Links erfahren Sie in der SDK-Integrationsdokumentation.
Weiterführende Ressourcen
- Konzepte: Custom URL Scheme, Universal Links, Web-to-App, WebKit-Fehlerbehebung
- Technologien: Apple WebKit, iOS UIKit, Apple App Site Association (AASA), OpoInstall Web JS SDK
- Standards: IETF RFC 3986, Apple Associated Domains, OWASP MASTG
- APIs:
UIApplication.shared.open,UIWindowSceneDelegate, WHATWG Page Visibility - Offizielle Dokumentation:
Share this article