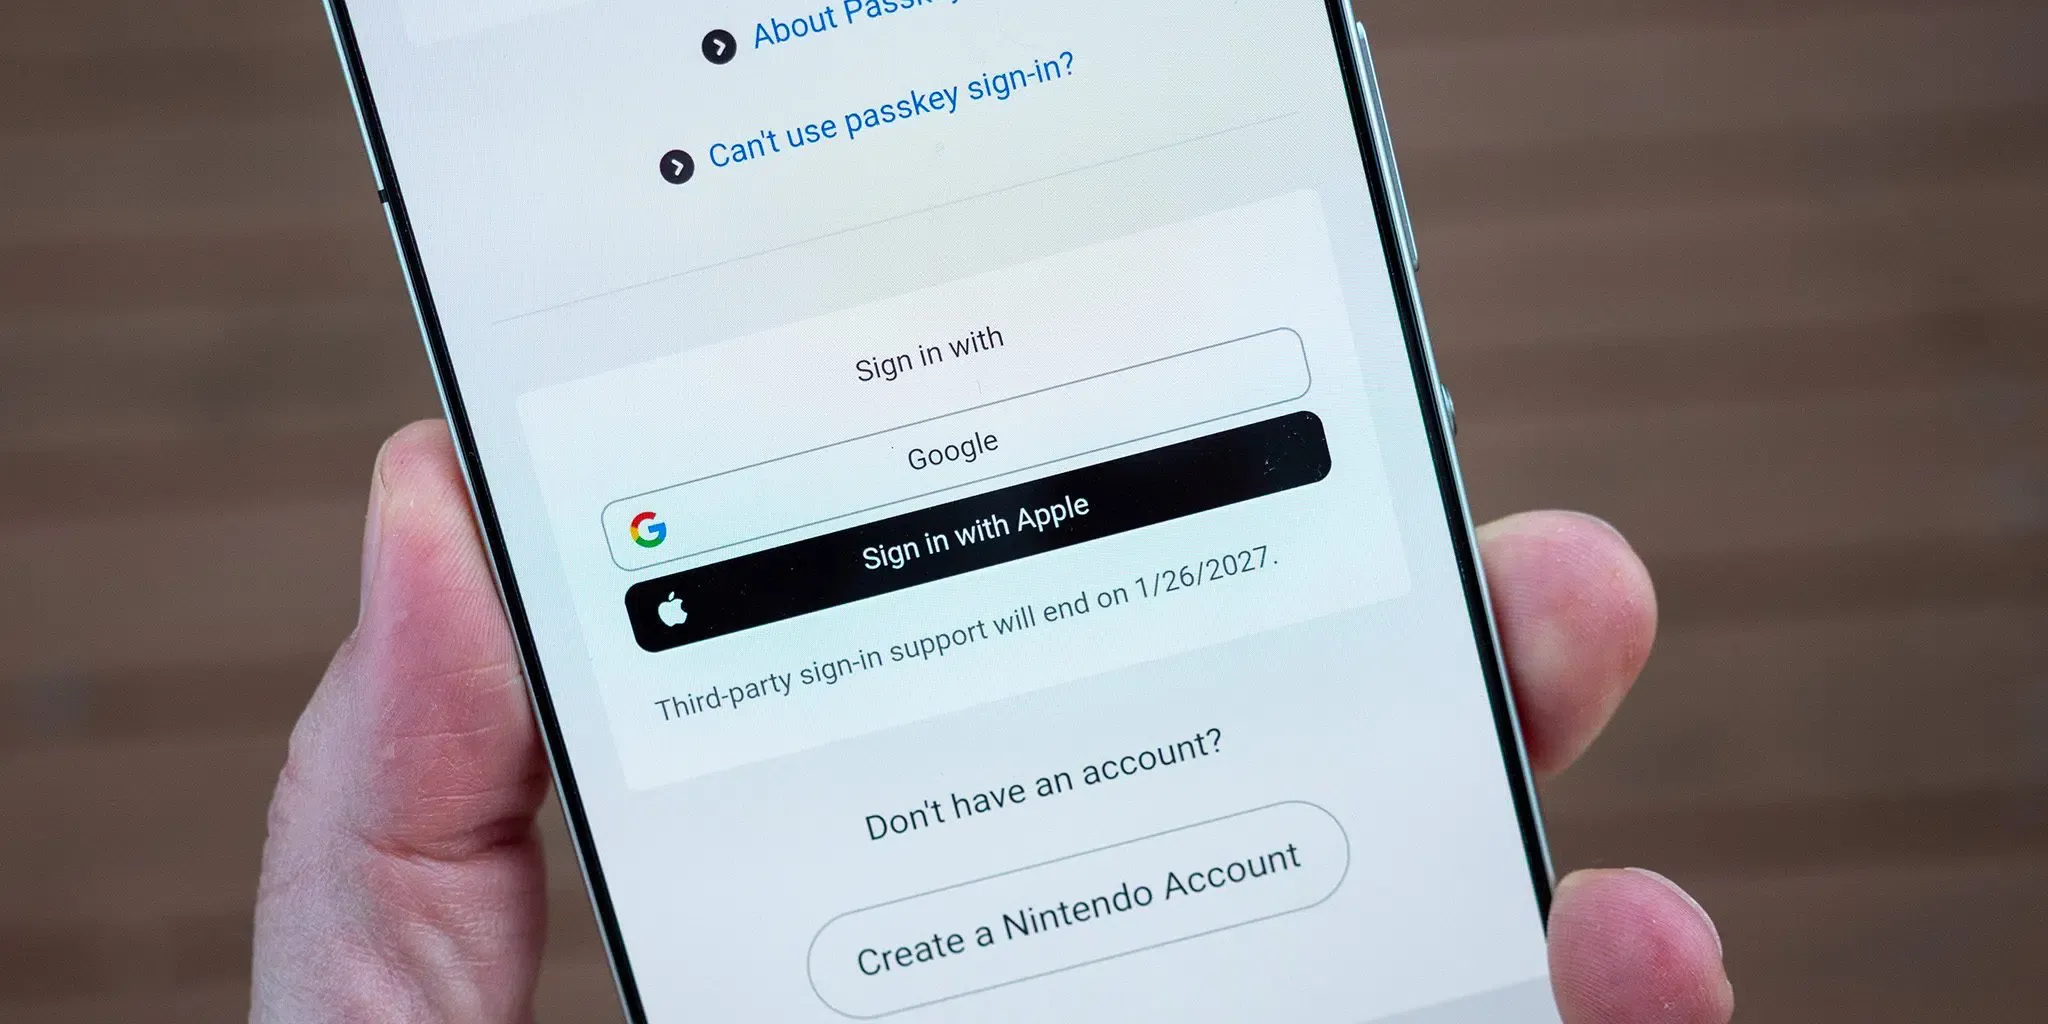
Nintendo stellt Drittanbieter-Logins ein? Nintendo hat in einer offiziellen Support-Mitteilung bestätigt, dass Nintendo-Konten ab dem 26. Januar 2027 keine Anmeldungen über Google und Apple mehr akzeptieren. Nutzer müssen sich stattdessen über eine E-Mail-Adresse oder eine Anmelde-ID mit Passwort oder über einen registrierten Passkey authentifizieren. Diese Richtlinienänderung betrifft Spieler in den Ökosystemen von Nintendo Switch, Nintendo Switch 2, Switch Lite und Switch OLED sowie die Nintendo Switch Mobile-Anwendung. Nintendo hat zwar keine strategischen oder technischen Gründe für diese Entscheidung genannt, jedoch beendet die Umstellung externe föderierte Anmeldungen auf der Plattform. Für Entwicklungs- und Growth-Teams, die mobile Anwendungen betreuen, veranschaulicht dieser Schritt, wie sich Aktualisierungen der Authentifizierung auf Onboarding-Funnels auswirken und warum Anwendungen die Erfassung von Akquisitionsparametern vom Anmelde-Flow trennen sollten.
Das operative Problem und Onboarding-Hürden: Einstellung föderierter Logins für Nintendo-Konten
Auf einen Blick
- Ab dem 26. Januar 2027 um 16:00 Uhr JST (wobei sich die genaue Endzeit durch Systemwartungen verzögern kann) deaktivieren Nintendo-Konten die Anmeldung und Erstellung neuer Konten über Google- und Apple-Anmeldedaten.
- Das Update lässt die My Nintendo Platinum Points-Mission für das Verknüpfen von Google-Konten entfallen. Nutzer ohne separates Passwort sollten Nintendos Anweisungen zur Passworteinrichtung oder -wiederherstellung befolgen, falls sie eine Passwort-Alternative benötigen.
- Spieler, die bereits auf aktiven Geräten angemeldet sind, bleiben möglicherweise ohne sofortige Unterbrechung eingeloggt, allerdings werden Anmeldedaten abgefragt, sobald ein neuer Anmeldebildschirm erscheint.
Die Bequemlichkeit der föderierten Authentifizierung durch Drittanbieter hat digitale Unterhaltungsplattformen in der Vergangenheit dabei unterstützt, Einstiegshürden bei der Registrierung zu senken. Durch die Bereitstellung von Anmeldeoptionen über Google und Apple konnten Verbraucherdienste potenziellen Spielern mehrfeldrige Formulare, die Passworterstellung und manuelle E-Mail-Bestätigungen ersparen. Dieser Ansatz half Plattformen dabei, das initiale Onboarding über Webportale und mobile Begleit-Apps zu optimieren.
Die Abhängigkeit von externen Identitätsanbietern bringt jedoch technische Abhängigkeiten von Drittanbietern und laufenden Integrationsaufwand mit sich. Nintendo hat diese Berührungspunkte im Laufe der Zeit schrittweise reduziert und bereits am 25. Oktober 2022 die Anmeldung über Facebook und Twitter eingestellt. Da nun auch die Logins über Google und Apple enden, müssen sich Spieler ausschließlich auf direkte Kontodaten oder Passkeys verlassen.

Die Abschaffung der föderierten Anmeldung bringt praktische betriebliche Überlegungen für bestehende Nutzer mit sich. Wenn die Umstellung am 26. Januar 2027 in Kraft tritt, benötigen Spieler, denen auf ihrer Konsole oder der mobilen App ein Anmeldebildschirm angezeigt wird, ihre direkten Zugangsdaten oder einen aktiven Passkey. Spieler, die ihr Nintendo-Konto ursprünglich über Google oder Apple erstellt und nie ein unabhängiges Passwort eingerichtet haben, sollten den Passworteinrichtungsprozess über das Nintendo-Konto-Portal durchführen.
Diese Umstellung erfordert besondere Vorsicht bei Nutzern, die sich über „Mit Apple anmelden“ mit der Funktion „E-Mail-Adresse verbergen“ registriert haben. Bei dieser Konfiguration hat Apple ein zufälliges Weiterleitungsalias (wie @privaterelay.appleid.com) generiert, anstatt den primären Posteingang des Nutzers preiszugeben. Wie in den Richtlinien von Apple zu „Mit Apple anmelden“ dargelegt, verhindert das Deaktivieren der E-Mail-Weiterleitung, dass Nachrichten an diese Relay-Adresse den persönlichen Posteingang des Nutzers erreichen. Dies würde im Falle einer späteren Passwort-Wiederherstellung Wiederherstellungs-E-Mails blockieren. Unabhängig davon modifiziert das Beenden der Nutzung von „Mit Apple anmelden“ den verknüpften Autorisierungsstatus. Nutzer in dieser Situation sollten überprüfen, ob ihre Relay-Adresse E-Mails aktiv weiterleitet, und ein direktes Passwort einrichten, bevor sie die Apple-ID-Einstellungen anpassen. Bei Verlust des Zugriffs müssen sich Nutzer direkt an den Nintendo-Kundendienst wenden.
Technischer Kontext: Föderierte Anmeldung, Passwörter und Passkeys
Aus architektonischer Sicht verwendet die föderierte Anmeldung typischerweise OpenID Connect, eine auf OAuth 2.0 basierende Identitätsschicht, die die Identitätsprüfung an einen externen Identitätsanbieter delegiert. Während dieses Modell das Onboarding vereinfacht, verknüpft es die Kontoverfügbarkeit mit der Infrastruktur von Drittanbietern, externen Dienstleistungsbedingungen und externen Workflows zur Identitätswiederherstellung. Wenn externe Anbieter Dienstunterbrechungen oder Richtlinienänderungen erfahren, können bei abhängigen Diensten sekundäre Authentifizierungsprobleme auftreten.
Anstatt sich auf externe Identitätsanbieter zu verlassen, empfiehlt Nintendo Nutzern, einen Passkey zu registrieren. Passkeys basieren auf offenen Industriestandards, die von der FIDO Alliance entwickelt und in der W3C WebAuthn-Spezifikation standardisiert wurden. Sie ersetzen gemeinsam genutzte Passwörter durch asymmetrische Public-Key-Kryptographie.
Protokollvergleich: Föderierte Identität, Passwörter und Passkeys
Bei der Registrierung eines Passkeys generiert der Client ein Public-Private-Key-Paar. Der private Schlüssel verbleibt im Anmeldedaten-Manager oder Hardware-Authenticator des Nutzers, während der öffentliche Schlüssel beim abhängigen Dienst registriert wird. Je nach Einrichtung des Nutzers können Passkeys an ein einzelnes Gerät oder einen Hardware-Sicherheitsschlüssel gebunden oder über Ende-zu-Ende-verschlüsselte Cloud-Schlüsselbunde im Ökosystem des Nutzers synchronisiert werden.
Während der Authentifizierung stellt der Server eine kryptografische Herausforderung (Challenge). Der Client signiert diese Herausforderung mit dem privaten Schlüssel, welcher durch die lokale Geräteauthentifizierung wie Biometrie oder eine PIN entsperrt wird. Wie in Nintendos Kontodokumentation beschrieben, verbleiben biometrische Daten auf dem persönlichen Gerät und werden nicht an Nintendo-Server übertragen.
| Funktion | Föderierte Anmeldung | Passwort-Authentifizierung | Passkey-Authentifizierung |
|---|---|---|---|
| Authentifizierungsbasis | Identitätszusicherung von einem externen Anbieter, z. B. einem OIDC-ID-Token | Überprüfung eines geteilten Geheimnisses (Shared Secret) | Public-Key-Challenge-Response |
| Anbieterabhängigkeit | Hängt vom Identitätsanbieter und dessen Anmelderichtlinien ab | Hängt von der Authentifizierungs- und Wiederherstellungsimplementierung des Dienstes ab | Hängt von einem Authenticator ab; synchronisierte Anmeldedaten hängen zudem von einem Passkey-Anbieter ab |
| Phishing-Resistenz | Hängt von der Authentifizierungsmethode des Anbieters und der Föderationsimplementierung ab | Wiederverwendbare Passwörter können abgephisht werden | Entwickelt für eine Phishing-resistente Authentifizierung |
| Wiederherstellungsaspekte | Anbieterwiederherstellung und dienstspezifische Kontoverknüpfungsregeln | Vom Dienst definierte Wiederherstellungsverfahren | Backup-Anmeldedaten, Anbieterwiederherstellung oder vom Dienst definierte Wiederherstellungsverfahren |
Durch die Unterstützung von Passkeys neben herkömmlichen Passwörtern reduzieren Plattformen das Risiko der Passwortwiederverwendung und des Credential Harvestings. Passkeys unterliegen jedoch weiterhin den Kompatibilitätsanforderungen von Betriebssystemen, Browsern und Hardware. Aufgrund dieser Einschränkungen unterstützt Nintendo weiterhin E-Mail-Adressen und Anmelde-IDs mit Passwörtern als Standard-Anmelde- und Wiederherstellungsoptionen.
Die Authentifizierung stellt fest, wer der Nutzer ist; Akquisitionsparameter beschreiben die Kampagne oder Einladung, die der Installation vorausging. Die Anwendung sollte den ausstehenden Routing-Kontext unabhängig von der Anmeldung bewahren und ihn nach der Authentifizierung validieren, bevor Empfehlungen, Belohnungen oder Raumzugriffe angewendet werden. Wenn sich ein Onboarding-Pfad über Werbewebsites, App-Installation und Kontoeinrichtung erstreckt, erfordert die Wahrung des Kontexts über diese Phasen hinweg eine entkoppelte Handhabung.
Build vs. Buy: Verwaltung von Spieler-Onboarding und Sitzungskontinuität
Für unabhängige Entwickler von Mobile Games und digitale Dienste verdeutlichen Authentifizierungsanpassungen eine breitere Herausforderung im Nutzerlebenszyklus. Wenn Login-Buttons von Drittanbietern modifiziert oder entfernt werden, kann dies zu erhöhter Reibung in Registrierungs-Funnels führen. Wenn ein Spieler ein Spiel über eine bestimmte Einladung, Werbekampagne oder ein kollaboratives Ereignis installiert, kann das Durchlaufen eines unerwarteten mehrstufigen Registrierungs- oder Passworteinrichtungs-Flows die beabsichtigte Nutzerreise unterbrechen.
Um dies abzumildern, trennen Entwicklungsteams die Nutzerauthentifizierung von der Bereitstellung der Akquisitionsparameter. Das Authentifizierungssystem validiert die Zugangsdaten des Nutzers, während eine Installationsparameter-Pipeline speichert, woher der Nutzer kam und welchen In-Game-Kontext er nach dem Anmelden erhalten soll.
Evaluierung von Architekturen für die Parameterübergabe
Wenn Engineering-Teams sicherstellen müssen, dass Empfehlungscodes, Kampagnen-Tags oder Deep-Link-Parameter den Installations- und Registrierungsprozess überstehen, evaluieren sie in der Regel drei Hauptansätze:
| Ansatz | Unterstützte Rolle | Wichtigste Einschränkungen | Verantwortlichkeit des Engineerings |
|---|---|---|---|
| Eigenentwickelte Parameterübergabe | Implementiert die Kontextbereitstellung über unterstützte Plattformmechanismen | Abdeckung und Zuverlässigkeit hängen vom benutzerdefinierten Design ab | Wartung von Integration, Datenschutzkontrollen, Validierung und Fallbacks |
| Google Play Install Referrer | Ruft verfügbare Installations-Referrer-Daten von Google Play ab | Nur Android und unterstützte Google Play-Installationen | Referrer-Daten parsen und Routing- oder Empfehlungsberechtigung validieren |
| Dediziertes Parameter-SDK | Stellt erfasste benutzerdefinierte Parameter in unterstützten Installations-Workflows wieder her | Hängt von Plattform, Browser, Integration und Abgleichsbedingungen ab | SDK integrieren, ausstehenden Kontext beibehalten und fehlende Parameter behandeln |
Für mobile Anwendungen, die externe Akquisitionskampagnen durchführen, bieten dedizierte Lösungen wie OpoInstall ein Framework für die Durchleitung von Installationsparametern. Durch das Abrufen benutzerdefinierter Parameter (wie Einladenden-IDs oder Kampagnenkanäle) beim ersten App-Start kann die Anwendung die ausstehenden Nutzdaten lokal oder auf ihrem Server zwischenspeichern.
Sobald der Nutzer seine Standardauthentifizierung abgeschlossen hat – sei es per E-Mail-und-Passwort-Anmeldung oder Passkey –, überprüft das Backend der Anwendung die Gültigkeit, Berechtigung und das Ablaufdatum des Parameters, um die Empfehlung zu vergüten oder den beabsichtigten Spielraum wiederherzustellen. Dies entkoppelt die Bewahrung des Kampagnenkontexts vom zugrundeliegenden Authentifizierungsanbieter.
Integrations-Checklisten: Wie sich Entwicklungsteams an den Wegfall von Identitätsdiensten anpassen
Engineering- und Produktteams, die die Nutzerauthentifizierung und das mobile Onboarding verwalten, sollten ihre Systeme überprüfen, um sicherzustellen, dass Aktualisierungen der Authentifizierung nicht die Nutzerkonversion beeinträchtigen.
Checkliste für Entwickler zur Implementierung
- Identitätsabhängigkeiten prüfen: Authentifizierungs-Backends überprüfen, um Benutzerkonten zu identifizieren, die auf externe Identitätsanbieter angewiesen sind, und gegebenenfalls Passworteinrichtungs-Workflows etablieren.
- Moderne WebAuthn-Standards unterstützen: Server-seitige Verifizierung für FIDO2/WebAuthn-Anmeldedaten implementieren, die sowohl Plattform-Authenticators als auch geräteübergreifende Authentifizierungsabläufe unterstützt.
- Unabhängige Fallbacks für Anmeldedaten beibehalten: Getestete Wiederherstellungspfade unter Verwendung verifizierter E-Mail-Adressen oder Backup-Wiederherstellungscodes bereitstellen, falls ein Nutzer den Zugriff auf sein primäres Authentifizierungsgerät verliert.
- Onboarding-Parameter serverseitig validieren: Bei der Verwendung von Deferred Deep Linking zur Bereitstellung von Empfehlungs- oder Kampagnenbelohnungen nach dem Login muss sichergestellt werden, dass das Anwendungs-Backend die Authentizität der Parameter validiert, Zeitstempel überprüft, Kontowechsel handhabt und doppelte Belohnungseinlösungen verhindert.
Checkliste für Produkt- und Growth-Strategie
- Richtlinienfristen frühzeitig kommunizieren: Nutzer rechtzeitig vor der Abschaltung der Authentifizierung durch klare In-App-Benachrichtigungen und Anleitungen vor Kontosperrungen schützen.
- Abbruchpunkte bei der Registrierung überwachen: Die Konversionsraten über jeden Schritt des Anmelde-Funnels hinweg verfolgen, um festzustellen, ob die Erstellung von Zugangsdaten zu Nutzerabwanderung führt.
- Kampagnenkontext nach der Authentifizierung beibehalten: Eingehende Akquisitionsparameter über den initialen Anmelde-Flow hinweg zwischenspeichern, damit Nutzer nach Abschluss der Authentifizierung zu ihren gewünschten In-App-Inhalten weitergeleitet werden.
Die Einhaltung dieser Praktiken hilft Engineering-Teams dabei, sichere, unabhängige Authentifizierungsarchitekturen zu pflegen, ohne die Kontinuität beim Nutzer-Onboarding zu opfern.
Häufig gestellte Fragen (FAQ)
Können Spieler weiterhin auf gekaufte digitale Spiele zugreifen, wenn sie ihr Login vor dem 26. Januar nicht aktualisieren?
Bedeutet das Ende der Google- und Apple-Anmeldung, dass Nintendo Passkeys vorschreibt?
Wie wirkt sich Apples Funktion „E-Mail-Adresse verbergen“ auf die Passwortwiederherstellung für Nintendo-Konten aus?
Wichtige Erkenntnisse für Engineering-Teams
Nintendos Ankündigung ändert die verfügbaren Anmeldemethoden für Nintendo-Konten, stellt jedoch keinen branchenweiten Rückzug von der föderierten Authentifizierung dar. Für Mobile-Teams besteht die praktische Lektion darin, Kontozugriff, Akquisitionskontext und Routing nach dem Login unabhängig voneinander testbar zu halten.
Authentifizierung, Nutzerregistrierung und die Nachverfolgung von Kampagnenparametern erfüllen im Anwendungslebenszyklus unterschiedliche Funktionen. Durch die Kopplung einer sicheren First-Party-Authentifizierung mit serverseitigen Frameworks zur Parameterwiederherstellung können Engineering-Organisationen Benutzerkonten schützen und gleichzeitig reibungslose Onboarding-Erlebnisse über Plattformen hinweg bereitstellen.
Referenzen
-
Nintendo Support. Mitteilung zur Einstellung der Google- und Apple-Anmeldungen für Nintendo-Konten. Offizielles Kundendienst-Bulletin.
-
Nintendo Support. So registrieren Sie einen Passkey für ein Nintendo-Konto. Offizieller Konfigurationsleitfaden.
-
Nintendo Support. Häufig gestellte Fragen zum Nintendo-Konto (FAQ). Offizielle Support-Dokumentation.
-
Nintendo Support. Einstellung von Facebook- und Twitter-Anmeldungen für Nintendo-Konten. Historischer Support-Hinweis.
-
Apple Support. Verwaltung der Apps, die Sie mit „Mit Apple anmelden“ verwenden. Offizieller technischer Leitfaden.
-
Google Developers. Google Play Install Referrer API-Dokumentation. Android-Entwicklerreferenz.
-
FIDO Alliance. Passkeys: Was Entwickler wissen müssen. Übersicht über die Authentifizierungsbranche.
-
World Wide Web Consortium (W3C). Web Authentication: An API for Accessing Public Key Credentials Level 2. Offizielle technische Empfehlung.
-
OpenID Foundation. OpenID Connect Core 1.0 mit Errata-Set 2. Spezifikation der Identitätsschicht.
-
OpoInstall. OpoInstall-Dokumentation – Deferred Deep Linking und Parameterbereitstellung. Dokumentation zur Entwicklerintegration.
Share this article



