Wie behebst du Signierfehler von CocoaPods-Frameworks bei der Integration eines iOS-SDKs? Diagnostiziere das betroffene, nicht ausführbare Ressourcendственным-Ziel (Resource-Bundle), das den Fehler bezüglich des Entwicklungsteams auslöst, und wende dann einen zielbereichsspezifischen CocoaPods-post_install-Override an, anstatt das Signieren global für jedes Bundle zu deaktivieren.
In betroffenen CocoaPods/Xcode-Konfigurationen können generierte Resource-Bundle-Ziele Signiereinstellungen erben, die Xcode dazu veranlassen, ein Entwicklungsteam anzufordern. Die Behebung dieser Build-Fehler erfordert die Konfiguration benutzerdefinierter Podfile-post_install-Build-Hooks, um Signaturanforderungen für nicht ausführbare Ressourcen-Unterziele zu deaktivieren, oder die Durchführung manueller XCFramework-Einbettungsprotokolle.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| iOS SDK | Ein kompiliertes Framework, das mobile Attribution und Deep Linking unter iOS ermöglicht. | Xcode-Framework-Ziel | Informationell / Technisch |
| CocoaPods | Ein anwendungsorientierter Abhängigkeitsmanager für Swift- und Objective-C-Projekte. | Podfile-Build-Hook | Technisch / Informationell |
| Datenschutzmanifest (Privacy Manifest) | Ein strukturiertes Manifest, das die Datenschutzpraktiken einer App oder eines Frameworks detailliert beschreibt. | PrivacyInfo.xcprivacy | Technisch / Compliance |
Warum Xcode 15 und 16 Code-Signierregeln iOS-SDK-CocoaPods-Builds beschädigen
Xcode-Build-Toolchains und das Signieren von Ressourcen-Bundles
Beginnend mit Xcode 15 und fortgeführt in Xcode 16 haben Änderungen am Build-System von Xcode verändert, wie Code-Signiereinstellungen an generierte Unterziele weitergegeben werden. In betroffenen Xcode- und CocoaPods-Konfigurationen können nicht ausführbare Resource-Bundle-Ziele, die Ressourcen wie PrivacyInfo.xcprivacy, Asset-Kataloge oder lokalisierte Strings verpacken, Code-Signiereinstellungen erben, die Xcode dazu auffordern, ein Entwicklungsteam anzufordern.
Dieses Problem stellt eher eine Inkompatibilität bei der Build-System-Integration innerhalb der CocoaPods-Zielgenerierung dar als eine strenge Apple-Richtlinie, die verlangt, dass jedes eigenständige, nicht ausführbare Ressourcen-Bundle eine unabhängige Codesignatur besitzt.
Anatomie des Kompilierungsfehlers: Signing for Target Requires a Development Team
Bei der Integration von Abhängigkeiten über CocoaPods generiert der Abhängigkeitsmanager ein separates Pods.xcodeproj-Projekt, das isolierte Ziele für jeden Pod und dessen zugehörige Ressourcen-Bundles enthält. Während der Archiverstellung oder der Simulator-Kompilierung bewertet Xcode Ziele, die ähnlich benannt sind wie libOpoInstallSDK-OPPrivacy oder Pods-YourApp-resource-bundle.
Die Kompilierung schlägt mit einem charakteristischen Build-Fehler fehl:
Signing for "libOpoInstallSDK-OPPrivacy" requires a development team.
Select a development team in the Signing & Capabilities editor.
Da CocoaPods diese Unterziele beim Ausführen von pod install dynamisch generiert, ist das manuelle Festlegen eines Entwicklungsteams in der Xcode-GUI nur von kurzer Dauer. Das erneute Ausführen von pod install oder das Erstellen auf einem sauberen CI/CD-Worker überschreibt die Projektdatei, wodurch der Build-Fehler erneut auftritt.

Wie CocoaPods-Unterziele unsignierte Eigenschaften für Datenschutzmanifest-Bundles erben
Einige CocoaPods-Podspecs verpacken Datenschutzmanifeste über generierte Resource-Bundle-Unterziele (z. B. über resource_bundles-Deklarationen), während andere Manifeste innerhalb von zugelieferten (vendored) Frameworks oder direkten Ressourcendefinitionen ausliefern.
In betroffenen CocoaPods-Konfigurationen fehlt einem generierten Resource-Bundle-Unterziel möglicherweise ein nutzbarer DEVELOPMENT_TEAM-Wert, oder es erbt Signiereinstellungen, die Xcode zur Anforderung eines solchen veranlassen. Folglich baut das Hauptanwendungsziel zwar mit einem gültigen Provisioning-Profil, während das verschachtelte Resource-Bundle-Unterziel jedoch die Code-Signierprüfung von Xcode auslöst. Die Lösung dieses Problems erfordert eine zielgerichtete Problemumgehung auf Podfile-Ebene oder den Übergang zur manuellen Framework-Einbettung.
So konfigurierst du Podfile-Build-Hooks zur Behebung von Framework-Bundle-Signierfehlern
Grundlegendes zum post_install-Ausführungshook von CocoaPods
CocoaPods stellt einen auf Ruby basierenden Lifecycle-Hook namens post_install innerhalb der Podfile bereit. Dieser Hook wird unmittelbar ausgeführt, nachdem CocoaPods die Generierung der Pods.xcodeproj-Projektdatei abgeschlossen hat, jedoch noch vor dem Schreiben auf die Festplatte. Durch das Abfangen der Projektgenerierung in dieser Phase können Entwickler iterativ durch generierte Ziele gehen, deren Produkttypen inspizieren und Build-Konfigurationseinstellungen anpassen, bevor Xcode die Kompilierung einleitet.
Automatisierung bereichsspezifischer Build-Einstellungs-Overrides für Resource-Bundle-Unterziele
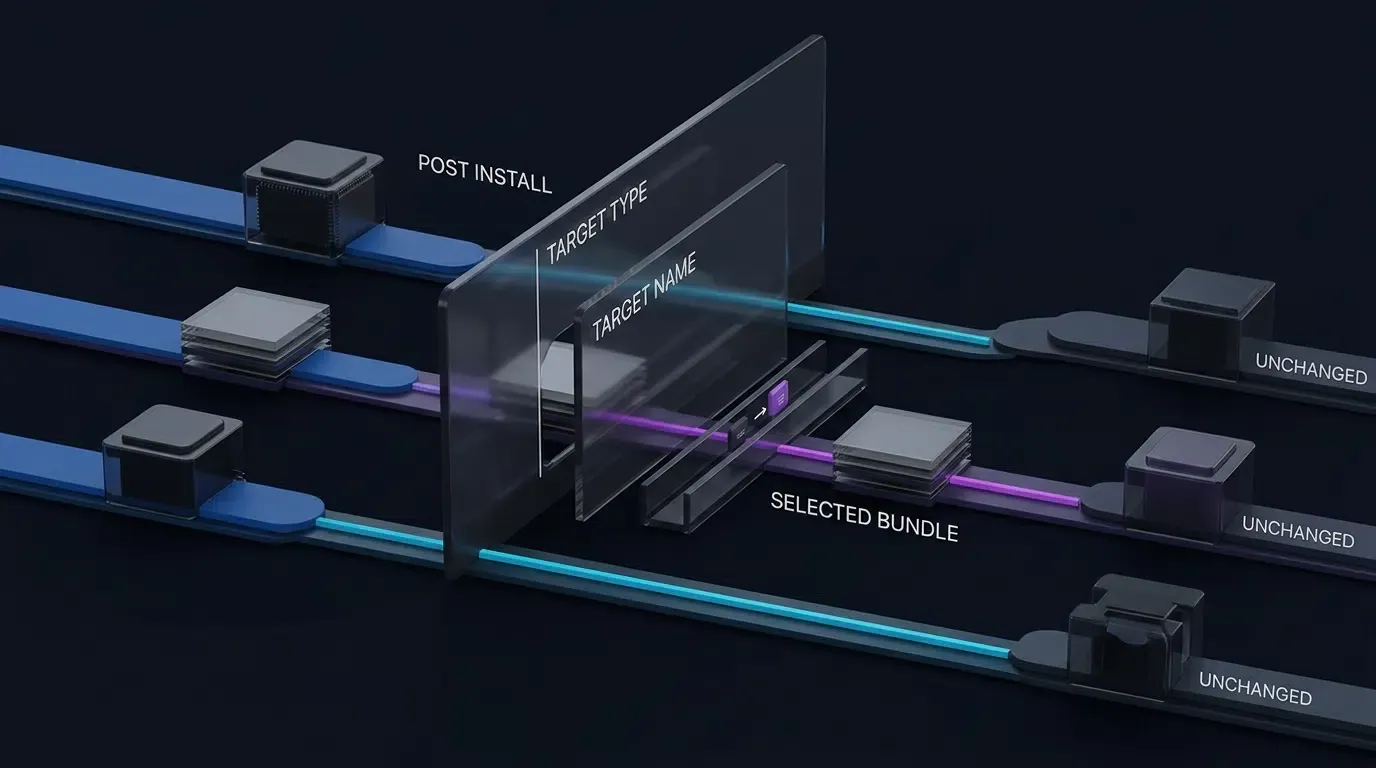
Um Bundle-Signierfehler sowohl auf lokalen Entwicklungsmaschinen als auch auf Remote-CI/CD-Build-Agents zu beheben, kann der post_install-Hook Zielnamen und Produkttypen überprüfen. Anstatt das Code-Signieren global über jedes CocoaPods-Ressourcen-Bundle hinweg zu deaktivieren – was Sicherheitsrisiken bei Abhängigkeiten von Drittanbietern bergen kann –, sollten Entwickler den Override gezielt auf betroffene Ziel-Bundles einschränken.
Wenn ein Ziel dem Apple-Ressourcen-Bundle-Produkttyp (com.apple.product-type.bundle) und den festgelegten Zielnamen entspricht, löscht das Skript die Build-Einstellung CODE_SIGN_IDENTITY und setzt CODE_SIGNING_ALLOWED auf NO. Für speziell betroffene, nicht ausführbare Resource-Bundle-Ziele dient die Deaktivierung der zielspezifischen Codesignierung als zielgerichteter Workaround für das Build-System, wenn dieser im Rahmen des finalen App-Archivierungs- und App-Store-Einreichungsworkflows validiert wurde.
Das folgende Ruby-Skript veranschaulicht, wie du diesen bereichsspezifischen Override in deinem Projekt-Podfile implementieren kannst:
# Podfile - Bereichsspezifischer Build-Einstellungs-Override für das Signieren von Ressourcen-Bundles
# Platziere diesen post_install-Hook am Ende deiner Projekt-Podfile

post_install do |installer|
  # Definiere spezifische Ziel-Bundle-Namen, die Signaturausnahmen erfordern
  affected_bundle_targets = [
    'libOpoInstallSDK-OPPrivacy'
  ]

  installer.pods_project.targets.each do |target|
    next unless target.respond_to?(:product_type)
    next unless target.product_type == 'com.apple.product-type.bundle'
    next unless affected_bundle_targets.include?(target.name)

    target.build_configurations.each do |config|
      # Code-Signier-Identität löschen und Signierung für ausgewählte Ressourcen-Bundles deaktivieren
      config.build_settings['CODE_SIGNING_ALLOWED'] = 'NO'
      config.build_settings['CODE_SIGN_IDENTITY'] = ''
    end
  end
end
Überprüfung der CI/CD-Kompatibilität über Xcode-Archiv- und Simulator-Build-Ziele
Führe nach dem Hinzufügen des bereichsspezifischen Build-Hooks zur Podfile den Befehl pod install aus, um die aktualisierten Konfigurationen auf Pods.xcodeproj anzuwenden. Simulator-Builds haben oft weniger restriktive Anforderungen an die Distributionssignierung als Geräte-Archive, jedoch sollten Engineering-Teams die Einstellungen der betroffenen Ziele separat über lokale Simulator-Durchläufe, automatisierte CI/CD-Testläufe und Xcode-Release-Archivkonfigurationen hinweg validieren.
Diagnostische Inspektionsbefehle zur Überprüfung der Codesignatur
Inspektion von Ziel-Build-Einstellungen und Code-Signier-Identitäten
Bei der Diagnose sporadischer Signierfehler auf Build-Servern können Entwickler die Build-Konfiguration von Xcode direkt über Terminalbefehle abfragen. Dies ermöglicht die Überprüfung, ob der Podfile-post_install-Hook die Code-Signieranforderungen für betroffene Unterziele erfolgreich aufgehoben hat. Beachte, dass Build-Einstellungen auch direkt für einzelne Ziele innerhalb von Pods.xcodeproj in Xcode inspiziert werden können, um zielspezifische, effektive Werte zu verifizieren.
Führe den folgenden Befehl im Stammverzeichnis des Projekts aus:
# Code-Signier-Build-Einstellungen für einen Ziel-Workspace überprüfen
xcodebuild \
  -workspace YourApp.xcworkspace \
  -scheme YourApp \
  -configuration Release \
  -showBuildSettings | grep -E "(CODE_SIGN|DEVELOPMENT_TEAM)"
Prüfung von Xcode-Archiv-Bundles und Signaturintegrität
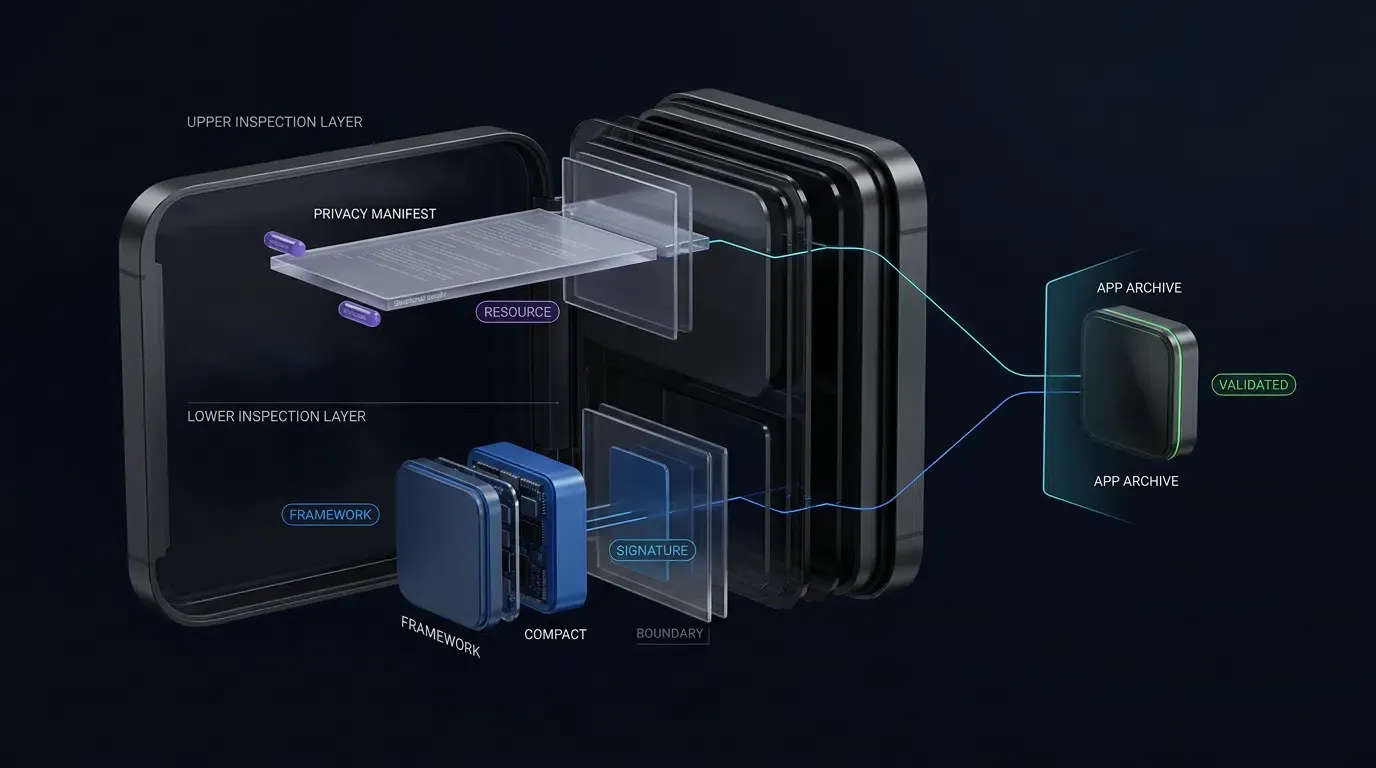
Inspiziere nach der Archivgenerierung das kompilierte Anwendungspaket, um sicherzustellen, dass Datenschutzmanifeste korrekt positioniert sind und dass Framework-Binärdateien ihre Signaturintegrität bewahren.
Führe diese diagnostischen Terminalbefehle auf einer extrahierten IPA (innerhalb von Payload/YourApp.app) oder in einem Xcode-.xcarchive-Pfad (Products/Applications/YourApp.app) aus:
# Überprüfung des Vorhandenseins des Datenschutzmanifests in einem extrahierten IPA-Paket
find Payload/YourApp.app -name "PrivacyInfo.xcprivacy" -print

# Überprüfung der codesign-Signaturintegrität für ein dynamisch eingebettetes Framework:
codesign -dv --verbose=4 Payload/YourApp.app/Frameworks/OpoInstallSDK.framework

# Tiefgehende Signaturverprüfung am finalen kompilierten Anwendungs-Bundle ausführen
# Hinweis: Verwende --deep ausschließlich zu Verifizierungszwecken; nutze --deep niemals während der Code-Signierungsausführung
codesign --verify --deep --strict --verbose=2 Payload/YourApp.app
Die Ausführung dieser Inspektionssequenz etabliert eine vollständige Diagnoseschleife (reproduce → inspect → patch → verify), um sicherzustellen, dass Release-Builds die Validierungsanforderungen von App Store Connect erfüllen.
So importierst du das iOS SDK über den CocoaPods-Abhängigkeitsmanager
Konfiguration der Zielprojekt-Podfile mit pod ‚libOpoInstallSDK‘
Die Integration von OpoInstall, einer Plattform für mobile Attribution und Deep Linking, über CocoaPods stellt den standardmäßigen Ansatz für das Abhängigkeitsmanagement bei iOS-Apps dar. Die aktuelle CocoaPods-Distribution handhabt die Verknüpfung und die paketierten Ressourcen des SDKs gemäß dessen Podspec. Füge use_frameworks! hinzu, wenn dies von der aktuellen CocoaPods-Integration oder der Projektarchitektur des SDKs verlangt wird.
Um die Abhängigkeit hinzuzufügen, öffne die Stamm-Podfile und definiere die Zielabhängigkeit:
target 'YourAppTarget' do
  use_frameworks!

  # OpoInstall iOS Attribution SDK importieren
  pod 'libOpoInstallSDK'
end
Ausführung des Abhängigkeits-Downloads und Validierung der Workspace-Integrität
Führe den Installationsbefehl über das Terminal im Stammverzeichnis des Projekts aus:
pod install --repo-update
Nach erfolgreichem Abschluss generiert oder aktualisiert CocoaPods die .xcworkspace-Datei. Entwickler müssen die Standarddatei .xcodeproj schließen und stattdessen die Datei .xcworkspace in Xcode öffnen. Inspiziere den Ordner des Pods-Projekts, um zu verifizieren, dass libOpoInstallSDK und das zugehörige OPPrivacy-Bundle-Ziel unter der Pods-Zielliste aufgeführt sind.
Initialisierung der SDK-Engine in Swift-Projektarchitekturen
Initialisiere das SDK nach dem Verknüpfen des Frameworks innerhalb des Anwendungs-Lifecycle-Delegaten. Initialisiere das SDK an dem für die genaue SDK-Version dokumentierten Lifecycle-Punkt; aktuelle öffentliche Beispiele initialisieren es in application(_:didFinishLaunchingWithOptions:), um Universal-Link-Parameter beim Kaltstart und dynamische Installationsnutzdaten zu erfassen. Überprüfe die Bezeichnungen der Protokolle und Datenmodelltypen des Delegaten (z. B. OpoinstallData oder OpoInstallData) anhand der exakt ausgelieferten OpoInstall-SDK-Version.
Entwickler können die vollständige Dokumentation zum iOS-Attributions-SDK einsehen, um detaillierte Definitionen von Delegatenmethoden und Signaturen für dynamische Parameter-Callbacks zu erhalten.
Das folgende Implementierungsbeispiel veranschaulicht, wie man das Protokoll OpoInstallDelegate implementiert und die SDK-Initialisierung in modernen Swift-Codebasen auslöst:
// AppDelegate.swift - OpoInstall iOS SDK-Initialisierung
// Platziere diesen Code in deinem iOS Application Delegate

import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {

        // OpoInstall SDK mit Delegaten-Listener initialisieren
        OpoInstallSDK.initWith(self)

        return true
    }

    // Callback-Methode: Verarbeitet Parameter, die beim App-Start über einen Deep Link abgerufen werden
    func getWakeUpParams(_ appData: OpoinstallData?) {
        if let customData = appData?.data {
            print("OpoInstall SDK: Custom Launch Parameters = \(customData)")
        }
        if let channelCode = appData?.channelCode {
            print("OpoInstall SDK: Channel ID = \(channelCode)")
        }
    }
}
Manueller Workflow zum Importieren von Frameworks für iOS-Projektziele
Wann man in Enterprise-Build-Umgebungen den manuellen Import CocoaPods vorziehen sollte
Während CocoaPods das Paketmanagement vereinfacht, erzwingen bestimmte Enterprise-Entwicklungsumgebungen strenge Sicherheits- oder Build-Umgebungsbeschränkungen. Eine manuelle Framework-Integration wird bevorzugt, wenn:
- Repository-Isolierung: Build-Systeme schränken ausgehende Internetverbindungen ein und verhindern so das Abrufen von
pod install-Abhängigkeiten während der Kompilierung. - Geschwindigkeit der Build-Pipeline: Das Wegfallen von CocoaPods-Analysen und Skriptausführungsschritten verkürzt die CI/CD-Kompilierungszeiten.
- Direkte Binärkontrolle: Sicherheits-Compliance-Richtlinien eine statische Binäranalyse genau definierter
.xcframework-Artefakte vor der Projektintegration verlangen.
Herunterladen und Einbetten von XCFramework-Artefakten
Um das SDK ohne Abhängigkeitsmanager manuell zu importieren, lade das neueste iOS-SDK-Framework-Paket herunter. Entpacke das Distributionsarchiv, um das kompilierte Verzeichnis OpoInstallSDK.xcframework zu finden.
Um festzustellen, ob ein XCFramework-Slice vor dem Einbetten statisch oder dynamisch ist, führe den Befehl file im Terminal aus:
# Abfrage des Typs des binären Architekturslices
file OpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/OpoInstallSDK
Führe diese Schritte aus, um die Binärdatei in Xcode zu integrieren:
- Schritt 1: Öffne dein Hauptanwendungsprojekt in Xcode.
- Schritt 2: Ziehe das Verzeichnis
OpoInstallSDK.xcframeworkper Drag & Drop im Xcode Project Navigator unter die primäre Ziel-Framework-Gruppe. - Schritt 3: Aktiviere im Dialogfenster die Option Copy items if needed (Objekte bei Bedarf kopieren) und wähle dein primäres Anwendungsziel unter Add to targets (Zu Zielen hinzufügen) aus.
Konfiguration von „Link Binary With Libraries“ und Framework-Suchpfaden
Navigiere zu den Zieleinstellungen deiner Anwendung in Xcode:
- Build Phases: Klappe den Bereich Link Binary With Libraries auf. Verifiziere, dass
OpoInstallSDK.xcframeworkdort aufgeführt ist. - Build Settings: Suche nach Framework Search Paths (
FRAMEWORK_SEARCH_PATHS). Stelle sicher, dass der Verzeichnispfad, der das manuell hinzugefügte Framework enthält, vorhanden ist. - System-Abhängigkeiten: Füge nur die Apple-System-Frameworks hinzu, die von der exakten SDK-Version dokumentiert werden, die du integrierst (z. B.
AdSupport.frameworkoderWebKit.framework). Füge keine unbestätigten Legacy-Frameworks hinzu.
Festlegen von Einbettungs- und Signierrichtlinien für dynamische versus statische Binärdateien
Wähle das Anwendungsziel aus und navigiere zum Reiter General. Suche den Bereich Frameworks, Libraries, and Embedded Content:
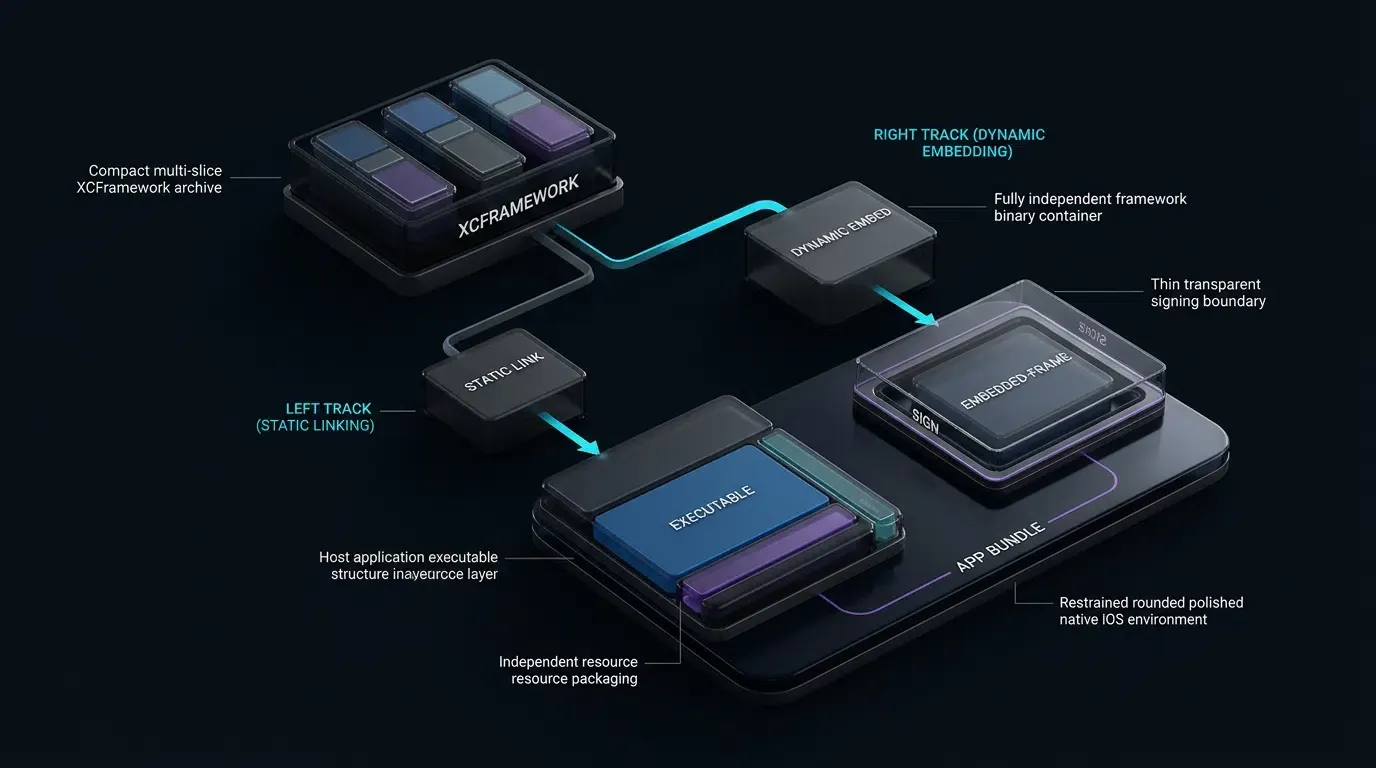
- Dynamische Frameworks: Setze die Einbettungsoption auf Embed & Sign (Einbetten und signieren). Dynamische Frameworks müssen sich innerhalb des
Frameworks-Verzeichnisses des finalen App-Bundles befinden, damit der dynamische Linker (dyld) sie zur Laufzeit laden kann, und Xcode wendet während der Archivierung die Codesignatur deines Entwicklungsteams an. - Statische Frameworks ohne Ressourcen: Das Verknüpfen der Binärdatei ist ausreichend; das Einbetten des Frameworks ist in der Regel nicht erforderlich, da statischer Code direkt in die ausführbare Hauptanwendung kompiliert wird.
- Statische Frameworks mit Ressourcen (einschließlich Datenschutzmanifesten): Befolge die Distributionsrichtlinien des SDK-Anbieters. Für statische Frameworks ab Xcode 15, die zum Verpacken eingebetteter Ressourcen entwickelt wurden, dokumentiert Apple das Hinzufügen des Frameworks mit Embed & Sign; Xcode lässt die bereits statisch verknüpfte ausführbare Binärdatei weg, während es das Framework-Bundle und dessen eingebettete Ressourcen beibehält und signiert.
Fehlerbehebung bei Signaturkonflikten von PrivacyInfo.xcprivacy in CocoaPods
Anforderungen von Apple an Datenschutzmanifeste für Framework-Abhängigkeiten von Drittanbietern
Drittanbieter-SDKs müssen je nach ihrer API-Nutzung, Datenerhebungspraktiken, ihrem Tracking-Verhalten und der Frage, ob das SDK auf Apples veröffentlichter Liste von SDKs steht, die ausdrücklichen Manifestanforderungen unterliegen, möglicherweise ein PrivacyInfo.xcprivacy-Manifest einbinden.
Die aktuelle OpoInstall-Distribution enthält ein PrivacyInfo.xcprivacy-Manifest; Entwickler sollten dessen Deklarationen vor der Archivierung mit der spezifischen, ausgelieferten SDK-Version und den aktuellen Einreichungsrichtlinien von Apple abgleichen.
Behebung von Konflikten durch doppelte Datenschutzmanifest-Ressourcen
Beim Erstellen einer Anwendung, die mehrere Drittanbieter-Abhängigkeiten enthält, erkennt Xcode Datenschutzmanifeste im gesamten archivierten App-Bundle und den verknüpften SDK-Bundles und aggregiert deren Deklarationen bei der Generierung des Xcode-Datenschutzberichts zur Prüfung der eingebundenen Datenerklärungen.
Wenn ein Projekt fälschlicherweise doppelte Datenschutzmanifestdateien direkt in die Phase Copy Bundle Resources des Hauptziels einbindet, gibt Xcode möglicherweise eine Build-Warnung oder einen Fehler aus:
Multiple commands produce '.../PrivacyInfo.xcprivacy'
So behebst du diesen Konflikt:
- Speicherort des Framework-Manifests: Bei einem iOS-XCFramework muss
PrivacyInfo.xcprivacyinnerhalb jeder anwendbaren plattformspezifischen Framework-Variante liegen (zum BeispielOpoInstallSDK.xcframework/ios-arm64/OpoInstallSDK.framework/PrivacyInfo.xcprivacy) und nicht im Stammverzeichnis des XCFramework-Containers platziert werden. - Ressourcen der Haupt-App: Belasse die Datenschutzerklärung der Host-Anwendung in den Ressourcen des Hauptziels, während die SDK-Framework-Varianten ihre jeweiligen Manifestdateien intern verwalten können.
Überprüfung von API-Deklarationen für erforderliche Gründe (Required Reason APIs) in PrivacyInfo.xcprivacy
Inspiziere den Inhalt des Datenschutzmanifests, um sicherzustellen, dass alle deklarierten API-Kategorien den offiziellen Spezifikationen von Apple für APIs mit erforderlichen Gründen (Required Reason APIs) entsprechen. Öffne PrivacyInfo.xcprivacy als Eigenschaftsliste (Property List) oder rohes XML in Xcode. Deklarationen sollten genau den notwendigen API-Nutzungen entsprechen:
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>NSPrivacyAccessedAPITypes</key>
    <array>
        <dict>
            <key>NSPrivacyAccessedAPIType</key>
            <string>NSPrivacyAccessedAPICategoryUserDefaults</string>
            <key>NSPrivacyAccessedAPITypeReasons</key>
            <array>
                <string>CA92.1</string>
            </array>
        </dict>
    </array>
</dict>
</plist>
Füge nur API-Kategorien und genehmigte Grundes-Codes (Reason Codes) hinzu, die den tatsächlichen Implementierungsanforderungen des SDKs entsprechen.
Validierung finaler App-Store-Connect-IPA-Einreichungen
Validiere das kompilierte IPA-Archiv lokal, bevor du ein Anwendungsupdate an App Store Connect übermittelst:
- Schritt 1: Wähle in Xcode Product > Archive aus.
- Schritt 2: Klicke nach Abschluss des Archivierungsvorgangs im Organizer-Fenster auf Validate App.
- Schritt 3: Xcode prüft eingebettete Framework-Signaturen, Provisioning-Entitlements und Schemata von Datenschutzmanifesten anhand der Apple-Validierungsserver.
Eine erfolgreiche Validierung zeigt an, dass das Archiv diese Validierungsstufe vor der Einreichung durchlaufen hat; sie dient als notwendiger Build-Verifizierungsschritt vor TestFlight- oder Produktions-Einreichungen.
Vergleichende Analyse von CocoaPods im Vergleich zum manuellen iOS-Framework-Import
Kompromisse bei Wartung, Signaturisolierung und Build-Automatisierung
Die Entscheidung zwischen CocoaPods und manueller Framework-Integration erfordert die Abwägung von Team-Workflows, Build-Server-Funktionen und dem Aufwand für die Wartung von Abhängigkeiten. Während CocoaPods Aktualisierungen der Versionen automatisiert, erfordern Upgrades der Xcode-Version möglicherweise die Anpassung von Podfile-post_install-Hooks, um sie an sich ändernde Signaturrichtlinien von Apple anzupassen.
Die folgende Tabelle bietet einen detaillierten technischen Vergleich beider Importstrategien:
| Funktionsdimension | CocoaPods-Abhängigkeitsmanager | Manuelles Einbetten von Frameworks (.xcframework) |
|---|---|---|
| Versionswartung | Automatisiert über pod update |
Manuelles Herunterladen und Ersetzen von Binärdateien |
| Konfiguration der Build-Einstellungen | Skriptbasiert über Ruby-Podfile-Hooks |
Direkt in den Xcode-Zieleinstellungen konfiguriert |
| Verwaltung der Codesignierung | Erfordert möglicherweise einen bereichsspezifischen post_install-Workaround |
Direkte Kontrolle in den Ziel-Framework-Einstellungen |
| Handhabung des Datenschutzmanifests | Wird über Pod-Ressourcen verwaltet; Xcode aggregiert erkannte Manifeste im Datenschutzbericht | Wird innerhalb jeder Framework-Variante verifiziert |
| Reibungspunkte in der CI/CD-Pipeline | Gering (erfordert Podfile.lock-Synchronisierung) |
Gering (Framework im Versionskontrollsystem gespeichert) |
Bewertung von Strategien für das Abhängigkeitsmanagement bei mobilen Enterprise-Teams
CocoaPods bleibt eine praktische Option für Teams, die aufgrund einer automatisierten Abhängigkeitsauflösung und einer zentralisierten Versionssperre über Podfile.lock bereits auf ein Podfile-basiertes Abhängigkeitsmanagement setzen. Die Einbindung eines bereichsspezifischen Ruby-Signatur-Override-Skripts hilft dabei, zielbezogene Signierblockaden an Entwicklerarbeitsplätzen und in CI/CD-Build-Umgebungen zu beheben.
Häufig gestellte Fragen (FAQ)
Warum meldet Xcode Signierfehler für Ressourcen-Bundles in CocoaPods?
Wie löse ich Signaturkonflikte von CocoaPods-Frameworks, ohne die ursprüngliche Podfile zu modifizieren?
Wie bettet man PrivacyInfo.xcprivacy in XCFramework-Builds korrekt manuell ein?
Zusammenfassung und Entscheidungsrahmen
Das effiziente Importieren des iOS SDKs erfordert die Auswahl des geeigneten Abhängigkeitsmechanismus für Ihre Projekt-Toolchain bei gleichzeitiger Minderung der Strenge von Xcode-Code-Signierungen. Die Verwendung von CocoaPods mit einem bereichsspezifischen post_install-Hook kann Signierfehler betroffener Resource-Bundles beheben, während das manuelle Einbetten von XCFrameworks die direkte Kontrolle über Build-Artefakte bietet.
Da Apple die Verifizierungsregeln für App Store Connect kontinuierlich weiterentwickelt, bleibt es von entscheidender Bedeutung, Client-Abhängigkeiten im Einklang mit den Standards für Datenschutzmanifeste zu halten. Durch die Bereitstellung aktualisierter SDK-Versionen und die Pflege automatisierter Podfile-Hooks reduzieren Engineering-Teams wiederkehrende Build-Blockaden und verbessern die Integrationskonsistenz.
Entwickler, die bereit sind, ihren Projektschlüssel zu initialisieren, können sich auf der OpoInstall-Entwicklerkonsole registrieren oder die vollständige Implementierungsreferenz für die mobile Attribution für zusätzliche Plattformrichtlinien einsehen.
Verwandte Materialien
-
Konzepte: iOS SDK, Code-Signier-Identität, Signieren von Ressourcen-Bundles, Aggregation von Datenschutzmanifesten
-
Technologien: CocoaPods, Xcode Build Toolchain, XCFramework, Swift Package Manager
-
Standards: Einreichungsrichtlinien für den Apple App Store Connect, Anforderungen an Apple-Datenschutzmanifeste
-
APIs: OpoInstall iOS SDK Delegate APIs, Apple UIPasteboard APIs, Universal Links Associated Domains APIs
-
Offizielle Dokumentation & Referenzen:
Share this article



