Setzt OpenAI Tracking-Cookie-Systeme ein? Technische Untersuchungen, die am 20. September 2026 von dem unabhängigen Sicherheitsforscher Buchodi veröffentlicht wurden, zeigen: Wenn OpenAI Tracking-Cookie-Mechanismen auf kommerziellen Drittanbieter-Webshops einsetzt, initiieren Web-Clients Identifizierungsroutinen, die externe Browser-Ereignisse an die Ad-Collection-Infrastruktur der Plattform übertragen. Diese Infrastruktur basiert auf einem persistenten Identifikator namens __obi, der mit Cross-Site-Berechtigungen konfiguriert und in offiziellen Dokumentationen eher als Analytics-Cookie denn als Marketing-Komponente klassifiziert ist. Während die Protokollarchitektur die technische Voraussetzung schafft, kommerzielle Interaktionen mit konto-gebundenen oder persistenten anonymen Identifikatoren zu verknüpfen, bestätigen externe Traffic-Analysen die Übertragung an Edge-Ingestion-Endpunkte; eine abschließende serverseitige Datenbank-Zusammenführung lässt sich von außen nicht verifizieren.
Neuausrichtung der Branche & Analyse
Die Schnittstelle zwischen generativer KI und kommerzieller Monetarisierung erreichte nach den technischen Enthüllungen durch Buchodis Analyse zur Cross-Site-Datenerhebung einen kritischen Punkt. Die unabhängige Untersuchung beleuchtete, wie Client-Sitzungen bei der Interaktion mit ChatGPT mit nachfolgenden Webaktivitäten auf externen kommerziellen Domains korrelieren. Anstatt vollständig in isolierten Interfaces zu arbeiten, initiieren Client-seitige Interaktionen Identifizierungsroutinen im Hintergrund, die Browser-Metadaten an die Ad-Ingestion-Infrastruktur weiterleiten.
Auf einen Blick
- Ausgabe von Cross-Site-Identifikatoren: Ein Web-Client, der
chatgpt.combesucht, erhält ein kurzlebiges OBI-Sync-JSON-Web-Token, das gegen ein einjähriges, persistentes Cookie mit dem Namen__obiunter der Domain.openai.comgetauscht wird. - Cookie-Übertragung vor Skriptausführung in Chrome-Android-Tests: Beim Abruf externer Messskripte von
bzrcdn.openai.comhängt der Netzwerk-Stack des Browsers das__obi-Cookie automatisch vor der Ausführung von Client-seitigem JavaScript an. - DOM- und Formularerfassung: Eingesetzte Werbe-Mess-Tags parsen Formulareingaben, gerendertes HTML und Tag-Manager-Buses und übertragen geografische Indikatoren sowie URL-Pfad-Strings an OpenAI-Endpunkte.
Die empirische Analyse überwachte Live-Netzwerk-Austausche über einen mehrmonatigen Testzeitraum hinweg. Der Datensatz wertete 23.929 HTTP-Anfragen aus, die über 936 Werbe-Pixel auf 1.029 eindeutigen Hostnames generiert wurden. Die Ergebnisse bestätigten, dass externe kommerzielle Aktivitäten – einschließlich Interaktionen mit Produktkatalogen, Suchen und Checkout-Prozessen – regelmäßig zusammen mit persistenten Client-Token an OpenAI-Endpunkte übertragen werden.
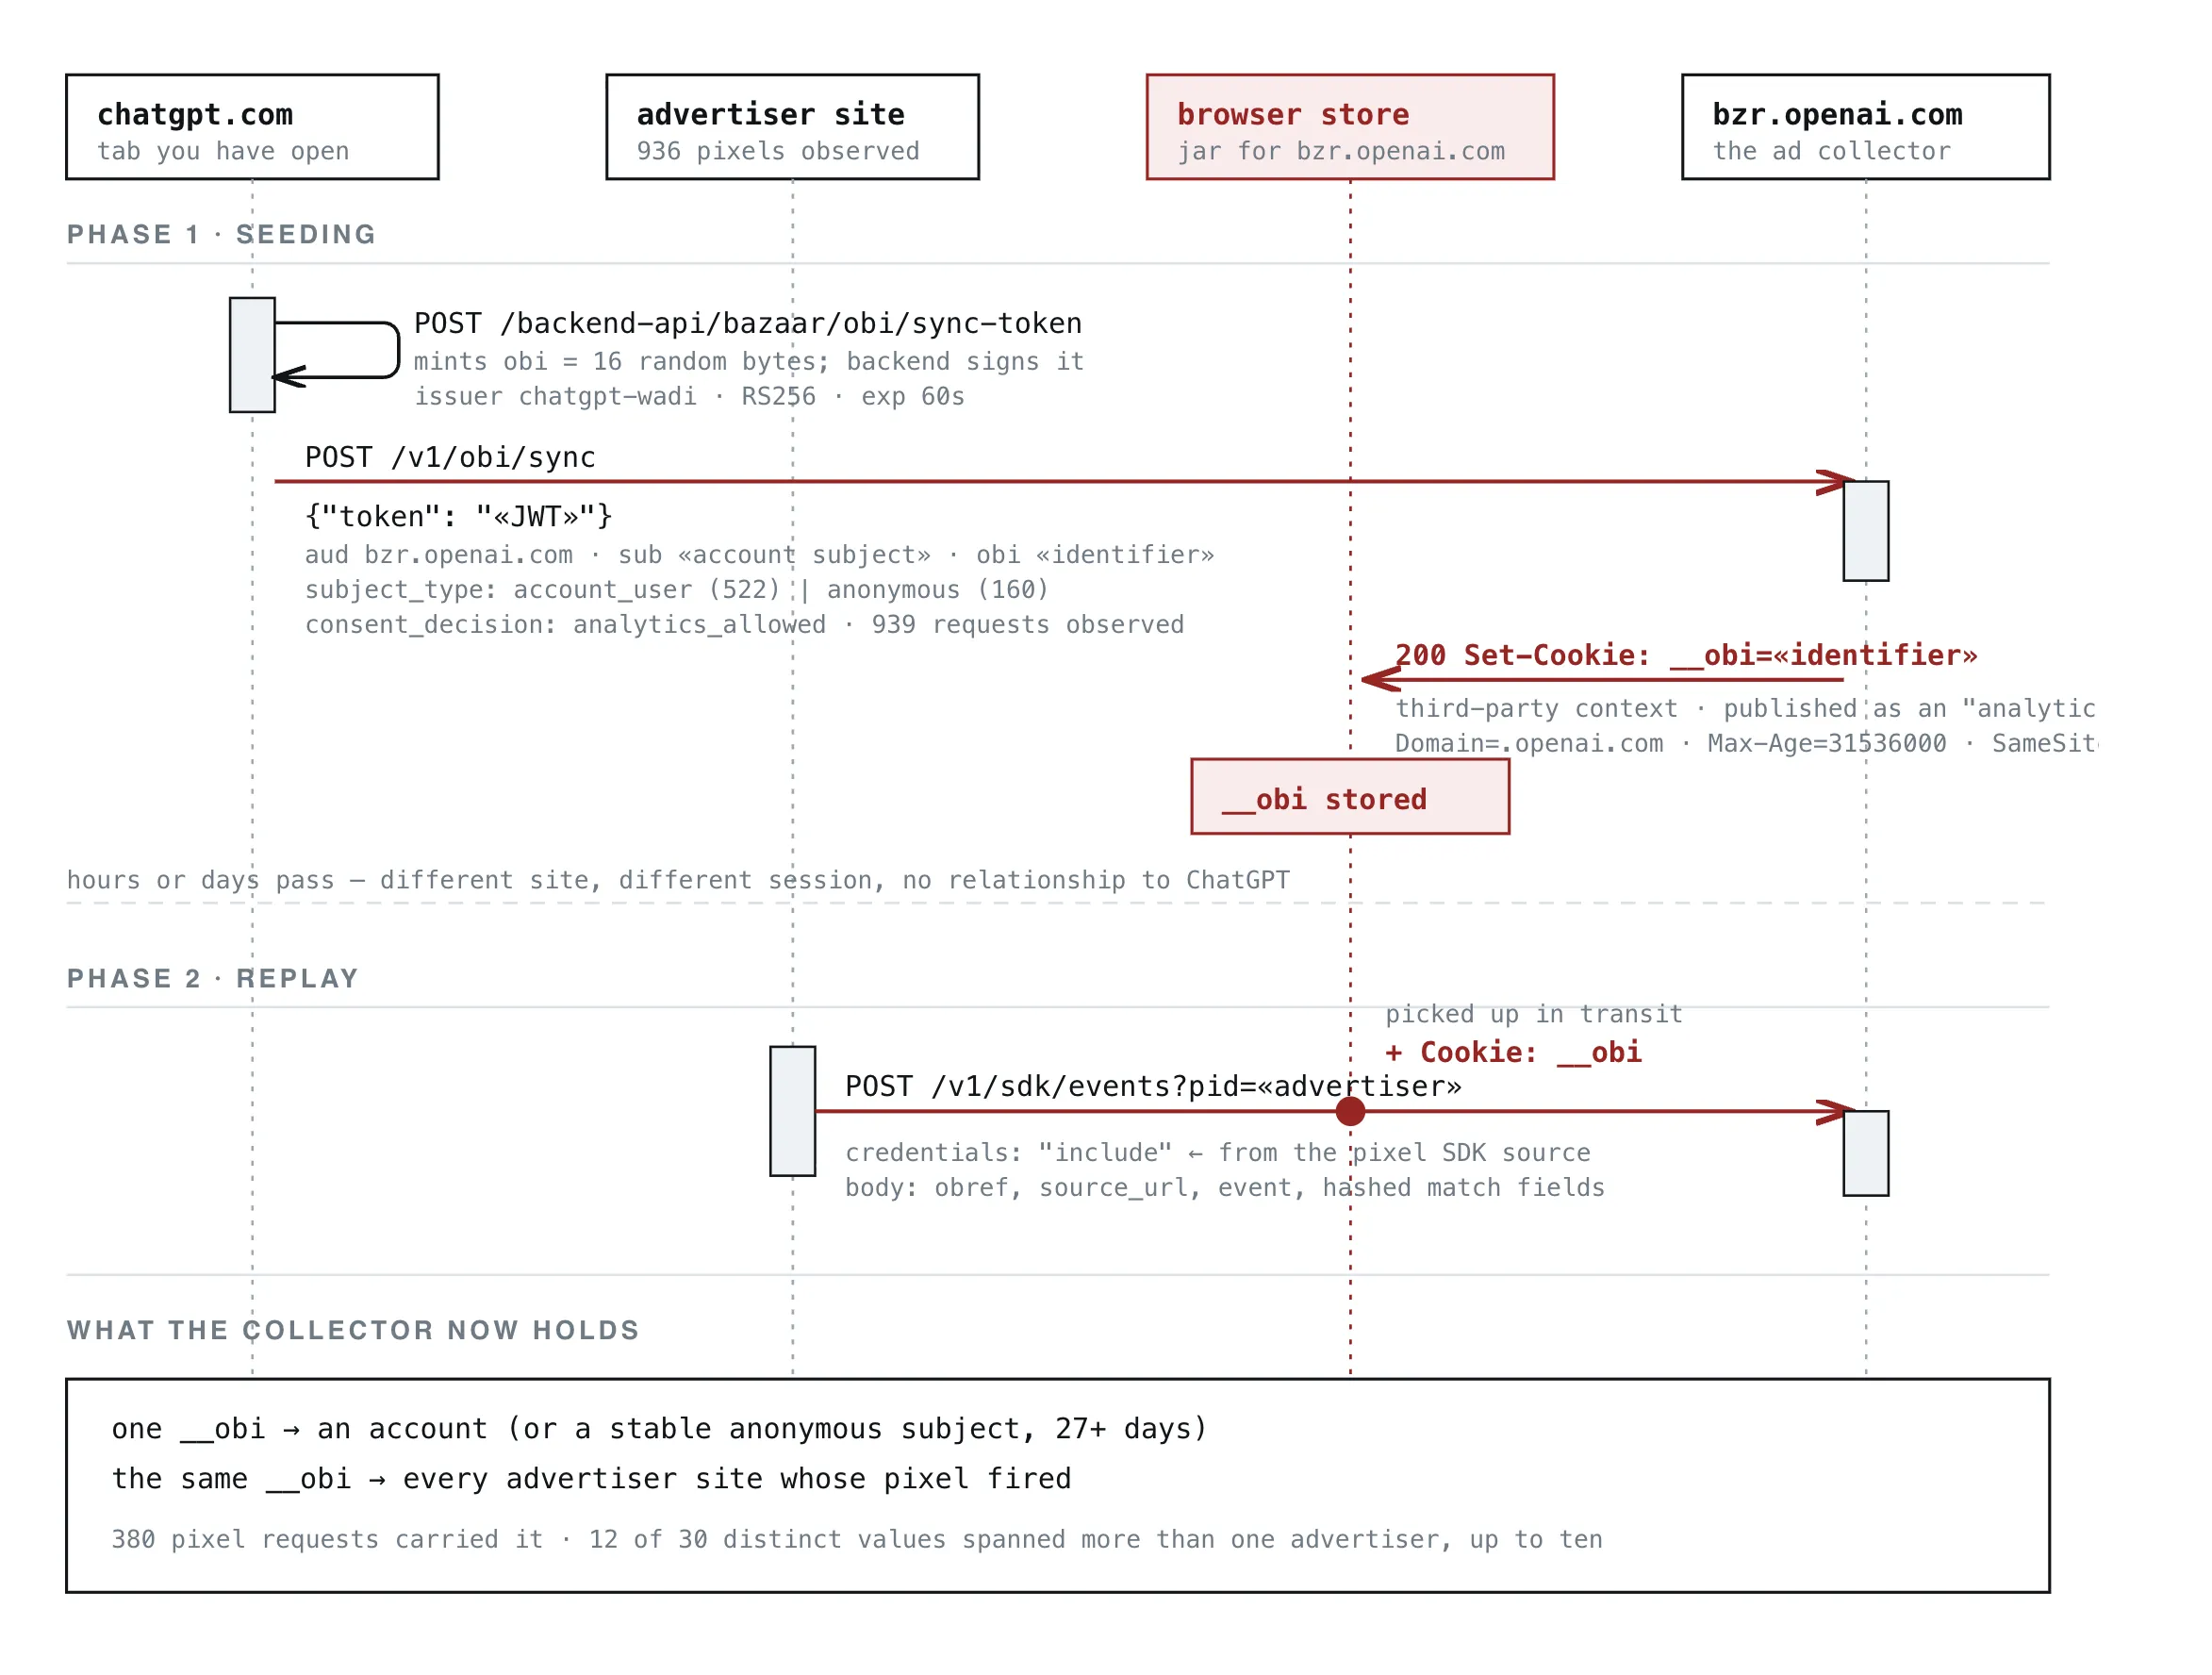
Auf dem Testgerät des Forschers wurden identische __obi-Werte von 12 verschiedenen kommerziellen Websites übertragen, darunter Portale wie Chewy, Wayfair, ThriftBooks, Eventbrite, HelloFresh, Coursera und SeatGeek. In der breiteren Traffic-Stichprobe tauchten 12 von 30 verschiedenen __obi-Werten in mehreren Werbekontexten auf, wobei ein Wert über zehn verschiedene kommerzielle Domains hinweg beobachtet wurde.
Zeitleiste der Cross-Site-Identitätsauflösung
| Ereignisphase | Protokoll-Aktion | Technische Reichweite & Isolationsgrenze |
|---|---|---|
| Sitzungs-Initialisierung | POST /sync-token |
RS256 JWT bindet ein Konto- oder anonymes Subjekt an ein 60-Sekunden-Token |
| Cookie-Persistenz | Set-Cookie: __obi |
SameSite=None markiert das Cookie als übertragbar für Cross-Site-Kontexte |
| Merchant-Attribution | GET /sdk/oaiq.min.js |
Browser-Netzwerk-Stack hängt Cookie beim initialen Skript-Abruf an |
Offizielle Definitionen in der OpenAI-Cookie-Richtlinie klassifizieren __obi als Analytics-Cookie mit einer Gültigkeitsdauer von 365 Tagen. Da die Consent-Architektur von OpenAI __obi über die Analytics-Zustimmung und nicht über dedizierte Marketing-Kontrollen steuert, verhinderte eine Ablehnung der Marketing-Zustimmung allein in den beobachteten Tests nicht die Bereitstellung des Cookies.
Architektonische Analyse
Die operativen Abläufe von __obi basieren auf einer dreistufigen Pipeline zwischen Client-Browser-Sitzungen, Ad-Collection-Endpunkten und externen Webshops. Netzwerk-Traces verdeutlichen, wie eine kurzlebige kryptografische Bestätigung in einen dauerhaften Client-seitigen Identifikator umgewandelt wird.
Der Prozess startet auf chatgpt.com. Der Client-Browser generiert 16 Bytes Entropie und sendet eine HTTP-Anfrage an das interne Plattform-Backend:
POST /backend-api/bazaar/obi/sync-token
Nicht authentifizierte Sitzungen rufen /backend-anon/bazaar/obi/sync-token auf. Der interne Ausstellungsdienst, identifiziert durch den JWT-iss-Claim als chatgpt-wadi, gibt ein RS256-signiertes JWT zurück, das Identitäts-Claims enthält, die die zufällige Entropie mit internen Kontometadaten verknüpfen.
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redacted: 64-hex account subject»",
  "subject_type": "account_user",
  "obi": "«redacted: 22-char identifier»",
  "exp": "«iat + 60s»"
}
Das signierte Payload erzwingt eine Ablaufzeit von 60 Sekunden (exp). Der Client-Browser leitet dieses Token sofort per asynchronem POST-Request an die programmatische Werbedomain von OpenAI weiter:
POST https://bzr.openai.com/v1/obi/sync
OpenAIs Edge-Server verarbeiten das Token und antworten mit HTTP-Headern, die den Browser anweisen, das persistente Cookie zu speichern.
HTTP/2 200 OK
Set-Cookie: __obi=«redacted»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
Die Zuweisung von SameSite=None in Verbindung mit dem Secure-Flag qualifiziert das Cookie für den Cross-Site-Transfer, sofern der Host-Browser Third-Party-Cookies zulässt. Im Gegensatz zu Standard-Anwendungs-Cookies, die mit SameSite=Lax definiert sind oder auf direkte Origin-Subdomains beschränkt sind, hängt sich __obi an ausgehende Cross-Site-Anfragen an *.openai.com an.
+-------------------------------------------------------------------------+
|     [ KONZEPTUELLER PROTOKOLL-FLOW: OBI-TOKEN-EXCHANGE UND AD-PIXEL ]   |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ User Browser Session (chatgpt.com) ]                                 |
|          |                                                              |
|          +---> Request Sync Token: POST /backend-api/.../sync-token     |
|          |     Response: 60s RS256 JWT (Konto oder anonymes Subjekt)    |
|          |                                                              |
|          +---> Exchange Token: POST bzr.openai.com/v1/obi/sync          |
|                Response: Set-Cookie: __obi (SameSite=None; 1-Jahr)      |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ Merchant-Shop (Händler-Seite mit OpenAI Pixel) ]                     |
|          |                                                              |
|          +---> Browser lädt: <script src="bzrcdn.../oaiq.min.js">       |
|          |     * BROWSER-NETZWERK-STACK HÄNGT __obi BEIM SKRIPT-ABRUF AN* |
|          |                                                              |
|          +---> Pixel erfasst DOM-Text, Tag-Manager-Buses und Inputs      |
|          |                                                              |
|          v                                                              |
|  [ OpenAI Ingestion Endpoint (bzr.openai.com/v1/sdk/events) ]          |
|  Übertragen: Postleitzahl + Gehashte Werte + Bereinigter URI-Pfad      |
|                                                                         |
+-------------------------------------------------------------------------+
Partner-Shops vervollständigen den Kommunikationskreislauf. Einzelhändler, die über ChatGPT werben, binden das Conversion-Messskript von OpenAI (oaiq.min.js) ein. Wenn ein Nutzer einen solchen Shop besucht, parst der Browser das Skript-Tag:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
Da die Anfrage den Wildcard-Scope von .openai.com erfüllt, fügt der Browser das __obi-Cookie an den initialen Skript-Abruf an. Dies geschieht vor der Ausführung des JavaScripts im Pixel, was bedeutet, dass Client-seitige Logik das credentialed Request nicht umgehen kann. Netzwerkbasierte Content-Blocker, DNS-Sinks oder Browser-Erweiterungen, die die Domain blockieren, unterbinden die Verbindung jedoch vollständig.
Netzwerk-Analysen zeigen, dass das Mess-SDK seitenbezogene Attribute über vier Kanäle extrahiert:
Pixel-Ingestion-Datenklassifizierungen
| Quellkanal | Erfassungsmechanismus | Technische Reichweite und Feld-Exposition |
|---|---|---|
in (Explizite Eingabe) |
Merchant API Parameter | Transaktionswerte, Produkt-IDs, Währungssymbole |
fm (Formular-Harvesting) |
DOM-Eingabe-Abfangen | Formulareingaben, Checkout-Elemente, Kontaktdaten |
ht (DOM-Traversal) |
Rendering-HTML-Parsing | Inhaltsüberschriften, Bestätigungs-Strings, Text-Elemente |
js (Tag-Manager-Hooking) |
Data-Layer-Abfangen | Hooks in window.dataLayer.push und Adobe-Tag-Arrays |
Die beobachtete Datenmenge protokollierte 685 automatisierte Erfassungsereignisse über DOM- und Tag-Quellen (fm, ht und js) im Vergleich zu 255 vom Händler bereitgestellten Parametern (in). Das SDK inspiziert Standard-Tag-Architekturen und parst Daten, die an Google Tag Manager- und Adobe Analytics-Pipelines übergeben werden. Personenbezogene Daten wie E-Mail-Adressen, Telefonnummern und vollständige Namen werden vor der Übertragung mit SHA-256 gehasht. Im Gegensatz dazu werden geografische Indikatoren – einschließlich Land, Region, Stadt und Postleitzahl – im Klartext übertragen. Postleitzahlen-Attribute traten in 100 diskreten Erfassungen über 28 Hostnames auf.
URL-Strukturen werden ebenfalls an die Ingestion-Endpunkte übertragen. Während Query-Parameter weggelassen werden, bleiben Origin- und Pfadkomponenten intakt. Beobachtete Datensätze bestätigten, dass Pfade, die medizinische Nachschlagewerke, Workflows zur Schuldentilgung oder Rechtsberatungsformulare repräsentieren, die Erfassungsendpunkte erreichten.
Systeme und Browser-Eindämmung
Die Mechanik des Cross-Site-Cookie-Transfers spiegelt architektonische Unterschiede moderner Web-Engines wider. Verschiedene Browser erzwingen unterschiedliche Default-Einstellungen für die Partitionierung von Zuständen, die bestimmen, ob Identifikatoren über Ursprungsgrenzen hinweg übertragen werden können.
Browser-Cookie-Isolationsarchitekturen
| Browser-Umgebung | Speicher-Isolationsmodell | SameSite=None Cross-Site Handling |
Beobachtetes Pfad-Handling |
|---|---|---|---|
| Chrome für Android | Shared Profile Cookie-Jar | Cross-Site-Übertragung unterstützt, wenn Third-Party-Cookies erlaubt sind | Übertragung in Tests verifiziert; abhängig von User/Enterprise-Konfiguration |
| Apple Safari (WebKit) | Intelligent Tracking Prevention | Blockiert Third-Party-Speicher standardmäßig | Standardmäßig auf diesem Cross-Site-Pfad blockiert |
| Chrome auf iOS | Erzwungene WebKit-Runtime | Unterliegt WebKit-Speicherbeschränkungen | Standardmäßig auf diesem Cross-Site-Pfad blockiert |
| Mozilla Firefox | Total Cookie Protection | Partitioniert Cookie-Jars pro Top-Level-Site | Third-Party-Status standardmäßig partitioniert; __obi-Interaktion nicht unabhängig geprüft |
| Brave Browser | Shields Storage Partitioning | Partitioniert und blockiert Cross-Site-Status | Third-Party-Status standardmäßig partitioniert/blockiert |
Wie in der Dokumentation zum WebKit-Tracking-Präventionsüberblick dargelegt, schränken WebKit-Umgebungen die Cross-Site-Speicherung standardmäßig ein. Intelligent Tracking Prevention (ITP) unterdrückt Third-Party-Cookies bei externen Netzwerkaufrufen, wodurch Merchant-Shops auf iOS Safari und Chrome für iOS die Übertragung von __obi nicht durchführen können. Ähnlich beschreiben die Spezifikationen von Mozilla zur Total Cookie Protection und Origin-State-Partitionierung, wie Cookie-Jars nach Top-Level-Origin getrennt werden, um Cookies unter openai.com von externen Shop-Seiten zu isolieren.
Die Untersuchung konnte den Mechanismus speziell auf Chrome für Android reproduzieren. Wie in den Google-Chrome-Richtlinien zur Cookie-Verwaltung dokumentiert, sind Third-Party-Cookies mit SameSite=None; Secure bei Cross-Site-Netzwerkabrufen zulässig, sofern der Nutzer oder Administrator Drittanbieter-Cookies nicht blockiert, was die Kommunikation zwischen Shops und OpenAI-Endpunkten ermöglicht.
Zustimmungsklassifizierung und beobachtetes Verhalten
| Evaluierungs-Attribut | Staatliche Cookie-Policy-Reichweite | Beobachteter Runtime-Einsatz |
|---|---|---|
| Kategorische Zuweisung | Als Analytics-Cookie klassifiziert | Konfiguriert mit SameSite=None; Secure für Cross-Site-Zustellung |
| Evaluierter Consent-Claim | Unterscheidet sich von oai_consent_marketing-Einstellungen |
Gesteuert ausschließlich durch analytics_allowed in entschlüsselten Token |
| Ablehnung Marketing-Zustimmung | Sollte Werbe- und Promotion-Nutzung steuern | Bei Ablehnung der Marketing-Zustimmung weiterhin aktiv auf Merchant-Anfragen |
| Datenerfassungsprofil | Beschrieben als Auswertung von Service-Nutzung/Leistung | Enthält Checkout-Formulardaten, Postleitzahlen im Klartext und URI-Pfade |
Die Klassifizierung von __obi in den rechtlichen Richtlinien von OpenAI wirft wichtige Fragen zur Governance auf. OpenAI bietet diskrete Auswahlmöglichkeiten für Analytics (oai_consent_analytics) und Marketing (oai_consent_marketing). Jedes während der technischen Tests entschlüsselte Sync-Token enthielt das Attribut consent_decision: analytics_allowed.
Da der zugrunde liegende Token-Ausstellungsdienst die Generierung an die Analytics-Präferenz koppelte, verhinderte die alleinige Ablehnung von Marketing-Cookies nicht die Ausstellung oder Übertragung von __obi im beobachteten Test-Flow. Diese Struktur wirft Fragen gemäß internationaler Daten-Governance-Standards auf, ob die Multi-Site-Werbemessung mit einfacher funktionaler Analytics übereinstimmt oder als Marketing-Telemetrie eingestuft werden sollte.
Technische Evaluierungen müssen strikt zwischen beobachtetem Netzwerktransfer und Backend-Datenverarbeitung unterscheiden. Traffic-Logs bestätigen, dass Merchant-Portale __obi zusammen mit Bestellindikatoren, Formularattributen und URL-Pfaden an bzr.openai.com übertragen und eine HTTP 202 Accepted-Antwort erhalten. Während die Einbeziehung von konto-ebenen Identifikatoren im initialen Autorisierungstoken die Kontoauflösung technisch plausibel macht, können externe Netzwerkbeobachtungen nicht unabhängig bestätigen, ob die Backend-Systeme von OpenAI diese eingehenden Ereignisse mit der Konversationshistorie verknüpfen.
Engineering-Checkliste & Verifizierungspläne
Enterprise-Teams, die Webportale verwalten, sollten Konfigurationen von Drittanbieter-Tags evaluieren, um sicherzustellen, dass externe Skripte den unternehmenseigenen Datenschutz- und Datenverarbeitungsstandards entsprechen.
Enterprise-Webmaster-Tag-Governance-Checkliste
Skript-Ingestion und Tag-Audit
- [ ] Prüfung von App-Templates auf Abhängigkeiten, die Ressourcen von
bzrcdn.openai.comladen. - [ ] Evaluierung, ob Subresource Integrity (SRI) oder versioniertes Hosting mit den Vendor-Bereitstellungsmodellen übereinstimmt.
- [ ] Überprüfung von Tag-Management-Konfigurationen, um sicherzustellen, dass Marketing-Tags keinen Zugriff auf interne Transaktions-Buses haben.
Data-Layer-Review und Feldbehandlung
- [ ] Evaluierung der Zugriffsgrenzen für
window.dataLayerundadobeDataLayer-Strukturen. - [ ] Prüfung, ob Postleitzahlen und Adressfelder eine Redaktion vor der Übermittlung an externe Tags erfordern.
- [ ] Überprüfung der Einstellung „Automatisches Matching“ im OpenAI Ads Manager, um zu bewerten, ob DOM-Parsing für Checkout-Workflows angemessen ist.
Content Security Policy-Verifizierung
- [ ] Überprüfung der
connect-src-Direktiven zur Definition autorisierter Ziele für ausgehende Telemetrie-Beacons. - [ ] Evaluierung der
script-src-Richtlinien zur Verhinderung der Ausführung nicht geprüfter externer Skripte. - [ ] Validierung der Checkout- und Kunden-Intake-Funnels, um sicherzustellen, dass sensible Pfade vor Drittanbieter-Beacons geschützt bleiben.
Endpoint-Konfiguration und Storage-Hygiene
Konfiguration mobiler Geräteflotten
- [ ] Evaluierung der Chrome-für-Android-Konfigurationsprofile über verwaltete Enterprise-Geräte hinweg.
- [ ] Bewertung der operativen Auswirkungen der Aktivierung von Third-Party-Cookie-Beschränkungen auf verwalteten Endpunkten.
- [ ] Prüfung des Einsatzes datenschutzorientierter Browserkonfigurationen, sofern geschäftlich zulässig.
Audit von Identitäts- und Sitzungshygiene
- [ ] Überwachung des ausgehenden Netzwerktraffics auf wiederkehrende Aufrufe an
bzr.openai.com. - [ ] Etablierung regelmäßiger Routinen zur Profilwartung über nicht verwaltete Browsersitzungen.
- [ ] Sicherstellung, dass Enterprise-Formulardesigns den Kontakt von Klartext-Eingaben mit externen Skriptkontexten vermeiden.
Die Implementierung strukturierter Content Security Policies und die Überprüfung von Tag-Ingestion-Grenzen können Engineering-Teams dabei helfen, unbeabsichtigte Offenlegungen von Drittanbieter-Daten bei kommerziellen Transaktionen zu reduzieren.
Häufig gestellte Fragen (FAQ)
Stoppt die Ablehnung der Marketing-Zustimmung allein das __obi-Cookie?
Warum blockiert Safari auf iOS dieses Tracking, während Chrome auf Android es erlaubt?
Können Drittanbieter-Webshops das __obi-Cookie direkt lesen?
Praktische Auswirkungen & Zukunftsausblick
Die technische Untersuchung des __obi-Cookie-Frameworks verdeutlicht die sich entwickelnde Beziehung zwischen konversationsbasierten KI-Plattformen und Online-Werbearchitekturen. Seit Jahren nutzen digitale Werbesysteme Browser-Mechanismen, um die Nutzerinteraktion über unabhängige Websites hinweg zu verknüpfen. Die Anwendung dieser Messmuster auf Konversations-Interfaces führt zu neuen Überlegungen. Nutzer geben häufig sensible berufliche, technische und persönliche Details in Konversationsplattformen ein, unter der Annahme, dass diese Umgebungen von breiteren Werbenetzwerken getrennt bleiben.
Wenn Händler-Telemetrie letztlich zu Identitäten auf Kontoebene aufgelöst wird, wie das Protokolldesign es zu ermöglichen scheint, würde diese Kombination außergewöhnlich reichhaltige Verhaltensprofile erstellen. Da KI-Agenten zunehmend praktische Aufgaben verwalten – wie Terminplanung, Reisebuchungen und Produktbeschaffung – müssen die operativen Grenzen zwischen direktem Konversationsnutzen und kommerziellem Profiling sorgfältig definiert werden.
Die Navigation durch diesen Übergang erfordert von Engineering-Teams eine disziplinierte Governance über Web-Assets hinweg. Organisationen, die kundenorientierte Websites verwalten, müssen Drittanbieter-Skriptintegrationen auditieren, Datenaussetzungen durch Tag-Manager prüfen und präzise Content Security Policies durchsetzen. Parallel dazu schränken sich entwickelnde Browser-Speicherstandards die ambienten Cross-Site-Datenaustausche zwischen Plattformen kontinuierlich ein. Langfristiger Datenschutz in modernen Webumgebungen wird von robusten technischen Client-seitigen Grenzen abhängen, nicht nur von Richtlinienerklärungen.
Referenzen
Share this article



