Wie führt man Retargeting-Kampagnen mit Smart App Bannern durch? Die Durchführung von Retargeting-Kampagnen mittels Smart App Banner erfordert die Erfassung von First-Party-Web-Browsing-Kontext, das Rendern dynamischer HTML-Banner mit kontextbezogenen Deep-Link-CTAs sowie die Weiterleitung zurückkehrender Nutzer direkt zu entsprechenden In-App-Szenen unter Übermittlung von Attribution-Tokens.
Das Retargeting von Web-Besuchern mittels Smart App Banner ist eine Growth-Engineering-Strategie, die First-Party-Browsing-Kontext auf mobilen Websites erfasst und personalisierte Werbebanner anzeigt, um Besucher direkt in native Anwendungsszenen zu führen. Durch das Ersetzen statischer App-Store-Links durch kontextbezogene Deep Links tragen Retargeting-Banner dazu bei, die Nutzerabsicht zu wahren, aktive Nutzer erneut zu binden und ein langfristiges App-Engagement zu unterstützen.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| App-Engagement | Die Tiefe, Häufigkeit und Dauer der Nutzerinteraktionen innerhalb einer mobilen Anwendung. | Nutzerbindung | Informationell / Kommerziell |
| Smart App Banner | Eine webbasierte Werbekomponente, die dynamische CTAs zum App-Start oder Download bereitstellt. | Web-to-App-Weiterleitung | Informationell |
| Web-to-App | Der architektonische Prozess der Weiterleitung von Webbrowser-Besuchern in native mobile Apps. | Mobile Deep Linking | Informationell |
Wie Web-Besucher-Retargeting das App-Engagement unterstützen kann
Das Mobile-Web-Intent-Paradoxon: Hohes Browsing-Volumen vs. niedrige Transaktionsraten
Mobile Websites stellen einen expansiven Akquisekanal dar, der Traffic am oberen Ende des Funnels aus organischer Suche, bezahlten Kampagnen, Social Discovery und Content-Syndication erfasst. Das Verbraucherverhalten in mobilen Browsern zeigt jedoch häufig ein Intent-Paradoxon: Nutzer durchsuchen, recherchieren und bewerten Produkte oft auf mobilen Webseiten, während native mobile Anwendungen aufgrund gespeicherter lokaler Zustände und einer optimierten Navigation häufig bessere Transaktionspfade bieten.
Mobile Browser führen im Vergleich zu nativen Apps operative Reibungspunkte ein, wie etwa erforderliche erneute Authentifizierungen oder mehrstufige Webformulare. Wenn Besucher mit hoher Absicht einen bestimmten Produktkatalog durchsuchen oder Artikel in einen mobilen Warenkorb legen, kann das Fehlen eines direkten Übergangs in die native App-Umgebung zu Warenkorbabbrüchen und einem niedrigeren Customer Lifetime Value (LTV) führen.
Überwindung des „Lobby-Abbruchs“: Warum Re-Engagement auf der Startseite die Konversion untergräbt
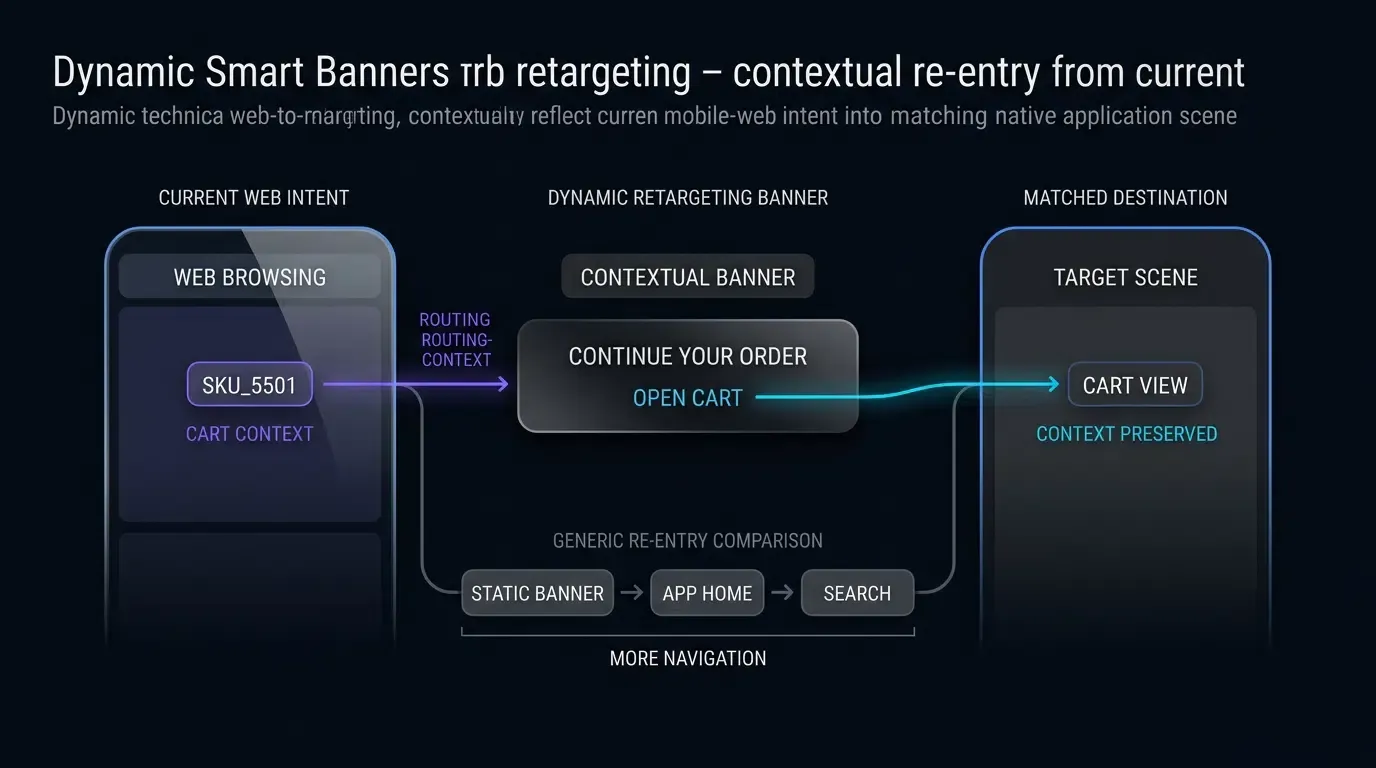
Eine häufige Herausforderung beim mobilen Web-Retargeting ist die Verwendung statischer Banner, die zurückkehrende Nutzer auf den Standard-Startbildschirm der nativen Anwendung leiten. Wenn ein aktiver oder inaktiver App-Nutzer ein bestimmtes Produkt auf einer mobilen Website durchsucht, löst das Tippen auf ein generisches Banner einen App-Start aus, der den Nutzer in die Hauptlobby führt.
Dieser Bruch erzeugt sofortige kognitive Reibung. Der Nutzer muss manuell durch Kategorienmenüs navigieren, Suchanfragen ausführen oder seinen Warenkorb von Grund auf neu suchen. Jeder manuelle Navigationsschritt erhöht das Abbruchrisiko. Dynamische Smart App Banner adressieren diese Reibung, indem sie den Web-Browsing-Kontext direkt mit Deep-Link-Routen verknüpfen und den Nutzer zur relevanten Produktansicht, zum vorausgefüllten Warenkorb oder zum gewünschten Werbebildschirm innerhalb der nativen App führen.
Bewertung der „Time-to-Action“ als metrische Größe für operative Reibung bei Web-Besuchern
Im Lifecycle-Marketing lässt die Aufmerksamkeit der Nutzer bei Verzögerungen schnell nach. Die operative Metrik Time-to-Action (
In nicht-kontextbezogenen Funnels wird
Wie Kontext-Stitching statische Web-Banner in Retargeting-Tools verwandelt
Erfassung von First-Party-Web-Kontext und Navigation innerhalb von Speicherzyklen
Im Gegensatz zu statischen Bannern, die hartcodierte Texte anzeigen, untersuchen dynamische Retargeting-Banner First-Party-Web-Sitzungsdaten, um die Kommunikation anzupassen. Wenn ein Besucher eine mobile Website navigiert, lesen clientseitige Skripte den Sitzungsstatus aus dem DOM, URL-Abfrageparametern oder First-Party-Webspeichern (sessionStorage oder localStorage):
- Angesehene Produkt-SKU: Erfasst die spezifische Produktkennung (z. B.
item_id=SKU_5501), die aktuell angesehen wird. - Warenkorbabbruch-Tokens: Liest ausstehende Warenkorbkennungen und Rabattberechtigungs-Flags.
- Kategorieaffinität: Verfolgt übergeordnete Browsing-Kategorien (z. B.
Elektronik,Bekleidung), um Fallback-Aktionen zu personalisieren.
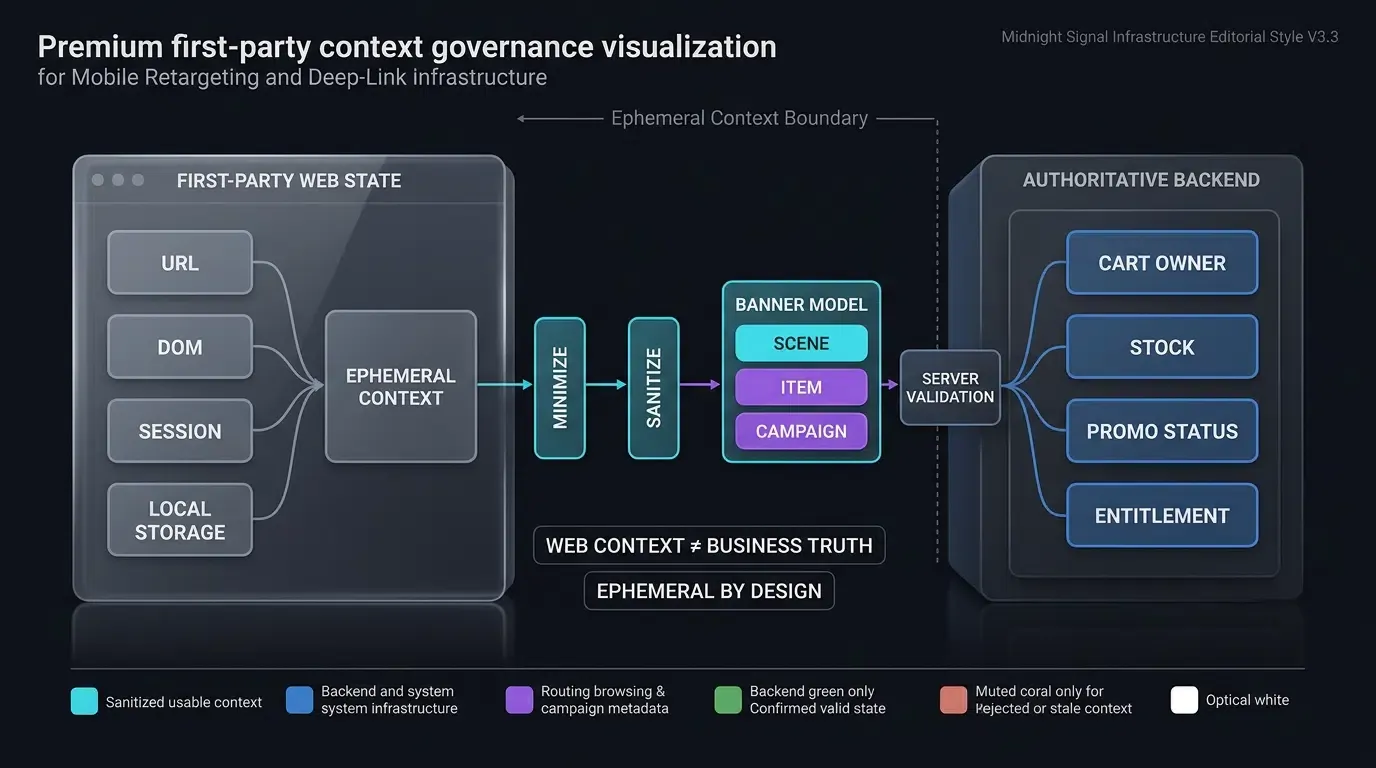
Architekten müssen die Speicherzyklen mobiler Browser berücksichtigen. Unter modernen WebKit-Tracking-Präventionsrichtlinien kann clientseitig beschreibbarer Speicher (localStorage, sessionStorage, IndexedDB) nach sieben Tagen ohne Nutzerinteraktion mit der Website gelöscht werden, abhängig vom WebKit-Tracking-Präventionsstatus und der letzten Nutzeraktivität. Browserspeicher sollte als temporärer clientseitiger Sitzungs-Cache nach bestem Bemühen betrachtet werden, nicht als dauerhaftes Kundenprofil oder maßgebliche Datenbank. Maßgeblicher Warenkorbstatus, Artikelverfügbarkeit und Nutzerberechtigungen müssen immer serverseitig aufgelöst und verifiziert werden.
Datenschutz- und Einwilligungsrahmen für Retargeting-Daten
Das Erfassen und Übertragen von Browsing-Kontext über Web- und native Grenzen hinweg erfordert die strikte Einhaltung der Datenschutz-Governance:
- Datenminimierung: Retargeting-Kontext darf nur gemäß den geltenden Einwilligungs-, Benachrichtigungs-, Speicher- und Datenminimierungsrichtlinien der Website und Anwendung erhoben und genutzt werden.
- Keine PII in URLs: Vermeiden Sie die Kodierung direkt identifizierbarer persönlicher Daten (PII) oder sensibler persönlicher Attribute in Banner-URLs oder clientseitigen Speicher.
- Ephemerer Status: Behandeln Sie erfassten Browsing-Kontext als flüchtigen First-Party-Status, der den Einwilligungspräferenzen der Nutzer und den Tracking-Präventionsregeln der Plattform unterliegt.
Dynamisches Content-Rendering: Aktualisierung von Bannertext, Artwork und CTAs in Echtzeit
Sobald der Sitzungskontext extrahiert wurde, aktualisiert das Banner sein visuelles Layout dynamisch:
- Der Bannertitel ändert sich von generischem Text zu kontextbezogenen Hinweisen (z. B. „Bestellung fortsetzen“ oder „Produkt in App ansehen“).
- Der CTA-Button wechselt von einem standardmäßigen „APP LADEN“ zu einer handlungsorientierten Aufforderung (z. B. „Warenkorb öffnen“).
- Dynamisches Artwork zeigt das spezifische Produkt-Thumbnail zusammen mit aktuellen Bestands- oder Preisindikatoren.
Diese Kontextrelevanz verwandelt das Banner von einem passiven Werbeelement in ein interaktives Hilfsmittel.
Bewältigung von Cross-Domain-Einschränkungen: Empfehlung dedizierter Subdomains für Safari Universal Links
Beim Einsatz von Universal Links unter iOS müssen Webarchitekten die Same-Domain-Navigationsbeschränkung von Apple Safari beachten, wie in der Apple-Entwicklerdokumentation zum Verknüpfen von Apps und Websites dokumentiert. Wenn ein Nutzer eine Webseite unter https://example.com besucht und auf einen Universal Link tippt, der auf dieselbe Domain zeigt, verbleibt Safari in der Regel im Browser, anstatt die native App zu starten.
Die Verwendung eines separat verknüpften Routing-Hosts kann das dokumentierte Same-Domain-Navigationsverhalten von Safari umgehen, wobei das Öffnen der nativen App dennoch von einer gültigen Universal-Link-Verknüpfung, der installierten Anwendung und dem Plattformstatus abhängt:
- Hosten Sie die primäre mobile Website unter
https://www.example.com. - Leiten Sie Universal-Link-Banner-Ziele über eine verifizierte zugehörige Subdomain um, wie etwa
https://app.example.com/product/5501.
Die Rolle von Deferred Deep Linking, wenn Web-Besucher die App nicht installiert haben
Nicht alle von dynamischen Bannern retargeteten Web-Besucher haben die App installiert. Benutzerdefinierte URI-Schemata (myapp://) können auf nicht installierten Geräten fehlschlagen, es sei denn, die Seite bietet ein explizites Fallback.
Deferred Deep Linking löst dieses Szenario. Wenn ein Nutzer ohne App auf ein Retargeting-Banner tippt, erfasst die Routing-Ebene den beabsichtigten Zielkontext (wie die angesehene SKU und das aktive Promo-Token) auf dem Attributionsserver, bevor der Browser zu Google Play oder in den App Store weitergeleitet wird. Wenn der Nutzer die App zum ersten Mal herunterlädt und öffnet, ruft ein Attribution-SDK die zwischengespeicherten Parameter ab, wodurch die native App die Zielszene beim ersten Start wiederherstellen kann, sofern dies die Datenschutzrichtlinien der Plattform zulassen.
Technische Mechanismen der dynamischen Parameterbindung und des Deep-Link-Routings
Strukturierung von URL-Parametern für Retargeting
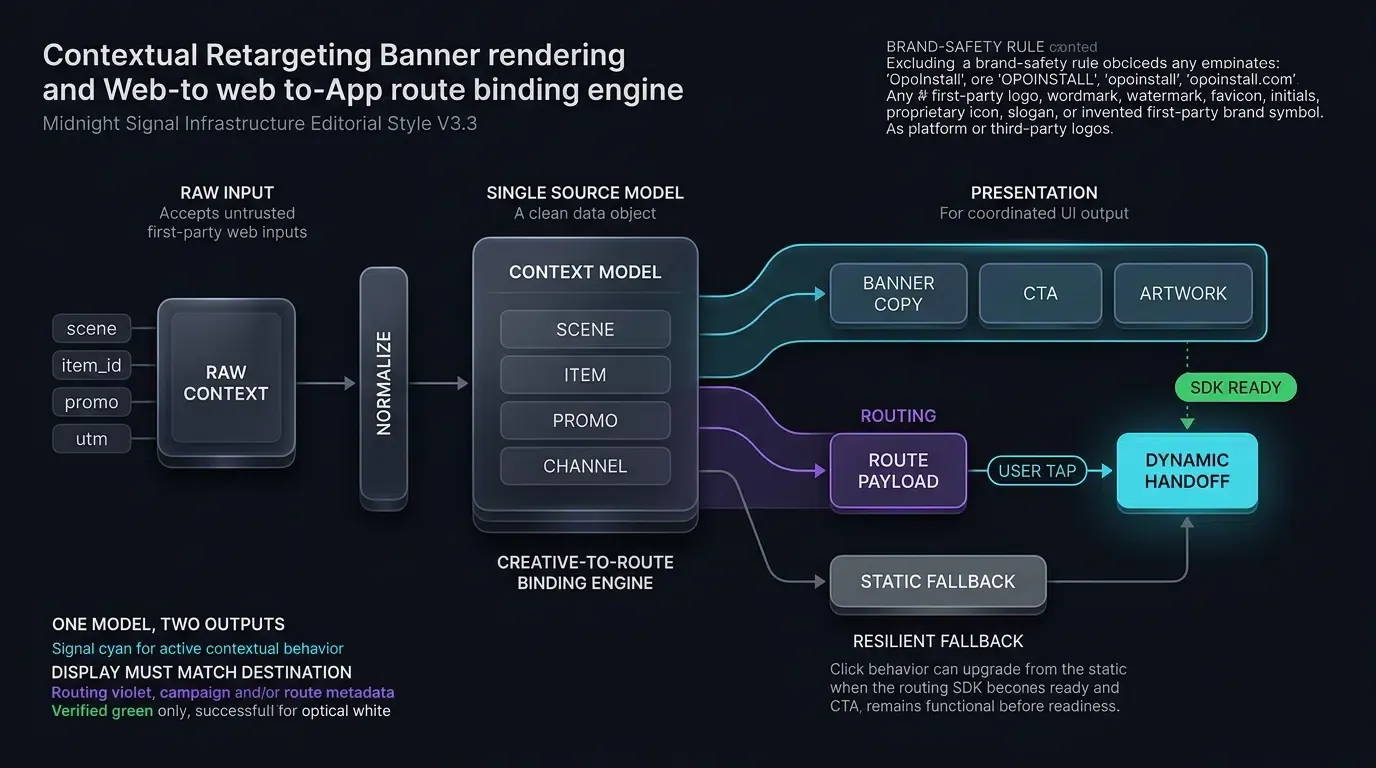
Ein robuster Retargeting-Query-String strukturiert Ziel-Routing, Werbe-Tokens und Kampagnen-Attribution klar:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_5501&promo_code=RESTART10&token=TK_1234567890abcdef&utm_source=web_retargeting
Diese Nutzlast trennt klar Routing-Anweisungen (scene=cart), Geschäftskennungen (item_id) und Tracking-Kontext (utm_source).
Durchsetzung von clientseitiger Datenbereinigung und Längenbeschränkungen
In Übereinstimmung mit dem OWASP Mobile Application Security Testing Guide zur Sicherheit von unsicheren Deep Links müssen alle aus Web-URLs oder clientseitigem Speicher extrahierten Parameter als nicht vertrauenswürdige Eingaben behandelt werden.
Vor der Konstruktion von Deep-Link-Handoff-Nutzlasten:
- Validieren Sie
scene-Kennungen gegen eine Positivliste genehmigter Ansichtsziele (cart,product_detail,promo_hub). - Erzwingen Sie alphanumerische reguläre Ausdrucksfilter (z. B.
^[A-Za-z0-9_-]{1,64}$) für IDs und Aktionscodes. - Erzwingen Sie strikte Längengrenzen für Route-Tokens (z. B. 16 bis 128 Zeichen) und validieren Sie Kampagnen-Strings gegen eine anwendungsspezifische Zeichen- und Längenrichtlinie; weisen Sie ungültige Werte zurück oder ersetzen Sie diese durch sichere Standardwerte.
- Behandeln Sie Route-Tokens als nicht vertrauenswürdige, opake Referenzen. Der Besitz eines Route-Tokens darf niemals den Zugriff auf Warenkörbe, Rabatte oder Kontoaktionen ohne authentifizierte Backend-Validierung autorisieren.
Auslösen direkter Übergaben über Web-SDK-Handoff-Handler
Eine typische OpoInstall Web-SDK-Integration stellt eine Wake-or-Install-Handoff-Methode bereit; verifizieren Sie den genauen Methodennamen, den Konstruktor, den CDN-Pfad und das Parameterschema mit der in Ihrer Umgebung bereitgestellten Produktions-SDK-Version.
OpoInstall unterstützt plattformübergreifende Web-to-App-Übergabe und Deferred-Parameter-Wiederherstellung; der genaue Routing-Mechanismus und der SDK-Vertrag hängen von der eingesetzten SDK-Version ab. Lesen Sie die SDK-Integrationsdokumentation für vollständige Schnittstellenparameter und API-Spezifikationen.
[Nutzer besucht mobile Web-Seite (z.B. sieht SKU_1024)]
                         │
                         ▼
[Skript erfasst Kontext in First-Party-Sitzung]
                         │
                         ▼
[Dynamisches Smart-Banner rendert kontextuelles Angebot]
                         │
                         ▼
[Nutzer tippt "IN APP FORTFAHREN"]
                         │
     ┌───────────────────┴───────────────────┐
     ▼                                       ▼
[App installiert]                     [App nicht installiert]
     │                                       │
     ▼                                       ▼
[Universal Link / App Link]         [Web-Routing-Ebene]
     │                                       │
     ▼                                       ▼
[Direkter nativer App-Start]          [Store-Download / Deferred Link]
     │                                       │
     └───────────────────┬───────────────────┘
                         ▼
          [Native SDK-Parameterabfrage]
                         │
                         ▼
          [Server-Status & Auth-Validierung]
                         │
                         ▼
          [Rendert gezielte In-App-Szene]
Architektur für reibungslose In-App-Szenenwiederherstellung beim Web-Retargeting
Handhabung von Kaltstarts vs. Hintergrund-Resumes über Android- und iOS-Zyklen
Native mobile Anwendungen müssen eingehende Retargeting-Nutzlasten über verschiedene Ausführungszustände hinweg verarbeiten:
- Warm Resume: Die App läuft bereits im Hintergrundspeicher. Unter Android wird der Intent an
onNewIntentübermittelt, wenn die Activity-Task-Konfiguration eine bestehende Instanz wiederverwendet. Unter iOS wird der Link anscene(_:continue:)übermittelt. Der App-Router navigiert in der aktiven Ansichtshierarchie, ohne den globalen Status neu zu initialisieren. - Kaltstart: Der App-Prozess ist beendet. Das Betriebssystem startet den Prozess und liefert den Intent während des Startvorgangs. Die native Architektur muss die Nutzlast erfassen, die Initialisierung verifizieren und zur Zielszene leiten, sobald die primären UI-Hierarchien geladen sind.
Isolierung von Routing-Kennungen von Nutzer-Authentifizierungsdaten
Deep-Link-URLs und Web-to-App-Banner sollten nur Routing-Absichten (welches Produkt oder welcher Warenkorb angezeigt werden soll) und opake, kurzlebige Referenz-Tokens enthalten. Unter keinen Umständen sollten Deep-Link-Query-Strings rohe Datenbank-Nutzer-IDs, Kontopasswörter oder ungehashte Sitzungs-Tokens enthalten.
Die native App muss die Nutzerauthentifizierung unabhängig aus ihrem sicheren lokalen Berechtigungsspeicher (wie iOS Keychain oder Android Keystore) auflösen, bevor private Nutzerinformationen gerendert oder der Kontostatus geändert werden.
Implementierung von serverseitigen Autorisierungstoren für exklusive Rabatte und Warenkorbstatus
Ein gültiger Deep-Link-Query-String garantiert nicht, dass eine Aktion aktiv bleibt oder der Nutzer berechtigt ist, sie in Anspruch zu nehmen. Client-Anwendungen müssen Route-Tokens zur serverseitigen Verifizierung an das Backend übermitteln:
- Verifizieren Sie, dass Aktions-Gutscheincodes (
promo_code) nicht abgelaufen und für den authentifizierten Nutzer berechtigt sind. - Validieren Sie, dass Warenkorb-Tokens aktiv sind und zum authentifizierten Konto gehören.
- Erzwingen Sie die Idempotenz für die einmalige Nutzung und Replay-Prüfungen, um Gutscheinmissbrauch zu verhindern.
Handhabung veralteter Ziele: Fallback-Routing für abgelaufene Angebote und nicht verfügbares Inventar
Web-Besucher können Tage nach Ablauf eines Aktionsangebots oder wenn ein Artikel ausverkauft ist auf Retargeting-Banner klicken. Wenn eine App versucht, ein gelöschtes Produkt ohne Zustandsvalidierung zu laden, stoßen Nutzer auf fehlerhafte Schnittstellen.
Produktionsarchitekturen setzen ein zweistufiges Fallback-Tor durch:
- Clientseitige Routenverifizierung: Wenn die Zielszene nicht erkannt wird oder die Syntax der Nutzlast fehlerhaft ist, leiten Sie sofort auf die Standard-Startseite weiter.
- Serverseitige Zustandsverifizierung: Wenn die Route gültig ist, aber der Artikel ausverkauft oder der Gutscheincode abgelaufen ist, zeigen Sie eine informative modale Benachrichtigung an (z. B. „Dieser Artikel ist derzeit ausverkauft, aber erkunden Sie verwandte Empfehlungen“) und wechseln Sie reibungslos zum relevanten Kategorien-Hub.
Frontend- und Mobil-Implementierung für kontextbezogene Retargeting-Banner
Strukturierung des kontextuellen Frontend-Skripts mit vorab zugewiesenen Fallbacks
Die Implementierung geht davon aus, dass ein modularer Banner-Komponentencontainer bereits im Webseiten-Markup eingebunden ist. Das Skript wendet defensive Null-Prüfungen, Klassifizierung der Plattform, Cool-Down-Prüfungen für den lokalen Speicher und eine strikte Parameterbereinigung an, bevor es an clientseitige SDK-Handler gebunden wird. Die Personalisierung des Bannertexts wird direkt vom normalisierten Datenmodell abgeleitet, um eine strikte Übereinstimmung zwischen dem angezeigten Text und der zugrunde liegenden Handoff-Nutzlast zu gewährleisten.
Android Intent-Abfangen und Parameter-Extraktion in Kotlin
Unter Android erfasst die primäre MainActivity eingehende Deep-Link-Intents über onCreate und onNewIntent, normalisiert Datentypen und validiert Nutzlastfelder gegen eine Positivliste, bevor sie an die Backend-Autorisierung delegiert.
iOS SceneDelegate Universal Link-Verarbeitung in Swift
Unter iOS verarbeitet SceneDelegate.swift Universal Links, die über scene(_:continue:) geliefert werden, parst Parameter, bereinigt Eingaben und leitet an native View Controller auf dem Main-Actor weiter.
Die unten stehende Implementierung demonstriert die Frontend-Bannerkonfiguration sowie die native Android- (Kotlin) und iOS- (Swift) Parameterextraktion. Repräsentative OpoInstall-Integrationsmuster sind unten dargestellt; verifizieren Sie Paketnamen, SDK-Klassen, CDN-Pfade, Callback-Namen und Methodensignaturen gegen den aktuell veröffentlichten OpoInstall-SDK-Release.
// JavaScript: Kontextuelle Extraktion, Plattform-Gating und repräsentative SDK-Integration
// Repräsentatives Integrationsmuster. Verifizieren Sie Skript-URLs, Konstruktornamen und API-Signaturen
// gegen den in Ihrer Umgebung bereitgestellten OpoInstall-SDK-Release.
// Hinweis: Setzt voraus, dass ein wiederverwendbares Banner-Komponenten-Markup mit den Ziel-IDs bereits im DOM eingebunden ist.
(function() {
    var DISMISS_KEY = "retarget_smart_banner_dismissed_at";
    var COOL_DOWN_MS = 7 * 24 * 60 * 60 * 1000; // 7-tägiges Cool-down-Fenster

    // 1. Plattform-Evaluierung: Banner auf Desktop-Umgebungen unterdrücken
    function getMobilePlatform() {
        var ua = navigator.userAgent || navigator.vendor || window.opera;
        if (/Android/i.test(ua)) return "android";
        var isIOS = /iPad|iPhone|iPod/.test(ua) && !window.MSStream;
        var isIPadOS = (navigator.platform === "MacIntel" && navigator.maxTouchPoints > 1);
        if (isIOS || isIPadOS) return "ios";
        return "unsupported_desktop";
    }

    var platform = getMobilePlatform();
    if (platform === "unsupported_desktop") {
        return; // Auf Desktop-Browsern unterdrücken
    }

    // 2. Verifizierung der Schließung über Local Storage
    function shouldShowBanner() {
        try {
            var dismissedAt = localStorage.getItem(DISMISS_KEY);
            if (!dismissedAt) return true;
            var now = new Date().getTime();
            return (now - parseInt(dismissedAt, 10)) > COOL_DOWN_MS;
        } catch (e) {
            return true; // Fallback auf Anzeige, wenn localStorage eingeschränkt ist
        }
    }

    if (!shouldShowBanner()) {
        return;
    }

    // DOM-Null-Guards: Verifizieren, dass Elemente existieren, bevor sie manipuliert werden
    var bannerContainer = document.getElementById("dynamicRetargetBanner");
    var closeBtn = document.getElementById("bannerCloseBtn");
    var actionBtn = document.getElementById("bannerActionBtn");
    var bannerTitle = document.getElementById("bannerTitle");

    if (!bannerContainer || !actionBtn || !bannerTitle) {
        return;
    }

    // 3. Extraktion und Bereinigung des First-Party-Browsing-Kontexts (konsistentes 'item_id'-Schema)
    var urlParams = new URLSearchParams(window.location.search);
    var rawScene = urlParams.get("scene") || "cart";
    var rawId = urlParams.get("item_id") || "";
    var rawPromo = urlParams.get("promo_code") || "";
    var rawToken = urlParams.get("token") || "";
    var rawChannel = urlParams.get("utm_source") || "web_retargeting";

    function sanitizePayload() {
        var allowedScenes = ["cart", "product_detail", "promo_hub"];
        var targetScene = allowedScenes.indexOf(rawScene) !== -1 ? rawScene : "cart";

        var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
        var targetId = idRegex.test(rawId) ? rawId : "";

        // Unabhängige Aktionscode-Validierung (Strikte Begrenzung auf 32 Zeichen, passend zum nativen Vertrag)
        var promoRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var promoCode = promoRegex.test(rawPromo) ? rawPromo : "";

        var tokenRegex = /^[A-Za-z0-9_-]{16,128}$/;
        var routeToken = tokenRegex.test(rawToken) ? rawToken : "";

        var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_retargeting";

        var payload = {
            scene: targetScene,
            token: routeToken
        };
        if (targetId.length > 0) {
            payload.item_id = targetId;
        }
        if (promoCode.length > 0) {
            payload.promo_code = promoCode;
        }

        return {
            payload: payload,
            channelCode: channelCode
        };
    }

    var normalizedData = sanitizePayload();

    // Banner-Kommunikation basierend auf normalisiertem Modell personalisieren
    if (normalizedData.payload.scene === "cart") {
        bannerTitle.textContent = "Bestellung fortsetzen";
        actionBtn.textContent = "WARENKORB ÖFFNEN";
    } else if (normalizedData.payload.scene === "product_detail") {
        bannerTitle.textContent = "Produkt in App ansehen";
        actionBtn.textContent = "ARTIKEL ANSEHEN";
    }

    bannerContainer.style.display = "block";

    // Nutzer-Schließung behandeln
    if (closeBtn) {
        closeBtn.addEventListener("click", function() {
            try {
                localStorage.setItem(DISMISS_KEY, new Date().getTime().toString());
            } catch (e) {}
            bannerContainer.style.display = "none";
        });
    }

    // 4. Initiale statische Fallback-Route
    function executeStaticFallback() {
        if (platform === "android") {
            window.location.href = "https://play.google.com/store/apps/details?id=com.example.app";
        } else if (platform === "ios") {
            window.location.href = "https://apps.apple.com/app/id123456789";
        }
    }

    var activeClickHandler = function() {
        executeStaticFallback();
    };

    actionBtn.addEventListener("click", function(e) {
        activeClickHandler(e);
    });

    // 5. Dynamische Skript-Injektion für SDK-Integration
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";

    script.onload = function() {
        try {
            if (typeof OpenInstall === "function") {
                var openInstall = new OpenInstall({
                    appKey: "YOUR_OPOINSTALL_APPKEY",
                    onready: function() {
                        var m = this;
                        // Upgrade auf dynamisches Deep-Link-Handoff, sobald SDK bereit ist
                        activeClickHandler = function() {
                            var sanitized = sanitizePayload();
                            m.wakeupOrInstall({
                                data: sanitized.payload,
                                channelCode: sanitized.channelCode
                            });
                        };
                    }
                }, actionBtn);
            }
        } catch (err) {
            // Vorab zugewiesenes statisches Fallback beibehalten, falls Initialisierung fehlschlägt
        }
    };

    script.onerror = function() {
        // Vorab zugewiesenes statisches Fallback beibehalten, falls Netzwerkanfrage fehlschlägt
    };

    document.head.appendChild(script);
})();
// Android: MainActivity.kt - Re-Engagement Intent-Verarbeitung & Routen-Validierungstor
// Repräsentatives Integrationsmuster. Verifizieren Sie Paketnamen, Callback-Klassen und Methodensignaturen
// gegen den in Ihrer Umgebung bereitgestellten OpoInstall-SDK-Release.
package com.example.app.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class ValidatedRetargetingRoute(
    val scene: String,
    val targetId: String,
    val promoCode: String,
    val routeToken: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * Normalisiert heterogene SDK-Datenrepräsentationen (JSON String, Map oder JSONObject)
     * in ein kanonisches anwendungseigenes Retargeting-Modell mit strikter "Fail-Closed"-Typprüfung.
     */
    fun normalize(rawPayload: Any?): ValidatedRetargetingRoute? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Nicht unterstützter SDK-Payload-Typ: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        if (scene.isEmpty()) return null

        return ValidatedRetargetingRoute(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            promoCode = stringMap["promo_code"] ?: "",
            routeToken = stringMap["token"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON-String-Parsing fehlgeschlagen", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Fail-closed: Ablehnung nicht-String-basierter Typen, um Typkoerzitions-Exploits zu verhindern
            if (value !is String) {
                Log.w("PayloadAdapter", "Abgelehnter Nicht-String-Payload-Wert für Schlüssel: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Abgelehnter Nicht-String-Schlüssel oder -Wert in roher Map: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object RetargetingRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "promo_code", "token")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub")

    fun validate(payload: ValidatedRetargetingRoute): ValidatedRetargetingRoute? {
        // Schritt 1: Striktes Fail-Closed-Schlüssel-Validierung (Ablehnung unbekannter Payload-Schlüssel)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Schritt 2: Validierung der Szene gegen eine strikte Positivliste
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Schritt 3: Erzwingung alphanumerischer und Längenbegrenzungen für die Zielkennung
        val alphanumericRegex = Regex("^[A-Za-z0-9_-]+$")
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(alphanumericRegex))) {
            return null
        }
        if (payload.promoCode.isNotEmpty() && (payload.promoCode.length > 32 || !payload.promoCode.matches(alphanumericRegex))) {
            return null
        }

        // Schritt 4: Validierung des Route-Token-Formats
        if (payload.routeToken.isNotEmpty() && (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(alphanumericRegex))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Kaltstart-Retargeting-Intent verarbeiten
        intent?.let { handleRetargetingIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Warm-Resume-Retargeting-Intent verarbeiten, wenn Activity wiederverwendet wird
        handleRetargetingIntent(intent)
    }

    private fun handleRetargetingIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawPayload = appData.data
                if (rawPayload == null) return

                // Schritt 1: Normalisierung des Hersteller-SDK-Payloads direkt über den Adapter
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload)
                val validatedRoute = canonicalPayload?.let { RetargetingRouteValidator.validate(it) }

                if (validatedRoute != null) {
                    // Schritt 2: Verifizierung der Server-Autorisierung und des Ressourcenstatus mittels authentifizierter App-Sitzung
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Das angeforderte Retargeting-Angebot oder der Artikel ist abgelaufen.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Fehlerhafte oder unautorisierte Retargeting-Nutzlast.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: ValidatedRetargetingRoute) {
        Log.i("AppNavigator", "Navigiere zur Retargeting-Szene: ${route.scene}")
        // Dispatch an internen Navigationscontroller
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Sicheres Fallback zur Startseiten-Lobby: $reason")
        // Benachrichtigung anzeigen und zur Standard-Startansicht navigieren
    }
}

// App-spezifischer Backend-Autorisierungsplatzhalter (keine OpoInstall-SDK-API)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // Fail-closed Platzhalter: muss eine Verbindung zur Live-Backend-Autorisierungs-API herstellen.
        // Produktions-Backend verifiziert aktive Nutzersitzung, Token-Ablauf, Warenkorbbesitz und Idempotenz für einmalige Nutzung.
        val isAuthorized = false
        callback(isAuthorized)
    }
}
// iOS: SceneDelegate.swift - Universal-Link-Verarbeitung & Routen-Validierungstor
// Repräsentatives Integrationsmuster. Verifizieren Sie Paketnamen, Callback-Klassen und Methodensignaturen
// gegen den in Ihrer Umgebung bereitgestellten OpoInstall-SDK-Release.
import UIKit
import libOpoInstallSDK

struct ValidatedRetargetingRoute {
    let scene: String
    let targetId: String
    let promoCode: String
    let routeToken: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * Normalisiert heterogene SDK-Datenrepräsentationen (Dictionary, JSON String oder benutzerdefiniertes Objekt)
     * in ein kanonisches anwendungseigenes Modell mit strikter "Fail-Closed"-Typprüfung.
     */
    static func normalize(rawPayload: Any?) -> ValidatedRetargetingRoute? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON-Deserialisierung fehlgeschlagen: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> ValidatedRetargetingRoute? {
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Abgelehnter Nicht-String-Wert für Schlüssel: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let promoCode = dict["promo_code"] as? String ?? ""
        let routeToken = dict["token"] as? String ?? ""
        let keys = Set(dict.keys)

        return ValidatedRetargetingRoute(
            scene: scene,
            targetId: targetId,
            promoCode: promoCode,
            routeToken: routeToken,
            rawKeys: keys
        )
    }
}

class RetargetingRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "promo_code", "token"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub"]

    static func validate(payload: ValidatedRetargetingRoute) -> ValidatedRetargetingRoute? {
        // Schritt 1: Fail-Closed-Schlüssel-Validierung (Ablehnung unbekannter Payload-Schlüssel)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Schritt 2: Validierung der Szene gegen eine strikte Positivliste
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Schritt 3: Erzwingung alphanumerischer und Längenbegrenzungen für Zielkennung und Aktionscode
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.promoCode.isEmpty {
            guard payload.promoCode.count <= 32, payload.promoCode.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // Schritt 4: Validierung des Route-Token-Formats
        if !payload.routeToken.isEmpty {
            guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
                  payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // OpoInstall-SDK initialisieren
        OpoInstallSDK.initWith(self)

        // Kaltstart via Universal Link behandeln
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Warm-Resume via Universal Link behandeln
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate Wakeup-Callback
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawPayload = data.data else {
            return
        }

        // Schritt 1: Normalisierung der Hersteller-SDK-Payload-Repräsentation mit strikter Typprüfung
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: rawPayload),
              let validatedRoute = RetargetingRouteValidator.validate(payload: canonicalPayload) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Fehlerhafte oder unautorisierte Retargeting-Nutzlast")
            }
            return
        }

        // Schritt 2: Verifizierung der Server-Autorisierung und des Ressourcenstatus mittels authentifizierter App-Sitzung
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
            DispatchQueue.main.async {
                if isAuthorized {
                    self.executeTargetNavigation(route: validatedRoute)
                } else {
                    self.executeLobbyFallback(reason: "Ressource abgelaufen oder nicht autorisiert")
                }
            }
        }
    }

    private func executeTargetNavigation(route: ValidatedRetargetingRoute) {
        NSLog("[AppNavigator] Navigiere zur Retargeting-Szene: %@", route.scene)
        // Internen View-Controller-Übergang ausführen
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] Sicheres Fallback zur Startseiten-Lobby: %@", reason)
        // Benachrichtigung anzeigen und zum Root-View-Controller navigieren
    }
}

// App-spezifischer Backend-Autorisierungsplatzhalter (keine OpoInstall-SDK-API)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // Fail-closed Platzhalter: muss eine Verbindung zur Live-Backend-Autorisierungs-API herstellen.
        // Produktions-Backend verifiziert Nutzersitzung, Token-Ablauf, Warenkorbbesitz und Idempotenz für einmalige Nutzung.
        let isAuthorized = false
        completion(isAuthorized)
    }
}
Thread-sichere Navigationsausführung: Gewährleistung der UI-Thread-Sicherheit
Szenen-Callbacks kommen im UIKit-Lebenszyklus an; asynchrone Autorisierungs-Callbacks sollten UI-Mutationen an den Main-Actor oder UI-Thread zurückführen (DispatchQueue.main.async in Swift, runOnUiThread in Kotlin), um die Thread-Sicherheit zu wahren und visuelle Rendering-Fehler zu vermeiden.
Web-to-App-Retargeting-Funnel und Performance-Messmatrix
Telemetrie-Tore für Web-to-App-Retargeting
Um die Performance von Retargeting-Kampagnen empirisch zu bewerten, verfolgen Wachstumsteams vier primäre Funnel-Metriken:
- Banner Click-Through Rate (CTR): Der Anteil der mobilen Webseitenbesucher, die auf das dynamische Smart App Banner tippen.
- Click-to-App-Open Rate (CAOR): Der Prozentsatz der Banner-Klicks, die zu einem verifizierten App-Start führen.
- Erfolgsquote der Szenenwiederherstellung: Der Prozentsatz der per Deep-Link aufgerufenen App-Sitzungen, die die Zielszene erfolgreich validieren und rendern, ohne auf die Startseiten-Lobby zurückzufallen.
- Downstream Conversion Rate (CVR): Der Anteil der retargeteten Nutzer, die innerhalb eines definierten Attributionsfensters (z. B. 24 Stunden) eine Kernaktion (wie Checkout oder Registrierung) abschließen.
Auditing von Retentionskurven: Kontrollierte Kohorten-Experimente für retargetete Besucher
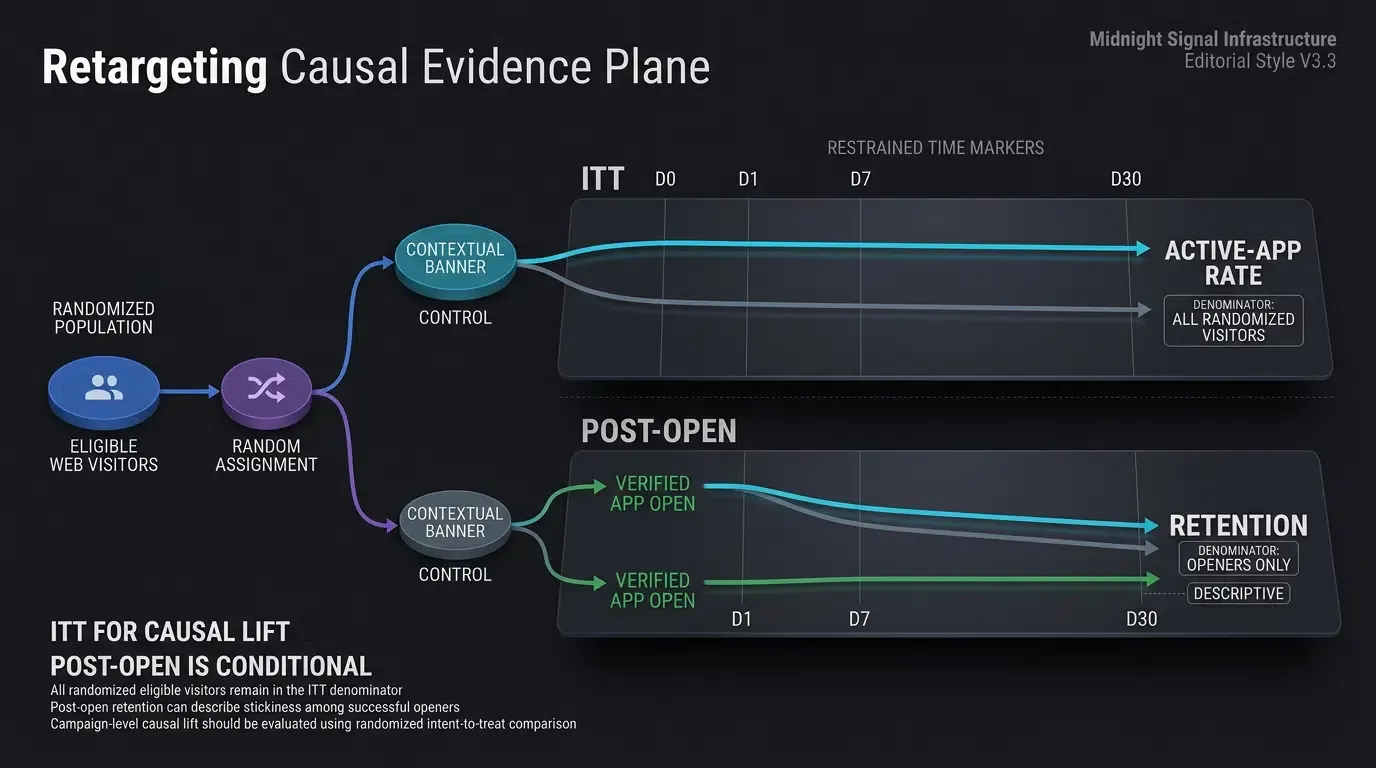
Die Effektivität des Re-Engagements muss durch kontrollierte Experimente evaluiert werden, die klar zwischen dem Intent-to-Treat (ITT)-Geschäftseffekt und der bedingten Retention nach dem Öffnen unterscheiden:
-
Intent-to-Treat (ITT) Active-App Rate (
): Um den kausalen Effekt bei allen berechtigten Web-Besuchern ohne nachträgliche Bedingung zu bewerten, vergleichen Datenteams zufällig ausgewählte Besucherkohorten, die kontextuellen Bannern ausgesetzt waren, mit einer zufälligen Holdout-Gruppe, die generischen Bannern oder der Standard-Webnavigation ausgesetzt war: -
Bedingte Retention nach Öffnen (
): Um die App-Bindung bei Nutzern zu analysieren, die das Web-to-App-Handoff erfolgreich abgeschlossen haben, überwachen Teams die Retention in Abhängigkeit vom ersten App-Start:
Die bedingte Retention (
Illustrative Bewertungsmatrix für Web-to-App-Retargeting-Kanäle
Die unten stehende Tabelle kontrastiert primäre Web-to-App-Banner-Ansätze hinsichtlich technischer Fähigkeiten und operativer Merkmale:
| Funnel-Dimension | Statisches Web-Banner | Natives Safari-Banner | Dynamisches Retargeting-Banner (OpoInstall) |
|---|---|---|---|
| Targeting-Präzision | Generisch (Alle sehen dieselbe Kopie) | Feste App-Store-Metadaten | Dynamisch (SKU-, Warenkorb- oder Kategorienspezifisch) |
| Plattformübergreifende Reichweite | Breites Rendering im Webbrowser | Nur Safari auf unterstützten Apple-Plattformen | Breites Cross-Browser (Android, iOS, Chrome, Safari) |
| In-App-Handoff-Ziel | Standard-Start-Lobby | Standard-Start oder statisches Argument | Deep-Linked-Zielszene (Warenkorb, Produkt, Aktion) |
| Verwaltung der Schließung | Unverwaltet / Standard-Cookie | Safari-gesteuerte Unterdrückung | Vom Entwickler konfiguriertes Cool-Down-Fenster |
| Downstream-Engagement | Empirisch (Messung pro Kohorte/Kanal) | Empirisch (Messung pro Kohorte/Kanal) | Empirisch (Messung pro Kohorte/Kanal) |
Häufig gestellte Fragen (FAQ)
Wie unterscheiden sich dynamische Smart App Banner von statischen Smart Bannern?
Wie bewahrt Web-to-App-Retargeting den Kontext, wenn der Nutzer die App deinstalliert hat?
Wie verhindere ich, dass Web-to-App-Retargeting-Banner einen Cumulative Layout Shift (CLS) verursachen?
Zusammenfassung und Entscheidungsrahmen
Das Retargeting mobiler Web-Besucher über dynamische Smart App Banner schließt die Lücke zwischen Browsing-Traffic am oberen Funnel-Ende und nativen App-Erlebnissen bei bewahrtem Kontext. Das Verlassen auf generische Startseiten-Hinweise oder statische Store-Links verwirft wertvolle Kaufabsichten und kann zusätzliche Konversionsreibung erzeugen, die gegen die Akquiseeffizienz gemessen werden sollte.
Durch die Erfassung von First-Party-Web-Browsing-Signalen, das Rendern personalisierter HTML-Banner und die Ausführung verifizierter Deep-Link-Übergaben in native View Controller reduzieren Engineering- und Wachstumsteams Konversionsreibung und unterstützen ein nachhaltiges App-Engagement. Downstream-Retention-Gewinne und Kampagnen-ROI sollten empirisch durch kontrollierte Kohorten-Experimente validiert werden.
Um die plattformübergreifende Web-Banner-Integration und Architekturen für dynamisches Deep Linking zu erkunden, konsultieren Sie die SDK-Integrationsdokumentation.
Verwandte Materialien
-
Konzepte: App-Engagement, Web-to-App-Weiterleitung, Dynamische Smart App Banner, Szenenwiederherstellung, Retargeting-Funnels
-
Technologien: Universal Links, Android App Links, Deferred Deep Linking, W3C Web Storage
-
Standards: IETF RFC 3986 Uniform Resource Identifier, Apple Associated Domains Specification, Android Digital Asset Links Protocol, OWASP Mobile Application Security Testing Guide (MASTG)
-
APIs / Integrationsmuster: Web-to-App-Deep-Linking-Integrationsmuster, Android
getIntent, iOSUIWindowSceneDelegate -
Offizielle Dokumentation & Referenzen:
Share this article