Wie bereitet man eine technische Checkliste für den Launch einer mobilen App vor? Die Vorbereitung einer technischen Checkliste für einen App-Launch erfordert die Überprüfung der Domain-Verknüpfungen für Universal Links und App Links, die Prüfung der AASA- und assetlinks.json-Dateien, die Validierung der SDK-Initialisierung sowie das Testen des parametrischen Routings auf sauberen Geräten vor der Einreichung in die Stores.
Eine Checkliste für den App-Launch ist ein umfassendes Protokoll für das technische Audit vor der Veröffentlichung. Es dient dazu, kritische mobile Infrastrukturen – einschließlich Deep-Linking-Domains, Attribution-SDK-Lebenszyklen und Parameter-Wiederherstellungs-Pipelines – vor dem kommerziellen Release zu verifizieren. Systematische Pre-Flight-Tests helfen Engineering-Teams dabei, Risiken bei der Navigation nach dem Release, Fehler bei der Integrations-Attribution und Probleme bei der Release-Bereitschaft vor dem Livegang zu identifizieren.
| Begriff | Definition | Zugehöriges Thema | Suchintention |
|---|---|---|---|
| App-Launch | Die betriebliche und technische Bereitstellung einer mobilen App in öffentlichen App Stores. | Management mobiler Releases | Informationell / Kommerziell |
| AASA-Datei | Eine serverseitig gehostete JSON-Datei, die eine verifizierte Verknüpfung zwischen einer Apple-App und einer Website herstellt. | Universal Links | Technisch / Informationell |
| Digital Asset Links | Ein Protokoll, das eine verifizierte Inhaberschaft zwischen einer Android-App und einer HTTPS-Domain festlegt. | Android App Links | Technisch / Informationell |
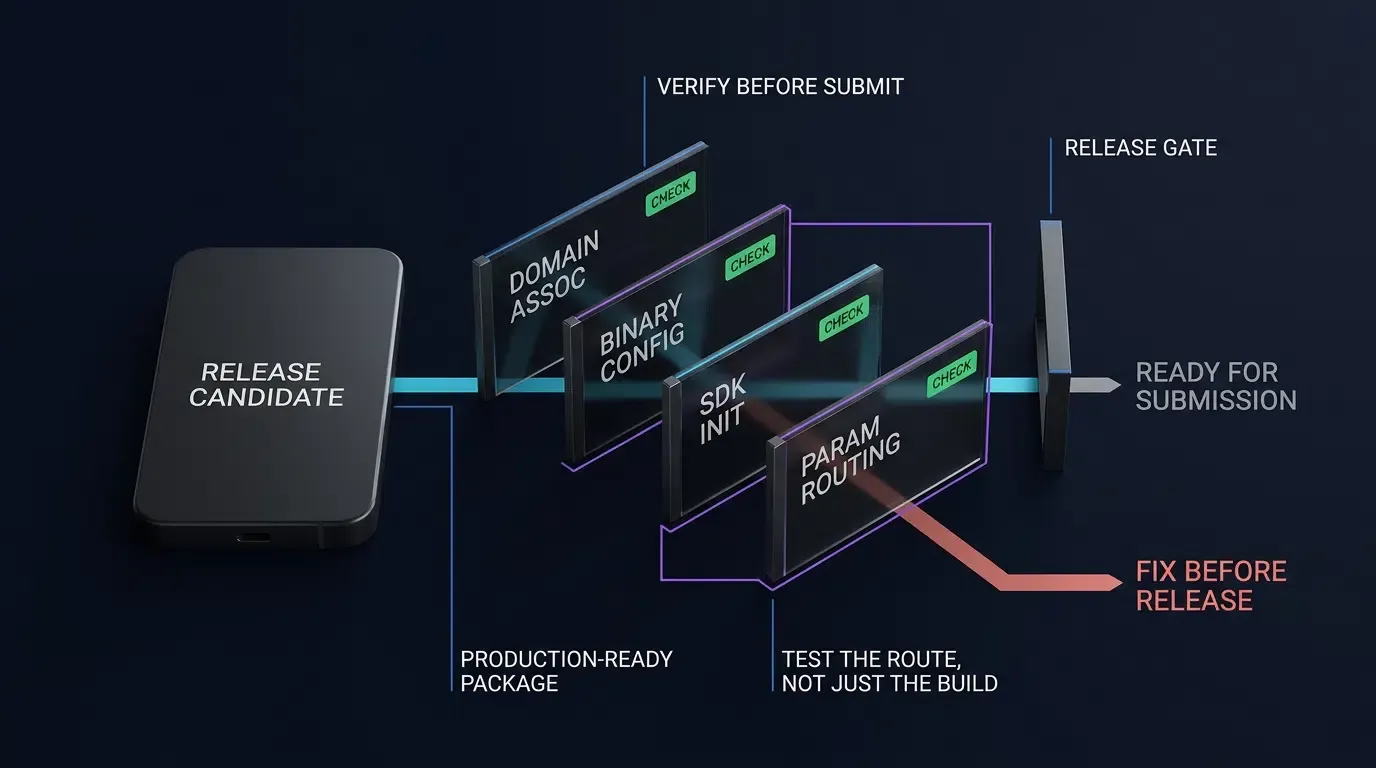
Warum Deep-Link-Verifizierung vor dem Launch Ihren ROI schützt
Die wirtschaftlichen Kosten bei Fehlern im Store: Warum Nachbesserungen nach der Genehmigung das Wachstum bremsen
Der Launch einer App ist ein entscheidender Meilenstein in der Softwarebereitstellung. Sobald eine Binärdatei die Prüfung des App Stores oder die automatisierten Sicherheitschecks von Google Play bestanden hat und in Produktion geht, führen technische Versäumnisse bei der Deep-Linking- oder Attributions-Infrastruktur zu akuten kommerziellen Engpässen. Wenn Marketingkampagnen Tracking-URLs verteilen, während die zugrunde liegende Domain-Verknüpfung nicht funktioniert, landen Nutzer auf generischen Fallback-Seiten oder erhalten 404-Fehler im Browser, anstatt auf den Zielseiten für die Promotion zu landen.
Defekte in der nativen Konfiguration – wie eine falsche „Associated Domains“-Berechtigung oder eine fehlerhafte Paketdeklaration in der ausgelieferten Binärdatei – erfordern oft das erneute Kompilieren, Hochzählen der Versionsnummer und eine neue Einreichung beim App Store Review. Dieser Zyklus kostet häufig mehrere Arbeitstage, während denen Marketing-Budgets ungenutzt bleiben und die Nutzerakquise während des wichtigen Launch-Zeitfensters ins Stocken gerät. Im Gegensatz dazu lassen sich serverseitige Verknüpfungsfehler, wie ein falscher SHA-256-Signatur-Fingerabdruck in der assetlinks.json-Datei oder falsch konfigurierte AASA-Pfadkomponenten, oft direkt auf dem Hosting-Server korrigieren, gefolgt von einer erneuten Domain-Verifizierung.
Pre-Flight-Architektur: Trennung von Code-Signierung und Domain-Verifizierung
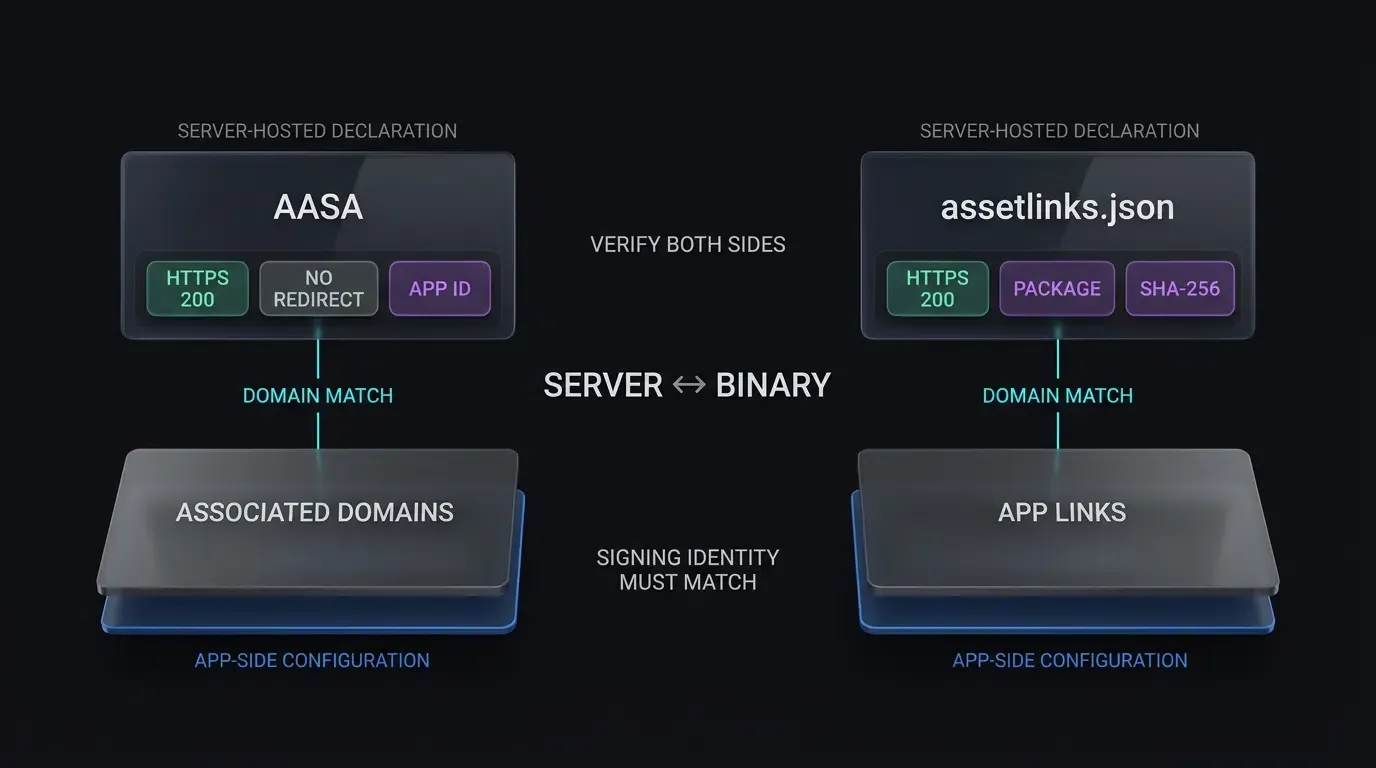
Eine belastbare Pre-Flight-Verifizierungsstrategie trennt die clientseitige Kompilierung der Binärdatei von der serverseitigen Domain-Verifizierung. Während die Kompilierung die native Routing-Logik und SDK-Hooks festlegt, bestätigen Betriebssysteme die Zielautorität durch den Abruf externer JSON-Deklarationen auf den vorgesehenen HTTPS-Domains.
Die Überprüfung, ob die serverseitig gehosteten Deklarationsdateien mit den lokalen Binärkonfigurationen übereinstimmen, bevor die finalen Builds in die Store-Konsolen geladen werden, stellt sicher, dass die App-zu-Website-Verifizierung nach der Installation erfolgreich ist. OpoInstall, eine unabhängige Plattform für mobile Messungen, bietet Test-Workflows an, mit denen Release-Teams die Parameterübertragung und Domain-Mappings in Staging-Umgebungen vor dem öffentlichen Release validieren können.
Definition von Release-Gates für Soft-Launch und Produktion
Release-Engineering-Frameworks erfordern deterministische Qualitäts-Gates vor der Code-Freigabe. App-Launches mit Deep-Link-Funktionalität basieren auf verifizierten Universal Links und App Links, wenn kontextbezogenes Web-zu-App-Routing geplant ist. Teams, die stufenweise Rollouts oder regionale Soft-Launches durchführen, sollten für ihre Test-Builds klare Kriterien festlegen:
- Domain-Validierungs-Gate: Automatisierte Verifizierung der Produktions- und Staging-Domain-Endpunkte mittels Befehlszeilen-Abfragen.
- Kaltstart-Wiederherstellungs-Gate: Verifizierte Parameter-Wiederherstellung auf sauberen physischen Testgeräten nach einem simulierten Store-Weiterleitungsprozess.
- Fallback-Sicherheits-Gate: Bestätigter Graceful Degradation auf die Startseite der App oder die Web-Landingpage, falls fehlerhafte, abgelaufene oder manipulierte Routing-Strings übergeben werden.
So prüfen Sie iOS Universal Links und AASA-Hosting vor der App-Einreichung
Validierung des apple-app-site-association-JSON-Formats und der HTTPS-Header
iOS Universal Links erfordern eine apple-app-site-association (AASA) JSON-Datei, die sicher auf der Zieldomain gehostet wird. Betriebssysteme fragen diese Datei ab, um festzustellen, welche URL-Pfade eine native App-Ausführung auslösen sollen, anstatt Standard-Safari-Browsing-Sitzungen zu öffnen.
Die AASA-Datei muss unter https://<domain>/.well-known/apple-app-site-association oder https://<domain>/apple-app-site-association liegen. Ein Pre-Flight-Audit muss sowohl die HTTP-Antwort-Header als auch die Validität des JSON-Inhalts prüfen:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
Der erste Befehl muss einen HTTP-Statuscode von 200 OK zurückgeben, ohne Weiterleitungen zu folgen (HTTP 301- oder 302-Weiterleitungen führen dazu, dass die iOS-Verknüpfungs-Validierung fehlschlägt). Der Server muss den Inhalt über eine gültige HTTPS-Verbindung mit dem Header Content-Type: application/json ausliefern.
Das JSON-Payload muss strikt den modernen Apple-Schema-Spezifikationen entsprechen, ohne Arrays inkorrekt zu verschachteln:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "Matcht Routen für Werbekampagnen"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "Erhält Web-Routing für Hilfe-Dokumentation"
          }
        ]
      }
    ]
  }
}
Umgehung von Apple CDN-Caching-Verzögerungen durch Developer-Mode-Berechtigungen
Ab iOS 14 ruft das CDN von Apple die AASA-Datei ab und speichert sie zwischen. Apple garantiert keine feste 48-Stunden-Propagierung, und es gibt keine direkte Kontrolle zur CDN-Invalidierung. Geräte suchen periodisch nach Updates; laut technischer Dokumentation von Apple prüfen installierte Geräte etwa einmal pro Woche, während eine Neuinstallation der App das Abrufen aktualisierter Verknüpfungseinträge erzwingen kann.
Für reine Entwicklungstests können Teams ?mode=developer zu ihrer Associated Domains-Berechtigung hinzufügen, den „Developer Mode“ sowie „Associated Domains Development“ in den Geräteeinstellungen aktivieren und einen Build ausführen, der mit einem Development-Provisioning-Profil signiert ist:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
Da dieser Modus eine Entwicklungssignatur erfordert, dient er primär als diagnostisches Werkzeug für die Entwicklung und nicht als Weg für TestFlight oder Produktionsverifizierungen.
Audit der Binär-Berechtigungen mit macOS-Befehlszeilentools
Vor dem Hochladen eines Archivs zu TestFlight oder App Store Connect sollte verifiziert werden, dass Xcode die beabsichtigte „Associated Domains“-Berechtigung während der Kompilierung korrekt eingebettet hat:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
Untersuchen Sie die XML-Ausgabe, um zu bestätigen, dass der Schlüssel com.apple.developer.associated-domains vorhanden ist, keine Formatierungsfehler oder nachgestellte Leerzeichen enthält und die erwarteten Produktions-Host-Strings enthält.
Validierung der AASA-CDN-Propagierung mittels Apple CDN-Verifizierungsabfragen
Bevor ein Build in die öffentliche Produktion befördert wird, sollten Sie den öffentlichen Edge-Cache von Apple abfragen, um sicherzustellen, dass das CDN den serverseitigen AASA-Eintrag korrekt gescraped und validiert hat:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
Eine passende CDN-Antwort ist ein hilfreiches diagnostisches Signal, sollte jedoch nicht als Garantie für das Universal-Link-Verhalten auf jedem Gerät angesehen werden. Bestätigen Sie den geräteseitigen Verknüpfungsstatus bei der Fehlerdiagnose für das Release.
So verifizieren Sie Android App Links und Domain-Verknüpfungen über CLI
Strukturierung der assetlinks.json mit Release-Keystore-Fingerabdrücken
Android App Links erfordern eine Digital Asset Links-Deklarationsdatei, die unter https://<domain>/.well-known/assetlinks.json gehostet wird. Diese Deklaration informiert das Android-Betriebssystem darüber, dass das angegebene mobile Paket die autorisierte Berechtigung besitzt, spezifische Weblinks zu öffnen.
Die assetlinks.json-Datei muss den exakten SHA-256-Zertifikats-Fingerabdruck des Keystores enthalten, der zum Signieren der Ziel-Binärdatei verwendet wurde:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
Um den Produktions-Fingerabdruck aus einem vorhandenen Release-Keystore zu extrahieren, verwenden Sie das Java-Dienstprogramm keytool:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Bei einer Bereitstellung über „Google Play App Signing“ ist sicherzustellen, dass der in assetlinks.json deklarierte Fingerabdruck mit dem App Signing Key Certificate in der Google Play Console übereinstimmt und nicht mit dem lokalen Upload-Key.
Konfiguration von Intent-Filtern: Trennung von verifizierten HTTPS App Links und Custom Schemes
Gemäß dem Android-Entwicklerhandbuch zum Hinzufügen von Intent-Filtern für App Links sollten Manifest-Dateien verifizierte App-Link-Filter von Fallbacks für benutzerdefinierte Schemes isolieren. Das Mischen von benutzerdefinierten Scheme-Deklarationen innerhalb eines autoVerify="true"-Filterblocks riskiert, dass die Host-Verifizierung über verschiedene Android-Versionen hinweg fehlschlägt.
<!-- AndroidManifest.xml: Verifizierter App-Link-Intent-Filter -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- Separater Intent-Filter für benutzerdefiniertes Fallback-Scheme -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Ausführung automatisierter Domain-Verifizierungsdiagnosen via Android Debug Bridge (ADB)
Nach der lokalen Installation eines Release-Candidate-Builds können Sie die Domain-Verifizierung über die Android Debug Bridge (ADB) manuell auslösen, um die Domain-Zulassung zu validieren:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
Geben Sie dem Verifizierer ausreichend Zeit für Netzwerkanfragen und fragen Sie anschließend den Status des Verifizierungs-Subsystems ab, um die Domain-Zulassung zu bestätigen:
adb shell pm get-app-links com.example.app
Die Terminal-Ausgabe muss einen verifizierten Status anzeigen:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Domain verification state:
      app.example.com: verified
Umgang mit aktualisierten Domain-Verifizierungsstatus auf Android 12 und höher
Auf Android 12 und höher werden deklarierte Hosts unabhängig voneinander bewertet. Wenn eine Domain erfolgreich verifiziert wurde, kann die Anwendung als Standard-Handler für Links von diesem verifizierten Host fungieren, selbst wenn eine andere deklarierte Host-Domain die Verifizierung nicht besteht. Auf Android 11 und niedriger hingegen gilt für die Domain-Verifizierung „Alles oder Nichts“: Schlägt ein einzelner deklarierter Host bei der Verifizierung fehl, kann die automatisierte Link-Verifizierung für alle Hosts in diesem Filterblock fehlschlagen. Konsultieren Sie das Android-Entwicklerhandbuch zur Fehlerbehebung bei App Links, um Signatur-Fehlanpassungen, Weiterleitungsschleifen oder Probleme bei der Netzwerkerreichbarkeit zu identifizieren.
End-to-End-Testprotokolle für Parameterübergabe und Szenen-Wiederherstellung
Der kritische Unterschied zwischen Warm Deep Link Wakeups und verzögerter Parameterwiederherstellung
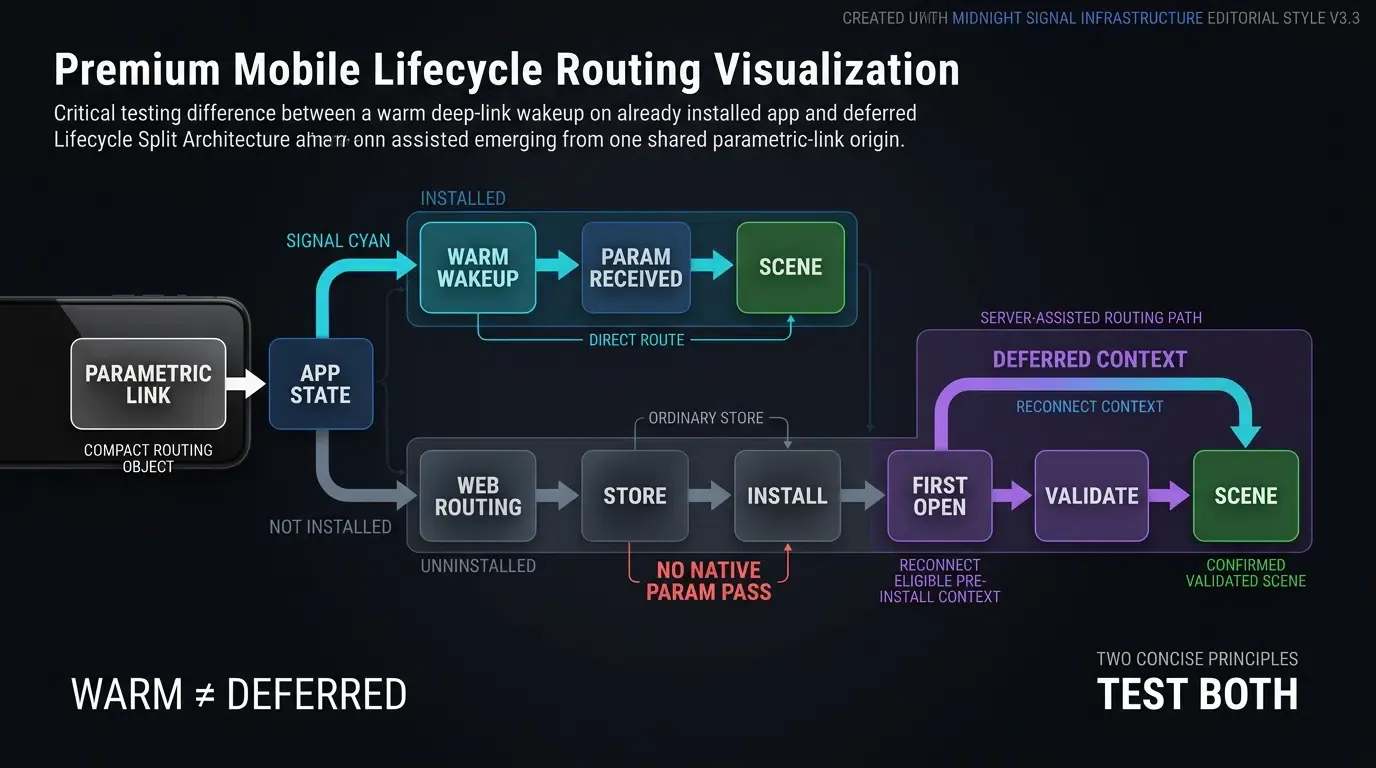
Pre-Flight-Verifizierungen müssen zwischen zwei primären Lebenszyklus-Zuständen eines Deep Links unterscheiden:
- Direktes Wakeup (Warmstart): Die Anwendung ist bereits auf dem Testgerät installiert. Das Tippen auf einen Universal Link oder App Link startet bzw. reaktiviert direkt den App-Prozess und übergibt Abfrageparameter über native Intents oder User-Activity-Delegates.
- Verzögerte Parameterwiederherstellung (Kaltstart nach Installation): Die Anwendung ist nicht auf dem Testgerät installiert. Das Tippen auf den Link öffnet eine Web-Routing-Landingpage, speichert den Kontext, leitet den Nutzer zum Store weiter und stellt dynamische Parameter beim ersten Start der App wieder her.
Verifizierung der frühen SDK-Initialisierung ohne Blockierung des Main-Threads
Attributions- und Deep-Linking-SDKs müssen früh im Anwendungslebenszyklus initialisiert werden, um eingehende Intent-Hooks zu registrieren. In Android-Architekturen sollte die Initialisierung innerhalb des Application.onCreate()-Callbacks erfolgen, wobei auf Multi-Prozess-Reinitialisierungen zu achten ist. In iOS-Umgebungen gehört die Konfiguration in application(_:didFinishLaunchingWithOptions:).
Während die ersten Registrierungs-Hooks beim App-Start ausgeführt werden, müssen rechenintensive Operationen und blockierende Netzwerk-E/A vom Main-UI-Thread unter Android ferngehalten werden, um Warnungen wegen „Application Not Responding“ (ANR) zu verhindern.
Die folgende technische Implementierung verdeutlicht die strukturierte Pre-Flight-Validierungslogik für native Android- (Kotlin) und iOS- (Swift) Architekturen. Entwickler können die SDK-Integrationsdokumentation für frameworkspezifische Lebenszyklus-Spezifikationen einsehen.
// Android: MainActivity.kt - Pre-Flight Intent-Logging und Routing-Diagnose
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Audit des eingehenden Kaltstart-Intents
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Audit des Warmstart-Intents
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "Keine Deep-Link-Parameter aufgelöst.")
                    return
                }

                val channel = appData.channelCode ?: "organisch"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "Pre-Flight-Route verifiziert - Kanal: $channel, Payload: $customData")

                // Schritt 1: Eingabesanitisierung, Typenbeschränkungen und Routenvalidierung
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // Schritt 2: Autorisierung an Backend-Dienst delegieren (nutzt authentifizierte Sitzung)
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Route ist nicht autorisiert, abgelaufen oder nicht verfügbar.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Fehlerhafte oder unverifizierte Routen-Payload.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // Validierung der Szene gegen strenge Allowlist
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // Durchsetzung von Längen- und Zeichenbeschränkungen bei der Ziel-ID
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "JSON-Payload-Validierung fehlgeschlagen", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // Authentifizierte Sitzung wird durch den App-Sitzungsstatus bereitgestellt; URL liefert Routen-Kontext
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "Navigation zur validierten Szene: ${route.scene}, ID: ${route.targetId}")
        // Internes Navigations-Routing zum Ziel ausführen
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "Ausführung des sicheren Lobby-Fallbacks: $reason")
        // Sicher zur Standard-Lobby navigieren
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Action: $action, Data URI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - Pre-Flight Universal-Link-Audit und Logging
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // OpoInstall SDK frühzeitig initialisieren, ohne den Main-Thread zu blockieren
        OpoInstallSDK.initWith(self)
        return true
    }

    // Eingehende Universal Links handhaben
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] Eingehende Universal Link URL: %@", webpageURL.absoluteString)
        }

        // Parsen an OpoInstall SDK delegieren
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Wakeup-Callback-Handhabung
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] Keine dynamischen Parameter wiederhergestellt.")
            return
        }

        let channel = data.channelCode ?? "organisch"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link verifiziert - Kanal: %@, Payload: %@", channel, payload)

        // Schritt 1: Eingabesanitisierung, Längenprüfungen und Allowlist-Validierung
        if let validatedRoute = validateRoutePayload(payload) {
            // Schritt 2: Autorisierung an Backend delegieren (nutzt App-Sitzungsstatus)
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "Route ist nicht autorisiert, abgelaufen oder nicht verfügbar.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Payload-Validierung fehlgeschlagen oder Ziel abgelaufen")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // Szene gegen strenge Allowlist prüfen
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // Längen- und Zeichensatzbeschränkungen für die Ziel-ID erzwingen
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] Fehlgeschlagene Deserialisierung der JSON-Routen-Payload: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // Authentifizierte Sitzung wird durch App-Sitzung bereitgestellt; URL liefert Routenkontext
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] Navigation zur validierten Szene: %@, ID: %@", route.scene, route.targetId)
        // Internen Navigations-Router zum Ziel ausführen
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] Navigation zum sicheren Lobby-Fallback: %@", reason)
        // Sicher zur Standard-Lobby navigieren
    }
}
Validierung der Eingabesanitisierung und Fallbacks für fehlerhafte oder abgelaufene Routenparameter
Da URL-Abfragezeichenfolgen und Deep-Link-Payloads aus externen Webumgebungen stammen, müssen Anwendungen eingehende Daten als nicht vertrauenswürdige Eingaben behandeln. Verifizierungssuiten müssen sicherstellen, dass:
- Fehlende oder leere Abfrage-Strings keine Null-Pointer-Exceptions oder App-Abstürze während der Initialisierung verursachen.
- Routenparameter striktes Parsing der Datentypen, Zeichen-Allowlisten-Filter und Längenbegrenzungen unterliegen.
- Die Server-Autorisierung den Status der Zielressource und die Berechtigung der Sitzung vor der Szenenausführung überprüft und ein sicheres Fallback auslöst, falls die Route abgelaufen oder nicht autorisiert ist.
Automatisierung von Pre-Release-Sanity-Checks auf sauberen physischen Geräten
Warum Emulator-Tests durch Validierung auf physischen Geräten ergänzt werden müssen
Das Testen von Deep-Linking und Parameterwiederherstellung ausschließlich auf Software-Emulatoren birgt das Risiko signifikanter False-Positives. Emulatoren teilen die Zwischenablage des Host-Betriebssystems, bieten keine betreiberseitige Netzwerkdrosselung und können herstellerspezifische Akku-Optimierungsdienste, die Hintergrund-Tasks des SDKs verzögern könnten, nicht korrekt simulieren.
Pre-Flight-Verifizierungen sollten auf physischer Hardware durchgeführt werden, die verschiedene Betriebssystemversionen und unterschiedliche OEM-Umgebungen (Original Equipment Manufacturer) abdeckt.
Testen von stufenweisen Download-Flows: Nutzung parametrisierter QR-Codes für interne Verifizierungen
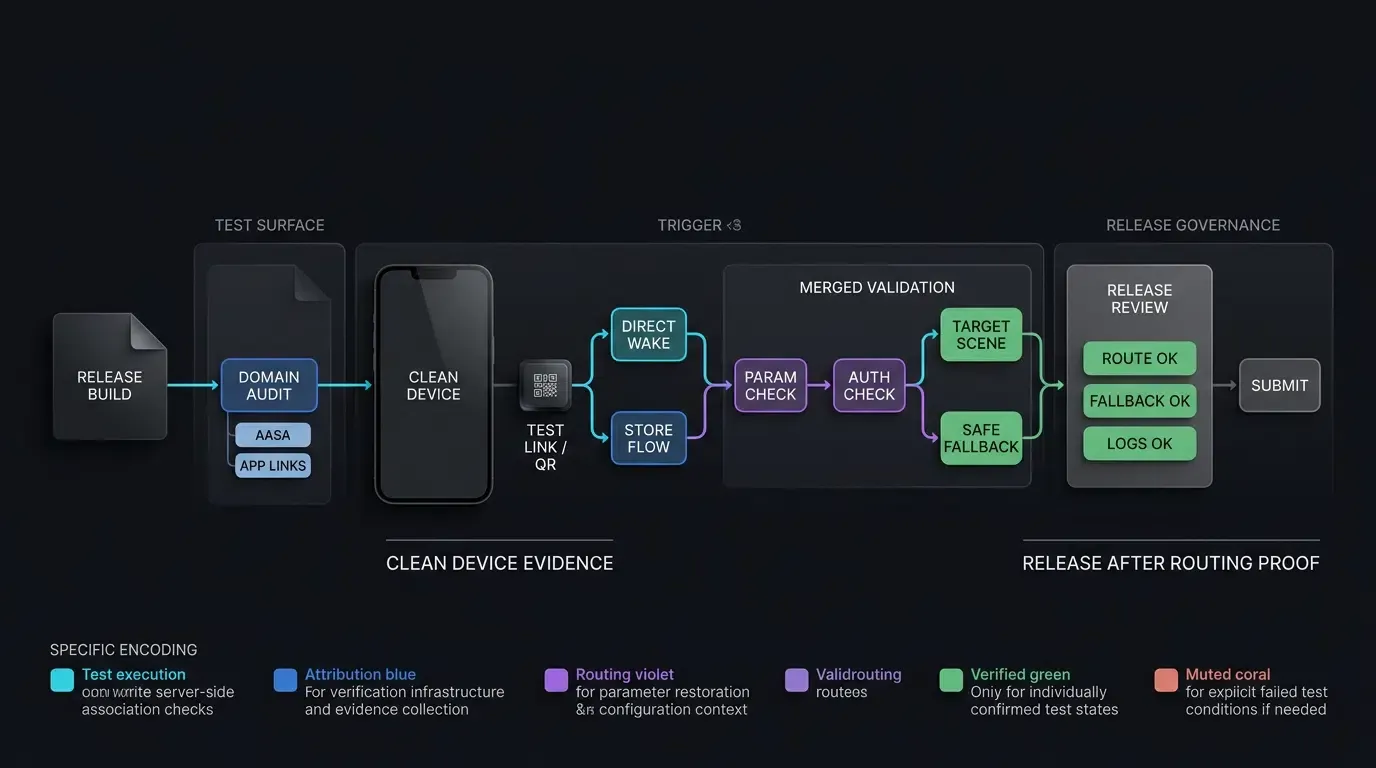
Um Deferred Deep Linking zu validieren, setzen Release-Teams ein zweistufiges Verifizierungs-Framework ein, das sowohl lokale Mechanismen als auch Store-Distributionspfade testet:
- Simulation lokaler Installationen: Sideloading eines signierten Entwicklungs- oder Ad-hoc-Builds direkt auf ein sauberes physisches Gerät, um SDK-Callbacks, dokumentierte Voraussetzungen für verzögertes Matching und Parameterwiederherstellung ohne Store-Overhead zu verifizieren.
- Validierung der Store-Distribution: Bereitstellung von Release-Candidate-Builds in offiziellen Pre-Release-Tracks – TestFlight für iOS und Google Play Internal oder Closed Testing für Android. Scannen Sie einen Test-QR-Code (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), folgen Sie dem Store-Download-Pfad und verifizieren Sie, dass die installierte App die Parameter beim ersten Start korrekt abruft.
Simulation von Kaltstarts der App, Prozess-Neustarts und Hintergrund-Resume-Zuständen
Eine vollständige Verifizierung erfordert die Validierung der Zustandswiederherstellung unter verschiedenen Prozessbedingungen:
- Kaltstart: Starten der App über einen Universal Link, wenn der Prozess vollständig aus dem Gerätespeicher beendet wurde.
- Warmstart: Starten der App über einen Link, während der Prozess im Hintergrund suspendiert ist, um sicherzustellen, dass
onNewIntentodercontinueUserActivitydas Ereignis erfasst. - Verdrängung durch Speichermangel: Suspendieren der App, Simulieren von System-Speicherdruck über Entwickleroptionen, um den Hintergrundprozess zu beenden, und Verifizierung, dass der Deep-Link-Zustand beim erneuten Starten der App vorhersagbar wiederhergestellt wird.
[Pre-Release Build konfiguriert]
              │
              ▼
[Audit der Plattform-Verknüpfung]
   ┌──────────┴──────────┐
   ▼                     ▼
[iOS AASA Check]   [Android DAL Check]
   │                     │
   ▼                     ▼
[Apple CDN Abfrage]  [ADB App-Link Check]
   │                     │
   └──────────┬──────────┘
              ▼
[Installation in sauberer Sandbox]
              │
              ▼
[Parametrischer Link & QR-Code Scan]
              │
              ▼
[SDK-Parameter-Abruf & Validierung]
   ┌──────────┴──────────┐
   ▼                     ▼
[Ziel-Szene geladen] [Sicheres Fallback ausgelöst]
              │
              ▼
[Produktions-Release freigegeben]
Matrix zur technischen Verifizierung vor dem Launch und Fehlerbehebung
Checkliste für das umfassende technische Pre-Flight-Audit
Die folgende Matrix fasst die primären Validierungs-Checkpoints der Infrastruktur, zugehörige Befehlszeilen-Diagnosen und taktische Protokolle zur Fehlerbehebung zusammen:
| Checkpoint-Kategorie | Verifizierungstest | Diagnosebefehl oder Tool | Erwartetes Ergebnis | Fehlerbehebung |
|---|---|---|---|---|
| iOS Universal Links | AASA-JSON-Validität und HTTPS-Antwort | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, gültiges JSON, application/json-Header |
Korrekter Server-MIME-Typ und Beseitigung von Weiterleitungen |
| Apple CDN-Propagierung | Edge CDN Cache-Aufnahme | curl https://app-site-association.cdn-apple.com/a/v1/domain |
Gültiges, zwischengespeichertes JSON, das dem lokalen Profil entspricht | CDN/Geräte-Verknüpfungsstatus erneut prüfen, Test-App ggf. neu installieren, oder Entwicklermodus für Diagnose nutzen |
| Android App Links | Host-Auto-Verifizierungs-Check | adb shell pm get-app-links com.package.name |
Domain-Verifizierungsstatus: verified |
Numerische Statuswerte >= 1024 als Fehler behandeln; Fingerabdruck in assetlinks.json prüfen |
| Parameter-Abruf | Wiederherstellung bei Deferred Deep Link | OpoInstall Online-Test-QR-Scan | Parameter beim ersten Kaltstart übermittelt | Frühe, nicht blockierende SDK-Initialisierung und erforderliche Plattform-Berechtigungen prüfen |
| Engine-Navigation | Szenen-Wiederherstellung und Autorisierung | Deep-Link-Intent-Injektion | Ziel-Szene ohne Abbruch im Hauptmenü geladen | Server-Autorisierungs-Gate und Lobby-Fallback implementieren |
Häufig gestellte Fragen (FAQ)
Wie können Entwickler Universal Links testen, bevor sie eine IPA in den App Store hochladen?
Warum funktionieren Android App Links in Debug-Builds, aber nicht in Release-Builds?
Wie verifizieren Entwickler, dass Deferred Deep Linking Parameter über einen echten Store-Download hinweg beibehält?
Zusammenfassung und Entscheidungsrahmen
Ein erfolgreicher App-Launch hängt von einer strukturierten technischen Ausführung vor dem Start ab. Die Vernachlässigung von Domain-Verifizierungen oder Workflows zur Parameterwiederherstellung kann Marketingkampagnen gefährden und das Onboarding initialer Nutzer verschlechtern.
Durch die systematische Durchführung von Befehlszeilendiagnosen, das Audit der CDN-Propagierung von Apple und die Validierung von Deferred-Parameter-Flows auf physischer Hardware reduzieren Engineering-Teams ihre blinden Flecken am Tag des Launches. Die Integration entwicklergestützter Tools hilft sicherzustellen, dass Deep-Linking- und Attributions-Pipelines vor der öffentlichen Veröffentlichung berechenbar funktionieren.
Um zu erfahren, wie Sie Deep-Linking-Workflows vor dem Launch konfigurieren und verifizieren können, lesen Sie die SDK-Integrationsdokumentation, erkunden Sie das OpoInstall SDK-Download-Center, untersuchen Sie Open-Source-Beispiele auf GitHub oder konfigurieren Sie Ihre Test-Anwendung in der OpoInstall-Entwicklerkonsole.
Zugehörige Materialien
-
Konzepte: App-Launch-Checkliste, Pre-Flight-Verifizierung, Szenen-Wiederherstellung, Apple CDN-Invalidierung, Digital Asset Links
-
Technologien: Universal Links, Android App Links, Deferred Deep Linking, Associated Domains
-
Standards: IETF RFC 3986 Uniform Resource Identifier, Apple Associated Domains Entitlement Specification, Android Digital Asset Links Protocol, OWASP Mobile Application Security Testing Guide (MASTG)
-
APIs: OpoInstall SDK Initialization API, Android Intent Filter Verification API, iOS NSUserActivity Routing Interface
-
Offizielle Dokumentation & Referenzen:
Share this article



