Was ist IAP und wie wirkt es sich auf den Spielumsatz aus? In-App-Käufe (IAP) sind das digitale Handelssystem, das es Spielern ermöglicht, virtuelle Güter zu erwerben. In Kombination mit serverseitiger Belegvalidierung und Attribution-Tracking treiben sie renditestarke Mobile-Game-Einnahmen direkt an.
Ein In-App-Kauf (IAP) ist ein plattformintegriertes Abrechnungsframework, das es Spielern von Mobile Games ermöglicht, digitale Inhalte, virtuelle Währungen, dauerhafte Freischaltungen und wiederkehrende Abonnements direkt innerhalb einer Anwendung zu erwerben. Durch die Implementierung einer serverautoritativen Belegvalidierung und die Verknüpfung verifizierter Transaktionen mit dem verfügbaren Akquisitionskontext sichern Spielstudios ihre virtuelle Wirtschaft gegen Abrechnungsbetrug ab und ermöglichen gleichzeitig kanalbasierte Analysen zu zahlenden Nutzern und Umsätzen, sofern die Zuordnung aufgelöst werden kann.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| IAP | Direkter digitaler Verkauf von virtuellen Gütern, Währungen oder Inhalten innerhalb einer App. | Mikrotransaktionen | Technisch / Informationell |
| Belegvalidierung | Serverseitige Überprüfung von vom Store signierten Kauf-Tokens zur Vermeidung von Abrechnungsbetrug. | StoreKit 2 / Google Play API | Sicherheit / Operativ |
| Conversion-Tracking | Die programmatische Zuordnung von Umsattereignissen zu spezifischen Marketingquellen. | ROAS-Optimierung | Kommerziell / Technisch |
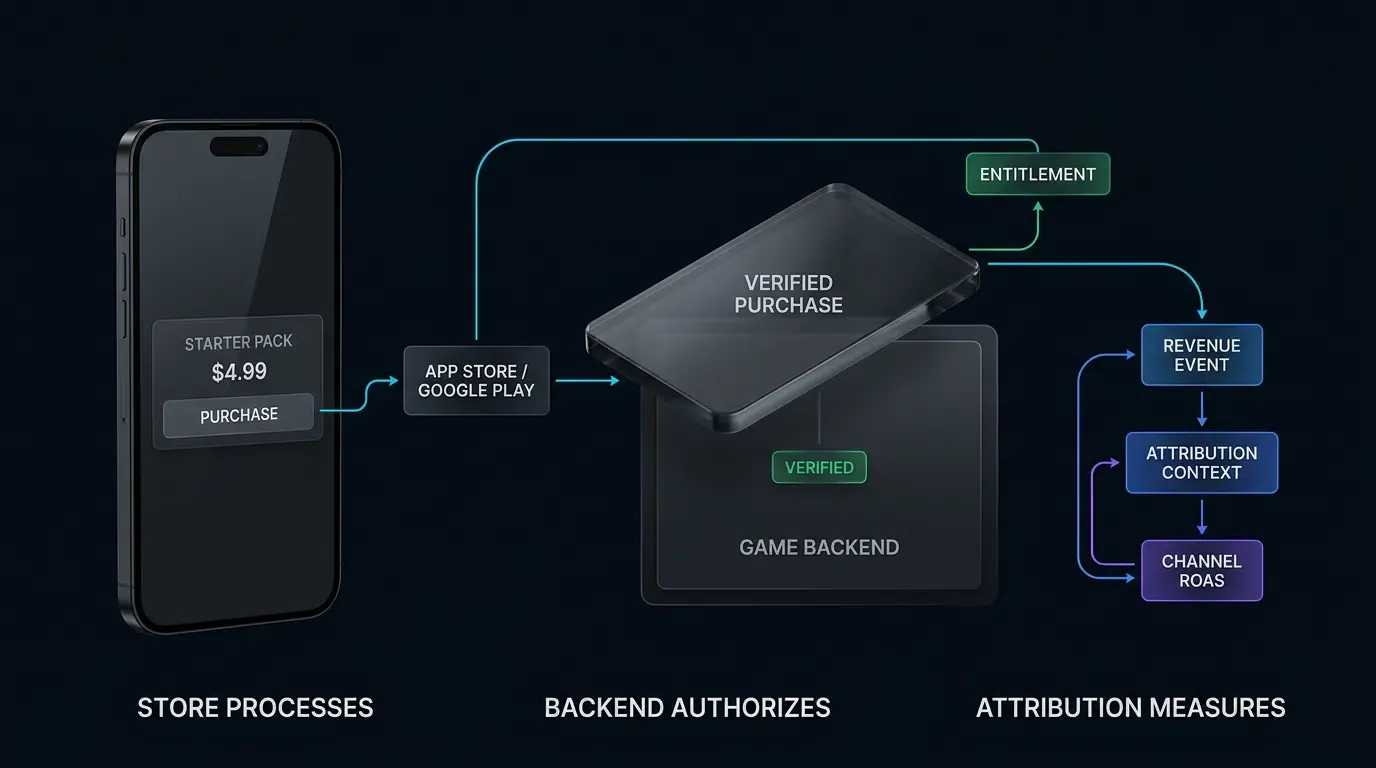
Die Kernarchitektur von In-App-Käufen in der Mobile-Game-Monetarisierung
Die kommerzielle Mechanik von IAP: Generierung eines renditestarken Lifetime Value in Free-to-Play-Titeln
In Free-to-Play-Handyspielen stellen In-App-Käufe (IAP) den Hauptmotor für renditestarke kommerzielle Einnahmen dar. Im Gegensatz zur Werbemonetarisierung, die inkrementelle Einnahmen im Cent-Bruchteil-Bereich pro Impression generiert, erfassen IAPs die direkte Zahlungsbereitschaft der Verbraucher. Mikrotransaktionen ermöglichen es Spielern, virtuelle Währungen, kosmetische Gegenstände, Gacha-Beschwörungen, Energie-Refills und Inhaltserweiterungen direkt über native Plattform-Abrechnungsabläufe zu erwerben.
Da IAP-Transaktionen eine hohe Umswatzdichte pro Transaktion liefern, bestimmen zahlende Spieler den kommerziellen Erfolg und die Amortisationsgeschwindigkeit von Nutzerakquisitionskampagnen. Die Maximierung des IAP-Umsatzes erfordert von Studios die Einrichtung einer robusten Transaktionspipeline: Ermöglichung eines reibungslosen Checkouts auf Client-Seite, Sicherung der Auslieferung digitaler Güter durch serverautoritative Validierung und Zuordnung dersumsatze zu Marketing-Akquisitionsquellen zur Berechnung des Return on Marketing Investment (ROAS).
Direkte Store-Integration: Navigation durch die Abrechnungspipelines von Apple App Store Connect und Google Play Console
Die Implementierung von IAP erfordert eine tiefe technische Integration mit den Plattform-Store-Backends:
- Apple App Store Connect: Verwaltet digitale Produktdefinitionen, Preisstufen, lokalisierte Beschreibungen und Abonnementgruppen. Transaktionen werden über Apples StoreKit-Framework unter iOS verarbeitet.
- Google Play Console: Verwaltet In-App-Produktkataloge, Basistarife, Abonnementangebote und lokalisierte Preise. Käufe werden über die Google Play Billing Library unter Android abgewickelt.
Wenn Transaktionen über Plattform-Abrechnungssysteme abgewickelt werden, übernehmen Apple oder Google wesentliche Teile der Verbraucherzahlungsverarbeitung, der Besteuerung, der Preislokalisierung und der commerce-Lebenszyklen auf Store-Seite. Der Betrieb über beide Plattformen hinweg erfordert jedoch die Abstraktion von Unterschieden in Produktkonfigurationen, Lebenszyklusstaaten und Belegformaten hin zu einer einheitlichen Game-Backend-Economy.
Die Realität der Zahlerverteilung: Warum die Absicherung und Nachverfolgung der zahlenden Minderheit die Studio-Amortisation bestimmt
In Free-to-Play-Handyspielen folgt die Monetarisierung der Spieler einer pareto-ähnlichen Verteilung: Nur eine kleine Minderheit der aktiven täglichen Spieler führt Transaktionen mit echtem Geld durch. Ein kleines Segment von wertvollen Spendern trägt oft einen wesentlichen Teil des gesamten In-App-Umsatzes bei.
Da sich der Umsatz auf diese zahlende Kohorte konzentriert, ist die Verfolgung und Absicherung jeder Transaktion von entscheidender Bedeutung. Wenn Käufe nicht validiert werden, können böswillige Akteure mithilfe lokaler Abrechnungsemulatoren unautorisierte virtuelle Währungen generieren und so die spielinterne Wirtschaft destabilisieren. Umgekehrt führt das Versäumnis, Kaufereignisse mit Attributionsdaten zu verknüpfen, dazu, dass Performance-Marketing-Teams im Dunkeln tappen und nicht erkennen können, welche Werbekanäle, Kampagnen und Creatives wertvolle Spender akquirieren.
Wie StoreKit 2 und Google Play Billing Transaktionslebenszyklen handhaben
Die Transaktionszustandsmaschine: Von der Nutzerinitiation bis zur finalen Bereitstellung der Berechtigung
Ein vollständiger mobiler In-App-Kauf folgt einer mehrstufigen Zustandsmaschine, die sich über die Client-Anwendung, den Plattform-Store und das autoritative Game-Backend erstreckt:
- Produktanfrage: Der Client fragt das Plattform-Abrechnungs-SDK (
StoreKit 2unter iOS,BillingClientunter Android) ab, um lokalisierte Preise und Produktmetadaten abzurufen. - Kaufinitiation: Der Spieler löst einen Kaufprozess aus, wodurch das native Zahlungssub-Fenster des Betriebssystems aufgerufen wird.
- Zahlungsverarbeitung: Apple oder Google überprüft die Zahlungsdetails, belastet das Verbraucherkonto und generiert einen kryptografisch signierten Transaktions-Token oder Beleg.
- Client-Auslieferung: Der Plattform-Store gibt das Kauf-Token oder die signierten Transaktionsdaten an den Kauflistener des Spiel-Clients zurück.
- Server-Verifizierung: Der Client leitet das Token, die Bestellkennung (sofern verfügbar) und den Kontonkontext an das Game-Backend weiter.
- Store-Validierung: Das Game-Backend validiert das Token direkt über die Server-APIs von Apple oder Google.
- Berechtigungsvergabe: Nach erfolgreicher Validierung schreibt das Game-Backend das Konto des Spielers in der Datenbank gut.
- Plattformspezifische Finalisierung:
- Apple StoreKit 2: Nach der vom Backend autorisierten Bereitstellung können Apple-Transaktionen entweder durch den Aufruf von
Transaction.finish()in der App oder für Architekturen mit serverseitig verwalteten Berechtigungen durch den Aufruf des Endpunkts der App Store Server APIFinish Transaction(POST /inApps/v1/transactions/{transactionId}/finish) finalisiert werden. Es ist nur ein erfolgreicher Finalisierungspfad erforderlich. - Google Play Billing: Das Backend oder der Client bestätigt den Kauf (bei Verbrauchsmaterialien/Abonnements) oder verbraucht ihn (bei Verbrauchsgütern) über Google Play APIs.
- Apple StoreKit 2: Nach der vom Backend autorisierten Bereitstellung können Apple-Transaktionen entweder durch den Aufruf von
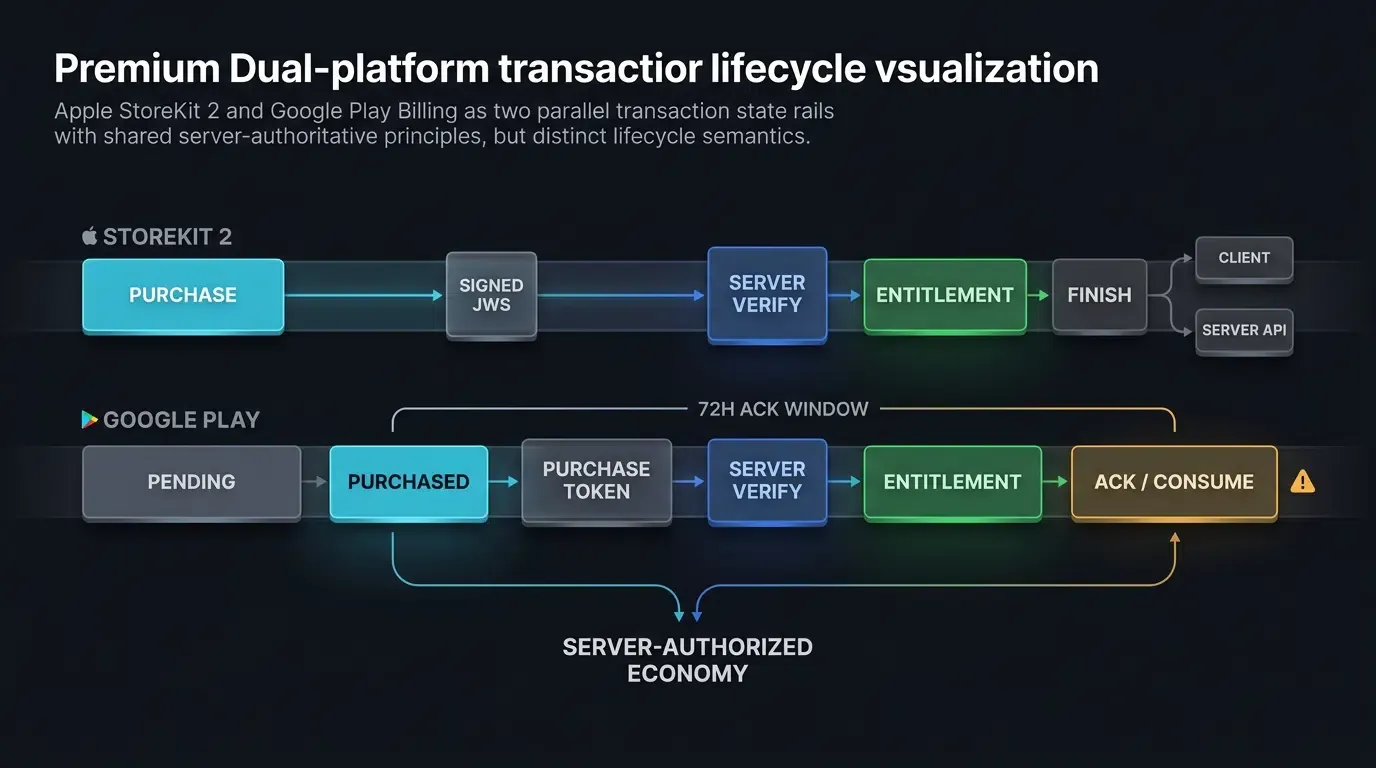
Apple StoreKit 2-Architektur: Kryptografisch signierte JSON Web Signatures und App Store Server API
StoreKit 2 führt von Apple signierte Transaktionsdaten im JSON Web Signature (JWS)-Format ein, standardisiert nach IETF RFC 7515, als modernen Transaktionsverifizierungspfad. Während ältere App-Store-Belegdateien aus Gründen der Abwärtskompatibilität erhalten bleiben, ist der veraltete verifyReceipt-Endpunkt für neue Servervalidierungsarchitekturen veraltet.
In StoreKit 2 wird jede Transaktion als signierter JWS-String dargestellt, der Header-, Nutzlast- und Signaturkomponenten enthält:
Die decodierte Nutzlast enthält verifizierte Metadaten: transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment und revocationDate. Das Game-Backend validiert die JWS-Signatur mithilfe der öffentlichen Stammzertifikatskette von Apple oder verifiziert den Transaktionsstatus von Server zu Server durch Abfrage der App Store Server API (https://api.storekit.apple.com/inApps/v1/transactions/{transactionId}).
Google Play Billing-Architektur: Kauf-Tokens, Bestell-IDs und die obligatorische 3-Tage-Bestätigungsregel
Google Play Billing unter Android verwendet ein tokenbasiertes Verifizierungsframework. Nach Abschluss einer Transaktion gibt Google Play ein Purchase-Objekt zurück, das ein purchaseToken sowie Produktinformationen bereitstellt, und kann eine orderId enthalten, wenn eine solche für diesen Commerce-Ablauf generiert wurde.
Eine kritische betriebliche Anforderung in Google Play Billing ist die obligatorische 3-Tage-Bestätigungsregel:
- Zustandsgesteuerter Bestätigungsticker: Für Käufe, die eine Bestätigung erfordern, beginnt das 3-tägige (72-stündige) Bestätigungsfenster genau dann, wenn Google Play die Transaktion in den Zustand
PURCHASEDüberführt. InPENDINGverbrachte Zeit verbraucht dieses Bestätigungsfenster nicht. - Einmalprodukte: Nicht verbrauchbare Artikel müssen mit
BillingClient.acknowledgePurchase()auf dem Client oderpurchases.products.acknowledgeüber die Google Play Developer API bestätigt werden. Verbrauchsmaterialien müssen mitBillingClient.consumeAsync()oder serverseitigen Verbrauchsendpunkten konsumiert werden. - Abonnementbestätigung: Bestätigen Sie Abonnementkäufe, die ein neues Kauf-Token einführen, wie etwa einen Erstkauf, ein Tarif-Upgrade/-Downgrade oder eine erneute Anmeldung. Gewöhnliche nachfolgende automatische Verlängerungen erfordern keine wiederholte Bestätigung. Prepaid-Abonnements mit kurzer Laufzeit können kürzere Bestätigungsfristen nutzen; Google verlangt beispielsweise, dass Prepaid-Tarife mit einer Dauer von weniger als einer Woche innerhalb der Hälfte der Tarifdauer bestätigt werden.
- Automatische Rückerstattungsstrafe: Wenn ein Kauf nicht innerhalb des erforderlichen Zeitfensters nach dem Eintritt in den Zustand
PURCHASEDbestätigt oder verbraucht wird, widerruft Google Play die Transaktion automatisch, erstattet die Zahlung des Nutzers und storniert die Bestellung.
Behandlung von Transaktionsunterbrechungen: Ausstehende Käufe, Netzwerkabbrüche und verzögerte Zahlungen
Reale mobile Transaktionen weisen häufig Netzwerkunterbrechungen, Abstürze der App oder externe Zahlungsverzögerungen auf (wie etwa Anfragen zur elterlichen Freigabe oder bargeldbasierte Zahlungsmethoden).
Robuste Abrechnungsarchitekturen müssen mit asynchronen Zuständen umgehen:
- Ausstehende Transaktionen: Wenn eine Zahlung eine externe Bestätigung erfordert, gibt die Plattform den Status
PENDINGzurück. Das Spiel darf Artikel nicht sofort gewähren. Stattdessen nutzen die Spieleserver Store-Server-Benachrichtigungen (Apple Server Notifications v2 oder Google Real-Time Developer Notifications) als Auslöser, um den autoritativen Kaufstatus von den Store-APIs erneut abzufragen, sobald die Zahlung freigegeben ist. - Unterbrochene Käufe und Sitzungswiederherstellung: Wenn der Client zwischen Zahlungsabschluss und Servervalidierung abstürzt, behalten StoreKit 2 und Google Play Billing den Transaktionsstatus bei. Beim nächsten Anwendungsstart muss der Client auf iOS
Transaction.updatesüberwachen oder unter AndroidqueryPurchasesAsync()abfragen, um nicht abgeschlossene Transaktionen wiederherzustellen.
Technisches Framework für serverseitige Belegvalidierung und Betrugsprävention
Die Anfälligkeit clientseitiger Validierung: Lokale Proxy-Exploits, Binär-Hooking und gefälschte Belege
Sich ausschließlich auf die clientseitige Logik auf dem Endgerät zur Validierung von Käufen zu verlassen, führt zu schweren wirtschaftlichen Schwachstellen. In Bedrohungsmodellen für mobile Geräte müssen clientseitige Laufzeitumgebungen als nicht vertrauenswürdig eingestuft werden.
Gängige clientseitige IAP-Exploit-Vektoren umfassen:
- Abrechnungsemulations-Frameworks: Tools auf gerooteten Android-Geräten oder jailbroken iOS-Geräten fangen Billing-API-Aufrufe ab und geben gefälschte Kauf-Erfolgs-Callbacks direkt an die Client-Anwendung zurück.
- Lokale Man-in-the-Middle (MitM)-Proxies: Abfang-Proxies ersetzen Serverantworten durch Mock-Erfolgsnutzlasten und täuschen so client-only Verifizierungsroutinen vor.
- Binärmodifikation: Angreifer modifizieren kompilierte Client-Binärdateien, um lokale Verifizierungsprüfungen vollständig zu umgehen.
Während VerificationResult auf dem Endgerät in StoreKit 2 eine kryptografische Verifizierung bereitstellt, kann Client-Code auf kompromittierten Laufzeiten dennoch manipuliert werden. Autoritative Artikel der virtuellen Wirtschaft müssen ausschließlich von einem Backend-Server vergeben werden, der Transaktionen unabhängig mit den Store-APIs von Apple oder Google validiert.
Aufbau der serverautoritativen Verifizierungspipeline: Gateway-Routing zu Store-APIs
Eine robuste serverseitige Validierungspipeline isoliert Client-Anfragen, kommuniziert über sichere Dienstberechtigungen mit Plattform-Store-APIs und erzwingt strenge Geschäftsregeln vor der Änderung von Datensatzdatensätzen.
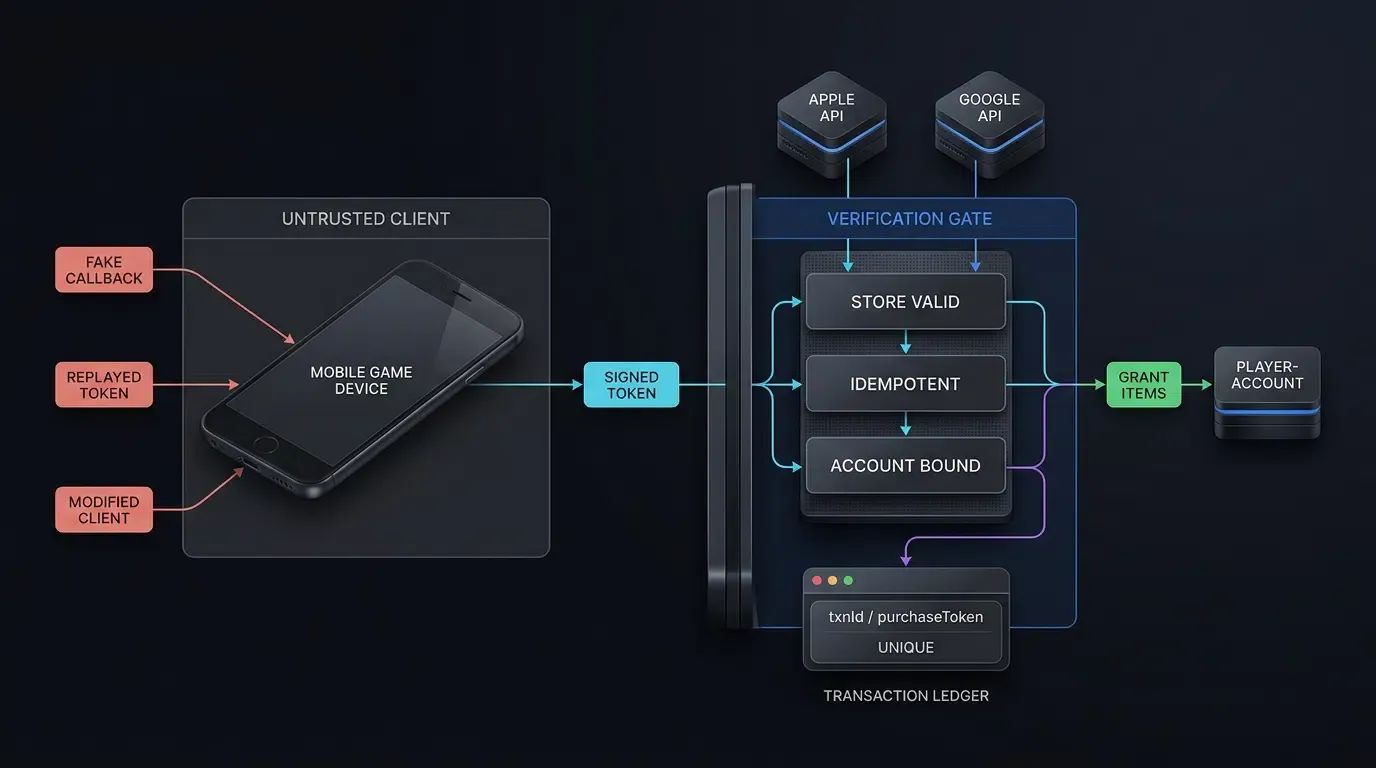
Sichere Client-Server-Store IAP-Verifizierungspipeline:

[Mobile Game Client]           [Game Backend Server]          [Apple / Google Store API]
         │                              │                                     │

    1. Kauf einleiten                   │                                     │
    2. Store gibt signiertes Token zurück ┼─────────────────────────────────────► (Verarbeitet Abrechnung)
         │                              │                                     │
    3. Token & Nutzlast übertragen ──────►│                                     │
         │                              4. Signatur & App-Kontext validieren ─►
         │                              │                                     │
         │                              │◄── 5. Verifizierte Transaktion zurück ─┘
         │                              │    (Status: Verifiziert, Produkt, Token)
         │                              │
         │                              6. Idempotenzprüfung (purchaseToken/txnId)
         │                              7. Virtuelle Gegenstände im Spiel gewähren
         │                              │
         │                              8. Autoritative Finalisierung:
         │                              │  ├─► Apple (Option A): Client ruft ──► (StoreKit finish())
         │                              │  ├─► Apple (Option B): Server S2S ────► (App Store Finish Txn API)
         │                              │  └─► Google: Server S2S API ──────────► (Play consume/acknowledge)
         │                              │
    4. Client-Telemetrie protokollieren ─►│
       (Mit Backend-Datensatz abgeglichen) │
Zur Validierung von Apple StoreKit 2 JWS-Transaktionen ist eine gültige kryptografische Signatur notwendig, aber für die Berechtigungsautorisierung nicht ausreichend. Das Backend muss:
- Die JWS-Signatur anhand der Stammzertifizierungsstellenkette von Apple verifizieren.
- Den Verifizierer mit dem erwarteten Anwendungskontext initialisieren: Validieren, dass die
bundleIdder Transaktion mit der App übereinstimmt, dieenvironmentmit Production oder Sandbox übereinstimmt, und sicherstellen, dass der Produktionsverifiziererkontext die Apple-ID der App enthält, wenn dies von der App Store Server Library gefordert wird. - Produktidentifikator, Transaktionsstatus und Widerrufsstatus vor der Vergabe digitaler Berechtigungen überprüfen. Bevorzugen Sie die offiziellen Verifizierungsfunktionen der App Store Server Library von Apple anstelle des Schreibens eigener kryptografischer Parser.
Für Google Play Billing empfängt das Backend das purchaseToken vom Client. Für Einmalprodukte fragt das Backend purchases.productsv2.getproductpurchasev2 ab, um den autoritativen Kaufstatus abzurufen; für Abonnements fragt es purchases.subscriptionsv2.get ab. Nach der Bereitstellung der Berechtigung bestätigt oder verbraucht das Backend den Kauf über den entsprechenden Endpunkt.
Private Schlüssel der App Store Server API .p8 und Anmeldeinformationen für Google Cloud Service Accounts müssen streng serverseitig in einem verwalteten Geheimhaltungstresor (KMS) aufbewahrt werden; versenden Sie niemals Zugangsdaten im Client-Anwendungs-Binary oder committen Sie sie in die Versionskontrolle.
Teams können die verfügbare Betrugsüberwachungsdokumentation für technische Schnittstellen und Betrugserkennungsparameter einsehen.
Verhinderung von Replay-Angriffen: Durchsetzung von Transaktions-Token-Idempotenz und Kontobindung
Um Replay-Angriffe auf Belege zu neutralisieren, muss der Spieleserver eine strikte Idempotenz auf Datenbankebene erzwingen:
- Primäre Idempotenzschlüssel: Verwenden Sie für Google Play das
purchaseTokenals primären Datenbank-Deduplizierungsschlüssel, da Kauf-Tokens über Transaktionen hinweg global eindeutig sind. Verwenden Sie für Apple dietransactionId. - Unterstützende Metadaten: Speichern Sie die Google
orderId(sofern generiert) und AppleoriginalTransactionIdals unterstützende kommerzielle Metadaten für Rückerstattungs- und Kundensupport-Abgleiche. - Atomare Verarbeitung: Prüfen Sie bei Eintreffen einer Belegverifizierungsanfrage, ob das
purchaseTokenoder dietransactionIdbereits verarbeitet wurde. Wenn ja, geben Sie den bestehenden Berechtigungsstatus zurück, ohne doppelte virtuelle Gegenstände zu gewähren. - Kontobindung: Stellen Sie sicher, dass die Transaktion an das anfragende Spieleronto gebunden ist, um kontoübergreifende Belegeinschlösungen zu verhindern.
Das folgende JSON-Schema veranschaulicht ein serverseitiges Belegverifizierungs-Payload:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
Dual-Platform-Client-SDK-Tracking-Implementierung für Kaufereignisse
Die Anforderung an genaue Umsatstelemetrie in Attribution und Analytics
Die genaue Messung von Nutzerakquisitionskampagnen erfordert die Übertragung von Kauftelemetrie von Client-Anwendungen oder Spieleservern an die Attributionsplattform. Das Tracking von In-App-Käufen ermöglicht es Marketing-Teams, den Return on Marketing Investment (ROAS) zu bewerten, die Bindung von Zahlerkohorten zu berechnen und programmatische Werbenetzwerk-Bidding-Algorithmen zu trainieren.
Clientseitige SDK-Ereignisse dienen als unmittelbare Telemetrieindikatoren; autoritative Finanzberichte und Bidding-Signale sollten mit backend-verifizierten Transaktionsdatensätzen abgeglichen werden.
Beim Protokollieren von Kauftelemetrie müssen Ereignisse wesentliche kommerzielle Parameter enthalten:
- Ereignisbezeichner: Standardisierter Ereignisschlüssel (z. B.
iap_purchase). - Geldwertsbetrag: Transaktionswert, dargestellt in ganzzahligen Untereinheiten gemäß dem Währungsexponenten nach ISO 4217 (z. B. 499 für 4,99 $ USD oder 500 für 500 ¥ JPY, das keine Dezimalstellen hat).
- Währungscode: Dreistelliger Währungscode nach ISO 4217 (z. B.
USD,EUR,JPY). - Transaktionsbezeichner: Eindeutige Backend-Transaktionsreferenz oder öffentliche Bestell-ID zur Ermöglichung einer automatisierten Deduplizierung, ohne rohe Plattform-Tokens an Marketing-SDKs offenzulegen.
Android-Kotlin-Implementierung: Meldung verifizierter Kaufereignisse über saveEvent
Unter Android melden Spiele, die in das native OpoInstall-SDK integriert sind, Kaufereignisse über die API saveEvent. Die Implementierung übergibt den Ereignisschlüssel, den Geldbetrag in ganzzahligen Untereinheiten und benutzerdefinierte Schlüssel-Wert-Metadaten.
iOS-Swift-Implementierung: Meldung verifizierter Kaufereignisse über reportEffectPoint
Unter iOS melden Spiele, die in das native OpoInstall-SDK integriert sind, Kaufereignisse über die API reportEffectPoint. Die Implementierung übergibt den Effektabrufpunkt-Bezeichner, den ganzzahligen Geldbetrag in Untereinheiten und ein Effekt-Dictionary, das Transaktionsmetadaten enthält.
Entwickler, die Client-SDK-Pakete und Integrationsdokumentationen suchen, können die SDK-Integrationsressourcen für Implementierungsrichtlinien konsultieren. Beachten Sie, dass API-Namen und Signaturen versionsspezifische Beispiele sind; gleichen Sie diese mit der aktuell bereitgestellten SDK-Dokumentation ab.
Die folgenden Codebeispiele veranschaulichen das clientseitige IAP-Tracking über Android Kotlin und iOS Swift:
// Android-Implementierung (Kotlin)
// Datei: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * Meldet ein Kaufereignis an das OpoInstall-Attributions-SDK für Marketing-Telemetrie.
     * Hinweis: Die autoritative Finanzbuchhaltung wird nachgelagert über serverseitig verifizierte Belege abgeglichen.
     *
     * @param backendPurchaseEventId Eindeutige Transaktionsreferenz oder verifizierte Bestell-ID
     * @param productId SKU-Bezeichner (z. B. com.example.game.starter_pack)
     * @param amountMinor Monetärer Transaktionswert in ganzzahligen Untereinheiten (z. B. 499 für 4,99 $ USD)
     * @param currency ISO 4217-Währungscode (z. B. USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor überschreitet den Ganzzahl-Ereignisbereich des SDKs" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // Kauftelemetrie an das OpoInstall-SDK melden
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS-Implementierung (Swift)
// Datei: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * Meldet ein Kaufereignis an das OpoInstall-Attributions-SDK für Marketing-Telemetrie.
     * Hinweis: Die autoritative Finanzbuchhaltung wird nachgelagert über serverseitig verifizierte Belege abgeglichen.
     *
     * @param backendPurchaseEventId Eindeutige Transaktionsreferenz oder Apple-Transaktions-ID
     * @param productId In-App-Produktbezeichner (z. B. "com.example.game.starter_pack")
     * @param amountMinor Monetärer Transaktionswert in ganzzahligen Untereinheiten (z. B. 499 für 4,99 $ USD)
     * @param currency ISO 4217-Währungscode (z. B. "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // Kauftelemetrie an das OpoInstall-SDK melden
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
Wie man In-App-Kauf-Telemetrie mit der Akquisitionsattribution abgleicht
Verknüpfung von In-Game-Umsätzen mit initialen Marketingkanälen
Das Attribution-Tracking verknüpft In-Game-Kaufereignisse mit der spezifischen Marketingquelle, der Kampagne und dem Creative, die den Spieler akquiriert haben. Wenn ein Spieler das Spiel installiert, zeichnet das Attributions-SDK den Akquisitionspunkt (z. B. Google-Suche, TikTok-Anzeige, Meta-Kampagne oder organisches Entdecken) auf.
Wenn tage- oder wochen später eine IAP-Transaktion stattfindet, ordnet die Attributions-Engine den Umsatz dem ursprünglichen Installations-Touchpoint zu. Dies ermöglicht es Studios, vermischte Finanzmetriken aufzuschlüsseln, verifizierte Transaktionen mit verfügbarem Akquisitionskontext zu verknüpfen und kanalbasierte Umsatzanalysen zu ermöglichen, sofern die Zuordnung aufgelöst werden kann.
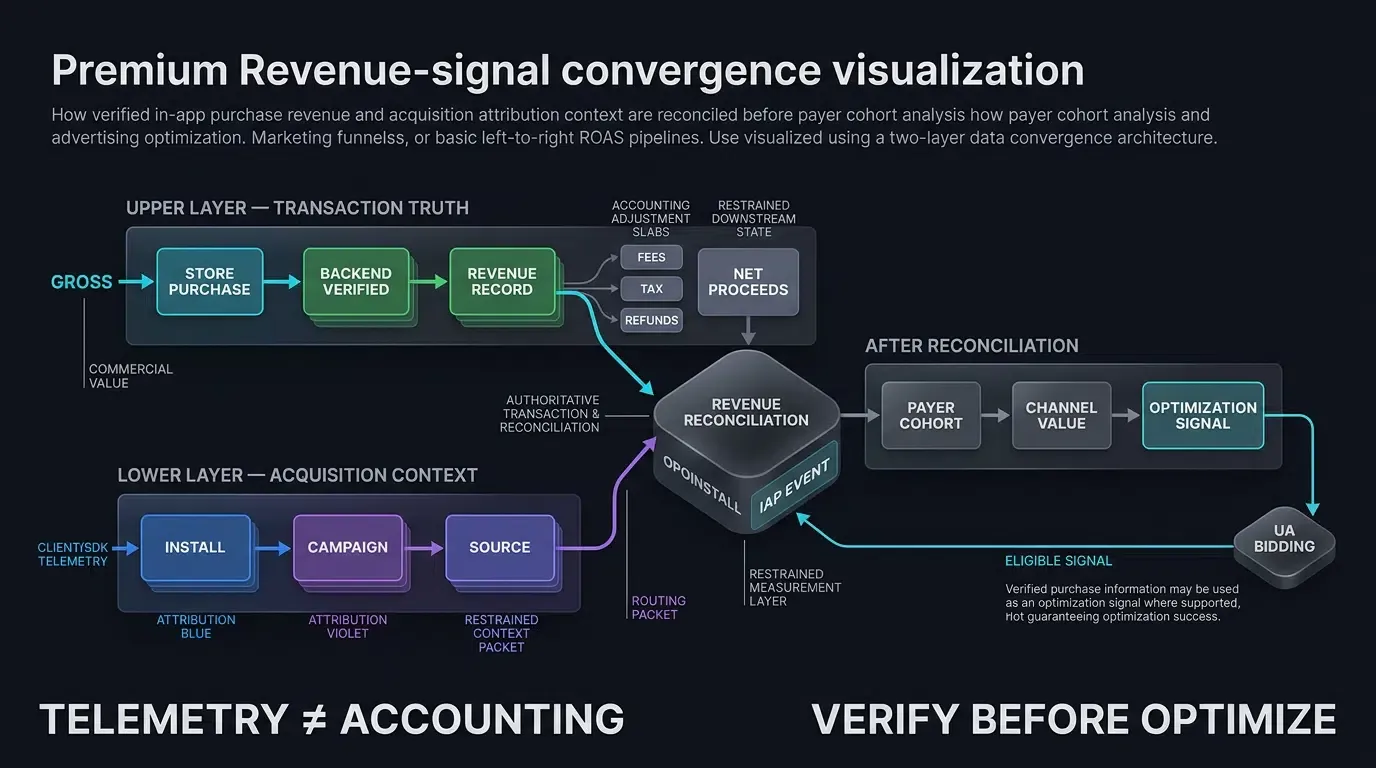
Abgleich von Brutto-Store-Erlösen mit Netto-Buchhaltungsumsätzen
Zur Wahrung der finanziellen Genauigkeit müssen Data-Engineering-Pipelines die beim Checkout gemeldeten Bruttokunden-Ausgaben mit den realisierten Nettoerlösen abgleichen.
Der Abgleich erfordert die Berücksichtigung von Standard-Store-Abzügen:
- Plattform-Provisionsgebühren: Store-Servicegebühren variieren je nach Plattform, Programm, Entwicklerstufe und Produkttyp (z. B. Standardraten, Programme für kleine Entwickler oder Reduzierungen der Abonnementdauer).
- Lokale Steuern und Mehrwertsteuer (MwSt.): Quellensteuern, die von Plattform-Stores vor der Auszahlung an den Entwickler abgezogen werden.
- Rückerstattungen und Rücklastschriften: Apple und Google stellen Berichte zu Rückerstattungen und Echtzeit-Entwicklerbenachrichtigungen bereit, wenn ein Kunde eine Transaktion beanstandet oder eine Rücklastschrift veranlasst.
Clientseitige Ereignisse erfassen Bruttokaufpreise (store_purchase_price); Data Warehouses müssen nachgelagert einen Store-Gebührenabgleich anwenden, um die realisierten Nettoerlöse für die finanzielle LTV-Modellierung abzuleiten.
Verfolgung nachgelagerter Zahlerkohorten: Kumulative IAP-LTV-Zeithorizonte
Das Verhalten von Zahlern entfaltet sich über längere Zeiträume. Studios bewerten den kumulativen In-App-Kauf-Lifetime-Value (
Wobei:
die klassische Kohortenbindungsrate an Tag ist. der Anteil der aktiven Nutzer aus derselben Akquisitionskohorte ist, die am verstrichenen Tag einen IAP durchführen. der durchschnittliche Netto-IAP-Umsatz unter diesen am selben Tag aktiven Zahlern ist.
Verschiedene Akquisitionsquellen können unterschiedliche Zahler-Zeitpunkte und Long-Tail-Ausgabenmuster aufweisen; diese Unterschiede sollten empirisch nach Kanal gemessen statt aus Kanalbezeichnungen abgeleitet werden.
Optimierung des Nutzerakquisitions-Gebots: Bereitstellung verifizierter IAP-Signale für automatische Werbenetzwerk-Gebote
Moderne programmatische Werbenetzwerke nutzen maschinelle Lernoptimierungsmodelle (wie Ziel-ROAS oder Wertoptimierung), um Spieler mit hoher Ausgabenneigung zu identifizieren.
Wo unterstützt, können verifizierte Kaufsignale als Optimierungsereignisse oder Wert-Postbacks an teilnehmende Werbeplattformen weitergeleitet werden. Dies ermöglicht es Werbenetzwerken, Werbebudgets automatisch auf Zielgruppensegmente mit verifiziertem Kaufverhalten zu verlagern, was die Kampagneneffizienz verbessert.
Vergleichende Analyse von In-App-Kauf-Produkttypen und Store-Richtlinien
Bewertung von Betriebsabläufen, Rechnungslegungsregeln und Lebenszyklusanforderungen über Produkttypen hinweg
Mobile App-Stores kategorisieren In-App-Käufe in unterschiedliche technische und kommerzielle Klassifikationen.
Die folgende Tabelle stellt Standard-IAP-Produktklassifizierungen über die Ökosysteme von Apple StoreKit und Google Play Billing gegenüber:
| Produktklassifizierung | Apple StoreKit-Produkttyp | Google Play-Produkttyp | Plattform-Wiederherstellungsregel | Typischer In-Game-Anwendungsfall |
|---|---|---|---|---|
| Verbrauchsgut (Consumable) | Verbrauchsmaterial | Einmalprodukt (Verbrauchsgut) | Vom Spieleserver verwaltet; wird vom Store nicht automatisch wiederhergestellt | Gold, Edelsteine, Energie-Refills, Gacha-Ziehungen |
| Nicht verbrauchbares Gut (Non-Consumable) | Nicht verbrauchbares Produkt | Einmalprodukt (Nicht verbrauchbar) | Über Nutzergeräte hinweg über native Store-Transaktionen wiederherstellbar | Werbeentfernung, Charakter-Freischaltungen, Story-Erweiterungen |
| Automatisch verlängerndes Abonnement | Automatisch verlängerbares Abonnement | Abonnement (Automatisch verlängernder Basistarif) | Wird von Store-Plattformen automatisch verwaltet und verlängert | VIP-Mitgliedschaft, Saison-Battle-Pässe |
| Nicht verlängerndes / Prepaid-Abonnement | Nicht verlängerbares Abonnement | Abonnement (Prepaid-Basistarif) | Erfordert manuelle serverseitige Dauerverwaltung auf iOS; Google verwaltet Prepaid-Bedingungen | 30-Tage-Tagesedelstein-Pässe, begrenzter Event-Zugang |
Ausrichtung von Spielökonomien an Plattform-Store-Richtlinien
Die Plattformabrechnung bleibt der Standardmechanismus für Transaktionen mit digitalen In-App-Gütern. Zulässige externe Zahlungsoptionen und alternative Abrechnungsprogramme variieren jedoch je nach Storefront, Region, Programmberechtigung und Plattformrichtlinie (wie Bestimmungen des Digital Markets Act der Europäischen Union, externe Kauflinks in US-Storefronts oder regionale alternative Abrechnungsprogramme in Südkorea und Japan). Entwickler müssen die für jeden Distributionsmarkt geltenden spezifischen Regeln bewerten, anstatt von einer einzigen globalen Zahlungsregel auszugehen.
Darüber hinaus verlangen Plattformrichtlinien (wie die Apple App Store Review Guidelines), dass Spiele mit randomisierten virtuellen Gegenständen (wie Gacha-Mechaniken oder Lootboxen) die statistischen Drop-Wahrscheinlichkeiten für jeden Gegenstandstyp vor dem Kauf explizit offenlegen.
Wann sollten Spielstudios eine strenge serverseitige IAP-Validierung durchsetzen
Geeignete Bedingungen für eine obligatorische serverautoritative Validierung
Spielentwicklungsteams sollten unter bestimmten Betriebsbedingungen eine strenge serverseitige Belegvalidierung durchsetzen:
- Multiplayer- und kompetitive Spiele: Titel mit geteilten virtuellen Wirtschaften, Bestenlisten oder Spielertausch, bei denen Exploits mit unverdienter Währung das wettbewerbliche Gleichgewicht zerstören.
- Wesentliche kommerzielle Auswirkungen: Jede Mikrotransaktion, deren betrügerische Erfüllung Einnahmen, handelbares Inventar, automatisierte Auszahlungen oder nachgelagerte Optimierungssignale maßgeblich beeinträchtigen kann.
- Kampagnen, die Postbacks an Werbenetzwerke speisen: Nutzerakquisitionspipelines, in denen Kaufereignisse Werbenetzwerk-Postbacks oder Affiliate-Auszahlungen in Echtzeit auslösen, bei denen gefälschte Ereignisse automatische Bidding-Algorithmen beschädigen würden.
Ungeeignete Bedingungen für komplexe Server-Pipelines
Die Bereitstellung einer komplexen Server-zu-Server-Validierungsinfrastruktur führt in begrenzten Szenarien zu unnötigem Overhead:
- Eigenständige Offline-Einzelspielertitel: Offline-Gelegenheitsspiele ohne Backend-Server oder Konten, bei denen die native clientseitige StoreKit- und Google Play Billing-Verifizierung einen Basisschutz bietet, vorausgesetzt, das Studio akzeptiert den inhärenten clientseitigen Sicherheitskompromiss.
- Frühe Gameplay-Prototypen: Soft-Launch-Prototypen zur Bewertung der Kernmechanik-Bindung vor dem Aufbau einer skalierbaren Backend-Abrechnungsinfrastruktur.
Häufige Fallstricke und Sicherheitslücken bei der IAP-Implementierung
- Fallstrick 1: Clientseitige Auslieferung virtueller Gegenstände: Das Gutschreiben virtueller Währungen oder Gegenstände direkt innerhalb von Client-Kauflistenern ohne Server-Belegvalidierung macht das Spiel anfällig für grundlegende Abrechnungsemulatoren.
- Fallstrick 2: Vernachlässigung der Google Play-Bestätigung: Das Versäumnis, Google Play-Käufe innerhalb des erforderlichen Zeitfensters nach dem Eintritt in den Zustand
PURCHASEDzu bestätigen oder zu verbrauchen, führt zu automatischen Bestell-Rückerstattungen und Umsatzverlusten. - Fallstrick 3: Unterlassen der eindeutigen Transaktionsdeduplizierung: Das Versäumnis, eindeutige
purchaseToken- (Google) odertransactionId-Beschränkungen (Apple) in Datenbankschemas durchzusetzen, führt bei Netzwerk-Wiederholungsversuchen oder Replay-Angriffen zur doppelten Vergabe von Gegenständen.
Häufig gestellte Fragen (FAQ)
Was ist ein In-App-Kauf und wie generiert er Mobile-Game-Umsatz?
Warum ist die clientseitige IAP-Belegvalidierung anfällig für Abrechnungsbetrug?
Wie verbessert das Tracking von In-App-Käufen den ROAS der Nutzerakquise im Spiel?
Zusammenfassung und Entscheidungsrahmen
Die Implementierung einer resilienten In-App-Kauf-Infrastruktur erfordert die Kombination plattformstandardisierter Abrechnungslebenszyklen, serverautoritativer Belegvalidierung und granularem Attribution-Tracking. Die Maximierung des IAP-Umsatzes stützt sich auf den Schutz virtueller Wirtschaftssysteme vor lokalen Abrechnungsexploits, die Durchsetzung von Idempotenzprüfungen und die Verknüpfung verifizierter Kaufereignisse mit Akquisitionskanälen.
Durch die Integration sicherer StoreKit-2- und Google Play Billing-Pipelines mit mobilen Mess-SDKs können Spielstudios ihre Monetarisierungsströme absichern, Marketingbudgets auf High-LTV-Spielerkohorten ausrichten und ein nachhaltiges Live-Ops-Wachstum aufbauen.
Um zu erkunden, wie Client-SDK-Tracking und Kanalattribution für die Monetarisierungspipeline Ihres Spiels konfiguriert werden können, konsultieren Sie die Implementierungsreferenz für mobile Attribution.
Verwandte Materialien
-
Konzepte: In-App-Kauf, Belegvalidierung, StoreKit 2, Google Play Billing, Zahlerkohorten-Tracking, IAP-ROAS
-
Technologien: App Store Server API, Google Play Developer API, Attribution-SDK, JSON Web Signature (JWS)
-
Standards: IETF RFC 7515 JSON Web Signature (JWS), W3C Mobile Web Best Practices, OWASP Mobile Application Security
-
APIs: Google Play Billing Library, Google Play Developer API (Productsv2), Apple StoreKit 2 Transaction API, Apple App Store Server API (Finish Transaction), OpoInstall-Ereignis-Tracking-Schnittstellen (saveEvent, reportEffectPoint)
-
Offizielle Dokumentation & Referenzen:
Share this article



