Wie lassen sich Tracking-Parameter von mobilen Websites an App-Store-Installationen übergeben? Die Übertragung von Tracking-Parametern von einer mobilen Website zu einer neu installierten App erfolgt durch das Laden des OpoInstall Web JS SDK, das Erfassen von zugelassenen URL-Parametern (Allowlist) und die Wiederherstellung der unterstützten Attributionsdaten über das native SDK beim ersten App-Start.
Das Parameter-Stitching über App-Store-Downloads hinweg ist ein Prozess, bei dem relevante URL-Parameter beibehalten werden, wenn ein Nutzer von einer mobilen Landingpage in einen App-Store wechselt und anschließend die App installiert und startet. Ein Web-SDK erfasst den Kontext von Kampagnen oder Empfehlungen, während ein plattformgestützter Mechanismus oder ein Dienst zur verzögerten Wiederherstellung die zugehörigen Parameter für die native App verfügbar macht. Die Wiederherstellung hängt von der Plattform, der SDK-Konfiguration, den verfügbaren Abgleichsignalen und den geltenden Datenschutzbestimmungen ab.
| Begriff | Definition | Zugehörige Einheit | Suchabsicht |
|---|---|---|---|
| Tracking-Parameter | Schlüssel-Wert-Paare, die an URLs angehängt werden, um den Traffic-Kontext, Kampagnenquellen oder Empfehlungsinformationen zu identifizieren. | URL-Query-String | Informationell / Technisch |
| App-Parameter-Installation | Ein Workflow zur verzögerten Parameter-Wiederherstellung, der den Web-Kontext nach der Installation verfügbar macht. | Natives Mobile SDK | Technisch / Informationell |
| Google Play Install Referrer | Eine offizielle Android-API zum Abrufen von Empfehlungs-Metadaten, die mit einer Google Play-Installation verknüpft sind. | Android SDK | Technisch |
Die Web-to-Store-Attributionslücke: Plattformbarrieren in App-Stores
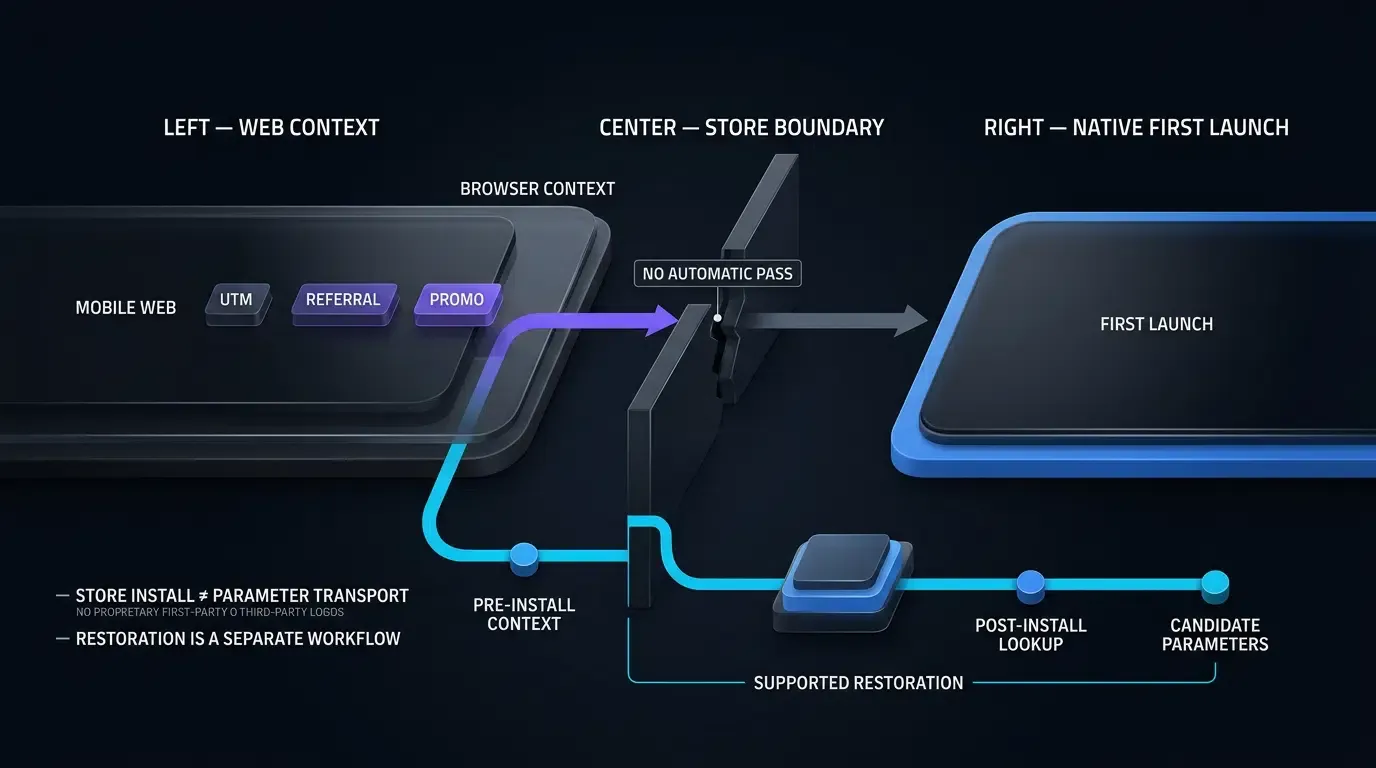
Die Trennungsbarriere: Wie Betriebssystem-Sandboxes den Browser-Kontext isolieren
Web-Analysen nutzen üblicherweise URL-Query-Strings, einschließlich UTM-Tags (utm_source, utm_medium, utm_campaign), Advertising-Click-IDs wie gclid und fbclid sowie benutzerdefinierte Empfehlungsparameter.
Auf einer Website können Browser-APIs und First-Party-Analysesysteme diese Werte für zugelassene Analyse- und Kampagnen-Workflows erfassen.
Die Herausforderung entsteht, wenn ein Besucher den Browser verlässt und den Installationsprozess des App-Stores beginnt. Browser und die neu installierte native App operieren in separaten Umgebungen. Browser-Cookies, Session-Storage und Seiten-URL-Parameter werden nach der Installation nicht automatisch in der App verfügbar.
Folglich benötigen Entwickler einen Store-gestützten Empfehlungsmechanismus oder einen Workflow zur verzögerten Parameter-Wiederherstellung, um den Kontext vor der Installation mit der App-Session nach der Installation zu verknüpfen.
Plattform-Spezifika: Apple App Store vs. Google Play Store
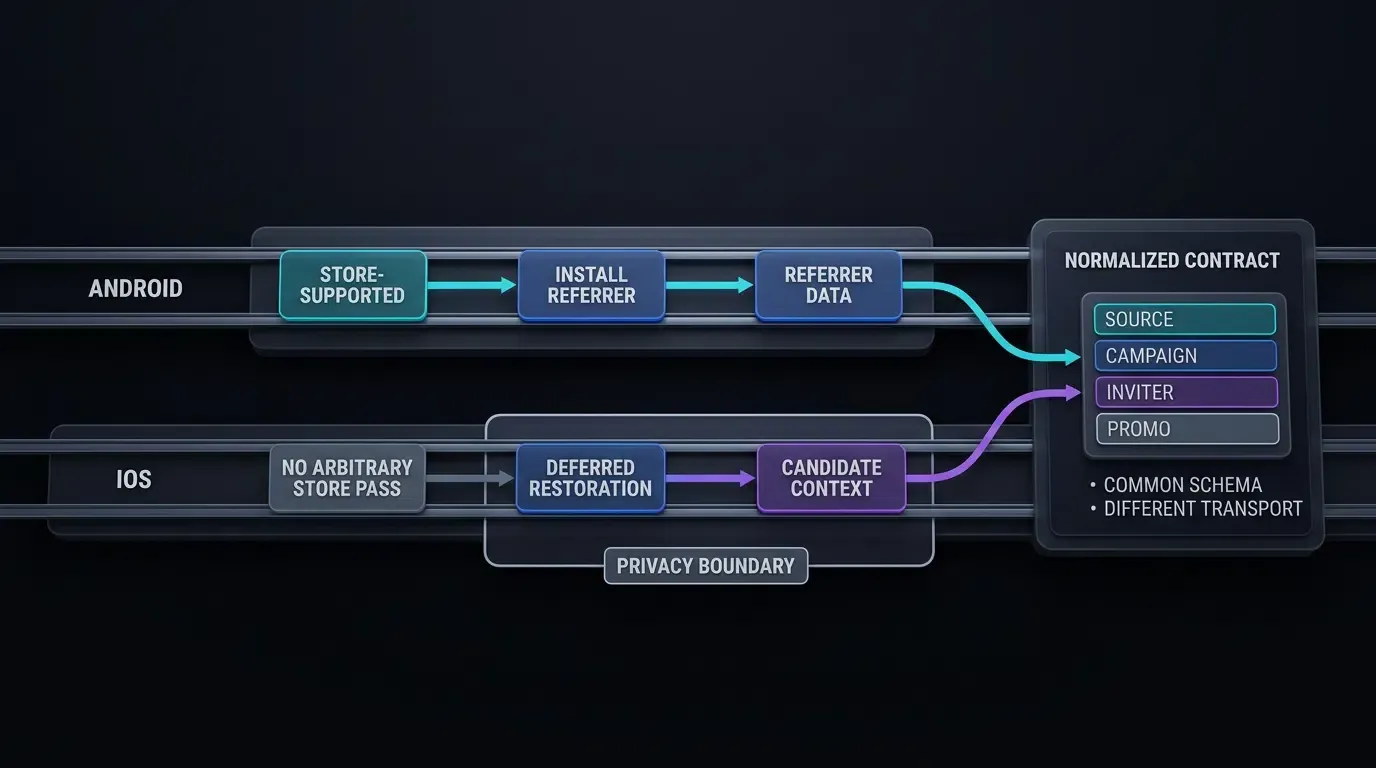
Mobile App-Stores unterstützen unterschiedliche Ansätze zur Übergabe von Empfehlungskontext.
- Apple App Store (iOS): Eine Standard-Installation aus dem App Store leitet keine beliebigen externen URL-Query-Parameter automatisch in die Startumgebung der neu installierten App weiter. Dienste zur verzögerten Wiederherstellung oder vom Nutzer gesteuerte Workflows können helfen, Kontext wiederherzustellen – vorbehaltlich der Datenschutzrichtlinien von Apple.
- Google Play Store (Android): Google bietet die offizielle Google Play Install Referrer API. Bei einem korrekt konfigurierten Google Play-Empfehlungs-Flow kann die App Empfehlungs-Metadaten abrufen, einschließlich Referrer-String und Zeitstempeln.
Diese Mechanismen sind nicht als austauschbar zu betrachten. Google Play stellt ein offizielles Interface auf Store-Ebene bereit, während eine beliebige verzögerte Parameter-Wiederherstellung unter iOS einen separat entwickelten und richtlinienkonformen Mechanismus erfordert.
Der geschäftliche Einfluss nicht zugeordneter Installationen auf den Kanal-ROI
Wenn Kampagnenparameter zwischen dem Web-Besuch und der App-Installation verloren gehen, können Analysesysteme die Installation nicht korrekt der ursprünglichen Kampagne zuordnen.
Dies kann zu nicht zugeordneten Installationen, unvollständigen Berichten zur Nutzerakquise und ungenauen Berechnungen des Return on Investment (ROI) oder der Kundenakquisekosten (CAC) führen.
Der Parameterverlust kann auch die Onboarding-Erfahrung beeinträchtigen. Ein Empfehlungslink könnte beispielsweise eine Einladungs-ID oder einen Promo-Code enthalten:
https://example.com/download?inviter_id=USR_1024
https://example.com/download?promo_code=WELCOME50
Wenn die Anwendung diese Werte nicht wiederherstellen kann, müssen Nutzer sie möglicherweise manuell eingeben.
Die Wiederherstellung eines Empfehlungs- oder Promo-Wertes bedeutet jedoch nicht automatisch die Freigabe einer Belohnung. Das App-Backend muss die Berechtigung, Einlösebeschränkungen und geltende Geschäftsregeln unabhängig prüfen.
Store-gestützte vs. verzögerte Parameter-Mechanismen
Google Play Store: Nutzung der nativen Install Referrer API
Unter Android bietet die Google Play Install Referrer API einen offiziellen Mechanismus für den Abruf unterstützter Metadaten.
Eine Google Play-Download-URL kann einen kodierten referrer-Parameter enthalten:
https://play.google.com/store/apps/details?id=com.example.app&referrer=utm_source%3Dfacebook%26inviter_id%3DUSR_1024
In dieser beispielhaften URL steht der kodierte Referrer-Wert für:
utm_source=facebook&inviter_id=USR_1024
Nach der Installation kann eine native Android-App den Install Referrer Client verwenden, um die von Google Play verfügbaren Informationen abzurufen.
Ob eine spezifische Version des OpoInstall Web SDK eine solche URL automatisch generiert, modifiziert oder verwaltet, muss anhand der bereitgestellten Dokumentation verifiziert werden. Die Existenz der offiziellen Google-API begründet keine interne Implementierung eines Drittanbieter-SDKs.
Apple App Store: Handhabung von Standard-Store-Weiterleitungen
Der Apple App Store leitet keine beliebigen Web-Query-Parameter direkt an den Start-Callback einer neuen App weiter.
Ein Workflow zur verzögerten Wiederherstellung muss daher erlaubte Kampagneninformationen vor der Store-Weiterleitung erfassen und den zugehörigen Kontext beim Start der nativen App anfordern.
Für einen SDK-basierten Workflow müssen Entwickler zwischen den dokumentierten Funktionen des Anbieters und den tatsächlich eingesetzten Abgleichmethoden unterscheiden.
Jede Methode zur Datenabgleichung muss den Datenschutzrichtlinien von Apple entsprechen. Insbesondere darf eine Implementierung nicht auf verbotenes Device-Fingerprinting setzen oder voraussetzen, dass eine ATT-Berechtigung eine ansonsten unzulässige Abgleichmethode legitimiert.
Universal Links sind für das Routing in bereits installierte Apps nützlich, garantieren jedoch allein nicht, dass beliebige Web-Query-Parameter eine frische App-Store-Installation überdauern.
Plattformübergreifende Architektur: Einheitliche Parameter-Verträge
Obwohl Android und iOS unterschiedliche Mechanismen nutzen, kann eine App die wiederhergestellten Werte in ein gemeinsames App-Level-Schema normalisieren.
Beispiel:
{
  "utm_source": "facebook",
  "utm_medium": "paid_social",
  "utm_campaign": "summer_sale",
  "inviter_id": "USR_1024",
  "promo_code": "WELCOME50"
}
Dieses JSON-Objekt stellt einen app-definierten normalisierten Parameter-Vertrag dar, keine garantierte Antwort aller Releases des OpoInstall SDK.
Die App sollte diese Felder in zwei Kategorien unterteilen:
- Marketing-Attribution:
utm_source,utm_mediumundutm_campaign. - Empfehlungs- und Promotion-Aktionen:
inviter_idundpromo_code.
Marketing-Attribution kann an eine autorisierte Analyse-Pipeline übermittelt werden. Empfehlungs- und Promotion-Aktionen erfordern eine unabhängige serverseitige Autorisierung, bevor Vorteile gewährt werden.
Die Rolle von Kontext-Caching bei der Store-Weiterleitung
Dienste zur verzögerten Wiederherstellung erfordern in der Regel ein begrenztes Aufbewahrungsfenster für den Installationskontext.
Das Aufbewahrungsfenster, das Wiederherstellungsverhalten und die Verfügbarkeit von Übereinstimmungen hängen vom genutzten Dienst, der SDK-Konfiguration, den Netzwerkbedingungen, Plattformbeschränkungen und Datenschutzanforderungen ab.
Engineering-Teams sollten Wiederherstellungsergebnisse anhand eigener Installationskohorten messen, statt sich auf nicht unterstützte Genauigkeitsversprechen zu verlassen.
Datenschutzorientierte Architekturen und Plattformgrenzen
System-Pasteboard-Grenzen unter iOS: Transparenzbanner und UIPasteControl
Einige historische Implementierungen nutzten das System-Pasteboard (Zwischenablage), um Kontext zwischen Apps zu transportieren.
iOS schränkt jedoch den app-übergreifenden Zugriff auf die Zwischenablage ein und legt diesen für Nutzer offen.
- iOS 14: Das Lesen von Inhalten aus anderen Apps kann eine Benachrichtigung auslösen.
- iOS 16 und höher: Bestimmte programmgesteuerte Einfügevorgänge können einen Berechtigungshinweis auslösen. Steuerungen wie
UIPasteControlunterstützen nutzerinitiierte Einfügevorgänge.
Der allgemeine Zugriff auf die Zwischenablage darf daher nicht als unsichtbarer oder uneingeschränkter Transportkanal für Installationsparameter behandelt werden.
Apps mit Funktionen zur Zwischenablage sollten die Interaktion nutzerfreundlich gestalten und abgelehnte Berechtigungen oder fehlende Inhalte korrekt behandeln.
Android-Zwischenablage: Einschränkungen und automatisches Löschen
Android wendet ebenfalls Einschränkungen auf den Zwischenablage-Zugriff an.
- Android 10 und höher: Der Zugriff ist für Apps ohne aktiven Vordergrund-Kontext eingeschränkt.
- Android 13 und höher: Android bietet Rückmeldungen der Benutzeroberfläche und automatisches Löschen von Zwischenablageinhalten.
Apps dürfen nicht davon ausgehen, dass Daten lautlos abgerufen werden können oder unbegrenzt verfügbar bleiben.
Der Zugriff auf die Zwischenablage sollte optional und auf angemessene Workflows beschränkt sein, anstatt als primärer Attributionskanal zu dienen.
Strikte Einhaltung der Apple-Datenschutzrichtlinien: Verbot von Device-Fingerprinting
Apple verbietet Device-Fingerprinting zur Nutzer- oder Geräteidentifikation durch Kombinationen aus Geräte- und Umgebungsmerkmalen.
Implementierungen dürfen keine persistente oder probabilistische Kennung aus Kombinationen von IP-Adressen, User-Agent-Informationen oder anderen Gerätesignalen erstellen.
Die Erteilung der App Tracking Transparency-Berechtigung macht verbotene Fingerprinting-Methoden nicht zulässig.
Für Dienste zur verzögerten Wiederherstellung sollten Entwickler das tatsächliche Daten-Sammelverhalten, die Abgleichmethodik, Offenlegungen und Plattformanforderungen prüfen.
Eine datenschutzbewusste Integration sollte Datenminimierung und transparente Interaktionen priorisieren.
Sicherheitsgrenzen: Parameter-Lebenszyklen und Server-Autorisierung
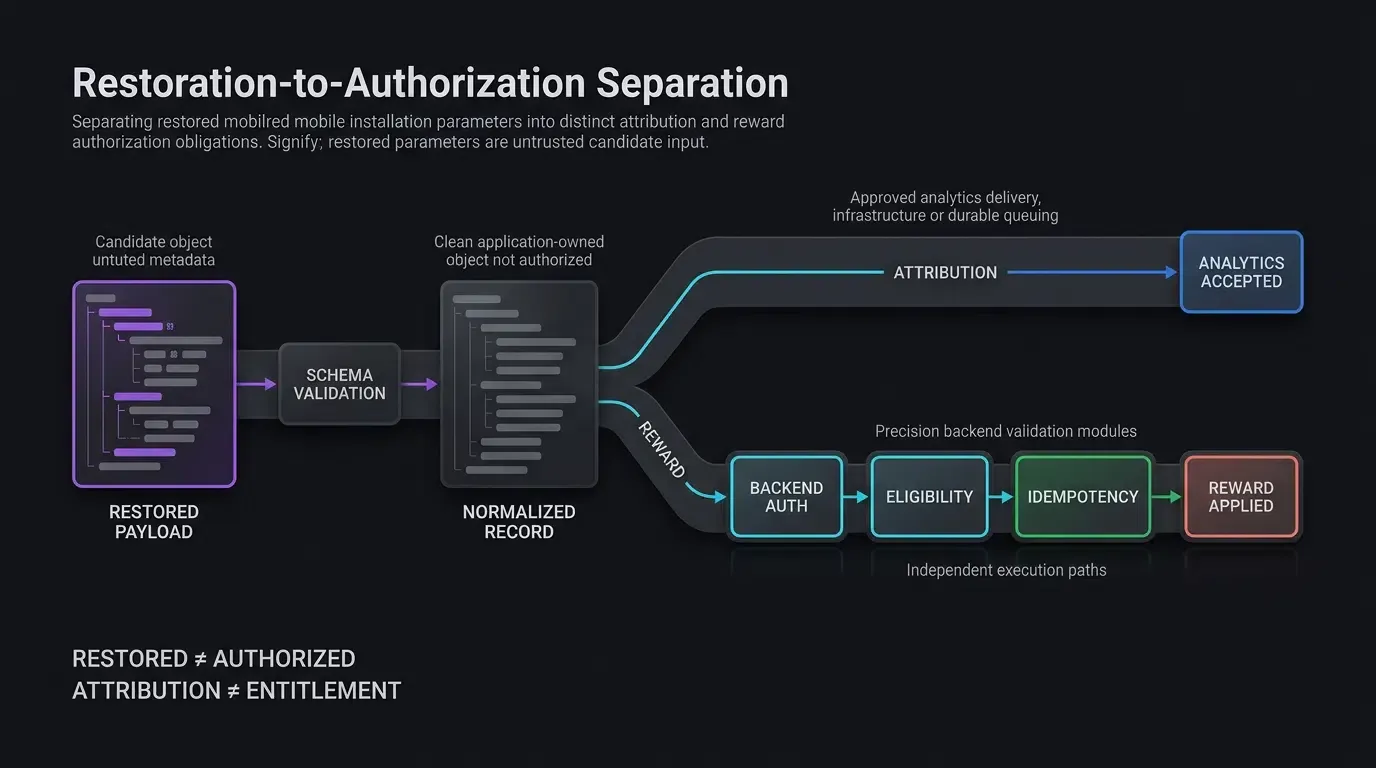
Alle wiederhergestellten Parameter sind als nicht vertrauenswürdige Eingaben zu behandeln.
Marketing-Tags und Empfehlungs-Token können von veränderbaren URLs stammen. Ihr Vorhandensein allein begründet nicht, dass eine Kampagne legitim ist oder ein Nutzer Anspruch auf eine Belohnung hat.
- Allowlisted Werte: Nur explizit unterstützte Schlüssel und Werte akzeptieren.
- Trennung von Attribution und Autorisierung: UTM-Werte beschreiben die Herkunft, sie autorisieren nicht automatisch Promotion-Vorteile.
- Zeitlich begrenzte Datensätze: Nur Informationen aufbewahren, die für die Verarbeitung erforderlich sind, mit Ablaufdatum.
- Sicherer Speicher: Geeigneten Speicher für sensible Token verwenden (z. B. Android Keystore oder iOS Keychain).
- Unabhängige Ergebnisse: Bei Datensätzen mit Marketing- und Belohnungsparametern muss die App die Ergebnisse unabhängig verfolgen.
- Serverseitige Autorisierung: Belohnungen müssen von einem authentifizierten Backend bestätigt werden.
- Idempotente Belohnung: Das Backend sollte Transaktions-Idempotenz erzwingen, damit Anforderungen nicht dupliziert werden.
Der Code unten veranschaulicht die Parametergrenze und die Verantwortlichkeiten der App. Er stellt kein vollständiges Produktionssystem dar.
End-to-End-Implementierung: Von Web-Parametern zur nativen Wiederherstellung
Web-Query-Parameter bereinigen: HTML-Bootstrap und Web JS SDK
Eine Landingpage kann explizit unterstützte Parameter erfassen und als Payload an das Web SDK übergeben.
Das folgende Beispiel zeigt:
- Laden des SDKs.
- Beibehaltung eines HTTPS-Download-Fallbacks.
- Akzeptanz nur unterstützter Schlüssel.
- Ablehnung von Werten außerhalb strikter Vorgaben.
- Verbindung des SDK-Download-Actions mit dem Button.
<!-- CODE_BLOCK_01: Repräsentativer HTML-Bootstrap und Web SDK-Integration -->
<!-- Datei: landing_page.html -->

<!DOCTYPE html>
<html lang="de">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1">
    <title>App-Download</title>
</head>
<body>
    <a
        id="download-app-btn"
        href="https://app.example.com/store-download"
    >
        App herunterladen
    </a>

    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>

    <script>
    (function () {
        "use strict";

        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;
            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);

                query.forEach(function (value, key) {
                    if (
                        allowedKeys.has(key) &&
                        validPattern.test(value) &&
                        !Object.prototype.hasOwnProperty.call(result, key)
                    ) {
                        result[key] = value;
                    }
                });
            } catch (error) {
                console.warn("URL-Parameter konnten nicht verarbeitet werden.");
                return Object.create(null);
            }

            return result;
        }

        var downloadButton = document.getElementById(
            "download-app-btn"
        );

        if (!downloadButton) {
            return;
        }

        if (typeof OpenInstall === "undefined") {
            console.warn(
                "Web SDK nicht verfügbar; Fallback-Link wird genutzt."
            );
            return;
        }

        var customParams = getSanitizedQueryParams();

        try {
            new OpenInstall({
                appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                data: customParams,

                onready: function () {
                    var sdkClient = this;

                    downloadButton.addEventListener(
                        "click",
                        function (event) {
                            try {
                                sdkClient.wakeupOrInstall();
                                event.preventDefault();
                            } catch (error) {
                                console.warn(
                                    "SDK-Aktion fehlgeschlagen; Fallback wird genutzt."
                                );
                            }
                        }
                    );
                }
            });
        } catch (error) {
            console.warn(
                "Web SDK-Initialisierung fehlgeschlagen."
            );
        }
    })();
    </script>
</body>
</html>
Diese Referenzimplementierung akzeptiert nur Buchstaben, Ziffern, Unterstriche, Bindestriche und Punkte bis 64 Zeichen. Andere Werte werden ausgeschlossen.
Android native Implementierung
Nach der Installation fordert die App unterstützte Parameter vom nativen SDK an und normalisiert diese.
// CODE_BLOCK_02: Repräsentative Android-Integration (Kotlin)
// Die Host-Implementierungen müssen vor der Verarbeitung bereitgestellt werden.

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall
// ... weitere Imports wie im Original ...

// Host-definierter sicherer Persistenzvertrag.
interface PendingTransactionStore {
    fun save(record: PendingAttributionRecord): Boolean
    fun load(): PendingAttributionRecord?
    fun clear(): Boolean
}

// Host-definierter Koordinator für Belohnungs- und Logik-Autorisierung.
interface InstallParameterProcessor {
    fun process(
        record: PendingAttributionRecord,
        onComplete: (ProcessingOutcome) -> Unit
    )
}

// ... (Restlicher Beispiel-Code beibehalten, um Kompatibilität sicherzustellen)
Das Beispiel verdeutlicht, dass die App für den PendingTransactionStore und den InstallParameterProcessor verantwortlich ist.
iOS native Implementierung (Swift)
Die iOS-Integration folgt derselben Logik der Trennung von Wiederherstellung und App-Logik.
// CODE_BLOCK_03: Repräsentative iOS-Integration (Swift)
// AppDelegate.swift

import UIKit
import libOpoInstallSDK

// ... (Restlicher Beispiel-Code beibehalten)
Auch hier gilt: Die App muss die Speicher- und Verarbeitungskomponenten bereitstellen.
Checkliste zur Produktionsvalidierung
| Integrationsgrenze | Erforderliche Validierung |
|---|---|
| Web SDK | CDN-Quelle, Konfiguration und asynchrones Fehlerverhalten verifizieren. |
| Native SDK | Paketnamen, Initialisierung und Callback-Signaturen gegen AAR/Framework prüfen. |
| Input-Schema | Zulässige Namen, Längen, Regeln für Parameter prüfen. |
| Sicherer Speicher | Anwendungseigener Speicher mit Schutz und Fehler-Logging. |
| Marketing-Telemetrie | Erfolgreiche Übermittlung an Analytics bestätigen. |
| Belohnungsautorisierung | Nur serverseitige Autorisierung (Backend). |
Häufig gestellte Fragen (FAQ)
Wie bleiben Tracking-Parameter bestehen, wenn ein Nutzer eine App über den App Store installiert?
Welche Datenschutzbeschränkungen gelten für Payloads aus der Zwischenablage auf iOS und Android?
Können Tracking-Parameter verschachtelte JSON-Payloads für dynamisches In-App-Routing enthalten?
Zusammenfassung und Entscheidungsrahmen
Die Verknüpfung von Web-Klicks mit App-Store-Installationen erfordert eine Strategie, die die technischen Grenzen zwischen Browsern, App-Stores und nativen Apps respektiert.
Für Android bietet die Google Play Install Referrer API einen offiziellen Mechanismus. Für iOS erfordert die verzögerte Wiederherstellung einen unabhängig verifizierten, datenschutzkonformen Ansatz, da beliebige Web-Parameter nicht automatisch über den App Store weitergeleitet werden.
Eine OpoInstall-Integration erfasst zulässige Landingpage-Parameter und fordert den Kontext über das native SDK an. Die Anwendung muss diese Daten normalisieren und validieren, bevor sie sie für Marketing-Attribution, Navigation oder Promotion-Workflows nutzt.
Der entscheidende Engineering-Unterschied liegt zwischen der Parameter-Wiederherstellung und der app-seitigen Verarbeitung. Die bloße Wiederherstellung eines Parameters garantiert keine erfolgreiche Analytics-Übermittlung oder Belohnungsberechtigung.
Das Referenz-Code-Beispiel zeigt die Integrationsgrenzen auf. Entwicklungsteams müssen eigene Speicher, zuverlässiges Analytics-Handling, serverseitige Autorisierung und Lebenszyklus-Koordination implementieren.
Weitere Informationen finden Sie in der OpoInstall SDK-Dokumentation oder auf der OpoInstall Entwickler-Registrierungsseite.
Verwandte Materialien
Konzepte: App-Parameter-Installation, Google Play Install Referrer, Verzögerte Parameter-Wiederherstellung, Attributions-Telemetrie.
Technologien: Web JS SDK, Natives Mobile SDK, URL-Query-Parameter, Android Keystore, iOS Keychain Services.
Standards: IETF RFC 3986 URI-Syntax, OWASP Mobile Application Security Verification Standard.
Dokumentation:
Share this article



