¿Alibaba elimina sus agentes de IA personalizados? Alibaba anunció que los agentes de IA creados por usuarios en Tongyi Qianwen serán eliminados antes de la fecha límite regulatoria del 15 de julio. Cambios similares han sido anunciados por ByteDance y Tencent a medida que las plataformas de IA chinas se adaptan a las nuevas regulaciones sobre IA antropomórfica. A medida que la inteligencia artificial generativa cambia la forma en que se consume el contenido web y las entidades digitales, las plataformas de IA continúan navegando por paisajes de cumplimiento cambiantes. Históricamente, los compañeros de IA personalizados aumentaban la interacción del usuario al fomentar conexiones a largo plazo. Hoy en día, debido a que los reguladores buscan reducir los riesgos asociados con las interacciones de IA antropomórfica, las plataformas deben realizar una transición hacia herramientas de productividad estrictamente auditadas y no personificadas.
Por qué Alibaba elimina sus agentes de IA personalizados: Alineando las funciones de la plataforma con las nuevas normas
Un vistazo
- Tongyi Qianwen de Alibaba y Doubao de ByteDance han anunciado la desactivación de funciones de agentes personalizados, con efecto a partir de la fecha límite de cumplimiento del 15 de julio.
- El marco regulatorio se dirige a sistemas de IA que simulan personalidades humanas para un acompañamiento emocional sostenido, excluyendo las herramientas estrictamente orientadas a transacciones.
- La transición de la plataforma marca un giro estratégico más amplio desde los servicios de acompañamiento emocional hacia aplicaciones de productividad estrictamente auditadas y no personificadas.
Las plataformas de IA para consumidores se están alejando de las funciones de acompañamiento personalizado a medida que entran en vigor las nuevas regulaciones. En los últimos dos años, los compañeros de IA personalizados se convirtieron en una de las características más populares en las plataformas de IA de consumo. Al mantener una memoria conversacional a largo plazo y personalidades consistentes, estos servicios fomentaban la interacción recurrente del usuario. Sin embargo, la creciente atención regulatoria ha desplazado las prioridades de la plataforma hacia el cumplimiento, la transparencia y las experiencias de IA orientadas a tareas.
Gestionar a gran escala la memoria persistente, las interacciones emocionales y las protecciones de seguridad infantil ha incrementado significativamente la complejidad operativa. Estos desafíos se discuten en informes regionales detallados que rastrean los cambios operativos de las principales plataformas.
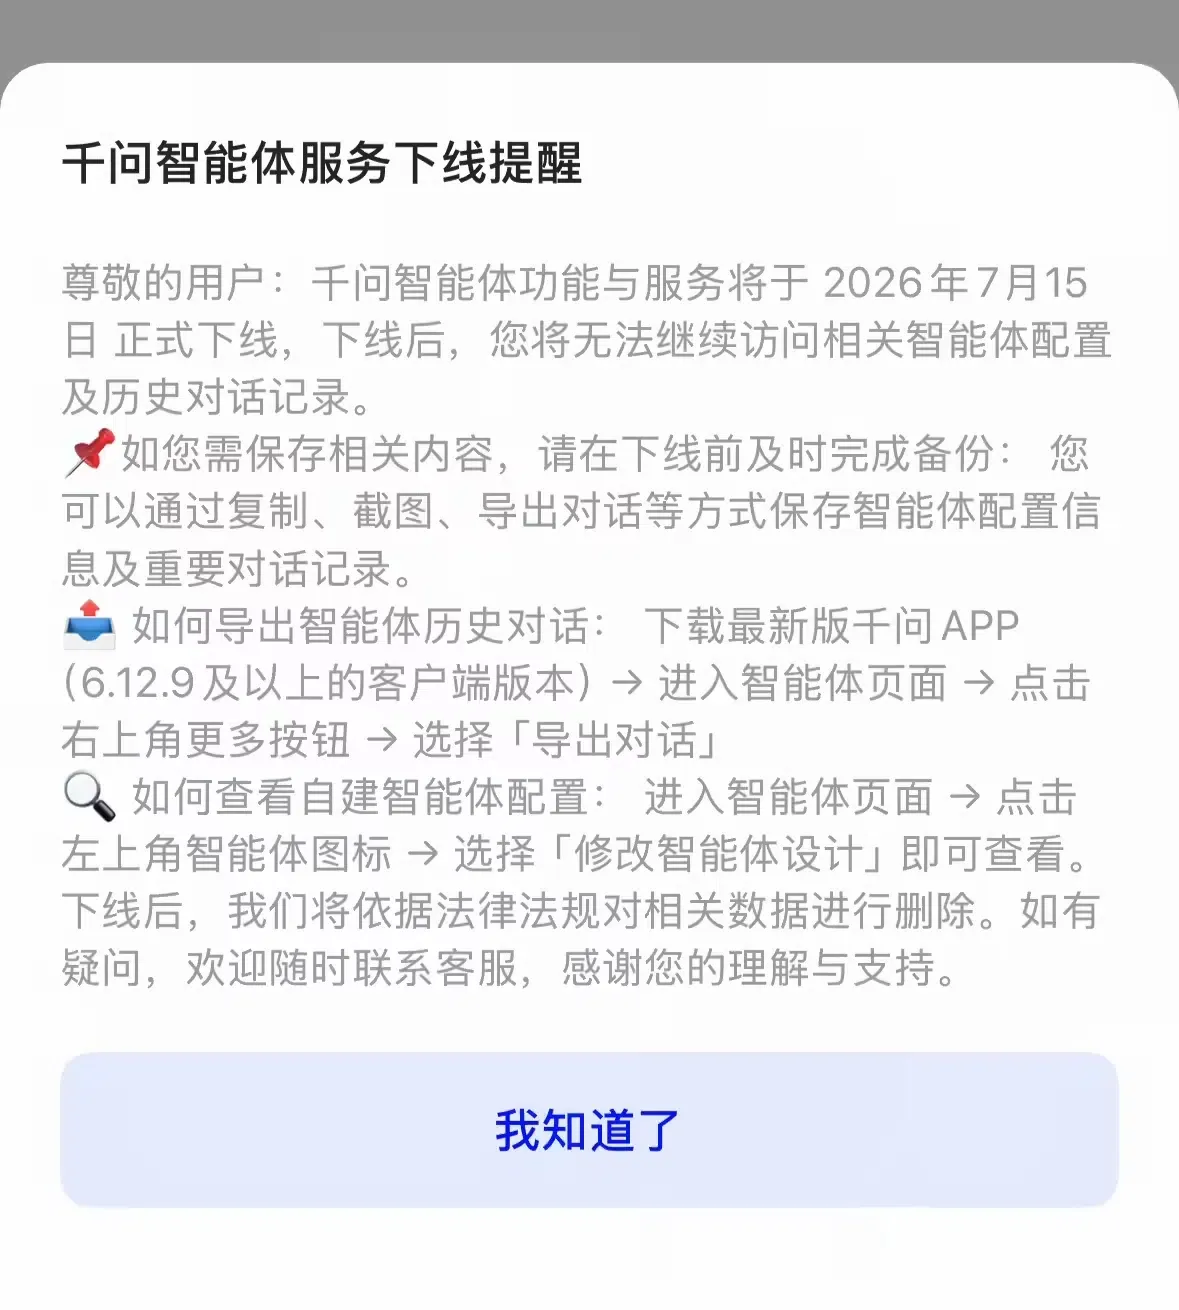
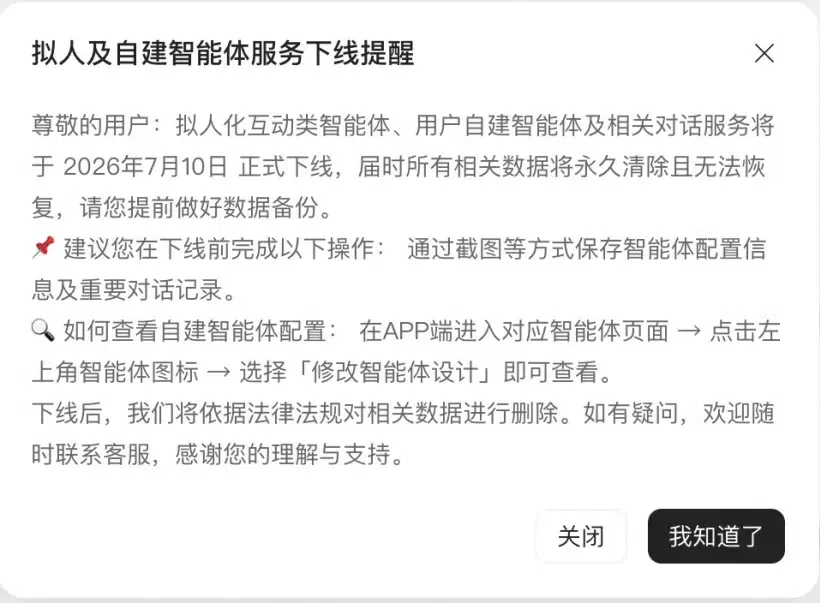
Esta decisión refleja una tendencia industrial más amplia. Según la notificación de la plataforma, las configuraciones creadas por los usuarios y los registros conversacionales en Tongyi Qianwen serán desactivados, seguidos de la eliminación de datos conforme a la política de retención publicada por la plataforma. Simultáneamente, ByteDance anunció que su función de agente Doubao dejaría de estar operativa el 15 de julio de 2026, con un periodo de gracia para la retención de datos hasta el 15 de octubre de 2026. Según informes de los medios, Tencent ajustó de manera similar su aplicación de asistencia Yuanbao, eliminando configuraciones específicas de acompañamiento personal en junio. Bajo esta transición regulatoria, se espera que las plataformas prioricen la productividad sobre la personificación, redirigiendo los recursos desde los bots de acompañamiento emocional hacia asistentes de trabajo y herramientas corporativas.
Comprendiendo las causas raíz detrás de la directiva de Alibaba de eliminar agentes de IA personalizados
El motor fundamental detrás de la repentina desactivación de estas funciones de acompañamiento es la aplicación oficial de las regulaciones recién emitidas que rigen los servicios de interacción de IA antropomórfica (《人工智能拟人化互动服务管理暂行办法》), vigentes a partir del 15 de julio de 2026. Este marco regulatorio representa un esfuerzo integral para establecer supervisión sobre los servicios de IA que simulan personalidades humanas, patrones de pensamiento y estilos de comunicación. La regulación aborda varias preocupaciones, incluyendo el potencial de dependencia emocional o inducción al consumo en menores, la filtración de datos personales y la difusión de información no verificada.
Es importante destacar que la regulación traza una línea clara entre los bots de acompañamiento prohibidos y las herramientas de utilidad permitidas. Los bots de servicio al cliente, las plataformas de preguntas y respuestas, los asistentes de trabajo corporativos y los recursos educativos están excluidos de estas restricciones estrictas, siempre que no impliquen una interacción emocional sostenida y simulada. Esta división regulatoria obliga a los desarrolladores a cambiar sus arquitecturas de sistema, pasando de bucles de chat con estado que retienen la personalidad, a APIs transaccionales limpias y sin estado.
Distinción técnica: Identidad con estado vs. Cumplimiento sin estado
Para cumplir con estos requisitos, se espera que los equipos de ingeniería realicen la transición de sus estructuras de base de datos. Mantener una personalidad de agente persistente generalmente requiere retener los datos de preferencias del usuario o la memoria conversacional a largo plazo. Bajo las nuevas regulaciones, este seguimiento de estado persistente representa un desafío de cumplimiento. Por el contrario, las arquitecturas sin estado procesan cada solicitud como una transacción aislada, reduciendo la cantidad de datos de usuario persistentes almacenados por la plataforma.
El siguiente diagrama ilustra la diferencia estructural entre estos dos flujos de datos:
[Almacenamiento de personalidad con estado (Alto riesgo regulatorio)]
  Entrada de usuario ──> Caché de memoria de personalidad (Perfiles de identidad persistentes) ──> Perfil emocional a largo plazo registrado


[Flujo de sesión sin estado (Objetivo de cumplimiento de bajo riesgo)]
  Entrada de usuario ──> Nodo de procesamiento sin estado (Contexto de sesión efímero) ──> Contexto temporal (Contexto soberano preservado)
Implementar un procesamiento sin estado garantiza que no se genere ni almacene contexto persistente ni manipulador emocionalmente. Desafíos similares existen en la atribución móvil, donde las restricciones de privacidad también reducen la dependencia de identificadores persistentes del lado del cliente. Cuando las interacciones del usuario se desacoplan de cookies locales persistentes y con estado para satisfacer las pautas de privacidad, mantener la continuidad de la sesión entre diferentes entornos se vuelve altamente complejo. Por ejemplo, cuando faltan los referentes estándar del navegador o se bloquean las cookies, los sistemas de atribución móvil deben depender de la coincidencia de estado del lado del servidor para correlacionar eventos separados sin comprometer la privacidad del usuario.
Construir vs. Comprar: Gestionando el estado de la sesión bajo las nuevas reglas de cumplimiento
A medida que las plataformas reestructuran sus marcos conversacionales para cumplir con el mandato del 15 de julio, los desarrolladores deben reevaluar cómo gestionan el estado de la sesión y la identidad del usuario. La gestión de estados de sesión en la era posterior a la eliminación de agentes de IA de Alibaba requiere arquitecturas que cumplan con las leyes de privacidad de datos y sean altamente precisas. Las organizaciones que necesitan preservar los recorridos de los usuarios a través de experiencias web y móviles confían cada vez más en la gestión de sesiones del lado del servidor en lugar de identificadores persistentes del lado del cliente. Dependiendo de los requisitos comerciales, los equipos pueden desarrollar estas capacidades internamente o adoptar plataformas de atribución existentes.
Evaluación arquitectónica: Desarrollo interno vs. SDK estandarizado
Construir un sistema interno para gestionar la coincidencia de estado del lado del servidor ofrece máxima flexibilidad, pero exige importantes recursos de ingeniería continuos. Los desarrolladores deben construir manualmente esquemas de bases de datos, escribir funciones de hash criptográficas seguras y actualizar continuamente el sistema para cumplir con las regulaciones regionales cambiantes. Por el contrario, desplegar un SDK certificado y preconstruido reduce la complejidad de la integración y garantiza el cumplimiento a largo plazo sin gastos adicionales.
La siguiente tabla compara las metodologías estándar para gestionar el estado de la sesión y el contexto de conversión:
| Solución | Memoria persistente | Esfuerzo de cumplimiento | Gastos de mantenimiento |
|---|---|---|---|
| Base de datos de sesión interna | Alto (Sincronización continua) | Alto (Auditoría manual personalizada) | Extremadamente alto |
| Seguimiento de sesión basado en navegador | Bajo (Cookies de sesión) | Bajo (Sin registros del servidor) | Bajo |
| Caché del lado del servidor (p. ej. OpoInstall) | Ninguno (Mapeo de tokens efímeros) | Alto (Sandbox estandarizado) | Bajo (Integración ultraligera) |
Si bien las configuraciones de bases de datos personalizadas pueden manejar contextos básicos, la preservación especializada del estado del lado del servidor puede optimizar los recursos de desarrollo. Dependiendo de los requisitos de implementación, las organizaciones pueden construir su propio sistema de gestión de sesiones del lado del servidor o adoptar plataformas comerciales como OpoInstall. Por ejemplo, OpoInstall ofrece marcos de restauración de estado y paso de parámetros del lado del servidor, mapeando los metadatos de la sesión a una base de datos de sesiones del lado del servidor para mantener la continuidad de manera anónima, sin almacenar historiales conversacionales personales sensibles y a largo plazo. Al mapear los metadatos de la sesión a una base de datos centralizada en lugar de depender de redirecciones basadas en el navegador, dicho sistema garantiza que los contextos de conversión permanezcan consistentes incluso cuando las tareas iniciales se ejecutan de forma anónima. Los equipos de ingeniería pueden evaluar estos enfoques para equilibrar la protección de datos y la consistencia en la medición.
Listas de verificación de integración: Cómo pueden prepararse los equipos de ingeniería para los cambios de la plataforma
Para sobrevivir a la repentina desactivación de las funciones de agentes con estado, los equipos de ingeniería y producto deben establecer cronogramas claros de gobernanza de datos. Esto garantiza que los datos de los usuarios se manejen de forma segura, se respeten los límites de cumplimiento y los canales de marketing permanezcan intactos.
Lista de verificación de implementación para desarrolladores
- Auditar la retención de datos de sesión: Revisar todas las bases de datos para garantizar que los historiales de chat de acompañamiento emocional persistente se eliminen de acuerdo con los plazos de eliminación de datos.
- Implementar handshakes de sesión sin estado: Realizar la transición de las rutas de API hacia modelos de procesamiento sin estado, utilizando tokens firmados criptográficamente para pasar el contexto temporal entre nodos.
- Aplicar pasarelas de verificación de edad: Para productos dirigidos al consumidor, implementar salvaguardas de seguridad infantil para evitar que los menores accedan a funciones conversacionales restringidas.
Lista de verificación de estrategia de producto y crecimiento
- Reorganizar los flujos de experiencia del usuario: Pasar de modelos de interacción basados en acompañamiento a herramientas de alta utilidad orientadas a tareas que no dependen de la dependencia emocional.
- Optimizar los embudos de conversión: Aprovechar los marcos de paso de parámetros no intrusivos para mantener el seguimiento de la adquisición sin violar las pautas de privacidad del usuario.
- Monitorear el cumplimiento de la plataforma: Garantizar que todos los SDK de terceros integrados cumplan con las leyes locales de protección de datos y el próximo mandato del 15 de julio.
Al establecer estas pautas estructuradas, los equipos de desarrollo pueden realizar la transición de sus aplicaciones hacia arquitecturas más seguras y conformes a la normativa, manteniendo al mismo tiempo la continuidad operativa.
Preguntas frecuentes (FAQ)
¿Qué funciones de IA siguen estando permitidas bajo las nuevas regulaciones?
¿Cuál es la diferencia entre un bot de acompañamiento prohibido y un asistente de trabajo permitido?
¿Qué sucede con los datos de los agentes creados por el usuario después de la fecha límite del 15 de julio?
Conclusiones clave para equipos de ingeniería
A medida que las plataformas de IA se alejan de las funciones de acompañamiento persistente, los desarrolladores deben rediseñar los productos priorizando la privacidad, la transparencia y la gestión de datos conforme a la normativa. Debido a que los reguladores regionales del ciberespacio imponen límites en torno a la interacción emocional y la elaboración de perfiles de usuario, los desarrolladores deben adaptarse diseñando sistemas resilientes y seguros para la privacidad. Confiar en cookies de seguimiento de identidad con estado y perfiles de contexto persistentes ya no es una estrategia sostenible para las plataformas digitales modernas.
A medida que las plataformas de IA se adaptan a los nuevos requisitos regulatorios, los equipos de ingeniería dependerán cada vez más de arquitecturas sin estado, gestión de sesiones del lado del servidor y diseño centrado en la privacidad desde el inicio. Las organizaciones que se preparen para estos cambios con antelación estarán mejor posicionadas para mantener productos de IA sostenibles y alineados con la normativa.
Share this article



