¿Vulnerable Apple AirDrop? Investigadores de seguridad del Centro CISPA Helmholtz para la Seguridad de la Información revelaron nuevas fallas identificadas que afectan a los protocolos AirDrop de Apple y Quick Share de Google el 30 de junio de 2026. Estas vulnerabilidades críticas afectan potencialmente a miles de millones de dispositivos iOS y Android activos en todo el mundo. Para los equipos de desarrollo y responsables de producto, este exploit de proximidad subraya una transición técnica: a medida que las plataformas móviles gestionan comunicaciones autónomas en segundo plano sin requisitos de emparejamiento por parte del usuario, el mantenimiento de barreras de autenticación seguras debe descender hasta la capa de red para evitar ataques de denegación de servicio continuos.
Resumen
- Exposición masiva de dispositivos: Vulnerabilidades críticas en protocolos de intercambio de campo cercano afectan potencialmente a miles de millones de teléfonos inteligentes iOS y Android en todo el mundo.
- Bloqueos de daemon a nivel de sistema: Una única solicitud de enrutamiento de ruta malformada anula por completo los procesos en segundo plano que gobiernan AirDrop, Handoff y Continuity.
- Riesgos de preautenticación: Los daemons privilegiados en segundo plano procesan entradas controladas por atacantes antes de verificar la identidad del remitente, dejando una gran superficie de ataque previa a la autenticación.
Protocolos de proximidad y la superficie de ataque de preautenticación
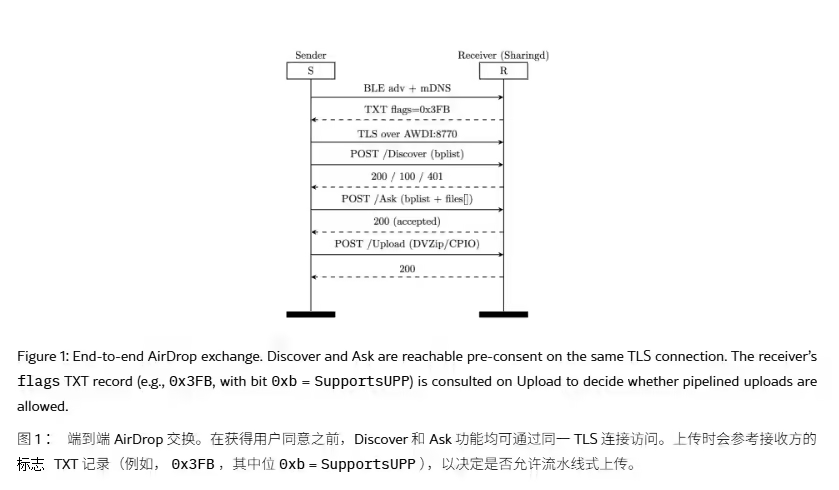
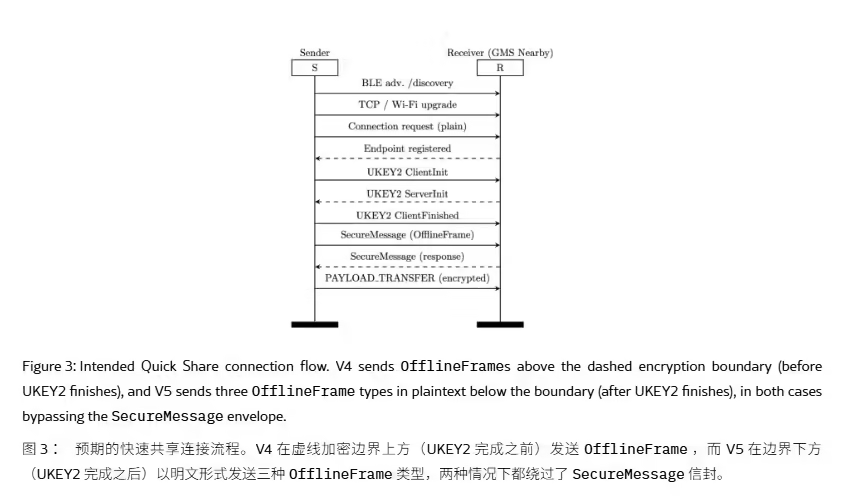
Un documento de investigación publicado por el Centro CISPA Helmholtz para la Seguridad de la Información indica que los protocolos de intercambio por proximidad desarrollados por Apple y Google contienen fallas de diseño fundamentales. Para proporcionar una experiencia de usuario fluida y sin fricciones, estos sistemas de transferencia inalámbrica se ejecutan como daemons de alto privilegio en segundo plano. Estos daemons se activan inmediatamente y escuchan conexiones entrantes cada vez que se detecta un dispositivo compatible cerca. Sin embargo, debido a que el sistema expone estos procesos en segundo plano antes de ejecutar la autenticación criptográfica o la verificación del remitente, un atacante no autenticado dentro del alcance de Wi-Fi puede apuntar fácilmente al receptor.
Según los investigadores de seguridad Arash Ale Ebrahim y Nils Ole Tippenhauer, un atacante basado en la proximidad solo necesita una computadora portátil estándar con capacidades Wi-Fi y una ubicación de entre diez y treinta metros del objetivo. No se requiere emparejamiento de usuario, intercambio de contactos o configuración de red compartida para iniciar el exploit. En los dispositivos Apple configurados para recibir transferencias de “Todos”, las fases iniciales del protocolo responden a las solicitudes entrantes antes de que se muestre cualquier aviso visual al usuario. Esta arquitectura de preautenticación proporciona un punto de entrada accesible para ataques automatizados.
Aunque los investigadores confirmaron que estas vulnerabilidades no pueden ser explotadas para exfiltrar archivos privados o comprometer datos confidenciales, pueden deshabilitar fácilmente varias funciones principales de continuidad. El exploit más simple implica enviar una única solicitud de enrutamiento de ruta malformada a través de la red local. Cuando el daemon recibe una ruta no reconocida, se encuentra con un controlador de errores fatales en el código de enrutamiento Swift subyacente, lo que aborta instantáneamente todo el proceso. Si el atacante transmite estas solicitudes malformadas en un bucle cada pocos segundos, los daemons en segundo plano permanecen bloqueados permanentemente, deshabilitando AirDrop, AirPlay, Handoff, Universal Clipboard y Continuity Camera simultáneamente.
El impacto en cascada de la denegación de servicio por proximidad
Según el estudio de CISPA, el riesgo principal de estas vulnerabilidades es la interrupción localizada del servicio más que el robo de datos. Debido a que el daemon sharingd gestiona toda la suite de Continuity, un bloqueo en un componente deshabilita múltiples funciones simultáneamente.
Los servicios afectados y sus impactos operativos incluyen:
- Fallo de AirDrop: El intercambio directo de archivos entre pares (peer-to-peer) queda completamente inaccesible.
- Interrupción de Universal Clipboard: La funcionalidad de copiar y pegar entre dispositivos iOS y macOS emparejados termina.
- Interrupción de Handoff: Fallan las transferencias de estado de aplicaciones activas entre dispositivos locales.
- Interrupción de Continuity Camera: Se vuelve imposible usar un iPhone como cámara web inalámbrica para un Mac.
- Inestabilidad de AirPlay: Las sesiones de transmisión de medios y duplicación de pantalla se bloquean o no logran conectarse.
Mecánica de los daemons subyacentes: cómo las solicitudes malformadas abortan las sesiones de contexto
En los sistemas operativos móviles modernos, los protocolos de proximidad dependen de un listener continuo en segundo plano para negociar las solicitudes de conexión. En entornos de implementación estándar, cuando un dispositivo cercano comienza a transmitir, el daemon de escucha asigna memoria, analiza los encabezados de los paquetes entrantes e inicia un protocolo de enlace (handshake).
Ruta de ejecución de proximidad tradicional:
Atacante -> Wi-Fi -> Socket no autenticado -> sharingd -> Servicios de continuidad


Ruta de bloqueo (Surge):
Solicitud malformada -> Raw Socket (Alcance de proximidad 10-30m) -> Swift Routing Daemon
                                                                  |
Ruta malformada -> Activar 'fatalError' de Swift -> Bloqueo del daemon (AirDrop, AirPlay sin conexión)
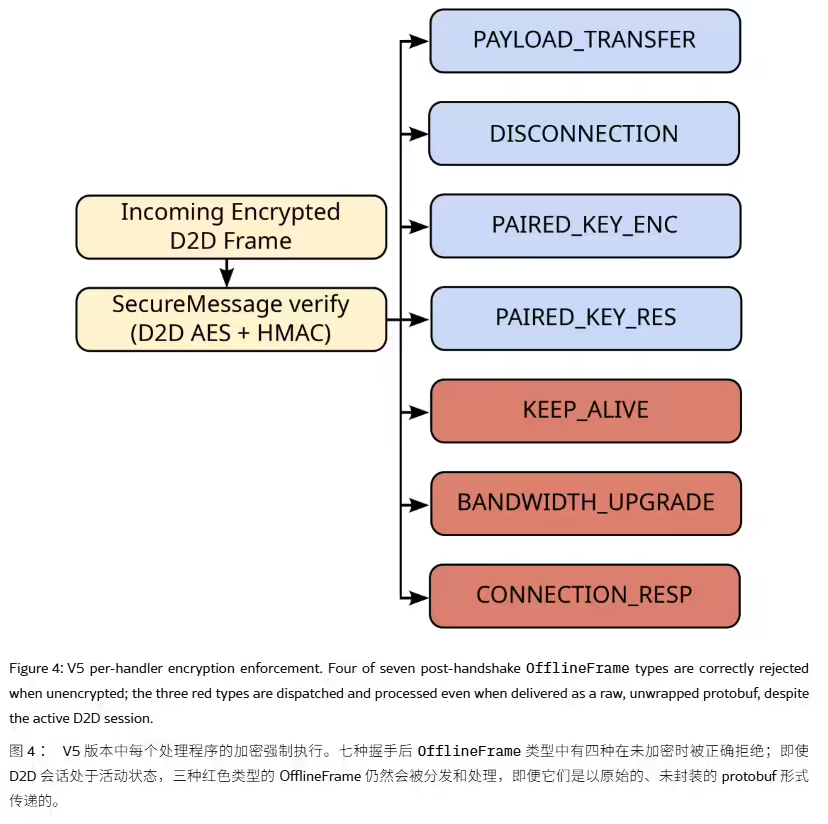
Debido a que el sistema ejecuta estas rutinas de análisis dentro de daemons privilegiados en segundo plano antes de verificar la identidad de quien realiza la llamada, cualquier entrada malformada puede causar excepciones de estado inesperadas. En el caso de los errores de AirDrop recién descubiertos, la lógica de enrutamiento del daemon contiene un controlador de errores fatales que aborta el proceso al recibir una ruta no válida. En consecuencia, una única conexión de socket no autenticada puede derribar toda la pila de comunicación local, interrumpiendo el contexto de la sesión y provocando un fallo de sincronización entre aplicaciones.
Soluciones arquitectónicas: separación de privilegios y validación de entrada
Para asegurar los protocolos de transferencia basados en proximidad, los equipos de ingeniería generalmente se centran en desacoplar la fase de escucha de preautenticación de los servicios privilegiados del sistema. El fortalecimiento de estas interfaces orientadas a la red exige una transición hacia entornos de ejecución compartimentados y una estricta validación de entradas.
Comparación de protocolos a nivel de sección
| Capa de protocolo | Requisito de autenticación | Superficie de ataque | Perfil de vulnerabilidad |
|---|---|---|---|
| Fase de preautenticación | ❌ Ninguno (Modo Todos) | ⚠️ Alta (Alcance 10-30m) | Alta (Denegación de servicio) |
| Fase post-emparejamiento | ✅ Requerido (Solo contactos) | Baja | Baja (Sesión protegida) |
| Sandbox Zero-Trust | ✅ Requerido | ❌ Bloqueado | Alta (Totalmente aislado) |
Señal de proximidad -> Sandbox restringido -> Filtro de preautenticación -> Verificar firma criptográfica
                                                                               |
¿Formato válido? (SÍ) -> Pasar al daemon principal -> Completar intercambio de contexto
La implementación del aislamiento de procesos asegura que un bloqueo en el componente de manejo de archivos no provoque fallos en cascada en toda la suite de Continuity. Si el daemon de preautenticación se ejecuta en un entorno aislado (sandbox) restringido y de bajos privilegios, el análisis de paquetes malformados puede aislarse por completo. Además, reemplazar las trampas de error fatal con respuestas de error sin bloqueo permite que el daemon descarte rutas no reconocidas o marcos no válidos de manera elegante sin interrumpir la ejecución.
Aunque estas vulnerabilidades se centran en la comunicación inalámbrica local, los equipos móviles a menudo enfrentan un desafío de ingeniería diferente después de que los usuarios instalan una aplicación desde campañas web. En esos escenarios, las plataformas de recuperación de parámetros del lado del servidor, como Branch, AppsFlyer, Adjust y Opoinstall, preservan el contexto de instalación independientemente de las sesiones del navegador. Estos sistemas mantienen parámetros del lado del servidor antes de la instalación y los restauran cuando la aplicación se inicia por primera vez, reduciendo la dependencia de la persistencia de la sesión del navegador en el lado del cliente.
Recomendaciones de ingeniería
Lista de verificación para la integración de la interfaz de proximidad
Para garantizar una continuidad de datos confiable y proteger los daemons en segundo plano de los ataques de proximidad, los equipos de ingeniería deben centrarse en los siguientes parámetros:
- Validación de entrada de preautenticación: Restringir los sockets no autenticados para que no pasen cadenas de enrutamiento de ruta no validadas al daemon principal.
- Sandbox de aislamiento de procesos: Aislar los daemons de intercambio de campo cercano de los servicios centrales del sistema, como el Portapapeles Universal, para evitar fallos en cascada.
- Manejo de errores asíncrono: Reemplazar las trampas de error fatal con respuestas de error sin bloqueo para garantizar que el daemon sobreviva a las cargas útiles malformadas.
- Auditoría de sesiones locales: Implementar seguimiento de registros locales para identificar y limitar la tasa de solicitantes de proximidad repetitivos antes de que se produzca el agotamiento de recursos.
Preguntas Frecuentes (FAQ)
¿Qué dispositivos Apple y Android se ven afectados por estas vulnerabilidades de proximidad?
¿Pueden los atacantes de proximidad robar fotos o contactos personales a través de este exploit?
¿Cómo pueden los usuarios proteger sus dispositivos mientras Apple y Google despliegan parches?
¿Cómo pueden los desarrolladores preservar la atribución después de la instalación de la aplicación?
A medida que los sistemas operativos modernos dependen cada vez más de interacciones fluidas basadas en la proximidad, las arquitecturas de seguridad deben equilibrar las experiencias de usuario convenientes con una estricta validación previa a la autenticación. Confiar totalmente en los avisos de confirmación visual ya no es suficiente. El endurecimiento de los daemons en segundo plano, el aislamiento de los servicios privilegiados y la validación de las solicitudes de preautenticación se convertirán en estándares esenciales de la ingeniería móvil segura.
- Documento de investigación de CISPA: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Asesoría de seguridad de Apple: Divulgación coordinada de vulnerabilidades y actualizaciones de seguimiento de CVE para sharingd (junio de 2026).
- Boletín de seguridad de Android de Google: Divulgación de parches y actualizaciones de mitigación del cliente Quick Share para Windows (junio de 2026).
Share this article



