¿Apple impugna el fallo por desacato ante la Corte Suprema? El 14 de septiembre de 2026, Apple presentó su escrito de méritos ante la Corte Suprema de los Estados Unidos en el caso Apple Inc. v. Epic Games, Inc. (N.º 25-1311), solicitando al alto tribunal que revoque o anule una sentencia de desacato civil que sancionó a la empresa por su marco de cumplimiento contra la dirección de usuarios (anti-steering). En lugar de volver a litigar el fallo antimonopolio subyacente de 2021, la apelación se centra en los límites procesales del poder judicial para declarar el desacato: específicamente, si el Noveno Circuito cometió un error al declarar a una parte en desacato civil basándose en el «espíritu» tácito de un mandato judicial en lugar de en su texto explícito. Para los arquitectos de software móvil, los ingenieros de facturación y los equipos de adquisición de usuarios, la disputa legal sobre el enrutamiento de pagos de App a Web tiene una relevancia arquitectónica significativa. A medida que los desarrolladores despliegan flujos de pago externos para ofrecer mecanismos de compra alternativos fuera de las compras integradas en la aplicación (IAP), los equipos de ingeniería deben diseñar tuberías de enrutamiento bidireccional resistentes, que proporcionen un manejo fiable del contexto de retorno para que la aplicación nativa pueda rehidratar el estado de transacción autorizado desde los servicios de facturación del backend mediante Enlaces Universales.
La apelación ante la Corte Suprema: El poder de desacato y el mandato judicial de 75 palabras
La disputa ante la Corte Suprema se centra en el estándar legal requerido para imponer el desacato civil según la Regla 65(d) de las Reglas Federales de Procedimiento Civil y la jurisprudencia de equidad federal establecida.
En septiembre de 2021, el Tribunal de Distrito de EE. UU. para el Distrito Norte de California dictaminó que Apple no era un monopolio ilegal bajo los estatutos antimonopolio federales, pero concluyó que sus directrices para desarrolladores que prohibían la dirección de usuarios violaban la Ley de Competencia Desleal (UCL) de California al generar un perjuicio informativo. Para remediar esa violación, el tribunal de distrito emitió un mandato judicial permanente de 75 palabras que prohíbe a Apple impedir que los desarrolladores incluyan en sus aplicaciones «botones, enlaces externos u otros llamados a la acción que dirijan a los clientes a mecanismos de compra, además de las compras dentro de la aplicación (IAP)».
Resumen ejecutivo
- Escrito de méritos presentado ante la Corte Suprema: El 14 de septiembre de 2026, Apple presentó su escrito inicial sobre el auto de certiorari en Apple Inc. v. Epic Games, Inc. (N.º 25-1311), impugnando el uso por parte del Noveno Circuito del «espíritu» de un mandato judicial para justificar el desacato civil.
- La pregunta central presentada: La Corte Suprema otorgó la revisión únicamente sobre la Pregunta 1: si el desacato civil puede fundamentarse en el propósito tácito de un mandato judicial cuando la orden guarda silencio sobre la conducta en cuestión, o si el desacato requiere una notificación explícita bajo el estándar de «ausencia de duda razonable» establecido hace tiempo (Taggart v. Lorenzen).
- El disparador operativo: La citación por desacato se derivó del plan de cumplimiento de Apple de enero de 2024, que permitía enlaces de compra externos pero instituyó una comisión del 12 % al 27 % en transacciones realizadas a través de enlaces externos en un plazo de siete días, mientras regulaba la presentación de botones.
- Disposición del tribunal de apelaciones: El Noveno Circuito confirmó la declaración de desacato bajo su doctrina del «espíritu», pero anuló la prohibición permanente del tribunal de distrito sobre las comisiones por enlaces externos, remitiendo el caso para la reconsideración de las tarifas. Aunque los procedimientos de remisión del tribunal de distrito siguen en curso, la apelación de Apple busca anular completamente la sentencia de desacato y sus instrucciones de remisión asociadas.
Según los expedientes detallados por MacRumors y AppleInsider, el escrito de Apple, preparado por Gregory G. Garre de Latham & Watkins, argumenta que el mandato judicial original de 75 palabras no decía nada sobre las comisiones por enlaces externos ni sobre estilos de botones específicos. Apple eliminó su prohibición categórica sobre la dirección de usuarios, estableció sus directrices de Enlaces de Compra Externos y permitió a los desarrolladores incluir enlaces externos. Cuando Epic impugnó los requisitos de diseño y comisiones, los tribunales inferiores declararon a Apple en desacato civil por frustrar los objetivos competitivos más amplios del decreto.
Apple sostiene que desvincular el desacato civil de mandatos textuales inequívocos viola el requisito de especificidad de la Regla 65(d) y priva a las partes reguladas de una notificación justa. Según el expediente oficial de la Corte Suprema, está previsto que Epic Games presente su escrito de respuesta el 13 de noviembre de 2026, y que los argumentos orales se realicen según el cronograma establecido por la Corte en 2027.
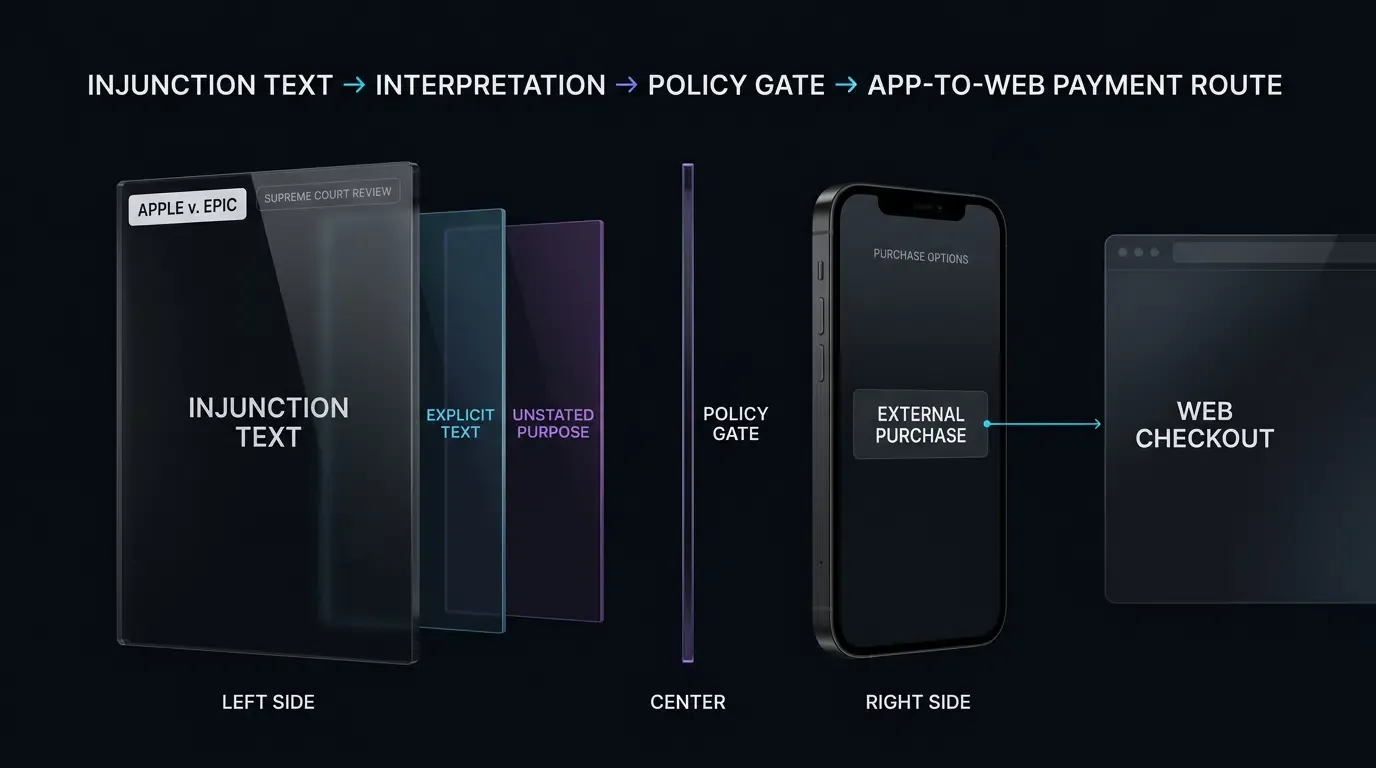
Cronología del litigio contra la dirección de usuarios (anti-steering) de Epic vs. Apple
| Fecha / Periodo | Evento procesal | Contexto operativo |
|---|---|---|
| 10 de septiembre de 2021 | Fallo del Tribunal de Distrito | El mandato judicial de UCL prohíbe a Apple impedir los enlaces externos |
| 16 de enero de 2024 | Plan de cumplimiento presentado | Apple introduce las normas de Enlaces de Compra Externos |
| 30 de abril de 2025 | Orden de desacato civil | El tribunal de distrito declara a Apple en desacato; prohíbe tarifas |
| 11 de diciembre de 2025 | Fallo del Noveno Circuito | Confirma el desacato bajo el «espíritu»; anula la regla de tarifa del 0% |
| 30 de junio de 2026 | Revisión de la Corte Suprema | Certiorari concedido limitado al desacato civil (P1) |
| 14 de septiembre de 2026 | Escrito de méritos inicial | Apple presenta escrito ante la Corte Suprema (N.º 25-1311) |
| 13 de noviembre de 2026 | Escrito de respuesta pendiente | Epic Games debe presentar su escrito de respuesta |
Ingeniería del ciclo de pago de App a Web
Independientemente de cómo resuelva la Corte Suprema los límites procesales del desacato civil, la realidad práctica para las organizaciones de ingeniería es clara: los desarrolladores pueden implementar enlaces de compra externos para dirigir a los usuarios hacia pagos web. Sin embargo, realizar este traspaso requiere distinguir entre los marcos específicos de cada tienda y los requisitos generales de la ingeniería de pago web móvil.
Marcos de las tiendas: Política de EE. UU. frente a los marcos de compra externa StoreKit regionales
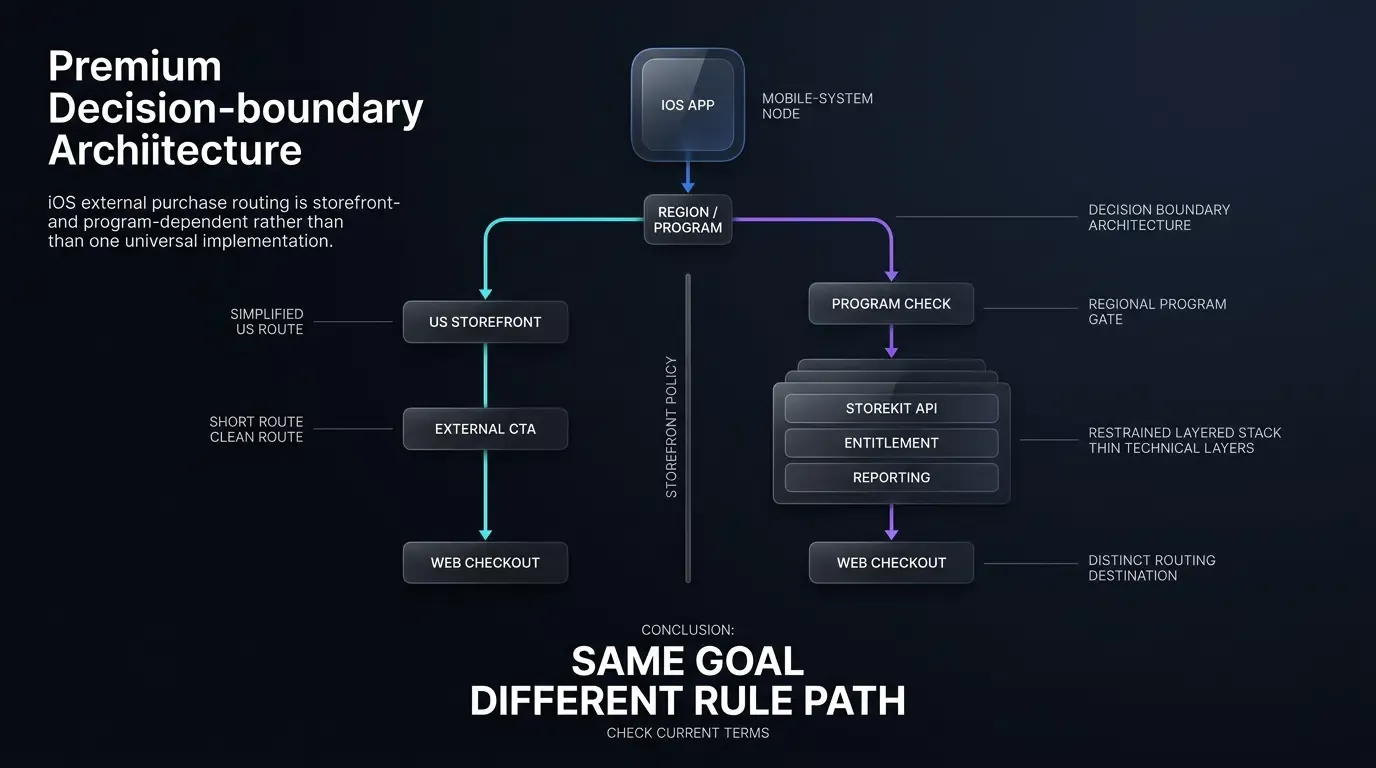
Un error conceptual arquitectónico común es pensar que todos los enlaces de pago externos dependen de las mismas API del sistema. Los desarrolladores deben desacoplar sus implementaciones según la geografía de la tienda y los programas aplicables:
- Marco de la tienda de EE. UU.: Tras el mandato judicial de 2021, las Directrices de revisión del App Store de Apple permiten que las aplicaciones en la tienda de Estados Unidos incluyan botones, enlaces externos u otros llamados a la acción que dirijan a los usuarios a mecanismos de compra ajenos a IAP sin requerir el perfil especializado de «StoreKit External Purchase Link Entitlement». Los términos comerciales, las evaluaciones de niveles y los mecanismos de notificación siguen rigiéndose por los acuerdos de desarrollador aplicables.
- Marcos de compra externa StoreKit regionales: Fuera de los EE. UU., los modelos de implementación varían según la jurisdicción y el programa de Apple. Ciertas tiendas (como programas de enlaces externos seleccionados en el Espacio Económico Europeo o Rusia) utilizan permisos específicos de StoreKit donde al invocar
ExternalPurchaseLink.open()se presenta una hoja de continuación y se añade un token de compra externa generado por Apple a la URL para su auditoría. Otras jurisdicciones y programas, como la facturación alternativa en Corea del Sur o los términos comerciales de la UE en constante evolución, emplean distintas API de StoreKit, hojas de aviso y tuberías de informes. Además, en la UE, Apple ha anunciado una transición a términos comerciales unificados a partir del 1 de octubre de 2026, lo que significa que los requisitos de permisos, API, comisiones e informes deben evaluarse frente a la tienda y el acuerdo aplicables del desarrollador en el momento de la implementación.
Construcción del ciclo bidireccional de pago web
La siguiente arquitectura ilustra un flujo de enlaces externos diseñado por un comerciante. En las tiendas regidas por programas de plataforma especializados, las API de StoreKit específicas de la región pueden reemplazar o envolver el paso de despacho saliente cuando sea necesario.
- Despacho al navegador saliente: La aplicación presenta un llamado a la acción o botón de enlace elegible. Tras la interacción del usuario, la aplicación envía la URL externa utilizando los manejadores del sistema estándar (o hojas de StoreKit donde lo exijan las API de permisos regionales). La aplicación añade una referencia de sesión de pago opaca y de corta duración (p. ej.,
https://checkout.example.com/pay?session_ref=chk_99182) para correlacionar la intención del usuario. Nunca se deben transmitir datos personales sensibles o credenciales de cuenta sin procesar en cadenas de consulta de URL en texto plano. - Procesamiento de transacciones en la web: La pasarela de pago web recibe la referencia de sesión, maneja la autenticación del cliente y ejecuta el procesamiento del pago a través de un proveedor de servicios de pago externo (como Stripe o Adyen).
- Confirmación del backend del comerciante: Una vez que el procesador externo confirma el pago, el backend del comerciante marca el pedido como completado en su base de datos autorizada y registra un recibo de finalización.
- Navegación de retorno entrante (Enlaces Universales): Tras la finalización del pago, la página de confirmación web ofrece o inicia un flujo de retorno a la aplicación nativa utilizando Enlaces Universales de Apple verificados (p. ej.,
https://checkout.example.com/payment-complete?order_ref=ord_8812). - Procesamiento de escena en el dispositivo y actualización de permisos: El sistema operativo intercepta el Enlace Universal HTTPS y entrega la carga útil a
UIWindowSceneDelegatemediantescene(_:continue:)oscene(_:willConnectTo:options:). La aplicación nativa analiza la referencia de pedido opaca, consulta su backend a través de una API autenticada para verificar la propiedad de la transacción y actualiza los permisos del usuario en consecuencia.
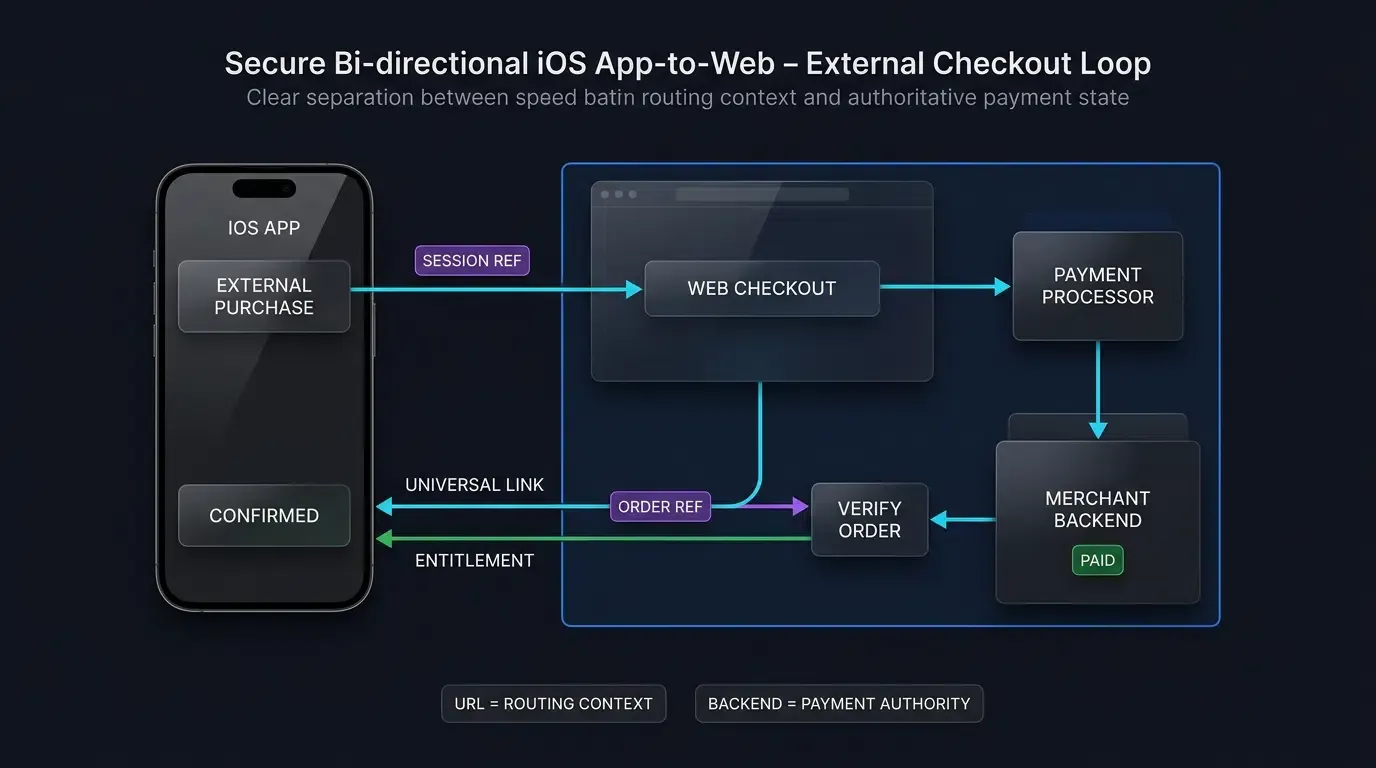
+-------------------------------------------------------------------------+
|                  Tubería bidireccional de pago App-to-Web             |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ App nativa iOS: El usuario selecciona opción de compra externa ]     |
|         |                                                               |
|         |-- (Despacha enlace saliente vía UIApplication.shared.open)    |
|         v                                                               |
|  [ Safari / Navegador predeterminado: Abre portal de pago ]             |
|  URL: https://checkout.example.com/pay?session_ref=CHK_99182            |
|         |                                                               |
|         v                                                               |
|  [ Pasarela de pago web: Procesa transacción externa ]                  |
|         |                                                               |
|         |-- (Backend del comerciante confirma pago y registra recibo)   |
|         v                                                               |
|  [ Página de finalización web: Inicia flujo de retorno con enlace universal ] |
|  URL: https://checkout.example.com/payment-complete?order_ref=ORD_8812  |
|         |                                                               |
|         v                                                               |
|  [ iOS intercepta asociación de dominio HTTPS (AASA validado) ]         |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (App ejecutándose en memoria)         | (Inicio en frío)      |
|         v                                       v                       |
|  [ scene(_:continue:) ]                 [ scene(_:willConnectTo:) ]     |
|         |                                       |                       |
|         +-------------------+-------------------+                       |
|                             |                                           |
|                             v                                           |
|  [ App consulta backend del comerciante para rehidratar permiso ]       |
|                             |                                           |
|                             v                                           |
|  [ Jerarquía de escena muestra pantalla de confirmación y desbloquea ] |
|                                                                         |
+-------------------------------------------------------------------------+
Esta arquitectura refuerza un límite de seguridad esencial: los parámetros de consulta de URL nunca deben servir como prueba autorizada de compra. Un Enlace Universal entrante proporciona contexto de enrutamiento de retorno; el cumplimiento digital autorizado debe rehidratarse siempre directamente desde los servicios de facturación del backend del comerciante.
// Implementación ilustrativa en Swift que demuestra el enrutamiento de retorno seguro desde un pago web externo.
// Valida los Enlaces Universales entrantes dentro de UIWindowSceneDelegate, analiza las referencias de pedido opacas,
// y consulta servicios de facturación de backend autorizados para actualizar permisos sin depender de cookies del navegador.

import UIKit

struct CheckoutCompletionPayload {
    let orderRef: String
}

final class PaymentReturnRouter {
    static let shared = PaymentReturnRouter()

    // Host en lista blanca para reforzar los límites de enrutamiento en profundidad
    private let authorizedHost = "checkout.example.com"
    private let authorizedPathPrefix = "/payment-complete"

    private init() {}

    /// Analiza y valida el Enlace Universal entrante para extraer pistas no autorizadas de finalización de pago
    func parseReturnURL(_ url: URL) -> CheckoutCompletionPayload? {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              components.scheme == "https",
              components.host == authorizedHost,
              components.path.hasPrefix(authorizedPathPrefix),
              let queryItems = components.queryItems else {
            return nil
        }

        guard let orderRef = queryItems.first(where: { $0.name == "order_ref" })?.value else {
            return nil
        }

        return CheckoutCompletionPayload(orderRef: orderRef)
    }

    /// Dirige la navegación de la jerarquía de vistas y delega la validación de transacciones autorizadas al backend
    func handlePaymentCompletion(payload: CheckoutCompletionPayload, in window: UIWindow?) {
        // Nota: Los parámetros de consulta de URL no sirven como prueba de compra.
        // La app nativa consulta servicios de backend autorizados vía canal seguro sin importar los parámetros de consulta.
        BackendBillingService.shared.verifyExternalOrder(orderRef: payload.orderRef) { result in
            DispatchQueue.main.async {
                guard let nav = window?.rootViewController as? UINavigationController else { return }

                switch result {
                case .success(let orderState):
                    if orderState.isPaid {
                        let successVC = OrderSuccessViewController(orderRef: payload.orderRef, entitlements: orderState.entitlements)
                        nav.pushViewController(successVC, animated: true)
                    } else {
                        let pendingVC = OrderPendingViewController(orderRef: payload.orderRef)
                        nav.pushViewController(pendingVC, animated: true)
                    }
                case .failure(let error):
                    print("La verificación de pedido autorizada falló: \(error.localizedDescription)")
                    let failureVC = OrderFailureViewController()
                    nav.pushViewController(failureVC, animated: true)
                }
            }
        }
    }
}

// UIWindowSceneDelegate capturando la entrega de Enlaces Universales durante el inicio en frío y ciclos de sesión activos
class SceneDelegate: UIResponder, UIWindowSceneDelegate {
    var window: UIWindow?

    // Escenario 1: Conectando una escena durante el lanzamiento o activación al retornar desde Safari
    func scene(_ scene: UIScene, willConnectTo session: UISceneSession, options connectionOptions: UIScene.ConnectionOptions) {
        guard let windowScene = scene as? UIWindowScene else { return }

        let window = UIWindow(windowScene: windowScene)
        let navigationController = UINavigationController(rootViewController: StorefrontViewController())
        window.rootViewController = navigationController
        self.window = window
        window.makeKeyAndVisible()

        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }),
           let incomingURL = userActivity.webpageURL,
           let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) {
            PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: window)
        }
    }

    // Escenario 2: Entregando un Enlace Universal a una escena existente que ya se ejecuta o está suspendida en memoria
    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        guard userActivity.activityType == NSUserActivityTypeBrowsingWeb,
              let incomingURL = userActivity.webpageURL,
              let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) else {
            return
        }

        PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: self.window)
    }
}

struct OrderState {
    let isPaid: Bool
    let entitlements: [String]
}

// Stubs que representan la jerarquía de controladores de vista de la app y servicios de facturación
final class BackendBillingService {
    static let shared = BackendBillingService()
    private init() {}

    func verifyExternalOrder(orderRef: String, completion: @escaping (Result<OrderState, Error>) -> Void) {
        // Consulta el backend del comerciante por API segura para confirmar estado de transacción y elegibilidad
        completion(.success(OrderState(isPaid: true, entitlements: ["unlimited_access", "premium_tier"])))
    }
}

class StorefrontViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Tienda"
        view.backgroundColor = .systemBackground
    }
}

class OrderSuccessViewController: UIViewController {
    let orderRef: String
    let entitlements: [String]

    init(orderRef: String, entitlements: [String]) {
        self.orderRef = orderRef
        self.entitlements = entitlements
        super.init(nibName: nil, bundle: nil)
    }

    required init?(coder: NSCoder) { fatalError("init(coder:) no ha sido implementado") }

    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Pedido confirmado"
        view.backgroundColor = .systemGroupedBackground
    }
}

class OrderPendingViewController: UIViewController {
    let orderRef: String
    init(orderRef: String) {
        self.orderRef = orderRef
        super.init(nibName: nil, bundle: nil)
    }
    required init?(coder: NSCoder) { fatalError("init(coder:) no ha sido implementado") }
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Procesando pedido"
        view.backgroundColor = .secondarySystemBackground
    }
}

class OrderFailureViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Pago fallido"
        view.backgroundColor = .systemGroupedBackground
    }
}
Adquisición móvil posterior y el límite de instalación
Si bien el enrutamiento de App a Web gobierna a los usuarios existentes que salen de una aplicación instalada para completar una transacción, los comerciantes digitales se enfrentan frecuentemente al desafío operativo inverso: adquirir nuevos clientes en la web abierta y hacer la transición a una aplicación móvil nativa.
En campañas de marketing multicanal, los posibles usuarios frecuentemente encuentran tiendas web o páginas de aterrizaje promocionales a través de redes sociales, marketing de contenidos o anuncios de búsqueda web. En estas páginas web, un cliente puede registrar una cuenta, configurar una suscripción o seleccionar una promoción antes de instalar la aplicación nativa.
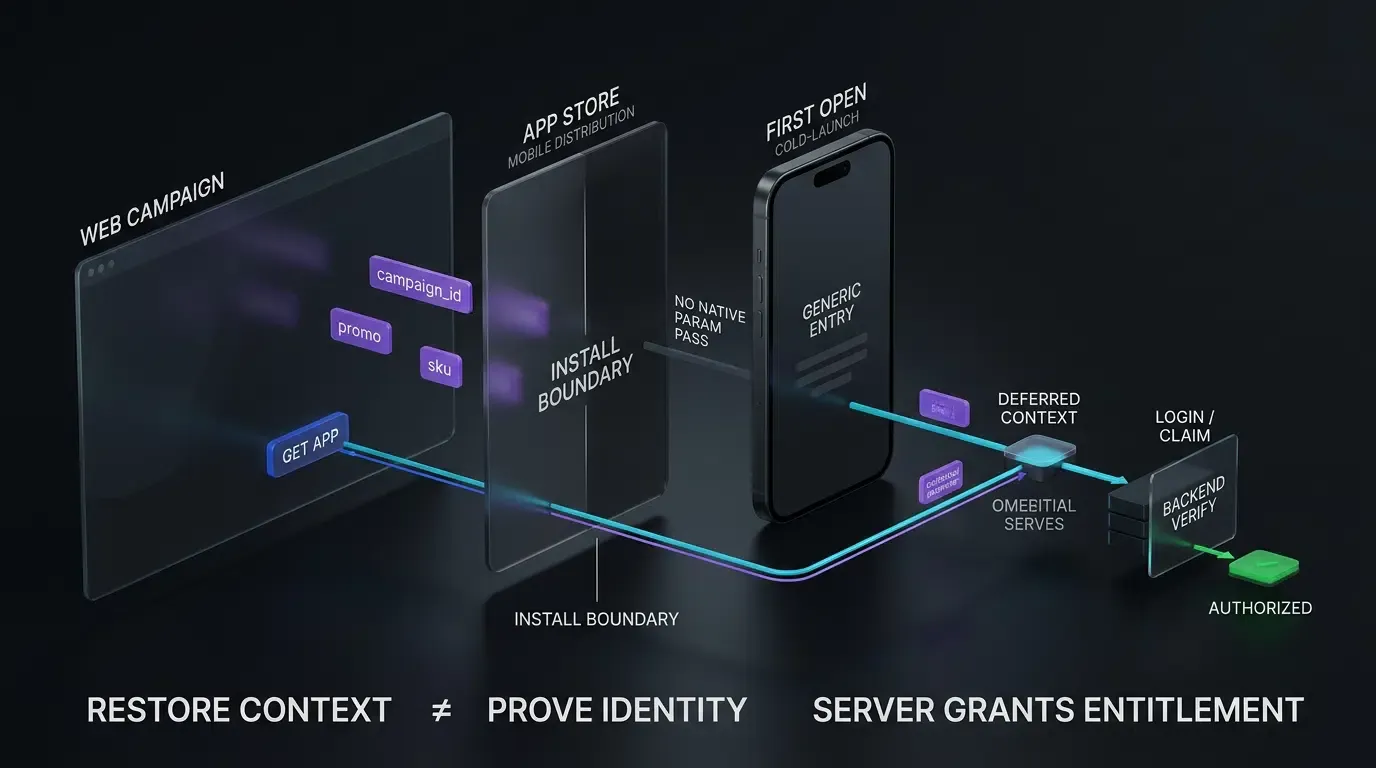
+-------------------------------------------------------------------------+
|             VIAJE DE ADQUISICIÓN MÓVIL POSTERIOR SEPARADO               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Punto de contacto externo: Tienda web / Página de aterrizaje ]       |
|  Contexto capturado: ?campaign_id=fall_sale&promo_code=SAVE20&sku=8831     |
|         |                                                               |
|         v                                                               |
|  [ Usuario interactúa con campaña / Clic en "Obtener App móvil" ]      |
|         |                                                               |
|         v                                                               |
|  [ Redirección al App Store de Apple ]                                  |
|         |                                                               |
|         v                                                               |
|  [ EL LÍMITE DE INSTALACIÓN: El flujo estándar del App Store no          |
|    reconstruye automáticamente el contexto web arbitrario ]             |
|         |                                                               |
|         v                                                               |
|  [ Usuario abre la App por primera vez (Cold Boot) ]                    |
|  Comportamiento predeterminado: Pantalla inicial genérica; contexto web descartado. |
|         |                                                               |
|         v                                                               |
|  [ Motor de enlaces profundos diferidos: Emparejamiento por servidor ]  |
|         |                                                               |
|         v                                                               |
|  [ Contexto restaurado: La app dirige al login o reclamo de producto ]  |
|         |                                                               |
|         v                                                               |
|  [ App autentica al usuario y backend confirma permisos por separado ]  |
|                                                                         |
+-------------------------------------------------------------------------+
Cuando un usuario sin la aplicación instalada navega desde una tienda web móvil al App Store, los canales de distribución estándar del sistema operativo no pasan los parámetros de consulta web arbitrarios (como etiquetas de campaña, tokens de afiliados o referencias de pedido pendientes) al binario de la aplicación recién instalada. En el arranque inicial en frío, la aplicación no puede identificar nativamente qué campaña promocional o elemento del catálogo web motivó la descarga.
Para salvar este límite de instalación, los equipos de ingeniería evalúan varios marcos de manejo de enlaces a través del viaje del cliente:
| Arquitectura de enrutamiento | Estado de la App destino | Preservación de parámetros tras instalación | Modelo de propiedad operativa |
|---|---|---|---|
| Esquemas URI personalizados | App destino instalada | Sin destino nativo si la app falta; requiere manejo de respaldo explícito | Propiedad de la app (alto costo de mantenimiento) |
| Enlaces Universales verificados | App destino instalada | Resuelve en página web de respaldo; no reconstruye contexto web arbitrario tras descarga | Propiedad de dominio + App (Requiere hosting AASA) |
| API de compra externa StoreKit regionales | App destino instalada | Depende de la tienda y programa; algunos flujos requieren permisos de Apple | Gestionado por plataforma (Sujeto a normas regionales) |
| Enlaces profundos diferidos (DDL) | App ausente | Restaura parámetros pre-instalación al primer arranque | Asistido por SDK (Motor de atribución y enrutamiento gestionado) |
En las arquitecturas móviles de producción, los equipos de desarrollo despliegan marcos de Enlaces Profundos Diferidos como Branch, AppsFlyer, Adjust o Opoinstall. Una plataforma como Opoinstall registra los metadatos de clics web pre-instalación elegibles (tales como identificadores de campañas de marketing o referencias SKU de productos) antes de que el usuario haga la transición al App Store.
Tras el arranque inicial en frío de la aplicación, el SDK cliente consulta al backend de atribución para hacer coincidir la instancia de primer lanzamiento con la sesión de clic web anterior. Según la documentación oficial de la plataforma en la página de inicio de Opoinstall, este marco de paso de parámetros diferido puede restaurar parámetros en el primer lanzamiento en hasta el 98 % de los casos elegibles, proporcionando una alternativa automatizada al ingreso manual de códigos promocionales o a la navegación genérica de primer inicio.
Mantener límites arquitectónicos precisos es vital: el enrutamiento de enlaces profundos diferidos no autentica cuentas de usuario, no prueba la propiedad de pago, ni omite las políticas de revisión de la plataforma. Restaura contexto pre-instalación no autorizado (como una referencia de pedido o etiqueta de referencia), permitiendo que la aplicación guíe al usuario a la pantalla de inicio de sesión o canje apropiada, donde la verificación de identidad del backend y el desbloqueo de derechos deben realizarse de forma independiente.
Preguntas frecuentes (FAQ)
¿Cuál es el problema principal que la Corte Suprema acordó decidir en el caso *Apple v. Epic Games*?
¿Todo enlace de compra externo en iOS requiere el permiso «StoreKit External Purchase Link Entitlement»?
¿Cómo mantienen el estado las aplicaciones móviles al regresar de un pago web externo?
Orientación estratégica para equipos de ingeniería móvil
La revisión de la Corte Suprema del caso Apple v. Epic Games destaca la persistente evolución legal y regulatoria que gobierna los mercados de aplicaciones móviles. Sin embargo, los arquitectos de software y los ingenieros de facturación no pueden permitirse tratar el enrutamiento de pagos como algo secundario pendiente de resultados judiciales.
Las organizaciones de ingeniería que operan aplicaciones iOS globales deben anclar sus sistemas en torno a tres principios arquitectónicos:
-
Desacoplar la lógica de pago regional: Separar las implementaciones de enrutamiento de pagos entre las reglas de enlaces externos estándar de EE. UU. y los marcos de permisos de StoreKit específicos de cada región para garantizar el cumplimiento en diversas tiendas legales.
-
Endurecer los callbacks de Enlaces Universales entrantes: Construir manejadores de Enlaces Universales resilientes dentro de
UIWindowSceneDelegateque validen los esquemas, hosts y rutas esperados, tratando los parámetros de consulta entrantes como pistas de enrutamiento en lugar de recibos de transacción autorizados. -
Aislar el contexto de atribución de la autoridad de pago: Utilizar enlaces profundos diferidos para preservar la intención del usuario a través de los embudos de instalación de la aplicación, mientras se asegura que la autenticación de la cuenta y el desbloqueo de derechos digitales permanezcan estrictamente exigidos por servicios de backend seguros y autorizados.
Referencias
-
Corte Suprema de los Estados Unidos. (2026). Expediente del caso N.º 25-1311, Apple Inc., Peticionario v. Epic Games, Inc..
-
Corte Suprema de los Estados Unidos. (2026). Escrito para el peticionario Apple Inc., N.º 25-1311.
-
Tribunal de Apelaciones de los Estados Unidos para el Noveno Circuito. (2025). Epic Games, Inc. v. Apple, Inc., N.º 25-2935, 161 F.4th 1162.
-
Apple Developer. (2026). Directrices de revisión del App Store. Documentación de Apple.
-
Apple Developer. (2026). Permiso de enlace de compra externa StoreKit. Documentación de Apple.
-
Apple Developer. (2026). Soporte de Enlaces Universales en su aplicación. Documentación de Apple.
-
Apple Developer. (2026). Gestión del ciclo de vida de su aplicación con UIWindowScene. Documentación de Apple.
-
MacRumors. (2026). Apple solicita a la Corte Suprema que anule el fallo por desacato del App Store.
-
AppleInsider. (2026). Apple mantiene su postura en la demanda de tarifas del App Store de Epic.
-
Opoinstall. (2026). Visión general de enlaces profundos diferidos e instalación de aplicaciones parametrizadas.
Share this article