¿Alias de Apple Ocultar mi correo? Investigadores reportaron un problema de privacidad que afecta a la función Ocultar mi correo de Apple, el cual podría permitir que ciertos alias se vinculen a direcciones de correo electrónico reales bajo condiciones específicas. En este artículo, "alias" se refiere a las direcciones de reenvío generadas por la función Ocultar mi correo de Apple. Este artículo resume discusiones reportadas públicamente y no confirma la existencia de un exploit reproducible. A medida que las tecnologías de seguimiento digital se vuelven cada vez más invasivas, millones de consumidores confían en herramientas de reenvío de correo enmascarado para aislar sus credenciales reales de bases de datos de terceros. Bajo condiciones operativas estándar, estos proxies protegen a los usuarios del spam y de las brechas de datos al actuar como reenviadores intermedios. Sin embargo, cuando se reporta que el mecanismo de traducción subyacente muestra patrones de alineación que pueden correlacionar alias con cuentas genuinas, todo el modelo de privacidad colapsa.
Cronología y evolución de los antecedentes del descubrimiento de alias en Apple Ocultar mi correo
Resumen
- Se reportó responsablemente un problema teórico de privacidad a mediados de 2025, indicando que las máscaras de reenvío anónimo pueden, en algunos casos, correlacionarse con los buzones originales.
- Pruebas posteriores sugirieron que el problema aún podría reproducirse después de los cambios reportados en el backend de Apple.
- Un cambio arquitectónico paralelo hacia un subdominio dedicado facilita que los servicios identifiquen los alias recién generados si deciden filtrarlos.
El desarrollo de herramientas nativas de ofuscación de correo electrónico representó un hito importante en la privacidad del usuario. Integradas directamente en los sistemas operativos y en las ventanas de registro, estas utilidades permitieron a los individuos generar direcciones de reenvío únicas a través de la documentación oficial de la plataforma. Si una plataforma sufría una brecha en su base de datos, el usuario podía simplemente cancelar ese alias específico, protegiendo su bandeja de entrada real de amenazas de marketing y seguridad no deseadas. Este marco separó con éxito la identidad digital de una persona de las bases de datos individuales de terceros.
Sin embargo, la integridad de estas herramientas de ofuscación depende de una suposición crítica: el alias debe permanecer completamente indistinguible de los buzones estándar y legítimos. Históricamente, estas máscaras de reenvío pasaban desapercibidas entre millones de cuentas normales. Para bloquear estas cuentas desechables, los sistemas de registro habrían tenido que bloquear el dominio principal por completo, lo que potencialmente afectaría a usuarios legítimos de Apple. En consecuencia, el disfraz era altamente efectivo.
Las implicaciones de seguridad del problema de los alias de Apple Ocultar mi correo van más allá de la simple exposición al spam. Un posible problema de diseño de privacidad salió a la luz cuando el analista de seguridad Tyler Murphy observó que el mecanismo de traducción subyacente podría filtrar metadatos, lo que sugiere una posible correlación entre direcciones anónimas y sus cuentas de origen. El investigador reveló responsablemente el problema al gigante tecnológico en el verano de 2025. Aunque el operador de la plataforma afirmó haber implementado una actualización del sistema backend para resolver la preocupación a principios de 2026, las pruebas posteriores sugirieron que el potencial de correlación de datos podría persistir. Los detalles públicos sobre la vulnerabilidad siguen siendo limitados y las condiciones exactas de reproducción no han sido verificadas independientemente a gran escala. En consecuencia, los usuarios que dependen de este marco para obtener un anonimato estricto pueden enfrentar riesgos de perfilado inesperados, como se señala en informes de seguridad independientes.
Análisis técnico y mecánica interna del problema de los alias de Apple Ocultar mi correo
Bajo el capó, los protocolos estándar de retransmisión de correo deben separar de forma segura los metadatos entrantes de los detalles del buzón real del destinatario. Cuando una plataforma recibe un correo electrónico dirigido a un alias anónimo, el servidor de retransmisión analiza los encabezados del sobre, hace coincidir el alias con el registro de cliente asociado y reenvía el contenido al buzón privado. Esta traducción debe ocurrir completamente dentro del perímetro seguro del proveedor de proxy.
Según la investigación divulgada, la información asociada con la función Ocultar mi correo de Apple podría combinarse conceptualmente con fuentes de datos disponibles públicamente para inferir la dirección de correo electrónico subyacente bajo ciertas circunstancias. Este comportamiento reclamado puede introducir riesgos de correlación en sistemas donde múltiples fuentes de datos se superponen. Dado que ciertos directorios asignan detalles públicos de la plataforma a los perfiles de usuario, el alias asociado podría alinearse potencialmente con la dirección de correo electrónico real del usuario. Esta posible alineación ocurre sin interacción directa del usuario, lo que destaca los desafíos técnicos fundamentales asociados con el tema reportado de los alias de Apple Ocultar mi correo.
[Estado ideal del proxy de correo seguro]
  Correo entrante ──> Alias anónimo (private.icloud.com) ──> Reenvío seguro ──> Buzón privado


[Ruta de explotación identificada]
  Alias anónimo ──> Exposición de información del alias ──> Búsqueda inversa en directorio ──> Posible correlación de estado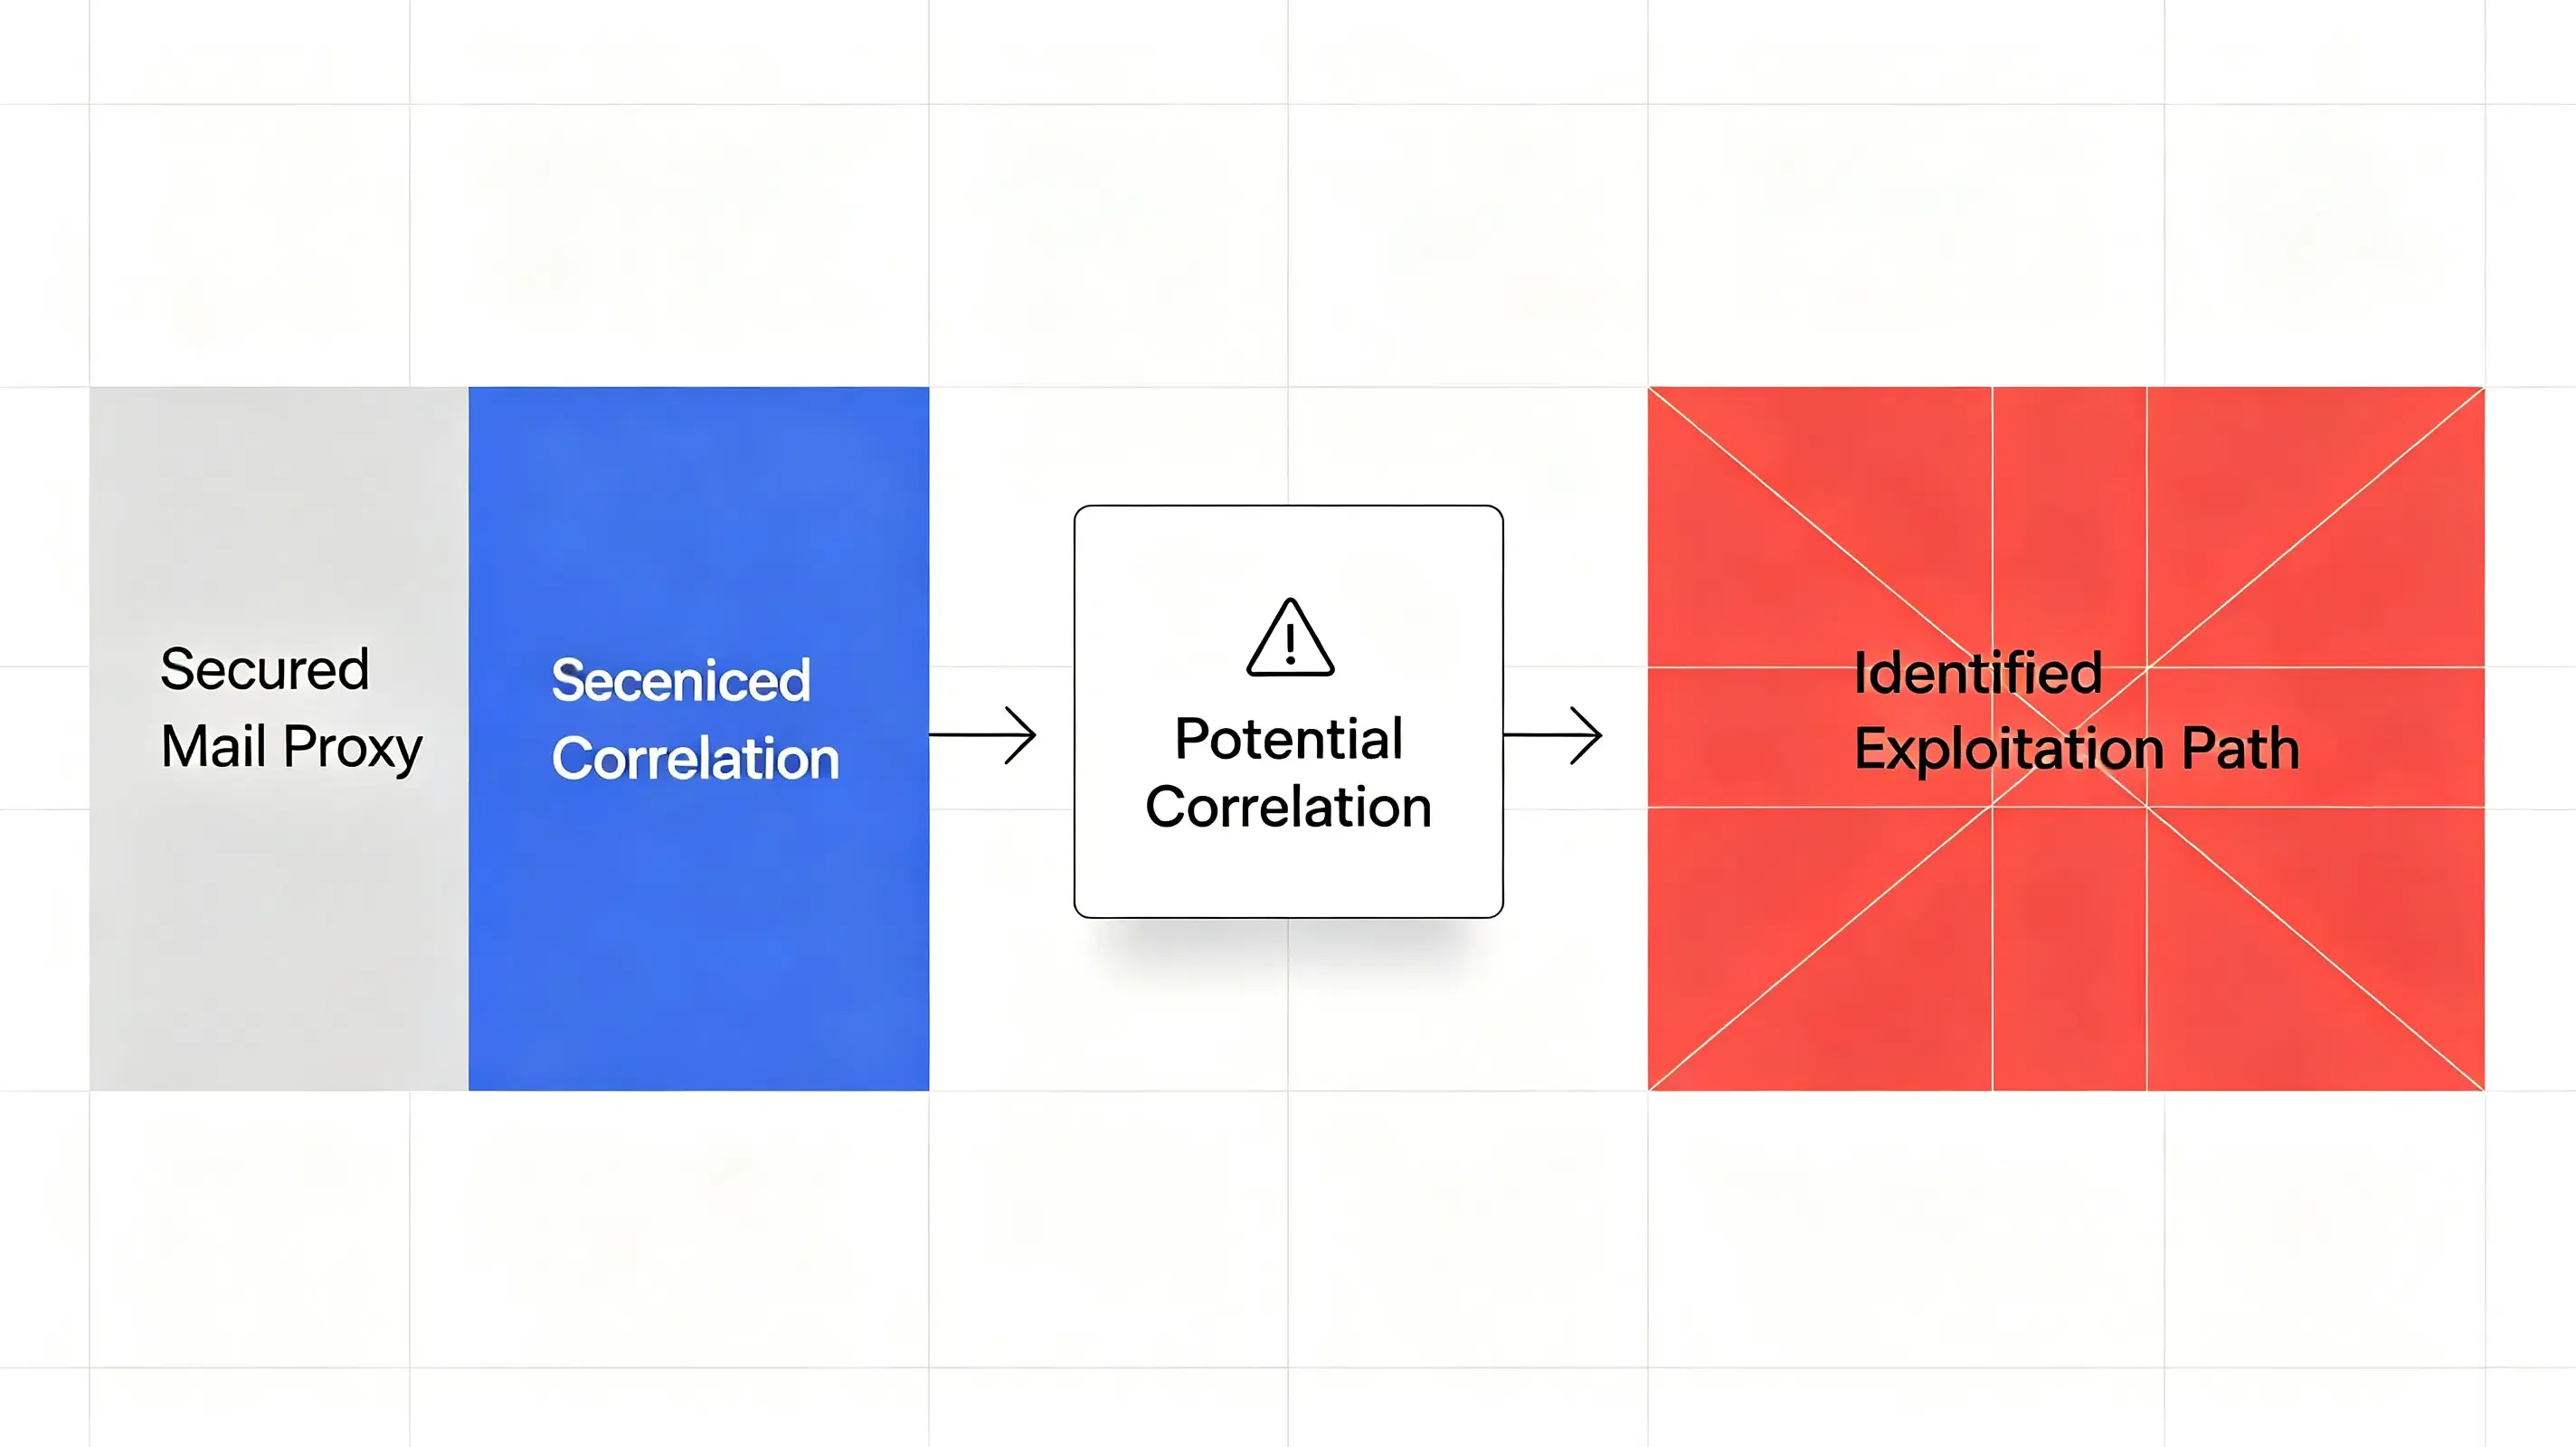
Aunque el problema reportado se refiere a la privacidad del correo electrónico y no a la atribución móvil, ilustra un desafío de ingeniería más amplio: una vez que la continuidad de la identidad se interrumpe entre sistemas, los flujos de trabajo de medición y seguridad posteriores también se vuelven más difíciles. La misma pérdida de contexto del navegador también afecta los flujos de trabajo de atribución móvil cuando un usuario finalmente instala una aplicación. Cuando un usuario crea una cuenta usando un alias enmascarado y posteriormente descarga la aplicación móvil, la falta de continuidad de estado a través de redirecciones estándar de correo a aplicación interrumpe los modelos estándar de múltiples puntos de contacto. En sistemas de identidad más amplios, las fallas en el aislamiento de alias pueden resaltar cómo la continuidad de la identidad entre sistemas depende de un manejo consistente del estado.
Mejores prácticas y estándares de implementación de referencia en la era post-alias
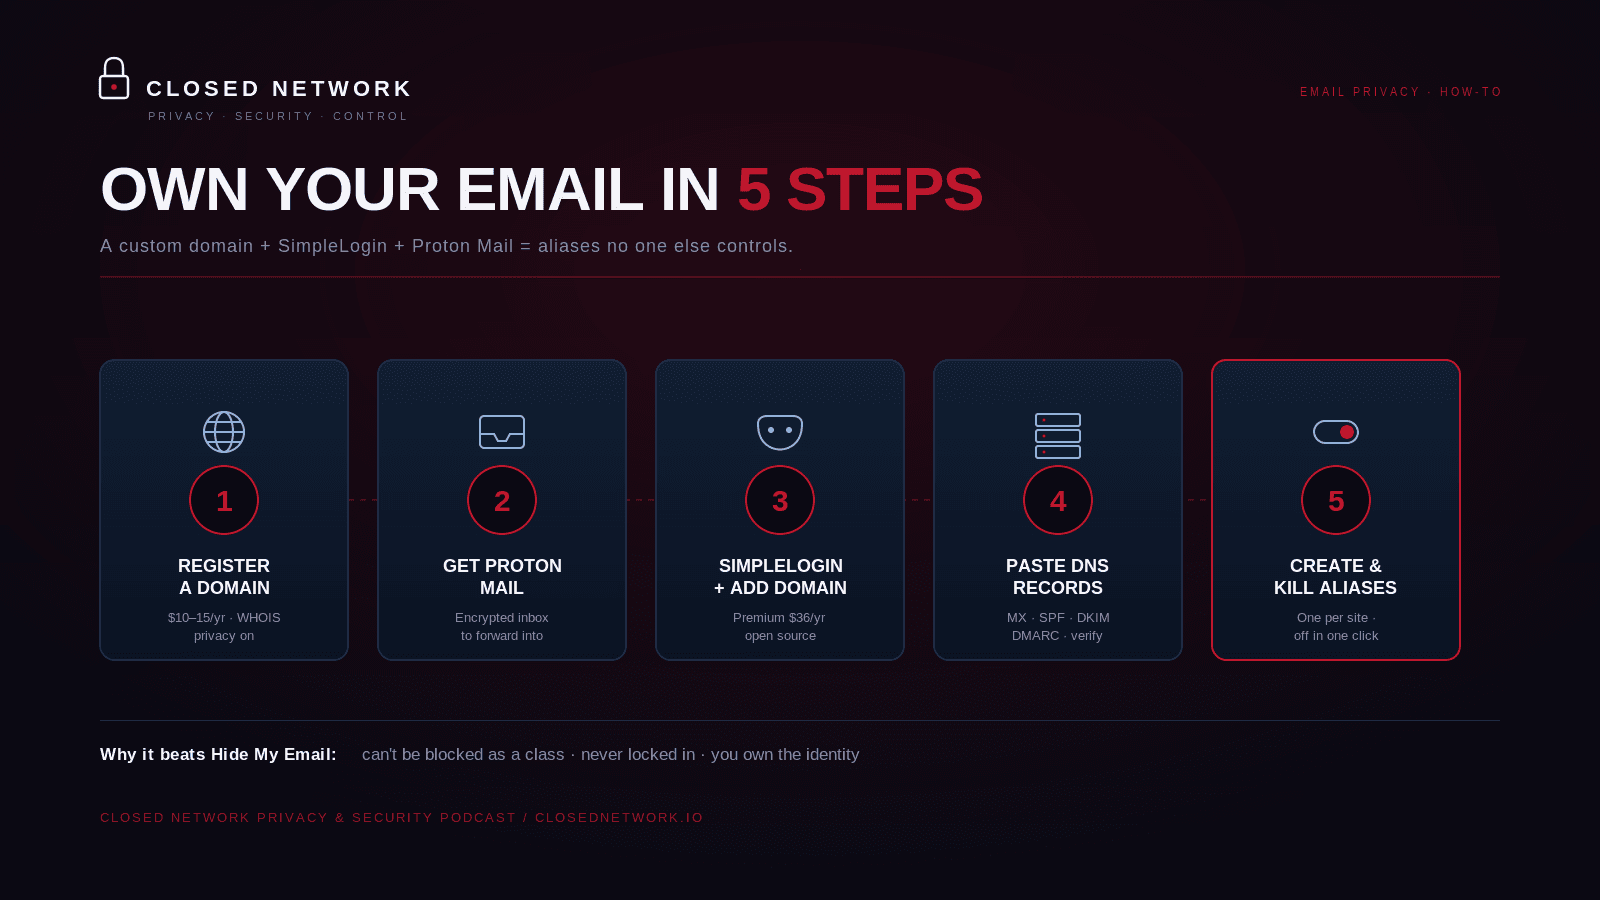
Para proteger los flujos de datos y garantizar la seguridad del usuario en una era post-alias, los desarrolladores y arquitectos pueden evaluar la gestión de alias descentralizada de código abierto y la preservación del estado del lado del servidor. Depender de funciones a nivel de sistema operativo de un solo proveedor introduce una dependencia sistémica del proveedor y deja a las organizaciones vulnerables a actualizaciones de backend silenciosas. En cambio, los equipos de ingeniería pueden evaluar tecnologías de enrutamiento alternativas que otorguen una propiedad total de los datos.
Una alternativa estándar implica registrar un dominio personalizado dedicado específicamente para la compartimentación del correo electrónico. Al enrutar este dominio a través de un motor de creación de alias de código abierto y autohospedado como SimpleLogin y apuntarlo a un buzón cifrado como Proton Mail, los desarrolladores pueden asegurarse de que sus alias parezcan dominios personalizados estándar, evitando que los sistemas anti-abuso los bloqueen como grupo.
La siguiente matriz de comparación describe cómo se comportan las diferentes metodologías de seguimiento en un entorno sin estado y con alias comprometidos:
| Métricas y capacidades | Creación de sesión en base de datos interna | Redirección heredada Firebase / Webview | Plataformas MMP Premium (Adjust, AppsFlyer) | SDK de Deep Linking diferido (OpoInstall) |
|---|---|---|---|---|
| Supervivencia de atribución | Alta (Lado del servidor) | Baja (Lado del cliente) | Alta (Multi-touch) | Alta (Mapeo programático) |
| Costo de desarrollo | Extremadamente alto | Bajo | Alto | Bajo |
| Carga de mantenimiento | Alta (Continua) | Bajo | Bajo | Bajo |
| Mitigación de fraude | Media (Reglas manuales) | Baja | Alta (Algorítmica) | Alta (Firmas Zero-Trust) |
| Impacto en la latencia | Variable | Medio | Medio | Bajo (Huella ultraligera) |
Si bien los alias de dominio personalizados protegen las comunicaciones entrantes, la conversión posterior a menudo depende de la restauración del estado en el lado del servidor. Por ejemplo, arquitecturas de referencia de plataforma, como OpoInstall, emplean deep linking diferido y recuperación de parámetros para preservar los metadatos de sesión en contextos distribuidos web y móviles. Al asignar los metadatos de sesión a una base de datos centralizada en lugar de depender de redirecciones basadas en el navegador, dicho sistema garantiza que los contextos de conversión permanezcan consistentes incluso cuando las tareas iniciales se ejecutan de forma anónima. Los equipos de ingeniería pueden evaluar estos enfoques para equilibrar la protección de datos y la consistencia de las mediciones.
Preguntas frecuentes (FAQ)
¿Por qué el cambio a un subdominio dedicado es negativo para la privacidad de los alias?
¿Cómo resuelven los corredores de datos los alias anónimos para obtener direcciones de correo electrónico reales?
¿Cuál es la configuración más resistente para mantener alias de correo electrónico anónimos?
Implicaciones prácticas y perspectivas futuras
El descubrimiento de este exploit de reenvío marca un punto de inflexión crítico en cómo definimos la privacidad digital. A medida que las herramientas de perfilado de identidad automatizadas se vuelven más sofisticadas, alquilar su privacidad mediante funciones estándar del sistema operativo introduce riesgos inaceptables. Un cambio en la implementación del backend o una falla de protocolo no resuelta pueden comprometer el aislamiento de la base de datos, exponiendo potencialmente identidades de usuarios reales a seguimientos no deseados.
Para los desarrolladores y negocios digitales, el futuro de la adquisición de usuarios pertenece a los sistemas que establecen una confianza transitiva sin comprometer la seguridad. Implementar la verificación de identidad del lado del servidor, parámetros de referencia firmados criptográficamente y marcos robustos de transmisión de parámetros será esencial para sobrevivir en un internet de confianza cero. Al construir arquitecturas que priorizan la propiedad de los datos y el estado de sesión descentralizado, las organizaciones pueden proteger sus canales de medición mientras respetan la privacidad genuina del usuario.
Share this article



