¿Qué es la redirección de web a app y cómo implementarla? La redirección de web a app dirige a los visitantes del sitio web móvil hacia aplicaciones nativas utilizando Universal Links, App Links o esquemas de respaldo (fallbacks), ejecutando JavaScript activado por el usuario para abrir aplicaciones instaladas o redirigir a los usuarios que no las tienen a las tiendas de aplicaciones.
La redirección de web a app es un mecanismo de enrutamiento automatizado que transfiere a los visitantes de la web móvil desde páginas de destino a vistas específicas de aplicaciones móviles nativas. Al evaluar las plataformas de los dispositivos, las capacidades del navegador y la heurística de los resultados de lanzamiento, los marcos de redirección dinámica ejecutan una apertura directa mediante enlaces profundos (deep-link) para los usuarios existentes, mientras dirigen a los usuarios no instalados a las tiendas de aplicaciones con parámetros contextuales, cuando el sistema de atribución desplegado lo soporta.
| Término | Definición | Entidad relacionada | Función en la intención de búsqueda |
|---|---|---|---|
| Web a App | El proceso arquitectónico de enrutar a los visitantes del navegador web a aplicaciones móviles nativas. | Enlace profundo (Deep Linking) móvil | Informativo / Comercial |
| Apple Smart App Banner | Un banner promocional nativo de Safari configurado a través de la metaetiqueta apple-itunes-app. | Navegación web en Safari | Informativo |
| Banner personalizado Web-a-App | Un componente HTML y JavaScript para navegadores que presenta llamadas a la acción (CTA) dinámicas para abrir o descargar aplicaciones. | Redirección de web a app | Informativo |
| Esquema de URL personalizado | Un protocolo URI propietario que permite a páginas web externas abrir aplicaciones nativas. | Enrutamiento de enlaces profundos | Técnico / Informativo |
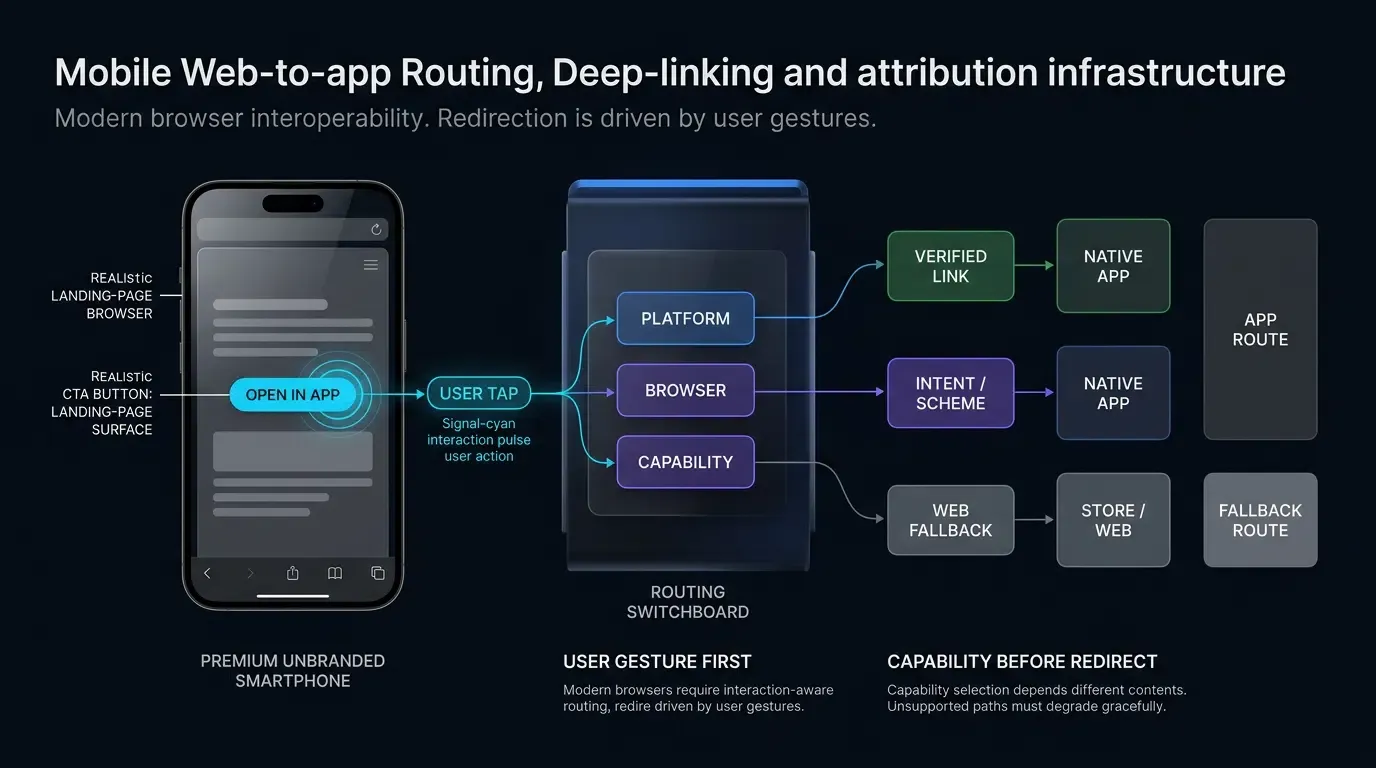
Por qué la redirección de web a app es fundamental para la conversión en el embudo móvil
La brecha de conversión: comparando las tasas de rebote de la web móvil frente al LTV de la app nativa
Los sitios web móviles representan un canal de adquisición expansivo que capta tráfico en la parte superior del embudo procedente de búsquedas pagas, descubrimiento social, anuncios gráficos y referencias orgánicas. Sin embargo, los visitantes de la web móvil suelen mostrar tasas de conversión más bajas, duraciones de sesión más cortas y tasas de rebote más altas en comparación con los usuarios de aplicaciones nativas. Por el contrario, las aplicaciones móviles nativas ofrecen interfaces optimizadas, persistencia de sesión local, renderizado acelerado por hardware y soporte para notificaciones push, lo que favorece una mayor participación a largo plazo y un mayor Valor de Tiempo de Vida (LTV).
El objetivo operativo central de la redirección de web a app es cerrar esta brecha comercial. Al transferir a los visitantes de la web móvil directamente a experiencias de aplicaciones nativas, los equipos de crecimiento capitalizan la intención de compra del usuario antes de que la fricción cause el abandono de la sesión. Cuando un visitante móvil explora una oferta promocional en un navegador móvil, dirigir a ese usuario directamente a la página de producto correspondiente dentro de la aplicación mantiene el impulso de alta intención y elimina pasos innecesarios de autenticación o navegación.
El dilema técnico: por qué los enlaces estáticos fallan al ofrecer trayectorias de usuario unificadas
Depender de hipervínculos estáticos básicos introduce fricción sistemática en los modernos sistemas operativos móviles. Un enlace estático que apunte exclusivamente a una ficha de App Store o Google Play Store introduce una fricción inmediata para los usuarios existentes que ya tienen la aplicación instalada; al tocar el enlace se abre la ficha de la tienda en lugar de abrir la aplicación instalada. Por el contrario, configurar un esquema de URI personalizado estático (como myapp://promo) solo funciona si la aplicación está instalada actualmente; si el usuario no tiene la aplicación, los navegadores de escritorio y móviles muestran mensajes de error, como el modal de Safari "no se puede abrir la página porque la dirección no es válida" o errores de protocolo no controlados en contenedores integrados.
Además, los enlaces estáticos que solo dirigen a la tienda generalmente no preservan el contexto de enrutamiento de la aplicación después de la instalación a menos que exista un sistema de enrutamiento diferido. Si un usuario que no tiene la app es redirigido directamente a la tienda sin la asociación de parámetros contextuales, al abrir la aplicación recién instalada, el usuario llegará a la pantalla de inicio genérica. El usuario debe entonces buscar manualmente la campaña promocional o el artículo que activó la descarga inicialmente. Esta desconexión contextual aumenta las bajas en el proceso de incorporación y reduce la eficiencia del marketing pagado.
El rol de la transferencia de parámetros contextuales en la preservación de la intención promocional
Los marcos de redirección automatizada de web a app superan las limitaciones de los enlaces estáticos mediante la transmisión dinámica de parámetros. Cuando un usuario interactúa con un elemento de llamada a la acción (CTA) en una página de destino móvil, los scripts de enrutamiento del lado del cliente capturan parámetros contextuales, incluidos etiquetas de campaña, tokens de referencia, identificadores de cupones y rutas de escenas de destino.
OpoInstall, una plataforma de atribución móvil y enlaces profundos, permite a los desarrolladores frontend vincular parámetros de consulta dinámicos a funciones de redirección del lado del cliente. Si la aplicación ya está instalada, el sistema dirige al usuario a la app nativa y entrega la carga útil a través de los delegados del sistema operativo. Si la aplicación no está presente, la capa de enrutamiento captura los parámetros contextuales en el servidor de atribución, dirige al usuario a la tienda de aplicaciones correspondiente y restaura los parámetros originales tras el primer lanzamiento de la aplicación, siempre que el sistema de enlaces profundos diferidos desplegado lo permita y las restricciones de privacidad de la plataforma lo autoricen.
¿Cómo afecta la navegación del navegador moderno al enrutamiento de web a app?
El imperativo de los gestos del usuario: por qué los navegadores modernos bloquean las redirecciones automáticas programáticas
Históricamente, las páginas web móviles intentaban abrir aplicaciones nativas automáticamente ejecutando redirecciones programáticas al cargar la página, como inyectar elementos iframe dinámicos que apuntan a esquemas de URI personalizados o ejecutando window.location.href = "myapp://" dentro de bucles de temporización automatizados. Los navegadores móviles modernos, incluidos Apple Safari, Google Chrome y Mozilla Firefox, restringen activamente la navegación programática no provocada.
Las políticas de seguridad del navegador aplican requisitos de activación por parte del usuario distintos según el mecanismo de enrutamiento: URIs de intención de Chrome: Google Chrome requiere un gesto directo del usuario (como una pulsación o clic explícito) para activar el manejo del protocolo intent://; los scripts automatizados o las ejecuciones basadas en temporizadores sin activación previa del usuario son ignorados.
- Modales de ventanas emergentes y esquemas externos: Safari y Firefox suprimen confirmaciones modales o transferencias de protocolo que carecen de interacción directa del usuario para evitar redirecciones abusivas en segundo plano y el clickjacking.
- Enlaces HTTPS verificados: Aunque los Universal Links y App Links siguen heurísticas de resolución de URL a nivel de sistema, invocarlos mediante bucles de script automatizados sin un disparador interactivo hace que los navegadores recurran con frecuencia a la navegación web estándar.
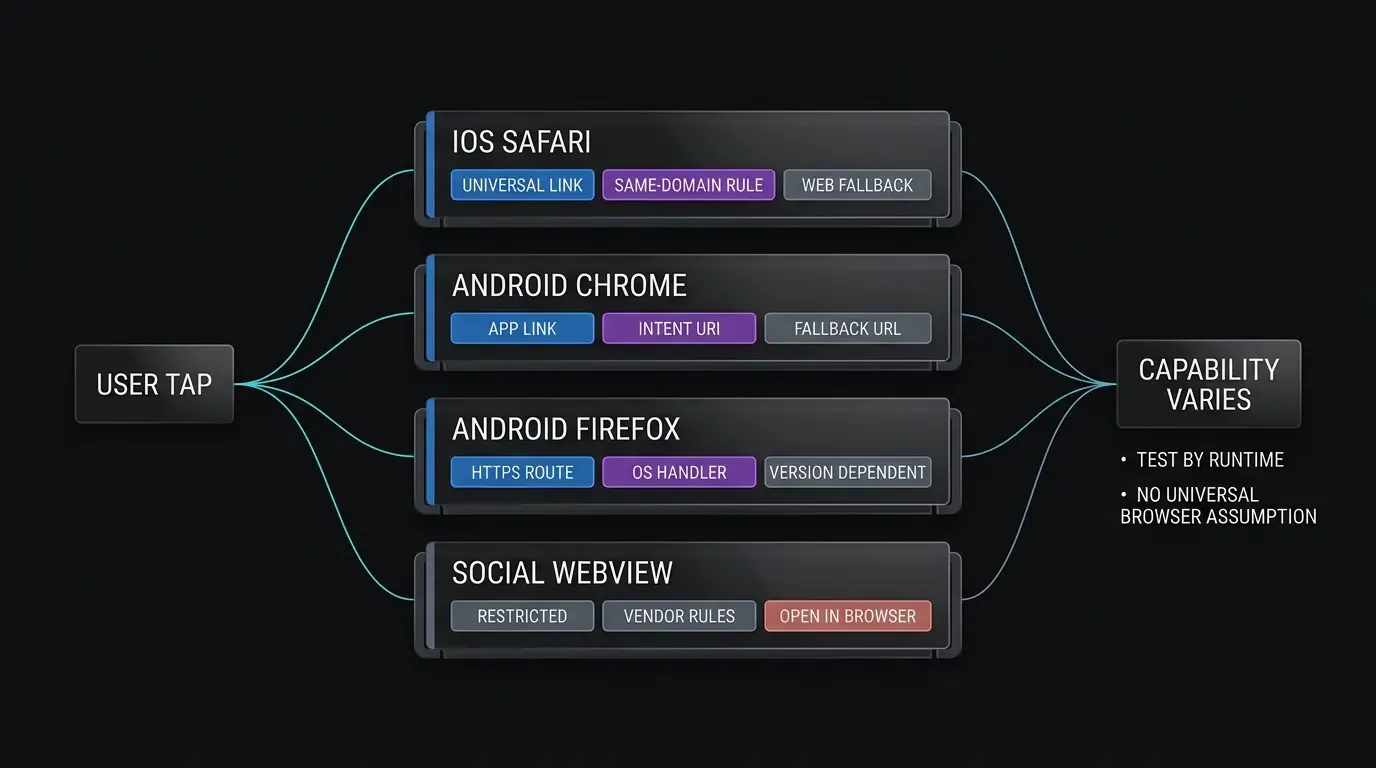
Limitaciones del mismo dominio en Safari: navegación por los límites de dominio cruzado de Universal Links
Los Universal Links de Apple proporcionan verificación de dominio criptográfica para aplicaciones iOS. Sin embargo, Apple Safari aplica una restricción estricta de navegación dentro del mismo dominio, como se documenta en la Documentación para desarrolladores de Apple sobre cómo permitir que las aplicaciones y sitios web enlacen con su contenido. Si un usuario navega por una página web alojada en https://example.com/promo y toca un Universal Link que apunta exactamente al mismo dominio (https://example.com/app/open), Safari asume que el usuario pretende seguir navegando por el sitio web y ejecuta la navegación web estándar en lugar de abrir la aplicación nativa.
Cuando el comportamiento deseado en Safari es salir del sitio actual y abrir la aplicación, el uso de un subdominio asociado diferente es un patrón documentado por Apple. La página de destino web debe residir en un dominio distinto o subdominio dedicado (como https://www.example.com o https://link.example.com), mientras que el dominio asociado del Universal Link se enruta a través de un host de destino separado (como https://app.example.com). Tocar un enlace que apunta a través de límites de subdominios distintos satisface las heurísticas de navegación de Safari e invoca la ejecución de la aplicación nativa.
URIs de intención de Google Chrome: estructuración de paquetes de respaldo en Android
En dispositivos Android que ejecutan Google Chrome, los desarrolladores web pueden aprovechar las URIs de intención de Android para iniciar aperturas de aplicaciones nativas y especificar respaldos de navegador automatizados dentro de una única cadena URI. Una URI de intención de Android utiliza la sintaxis intent://, codificando la ruta de destino, el nombre del paquete de la aplicación objetivo y una URL de respaldo del navegador:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
Cuando un usuario toca una URI de intención en Chrome:
- Resolución de actividad: Chrome intenta resolver la intención en una actividad elegible y navegable que coincida con el paquete y el esquema declarados.
- Lanzamiento nativo: Si hay una actividad elegible presente, el sistema operativo inicia la aplicación de destino y entrega la carga útil de intención.
- Ejecución de respaldo: Si no hay ninguna aplicación coincidente instalada, Chrome detecta el fallo de resolución y navega a la URL definida en
S.browser_fallback_url, dirigiendo al usuario a Google Play o a una página de destino web explícita sin mostrar cuadros de diálogo de error de protocolo no controlado.
Detección de aperturas de aplicaciones a través de la API de visibilidad de página del W3C (document.hidden)
Al utilizar esquemas de URL personalizados estándar o Universal Links, las páginas web evalúan si se ha producido un lanzamiento de la aplicación para detener los temporizadores de respaldo secundarios. Dado que el JavaScript del navegador no puede consultar directamente las tablas de procesos del sistema operativo nativo para confirmar el estado de la aplicación, las arquitecturas frontend se basan en la Especificación de Nivel 2 de visibilidad de página del W3C.
Cuando un navegador transfiere con éxito la ejecución a una aplicación externa, la pestaña del navegador pasa a segundo plano, alterando su estado de visibilidad. Los scripts del lado del cliente escuchan el evento visibilitychange e inspeccionan la propiedad document.hidden:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // El navegador perdió la visibilidad en primer plano; borrar el temporizador de respaldo de la tienda pendiente
        clearTimeout(fallbackTimer);
    }
});
El uso de visibilitychange proporciona una señal de que el navegador perdió el foco en primer plano tras un intento de lanzamiento. Aunque no prueba por sí solo que la aplicación objetivo específica se haya lanzado con éxito, sirve como una señal de supresión útil para evitar redirecciones no deseadas a la tienda mientras el usuario está fuera del navegador.
Mecanismos técnicos de aperturas directas y respaldos retardados de la tienda
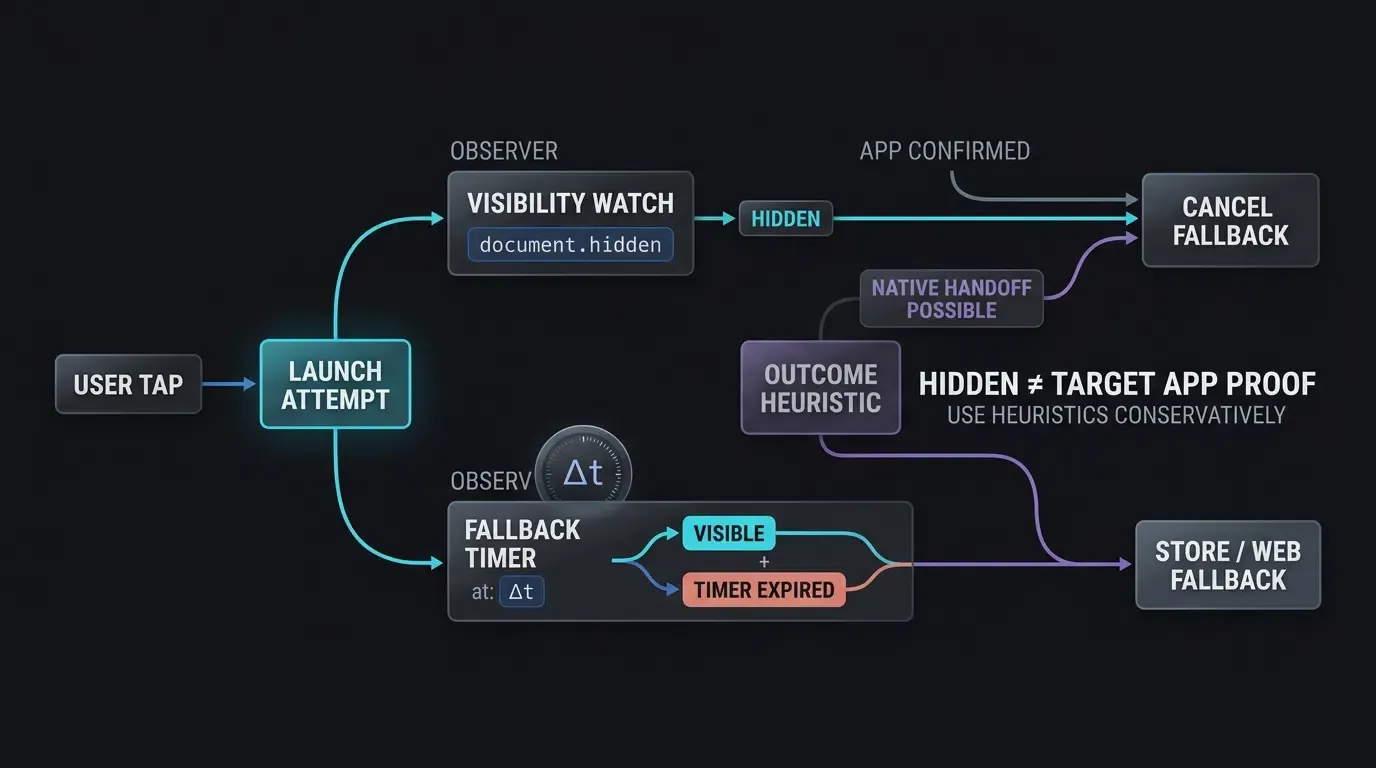
La cascada de redirección de varios niveles: Universal Links, esquemas personalizados y respaldos de tienda
Las arquitecturas de producción de web a app despliegan una cascada de redirección de varios niveles que se degrada con elegancia a través de diversos sistemas operativos, proveedores de navegadores y estados de instalación:
- Nivel 1: Enlaces profundos verificados por el SO (Universal Links y App Links): El enrutamiento principal utiliza enlaces verificados por dominio HTTPS. En iOS 9+ y Android 6.0+, estos enlaces proporcionan lanzamientos directos y sin cuadros de diálogo cuando la aplicación está instalada, mientras que recurren a la navegación web cuando no está instalada.
- Nivel 2: Esquemas de URI personalizados y protocolos de intención: Cuando los enlaces verificados no están disponibles o funcionan en versiones de navegador heredadas, el motor de enrutamiento recurre a esquemas de URI personalizados (
myapp://) o URIs de intención de Android activadas por clics directos del usuario. - Nivel 3: Redirección contextual a la tienda: Si ningún protocolo nativo lanza una sesión de la aplicación, la capa de respaldo dirige el navegador a la Apple App Store, Google Play Store o un punto final de descarga explícito mientras pasa parámetros de atribución al backend cuando es soportado.
Evitar el sondeo de iframes ocultos heredados en navegadores modernos
Una solución histórica para esquemas personalizados implicaba inyectar elementos iframe ocultos en el DOM para sondear si una aplicación estaba instalada sin navegar fuera de la página. En los navegadores móviles modernos, este enfoque está desaconsejado y es contraproducente:
- Las versiones modernas de Apple Safari y Google Chrome bloquean activamente las invocaciones de esquemas personalizados originadas desde iframes inyectados dinámicamente.
- En Safari, intentar cargar un esquema no instalado a través de un iframe puede seguir provocando alertas molestas de "dirección no válida".
- El sondeo con iframes ocultos elude el seguimiento de gestos del usuario, lo que activa advertencias de seguridad del navegador.
En lugar de depender del sondeo silencioso mediante iframe, las arquitecturas modernas utilizan Universal Links y App Links verificados. Cuando los esquemas personalizados deben ser compatibles como respaldo, deben invocarse directamente desde manejadores de clics iniciados por el usuario acompañados de llamadas a la acción (CTA) de respaldo explícitas y controladas por el usuario.
Estrategias de temporización de respaldo basadas en temporizadores y visibilidad
Para transferir a los usuarios no instalados a las fichas de las tiendas de aplicaciones sin interferir con los lanzamientos de aplicaciones nativas, los scripts del cliente despliegan una heurística empírica que combina comprobaciones de visibilidad y temporizadores de ejecución. Cuando un usuario hace clic en un botón de CTA de web a app:
- Intento de lanzamiento: El script intenta activar la aplicación nativa mediante un Universal Link o un esquema personalizado.
- Armado del temporizador: Se establece un tiempo de espera de JavaScript (típicamente una ventana heurística específica de la implementación entre 1500ms y 2500ms).
- Cálculo del latido: El script registra la marca de tiempo antes de activar la navegación y evalúa el tiempo transcurrido al ejecutar el temporizador. Si se produjo un lanzamiento de la aplicación, la suspensión del sistema operativo retrasa la ejecución del temporizador; cuando el usuario regresa finalmente al navegador, el tiempo transcurrido supera sustancialmente el intervalo establecido (
), lo que permite al script cancelar la redirección a la tienda. - Redirección de respaldo: Si
document.hiddenpermanece en falso y el tiempo transcurrido se alinea estrechamente con el intervalo establecido (), el intento de lanzamiento no produjo una señal de pérdida de primer plano dentro de la ventana configurada, y el script procede con la redirección explícita a la tienda.
[El usuario toca el botón de CTA de la Web]
             │
             ▼
[Capa de detección de navegador y SO]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [App Link verificado / Intención]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Elegible             Ruta Web     Elegible                  Ruta Web
│                        │         │                        │
▼                        ▼         ▼                        ▼
[Abre la App]        [Web]    [Abre la App]                 [Web]
             │                                  │
             ▼                                  ▼
     [Verificación de visibilidad]                  [Respaldo de intención]
             │                                  │
             ▼                                  ▼
     [Redirección a App Store]              [Redirección a Play Store]
Cómo implementar la redirección de web a app con SDKs de JavaScript
Inicialización de la redirección del lado del cliente mediante el SDK Web JS de OpoInstall
El SDK Web JS de OpoInstall proporciona enrutamiento entre navegadores, abstrayendo las complejidades del análisis del agente de usuario (user-agent), el enrutamiento de Universal Links y la temporización de respaldo. Los desarrolladores inicializan el SDK en sus páginas de destino web, configurando su identificador de aplicación único y sus parámetros de enrutamiento.
El script debe cargarse de forma asíncrona e inicializarse durante la construcción inicial del DOM. Revise la documentación de integración del SDK Web para ver los parámetros completos de la interfaz y las especificaciones de la API.
Vinculación de clics activados por el usuario a métodos m.wakeupOrInstall()
Para cumplir con las restricciones modernas de gestos del usuario en el navegador, la redirección debe estar vinculada directamente a eventos físicos de toque o clic. El SDK de OpoInstall expone el método wakeupOrInstall(), que organiza la cascada de redirección:
- Evalúa el tipo de dispositivo del cliente (iOS, Android, escritorio).
- Genera Universal Links o URIs de intención de Chrome adecuados sobre la marcha.
- Adjunta parámetros contextuales a la solicitud de lanzamiento.
- Gestiona automáticamente los oyentes de visibilidad y los temporizadores de respaldo.
Paso de parámetros de consulta dinámicos a través de transiciones de web a app
Los parámetros dinámicos pasados durante la redirección web pueden incluir códigos promocionales, tokens de invitación, IDs de canal de marketing o destinos de enrutamiento dentro de la aplicación. El script frontend captura estos parámetros de la cadena de consulta de la URL, desinfecta las entradas frente a restricciones estrictas de longitud y caracteres, y los vincula a la carga útil de redirección.
La implementación técnica a continuación demuestra cómo configurar el SDK Web JS de OpoInstall en una página de destino H5, adjuntar parámetros de campaña desinfectados y vincular la ejecución a un clic de botón interactivo:
// Web: Implementación de página de destino H5 con el SDK Web JS de OpoInstall
// Ejemplo de integración de referencia; verifique la URL del script, el constructor, el ciclo de vida de la devolución de llamada,
// el esquema de parámetros y la firma de wakeupOrInstall() con la versión del SDK Web de OpoInstall implementada actualmente en producción.
(function() {
    // Inyección dinámica de script para el SDK Web de OpoInstall
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // Inicializar la instancia del SDK Web de OpenInstall
        var openInstall = new OpenInstall({
            appKey: "TU_APPKEY_DE_OPOINSTALL",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // Vincular la redirección directamente a un evento de clic del usuario (cumple con los requisitos de gesto del usuario del navegador)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // Desinfección de entrada: validar parámetros frente a listas de permitidos estrictas y límites de longitud
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // Aplicar restricciones alfanuméricas y de longitud en identificadores
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // Ejecutar cascada de redirección de varios niveles:
                    // 1. Intenta la apertura directa mediante Universal Link / App Link
                    // 2. Recurre a la descarga de la tienda si no se detectan señales de lanzamiento
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: WebViewClient personalizado que anula shouldOverrideUrlLoading con límites de marco y seguridad de ruta
// Intercepta esquemas personalizados, protocolos de intención y enlaces internos de la aplicación con validación de destino estricta
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // Postura de seguridad estricta: rechazar solicitud si hay claves de consulta desconocidas
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // Requisito de seguridad: Restringir el enrutamiento de aplicaciones externas solo a navegaciones de marco principal
        if (!request.isForMainFrame) {
            return false // Los submarcos e iframes no pueden activar intenciones externas ni esquemas personalizados
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Obsoleto en Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // La devolución de llamada heredada carece de metadatos fiables isForMainFrame; no enrutar esquemas externos
        return if (scheme == "http" || scheme == "https") {
            false // Permitir la carga de contenido web estándar
        } else {
            Log.w("WebViewClient", "Esquema externo bloqueado en devolución de llamada heredada: $scheme")
            true // Suprimir errores de esquema no controlados sin lanzar intenciones externas
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. Manejar HTTP / HTTPS y enlaces internos de la aplicación
        if (scheme == "http" || scheme == "https") {
            // Comprobar si la URL coincide con el dominio App Link propio de la aplicación host
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "Enlace interno de la aplicación verificado. Despachando al enrutador interno.")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "Enlace interno de la aplicación malformado o no autorizado rechazado: $uri")
                }
                return true // Manejado internamente; cancelar carga de webview
            }
            return false // Permitir que WebView cargue contenido web estándar de forma nativa
        }

        // 2. Validar esquemas personalizados contra listas de permitidos estrictas de esquema, host, ruta y consulta
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. Manejar URIs de intención de Chrome con reconstrucción segura
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // Reconstruir una intención ACTION_VIEW limpia y dedicada en lugar de ejecutar el objeto analizado sin procesar
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "Intención rechazada con URI de datos no válida: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "Intención rechazada por falta de carga útil de URI de datos")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "Intención rechazada por apuntar a un paquete no verificado: $targetPackage")
                    true // Cancelar intención de paquete no verificado
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "Error al analizar URI de intención: $url", e)
                true // Suprimir errores de esquema no controlados
            }
        }

        // Rechazar esquemas desconocidos para evitar errores net::ERR_UNKNOWN_URL_SCHEME
        Log.w("WebViewClient", "Navegación de esquema no verificada bloqueada: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "No se encontró ninguna actividad para manejar la intención: ${intent.data}", e)
            true // Evitar fallo de webview
        }
    }
}
// iOS: Implementación de WKNavigationDelegate para Universal Links e intercepción de esquemas personalizados
// Intercepta acciones de navegación dentro de WKWebView y aplica límites de seguridad de dominio, ruta y consulta
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // Validación fallida por cierre: rechazar URL si existen claves de consulta desconocidas
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // Validar claves y valores de parámetros de consulta con postura de cierre por fallo
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override func viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. Manejar el dominio asociado de la aplicación host (Universal Link propio)
        // Nota de documentación de Apple: Abrir el propio Universal Link de una aplicación mediante UIApplication.open()
        // no volverá a dirigir a la aplicación. Debe ser validado y enviado al enrutador interno directamente.
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] Dominio asociado detectado: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] Ruta interna no autorizada o malformada suprimida: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. Manejar esquemas personalizados con lista de permitidos estricta y validación de ruta
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] No se pudo lanzar el esquema personalizado permitido: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] Esquema o ruta no autorizada suprimida: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. Navegación web estándar permitida
        decisionHandler(.allow)
    }
}
Superación de entornos aislados de WebView y navegadores en la aplicación
El desafío del navegador en la aplicación: navegación por WebViews restrictivas en aplicaciones sociales
Una proporción sustancial del tráfico de la web móvil se origina a partir de enlaces compartidos dentro de plataformas de redes sociales y aplicaciones de mensajería (como WeChat, Line, Instagram y Facebook Messenger). Cuando un usuario toca un enlace dentro de estas aplicaciones, la plataforma renderiza la página de destino dentro de un navegador en la aplicación (WebView) incrustado en lugar de abrir el navegador predeterminado del sistema (Safari o Chrome).
Dado que los navegadores sociales en la aplicación aplican entornos aislados específicos del proveedor, sus capacidades varían significativamente:
- Algunos entornos interceptan y suprimen por completo los esquemas de URI personalizados (
myapp://). - Las transferencias de Universal Link pueden estar restringidas, manteniendo a los usuarios atrapados dentro de la vista web de la aplicación social.
- Las descargas directas de archivos APK o redirecciones externas a tiendas pueden estar bloqueadas según las políticas de la plataforma y las versiones de la aplicación.
En lugar de asumir un mecanismo de ruptura automatizado universal, las arquitecturas de web a app detectan estos tiempos de ejecución y proporcionan una guía visual clara que dirige a los usuarios a abrir el enlace en el navegador predeterminado de su sistema (por ejemplo, a través del menú nativo "Abrir en Safari" o "Abrir en Chrome").
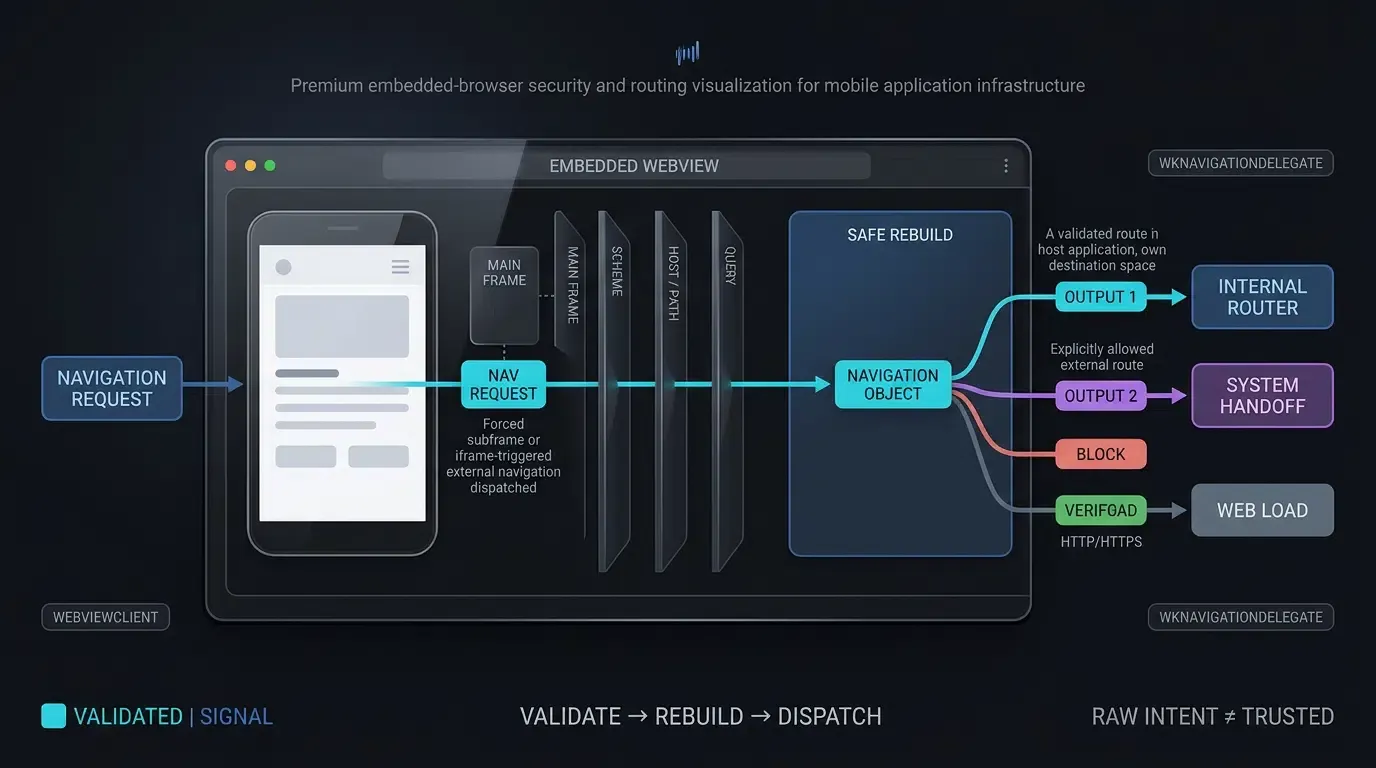
Manejo de WebView en Android: anulación de shouldOverrideUrlLoading con una lista de permitidos estricta
Cuando las aplicaciones móviles alojan WebViews integradas dentro de sus propias interfaces nativas, los desarrolladores deben configurar la intercepción de navegación adecuada. De forma predeterminada, el WebView de Android reconoce solo protocolos web estándar (http:// y https://). Cuando una página web dentro del WebView intenta navegar a un esquema de URI personalizado (myapp://) o una URI de intención de Android (intent://), el WebView arroja un error de protocolo no controlado: net::ERR_UNKNOWN_URL_SCHEME.
Como se describe en la Referencia para desarrolladores de Android sobre WebViewClient shouldOverrideUrlLoading, los desarrolladores deben extender WebViewClient y anular shouldOverrideUrlLoading. De acuerdo con la Guía de pruebas de seguridad de aplicaciones móviles de OWASP sobre enlaces profundos inseguros, los desarrolladores deben aplicar una lista de permitidos estricta de esquemas, verificar que los eventos de navegación se originen en el marco principal (request.isForMainFrame) para evitar el abuso de iframe, y reconstruir intenciones ACTION_VIEW seguras en lugar de enviar objetos de intención sin procesar y sin restricciones al sistema operativo.
Manejo de WKWebView en iOS: implementación de decidePolicyForNavigationAction y límites de dominio propio
En iOS, las aplicaciones que integran componentes WKWebView deben gestionar las políticas de navegación a través de la Guía para desarrolladores de Apple sobre WKNavigationDelegate.
Existe una distinción arquitectónica crítica con respecto a los Universal Links: como documenta Apple, si una aplicación llama a UIApplication.shared.open() en un Universal Link que apunta a su propio dominio asociado, iOS no abrirá el enlace en la aplicación anfitriona como un Universal Link. Por lo tanto:
- Dominios asociados de la aplicación anfitriona: Si la URL coincide con el dominio asociado de la propia aplicación anfitriona (
app.example.com), la aplicación debe cancelar la carga de la vista web (decisionHandler(.cancel)), validar la ruta y los parámetros contra listas de permitidos estrictas, e invocar directamente al enrutador de navegación interno de la aplicación. - Esquemas externos permitidos: Si la URL contiene un esquema personalizado permitido que apunta a una aplicación externa, verifique el esquema, el host, la ruta y el formato de consulta contra una lista de permitidos explícita antes de delegar en
UIApplication.shared.open.
Distinción entre Smart App Banners de Apple y banners personalizados de Web-a-App
En escenarios donde la redirección de página completa interrumpiría la experiencia del usuario (como blogs de contenido, portales de noticias o documentación técnica), los equipos de crecimiento despliegan banners promocionales. Los equipos de ingeniería deben distinguir entre dos arquitecturas de banners distintas:
- Smart App Banners de Apple: Una característica nativa de Safari declarada mediante
<meta name="apple-itunes-app" content="app-id=myAppID">. Este banner es renderizado nativamente por Safari en dispositivos iOS sin ejecución de JavaScript, pero no se muestra en Android ni en navegadores de terceros. - Banners de CTA personalizados de Web-a-App: Componentes HTML renderizados por JavaScript que pueden mostrarse en los principales navegadores móviles, mientras que el comportamiento de apertura de aplicaciones sigue dependiendo del navegador y la plataforma. Estos banners muestran iconos de aplicación dinámicos, títulos, calificaciones y CTA contextuales, activando
m.wakeupOrInstall()para pasar parámetros de tiempo de ejecución directamente a la aplicación nativa. Los desarrolladores pueden obtener bibliotecas de cliente directamente desde el centro de descargas del SDK de OpoInstall.
Matriz de compatibilidad de redirección de web a app entre navegadores
Evaluación de protocolos de redirección en entornos de navegadores móviles
Debido a que los proveedores de navegadores actualizan continuamente las políticas de seguridad de navegación, los equipos de ingeniería deben evaluar los protocolos de redirección en entornos de navegador específicos para mantener embudos de usuario fiables.
Capacidades técnicas y limitaciones de comportamiento del entorno del navegador
La tabla a continuación resume la compatibilidad técnica entre navegadores, las restricciones de gestos del usuario y los mecanismos de respaldo:
| Navegador / Entorno | Protocolo principal soportado | Restricciones de activación del usuario | Comportamiento de apertura de app | Mecanismo de respaldo para no instalados |
|---|---|---|---|---|
| iOS Safari | Universal Links | Gesto del usuario requerido para esquemas personalizados; patrón de subdominio cruzado recomendado para Universal Links | Abre la app directamente si es elegible y está verificada | Carga la URL web en el navegador |
| Android Chrome | Android App Links / Intent URIs | Gesto directo del usuario requerido para intent:// y esquemas personalizados |
Elude el diálogo de selección si el host está verificado | Navega a S.browser_fallback_url o Play Store |
| Android Firefox | Enlaces HTTPS / Enrutamiento de app soportado por SO donde sea elegible | Dependiente de la versión del navegador; validar contra el comportamiento actual de Firefox en Android | Puede variar según la versión de Firefox y el estado del manejador de enlaces de Android | Sigue el enlace web estándar |
| WebViews sociales integradas | Varía según la aplicación y la versión | Sujeto a entornos aislados de contenedores sociales e intercepción de clics | Frecuentemente interceptado o restringido | Guiar al usuario al navegador predeterminado del sistema (Safari / Chrome) |
| WebView de Android integrado | Interceptado a través de shouldOverrideUrlLoading |
La implementación de la aplicación anfitriona controla las reglas de activación | Requiere anulación explícita de WebViewClient |
Lanza net::ERR_UNKNOWN_URL_SCHEME a menos que se anule |
Preguntas frecuentes (FAQ)
¿Cómo gestiona la redirección de web a app a los usuarios que no tienen la aplicación instalada?
¿Por qué fallan las redirecciones programáticas sin un evento de clic del usuario?
¿Cómo puedo evitar errores net::ERR_UNKNOWN_URL_SCHEME en WebViews de Android?
Resumen y marco de decisión
La automatización de la redirección de web a app requiere cerrar la brecha entre los entornos aislados del navegador web y los sistemas operativos móviles nativos. Depender de enlaces estáticos básicos o esquemas personalizados no verificados introduce fricción, activa advertencias del navegador y aumenta la deserción a lo largo del viaje del usuario.
Desplegar una canalización de redirección de varios niveles—que combine Universal Links verificados, App Links, JavaScript activado por gestos del usuario y respaldos de tienda elegantes—ayuda a reducir los errores de enrutamiento a nivel de navegador y apoya transiciones más fluidas a aplicaciones nativas. Al combinar SDKs web del lado del cliente con delegados de WebView resistentes y reforzados por listas de permitidos, los equipos de ingeniería reducen la fricción de conversión y respaldan los objetivos de participación del ciclo de vida del usuario.
Para aprender a implementar flujos de redirección de web a app sólidos, consulte la documentación de integración del SDK Web, descargue las bibliotecas de cliente desde el centro de descargas del SDK de OpoInstall, explore la referencia de implementación de atribución móvil, o registre su aplicación en la consola de desarrollador de OpoInstall.
Materiales relacionados
-
Conceptos: Redirección de Web a App, Universal Links, Android App Links, Esquema de URL personalizado, Apple Smart App Banner
-
Tecnologías: API de visibilidad de página del W3C, WebViewClient de Android, WKNavigationDelegate de iOS, URIs de intención
-
Estándares: IETF RFC 3986 Identificador uniforme de recursos, Especificación de dominios asociados de Apple, Protocolo de enlaces de activos digitales de Android, Guía de pruebas de seguridad de aplicaciones móviles (MASTG) de OWASP
-
APIs: API
wakeupOrInstalldel SDK Web JS de OpoInstall,shouldOverrideUrlLoadingde Android,decidePolicyForNavigationActionde iOS -
Documentación y referencias oficiales:
-
Guía para desarrolladores de Apple sobre WKNavigationDelegate
-
Guía para desarrolladores de Android sobre cómo verificar App Links
-
Referencia para desarrolladores de Android sobre WebViewClient shouldOverrideUrlLoading
-
Guía de pruebas de seguridad de aplicaciones móviles de OWASP sobre enlaces profundos inseguros
Share this article