¿Cómo sortear el bloqueo del navegador de WeChat para abrir una aplicación? Abrir una aplicación desde el navegador integrado de WeChat requiere una página de tránsito de web a app compatible con contenedores que detecte el entorno de navegación y ofrezca una opción de inicio iniciada por el usuario y respaldada por la plataforma. En iOS, un Universal Link válido puede abrir la app instalada cuando el navegador host lo permite. En Android, una URI de Intent probada puede ofrecer una transferencia a un navegador externo o a la app, utilizando una página de descarga HTTPS común como alternativa. Ninguna URL de tránsito puede garantizar que WeChat permita la transferencia en todas las versiones del cliente.
El bloqueo en el navegador integrado ocurre cuando las plataformas sociales cerradas restringen que los contenedores web incrustados lancen esquemas de URL personalizados de terceros o ejecuten descargas directas de archivos de paquetes. Gestionar estas restricciones en el enrutamiento de web a app requiere implementar arquitecturas de tránsito compatibles con contenedores que aprovechen los Universal Links respaldados por la plataforma en iOS y transferencias de navegador compatibles e iniciadas por el usuario en Android, manteniendo al mismo tiempo la integridad de los parámetros de campaña.
| Término | Definición | Entidad Relacionada | Rol de Intención de Búsqueda |
|---|---|---|---|
| Web a App | El enrutamiento programático de usuarios web hacia aplicaciones móviles nativas. | SDK de Deep Linking | Informativo / Técnico |
| Navegador Integrado | Un contenedor web aislado integrado dentro de aplicaciones de mensajería social. | WKWebView / Blink | Técnico |
| Instalación Rápida | Una tecnología de integración diseñada para facilitar las transiciones de web a app y de navegador en entornos compatibles. | Esquema de Intent de Android | Técnico / Comercial |
La barrera del ecosistema cerrado: comprender el aislamiento en los navegadores integrados
La muralla técnica: cómo WeChat intercepta esquemas de URL personalizados y descargas arbitrarias
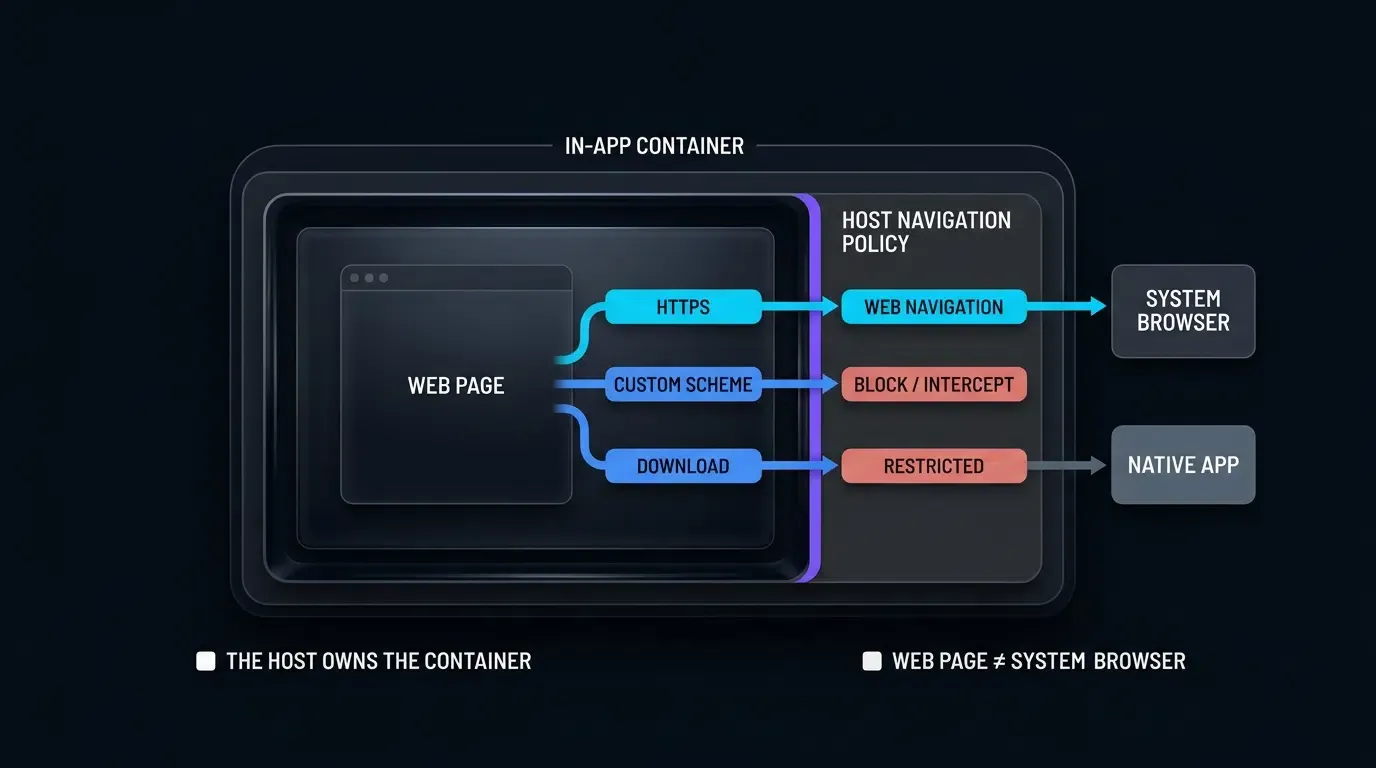
Las aplicaciones de mensajería móvil, sobre todo Tencent WeChat (MicroMessenger), integran contenedores de renderizado web personalizados dentro de sus aplicaciones cliente. Cuando un usuario toca un enlace web dentro de una sesión de chat, feed de momentos o cuenta oficial, el enlace se carga en el navegador interno de WeChat en lugar de transferir la solicitud de navegación al navegador predeterminado del sistema operativo (como Mobile Safari o Google Chrome).
Dependiendo de la versión del cliente de WeChat, el sistema operativo y las políticas de navegación del host, los esquemas de URL personalizados registrados por aplicaciones de terceros pueden ser interceptados o bloqueados. Las solicitudes de descarga directa de APK también pueden verse restringidas, impidiendo el flujo previsto de descarga o instalación. Los desarrolladores deben verificar el comportamiento de transferencia compatible en dispositivos representativos y proporcionar una alternativa HTTPS accesible.
Realidades de los contenedores: aislamiento de WebKit en iOS frente a implementaciones de XWeb en Android
La arquitectura técnica subyacente del navegador integrado varía significativamente entre sistemas operativos, lo que determina distintos comportamientos de intercepción:
- Entorno iOS: En iOS, WeChat integra el marco
WKWebViewde Apple. Si bien WebKit aplica el aislamiento de procesos estándar de iOS, WeChat implementa interceptores personalizados deWKNavigationDelegate. Cuando una página solicita una acción de navegación que involucra un esquema de protocolo personalizado, WebKit delega la decisión a la aplicación host, permitiendo que el contenedor gestione solicitudes no HTTP/HTTPS según sus políticas de plataforma. - Entorno Android: En Android, el navegador integrado de WeChat puede restringir las descargas directas de APK o la gestión de descargas externas, según la versión del cliente, las políticas de seguridad del host y las características de respuesta. Por lo tanto, un enlace de APK puede no iniciar el flujo de descarga previsto. Los desarrolladores deben verificar la respuesta en dispositivos representativos y proporcionar un navegador externo aprobado o una alternativa HTTPS cuando sea compatible.
El costo de la fricción manual: cuantificación de la pérdida de conversiones desde el aviso del menú superior derecho
Para solucionar los bloqueos del navegador integrado, las campañas de marketing tradicionales suelen depender de superposiciones modales estáticas que muestran una flecha apuntando a la esquina superior derecha de la pantalla con instrucciones: “Toca el botón del menú y selecciona ‘Abrir en el navegador’.”
Cambiar de navegador manualmente puede aumentar el abandono; los equipos de ingeniería deben medir su impacto con datos de conversión específicos de campaña. Requerir que los usuarios ejecuten manualmente una transferencia de navegador en varios pasos introduce fricción, lo que provoca abandonos impulsados por la fatiga cognitiva, preocupaciones de privacidad o confusión con respecto a los menús del sistema.
Por qué los WebViews de mensajería social suprimen los esquemas de URL personalizados
Controles de seguridad y monopolio: prevención de phishing, clickjacking y exfiltración de tráfico
La razón principal detrás de la intercepción en el navegador integrado es la seguridad de la plataforma y el control del ecosistema. Permitir que páginas web arbitrarias ejecuten esquemas de URL personalizados no verificados expone a los usuarios a ataques de clickjacking, aperturas de aplicaciones no autorizadas y estafas de phishing donde sitios maliciosos activan acciones en aplicaciones locales sin el consentimiento del usuario.
Desde la perspectiva del ecosistema, las plataformas cerradas buscan maximizar el tiempo de sesión del usuario dentro de su entorno propietario. Las transiciones libres de web a app redirigen a los usuarios fuera de la aplicación de mensajería hacia ecosistemas de software externos, cortando las señales de atribución de marketing y las métricas de interacción gestionadas por la plataforma host.
El mecanismo técnico: cómo shouldOverrideUrlLoading y las políticas de navegación de WebKit suprimen los esquemas
A nivel de código, el bloqueo del navegador integrado se ejecuta mediante delegados de intercepción de navegación nativos proporcionados por los marcos de trabajo del sistema operativo subyacente:
En las implementaciones de WebView de Android, la aplicación host reemplaza la devolución de llamada shouldOverrideUrlLoading dentro de WebViewClient:
// Representación conceptual de la intercepción en el webview integrado
@Override
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("http://") || url.startsWith("https://")) {
        // Permitir navegación web estándar dentro del contenedor
        return false;
    }
    // Bloquear protocolos no estándar (esquemas de URL personalizados como myapp://)
    Log.w("InAppBrowser", "Esquema de terceros interceptado: " + url);
    return true; // Interrumpe el envío del protocolo del sistema
}
En iOS, el método webView(_:decidePolicyFor:decisionHandler:) de WKNavigationDelegate ejecuta una comprobación equivalente. Si el esquema de URL solicitado no coincide con http o https, el controlador de decisiones invoca WKNavigationActionPolicy.cancel, evitando que iOS envíe el URI al controlador de protocolo del sistema.
Restricciones de descarga directa de APK: por qué las URL de APK nativas muestran páginas en blanco en contenedores sociales
Cuando un navegador estándar encuentra una URL que sirve un archivo APK, este inspecciona la cabecera de respuesta HTTP Content-Disposition: attachment o la cabecera Content-Type y entrega el flujo de bytes entrante al componente de descarga del sistema según sus políticas de descarga.
Los navegadores sociales integrados anulan intencionalmente esta transferencia de descarga. En Android, el navegador integrado de WeChat puede restringir las descargas directas de APK o la gestión de descargas externas, según la versión del cliente, las políticas de seguridad del host y las características de respuesta. Por lo tanto, un enlace de APK puede no iniciar el flujo de descarga previsto. Los desarrolladores deben verificar la respuesta en dispositivos representativos y proporcionar un navegador externo aprobado o una alternativa HTTPS cuando sea compatible.
El impacto en la atribución de marketing y la participación posterior en la app
La intercepción del navegador integrado interrumpe los flujos de datos de atribución de marketing. Cuando un usuario es bloqueado o forzado a cambiar de navegador manualmente, los parámetros de URL de campaña (como utm_source, utm_campaign y los tokens de recomendación únicos) suelen perderse o eliminarse durante las transiciones de dominio no coordinadas.
Si los parámetros de campaña se pierden durante una transferencia de navegador, es posible que la sesión de la app resultante tenga un contexto de atribución incompleto. Que una instalación se atribuya a una campaña, a otra fuente o a un canal orgánico depende del sistema de atribución y de las señales disponibles para este. Esto puede reducir la precisión de los informes e interrumpir los flujos de incorporación basados en recomendaciones.
Arquitectura técnica para transiciones conformes en navegadores integrados
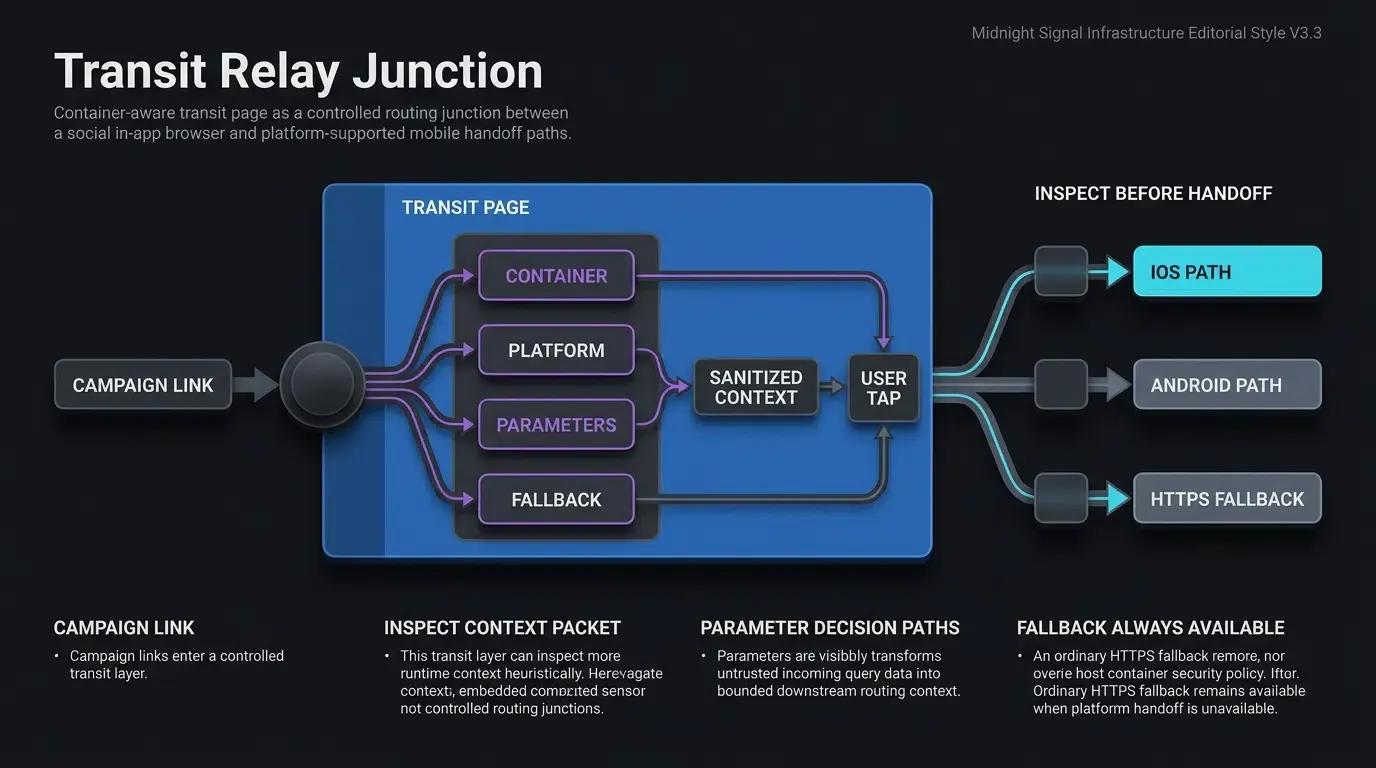
Topología de redireccionamiento en dos etapas: clic del usuario ──> página de tránsito ──> inicio del sistema
Para gestionar las rutas de navegación compatibles respetando las políticas del host, las arquitecturas de ingeniería de crecimiento despliegan una topología de redireccionamiento de tránsito en dos etapas.
En lugar de vincular directamente los anuncios promocionales o las publicaciones sociales a esquemas personalizados sin procesar o archivos APK directos, la URL de campaña apunta a un dominio de tránsito especializado y de alta disponibilidad. Al llegar, la página de tránsito ejecuta la detección de contenedores del lado del cliente, evalúa las capacidades del sistema operativo y selecciona dinámicamente la ruta de redireccionamiento óptima y compatible con la plataforma:
[El usuario toca el enlace en el chat social] ──> Dominio de tránsito (Inspección del contenedor)
                                                         │
                                                         ├──> iOS: Universal Link válido ──> App o alternativa HTTPS
                                                         │
                                                         └──> Android: Transferencia de Intent compatible ──> Descarga externa o alternativa
Detección de contenedores del lado del cliente: identificación de la cadena User-Agent de MicroMessenger
La página de tránsito inspecciona la propiedad navigator.userAgent del navegador al inicializar el documento utilizando indicadores heurísticos para identificar si el entorno de ejecución es un navegador social integrado.
Tencent WeChat inyecta el token MicroMessenger junto con los metadatos de la versión en la cadena User-Agent en las plataformas iOS y Android:
- Ejemplo de User-Agent de WeChat en iOS:
... MicroMessenger/8.0.38(0x1800262c) NetType/WIFI Language/en ... - Ejemplo de User-Agent de WeChat en Android:
... Mobile Safari/537.36 MMWEBID/8821 MicroMessenger/8.0.37.2380(0x2800255b) ...
El siguiente fragmento de código ilustra cómo inspeccionar contenedores sociales integrados mediante reglas heurísticas de User-Agent y ejecutar el enrutamiento de tránsito condicional de forma segura:
<!-- Script de detección de WebView integrada y redirección de tránsito en el frontend -->
<!-- Archivo: transit_router.html -->

<!DOCTYPE html>
<html lang="es">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Abriendo aplicación...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 40px 20px;
        }
        .loading-card {
            background: #ffffff;
            border-radius: 12px;
            padding: 24px;
            box-shadow: 0 4px 12px rgba(0,0,0,0.05);
            max-width: 400px;
            margin: 0 auto;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            padding: 12px 24px;
            border-radius: 24px;
            text-decoration: none;
            font-weight: 600;
            margin-top: 16px;
        }
        .link-fallback {
            display: block;
            margin-top: 16px;
            font-size: 13px;
            color: #666;
            text-decoration: underline;
        }
    </style>
</head>
<body>

    <div class="loading-card">
        <h2>Abriendo aplicación...</h2>
        <p id="status-text">Detectando el entorno del navegador y preparando la navegación.</p>
        <!-- Enlace de anclaje principal accesible de un solo propietario; href de destino actualizado dinámicamente con parámetros de consulta desinfectados -->
        <a id="app-launch-btn" class="btn-download" href="https://app.example.com/download">Iniciar aplicación</a>
        <!-- Enlace de alternativa HTTPS secundario visible si el contenedor host rechaza el envío del Intent -->
        <a id="browser-fallback-link" class="link-fallback" href="https://app.example.com/download">Continuar a la página de descarga</a>
    </div>

    <!-- Inclusión del SDK Web oficial de OpoInstall (Verificar para la versión desplegada) -->
    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>
    <script>
    (function() {
        // Paso 1: Detección heurística del contenedor del cliente
        var ua = navigator.userAgent || "";
        var isInWeChat = /MicroMessenger/i.test(ua);
        var isAndroid = /Android/i.test(ua);
        var isIOS = /iPhone|iPad|iPod/i.test(ua);

        var statusText = document.getElementById("status-text");
        var launchBtn = document.getElementById("app-launch-btn");
        var fallbackLink = document.getElementById("browser-fallback-link");

        // Paso 2: Desinfección de entradas alineada con OWASP para parámetros de consulta
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        // Ayudante: Convierte el diccionario desinfectado de clave-valor nuevamente en una cadena de consulta URL segura
        function buildQueryString(params) {
            var parts = [];
            for (var key in params) {
                if (Object.prototype.hasOwnProperty.call(params, key) && params[key]) {
                    parts.push(encodeURIComponent(key) + "=" + encodeURIComponent(params[key]));
                }
            }
            return parts.length > 0 ? "?" + parts.join("&") : "";
        }

        var campaignData = getSanitizedQueryParams();
        var sanitizedQueryString = buildQueryString(campaignData);

        // Paso 3: Configurar el destino de respaldo base con parámetros de consulta desinfectados
        var baseFallbackUrl = "https://app.example.com/download" + sanitizedQueryString;

        // Asegurar que el enlace de respaldo secundario visible apunte al destino HTTPS aprobado
        if (fallbackLink) {
            fallbackLink.href = baseFallbackUrl;
        }

        if (launchBtn) {
            if (isInWeChat) {
                if (statusText) {
                    statusText.innerText = "Contenedor social detectado. Toca abajo para iniciar la aplicación o descargar.";
                }

                if (isAndroid) {
                    // Configurar un ejemplo de URI de Intent dirigido a Chrome con URL de respaldo HTTPS desinfectada
                    var encodedFallback = encodeURIComponent(baseFallbackUrl);
                    launchBtn.href = "intent://app.example.com/open" + sanitizedQueryString + "#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=" + encodedFallback + ";end";
                } else if (isIOS) {
                    // Apuntar a un dominio host distinto registrado para Universal Links en iOS
                    launchBtn.href = "https://link.example.com/app/open" + sanitizedQueryString;
                } else {
                    launchBtn.href = baseFallbackUrl;
                }
            } else {
                launchBtn.href = baseFallbackUrl;
            }
        }

        // Paso 4: Inicializar el SDK Web de OpenInstall para la ingesta dinámica de parámetros.
        // El SDK informa su disponibilidad. La persistencia de parámetros y las capacidades
        // de deep linking diferidas dependen de la versión del SDK desplegada y de la integración en la app.
        // El href del elemento ancla HTML configurado en el Paso 3 sigue siendo el único propietario de la navegación.
        if (typeof OpenInstall === "function") {
            try {
                new OpenInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // Devolución de llamada de disponibilidad del SDK.
                        // NO anules launchBtn.onclick aquí; la navegación sigue siendo propiedad exclusiva del href del ancla.
                    }
                });
            } catch (err) {
                console.error("Error de inicialización del SDK de OpenInstall:", err);
                // El href del ancla configurado en el Paso 3 permanece activo y sin inhibiciones
            }
        }
    })();
    </script>
</body>
</html>
Seguridad de dominios e higiene de protocolos: evitar el encubrimiento engañoso para mantener el cumplimiento
Al construir arquitecturas de tránsito web, los desarrolladores deben cumplir con rigurosos estándares de seguridad y cumplimiento. Intentar utilizar el encubrimiento engañoso (mostrar contenido diferente a los escáneres de seguridad de la plataforma que a los usuarios finales) o explotar técnicas de ocupación de dominios infringe tanto los términos de servicio de Tencent como las pautas de calidad de los principales motores de búsqueda.
Las arquitecturas de tránsito conformes se basan en estándares legítimos de la plataforma: Universal Links registrados a través de archivos de asociación de dominios oficiales, URI de Intent de Android estándar y avisos de descarga transparentes iniciados por el usuario. Mantener prácticas limpias de seguridad de dominios garantiza la reputación a largo plazo del dominio y evita que este sea marcado por los cortafuegos de seguridad social.
Cómo funciona el enrutamiento de Universal Links dentro de las aplicaciones sociales de iOS
La excepción de iOS: cómo operan los Universal Links dentro de WebViews integradas
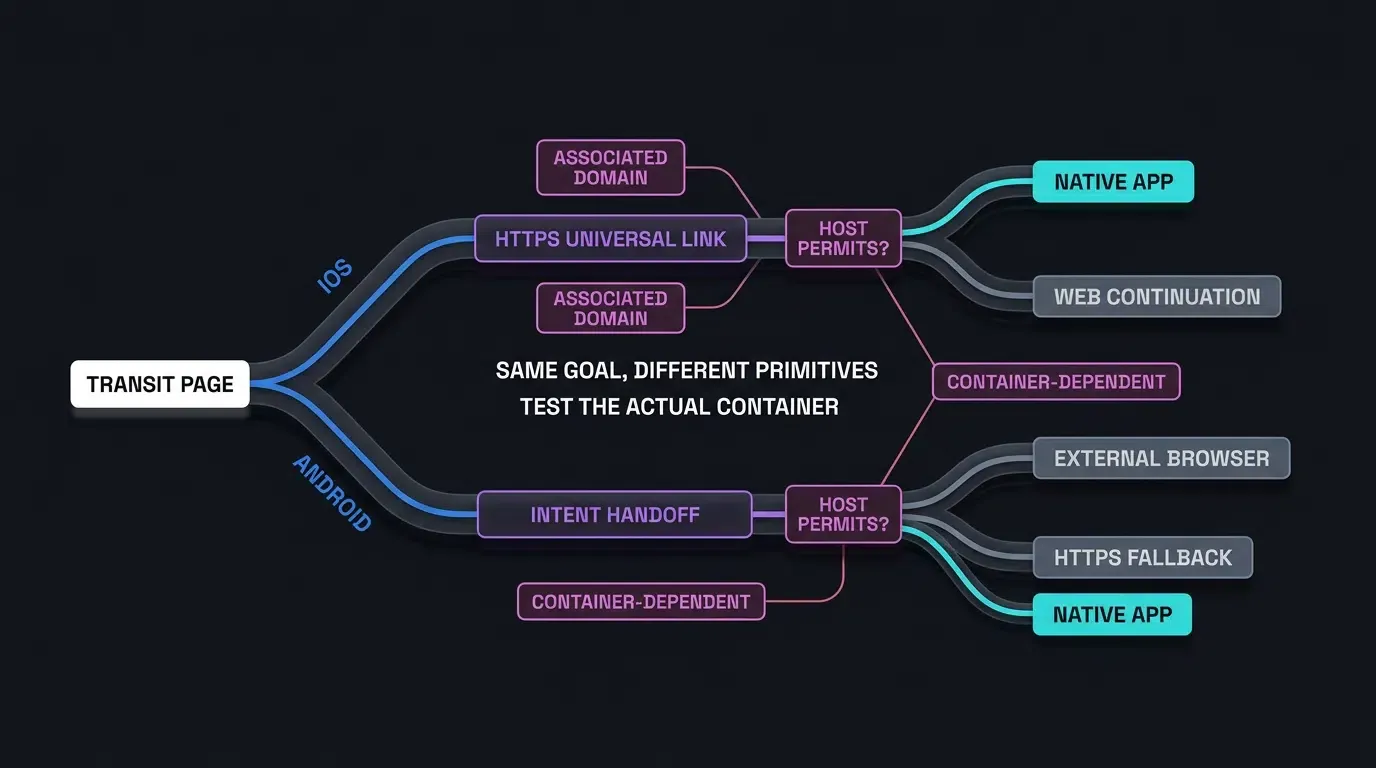
En iOS, los Universal Links de Apple proporcionan un mecanismo respaldado por la plataforma para el enrutamiento de web a app dentro de aplicaciones sociales. A diferencia de los esquemas de URL personalizados (myapp://), los Universal Links utilizan URLs https:// estándar que se vinculan directamente a la aplicación nativa mediante comprobaciones de derechos alojadas por Apple durante la instalación de la app.
Cuando un usuario toca un Universal Link válido, iOS puede abrir la aplicación asociada si esta se encuentra instalada y la asociación de dominios es válida. Dentro de un navegador integrado, el resultado también depende de la gestión de navegación de la aplicación host y de la interacción del usuario.
Uso de dominios de Universal Links distintos para evitar la navegación en el mismo dominio del navegador
En Safari para iOS, tocar un Universal Link alojado en el mismo dominio que la página web actual generalmente continúa la navegación dentro de Safari en lugar de abrir la aplicación nativa. Utilizar un subdominio asociado por separado ayuda a que el sistema trate el enlace como una acción para abrir la app.
Para admitir un enrutamiento de Universal Links confiable, el enlace de tránsito debe originarse en un dominio host distinto al de la página de destino:
Dominio web de origen:       https://www.example.com/landing
Destino del Universal Link: https://link.example.com/app/open (Subdominio o dominio distinto)
Tenga en cuenta que el uso de un dominio asociado por separado es una práctica de navegación establecida en WebKit para Safari; sin embargo, el comportamiento dentro de los navegadores sociales integrados como WeChat aún depende de los delegados del contenedor host y de las políticas de la plataforma.
Gestión de estados de alternativa cuando la aplicación no está instalada en iOS
Si la aplicación de destino no está instalada en el dispositivo iOS, la navegación normalmente continúa hacia la dirección web HTTPS de destino en lugar de abrir una aplicación.
La página de tránsito alojada en el punto final del Universal Link evalúa el estado de alternativa. Si no se produce ningún inicio nativo, la página de tránsito presenta una llamada a la acción (CTA) accesible para descargar en la tienda o ejecuta un flujo de almacenamiento en caché de parámetros diferidos utilizando el SDK Web antes de redirigir al usuario al App Store de Apple.
Preservación del contexto de atribución dinámico a través de las transiciones de la tienda
Cuando un usuario de iOS sin la app instalada transiciona desde un enlace social al App Store, los parámetros de consulta de la URL son eliminados por el entorno de la tienda.
Antes de la transición a la tienda, el SDK Web puede recopilar los parámetros de campaña válidos de acuerdo con la integración desplegada. Tras la instalación, el SDK nativo puede intentar recuperar el contexto de instalación admitido. La restauración exitosa de los parámetros depende de la configuración del SDK, las restricciones de la plataforma y el mecanismo de coincidencia disponible; esto debe validarse mediante pruebas de extremo a extremo.
Implementación de transferencias a navegadores externos e instalación de APK en Android
Esquemas de Intent de Android: activación del inicio del navegador del sistema desde contenedores web
En Android, dado que los webviews integrados restringen los esquemas personalizados y las descargas directas de APK, la página de tránsito puede ordenar al sistema operativo que transfiera la sesión web a un navegador externo del sistema (como Google Chrome o Samsung Internet).
Android es compatible con el esquema de URI intent://, que permite que las páginas web codifiquen declaraciones de Intent del sistema directamente dentro de anclajes HTML o solicitudes de navegación JavaScript. Al formatearse para campañas de Android, las páginas de destino pueden invocar una URL de Intent con action=android.intent.action.VIEW y especificar una URL de alternativa de destino (S.browser_fallback_url). Tenga en cuenta que el comportamiento de envío de intents depende de los gestos de interacción del usuario, la disponibilidad del navegador de destino y las configuraciones de seguridad del contenedor host.
El siguiente fragmento demuestra la sintaxis estándar de la URI de Intent de Android para iniciar navegadores externos del sistema:
<!-- Configuración del esquema de Intent de Android y sintaxis de filtros de manifiesto -->
<!-- Archivo: android_intent_routing.html -->

<!DOCTYPE html>
<html lang="es">
<head>
    <meta charset="UTF-8">
    <title>Sintaxis de enrutamiento con Intents de Android</title>
</head>
<body>

    <!-- Ejemplo 1: URI de Intent de Android dirigida al navegador del sistema Chrome con alternativa HTTPS -->
    <!-- Nota: Especificar package=com.android.chrome apunta explícitamente a Google Chrome -->
    <!-- Sintaxis: intent://[host]/[path]#Intent;scheme=[scheme];package=[package];S.browser_fallback_url=[fallback];end -->
    <a href="intent://app.example.com/details?inviter_id=USR_1024#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload%3Finviter_id%3DUSR_1024;end">
        Abrir en el navegador Chrome
    </a>

    <!-- Ejemplo 2: URI de Intent que inicia el protocolo personalizado de la app nativa con alternativa -->
    <a href="intent://product/456#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload;end">
        Iniciar aplicación nativa o descargar
    </a>

</body>
</html>
<!-- Configuración de referencia: Sintaxis del filtro de intent de actividad en AndroidManifest.xml (XML) -->
<!-- Coloca este elemento de actividad dentro del elemento <application> de tu AndroidManifest.xml: -->

<activity
    android:name="com.example.app.RoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Filtro de intent para esquemas de URL personalizados -->
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="product" />
    </intent-filter>

    <!-- Filtro de intent para App Links de Android (Verificación de dominio HTTPS) -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="https" android:host="app.example.com" />
    </intent-filter>
</activity>
Cómo OpoInstall Quick Installation automatiza la transferencia al navegador externo
En entornos compatibles de aplicaciones y navegadores, OpoInstall Quick Installation puede simplificar la transición iniciada por el usuario hacia un navegador externo. Elaborar manualmente URI de Intent de Android para cada variante de navegador de fabricantes de equipos originales (Huawei, Xiaomi, OPPO, Vivo, Samsung) requiere un mantenimiento exhaustivo debido a los diferentes nombres de paquetes de navegador y a las políticas de seguridad de dichos fabricantes.
OpoInstall, una plataforma de atribución móvil y deep linking, simplifica esta complejidad mediante su tecnología de "Instalación Rápida". Cuando un usuario de Android toca un botón de descarga en una página de tránsito impulsada por OpoInstall dentro de un navegador social integrado, el enrutamiento gestionado por el SDK puede simplificar las transferencias en entornos compatibles, dependiendo de las capacidades del dispositivo y de las políticas de la plataforma host.
El comportamiento real de enrutamiento y alternativa debe verificarse frente a la versión del SDK desplegada y las políticas de la plataforma host.
Preservación de los parámetros de recomendación durante el ciclo de vida de descarga y primer inicio
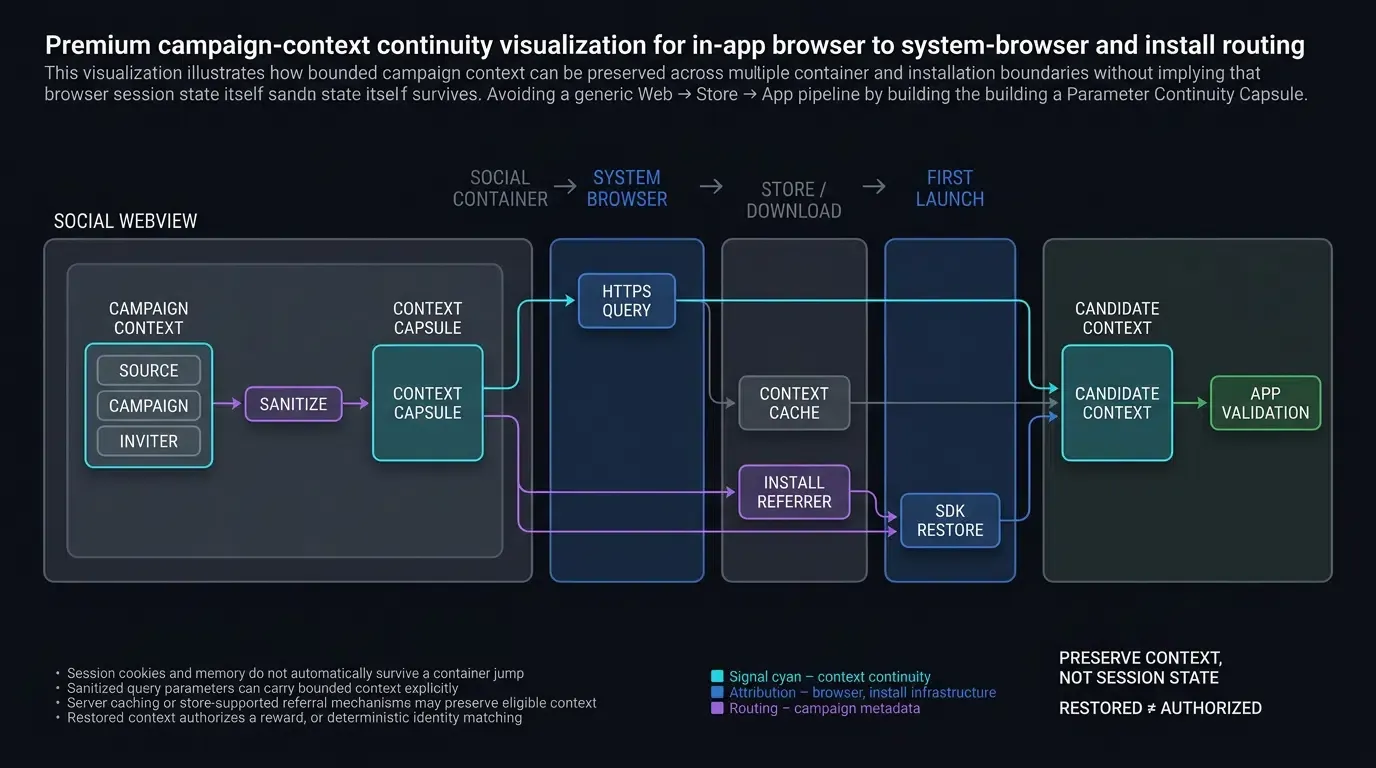
Durante la transferencia desde el navegador social integrado hacia el sistema y la posterior instalación del APK, preservar los parámetros del usuario es de suma importancia.
OpoInstall mantiene la continuidad de los parámetros a través de este salto de contenedor en múltiples etapas mediante opciones de preservación de parámetros a través de los límites del navegador:
- Transposición de parámetros de URL: Dependiendo de la configuración de enrutamiento desplegada, los parámetros de consulta desinfectados se pueden reenviar a un destino HTTPS aprobado.
- Integración de Google Play Referrer: Google Play Install Referrer se puede utilizar como un mecanismo de atribución de Android independiente cuando la URL de descarga y la aplicación instalada están configuradas para admitirlo. No asuma que el SDK Web construye este canal automáticamente.
- Almacenamiento en caché de parámetros contextuales: El SDK nativo puede recuperar el contexto de instalación válido cuando la integración desplegada admite la ruta de instalación relevante y el mecanismo de coincidencia.
Matriz comparativa de estrategias de redireccionamiento de web a app
Evaluación de métodos de redireccionamiento según la fricción del usuario, el esfuerzo de implementación y la estabilidad de la plataforma
Los equipos de ingeniería y crecimiento deben evaluar las estrategias de redireccionamiento en función de la fiabilidad técnica, la experiencia de usuario y la carga de implementación en los distintos sistemas operativos.
La siguiente matriz compara los enfoques comunes de redireccionamiento de web a app en todos los ecosistemas sociales:
| Método de Redireccionamiento | Ejecución Esperada en iOS | Ejecución Esperada en Android | Nivel de Fricción del Usuario | Complejidad de Implementación |
|---|---|---|---|---|
| Modal de guía manual (“Abrir en el navegador”) | Requiere tocar el menú del usuario manualmente | Requiere tocar el menú del usuario manualmente | Alto (Aviso manual de múltiples pasos) | Mínima (Superposición CSS estática) |
| Esquema de URL personalizado independiente | Dependiente del host / Puede estar bloqueado | Dependiente del host / Puede estar bloqueado | Alto (Bloqueado / Calle sin salida) | Baja (Ejecución básica de URI) |
| Universal Links estándar | Compatible cuando está asociado; dependiente del contenedor | No aplicable; Android utiliza su mecanismo independiente de App Links | Bajo en iOS, No aplicable en Android | Moderada (Alojamiento AASA requerido) |
| Instalación Rápida y Enrutamiento de OpoInstall | Dependiente del SDK y del contenedor; solo en entornos compatibles | Solo en entornos compatibles; probar la transferencia | Potencialmente reducido | Configuración de SDK y control de calidad de plataforma requeridos |
Preguntas frecuentes (FAQ)
¿Por qué WeChat bloquea las descargas directas de APK en Android?
¿Pueden los Universal Links activar una app de iOS directamente dentro de WeChat?
¿Cómo preservan los dominios de tránsito los parámetros de marketing durante los saltos a navegadores externos?
Resumen y marco de decisión de implementación
Sortear el bloqueo de los navegadores integrados en los ecosistemas de mensajería social requiere una arquitectura de enrutamiento adaptable de web a app que tenga en cuenta los límites del sistema operativo y las políticas de seguridad de la plataforma. Depender de esquemas de URL personalizados estáticos genera callejones sin salida, mientras que los avisos manuales introducen fricción en la conversión que reduce la eficiencia de la adquisición de usuarios.
Los equipos de ingeniería deben implementar estrategias de enrutamiento híbridas: probar transferencias de navegador compatibles en iOS y Android mientras mantienen una alternativa HTTPS accesible. Al mantener dominios de tránsito conformes y preservar los parámetros de consulta a través de los límites de los contenedores, las aplicaciones pueden mejorar la incorporación de web a app respetando las restricciones del navegador host y conservando el contexto de enrutamiento compatible.
Para configurar su aplicación para la redirección social y probar el enrutamiento de web a app dentro de navegadores integrados, registre una AppKey en la consola de desarrolladores de OpoInstall o consulte la referencia de integración del SDK. Para paquetes de cliente que admiten la restauración de parámetros, visite descargar el SDK de OpoInstall, o explore capacidades de enrutamiento más amplias en la referencia de implementación de atribución móvil.
Materiales relacionados
-
Conceptos: Web a App, Aislamiento en el navegador integrado, Instalación Rápida, Transferencia a navegador externo
-
Tecnologías: Motor XWeb de WeChat, WKWebView en iOS, Universal Links de Apple, Filtros de Intent de Android
-
Estándares: W3C HTML5 Navigation Timing, IETF RFC 3986 URI Syntax, OWASP Mobile Top 10
-
API: Sintaxis
Intent.ACTION_VIEWde Android, Delegado de navegación de Apple WebKit, API Webm.wakeupOrInstallde OpoInstall -
Documentación oficial y referencias:
Share this article