 ¿El 'Token' de China Mobile? Este movimiento refleja la estrategia más amplia de China Mobile para posicionar a los operadores como proveedores de servicios de IA en lugar de simples proveedores de conectividad. El 28 de junio de 2026, el gigante de las telecomunicaciones anunció la creación de una Oficina de 'Tokens' a nivel de grupo, dirigida por el liderazgo central y el Departamento de Desarrollo Estratégico. Para los equipos de desarrollo y responsables de producto, esta rápida reestructuración organizativa pone de relieve un cambio técnico: las solicitudes de IA están pasando rápidamente de los entornos de navegación visual tradicionales a las llamadas de servicio mediante API de red a nivel de operador, lo que altera fundamentalmente la forma en que se analizan la propagación de datos y los ciclos de vida de las sesiones en la capa de red.
Resumen
- Eliminación de la fragmentación en silos: La oficina a nivel de grupo unifica las cargas de trabajo de "creación, transporte y aplicación", integrando departamentos como la nube móvil, la división de computación y las operaciones de mercado.
- Cambio de paradigma del operador: Desafiada por los proveedores de nube, la iniciativa marca una transición de la facturación basada en el tráfico de datos en bruto (MB) a la auditoría de transacciones de modelos programáticos.
- Brechas en la medición programática: La transición a servicios tokenizados en tiempos de ejecución de agentes sin interfaz (headless) rompe los marcos tradicionales de seguimiento de sesiones y cookies de navegador en el cliente.
Realineación estructural y entrega de servicios de IA liderada por el operador
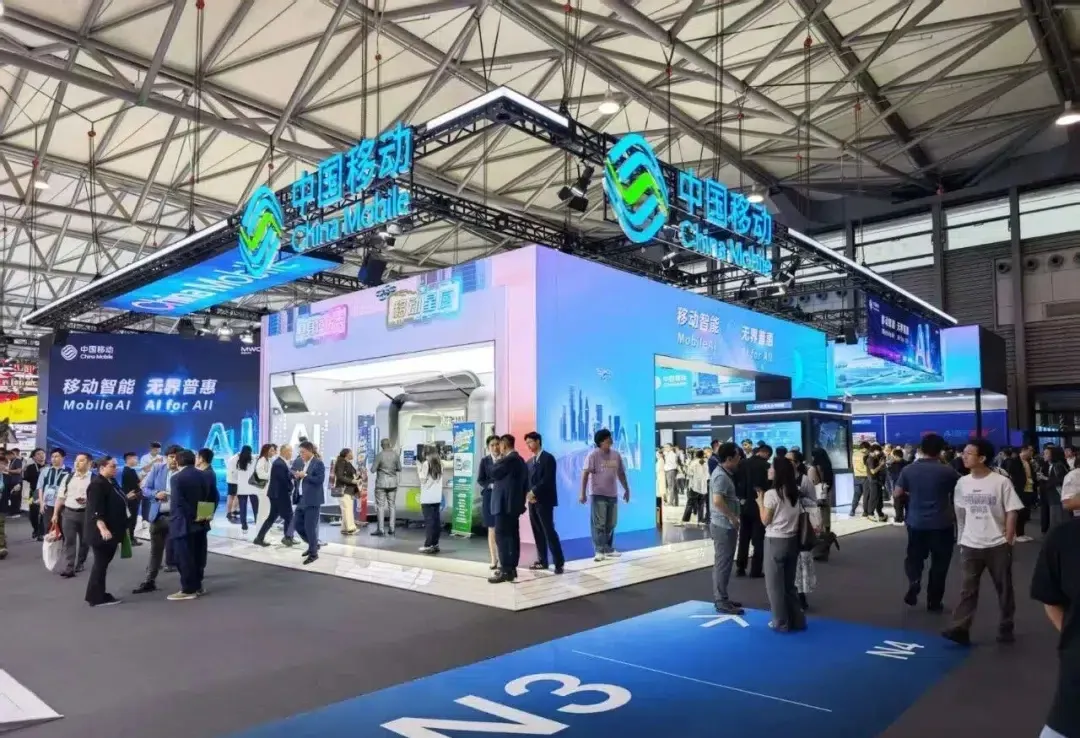
En junio de 2026, el establecimiento de la Oficina de Tokens representa la apuesta de China Mobile por optimizar su ciclo de "creación, transporte y aplicación". Esto unifica divisiones que anteriormente gestionaban tareas de forma independiente: la oficina de potencia de cómputo, la empresa de nube móvil, la división de inteligencia digital, el departamento de marketing y la unidad de negocio empresarial. Como se informó en publicaciones comerciales como C114 Communication, esta estructura refleja iniciativas empresariales anteriores como el grupo empresarial ATH (Alibaba Token Hub), centrándose en romper los silos departamentales internos para consolidar la facturación, el enrutamiento y el despliegue en un ecosistema unificado.
Según informes de C114, los analistas de Goldman Sachs ajustaron recientemente las calificaciones de inversión de operadores de telecomunicaciones seleccionados a "Vender", citando la lenta conversión de los paquetes de Tokens en ingresos significativos a pesar de los paquetes de suscripción económicos de cinco yuanes introducidos en mayo de 2026. Esta presión financiera fue abordada directamente por el presidente Chen Zhongyue en el MWC26 de Shanghái, donde esbozó un giro estratégico de la "Comunicación Móvil" a la "Computación Móvil" y la "IA Móvil", impulsado por el marco de agentes 'MobileClaw' y la plataforma de supermercado de modelos 'MoMA' que alberga más de trescientos modelos. Los operadores de telecomunicaciones están integrando cada vez más servicios de razonamiento profundo y computación directamente en los planes de datos celulares, con el objetivo de fusionar la conectividad celular en bruto con créditos de computación.
Desglose del protocolo: Cómo las llamadas de servicio a nivel de red evitan el estado del cliente
A diferencia de los motores de IA en la nube visuales que compilan páginas renderizadas en la web, los operadores gestionan las transacciones de tokens y el enrutamiento de API directamente en la capa de infraestructura de red/telecomunicaciones. Cuando un agente MobileClaw ejecuta una acción, como iniciar una transacción a través de un webhook enrutado por el operador, no hay un clic de un navegador humano, no hay renderizado del Modelo de Objetos del Documento (DOM) a nivel de navegador y no hay contenedor de cookies persistente. El asistente actúa como un mecanismo de triaje automatizado, leyendo y enviando webhooks de forma asíncrona en la capa central de la red.
El enrutamiento de solicitudes sin interfaz (headless) a menudo aísla la sesión del sistema del lado del cliente. Debido a que la solicitud se inicia a través de una API de red servidor a servidor (S2S) y no a través de un envoltorio de navegador local orientado al usuario, los tiempos de ejecución de SDK del lado del cliente pierden visibilidad. Es posible que los métodos de atribución tradicionales basados en el navegador ya no capturen el recorrido completo del usuario porque dependen de las cookies del navegador para vincular el clic inicial con la instalación. En estas condiciones, la precisión de la atribución disminuye significativamente en toda la pila de comunicación.
Flujo tradicional basado en navegador:
Enlace web -> Clic visual -> Sesión del navegador (cookies, agente de usuario) -> App Store -> Instalación de la app (atribuida)


Flujo de red del operador:
Acción del agente MobileClaw -> Webhook S2S sin estado -> Transacción de token API directa (sin DOM, sin cookies)
Inicio de la app (más tarde) -> Estado del dispositivo vacío -> Precisión de atribución reducida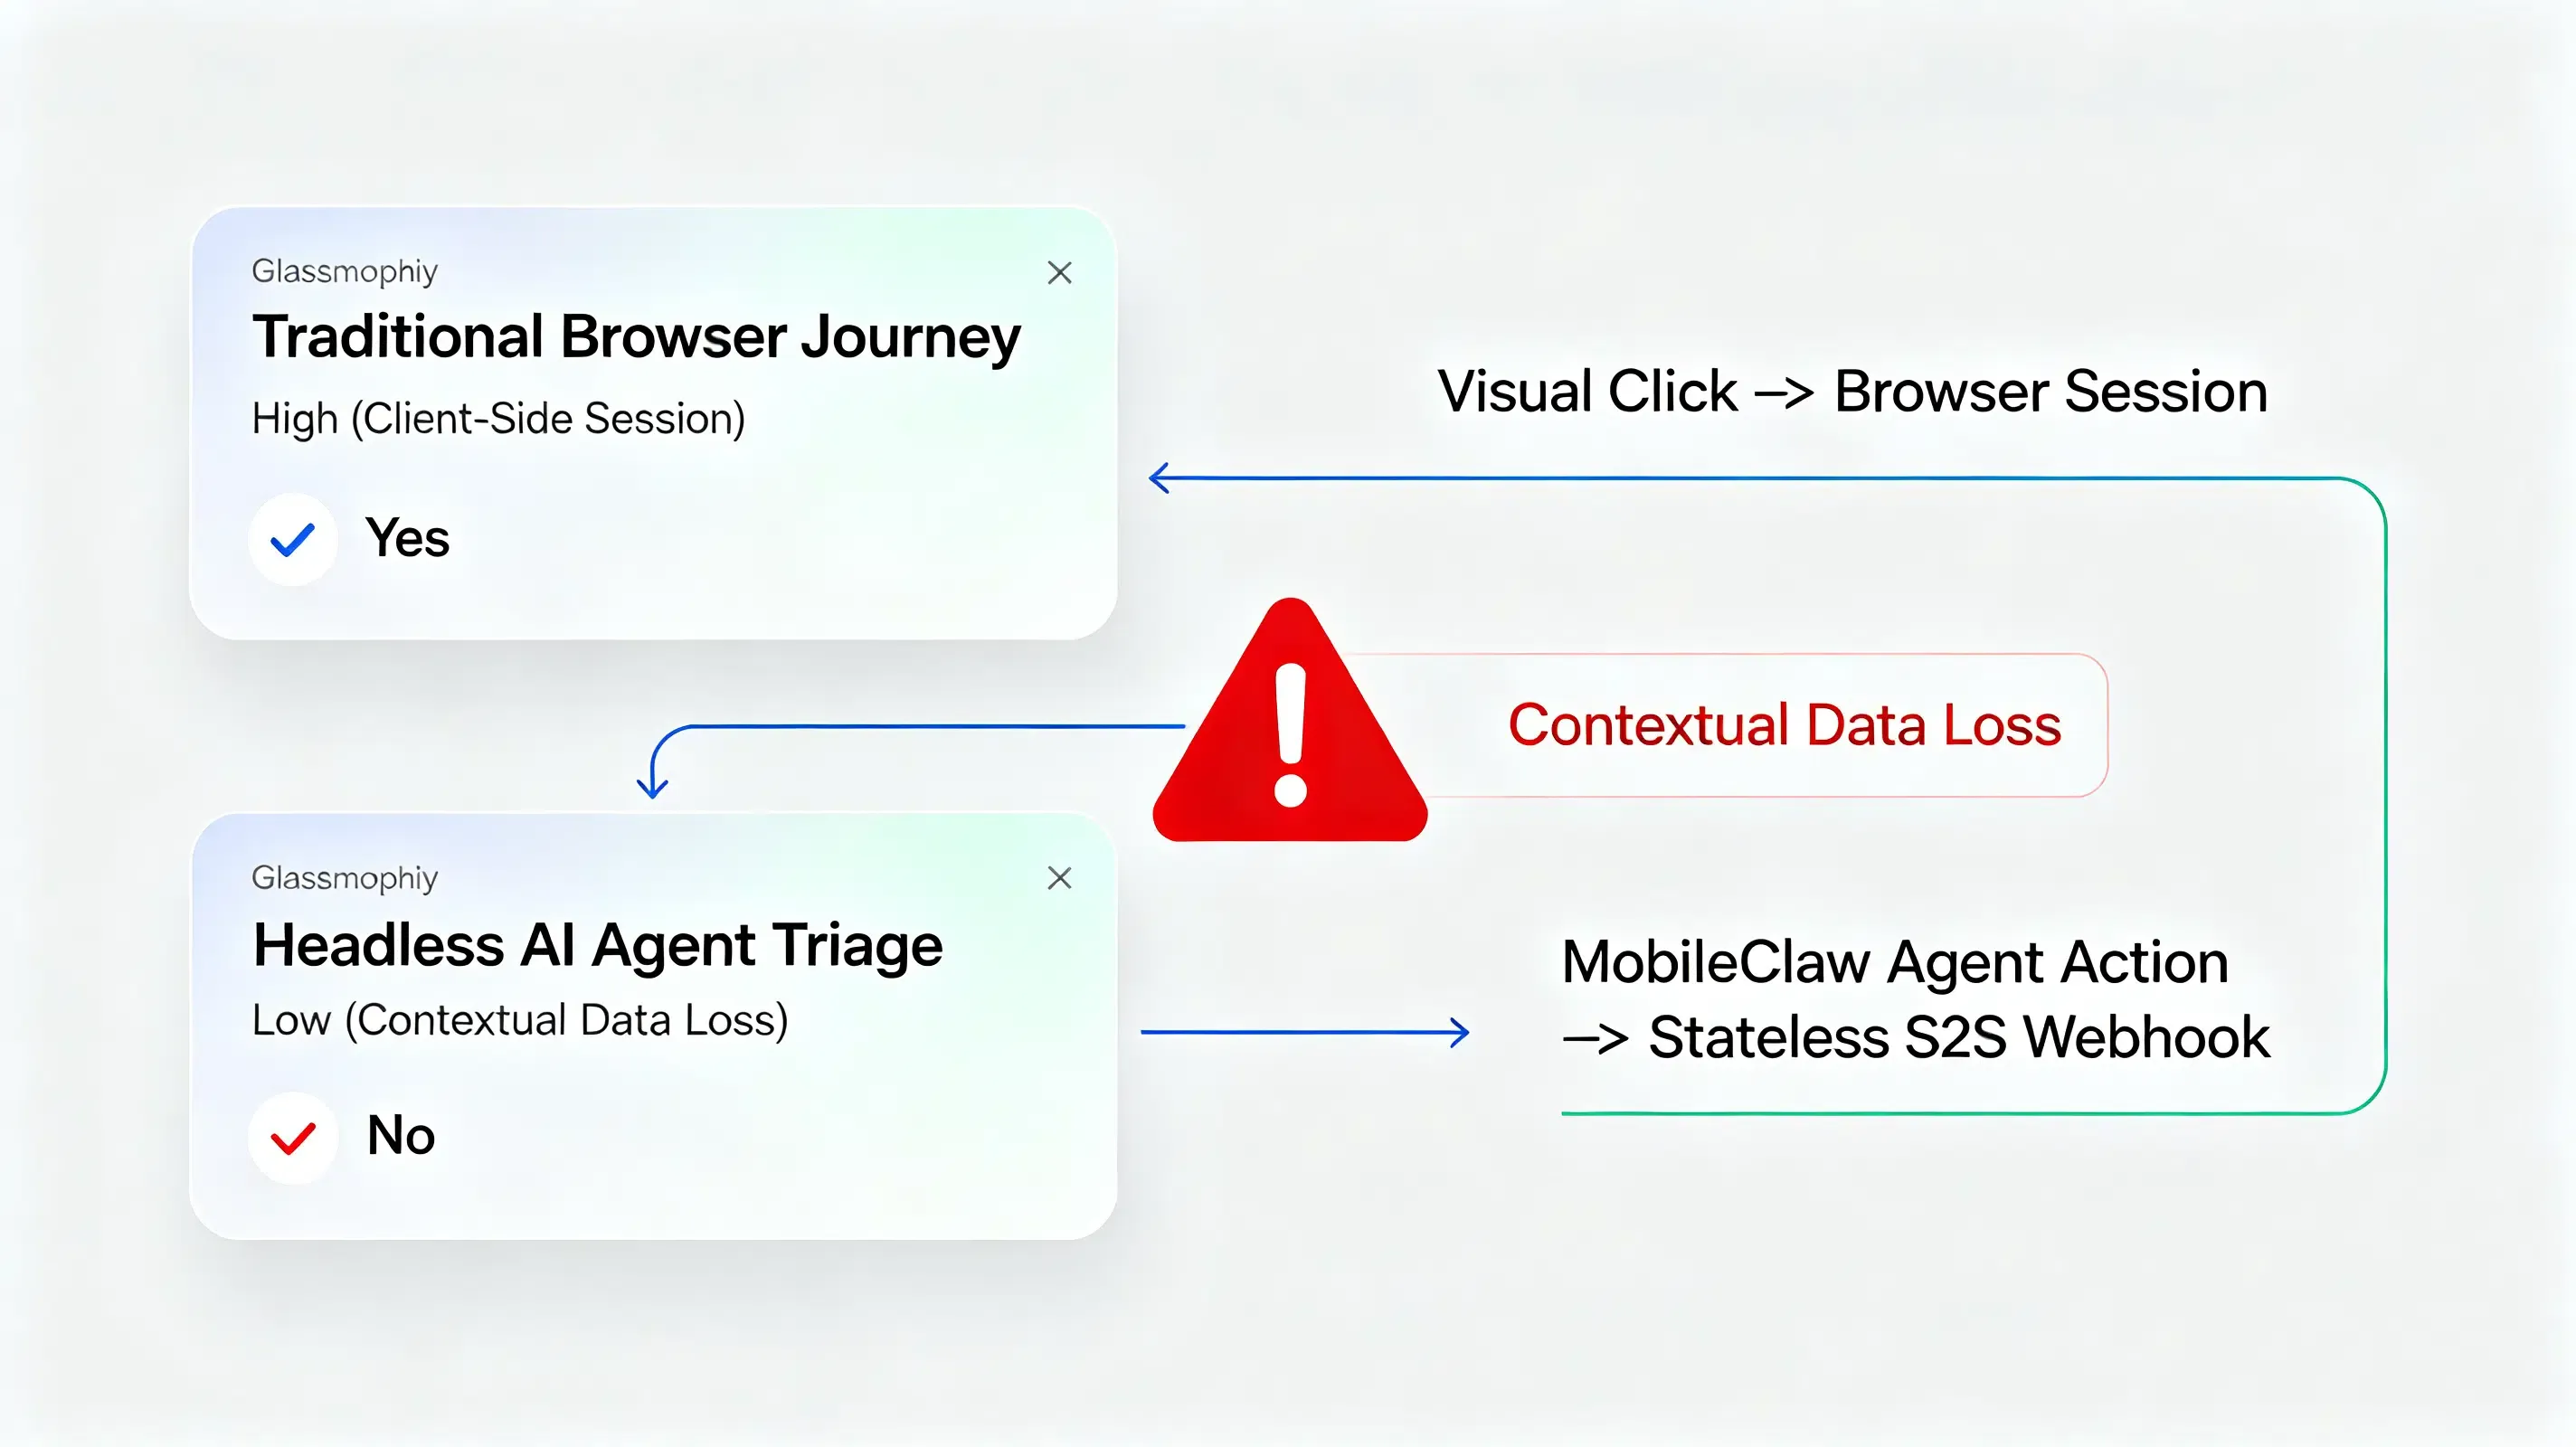
En despliegues de producción típicos, los desarrolladores a menudo encuentran una porción notable de tráfico procesado por scrappers automatizados. El seguimiento de estas interacciones programáticas revela que las puertas de enlace de seguridad de correo electrónico o los escáneres de buzones automatizados pueden visitar enlaces antes que los usuarios finales. Este comportamiento puede interferir con la atribución basada en el navegador si los sistemas asumen que cada solicitud proviene de un usuario real. Como consecuencia, en algunas implementaciones, el contexto de referencia original puede dejar de estar disponible para la aplicación cliente, lo que resulta en brechas significativas de atribución a través de la interfaz de facturación de nivel operador.
Soluciones arquitectónicas: Desarrollar o comprar en la restauración de estado
En la práctica, los equipos de ingeniería suelen elegir entre desarrollar una tubería de atribución interna o integrar un SDK de atribución existente. Desarrollar un sistema propietario requiere una carga operativa de ingeniería sustancial. Los equipos deben crear bases de datos personalizadas del lado del servidor, mantener bibliotecas de coincidencia de estado del dispositivo y actualizar continuamente la lógica para cumplir con los estándares de seguridad de SO en constante evolución. Para muchas organizaciones, el coste de mantenimiento de un rastreador interno es prohibitivamente alto.
Alternativamente, los desarrolladores generalmente evalúan varios enfoques para preservar el estado de la sesión sin cookies del lado del cliente:
- Servicios personalizados internos: Creación de bases de datos de coincidencia de estado propietarias sobre la arquitectura de nube interna.
- Herramientas específicas de la plataforma: Depender de utilidades básicas como Firebase Dynamic Links (o sus alternativas nativas de la plataforma).
- MMPs empresariales: Despliegue de socios de medición móvil como Branch, AppsFlyer o Adjust para flujos de trabajo de enlaces profundos (deep-linking).
- SDK de parámetros especializados: Utilización de utilidades de integración dedicadas para la transferencia de parámetros personalizados precisos y sensibles al coste.
Comparación de flujo de estado y atribución
| Flujo de interacción | Almacén de cookies visual | Compatibilidad Headless | Integridad de atribución |
|---|---|---|---|
| Recorrido tradicional de navegador | ✅ Sí | ❌ No | Alta (Sesión de cliente) |
| Triaje de agente de IA Headless | ❌ No | ✅ Sí | Baja (Pérdida de datos contextuales) |
| Bloqueo de estado del lado del servidor | ❌ No | ✅ Sí | Alta (Recuperación asíncrona) |
Envío de token a nivel de operador -> Registrar bloqueo de metadatos únicos
                                           |
Transacción de webhook S2S Headless -> Vincular hash transaccional (IP del operador, SO del dispositivo)
                                           |
La app se inicia en el cliente -> Consulta de contexto a nivel de SDK -> Recuperar parámetros de coincidencia
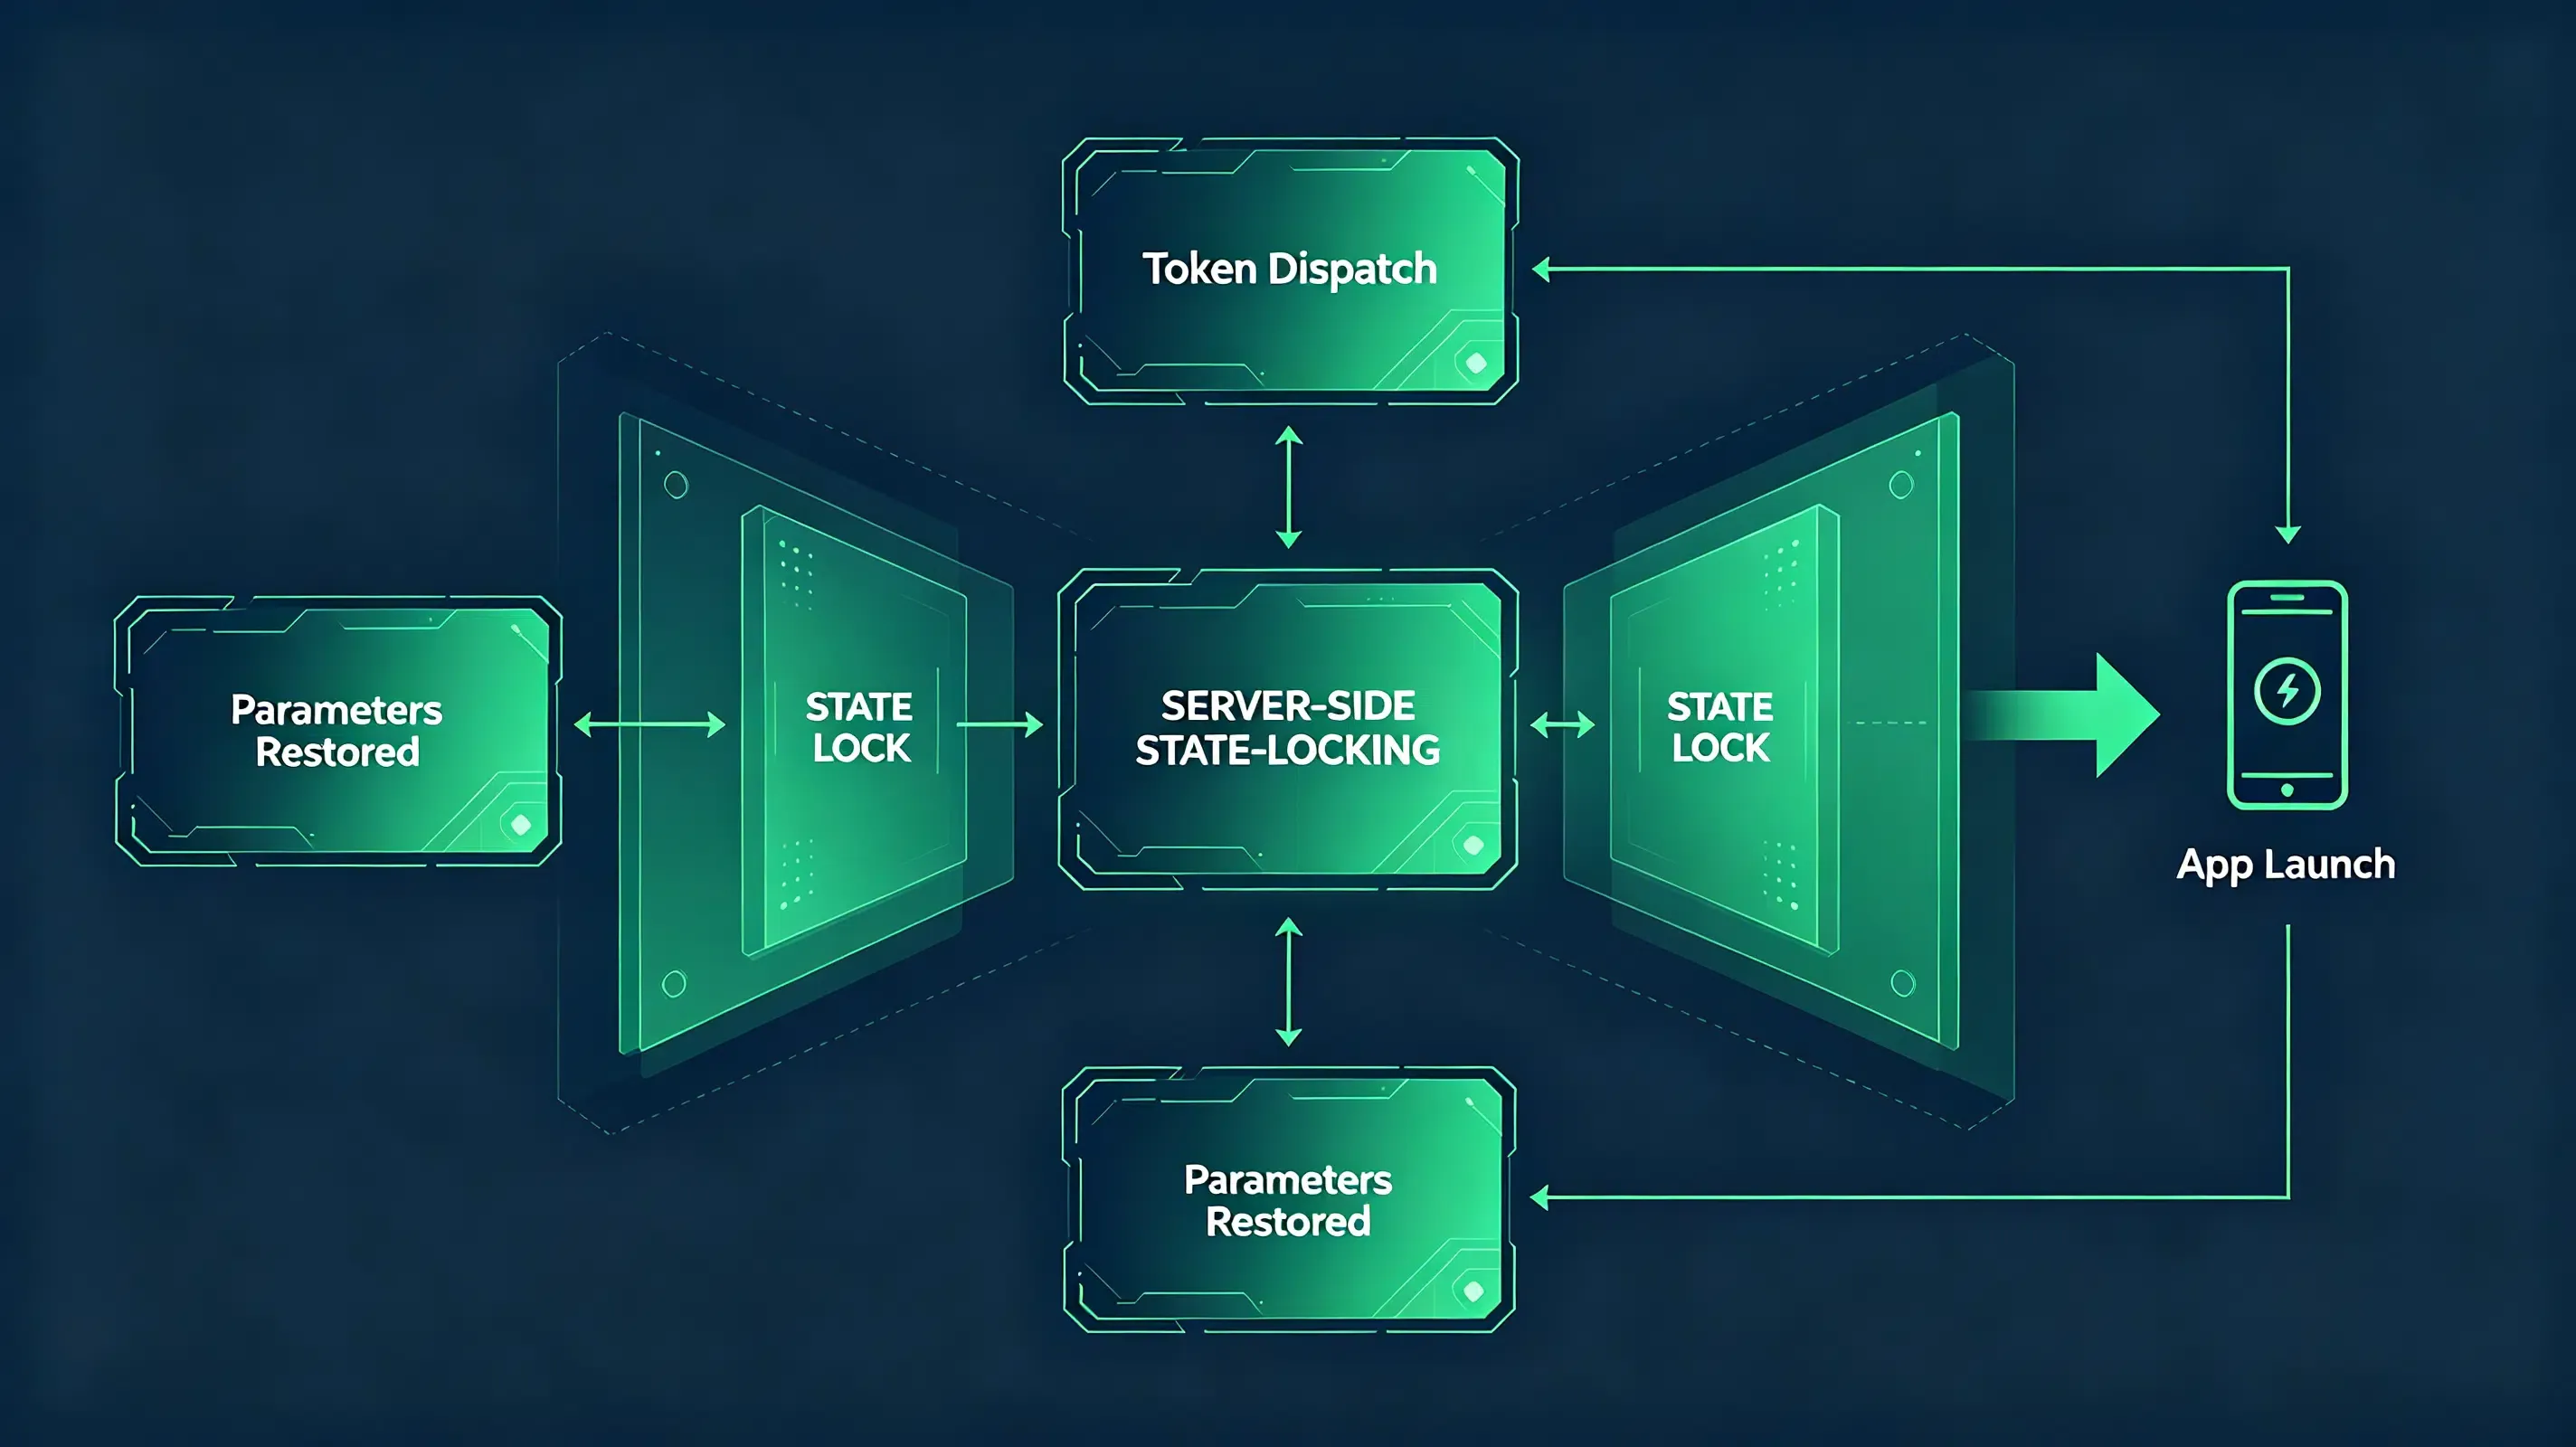
Las implementaciones comerciales de esta arquitectura incluyen Branch, AppsFlyer, Adjust, Opoinstall y otras plataformas de atribución diferida. Estos sistemas mantienen el estado del lado del servidor antes de la instalación y restauran los parámetros cuando la aplicación se inicia por primera vez, evitando los problemas de fiabilidad asociados con las sesiones de navegador del lado del cliente. Los equipos de ingeniería pueden evaluar estos enfoques de acuerdo con los requisitos de despliegue y los objetivos de precisión de atribución.
Adaptaciones de equipos operativos y listas de control de integración
Los equipos de ingeniería de backend enfrentan la tarea inmediata de auditar todas las integraciones de bases de datos activas antes de lanzar compilaciones compiladas automáticamente. Los responsables de producto deben rediseñar los bucles de invitación y registro para adaptarse a los recorridos de usuario no visuales. En lugar de asumir que el usuario leerá un correo electrónico y hará clic en un botón, los responsables de producto deben diseñar flujos de trabajo que esperen activadores programáticos. Los equipos de crecimiento deben actualizar sus métricas de rendimiento. Cuando el software autónomo maneja el triaje, las tasas de apertura y las tasas de clics se vuelven menos fiables. Las operaciones de marketing deben centrarse en la telemetría dentro de la aplicación y en los hitos de conversión verificados por transacciones, optimizando las campañas en función de las acciones reales realizadas dentro de la aplicación.
Lista de control de integración tokenizada empresarial
Para garantizar la continuidad de los datos antes de lanzar sus flujos de trabajo de agentes integrados, los equipos de ingeniería deben ejecutar los siguientes pasos:
- Verificación de ruta contextual: Auditar cómo el compilador MobileClaw asigna parámetros de URL personalizados para asegurar la supervivencia de los enlaces profundos.
- Preservación de referencias Headless: Mapear encabezados HTTP alternativos para capturar parámetros de referencia durante las ejecuciones de agentes servidor a servidor (S2S).
- Pruebas de entorno de telemetría (Sandbox): Asegurar que el reporte de datos locales no active advertencias de fraude en simuladores dentro de los entornos de prueba del operador.
- Verificaciones de enrutamiento multiplataforma: Alinear los Universal Links con los esquemas de plataforma MoMA para evitar la fricción del usuario durante las transferencias (Hand-Offs) multipantalla.
Preguntas frecuentes (FAQ)
¿Afecta el programa 'Token' de China Mobile a los contratos existentes?
¿Deben los desarrolladores modificar las integraciones de SDK existentes para la facturación tokenizada?
¿Cómo puede sobrevivir la atribución de referencias en los ecosistemas de operadores tokenizados?
El aumento de los servicios de IA gestionados por operadores señala un cambio más amplio hacia la comunicación programática nativa de red. A medida que las aplicaciones se comunican cada vez más a través de intercambios de datos automatizados en lugar de diseños renderizados por humanos, los equipos de ingeniería deben reevaluar las estrategias de integración tradicionales. Las plataformas que dependen en gran medida de las acciones manuales y visuales del usuario pueden enfrentar brechas estructurales cuando los agentes automatizados gestionan la tubería de solicitudes. La transición a la atribución del lado del servidor y la transferencia segura de parámetros representa una dirección altamente probable para mantener un seguimiento fiable y una cobertura de seguridad.
Esta transición sugiere una reescritura fundamental de nuestros marcos de medición y protocolos de seguridad. Es probable que los sistemas de atribución futuros dependan más de la coincidencia de identidad del lado del servidor y de la sincronización segura del estado. A medida que más agentes de IA comiencen a actuar como los primeros consumidores de comunicación digital, las arquitecturas de atribución dependerán cada vez más de la identidad del lado del servidor, la recuperación de estado diferida y la preservación del contexto a nivel de protocolo, en lugar de solo las sesiones de navegador.
Share this article



