Los despliegues recientes a escala industrial validan con claridad este giro estratégico. En concreto, durante el lanzamiento oficial del producto el 23 de junio de 2026, Google presentó importantes mejoras en la automatización del navegador móvil. Como resultado, estos cambios impulsan una nueva ola de transacciones web con menos fricción. Para los equipos de desarrollo, el reto inmediato consiste en gestionar las transiciones entre plataformas sin perder seguridad ni coherencia de datos. En este contexto, la actualización Chrome 150 Autofills marca un hito relevante en la experiencia de usuario móvil.
Chrome 150 autocompleta campos móviles: análisis de la consolidación de Wallet en dos plataformas de Google
Durante el despliegue móvil de Chrome 150 el 23 de junio de 2026, Google introdujo mejoras importantes en la automatización de formularios. En concreto, la integración más profunda entre Google Wallet y Chrome Autofills simplifica el almacenamiento de documentación en dispositivos móviles. Además, el navegador ahora admite estructuras de datos complejas, como permisos de conducir, pasaportes y Known Traveler Numbers. Como consecuencia, los usuarios móviles ya no necesitan copiar y pegar manualmente cadenas alfanuméricas. Al mismo tiempo, el sistema permite una sincronización bidireccional entre los campos del navegador y las bases de datos de la billetera digital. Por ejemplo, cuando un usuario escribe la matrícula de un vehículo en un formulario, Chrome ofrece cifrar y guardarla directamente en Google Wallet. Las especificaciones detalladas se describen en The Keyword.
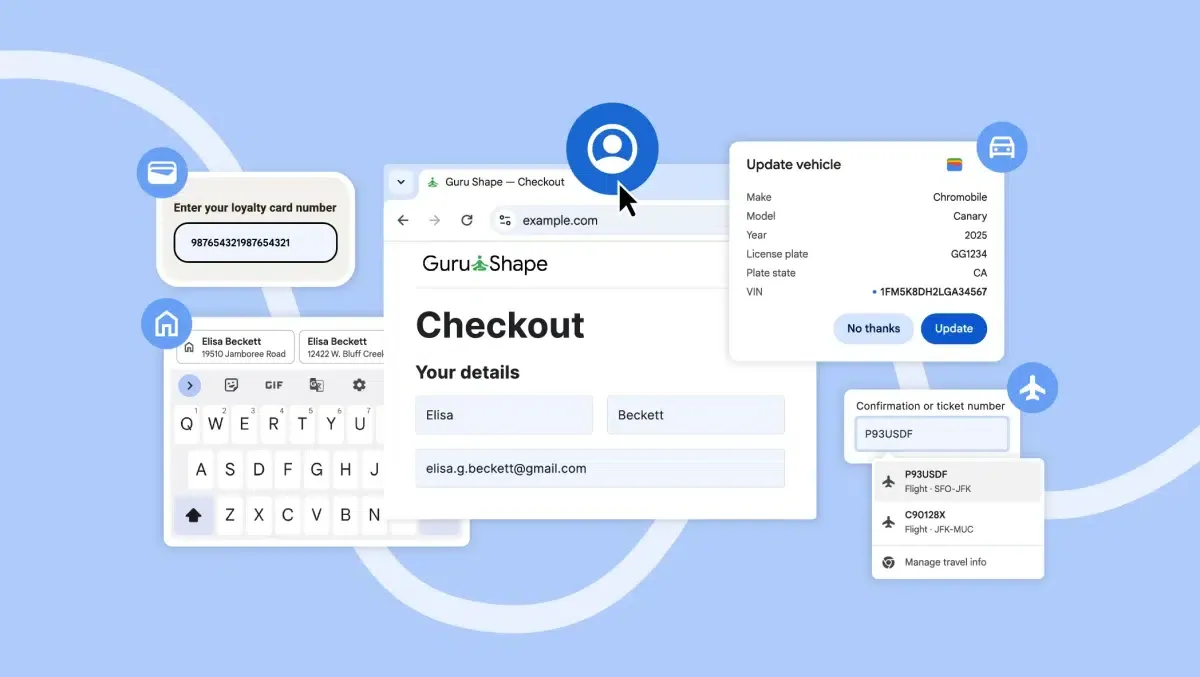
Integración con Wallet y funcionamiento móvil de Chrome 150
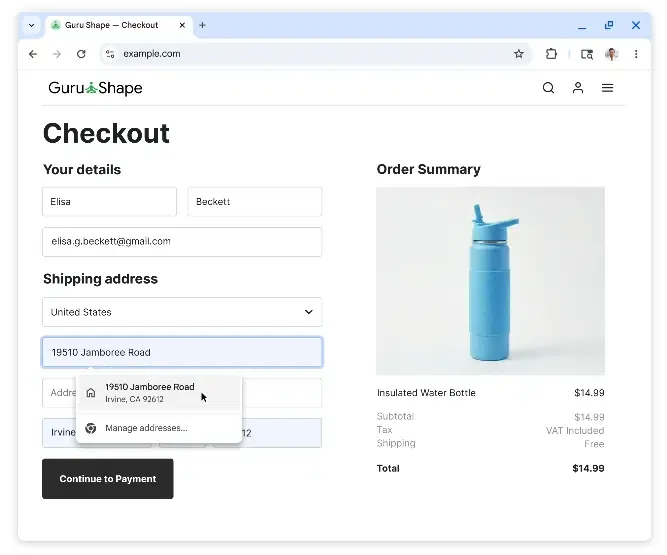
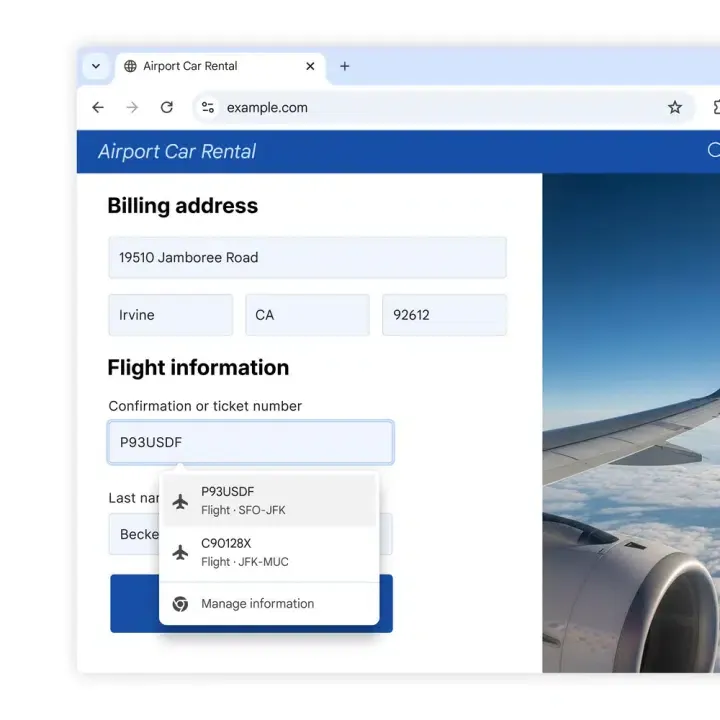
En concreto, cuando Chrome 150 Autofills completa campos complejos de formularios, extrae números de pasaporte guardados, Known Traveler Numbers y detalles de vuelos directamente de la billetera digital del usuario. Por ejemplo, una persona que alquila un coche en un aeropuerto puede rellenar al instante números de confirmación de vuelo y fechas de alquiler. Además, esta experiencia se está desplegando a nivel global en escritorio, Android e iOS. Como resultado, la navegación móvil se vuelve mucho menos engorrosa, especialmente para viajeros frecuentes. A la vez, los usuarios de Android reciben un diseño de sugerencias de autocompletado en dos líneas, en lugar de la interfaz tradicional de una sola línea. Esta mejora visual permite revisar y seleccionar con rapidez el perfil de credenciales correcto en diseños móviles con poco espacio.
La reorganización de ajustes en cinco categorías
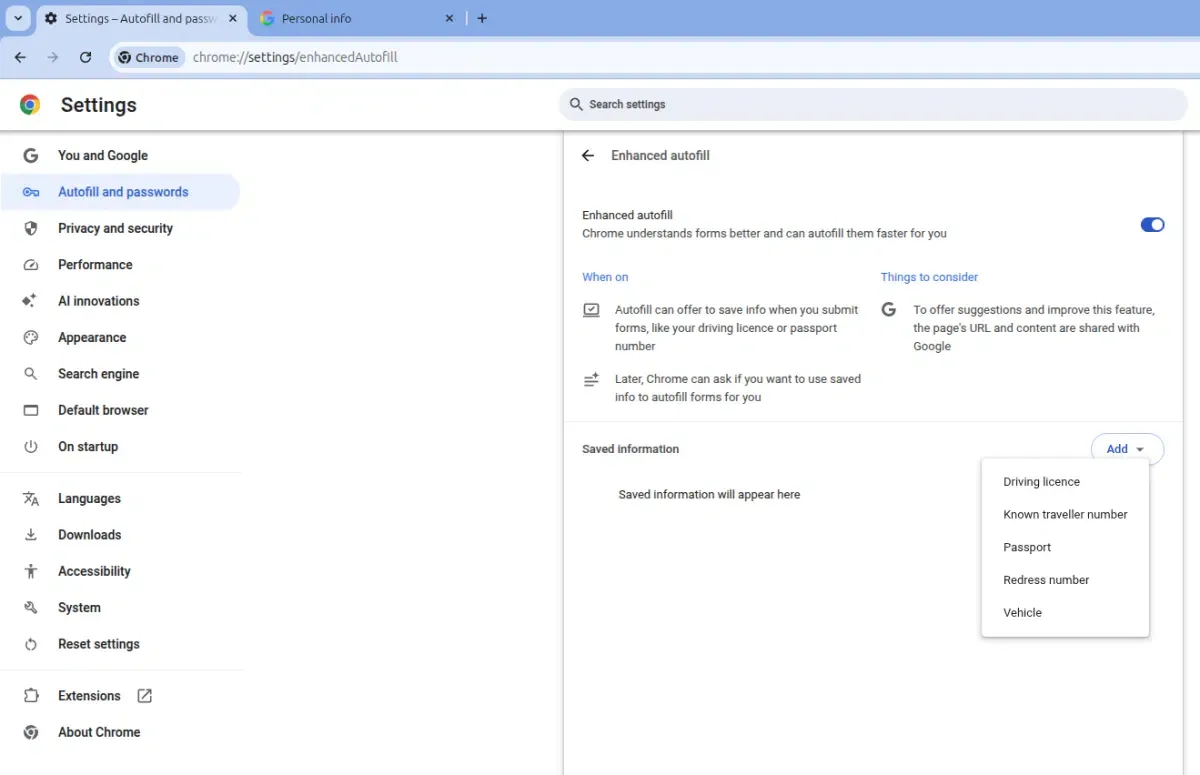
Para dar cabida a estas capacidades ampliadas, Google realizó una importante reorganización estructural de la página de preferencias de Chrome. En concreto, la antigua sección “Contraseñas y autocompletar” se sustituye por un diseño limpio de cinco categorías en Chrome 150 para Android. Además, esta nueva interfaz organiza la información sensible en grupos claramente diferenciados. Así, los usuarios pueden gestionar sus datos con un control mucho más granular:
- Google Password Manager: Protege y gestiona contraseñas sin procesar y passkeys criptográficas.
- Payments: Controla tarjetas de crédito y débito, IBAN y tarjetas de fidelización de comercios.
- Contact info: Agrupa direcciones físicas verificadas de casa y trabajo.
- Identity docs: Gestiona permisos de conducir, documentos estatales de identidad y pasaportes internacionales.
- Travel: Reorganiza itinerarios de vuelo guardados, Known Traveler Numbers y detalles de vehículos, como matrículas o VIN.
Cifrado bidireccional y controles de consentimiento
Dado que el tratamiento de documentos oficiales plantea preguntas evidentes de seguridad, Google ha incorporado controles estrictos a nivel de usuario en el diseño principal. En concreto, cuando Chrome 150 Autofills completa permisos de conducir o pasaportes, toda la sincronización entre el navegador y Google Wallet se realiza mediante cifrado seguro de extremo a extremo. Además, el navegador no guardará ni completará información sensible sin el consentimiento explícito del usuario. Por ejemplo, los usuarios pueden gestionar sus preferencias de uso compartido mediante el interruptor “Use private pass across Google”, situado cerca de la parte inferior de cada pase de Wallet. Al desactivarlo, el navegador deja de acceder de inmediato a ese documento específico. A la vez, las páginas de soporte de Google indican que visitar un sitio web con un formulario activo puede compartir la URL y el contenido del sitio con Google para mejorar la precisión de las sugerencias.
Menos interacción manual: cómo las soluciones automatizadas de formularios impulsan una evolución del ecosistema web-to-app
A medida que los navegadores automatizan el rellenado por parte del usuario, los formularios web reducen la fricción interactiva tradicional y aceleran las conversiones web-to-app. En concreto, cuando Chrome 150 Autofills completa datos de viaje y pago, los formularios web eliminan parte de la fricción interactiva habitual y agilizan las conversiones web-to-app. Resolver las intenciones del usuario de forma fluida durante los saltos entre plataformas requiere un enrutamiento sólido mediante universal links.
Repensar el paradigma de finalización: cuando la ejecución por agentes supera a las pulsaciones manuales
Además, cuando miles de agentes autónomos ejecutan tareas, pueden eludir los navegadores web tradicionales y las interfaces directas de usuario. Como consecuencia, dado que Chrome 150 Autofills completa datos en hilos en segundo plano, los flujos web estándar se ven alterados. En concreto, los modelos tradicionales de atribución se basan en cookies, referrers HTTP y parámetros UTM para identificar fuentes de tráfico. Mientras tanto, el tráfico impulsado por agentes se ejecuta directamente mediante APIs, lo que elimina parámetros de medición estándar. Como resultado, las empresas experimentan discrepancias de datos importantes, lo que dificulta evaluar el ROI de adquisición de usuarios. Esta falta de visibilidad impide que los equipos de crecimiento optimicen sus campañas de marketing.
Enjambres de bots y vector de amenaza para la calidad del tráfico
Además, la disponibilidad de tokens de bajo coste y alto rendimiento introduce un vector de amenaza relevante para la seguridad. Por ejemplo, actores maliciosos pueden desplegar enjambres de bots automatizados para simular interacciones orgánicas. Como consecuencia, estos bots pueden falsificar instalaciones de apps, ejecutar spam de clics fraudulento y activar eventos de conversión no válidos. En concreto, como el comportamiento del agente imita decisiones humanas, los umbrales de seguridad tradicionales no detectan fácilmente el fraude. Como resultado, los desarrolladores afrontan riesgos considerables de tráfico fraudulento, que consumen presupuestos de marketing en tráfico inexistente. A la vez, los kits de desarrollo de software (SDK) tradicionales, diseñados para clics manuales, tienen dificultades para adaptarse a tareas automatizadas. Esta vulnerabilidad pone de manifiesto la necesidad de una capa de integración más robusta.
Arquitecturas de referencia y referencias de ingeniería: establecer protocolos sólidos de enrutamiento web-to-app
Para cerrar la brecha web-to-app y proteger el flujo de checkout, los arquitectos de software deben implementar salvaguardas de ingeniería estandarizadas. En concreto, conviene adoptar un enfoque “80/20”, en el que el 80% de la arquitectura se centra en principios técnicos universales y el 20% aprovecha estándares de herramientas ya probados. Además, una de las medidas defensivas más importantes es desplegar filtros de intención seguros y multiplataforma. Así, cuando una transacción se completa en el navegador, el servidor debe iniciar un handshake inmediato y seguro para activar la aplicación nativa.
Construcción de protocolos unificados de enrutamiento web-to-app
En concreto, después de que Chrome 150 Autofills complete los campos iniciales del formulario, el sistema debe transferir el contexto del usuario. Además, esta transición requiere desplegar una arquitectura estandarizada de universal linking para enrutar el estado de la transacción del usuario desde la web directamente al entorno nativo. Como resultado, la aplicación se inicia de inmediato y conserva el contexto de checkout del usuario. A la vez, el servidor valida el token de sesión para asegurarse de que la transferencia no haya sido interceptada por scripts maliciosos. En consecuencia, la integración de un mobile SDK fiable ayuda a mantener la coherencia de datos durante todo el ciclo de adquisición.
Refuerzo de firmas criptográficas en implementaciones de SDK
Además, proteger los enlaces de transmisión requiere aplicar firmas criptográficas. En concreto, cada URL de tránsito y cada callback de API deben firmarse mediante cifrado de clave privada. Así se garantiza que la tracking url no pueda ser manipulada por scripts proxy intermedios. A la vez, cuando la aplicación ejecuta un handshake, el servidor verifica la firma para confirmar su autenticidad. Como resultado, los desarrolladores pueden bloquear intentos de suplantación y mantener la integridad de la medición de conversiones. Para evitar construir manualmente estas infraestructuras complejas, los equipos pueden desplegar un framework de transferencia diferida de parámetros preconfigurado como implementación de referencia lista para usar.
Alineación de equipos técnicos: implementación de Chrome 150 Autofills en distintos nodos
En concreto, implementar flujos de trabajo cuando Chrome 150 Autofills completa documentación técnica exige una coordinación estrecha entre los departamentos técnicos y de marketing. El equipo de ingeniería debe centrarse en estandarizar identificadores únicos y asegurar la compatibilidad del SDK. Además, los desarrolladores deben diseñar una política de bundle id robusta para gestionar múltiples despliegues multi-tenant. Esto evita conflictos de identificadores cuando la app se lanza en distintas tiendas regionales. A la vez, los arquitectos técnicos deben implementar verificación segura de firmas para impedir la suplantación del ios sdk y el android sdk. Por ejemplo, el ios sdk debe apoyarse en universal links seguros, mientras que el android sdk debería basarse en verified app links. Estos protocolos de deep linking garantizan que la transición desde un flujo web-to-app sea segura e inmediata. Como resultado, los equipos pueden impedir que scripts maliciosos secuestren el deep link generator.
Consideraciones técnicas para desarrolladores y arquitectos
En concreto, los desarrolladores deben implementar identificadores unificados multiplataforma en el android sdk y el ios sdk. Además, mantener la coherencia del bundle id es esencial para el enrutamiento entre tiendas. Así, cuando la app se inicia mediante custom url scheme o universal links, el contexto se restaura de inmediato. A la vez, la verificación de firmas debe ejecutarse a nivel de gateway para impedir la inyección de scripts maliciosos. Como resultado, el equipo de ingeniería puede asegurar datos brutos de alta calidad para los sistemas posteriores mediante una arquitectura estandarizada de universal linking.
Estrategias de crecimiento y adquisición de clientes en un entorno de costes a la baja
En concreto, los responsables de crecimiento deben ajustar sus métricas de adquisición para centrarse en el análisis de cohortes en tiempo real. Además, el uso de deferred deep linking permite diseñar flujos de onboarding personalizados. Así, cuando un usuario referido inicia la app, el referral tracking atribuye automáticamente la conversión. Como resultado, las marcas pueden calcular con precisión el coste de adquisición de clientes (cac) y el retorno de la inversión en marketing. Esta atribución más precisa ayuda a filtrar tráfico automatizado no válido. Además, esta alineación colaborativa permite que el modelo aporte tanto estabilidad técnica como crecimiento medible.
Preguntas frecuentes (FAQ)
¿Chrome 150 Autofills comparte datos de formularios con los servidores de Google?
¿Por qué el hecho de que Chrome 150 Autofills complete documentos de identidad afecta a la atribución de campañas móviles?
¿Cómo pueden los desarrolladores proteger los handshakes después de que Chrome 150 Autofills complete formularios nativos?
Previsiones tecnológicas macro: Privacy Sandboxes y el futuro de los recorridos web-to-app desacoplados
El lanzamiento refleja un cambio más amplio en el panorama tecnológico global. En concreto, las fronteras tradicionales entre sistemas operativos y distribución de aplicaciones empiezan a difuminarse. Además, a medida que los agentes inteligentes y los motores de navegador asumen tareas de ejecución, la interfaz principal para los usuarios evolucionará hacia diseños altamente automatizados, habilitados por voz o conversacionales. Como consecuencia, las app stores tradicionales perderán parte de su control sobre la capacidad de descubrimiento. A la vez, el sector verá un crecimiento rápido de microaplicaciones dinámicas, generadas para un único propósito y diseñadas para tareas inmediatas. Como resultado, aumentará de forma notable la demanda de distribución instantánea y con mínima fricción. Los desarrolladores que no adapten sus capas de atribución y seguridad a este nuevo paradigma basado en agentes tendrán menor visibilidad sobre sus fuentes reales de tráfico.
Además, la concentración de inteligencia de modelos en unos pocos actores globales elevará las barreras de cumplimiento. En concreto, los marcos de privacidad de datos como SKAdNetwork y Google Privacy Sandbox seguirán restringiendo el acceso a los datos. Por ello, los desarrolladores deben priorizar la recopilación determinística de datos propios frente al tracking probabilístico. A la vez, la integración de estándares seguros de atribución multitouch pasará a ser una base habitual para cualquier arquitectura técnica. En este contexto, la etapa en la que Chrome 150 Autofills completa credenciales altamente sensibles representa un nuevo enfoque y señala el inicio de una nueva fase técnica. Las organizaciones deben reconstruir hoy sus pipelines de datos para seguir siendo competitivas en este futuro descentralizado.
Share this article



