¿Cómo crear un código QR para la descarga de una aplicación con parámetros? Puedes crear un código QR de aplicación con parámetros integrados adjuntando valores de cadena de consulta URL (como ?clerk_id=1024) a tu enlace H5 alojado en OpoInstall y codificando la URL de la página de aterrizaje parametrizada en un código QR.
Los códigos QR de aplicaciones parametrizados son recursos de códigos de barras bidimensionales dinámicos generados a partir de URLs web alojadas que contienen cadenas de consulta URL personalizadas. Cuando un dispositivo móvil los escanea, la página de aterrizaje de destino ejecuta un SDK web de JavaScript que captura los parámetros de consulta integrados, lo que permite a las aplicaciones cliente recuperar la carga útil contextual en el lanzamiento inicial, sujeto a los permisos de la plataforma y a las capacidades del canal de distribución.
| Término | Definición | Entidad relacionada | Rol de intención de búsqueda |
|---|---|---|---|
| Crear código QR para aplicación | El proceso técnico de generar códigos de barras de descarga dinámicos con parámetros integrados. | Instalación de aplicación con parámetros | Informativo / Técnico |
| seguimiento de códigos QR | La medición de atribución de descargas de aplicaciones originadas a partir de escaneos de QR físicos. | Deep linking diferido | Comercial / Informativo |
| código QR dinámico | Un código QR cuya ruta de destino o parámetros se pueden actualizar dinámicamente mediante configuración del lado del servidor sin alterar la matriz física impresa. | SDK web de JavaScript | Técnico |
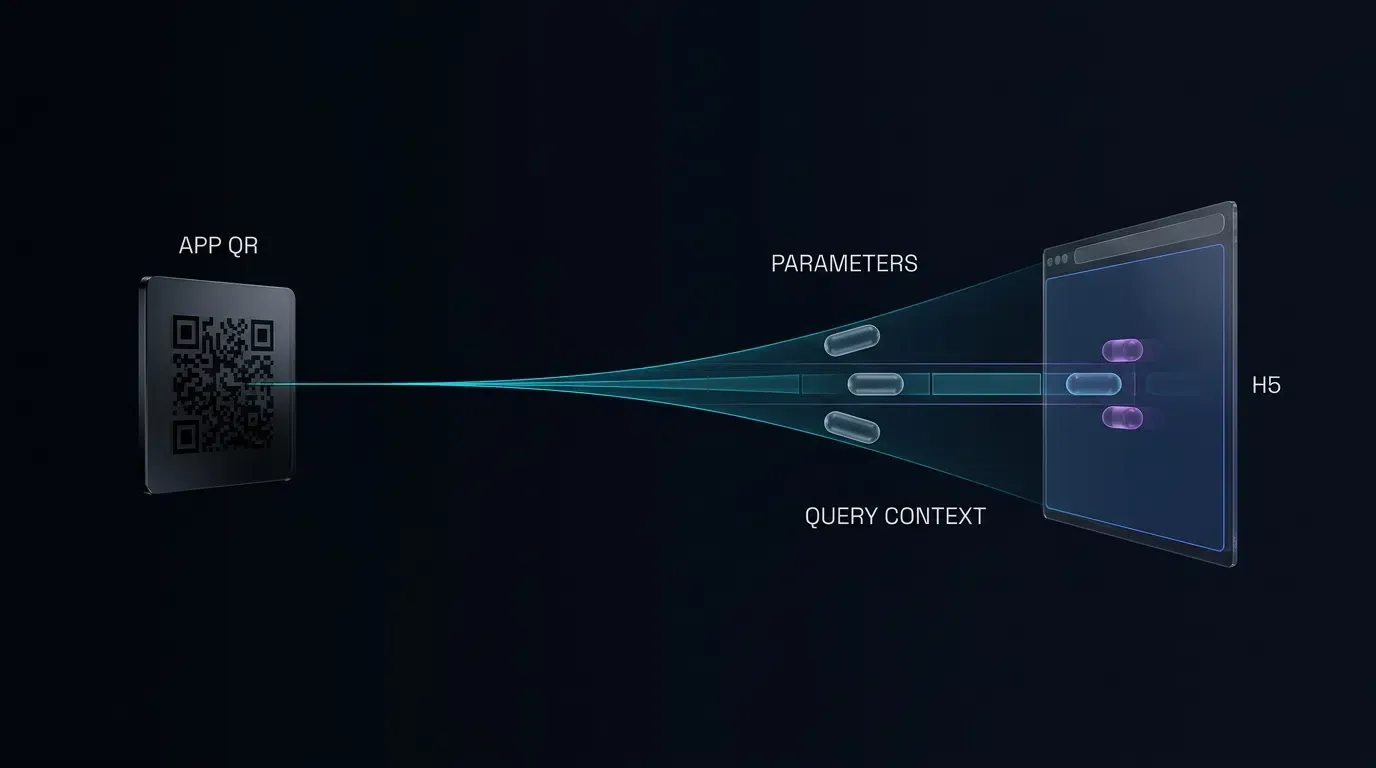
Resumen de la arquitectura: Cómo los códigos QR parametrizados habilitan la atribución offline
La desconexión técnica en el material colateral físico: Por qué los códigos QR estáticos de las tiendas de aplicaciones fallan en la atribución O2O
El material colateral de marketing físico —como soportes de exhibición minorista, pancartas para ferias comerciales, folletos impresos y correo directo— ha presentado históricamente limitaciones de medición claras para la ingeniería de crecimiento móvil. Los patrones de implementación tradicionales se basan en códigos QR estáticos que codifican una URL directa que apunta a Apple App Store o Google Play Store. Si bien son capaces de dirigir a un usuario a la ficha de la tienda, esta arquitectura interrumpe el flujo de datos de atribución.
La limitación técnica de un código QR estático de tienda no es que un código de barras 2D no pueda codificar físicamente cadenas de consulta; más bien, radica en que las tiendas de aplicaciones operan como entornos de ejecución cerrados. Cuando el escáner de la cámara de un sistema operativo descodifica un enlace estático de tienda y dirige al usuario al cliente de App Store o Google Play, los parámetros de consulta arbitrarios adjuntos al enlace de la tienda (como identificadores de representantes de ventas o códigos de material colateral localizado) se descartan durante el proceso de conexión y descarga de la cuenta de la tienda. Aunque Google Play admite parámetros de campaña estándar mediante la API Play Install Referrer para ciertas URLs de tiendas, los códigos QR estáticos que apuntan directamente a los listados de las tiendas no pueden preservar dinámicamente cargas útiles JSON personalizadas con múltiples parámetros en instalaciones de iOS y Android sin una capa activa de enrutamiento y atribución. Sin un mecanismo de atribución compatible, los informes granulares de origen offline pueden no estar disponibles. En consecuencia, las tuberías analíticas pueden observar solo un aumento agregado en las descargas orgánicas no asignadas, lo que impide que los equipos de ingeniería atribuyan instalaciones específicas a ubicaciones minoristas físicas individuales, personal de ventas específico o campañas impresas regionales.
La mecánica de las canalizaciones parametrizadas de escaneo a instalación: Desde las claves de consulta de URL hasta la carga útil nativa
Para tender un puente entre el material colateral físico y la atribución en tiempo de ejecución móvil, el patrón arquitectónico debe pivotar desde los enlaces directos de las tiendas hacia una capa de enrutamiento intermediaria y consciente de los parámetros. En lugar de codificar un enlace directo a la tienda, el código QR dinámico codifica una URL HTTPS segura que apunta a una página de aterrizaje web móvil intermediaria.
Esta arquitectura de enrutamiento funciona a través de una secuencia de conexiones de estado distribuidas:
[El usuario escanea el QR del material colateral] ──> Cadena de consulta URL (?clerk_id=1024)
            │
            ▼
[Página de aterrizaje de descarga H5] ─────> El SDK web valida y almacena temporalmente los parámetros
            │
            ▼
[App Store / Play Store] ─────────> El usuario descarga e instala la aplicación nativa
            │
            ▼
[Primer lanzamiento: Aplicación nativa] ──> El SDK móvil (getInstallParam) consulta el contexto
Cuando un dispositivo descodifica el código QR, el navegador del sistema carga la página de aterrizaje y ejecuta un script del lado del cliente. Este script analiza los parámetros de consulta del objeto de ubicación de la ventana, valida los tokens de negocio personalizados frente a una lista blanca explícita y almacena temporalmente los datos para su recuperación de atribución. Dependiendo del entorno de ejecución y de los permisos del usuario, los datos se registran en un servicio de atribución y se almacenan temporalmente en búferes locales compatibles.
Preservación del contexto a través de redireccionamientos a tiendas de aplicaciones sin códigos promocionales manuales
Históricamente, las aplicaciones móviles intentaban solucionar esta brecha de atribución obligando a los usuarios a introducir manualmente códigos promocionales durante el proceso de incorporación. Este patrón introduce fricción sustancial en el embudo de activación del usuario, lo que a menudo resulta en abandono durante la fase inicial de creación de cuenta.
Por el contrario, el paso de parámetros programático utiliza mecanismos de deep linking diferido. La experiencia del usuario sigue centrada en la instalación: escanear el material colateral abre la página de aterrizaje, hacer clic en el botón de descarga inicia la instalación oficial en la tienda de aplicaciones, y abrir la aplicación instalada inicia una consulta automatizada de resolución de parámetros. El SDK móvil nativo consulta el backend de atribución y los búferes locales autorizados durante su ciclo de vida de inicialización, recuperando los parámetros presentes en el código QR físico sin requerir entrada de texto manual por parte del usuario, siempre que las condiciones del sistema operativo y la conectividad de red lo permitan.
Véase también: Instalación de aplicación con parámetros ──> Deep linking diferido
Paso 1: Formateo de cadenas de consulta URL para el paso dinámico de parámetros
Estructuración de pares de consulta clave-valor en URLs de páginas de aterrizaje
La transmisión de parámetros comienza en la capa de construcción de URLs. La URL de una página de aterrizaje intermediaria consta del protocolo base, el dominio, la ruta y un componente de consulta separado por un delimitador de signo de interrogación, estructurado conforme a la sintaxis genérica de URI definida en IETF RFC 3986.
Al preparar una URL para la codificación en código QR, los desarrolladores definen pares clave-valor discretos separados por el carácter ampersand. Considere una implementación minorista multitienda donde una aplicación debe realizar un seguimiento tanto de las ubicaciones físicas de las tiendas como de las referencias individuales del personal:
https://promo.example.com/download.html?channelCode=store_downtown&clerk_id=emp_8492&coupon=SUMMER20
En esta estructura:
- El parámetro channelCode funciona como la clave de análisis y enrutamiento a nivel macro reconocida por la plataforma de atribución.
- El parámetro clerk_id representa un identificador de negocio personalizado a nivel de aplicación utilizado internamente por el backend de la app para la asignación de comisiones al personal.
- El parámetro coupon sirve como un token dinámico operacional que se pasa a la aplicación cliente para activar un estado de descuento pendiente tras el registro de la cuenta.
Mejores prácticas de codificación de URLs: Gestión de caracteres especiales con encodeURIComponent
Los parámetros de consulta frecuentemente contienen caracteres fuera del conjunto alfanumérico estándar US-ASCII, como espacios, puntuación, barras diagonales o cadenas de idiomas localizados. Los caracteres especiales sin codificar pueden corromper la lógica de análisis de URLs de los navegadores móviles o hacer que los motores de escaneo de códigos QR truncen la cadena codificada.
Todos los valores de los parámetros añadidos a la cadena de consulta deben someterse a codificación de porcentajes utilizando funciones estándar de JavaScript o codificadores de URL del lado del servidor antes de generar la matriz final del código de barras:
const baseUrl = "https://promo.example.com/download.html";
const channel = encodeURIComponent("store_12_east");
const clerk = encodeURIComponent("emp_8492");
const targetUrl = `${baseUrl}?channelCode=${channel}&clerk_id=${clerk}`;
No codificar caracteres como # hará que el navegador trate los caracteres posteriores como un identificador de fragmento URI del lado del cliente en lugar de parámetros de consulta, evitando que el servidor y el SDK web de JavaScript reciban las claves finales.
Mapeo de identificadores de negocio personalizados: Tokens de recomendación, IDs de tiendas y metadatos de cupones
Para mantener una separación clara entre las métricas de infraestructura y la lógica de negocio interna, los equipos de desarrollo deben establecer un diccionario estructurado de nombres de parámetros. Si bien la plataforma de atribución estandariza ciertas claves principales (como los identificadores de canales), la canalización de paso de parámetros admite cargas útiles personalizadas configurables sujetas a límites razonables de tamaño de URL y de carga útil del servidor.
Las clasificaciones estándar de identificadores de negocio incluyen:
- Identificadores organizacionales: Números de tiendas físicas, códigos de territorios regionales y claves de grupos de franquicias.
- Tokens de personal: IDs de representantes de ventas, tokens de recomendación de afiliados y códigos de promotores.
- Tokens promocionales: Identificadores de cupones dinámicos, claves de campañas de eventos y designaciones de nivel de campaña.
- Destinos de navegación de deep link: Rutas de módulos internos, identificadores de catálogos de productos o indicadores personalizados de procesos de incorporación.
Diferenciación entre identificadores de canales y cargas útiles de aplicaciones personalizadas
Es fundamental distinguir entre los identificadores de seguimiento de canales y los parámetros dinámicos personalizados dentro de la arquitectura del sistema. Un identificador de canal (generalmente asignado a channelCode) es un valor de índice evaluado por la plataforma de atribución para agrupar instalaciones en grupos de informes discretos dentro de la consola de gestión.
Por el contrario, los parámetros personalizados son tratados por la plataforma de atribución como datos contextuales de paso. El sistema de atribución ingiere, almacena y entrega estas claves personalizadas directamente al SDK del cliente nativo al realizar la instalación sin alterar su estructura subyacente. En consecuencia, las operaciones de marketing pueden desplegar miles de códigos QR de nivel de personal distintos que comparten un único código de canal principal mientras transmiten identificadores secundarios únicos dentro de la carga útil dinámica.
Paso 2: Configuración del SDK web de JavaScript para capturar cargas útiles de cadenas de consulta
Integración del SDK web de JavaScript en su página de aterrizaje de descarga personalizada
La página de aterrizaje web sirve como el puente crítico en la canalización de paso de parámetros. Cuando un usuario escanea el código QR, la página de aterrizaje debe inicializar el SDK de JavaScript del lado del cliente para capturar el contexto de consulta entrante antes de redirigir al usuario a la tienda de aplicaciones nativa.
OpoInstall, una plataforma de atribución móvil y deep linking, proporciona un SDK web oficial (opoinstall.js) diseñado para gestionar la detección de entornos entre navegadores, el análisis de parámetros y el almacenamiento en caché de enlaces profundos diferidos. Los desarrolladores incluyen este script en su página de aterrizaje alojada e inicializan la instancia central del cliente con su configuración específica de la aplicación.
Para obtener instrucciones completas de integración y referencias de API, los ingenieros pueden revisar la documentación para desarrolladores de OpoInstall.
Automatización de la extracción de parámetros a partir de cadenas de consulta de la ubicación de la ventana
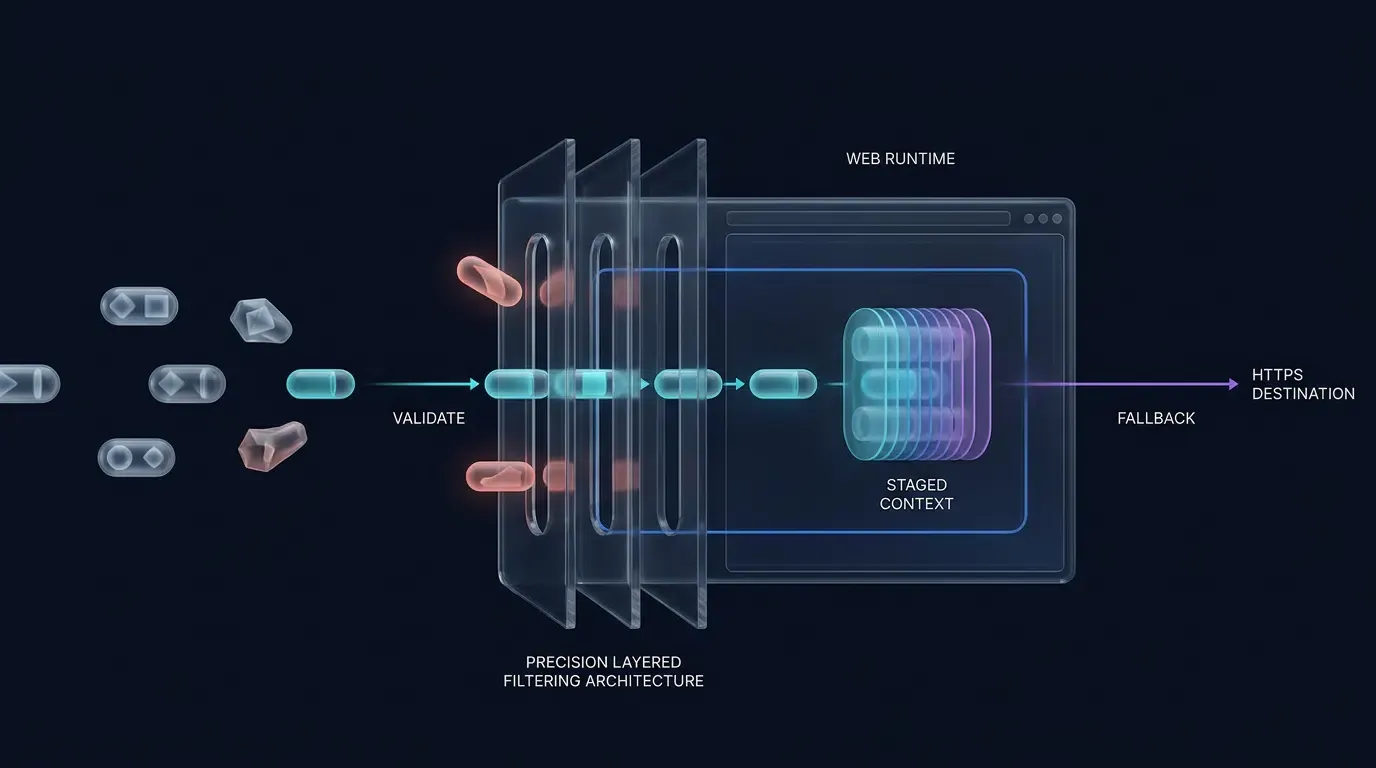
En lugar de dividir manualmente cadenas de consulta sin procesar, las implementaciones web modernas deben utilizar la interfaz estándar URLSearchParams. El análisis debe incorporar una lista blanca explícita de claves esperadas, validación estricta de entradas, límites de longitud y almacenamiento seguro de objetos para prevenir vulnerabilidades de contaminación de prototipos.
El patrón de implementación a continuación demuestra cómo integrar elementos HTML semánticos, analizar parámetros de consulta de forma segura, validar entradas frente a formatos de negocio esperados e inicializar el SDK web de JavaScript. De manera crucial, el botón principal está vinculado a un destino de reserva multiplataforma inicial inmediatamente al inicializar el DOM, lo que garantiza que la navegación del usuario permanezca funcional incluso si la inicialización del SDK se retrasa o falla:
<!-- Integración de parámetros dinámicos del SDK web de JavaScript -->
<!-- Archivo: /var/www/html/download.html -->
<!DOCTYPE html>
<html lang="es">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Descargar aplicación</title>
    <!-- Incluir el SDK web verificado de OpoInstall desde la CDN de producción -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
</head>
<body>
    <main class="download-container">
        <h1>Descarga nuestra aplicación móvil</h1>
        <p>Escaneo completado. Toca abajo para descargar la aplicación directamente desde la tienda oficial.</p>

        <!-- Botón de interacción principal -->
        <button id="btn-download" type="button">Descargar aplicación</button>

        <!-- Destino de reserva multiplataforma -->
        <!-- Nota: https://promo.example.com/download-redirect debe ser un punto de conexión activo del lado del servidor que inspeccione el User-Agent, enrute a App Store para iOS o Google Play para Android, y evite bucles de redirección de vuelta a esta página H5. La navegación de respaldo garantiza la entrega a la tienda, pero omite el almacenamiento en caché de parámetros si se activa antes de que el SDK esté listo. -->
        <p>
            <a id="fallback-store-link" href="https://promo.example.com/download-redirect">
                Descarga directa en tienda
            </a>
        </p>
    </main>

    <script>
    /**
     * Analizar y validar de forma segura los parámetros de consulta URL frente a una lista blanca.
     * Utiliza URLSearchParams y aplica límites alfanuméricos estrictos.
     */
    function getSanitizedUrlParams() {
        const allowedKeys = new Set([
            "channelCode",
            "clerk_id",
            "store_id",
            "coupon"
        ]);

        const result = Object.create(null);
        const valuePattern = /^[A-Za-z0-9_.-]{1,64}$/;

        try {
            const query = new URLSearchParams(window.location.search);
            query.forEach((value, key) => {
                if (
                    allowedKeys.has(key) &&
                    valuePattern.test(value) &&
                    !Object.prototype.hasOwnProperty.call(result, key)
                ) {
                    result[key] = value;
                }
            });
        } catch (e) {
            console.error("No se pudieron analizar los parámetros de búsqueda de la URL:", e);
        }

        return result;
    }

    function executeFallbackNavigation(fallbackLink) {
        if (fallbackLink && fallbackLink.href) {
            window.location.href = fallbackLink.href;
        } else {
            console.error("El enlace de destino alternativo no está definido.");
        }
    }

    document.addEventListener("DOMContentLoaded", function() {
        const urlParams = getSanitizedUrlParams();
        const channelIdentifier = urlParams["channelCode"] || "default_qr_channel";

        const dynamicPayload = {
            clerk_id: urlParams["clerk_id"] || "",
            store_id: urlParams["store_id"] || "",
            coupon: urlParams["coupon"] || ""
        };

        const downloadButton = document.getElementById("btn-download");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Vincular inmediatamente el botón a la navegación de respaldo multiplataforma
        // asegurando que el botón permanezca interactivo incluso si la inicialización del SDK está pendiente o falla
        if (downloadButton) {
            downloadButton.onclick = function() {
                executeFallbackNavigation(fallbackLink);
                return false;
            };
        }

        // Verificar la disponibilidad del SDK antes de la instanciación
        if (typeof OpoInstall === "function") {
            try {
                let installerInstance = null;

                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    channelCode: channelIdentifier,
                    data: dynamicPayload,
                    onready: function() {
                        // Actualizar el controlador del botón para usar el enrutamiento de activación/instalación del SDK una vez esté listo
                        if (downloadButton) {
                            downloadButton.onclick = function() {
                                try {
                                    if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                                        installerInstance.wakeupOrInstall();
                                    } else {
                                        executeFallbackNavigation(fallbackLink);
                                    }
                                } catch (callErr) {
                                    console.error("Error en la invocación de wakeupOrInstall:", callErr);
                                    executeFallbackNavigation(fallbackLink);
                                }
                                return false;
                            };
                        }
                    }
                });
            } catch (initErr) {
                console.error("La inicialización de OpoInstall falló:", initErr);
                // El controlador de clic de respaldo ya está activo
            }
        } else {
            console.warn("El SDK de OpoInstall no se ha cargado; se mantiene el respaldo del enlace directo a la tienda.");
        }
    });
    </script>
</body>
</html>
Almacenamiento en caché de parámetros en el almacenamiento efímero y la memoria del portapapeles del sistema
Cuando el usuario hace clic en el activador de descarga en la página de aterrizaje, el script del lado del cliente coordina el almacenamiento en caché de los parámetros a través de los límites de red y locales:
- Registro de contexto en el lado del servidor: El SDK web de JavaScript transmite una solicitud de registro asíncrona al backend de atribución que contiene los parámetros de consulta validados y el contexto estándar de sesión HTTP. Esto registra un registro de instalación pendiente asociado con la sesión web actual.
- Almacenamiento temporal en el portapapeles del sistema: Cuando las políticas del navegador lo permiten, el SDK puede almacenar una carga útil de parámetros codificada en el búfer del portapapeles del sistema. Sin embargo, las restricciones modernas de las plataformas dictan que las operaciones de escritura en el portapapeles requieren un gesto de activación directa del usuario (como un toque explícito en un botón) y un contexto de enfoque de documento activo de conformidad con la especificación de eventos y API de portapapeles de W3C.
- Limitaciones de permisos y privacidad: Las operaciones de portapapeles no son universales ni están garantizadas. En iOS 14 y versiones posteriores, las lecturas del portapapeles entre aplicaciones activan notificaciones del sistema, mientras que iOS 16 introdujo diálogos explícitos de permiso de pegado por aplicación. En Android 10 y versiones posteriores, las aplicaciones en segundo plano tienen totalmente prohibido leer los datos del portapapeles. En consecuencia, el almacenamiento en caché en el portapapeles funciona como una mejora oportunista en tiempo de ejecución en lugar de una garantía de atribución determinista.
Paso 3: Extracción de parámetros en el primer lanzamiento de la aplicación a través del SDK móvil
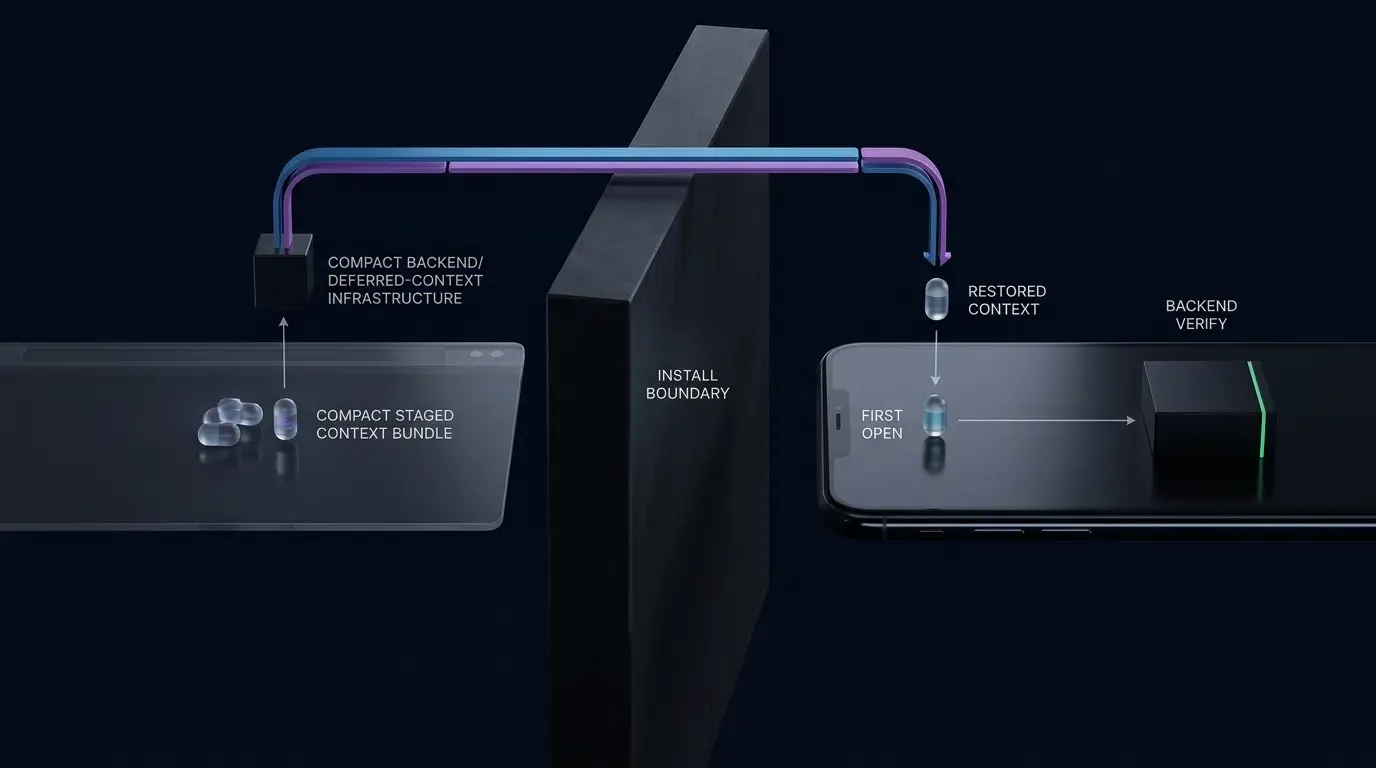
Secuencia de inicialización del SDK móvil nativo en el hilo principal
Cuando el usuario completa la descarga desde la tienda de aplicaciones de la plataforma y abre la aplicación por primera vez (lanzamiento del Día 0), el SDK móvil nativo debe inicializarse inmediatamente dentro del ciclo de vida de la aplicación para comenzar la conexión de resolución de parámetros.
En Android, la inicialización debe declararse dentro del método onCreate() de una subclase de Application personalizada para garantizar que el SDK se adjunte antes de que se monten los componentes de Activity en primer plano. De manera crucial, esta subclase debe registrarse en su archivo AndroidManifest.xml mediante el atributo android:name (por ejemplo, android:name=".CustomApplication"); omitir esta declaración en el manifiesto evita que se ejecute el ciclo de vida de onCreate() personalizado. De igual forma, en iOS, el SDK debe adjuntarse dentro del delegado de ejecución application(_:didFinishLaunchingWithOptions:).
Los desarrolladores pueden obtener los paquetes más recientes del SDK móvil para Android e iOS directamente desde el centro de descargas del SDK de OpoInstall.
Ejecución de devoluciones de llamada asíncronas getInstallParam en el lanzamiento de la aplicación en el Día 0
Una vez inicializado, el SDK nativo ejecuta una conexión asíncrona con los servidores de atribución, verificando las señales de instalación de la plataforma disponibles y los búferes locales autorizados.
Para evitar el bloqueo del hilo de la interfaz de usuario, el método de recuperación de parámetros opera de forma asíncrona a través de una interfaz de devolución de llamada no bloqueante. La lógica de la aplicación se engancha a esta devolución de llamada, recibe el objeto JSON analizado que contiene los parámetros originales del código QR y pasa la carga útil al backend de la aplicación para su validación.
Antes de ejecutar el ejemplo de Activity a continuación, asegúrese de que el SDK de OpoInstall esté inicializado en su subclase de Application utilizando el método de inicialización requerido por su versión implementada del SDK. El patrón de implementación a continuación ilustra cómo declarar el punto de entrada de la aplicación y ejecutar la extracción de parámetros en Android usando Kotlin:
// Implementación de recuperación de parámetros del SDK de Android
// Nota: Guarde la Parte 1 (CustomApplication.kt) y la Parte 2 (MainActivity.kt) como archivos fuente de Kotlin separados.

// Parte 1: CustomApplication.kt (Inicialización a nivel de aplicación del SDK)
// Archivo: app/src/main/java/com/example/app/CustomApplication.kt
// Nota: Asegúrese de que android:name=".CustomApplication" esté declarado dentro de <application> en AndroidManifest.xml

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Inicializar el cliente principal de OpoInstall en el hilo principal antes del montaje de la actividad
        OpoInstall.initialize(this)
    }
}

// Parte 2: MainActivity.kt (Extracción de parámetros asíncrona)
// Archivo: app/src/main/java/com/example/app/MainActivity.kt

package com.example.app

import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.OpoData
import com.opoinstall.api.ResultCallBack
import com.opoinstall.api.OpoError
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "OpoInstallAttribution"
    }

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Consultar los parámetros de atribución diferidos tras el montaje inicial de la actividad
        fetchQrInstallationParameters()
    }

    private fun fetchQrInstallationParameters() {
        OpoInstall.getInstance().getInstallParam(object : ResultCallBack<OpoData> {
            override fun onResult(data: OpoData?) {
                if (data == null) {
                    Log.d(TAG, "No se devolvieron parámetros de atribución.")
                    return
                }

                val channelCode = data.channelCode
                Log.d(TAG, "Código de canal informado: $channelCode")

                val rawData = data.data
                if (!rawData.isNullOrEmpty()) {
                    try {
                        val jsonObject = JSONObject(rawData)
                        val clerkId = jsonObject.optString("clerk_id", "")
                        val storeId = jsonObject.optString("store_id", "")
                        val couponCode = jsonObject.optString("coupon", "")

                        // En compilaciones de producción, evite registrar tokens de negocio sin redactar en texto plano
                        Log.d(TAG, "Carga útil de parámetros candidatos analizada correctamente.")

                        // Pasar los parámetros candidatos al backend seguro para su verificación
                        submitParametersForBackendVerification(clerkId, storeId, couponCode)
                    } catch (e: Exception) {
                        Log.e(TAG, "No se pudo analizar la carga útil de parámetros dinámicos", e)
                    }
                }
            }

            override fun onError(error: OpoError?) {
                Log.w(TAG, "La recuperación de parámetros falló o agotó el tiempo de espera: ${error?.errorMsg}")
            }
        })
    }

    /**
     * Las aplicaciones cliente deben tratar los parámetros recuperados como entradas candidatas no verificadas.
     * Los valores candidatos deben ser verificados por el servidor de la aplicación antes de otorgar
     * recompensas, asignar comisiones o modificar el estado de la cuenta financiera.
     */
    private fun submitParametersForBackendVerification(clerkId: String, storeId: String, coupon: String) {
        // Implementación: Transmitir la carga útil al servidor mediante POST HTTPS autenticado para su validación
    }
}
Solución de problemas de pérdida de parámetros en los recorridos de escaneo a instalación
Identificación de puntos de interrupción comunes en el paso de parámetros de códigos QR
Al implementar códigos QR parametrizados, los equipos de ingeniería pueden observar escenarios en los que las instalaciones no logran recuperar sus parámetros de consulta integrados. La pérdida de parámetros suele ocurrir en puntos específicos del ciclo de vida de escaneo e instalación:
- Cadenas de URL mal formadas: No escapar de los caracteres reservados en la cadena de consulta, lo que resulta en el truncamiento de la cadena por parte de los escáneres QR nativos.
- Eliminación de redireccionamientos intermedios: Implementar redireccionamientos HTTP 301 o 302 intermedios que no logran reenviar el componente completo de la cadena de consulta a la página de aterrizaje de destino final.
- Falta de interacción del usuario: Intentar ejecutar scripts de descarga automáticamente al cargar la página sin un evento de clic explícito del usuario, lo que hace que los navegadores móviles bloqueen las operaciones del portapapeles del sistema.
- Expiración de la ventana de retrospectiva: Usuarios que escanean el código QR pero retrasan la instalación de la aplicación y el lanzamiento inicial más allá de la ventana de retrospectiva de atribución configurada.
Gestión de cambios de aplicaciones en segundo plano y límites de expiración del portapapeles
En las versiones modernas de los sistemas operativos, el acceso al portapapeles del sistema se rige por estrictos controles de privacidad:
- Restricciones de primer plano en Android: En Android 10 (nivel de API 29) y versiones posteriores, las aplicaciones no pueden inspeccionar los datos del portapapeles mientras se ejecutan en segundo plano. La recuperación de parámetros debe diferirse hasta que la actividad principal alcance el enfoque activo en primer plano.
- Indicadores de portapapeles en iOS: En iOS 16 y versiones posteriores, los intentos programáticos de leer
UIPasteboard.generalpueden activar un mensaje explícito del sistema que le pide al usuario que permita pegar desde el navegador de origen, dependiendo de si se utilizan componentes del sistema comoUIPasteControl. Si el usuario deniega el permiso o si la llamada al portapapeles falla, la aplicación debe gestionar la ausencia de datos en el portapapeles de manera limpia. - Ciclos de vida de búferes efímeros: Los sistemas operativos y las utilidades de teclado de terceros pueden sobrescribir o vaciar el contenido del portapapeles cuando el usuario copia texto no relacionado durante el proceso de descarga, rompiendo la continuidad de los datos locales.
Resolución de conflictos de ofuscación de ProGuard y R8 en compilaciones APK de lanzamiento
En los entornos de producción de Android, las herramientas de reducción y ofuscación de código (ProGuard o R8) pueden eliminar o renombrar los métodos de reflexión y los campos de modelos de datos utilizados por el SDK de atribución, lo que resulta en fallos silenciosos en las devoluciones de llamada o excepciones en tiempo de ejecución en las compilaciones de lanzamiento.
Los desarrolladores deben confiar principalmente en las reglas de consumo de ProGuard empaquetadas dentro de la distribución AAR oficial del SDK. Si se requieren reglas manuales, deben coincidir con el espacio de nombres de paquete real del SDK implementado en lugar de estructuras de clases heredadas:
# Preservar las API públicas y las interfaces de devolución de llamada del SDK de OpoInstall
-keep class com.opoinstall.api.** { *; }
-keep interface com.opoinstall.api.** { *; }
Lista de verificación de verificación sistemática para probar flujos de trabajo de escaneo a instalación
La prueba de la atribución de códigos QR parametrizados requiere distinguir entre la validación de componentes locales y la entrega en la tienda de extremo a extremo:
| Capa de verificación | Objetivo principal | Alcance y método |
|---|---|---|
| Pruebas de integración local | Ciclo de vida del SDK, ejecución de devoluciones de llamada, análisis de JSON, gestión de errores | Cargar una versión de depuración/lanzamiento mediante sideload en el IDE; simular parámetros locales o usar la página de prueba de la consola. |
| Pruebas de tienda de extremo a extremo | Enrutamiento en tiendas reales, extracción de Install Referrer, lanzamiento diferido | Distribuir la compilación a través de Google Play Internal Testing o Apple TestFlight; ejecutar un escaneo QR real. |
Pasos de verificación para la preparación de producción:
- Paso 1: Preparación del dispositivo de prueba: Utilice un dispositivo de prueba físico que no contenga instalaciones de desarrollo existentes ni datos de aplicaciones en caché.
- Paso 2: Generar enlace validado: Construya la URL de destino con parámetros de prueba verificados y codifíquela en un código QR estándar de alto contraste.
- Paso 3: Ejecución del escáner: Escanee el código QR utilizando la aplicación de cámara nativa del dispositivo. Verifique que la página de aterrizaje cargue la URL completa sin truncar los parámetros de consulta.
- Paso 4: Interacción explícita del usuario: Haga clic en el botón de descarga de la página de aterrizaje para activar el registro y el enrutamiento del SDK.
- Paso 5: Validación de distribución en la tienda: Descargue la compilación a través de las pistas de prueba oficiales. TestFlight valida el comportamiento de distribución beta en iOS; la atribución de la App Store de producción debe verificarse por separado cuando el comportamiento específico de la distribución sea relevante. Para Android, verifique que los datos de Google Play Install Referrer se completen correctamente.
- Paso 6: Inspección de registros: Inicie la aplicación e inspeccione los registros de la consola para confirmar que
getInstallParamse ejecuta y analiza las claves de negocio esperadas.
Gestión de variaciones del sistema operativo y navegadores integrados en aplicaciones durante el escaneo de códigos QR
Escaneo nativo con la cámara de iOS frente al comportamiento del escáner del sistema Android
Los sistemas operativos gestionan la decodificación de códigos QR a través de rutas técnicas divergentes. La aplicación nativa de la cámara de iOS analiza las URLs decodificadas y muestra un banner de notificación nativo de Safari. Al tocarlo, el sistema abre el enlace directamente en Safari, proporcionando un entorno de ejecución web estándar.
En Android, el comportamiento del escáner varía según el fabricante del dispositivo. Mientras que los dispositivos Google Pixel enrutan las URLs escaneadas directamente a Chrome, las aplicaciones de cámara de otros fabricantes pueden iniciar micro-navegadores propietarios o pestañas personalizadas ligeras. Los equipos de desarrollo deben asegurarse de que su página de aterrizaje intermediaria se renderice limpiamente en varias implementaciones de webview y no dependa de API exclusivas de navegadores.
Gestión de escáneres integrados en aplicaciones: WeChat, Line, WhatsApp
Un porcentaje sustancial de los escaneos de códigos QR se realiza a través de escáneres integrados en las principales plataformas de mensajería, como WeChat, Line y WhatsApp. Estas aplicaciones ejecutan enlaces web dentro de webviews en la aplicación en entornos aislados (sandboxed) que frecuentemente aplican políticas de seguridad estrictas:
- Las solicitudes de descarga directa dirigidas a archivos binarios
.apksuelen ser bloqueadas o interceptadas. - Las invocaciones de esquemas de URL personalizados pueden verse restringidas por las políticas de navegación de la plataforma.
- Los Enlaces Universales (Universal Links) pueden no resolverse hacia el exterior del sistema operativo nativo, manteniendo al usuario confinado dentro del contenedor de la aplicación.
Omisión de intercepciones de descargas en webviews de aplicaciones mediante dominios de redirección directa
Cuando la aplicación anfitriona y el sistema operativo lo permiten, las páginas de aterrizaje pueden implementar mecanismos de transferencia a navegadores externos. Cuando el SDK web de JavaScript detecta que el agente de usuario del cliente coincide con un navegador integrado restringido, puede ofrecer una transferencia a un navegador externo o presentar una guía visual clara que dirija al usuario a abrir el enlace en el navegador predeterminado del dispositivo (como Safari o Chrome).
Si la transferencia automatizada está bloqueada por la aplicación contenedora, las páginas de aterrizaje deben mostrar instrucciones explícitas para el usuario mientras conservan un enlace de destino HTTPS estándar. Los equipos de desarrollo no deben asumir que todos los navegadores integrados permiten transiciones programáticas a aplicaciones externas.
Mecanismos de respaldo para navegadores web que restringen el acceso al portapapeles
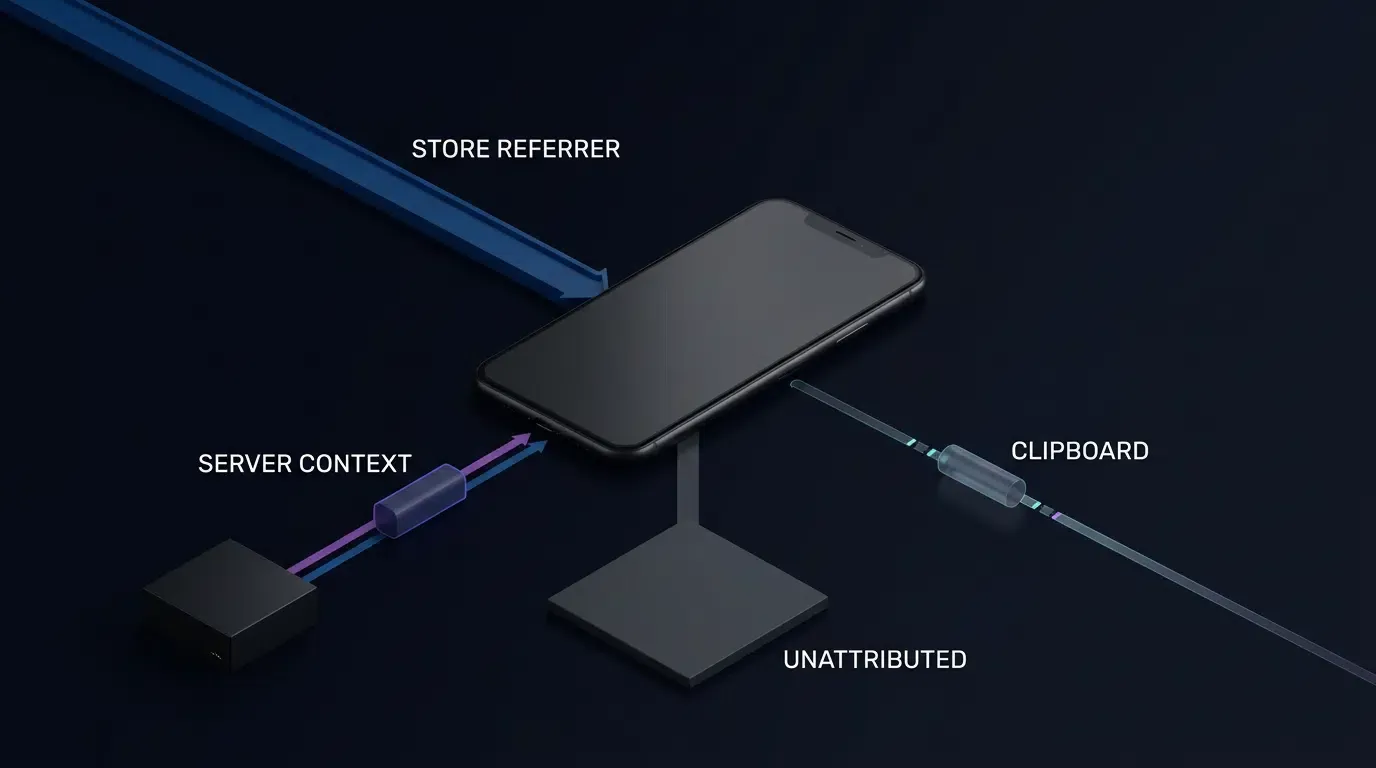
Cuando los navegadores web restringen el acceso al portapapeles o cuando el contenido del portapapeles se borra antes del lanzamiento de la aplicación, el almacenamiento en caché directo del lado del cliente falla.
En estas condiciones, las aplicaciones deben adherirse a modelos de respaldo compatibles con la plataforma:
- API de Install Referrer de la plataforma: En dispositivos Android que realizan descargas a través de Google Play Store, la API de Google Play Install Referrer proporciona un mecanismo compatible para transmitir el contexto de instalación desde los listados de la tienda a las aplicaciones nativas.
- Coincidencia de sesiones de origen: Si la arquitectura de implementación y los marcos de consentimiento del usuario lo admiten, la coincidencia de sesiones del lado del servidor puede correlacionar las visitas web anteriores a la instalación con las llamadas de registro posteriores a la instalación utilizando credenciales de cuentas de origen autorizadas.
- Gestión de instalaciones no coincidentes respetuosa con la privacidad: Si la recuperación basada en el portapapeles no está disponible, utilice únicamente mecanismos de atribución compatibles que respeten la privacidad, como datos elegibles de remitentes de instalación de la plataforma (install-referrer) o contexto de sesión de origen explícitamente autorizado. No construya huellas digitales de dispositivos a partir de direcciones IP, propiedades del navegador, características de visualización o metadatos de red para identificar a los usuarios a través de los límites de instalación. Informe de las instalaciones no coincidentes como no atribuidas cuando no haya disponible ningún método de recuperación permitido.
Análisis comparativo de las estrategias de implementación de códigos QR de aplicaciones
Evaluación de códigos de barras estáticos tradicionales frente a códigos QR dinámicos parametrizados
Las campañas de crecimiento móvil utilizan varias arquitecturas de implementación de códigos QR, cada una de las cuales exhibe compensaciones técnicas distintas entre la complejidad de implementación, la precisión de medición y la carga operativa.
La tabla siguiente contrasta los enfoques estándar de la industria con las canalizaciones de paso de parámetros dinámicos:
| Implementación | Capacidad de atribución | Soporte de parámetros | Fricción del usuario | Mantenimiento |
|---|---|---|---|---|
| QR de tienda directo | Dependiente de la tienda | Limitado a mecanismos compatibles | Baja para sistemas operativos compatibles | Bajo |
| Flujo de trabajo con código promocional | Depende del canje | Mapeo de código a datos | Entrada manual requerida | Moderado |
| QR dinámico parametrizado | Dependiente del SDK/plataforma | Carga útil configurable y validada | Entrada manual reducida | Dependencia de servicio gestionado |
Medición de las compensaciones técnicas entre los enfoques de atribución
Implementar códigos QR estáticos que apuntan directamente a las tiendas de aplicaciones de las plataformas representa la menor carga de implementación inicial, ya que no requiere integración de SDK ni infraestructura de páginas de aterrizaje. Sin embargo, la ausencia de parámetros de atribución granulares limita la optimización de las campañas, ya que los activos impresos individuales o las ubicaciones de las tiendas no se pueden evaluar de forma independiente.
La entrada manual de códigos promocionales proporciona una identificación básica de canales, pero introduce la degradación del embudo de conversión, ya que los usuarios deben copiar y pegar manualmente cadenas de texto durante el registro. Los códigos QR dinámicos parametrizados requieren una integración de ingeniería inicial: implementar el SDK web de JavaScript en una página intermediaria e integrar el SDK móvil en el binario del cliente nativo. Sin embargo, una vez integrado, el canal parametrizado automatiza el paso de parámetros contextuales al tiempo que reduce la fricción de incorporación manual para los usuarios finales.
Preguntas frecuentes (FAQ)
¿Cómo puedo verificar que los parámetros de un código QR personalizado se recuperan correctamente en el primer lanzamiento?
¿Por qué se pierden los parámetros cuando un usuario escanea un código QR dentro de navegadores integrados como WeChat o Line?
¿Cuál es la diferencia entre un código QR estático de tienda y un código QR de paso de parámetros dinámico?
Resumen y marco de decisiones
Para crear un código QR para descargas de aplicaciones con paso de parámetros, los equipos de desarrollo móvil deben establecer una canalización de datos estructurada que conecte las cadenas de consulta de URL con las devoluciones de llamada del SDK del cliente nativo. La eliminación de códigos promocionales manuales se basa en la validación de parámetros del SDK web de JavaScript y la extracción de deep links diferidos en el lanzamiento inicial de la aplicación, sujeto a los permisos de la plataforma.
A medida que las campañas de marketing de offline a online se vuelven cada vez más orientadas a datos, las arquitecturas de ingeniería deben admitir el paso flexible de parámetros contextuales a través de canales físicos y digitales mientras permanecen estrictamente alineadas con las políticas de privacidad del sistema operativo. Al combinar la codificación validada de consultas en páginas de aterrizaje con SDKs del lado del cliente ligeros, plataformas como OpoInstall permiten el paso estructurado de parámetros de escaneo a instalación al tiempo que ofrecen una incorporación optimizada para los usuarios finales.
Para obtener directrices de integración completas y referencias de API, consulte la documentación para desarrolladores de OpoInstall o acceda al centro de descargas del SDK de OpoInstall. Para comenzar a configurar claves de aplicaciones personalizadas y enlaces de campañas parametrizados, regístrese en la consola de desarrolladores de OpoInstall o revise la referencia de implementación de atribución móvil.
Materiales relacionados
- Conceptos: Instalación de aplicación con parámetros, Atribución de escaneo a instalación, Deep linking diferido, Almacenamiento en caché en el portapapeles
- Tecnologías: SDK web de JavaScript, SDK de atribución móvil, Codificación de cadenas de consulta URL, Interceptores de webview en aplicaciones
- Estándares: Especificación de eventos y API de portapapeles de W3C, Sintaxis genérica de identificadores de recursos uniformes (URI) de IETF RFC 3986
- API: API de inicialización del SDK web de JavaScript de OpoInstall, API de devolución de llamada nativa
getInstallParam - Documentación oficial y referencias:
Share this article