¿Google fija la verificación de desarrolladores de Android para enero de 2027? Google ha confirmado que comenzará a aplicar su requisito de verificación de desarrolladores de Android a nivel mundial en enero de 2027, empezando por siete grandes distribuidores de aplicaciones antes de ampliarlo gradualmente a otros países y a todas las fuentes de instalación en dispositivos Android certificados durante los meses siguientes. Anunciado el 19 de noviembre de 2026 por Matthew Forsythe, director de gestión de productos para la seguridad de aplicaciones de Android, en el blog de desarrolladores de Android, este despliegue se basa en las protecciones regionales que entraron en vigor el 30 de septiembre de 2026 en las tiendas participantes de Brasil, Indonesia, Singapur y Tailandia. Según esta política, los desarrolladores que distribuyan fuera de Google Play —incluyendo tiendas de fabricantes de equipos originales (OEM), repositorios de código abierto y descargas directas de APK— deben verificar su identidad y registrar sus nombres de paquetes y claves de firma para mantener un comportamiento de instalación estándar.
Cronograma de despliegue y alcance de los distribuidores para la verificación de desarrolladores de Android
De un vistazo
- El despliegue global comienza en enero de 2027 con siete distribuidores participantes (Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion y Vivo), mientras que Google afirma que las protecciones se ampliarán a otras tiendas, países y fuentes de instalación en los meses siguientes; la guía para distribuidores de Google establece el 1 de marzo de 2027 como el hito objetivo de preparación para una aplicación más amplia en las tiendas.
- Google informa de que se han registrado millones de aplicaciones desde marzo de 2026, lo que abarca más del 99 % de las instalaciones mundiales de aplicaciones para Android, aunque los paquetes no registrados fuera de Play se enfrentarán a bloqueos de instalación a menos que los usuarios habiliten un flujo de omisión oculto de 24 horas.
- Tras los comentarios de los desarrolladores, Google amplió el límite de uso compartido de su nivel gratuito de distribución limitada a 50 dispositivos autorizados y lanzó dos API de automatización junto con guías formales para registros de código abierto y tiendas de aplicaciones de terceros.
Google introdujo por primera vez la iniciativa de verificación de desarrolladores de Android en agosto de 2025, presentando el registro de identidad como una capa de responsabilidad destinada a dificultar que los actores maliciosos distribuyan repetidamente paquetes dañinos tras ser eliminados. Aunque los desarrolladores de Google Play ya han pasado por los flujos de verificación de identidad, el nuevo marco amplía el registro a nivel de paquete en los canales de distribución ajenos a Play en dispositivos Android certificados.
Según Ars Technica, el servicio de verificación del sistema subyacente ya se ha implementado en dispositivos certificados por Google con Android 8 Oreo o versiones posteriores, lo que abarca a la gran mayoría de los teléfonos certificados en todo el mundo, mientras que los dispositivos no certificados no se ven afectados. El 30 de septiembre de 2026, las protecciones para los usuarios se pusieron en marcha en las tiendas participantes de Brasil, Indonesia, Singapur y Tailandia. Con el despliegue regional inicial ya activo, Google confirmó que la aplicación global se llevará a cabo por fases a partir de enero de 2027.

Los recursos de Google para distribuidores de aplicaciones fijan el 1 de marzo de 2027 como el hito objetivo de preparación para que las tiendas de aplicaciones de terceros participantes reflejen que la verificación está en vigor. Mientras tanto, el anuncio del despliegue del 19 de noviembre de Google indica que las protecciones seguirán ampliándose gradualmente en los países restantes y en todas las fuentes de instalación de los dispositivos certificados durante varios meses tras el lanzamiento de enero de 2027.
| Hito del despliegue | Alcance verificado | Calendario de aplicación |
|---|---|---|
| Anuncio del programa | Se presenta la política de verificación de identidad y registro de paquetes | Agosto de 2025 |
| Registro de desarrolladores abierto | Se abre el registro a nivel mundial para los desarrolladores | Marzo de 2026 |
| Lanzamiento de distribución limitada y omisión | Se introduce el nivel gratuito para estudiantes/aficionados y el flujo avanzado de 24 horas | Agosto de 2026 |
| Activación del despliegue regional | Se activa en las tiendas participantes de Brasil, Indonesia, Singapur y Tailandia | 30 de septiembre de 2026 |
| Lanzamiento global con siete distribuidores | El despliegue comienza en Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion y Vivo | Enero de 2027 |
| Preparación general de las tiendas | Hito objetivo de preparación para los distribuidores de aplicaciones de terceros participantes | 1 de marzo de 2027 (Objetivo) |
| Todas las fuentes de instalación | Expansión gradual en los países restantes y en todas las fuentes de instalación de dispositivos certificados | Meses posteriores (2027) |
Mecánica de registro técnico y discrepancias de identidad
A nivel técnico, la documentación de registro de código abierto y las guías para distribuidores de Google especifican que el registro de una aplicación vincula un nombre de paquete único y la huella digital del certificado SHA-256 de su clave de firma a una cuenta verificada de Android Developer Console o Google Play Console. Google afirma que registrar una aplicación individual lleva menos de diez minutos y que la compañía está verificando la identidad del desarrollador en lugar de revisar el contenido de los binarios ajenos a Play.
Para la distribución comercial y general, Ars Technica informa de que la verificación completa requiere una identificación emitida por el gobierno y una tasa de registro de $25. Ars Technica también señala que, aunque los ID de aplicaciones populares se almacenan en caché directamente en los dispositivos para comprobaciones sin conexión, la instalación mediante carga lateral (sideloading) de paquetes menos comunes puede requerir una conexión de red activa con los servidores de Google para confirmar el estado del registro antes de proceder a la instalación.
En cuanto a las exclusiones jurisdiccionales, las preguntas frecuentes sobre la verificación de Google señalan que, si bien los desarrolladores ubicados en países sometidos a sanciones integrales no pueden completar la verificación de desarrolladores de Android debido a restricciones legales, las comprobaciones de verificación no se ejecutan en dispositivos Android certificados que se encuentren físicamente en dichos países. Como resultado, los usuarios que se encuentren físicamente dentro de jurisdicciones sancionadas pueden seguir instalando aplicaciones sin necesidad de comprobaciones de verificación.
Nivel de distribución limitada y discrepancia sobre el límite informado
Para evitar bloquear proyectos de clase y prototipos personales, Google introdujo las cuentas de distribución limitada en agosto de 2026. Estas cuentas son gratuitas y no requieren verificación de identidad con documento de identidad oficial, aunque sí exigen una cuenta de Google con verificación en dos pasos y un perfil de pagos de Google que contenga el nombre legal y la dirección del desarrollador. El uso compartido de aplicaciones en este nivel utiliza un proceso de autorización de dispositivos mediante códigos QR o enlaces.
Las fuentes públicas reflejan una pequeña discrepancia en la descripción del límite previo a la expansión:
- Documentación oficial de Google: Aunque la guía de distribución limitada independiente y las entradas de preguntas frecuentes anteriores documentaban un límite de 20 dispositivos, el anuncio del despliegue del 19 de noviembre de 2026 de Google indica explícitamente que el límite para compartir se ha ampliado «de 20 a 50 dispositivos autorizados».
- Informes de medios secundarios: La información de Ars Technica describió el ajuste como un aumento desde un límite inicial de «25 instalaciones totales a 50 instalaciones».
Google no ha publicado una reconciliación que explique las diferentes cifras base iniciales citadas por medios externos, aunque ambas fuentes confirman que el límite actualizado se sitúa en 50 dispositivos o instalaciones.
API de automatización y fricción en la re-firma de tiendas
Para las organizaciones que gestionan grandes catálogos o canales de distribución de terceros, la entrada manual en la consola introduce fricción operativa. Para solucionar esto, Google publicó dos interfaces programáticas documentadas en sus recursos para distribuidores:
- API de estado de ID de desarrollador de Android: Permite a las tiendas y distribuidores auditar los catálogos de aplicaciones existentes consultando si un nombre de paquete específico y la huella digital del certificado de firma SHA-256 ya están registrados.
- API de Android Developer Console: Utiliza la delegación de OAuth 2.0 para que las tiendas participantes o los repositorios de código abierto puedan registrar nombres de paquetes y claves de firma gestionadas por la tienda directamente en nombre de los desarrolladores verificados.
El detalle de la clave de firma es especialmente relevante para la distribución en múltiples tiendas y de código abierto. Tal y como se explica en la guía de registro de aplicaciones de código abierto de Google, si un repositorio de código abierto o una tienda de terceros vuelve a firmar un APK utilizando su propia clave de plataforma en lugar de la clave original del desarrollador, el desarrollador debe extraer y registrar la huella digital SHA-256 firmada por la tienda o recurrir a la integración de la API de consola del repositorio. De lo contrario, el verificador del dispositivo tratará el paquete re-firmado como no registrado.
Rutas de omisión del usuario, exenciones y compensaciones en ecosistemas abiertos
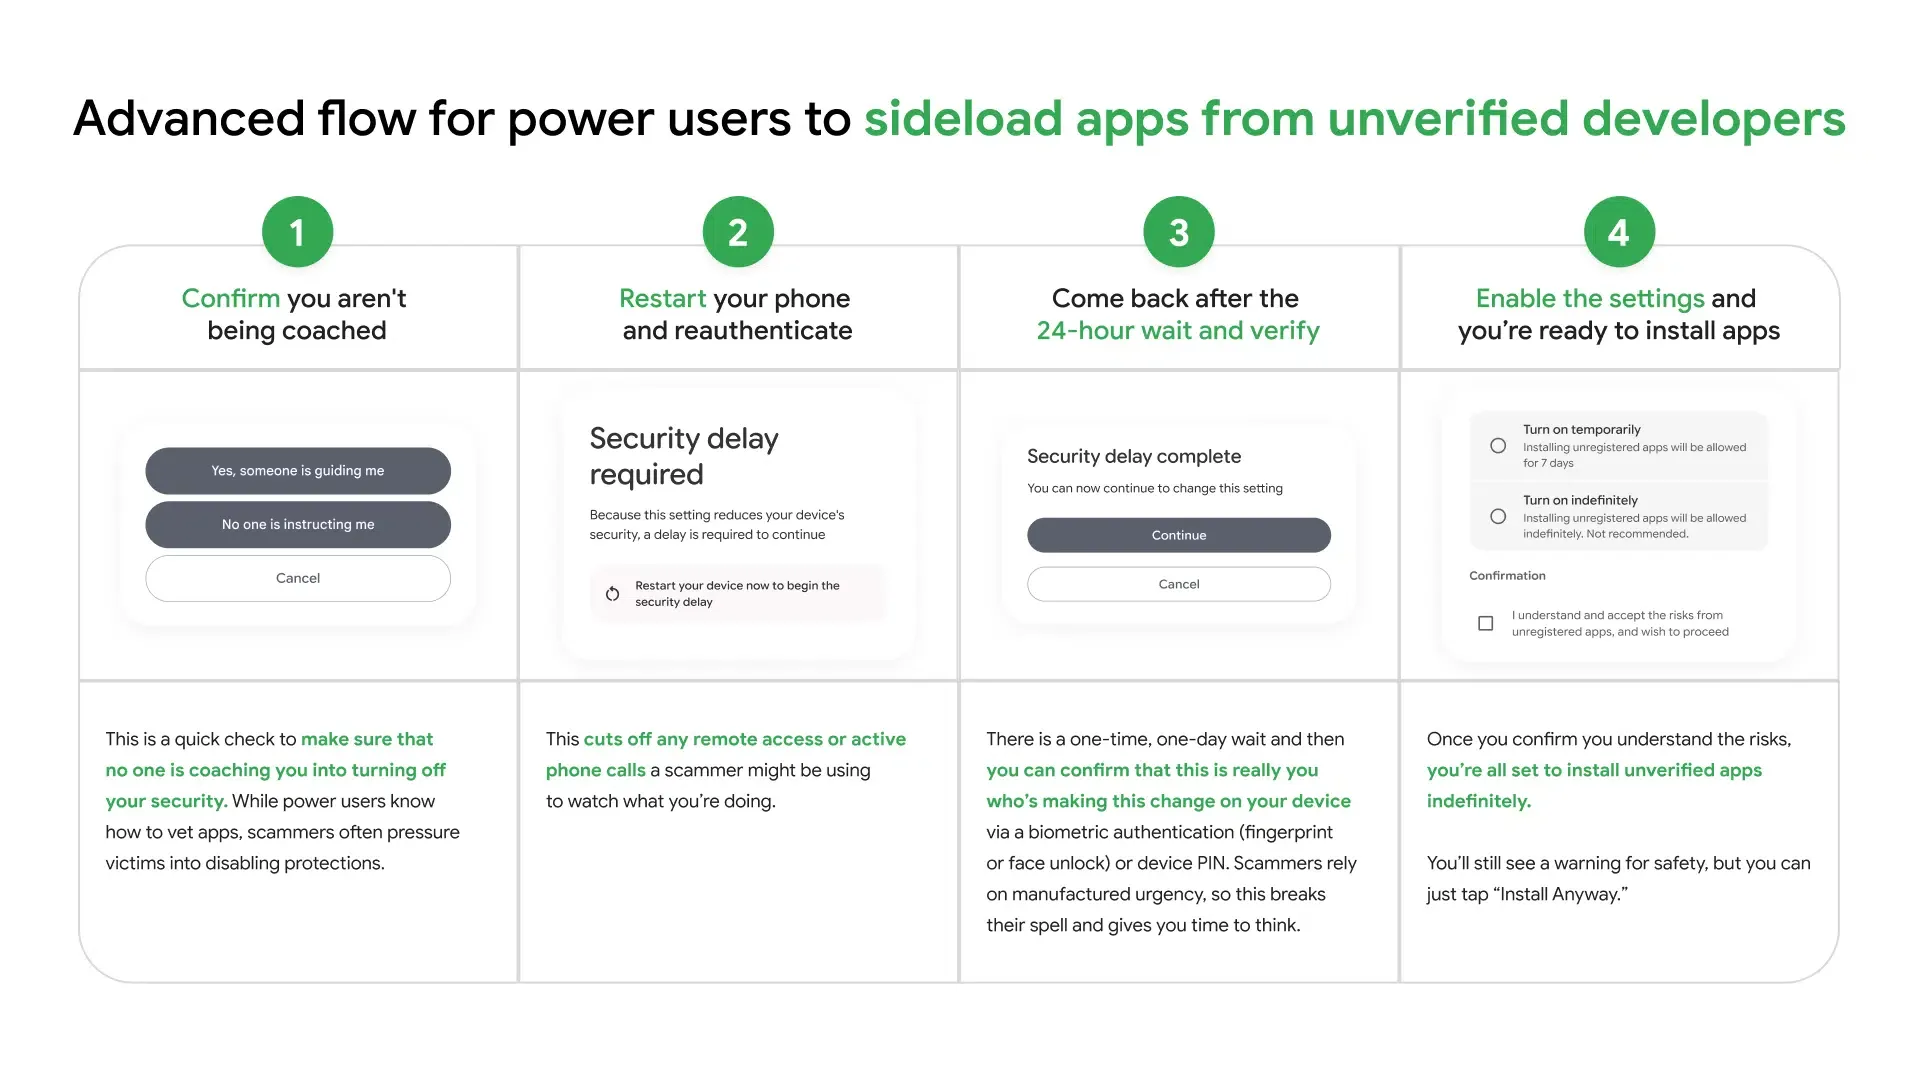
A pesar de presentar el programa como una respuesta al software malicioso de ingeniería social, Google se enfrentó al rechazo de los mantenedores de código abierto y de los usuarios avanzados debido a las restricciones en la carga lateral. En respuesta, la empresa introdujo un mecanismo de exclusión voluntaria documentado en la Ayuda de Android y en sus preguntas frecuentes sobre la verificación conocido como el Flujo Avanzado.
Bajo el Flujo Avanzado, los usuarios experimentados pueden permitir instalaciones de desarrolladores no verificados, pero el flujo de trabajo introduce una fricción deliberada. Según la guía paso a paso de Ars Technica y la documentación de soporte de Google, los usuarios deben desbloquear las opciones de desarrollador, habilitar el interruptor de paquetes no verificados, confirmar mediante el PIN del dispositivo que no actúan bajo coacción, reiniciar el teléfono y esperar un retraso de seguridad obligatorio de 24 horas antes de elegir instalaciones temporales o indefinidas de aplicaciones no verificadas.
Las preguntas frecuentes sobre la verificación de Google también confirman límites claros en el alcance donde las comprobaciones de verificación no bloquean la instalación:
- Puente de depuración de Android (ADB): Las instalaciones de desarrolladores ejecutadas a través de ADB siguen estando exentas de las comprobaciones de registro de paquetes en dispositivos certificados.
- Dispositivos gestionados para empresas: Las aplicaciones privadas desplegadas a través de la tienda de dispositivos gestionados de una organización no requieren verificación, aunque Google recomienda registrarlas.
- Dispositivos no certificados: Los dispositivos Android no certificados quedan fuera del ámbito del verificador del sistema.
Responsabilidades de distribución multicanal tras la verificación de desarrolladores de Android
Cuando la aplicación se expanda a través de las fuentes de instalación en 2027, los equipos que distribuyan software para Android a través de Google Play, las seis tiendas asociadas de OEM y las páginas de aterrizaje directas de Web a APK se enfrentarán a una separación más clara entre la elegibilidad de instalación y la entrega del contexto posterior a la instalación. Superar la verificación de paquetes y claves de Google supera la capa de verificación de desarrolladores sin activar el Flujo Avanzado de 24 horas, aunque es posible que aún se apliquen otras comprobaciones de plataforma, tienda y compatibilidad. Sin embargo, la verificación de la distribución en sí misma no transfiere etiquetas de campañas de marketing, códigos de recomendación o estados de enlaces profundos (deep links) a la aplicación recién lanzada.
Modelo de responsabilidad conceptual (arquitectura no oficial)
Nota: El diagrama y la tabla siguientes presentan un modelo de responsabilidad conceptual que ilustra cómo las pilas de distribución de Android multicanal separan la verificación, la entrega y la transferencia de parámetros; esto no representa una topología de implementación interna oficial de Google.
[ Compilación y registro del desarrollador ]
  Firmar APK (Clave SHA-256) ──> Registrar paquete + huella digital de clave (Play / Consola de desarrollador)
                                       │
                                       ▼
[ Distribución multicanal ]
  Google Play / 6 tiendas OEM / APK web directo ──> Comprobación del verificador de dispositivos (Android 8+ certificado)
                                       │
                                       ▼
[ Capa de contexto post-instalación ]
  SDK de parámetros (p. ej., OpoInstall) ──> Entrega parámetros web en el primer lanzamiento ──> El backend de la app valida
Los equipos que realizan lanzamientos en Google Play y en tiendas de aplicaciones para Android ajenas a Play se benefician de asignar responsabilidades de ingeniería distintas en cada capa en lugar de mezclar el cumplimiento de la tienda con la atribución:
| Componente | Responsabilidades ilustrativas | Alcance y limitaciones |
|---|---|---|
| Android Developer Console / Play Console | Vincula la identidad verificada del desarrollador a los nombres de los paquetes y a las huellas digitales de firma SHA-256; proporciona las API de estado de ID y de consola | Establece únicamente la responsabilidad de la instalación; no gestiona la atribución de referencias ni el enrutamiento dentro de la aplicación |
| Distribuidores de aplicaciones (Play y 6 tiendas OEM) | Audita los paquetes enviados, gestiona la re-firma del lado de la tienda si procede y muestra el estado del listado | Hace cumplir las normas de distribución específicas de la tienda; Install Referrer de Play se limita a las instalaciones de Google Play |
| SDK de transferencia de parámetros (p. ej., OpoInstall) | Transfiere los parámetros web promocionales, de invitación o de sala admitidos desde la instalación hasta el primer inicio de la aplicación | Funciona estrictamente como un marco de transferencia de parámetros de instalación; no verifica la identidad del desarrollador, no elude la verificación de Android, no autentica a los usuarios ni valida las compras dentro de la aplicación |
| Backend comercial del desarrollador | Autentica a los usuarios, valida los recibos, aplica normas contra abusos y vincula los parámetros entregados a los registros de usuario | Sirve como única fuente de confianza para el estado de la cuenta, los derechos y la conciliación de campañas |
Dado que la API nativa Install Referrer de Google Play se aplica únicamente a las instalaciones de Play Store, los equipos que ejecutan campañas de Web a APK o que realizan distribuciones a través de Honor, Oppo, Xiaomi, Transsion, Vivo y Samsung Galaxy Store pueden combinar un registro de paquetes compatible con una capa independiente de transferencia de parámetros de instalación, como OpoInstall, para recuperar el contexto de la invitación o de la campaña en el primer inicio (siempre que el APK subyacente y su clave de firma específica del canal se hayan registrado previamente de forma correcta según las normas de verificación de Google).
Lista de comprobación de ingeniería para equipos multitienda y de APK directos
Los equipos de ingeniería y lanzamiento que distribuyan paquetes de Android fuera de Google Play deben auditar sus canales de publicación antes de que comience el despliegue en enero de 2027:
- Auditar las firmas de los paquetes fuera de Play: Para las aplicaciones distribuidas tanto a través de Google Play como de tiendas OEM o descargas directas desde sitios web, confirma en Play Console que cada nombre de paquete activo y cada certificado de firma SHA-256 (incluyendo las claves re-firmadas por la tienda) esté registrado.
- Integrar las comprobaciones de estado de ID en CI/CD: Conecta la automatización de lanzamientos a la API de estado de ID de desarrollador de Android para detectar variantes de compilación no registradas o claves de firma rotadas antes de la distribución.
- Tener en cuenta los flujos de trabajo de re-firma de tiendas: Si se distribuye a través de tiendas de terceros o repositorios de código abierto que vuelven a firmar los binarios, extrae la huella digital SHA-256 final firmada por el distribuidor u otorga la delegación de OAuth 2.0 a través de la API de Android Developer Console.
- Separar la verificación de la entrega de parámetros: Trata el registro de identidad como un requisito previo para la elegibilidad de instalación en dispositivos certificados, mientras mantienes la entrega de parámetros, la validación de recibos y la autenticación de usuarios aisladas en capas de backend y SDK dedicadas.
Preguntas frecuentes (FAQ)
¿Bloqueará por completo la verificación de desarrolladores de Android la carga lateral (sideloading) de APK?
¿Necesitan registrar algo los desarrolladores de Google Play si solo publican en Play?
¿Cómo gestionan los repositorios de código abierto y las tiendas de terceros la re-firma de APK?
¿La cuenta gratuita para aficionados tiene un límite de 20, 25 o 50 dispositivos?
Puntos clave para los equipos de ingeniería
El despliegue global de la verificación de desarrolladores de Android de Google en enero de 2027 marca una transición estructural en la forma en que Android gestiona la procedencia del software en los canales ajenos a Play. Al asociarse con Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion y Vivo en el momento del lanzamiento —comenzando en enero y expandiéndose a través de tiendas adicionales y fuentes de instalación en dispositivos certificados en los meses posteriores—, Google vincula la capacidad básica de instalación al registro de claves criptográficas y a la identidad verificada del desarrollador.
Para los equipos de ingeniería móvil y de lanzamientos, la prioridad operativa inmediata es la higiene de las claves más que la reescritura de código. Auditar cada nombre de paquete activo, realizar un seguimiento de las huellas digitales de re-firma gestionadas por las tiendas en los canales OEM y de código abierto, e integrar las API de estado en las canalizaciones de integración continua determinará si los canales de distribución ajenos a Play siguen sin fricciones a medida que se implemente la normativa.
Referencias
-
Blog de desarrolladores de Android. Expanding Android developer verification in 2027. Anuncio oficial principal del despliegue (19 de noviembre de 2026).
-
Blog de desarrolladores de Android. Elevating Android security with developer verification. Anuncio oficial inicial del programa (agosto de 2025).
-
Desarrolladores de Android. Resources for app distributors | Android developer verification. Documentación técnica oficial sobre la preparación de las tiendas objetivo y las API de automatización.
-
Desarrolladores de Android. Register your app on open-source repositories | Android developer verification. Guía oficial sobre nombres de paquetes, huellas digitales SHA-256 y re-firma de tiendas.
-
Desarrolladores de Android. Register for limited distribution on Android devices. Especificación oficial para cuentas gratuitas de distribución limitada para estudiantes y aficionados.
-
Desarrolladores de Android. Frequently asked questions | Android developer verification. Documentación oficial de políticas sobre ADB, exenciones para empresas, regiones sancionadas y el Flujo Avanzado.
-
Ayuda de Android. Allow app installs from unverified developers. Guía oficial de soporte para usuarios finales sobre la omisión mediante el Flujo Avanzado de 24 horas.
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. Informes independientes sobre el despliegue del verificador para Android 8+, la tarifa de $25 y las salvedades del almacenamiento en caché sin conexión (20 de noviembre de 2026).
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. Guía paso a paso independiente del mecanismo de exclusión voluntaria del Flujo Avanzado de 24 horas.
-
Documentación de OpoInstall. OpoInstall Official Technical Documentation. Especificación de referencia para los marcos de transferencia de parámetros de instalación.
Share this article