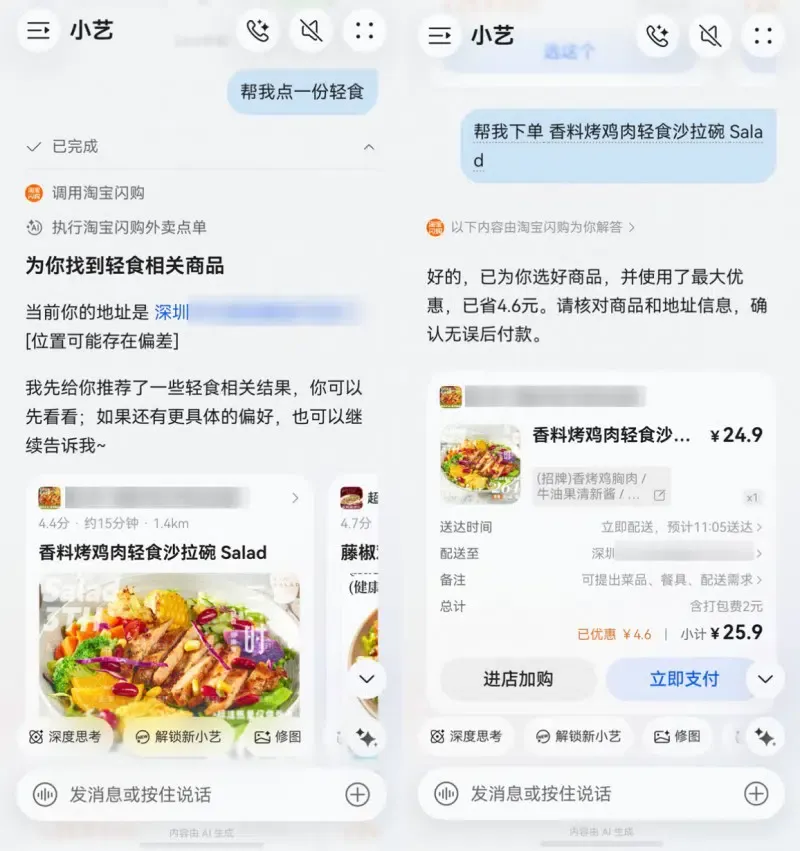
¿Huawei Celia pide comida? Huawei confirmó la integración en producción del agente de comercio instantáneo de Taobao directamente en el asistente del sistema Celia el 22 de septiembre de 2026. Respaldado por el despliegue arquitectónico de HarmonyOS 7, este desarrollo permite a los usuarios ejecutar flujos de entrega completos —desde la búsqueda localizada de comercios y el filtrado de menús hasta el armado automatizado del carrito y el envío del pago— enteramente mediante comandos de lenguaje natural. Cuando Huawei Celia pide comida a través de servicios de plataforma en segundo plano, pone de relieve una profunda transición estructural en la computación móvil: el descubrimiento de servicios está pasando por alto los lanzadores de aplicaciones tradicionales en favor del envío de intenciones a nivel de sistema. Para los arquitectos de software y los equipos de ingeniería móvil, esta reestructuración arquitectónica demuestra por qué el enrutamiento verificado del sistema, las transferencias de estado de sesión resilientes y los mecanismos seguros de enlaces profundos son vitales para preservar el contexto transaccional a través de entornos de ejecución de clientes heterogéneos.
Evolución cronológica y hitos del ecosistema inteligente
La disponibilidad operativa de los pedidos de comida automatizados dentro de Celia refleja un cambio de paradigma más amplio y plurianual en todo el panorama de la informática móvil. A lo largo de la era de los smartphones, la interacción digital del consumidor se adhirió estrictamente a una topología centrada en las aplicaciones. Los usuarios desbloqueaban los terminales físicos, identificaban manualmente los iconos de aplicaciones de marca, analizaban menús de directorios visuales, confirmaban las variables de las líneas de pedido y concluían los pagos dentro de entornos cerrados de software separados. Aunque funcional, este modelo heredado imponía una carga cognitiva y operativa sustancial a los usuarios que navegaban por flujos de trabajo fragmentados entre múltiples aplicaciones.
De un vistazo
- Ejecución de pedidos por voz: La integración comercial entre el asistente Celia de HarmonyOS 7 y el agente de comercio instantáneo de Taobao de Alibaba permite realizar pedidos de comida de extremo a extremo mediante comandos de voz naturales, sin necesidad de navegar manualmente por tiendas de aplicaciones independientes.
- Escala del ecosistema HarmonyOS: Las divulgaciones del ecosistema de Huawei para 2026 muestran que los dispositivos activos con HarmonyOS 6 y HarmonyOS 7 han superado los 85 millones, mientras que actualizaciones anteriores de la plataforma confirmaron más de 11 millones de desarrolladores registrados y más de 400.000 aplicaciones y servicios disponibles; la cobertura de las conferencias del sector también ha citado más de 200 millones de descargas diarias de aplicaciones.
- Infraestructura de agentes unificada: El despliegue opera dentro del ecosistema de agentes de HarmonyOS 7 más amplio, construido en torno al HarmonyOS Agent Framework 2.0, que utiliza la planificación híbrida en el dispositivo y en la nube para coordinar las intenciones del sistema a través de 2100 capacidades de la plataforma, 500 Skills de socios y más de 2000 agentes específicos de dominio.
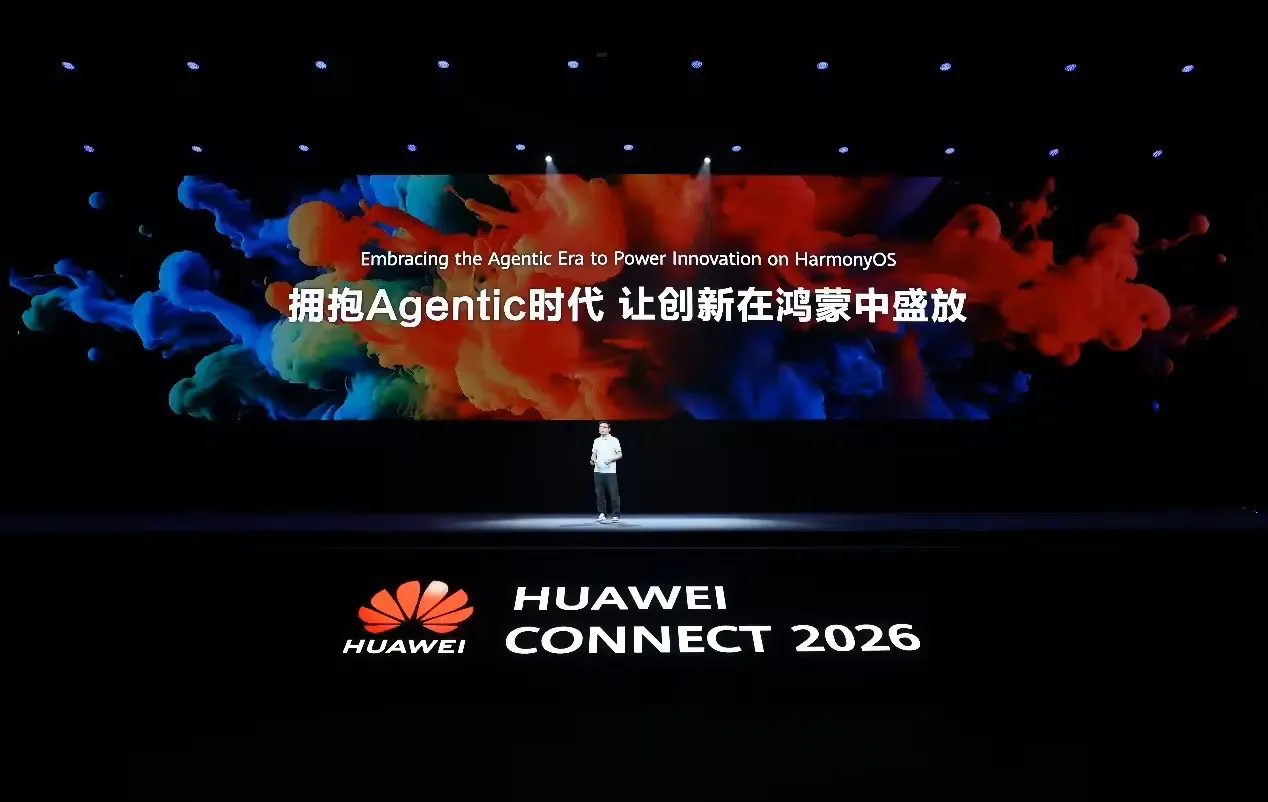
La introducción de agentes conversacionales unificados comenzó a abordar esta fricción al interceptar la intención en la raíz del sistema operativo. Tal como se documenta en la descripción general de la plataforma HarmonyOS oficial, Huawei posicionó su asistente a nivel de sistema no meramente como un oyente de voz pasivo, sino como una capa de coordinación impulsada por la intención. A lo largo de 2026, Huawei detalló cómo la plataforma evolucionó más allá de la compatibilidad binaria básica hacia una cocreación arquitectónica colaborativa. Operando a través de una huella activa que supera los 85 millones de dispositivos HarmonyOS 6 y HarmonyOS 7, la base distribuida de la plataforma alberga ahora más de 400.000 aplicaciones y servicios de plataforma disponibles.
La manifestación práctica de esta infraestructura surgió a través del lanzamiento comercial del agente de comercio instantáneo de Taobao. En lugar de requerir que los usuarios inicien manualmente un software de entrega de comida dedicado, Celia coordina dinámicamente la interacción. Un usuario que inicia un aviso ambiguo —como solicitar comida picante de alto valor o pedir un americano helado con un trago adicional y hielo ligero— activa la resolución autónoma de entidades. El marco de agentes analiza la geolocalización contextual, recupera las métricas de disponibilidad de los comercios, aplica las preferencias dietéticas específicas del usuario, asigna automáticamente los vales de promoción elegibles y muestra una tarjeta de pago interactiva en pantalla.
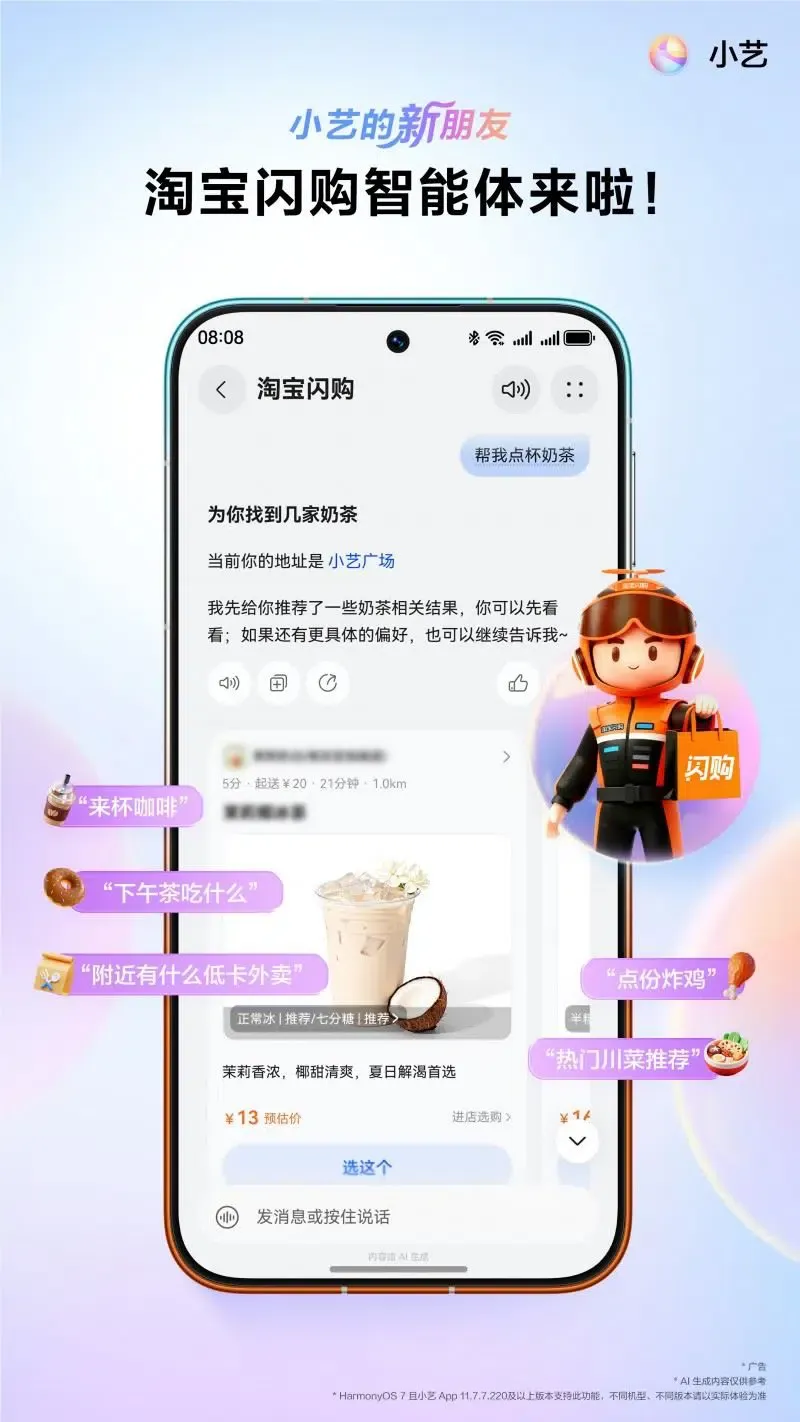
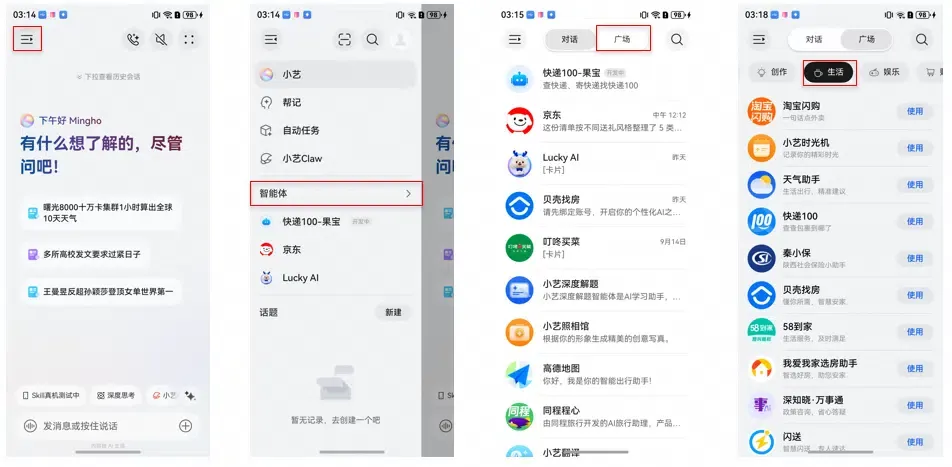
En las versiones de producción actuales, la búsqueda de comida, la selección de platos, la confirmación de direcciones y la verificación final del pago se ejecutan íntegramente dentro de las tarjetas conversacionales de Celia. Sin embargo, en los flujos de trabajo más amplios del ecosistema, inevitablemente surgen límites en los bordes. Si un flujo de trabajo asociado necesita transferir posteriormente al usuario a un cliente nativo para una interacción no admitida dentro de la superficie del asistente —como una resolución de disputas avanzada, interacciones de fidelización personalizadas del comercio o ajustes de pago complejos—, la aplicación receptora debe restaurar de manera segura el contexto pertinente. La integridad de la ingeniería de dicha transición rige el éxito final de la experiencia del usuario.
Análisis técnico detallado y la fricción de las transferencias de contexto
Detrás de la presentación conversacional, transferir el estado estructurado entre un asistente del sistema operativo y un cliente nativo de terceros presenta intrincados obstáculos arquitectónicos. Los asistentes a nivel de sistema funcionan como entornos de ejecución coordinados que evalúan la intención del usuario y envían cargas útiles estructuradas. Por el contrario, el software de los clientes comerciales depende de arquitecturas con estado y guiadas por la interfaz de usuario (UI), gobernadas por ciclos de vida de componentes discretos.
+-----------------------------------------------------------------------------------------+
|                  SECuencia DE TRANSFERENCIA DEL ASISTENTE AL CLIENTE NATIVO               |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Entrada de voz del usuario ] ---> "Pedir un americano helado con un trago y poco hielo" |
|                                                                                         |
|  [ Asistente del SO (Celia) ]                                                           |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (Resolución de intenciones)                 |
|         |                                                                               |
|         +---> Geolocalización y vinculación de preferencias (Selección de comercio)     |
|         |                                                                               |
|         v                                                                               |
|  [ Agente asociado (Comercio instantáneo de Taobao) ]                                   |
|         |                                                                               |
|         +---> Genera un puntero efímero opaco: { handoff_id: "hnd_9921_alpha" }          |
|         |     (Estado canónico retenido de forma segura en los servidores de backend)   |
|         |                                                                               |
|         v                                                                               |
|  [ Límite condicional: Se requiere cumplimiento complejo o escalado nativo ]              |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Esquema URI personalizado )         ( Protocolo de App Link verificado )             |
|         |                                       |                                       |
|  * Sin verificación de propiedad de dominio * Propiedad verificada mediante Asset Links   |
|  * Alto riesgo de colisión de esquemas  * Riesgo de colisión mitigado significativamente|
|  * Puede solicitar selector de opciones * Envía directamente a Activity / UIAbility     |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ Ciclo de vida de la app receptora: Ejecución de restauración de escena objetivo ]    |
|  * La app extrae el handoff_id opaco de la URI HTTPS validada                            |
|  * Envía el token de forma asíncrona al servicio de validación de backend autorizado     |
|  * El backend verifica la expiración, el nonce de uso único y la vinculación de cuenta  |
|  * El servidor devuelve el comercio, SKU y estado de ruta de destino canónicos          |
|  * El cliente renderiza de forma segura la interfaz de destino sin estado URI confiado  |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Serialización de intenciones y protocolo de enlace de tokens seguros
Cuando un asistente coordina un pedido, procesa solicitudes de alto nivel para convertirlas en parámetros estructurados. Si un flujo de interacción requiere la transición a una aplicación nativa independiente, este contexto debe transferirse de forma segura. Tanto los esquemas de URI personalizados como los App Links verificados pueden transportar parámetros de ruta y de consulta; sin embargo, sus garantías de seguridad difieren fundamentalmente.
Los esquemas de URI personalizados carecen de verificación de propiedad de dominio. Cualquier aplicación instalada en el sistema operativo puede declarar un esquema idéntico, lo que genera riesgos de colisión en los que aplicaciones no confiables interceptan solicitudes de navegación. Por el contrario, los App Links verificados establecen la propiedad del dominio mediante manifiestos de verificación alojados en el servidor.
Desde la perspectiva de la arquitectura defensiva, las credenciales sensibles nunca deben colocarse en las URL. Si bien los identificadores públicos comunes, como los elementos de catálogo o los nombres de comercios, aparecen frecuentemente en los enlaces web, las aplicaciones cliente deben tratar todos los parámetros comerciales proporcionados por la URL como pistas de transporte no confiables en lugar de un estado de transacción autorizado. Permitir que los clientes nativos confíen ciegamente en los valores de consulta de las URI expone los embudos de cumplimiento a la manipulación de parámetros y a ataques de repetición. Los diseños de seguridad modernos prefieren pasar un identificador de referencia opaco y de corta duración (como un handoff_id efímero). Tras el lanzamiento, el cliente nativo intercambia este token opaco con su servicio de backend seguro a través de un canal autenticado. El servidor valida la expiración, la identidad de la persona que llama y la idempotencia de uso único antes de devolver el estado de la transacción canónica, evitando la mutación no confiable en el lado del cliente.
Desajustes en el ciclo de vida del tiempo de ejecución
La transición de un asistente a nivel de sistema a un cliente nativo debe navegar por el ciclo de vida de la aplicación móvil subyacente. En entornos Android, este proceso se centra en el ciclo de vida de la Activity; en HarmonyOS, involucra la arquitectura UIAbility. Cuando una intención del sistema activa una instancia de aplicación que ya se está ejecutando, la plataforma host no invoca los métodos de inicialización estándar desde cero. En su lugar, enruta la solicitud entrante a controladores de eventos específicos de segundo plano a primer plano.
Si un equipo de ingeniería implementa la lógica de enrutamiento exclusivamente dentro de los ganchos del ciclo de vida de entrada (como onCreate), cualquier invocación que ocurra mientras la aplicación reside en un estado de memoria suspendido omitirá las rutinas de inicialización. El sistema operativo pone la aplicación en primer plano, pero la intención de navegación entrante se descarta. Como resultado, el usuario encuentra el panel de control de inicio genérico en lugar de la vista de comercio prevista, lo que provoca la pérdida de contexto o la necesidad de una reconstrucción manual.
+-----------------------------------------------------------------------------------------+
|             COMPARACIÓN DEL MECANISMO DE ENRUTAMIENTO ENTRE LÍMITES DE TIEMPO           |
+-----------------------+------------------------------+----------------------------------+
| Métrica arquitectónica| Esquema de URI personalizado | App Link verificado              |
+-----------------------+------------------------------+----------------------------------+
| Verificación de dominios| Ninguna                    | Verificado mediante asset links  |
| Aviso de ambigüedad   | Puede mostrar selector       | Por lo general, enruta directo   |
| Soporte de parámetros | Soporta ruta y consulta total| Soporta ruta y consulta total    |
| Riesgo de colisión    | Alto (nombres sin restricción)| Bajo (vinculado a dominio verif.)|
| Restauración de contexto| Debe implementarlo la app  | Debe implementarlo la app        |
| Gestión del ciclo de vida| Debe implementarlo la app | Debe implementarlo la app        |
+-----------------------+------------------------------+----------------------------------+
Brechas de contexto en el límite de instalación de la aplicación
El desafío estructural se intensifica cuando el consumidor no tiene instalada la aplicación asociada nativa en su hardware físico. Si bien los asistentes del sistema como Celia ejecutan las capacidades de los socios a través de tarjetas renderizadas en la nube, los bucles de conversión secundarios —como el canje de recompensas de fidelización, el seguimiento detallado de pedidos o la gestión de disputas de servicio al cliente— a menudo fomentan la instalación de la aplicación local.
Una transición genérica de web a tienda no transfiere automáticamente el estado de la URL arbitrario definido por la aplicación al primer lanzamiento nativo de esta. Se requieren mecanismos específicos de plataforma cuando dicho contexto debe sobrevivir a la instalación. En Android, la API de Google Play Install Referrer proporciona un mecanismo para pasar parámetros de campaña y de referencia a las aplicaciones recién instaladas. Dentro del ecosistema de Huawei, AppGallery Connect App Linking ofrece capacidades diferidas nativas, enrutando a los usuarios a AppGallery cuando no está instalada y restaurando los parámetros de destino dentro de la aplicación en el primer lanzamiento. Cuando operan a través de canales de distribución web y multitienda heterogéneos, los equipos confían en una infraestructura de enrutamiento diferido para conciliar el estado previo a la instalación con los inicios en frío de la aplicación.
Mejores prácticas y estándares de implementación de referencia
Para eliminar la pérdida de contexto durante la ejecución en múltiples superficies, los equipos de ingeniería móvil deben implementar arquitecturas de enrutamiento estandarizadas y verificadas criptográficamente. Al anclar la lógica de navegación a dominios de plataformas verificables y estructurar los controladores del ciclo de vida del cliente, las aplicaciones pueden ingerir de manera confiable parámetros externos y restaurar el estado de ejecución.
+-----------------------------------------------------------------------------------------+
|              ARQUITECTURA DE VERIFICACIÓN CRIPTOGRÁFICA DE DOMINIOS                     |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Host web del desarrollador: https://order.example.com ]                              |
|         |                                                                               |
|         +---> Aloja: /.well-known/assetlinks.json (Digital Asset Links de Android)       |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ Canalización de verificación del sistema Android ]                                   |
|         |                                                                               |
|         +---> Manifiesto del cliente: <intent-filter android:autoVerify="true">        |
|         +---> El sistema consulta /.well-known/assetlinks.json mediante HTTPS             |
|         +---> Verifica que la huella digital del certificado coincida con la clave local|
|         +---> Enruta directamente URLs de https://order.example.com al cliente nativo   |
|                                                                                         |
|  [ Canalización de App Linking nativo de HarmonyOS ]                                    |
|         |                                                                               |
|         +---> El módulo client module.json5 configura skills con domainVerify: true    |
|         +---> Declara acciones: ["ohos.want.action.viewData"], entidades: ["browsable"]|
|         +---> Invocado mediante programación vía UIAbilityContext.openLink()            |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Verificación criptográfica de dominios a través de App Links estandarizados
Los entornos móviles modernos dependen de una confianza bidireccional verificable entre un dominio de Internet y un binario de aplicación para garantizar un enrutamiento seguro. Android logra esto a través de App Links respaldados por declaraciones de Digital Asset Links, mientras que iOS emplea Universal Links anclados a archivos Apple App Site Association.
Durante la instalación de paquetes o los ciclos de actualización en Android, el sistema operativo inspecciona las asociaciones de dominios declaradas. Si está configurado con android:autoVerify="true", el sistema operativo móvil consulta el dominio de destino a través de una conexión HTTPS segura:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
Cuando la huella digital SHA-256 declarada en la instrucción remota de Digital Asset Links coincide con el certificado de firma del paquete de la aplicación instalada, el sistema operativo registra el dominio. Las invocaciones de enlaces posteriores suelen enrutarse directamente al cliente nativo sin diálogos de ambigüedad, sujeto a la configuración de enlaces del sistema del usuario.
En la ingeniería de aplicaciones nativas de HarmonyOS, los desarrolladores configuran la verificación de dominios dentro del archivo de configuración module.json5 declarando la propiedad domainVerify en el bloque de habilidades de la habilidad, gestionando los activadores de navegación mediante las API openLink().
<!-- AndroidManifest.xml: Declaración de App Links verificados -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Filtro de intención para la verificación criptográfica de dominios -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- Puntos de conexión de dominios autoritativos propiedad del desarrollador -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
Gestión de ganchos del ciclo de vida con estado en clientes nativos
Una vez establecida la identidad criptográfica, la aplicación debe capturar, deserializar y enrutar los parámetros contextuales en todos los estados de ejecución. Para garantizar que los parámetros sobrevivan a las transiciones de segundo plano a primer plano, los desarrolladores deben vincular la lógica de enrutamiento tanto a los controladores de lanzamiento principales como a las devoluciones de llamada de intenciones reactivas.
Dentro de las arquitecturas de Android, esto requiere procesar intenciones tanto dentro de onCreate() como de onNewIntent(). En las arquitecturas de HarmonyOS que utilizan el modelo Stage, los ingenieros implementan el manejo correspondiente dentro de los ganchos onCreate() y onNewWant() de la UIAbility designada.
Para garantizar una defensa en profundidad, las URI entrantes deben someterse a una validación estricta de esquema, host, ruta y parámetros. El cliente debe aplicar una lista de permitidos de hosts y rutas de confianza, rechazar claves de consulta inesperadas y validar las restricciones de formato. Crucialmente, el cliente nunca debe tratar las entidades comerciales dentro de una URL como verdades autenticadas; en su lugar, la aplicación pasa únicamente el identificador de referencia opaco validado a su servicio de backend, esperando la autorización criptográfica y la resolución del estado canónico antes de ejecutar la navegación de destino.
package com.example.storeapp.routing;

import android.content.Intent;
import android.net.Uri;
import android.os.Bundle;
import android.os.Handler;
import android.os.Looper;
import android.view.View;
import android.widget.ProgressBar;
import android.widget.Toast;
import androidx.annotation.NonNull;
import androidx.annotation.WorkerThread;
import androidx.appcompat.app.AppCompatActivity;
import java.io.IOException;
import java.util.Set;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.regex.Pattern;

public class ContextRoutingActivity extends AppCompatActivity {

    private static final String ALLOWED_SCHEME = "https";
    private static final String ALLOWED_HOST = "order.example.com";
    private static final String EXACT_PATH = "/checkout/handoff";
    private static final String PATH_PREFIX = "/checkout/handoff/";

    // Expresión regular sin escapes: guion colocado al final de la clase sin barras invertidas
    private static final Pattern SAFE_ID_PATTERN = Pattern.compile("^[a-zA-Z0-9_-]{1,64}$");

    private final ExecutorService backgroundExecutor = Executors.newSingleThreadExecutor();
    private final Handler mainThreadHandler = new Handler(Looper.getMainLooper());
    private ProgressBar loadingIndicator;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setupLoadingInterface();
        handleIncomingRoutingIntent(getIntent());
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        setIntent(intent);
        handleIncomingRoutingIntent(intent);
    }

    private void setupLoadingInterface() {
        loadingIndicator = new ProgressBar(this);
        loadingIndicator.setIndeterminate(true);
        setContentView(loadingIndicator);
    }

    private void handleIncomingRoutingIntent(Intent intent) {
        if (intent == null || !Intent.ACTION_VIEW.equals(intent.getAction())) {
            navigateToDefaultDashboard();
            return;
        }

        Uri uri = intent.getData();
        if (!isUriValidAndSafe(uri)) {
            navigateToDefaultDashboard();
            return;
        }

        // Extraer exclusivamente el identificador de referencia de transferencia opaco
        String handoffId = uri.getQueryParameter("handoff_id");
        if (handoffId != null) {
            loadingIndicator.setVisibility(View.VISIBLE);
            initiateSecureHandoffExchange(handoffId);
        } else {
            navigateToDefaultDashboard();
        }
    }

    private boolean isUriValidAndSafe(Uri uri) {
        if (uri == null || !uri.isHierarchical()) {
            return false;
        }

        // Validar esquema, host y ruta frente a una lista estricta de permitidos
        if (!ALLOWED_SCHEME.equalsIgnoreCase(uri.getScheme())) {
            return false;
        }
        if (!ALLOWED_HOST.equalsIgnoreCase(uri.getHost())) {
            return false;
        }
        String path = uri.getPath();
        if (path == null || (!path.equals(EXACT_PATH) && !path.startsWith(PATH_PREFIX))) {
            return false;
        }

        // Aplicar lista de permitidos estricta para claves de consulta: solo se permite handoff_id
        Set<String> parameterNames = uri.getQueryParameterNames();
        if (parameterNames == null || parameterNames.size() != 1 || !parameterNames.contains("handoff_id")) {
            return false;
        }

        String handoffId = uri.getQueryParameter("handoff_id");
        return handoffId != null && SAFE_ID_PATTERN.matcher(handoffId).matches();
    }

    private void initiateSecureHandoffExchange(@NonNull String handoffId) {
        backgroundExecutor.execute(() -> {
            try {
                // Patrón de autorización de fallo cerrado: el cliente envía un token opaco al backend
                // La navegación se ejecuta exclusivamente al recibir un estado de servidor autenticado y no nulo
                CanonicalHandoffState canonicalState = queryBackendHandoffService(handoffId);

                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        if (canonicalState != null && canonicalState.isValid()) {
                            dispatchToVerifiedCheckout(canonicalState);
                        } else {
                            handleValidationFailure("La sesión expiró o el estado de la transacción no es válido");
                        }
                    }
                });
            } catch (Exception e) {
                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        handleValidationFailure("Fallo de comunicación de red durante la autorización");
                    }
                });
            }
        });
    }

    @WorkerThread
    private CanonicalHandoffState queryBackendHandoffService(String handoffId) throws IOException {
        // Contrato de producción: enviar solicitud TLS autenticada a través de la pila de red del cliente
        // (p. ej., OkHttp / Retrofit) para intercambiar el handoffId por los detalles canónicos del comercio y SKU.
        // La implementación de ejemplo falla por defecto de forma cerrada hasta que se conecte al servicio API de producción.
        throw new UnsupportedOperationException("La implementación en producción requiere un punto de conexión de intercambio de backend autenticado");
    }

    private void dispatchToVerifiedCheckout(CanonicalHandoffState state) {
        Intent checkoutIntent = new Intent(this, CheckoutActivity.class);
        checkoutIntent.putExtra("EXTRA_CANONICAL_MERCHANT_ID", state.merchantId);
        checkoutIntent.putExtra("EXTRA_CANONICAL_SKU", state.sku);
        startActivity(checkoutIntent);
        finish();
    }

    private void handleValidationFailure(String message) {
        Toast.makeText(this, message, Toast.LENGTH_SHORT).show();
        navigateToDefaultDashboard();
    }

    private void navigateToDefaultDashboard() {
        Intent homeIntent = new Intent(this, MainActivity.class);
        startActivity(homeIntent);
        finish();
    }

    @Override
    protected void onDestroy() {
        super.onDestroy();
        backgroundExecutor.shutdown();
    }

    // Estructura de datos canónica e inmutable que contiene el estado comercial verificado por el servidor
    public static class CanonicalHandoffState {
        public final String merchantId;
        public final String sku;
        public final boolean authorized;

        public CanonicalHandoffState(String merchantId, String sku, boolean authorized) {
            this.merchantId = merchantId;
            this.sku = sku;
            this.authorized = authorized;
        }

        public boolean isValid() {
            return authorized && merchantId != null && sku != null;
        }
    }
}
Al abstraer el análisis de URI y la validación asíncrona en un delegado de enrutamiento desacoplado, la aplicación aísla la validación de seguridad del renderizado visual de la vista. El controlador de navegación resuelve la referencia de transferencia opaca frente al backend autenticado, valida el estado canónico devuelto y solo entonces enruta a la vista de cumplimiento.
Resolución de brechas de contexto a través del límite de instalación
Cuando el descubrimiento de servicios se origina dentro de un asistente de inteligencia artificial y conduce a la descarga de una aplicación, preservar la intención del usuario a través de la barrera de instalación requiere la restauración de parámetros diferidos. Los enlaces tradicionales fallan aquí porque los repositorios de aplicaciones públicas actúan como guardianes sin estado.
+-----------------------------------------------------------------------------------------+
|          ARQUITECTURA DE ENLACE DIFERIDO Y CICLO DE VIDA DE RECUPERACIÓN                  |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. Registro de puntos de contacto previos a la instalación                             |
|     * El usuario interactúa con el enlace de recomendación del asistente o tarjeta H5    |
|     * El punto de conexión web registra el contexto elegible en el registro del servidor|
|                                                                                         |
|  2. Transición en la tienda de aplicaciones                                             |
|     * Redirige al mercado oficial (Google Play / Huawei AppGallery)                     |
|     * Preserva el contexto a través de los servicios de la plataforma                   |
|                                                                                         |
|  3. Reconciliación de contexto en el primer lanzamiento                                 |
|     * La aplicación se inicializa por primera vez en el terminal físico                   |
|     * Resuelve el contexto a través de las API de la plataforma                         |
|                                                                                         |
|  4. Restauración de destino dentro de la aplicación                                     |
|     * Los parámetros de destino se devuelven al controlador principal de la aplicación  |
|     * La aplicación navega automáticamente al comercio designado o pantalla del carrito  |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Las organizaciones de ingeniería evalúan cómo gestionar el enrutamiento a través de este ciclo de vida mediante dos enfoques distintos:
- Arquitectura interna a medida: Construir una infraestructura personalizada otorga a las organizaciones un control total sobre la residencia de los datos, las definiciones de protocolos y las políticas de seguridad. Sin embargo, requiere que los equipos de ingeniería asuman responsabilidades importantes de mantenimiento, incluida la gestión de bases de datos de parámetros de alta concurrencia, la gestión de API de referencias específicas de tiendas, el mantenimiento de extremos AASA para iOS y Asset Link para Android, y la actualización de las bibliotecas de enrutamiento de clientes a medida que cambian las reglas de privacidad del sistema operativo.
- Plataformas de enrutamiento preconfiguradas: Las plataformas de enrutamiento gestionadas proporcionan abstracciones estandarizadas en App Links de Android, Universal Links de iOS, API de referencias de tiendas y alternativas web, acelerando la integración a través de diversos canales de distribución. Sin embargo, los equipos deben sopesar estos beneficios frente a las dependencias de software de terceros, los costos de infraestructura recurrentes y las consideraciones de cumplimiento relativas a cómo los SDK externos recopilan y procesan los metadatos de los dispositivos. Un ejemplo de herramienta especializada diseñada para gestionar la restauración de parámetros diferidos y las transferencias de enlaces profundos es Opoinstall.
+-----------------------------------------------------------------------------------------+
|                 LISTA DE VERIFICACIÓN DE INGENIERÍA: ENRUTAMIENTO Y CONTEXTO            |
+-----------------------------------------------------------------------------------------+
| [ ] Alojar assetlinks.json válido que contenga huellas digitales SHA-256 de producción    |
| [ ] Declarar extremos web del desarrollador en el manifiesto con android:autoVerify="true"|
| [ ] Implementar análisis de intenciones en onCreate() y onNewIntent() / onNewWant()     |
| [ ] Aplicar una validación estricta de URI (esquema, host, pathPrefix y claves de consulta)|
| [ ] Pasar identificadores opacos de corta duración en lugar de tokens de sesión en texto  |
| [ ] Verificar que el extremo de intercambio de backend aplique autenticación e idempotencia|
| [ ] Implementar enrutamiento alternativo para usuarios no instalados usando referenciadores|
| [ ] Validar el comportamiento de enlaces profundos en estados de inicio en frío y fondo   |
+-----------------------------------------------------------------------------------------+
Preguntas frecuentes (FAQ)
¿Cómo activa Celia los pedidos de comida de Taobao sin abrir la aplicación completa?
¿Por qué los esquemas de URL personalizados no proporcionan una verificación de dominio segura?
¿Cómo pueden las aplicaciones preservar el contexto cuando el usuario debe instalar la aplicación primero?
Implicaciones prácticas y perspectivas futuras
La profunda integración del agente de comercio instantáneo de Taobao en el asistente Celia de Huawei marca un paso evolutivo en la arquitectura del software móvil. A medida que los modelos de inteligencia artificial maduran, pasando de herramientas conversacionales pasivas a capas de ejecución proactivas, el modelo de larga data de navegación móvil fragmentada y centrada en iconos entra en una fase de transición. Los dispositivos móviles están virando hacia la coordinación impulsada por intenciones, donde los asistentes del sistema interpretan los objetivos de los usuarios de alto nivel y ensamblan dinámicamente las capacidades de los servicios subyacentes.
Para los equipos de ingeniería y arquitectura de software de cliente, este cambio en el ecosistema requiere una reevaluación fundamental del diseño de las aplicaciones. Las aplicaciones ya no pueden construirse únicamente como destinos gráficos independientes; deben exponer interfaces modulares y legibles por máquina capaces de mantener una comunicación bidireccional con los sistemas operativos host. Garantizar que el contexto del usuario, los estados de autenticación y los historiales de transacciones fluyan sin problemas entre los agentes conversacionales a nivel de sistema y las interfaces nativas propietarias representa un requisito esencial para la entrega de servicios digitales modernos.
De cara al futuro, la durabilidad de las arquitecturas de comercio empresarial dependerá de la estabilidad de sus mecanismos de transporte subyacentes. Las organizaciones que inviertan en asociaciones de dominios validadas criptográficamente, en una gestión resiliente del ciclo de vida de Activity y UIAbility, y en una infraestructura de enrutamiento diferido robusta superarán con éxito la brecha entre el descubrimiento conversacional y el cumplimiento nativo. Al dominar el enrutamiento de contexto entre superficies, los desarrolladores pueden garantizar que, independientemente de si una transacción se origina mediante un toque en la pantalla, un gesto o una sola frase hablada, la integridad operativa de la experiencia del usuario permanezca intacta.
Share this article