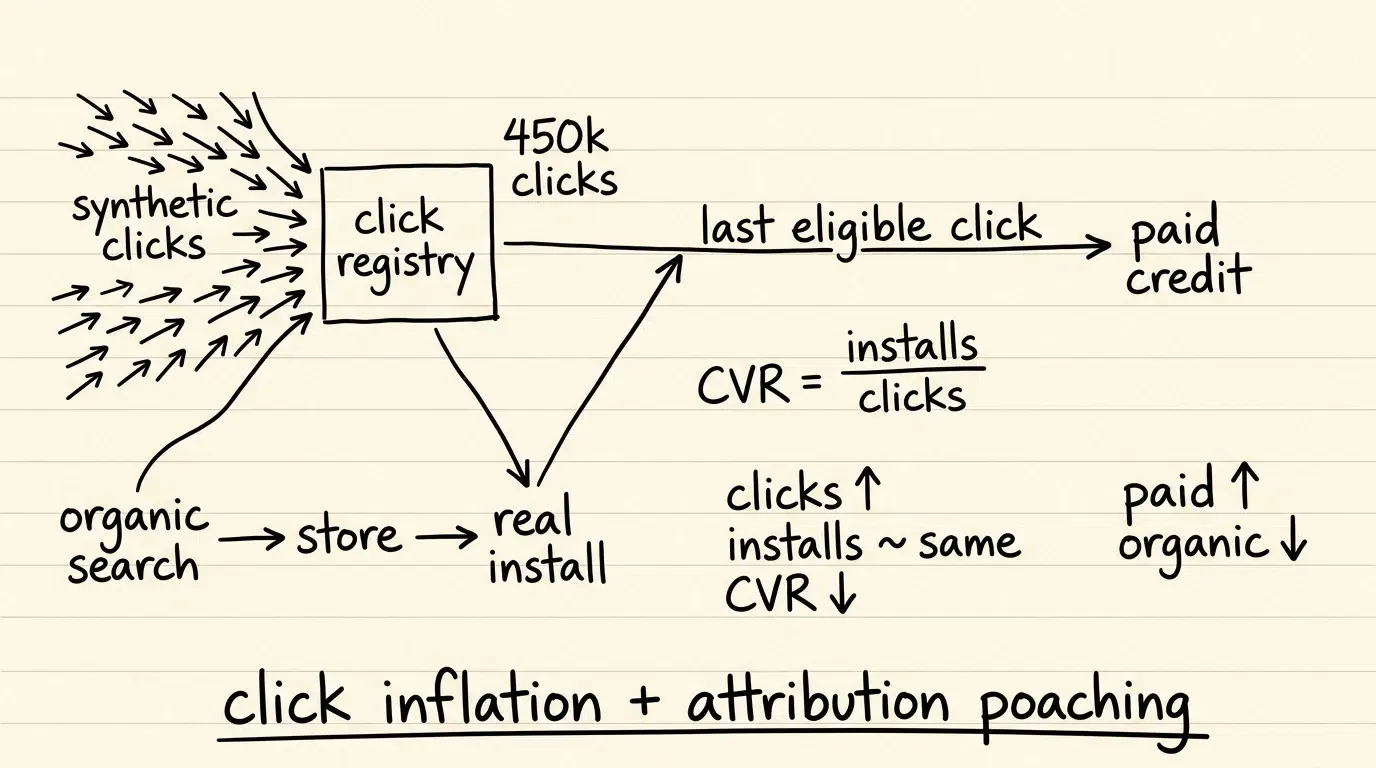
¿Cómo ayuda el análisis de distribución de IP a identificar el fraude por proxy? El análisis de distribución de IP ayuda a identificar sospechas de fraude por proxy al combinar la concentración anormal de subredes, la clasificación de redes/ASN y señales de consistencia geográfica general respecto a líneas base específicas de cada campaña.
El análisis de distribución de IP es la evaluación sistemática de las características geográficas, de red y de enrutamiento asociadas con los clics publicitarios entrantes y los eventos de instalación de aplicaciones. En el marketing móvil de resultados, auditar los datos de distribución de IP permite a los equipos de datos y seguridad detectar fraudes publicitarios por proxy, identificar clústeres de servidores en centros de datos comerciales, descubrir discrepancias de geolocalización y exponer tráfico de red sospechoso para su revisión o aplicación de políticas configuradas antes de la liquidación de la atribución.
| Término | Definición | Entidad Relacionada | Intención de Búsqueda |
|---|---|---|---|
| Distribución de IP | La dispersión geográfica y a nivel de red de las direcciones IP en el tráfico de una campaña. | Marketing móvil | Informativa / Comercial |
| Fraude por Proxy | El enrutamiento de tráfico publicitario sintético a través de servidores intermedios para ocultar el origen. | Fraude publicitario | Técnica / Informativa |
| ASN de Centro de Datos | Una red o prefijo enrutado clasificado por una fuente de inteligencia de IP como infraestructura de nube, hosting o centro de datos, a menudo asociado con el ASN de un proveedor de hosting. | Parámetros de seguimiento | Técnica / Informativa |
Por qué el análisis de distribución de IP es crítico para la seguridad del marketing móvil
El arbitraje de geolocalización: por qué los defraudadores disfrazan el origen del tráfico
En el marketing digital de resultados, los pagos por publicidad suelen estar estratificados según el mercado geográfico. Las campañas de medios dirigidas a territorios de pago alto obtienen tarifas de Coste por Instalación (CPI) y Coste por Acción (CPA) significativamente más altas que en mercados emergentes. Esta disparidad económica genera un incentivo de arbitraje para los operadores de tráfico fraudulento.
Los actores malintencionados operan granjas de bots, granjas de scripts o grupos incentivados en regiones de menor coste, enrutando el tráfico a través de servidores proxy y redes privadas virtuales (VPN) ubicadas en los países objetivo. Al ocultar sus verdaderos orígenes IP, las fuentes fraudulentas intentan reclamar pagos de adquisición premium mientras entregan tráfico no local, sintético o no incremental. Auditar los datos de distribución de IP permite a los equipos de análisis evaluar los metadatos de enrutamiento de red e identificar patrones geográficos sospechosos.
El problema de la concentración de subredes: evaluación del agrupamiento de redes
El tráfico móvil legítimo de los consumidores muestra una amplia dispersión geográfica y de red. En las campañas de adquisición estándar, las instalaciones se originan desde millones de direcciones IP de consumidores distintos, asignadas dinámicamente por operadores de redes móviles (MNO) y proveedores de servicios de internet (ISP) residenciales.
Las operaciones fraudulentas, por el contrario, suelen estar limitadas por su infraestructura de alojamiento en servidores. Aunque los proxies residenciales y las redes de bots distribuidas pueden lograr una mayor difusión, algunas operaciones de fraude centralizadas muestran una fuerte concentración en subredes IPv4 estrechas (como bloques CIDR /24) o instalaciones de proveedores de hosting comercial. El análisis de la densidad de distribución de IP descubre estos patrones de agrupamiento no naturales, marcando subredes donde la velocidad de instalación supera drásticamente la densidad de población de consumidores base.
Cómo el fraude por proxy distorsiona los libros de atribución regional y la puja de medios
Cuando el tráfico de proxy elude las defensas de atribución, el análisis de marketing regional se corrompe. Los equipos de crecimiento observan números de adquisición aparentemente sólidos en los mercados objetivo, lo que incita a los DSP programáticos automatizados y a los compradores de medios manuales a asignar más presupuesto a esas campañas.
Sin embargo, la conciliación financiera posterior revela la distorsión: los usuarios atribuidos no generan las compras dentro de la aplicación esperadas, presentan una nula participación publicitaria localizada y muestran un desgaste de cohorte anormal. Además, los esfuerzos de marketing localizado (como promociones regionales o incorporación en el idioma local) se desperdician en tráfico no humano. Establecer un filtrado sólido de distribución de IP en la pasarela de atribución garantiza que el gasto de adquisición regional se dirija a audiencias locales auténticas.
Los desarrolladores que buscan telemetría de cliente ligera y SDK de atribución pueden explorar paquetes a través del paquete SDK de análisis móvil.
Cómo disfraza el fraude publicitario por proxy la geolocalización del dispositivo y los orígenes de IP
Proxies de centros de datos vs. Redes proxy residenciales: comprensión del espectro de vectores de amenaza
El fraude por proxy opera en un espectro de complejidad técnica, que va desde servidores en la nube básicos hasta redes residenciales distribuidas:
- Proxies de centros de datos: El tráfico sintético se genera en servidores en la nube (p. ej., alojados en proveedores VPS comerciales) y se enruta directamente a los puntos finales de atribución. Estos proxies poseen Números de Sistema Autónomo (ASN) distintos registrados en instalaciones de hosting en lugar de ISP de consumo, lo que los hace identificables a través de bases de datos de inteligencia de red.
- Redes proxy residenciales: Los actores malintencionados enrutan solicitudes sintéticas a través de dispositivos de consumo, enrutadores domésticos o redes proxy integradas en SDK. Debido a que las direcciones IP pertenecen a ISP residenciales, imitan el tráfico legítimo de Wi-Fi doméstico, lo que requiere verificaciones cruzadas de comportamiento, densidad de subred y temporización para detectarlos.
[Generador de tráfico sintético]
              │
              ├─► [Ruta A: Proxy de centro de datos] ──► ASN: Proveedor de hosting ──► [Marcado mediante base de datos ASN]
              │
              └─► [Ruta B: Proxy residencial] ──► ASN: ISP de consumo    ──► [Requiere telemetría de señales múltiples]
                                                                                (Densidad de subred + auditoría de zona horaria)

La mecánica de los túneles VPN y los relés de anonimización en operaciones de clics
Los servicios VPN comerciales y las redes de anonimización permiten a los scripts automatizados alternar entre nodos de salida geográficos mediante programación. Un script que se ejecuta en una granja de dispositivos puede establecer un túnel VPN a un nodo de salida regional específico, enviar un clic publicitario, desconectarse, volver a conectarse a otro nodo y activar un segundo evento de instalación minutos después.
Si bien los consumidores utilizan ampliamente las VPN comerciales para su privacidad, su firma operativa en el marketing de resultados difiere del comportamiento móvil auténtico: frecuentemente presentan ASN de proveedores de hosting, mantienen altos recuentos de conexiones simultáneas y exhiben perfiles de latencia de red distintos a los de las torres celulares físicas locales.
Eludir el geocercado básico: por qué el GeoIP superficial es insuficiente
Las reglas de geocercado básicas solo evalúan el código de país ISO de dos letras devuelto por una búsqueda GeoIP única. Los defraudadores eluden fácilmente estas comprobaciones superficiales arrendando puntos finales de proxy dentro de los territorios objetivo exactos requeridos por el resumen de la campaña.
Confiar únicamente en la validación GeoIP a nivel de país crea una falsa sensación de seguridad. La mitigación integral del fraude requiere una inspección de red multidimensional: referencias cruzadas de tipos de enrutamiento IP, evaluación de la propiedad de ASN, seguimiento de los índices de concentración de subredes y comprobación de la telemetría de configuración a nivel de dispositivo.
Mecánica técnica de la identificación de ASN de centros de datos y agrupamiento de subredes
Diferenciación entre ISP de consumo y ASN de infraestructura en la nube
Cada red conectada a la tabla de enrutamiento global de Internet tiene asignado un Número de Sistema Autónomo (ASN) gestionado por registros regionales de Internet. Los ASN se clasifican según el tipo de organización:
- Proveedores de servicios de Internet (ISP) y MNO de consumo: Organizaciones (p. ej., operadores inalámbricos y proveedores de banda ancha de consumo) que proporcionan acceso directo a la red a teléfonos móviles y hogares.
- Infraestructura de nube y hosting comercial: Organizaciones (p. ej., proveedores de hosting en la nube comercial y centros de datos) que proporcionan alojamiento de servidores y ancho de banda de grado servidor.
Las instalaciones de aplicaciones móviles legítimas ocurren principalmente a través de ISP de consumo, operadores de redes móviles y puntos de acceso Wi-Fi públicos. El tráfico de redes de hosting o asociadas a la nube puede ser una señal de riesgo útil, pero la clasificación de ASN y red por sí sola es insuficiente para clasificar una instalación como fraudulenta sin evidencia de comportamiento de respaldo.
Formulación de métricas de densidad de agrupamiento de subredes
Para cuantificar la concentración de red no natural a través de canales de adquisición, los motores de análisis calculan el Índice de Densidad de Subred IP a través de agregaciones de prefijos configurables (como subredes IPv4 /24):
Cuando un canal de adquisición muestra un índice de concentración alto (como una única subred /24 que representa una proporción anómala de las instalaciones diarias mientras mantiene una alta tasa de rotación de dispositivos seudónimos), la telemetría indica una granja de dispositivos automatizada operando en un grupo de subredes local:
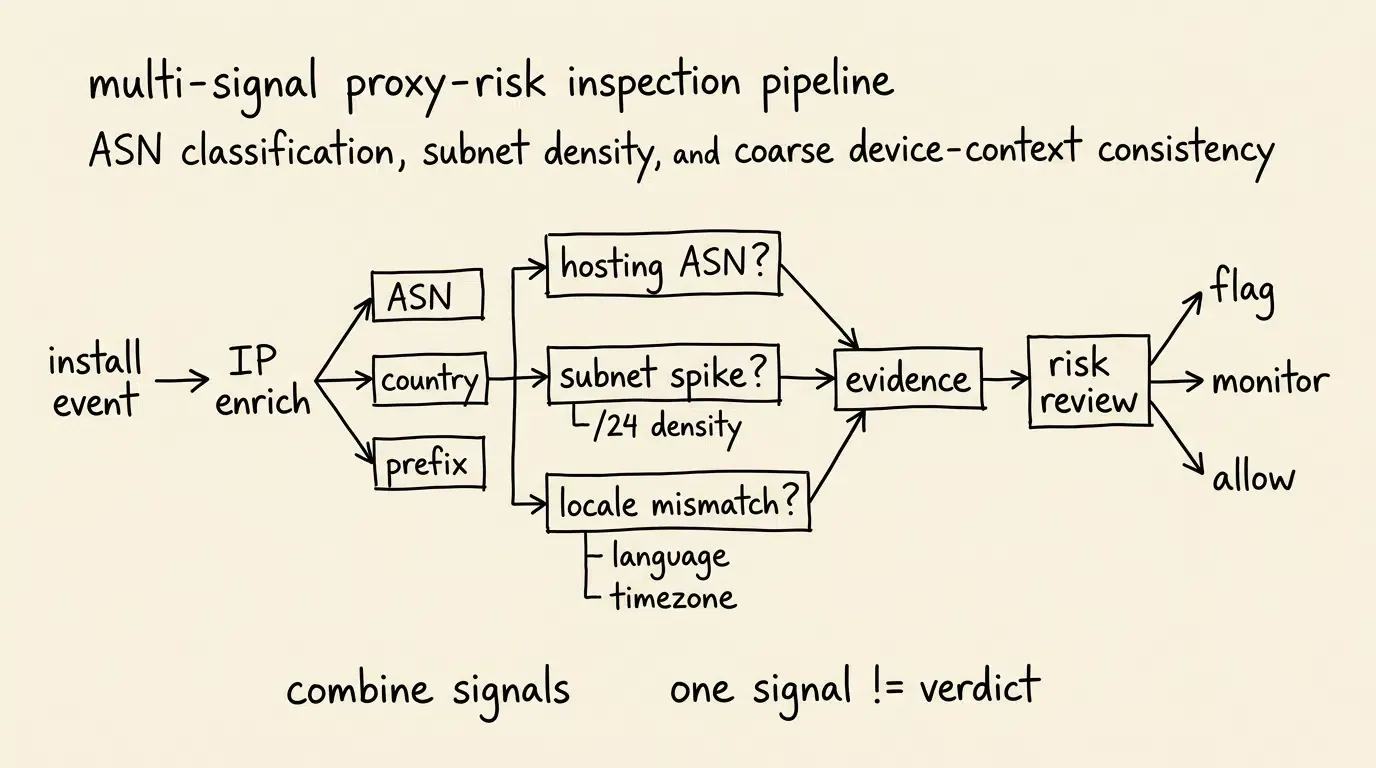
Mapeo de la tubería de inspección de proxy
El diagrama a continuación ilustra la tubería de inspección de varios niveles ejecutada en la pasarela de atribución tras recibir un evento de instalación:
[Evento de instalación entrante] ──► [Extracción de inteligencia IP]
             │                           │
             ▼                           ▼
   IP del cliente: 203.0.113.45     Búsqueda ASN: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Verificación 1: ASN de centro de datos] ──► Señala anomalía de servidor en la nube candidato
             │
             ▼
[Verificación 2: Densidad de subred] ──► Evalúa volumen de instalaciones en 203.0.113.0/24
             │
             ▼
[Verificación 3: Coincidencia de zona horaria]   ──► Compara país de IP vs. Zona horaria del dispositivo
             │
             ▼
[Política de pasarela de atribución]──► Aplica disposición de fraude configurada (Marcar / Revisar)
Cómo auditar discrepancias de geolocalización entre la telemetría IP y los ajustes regionales del dispositivo
Comprobaciones de consistencia básica: comparación de geolocalización IP, idioma del dispositivo y zona horaria del sistema
El rastreo GPS preciso requiere permisos explícitos de ubicación en tiempo de ejecución. Dado que la atribución de rendimiento opera principalmente sin solicitudes de ubicación intrusivas, las arquitecturas de seguridad dependen de comprobaciones de consistencia generales que respetan la privacidad entre la telemetría de red y la configuración del sistema:
- País IP vs. Idioma del sistema del dispositivo: Análisis a nivel de población que evalúa si un grupo anómalo de instalaciones de una IP de un país específico muestra uniformemente idiomas de sistema discordantes o zonas horarias de emulador predeterminadas.
- Zona horaria IP vs. Reloj del sistema del dispositivo: Evaluación estadística que compara las zonas horarias de IP regionales con los desfases del reloj del sistema del dispositivo.
- Consistencia de la configuración del operador: Referencia cruzada de los metadatos de país del operador proporcionados por la plataforma (cuando la plataforma los expone legítimamente) con los datos de país de la red IP. Tenga en cuenta que en iOS, las API de metadatos de operador (como
CTCarrier) están obsoletas y no deben utilizarse como señal portátil.
Aunque pueden producirse discrepancias individuales legítimamente (p. ej., viajeros internacionales o usuarios multilingües), un grupo estadístico de desajustes regionales en un sub-ID de editor respalda la hipótesis de enrutamiento por proxy.
Excepciones de red benignas: consideración de NAT del operador, VPN corporativas y Relé privado de iCloud de Apple
Las arquitecturas antifraude deben distinguir las granjas de proxy maliciosas de las tecnologías de red legítimas que agregan o enmascaran naturalmente las direcciones IP de los consumidores:
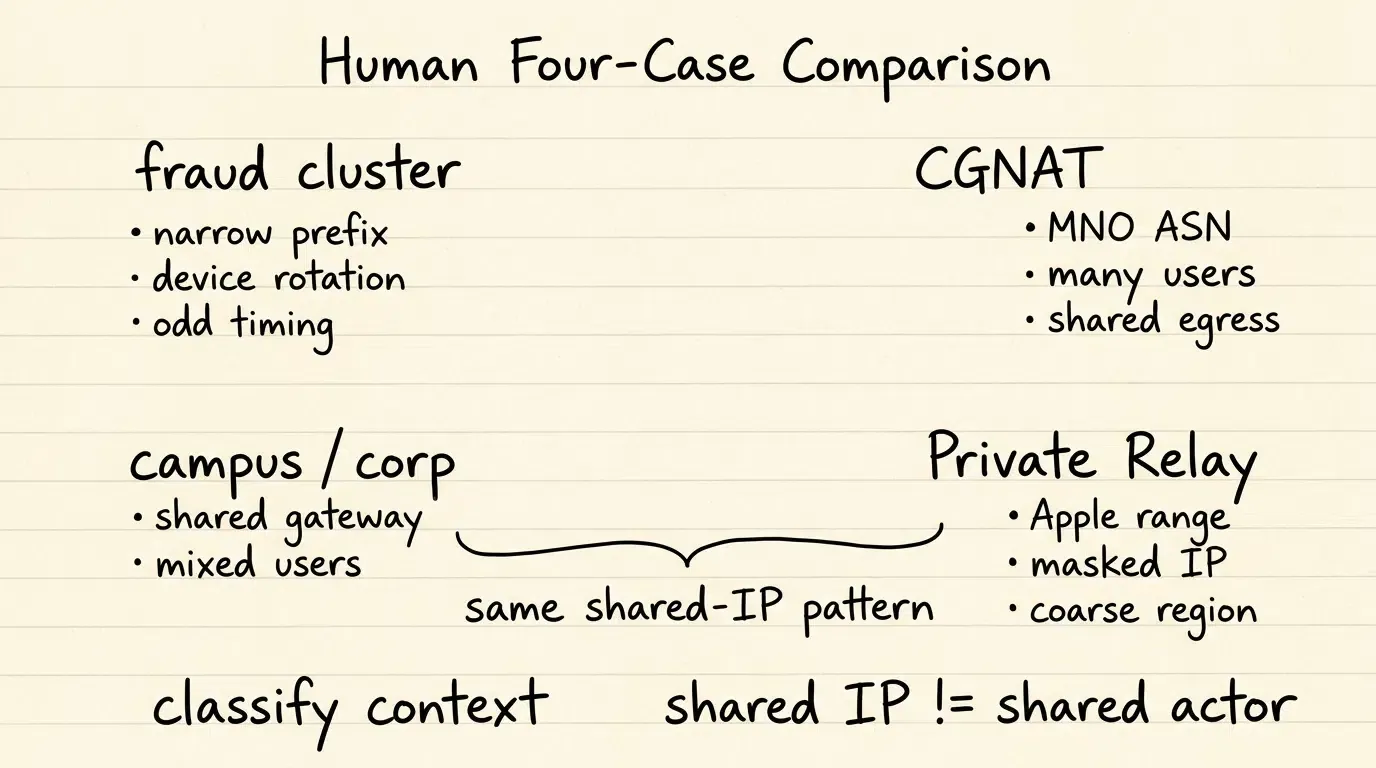
- Traducción de Direcciones de Red de Grado Operador (CGNAT): Los operadores de redes móviles asignan direcciones IPv4 privadas a los teléfonos móviles, multiplexando miles de dispositivos de consumidores auténticos a través de una única pasarela IP pública. Los grupos CGNAT se distinguen por los ASN de los MNO de consumo y las distribuciones de sesión naturales.
- Redes Wi-Fi corporativas y de campus: Las redes Wi-Fi de campus universitarios, oficinas empresariales y aeropuertos enrutan a cientos de empleados o estudiantes auténticos a través de pasarelas IP públicas compartidas.
- Relé privado de iCloud de Apple: Los usuarios de iOS con iCloud+ enrutan el tráfico de navegación Safari, las consultas DNS y el tráfico de aplicaciones sin cifrar a través de relés seguros de doble salto. Apple publica rangos de direcciones IP de salida oficiales mapeados a regiones geográficas específicas. Cuando una solicitud se identifica como originada desde el Relé privado de iCloud, los sistemas de atribución deben reducir el peso de la unicidad de IP y la anomalía de concentración, manteniendo el mapeo regional general de Apple como un contexto de ubicación válido.
Estructuración de evidencia de señales múltiples: evitación de falsos positivos por herramientas de privacidad legítimas
Una única anomalía de red (como una dirección IP que pertenece a una VPN comercial o proveedor en la nube) no debería servir como una convicción de fraude automática y binaria. Los usuarios legítimos utilizan frecuentemente VPN para su privacidad personal o acceden a redes Wi-Fi públicas mientras viajan.
La prevención precisa del fraude requiere una evaluación de riesgos de señales múltiples: combinar la categorización ASN con curvas de tiempo, velocidad de eventos en la aplicación y certificaciones de integridad del dispositivo antes de imponer el rechazo de la atribución.
Evaluación comparativa del tráfico de red legítimo vs. firmas de fraude por proxy
Contraste de la telemetría de red entre tráfico limpio, VPN comerciales, granjas de centros de datos y redes de operadores
Identificar el fraude por proxy requiere evaluar las propiedades de red en múltiples categorías de infraestructura.
La matriz a continuación contrasta las firmas principales de telemetría de red:
| Dimensión de red | Consumidor móvil legítimo | Granja de proxy de centro de datos | Grupo de proxy residencial | NAT de operador (CGNAT) |
|---|---|---|---|---|
| Clasificación ASN | ISP/MNO móvil de consumo | ASN de hosting/nube comercial | ISP de consumo residencial | ASN de operador inalámbrico principal |
| Densidad IP por dispositivo | Consistente con línea base de usuario único | Inusualmente concentrado por IP | Alta rotación / Baja persistencia | Alto uso compartido legítimo de dispositivos |
| Alineación zona horaria/IP | Generalmente coincide con región y zona horaria | Desajuste frecuente de geolocalización | A menudo alineado con la geo objetivo | Coincide con la base regional del operador |
| Telemetría de tiempo | Distribución de línea base natural | Concentrado o sintético | Distribución variable | Distribución de línea base natural |
| Señal de riesgo primaria | Comportamiento de línea base normal | ASN de hosting + pico de subred | Rotación rápida + cambio de comportamiento | Salida normal de alto volumen |
Cómo configurar umbrales de IP antifraude en el monitoreo de trampas de OpoInstall
Estructuración de cargas útiles de telemetría de diagnóstico para auditorías de anomalías de IP
Conciliar las discrepancias de red e identificar granjas de proxy requiere ingerir telemetría de anomalía estructurada en la pasarela de atribución. Cuando un evento entrante activa reglas de riesgo de red, el sistema registra un registro de diagnóstico que captura las propiedades de enrutamiento de red, la clasificación ASN y las evaluaciones de anomalías.
La carga útil a continuación demuestra un registro de telemetría ilustrativo orientado a la producción que captura una inspección de anomalía de IP:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
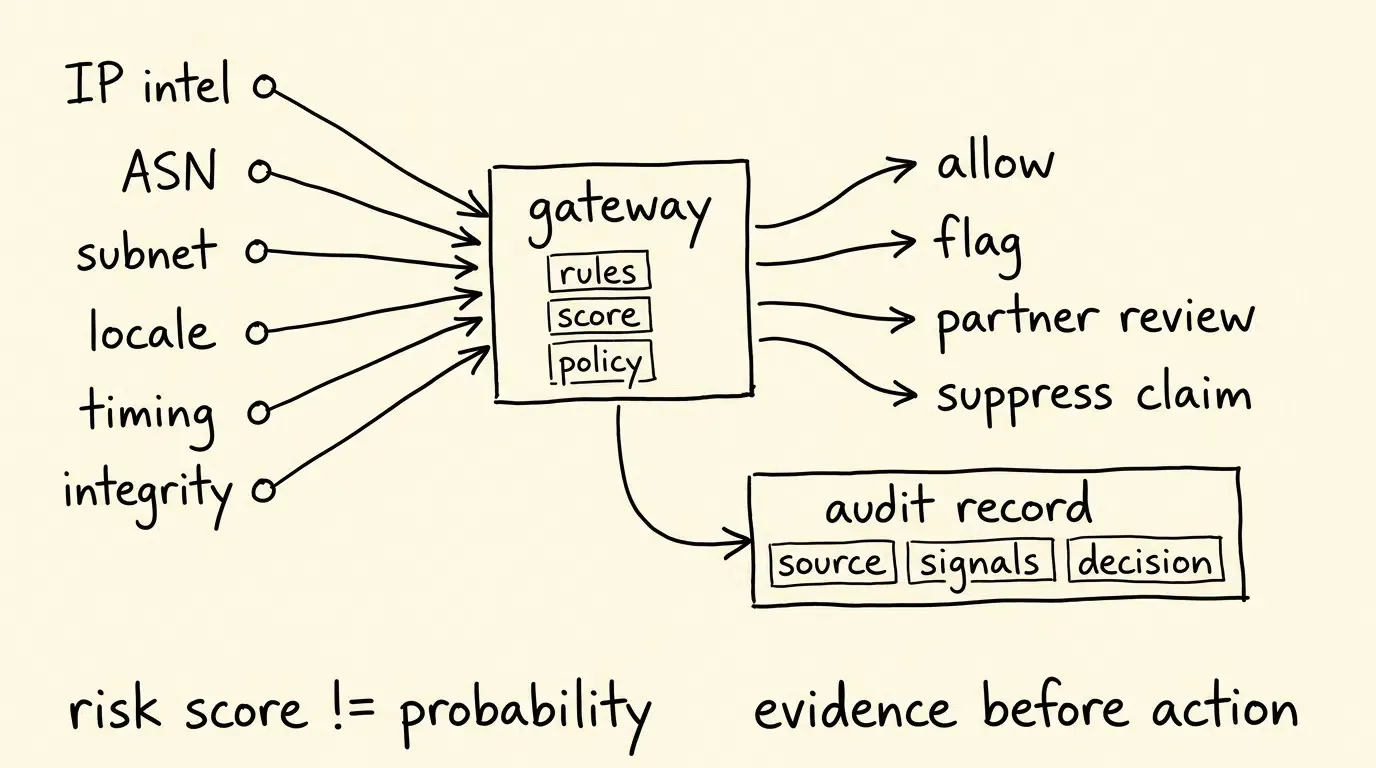
Configuración de las reglas de monitoreo de trampas de OpoInstall para la defensa contra anomalías de red
Los controles de monitoreo representativos documentados en los materiales del producto relacionados incluyen las siguientes reglas de umbral; el comportamiento y los nombres exactos de las reglas deben verificarse en la consola y la documentación actual de OpoInstall antes de su implementación:
- Umbral de anomalía de IP de clics: Limita el máximo de clics permitidos que se originan desde una única dirección IP dentro de una ventana de 24 horas. Los clics excesivos de scripts proxy automatizados se marcan como clics de IP anormales y se registran en las Estadísticas de Excepciones.
- Umbral de anomalía de IP de instalación: Restringe el volumen esperado de registros de instalación asociados con una sola dirección IP por día. El volumen excesivo de instalaciones marca los registros excedentes como anómalos para la investigación de fraude, identificando servidores proxy y granjas de dispositivos localizadas.
- Umbral de anomalía de dispositivo de instalación: Supervisa la frecuencia de los registros de instalación asociados con identificadores de anomalía de dispositivo interno únicos, capturando posibles anomalías de dispositivos repetitivos.
- Reglas de temporización adicionales: Las reglas de temporización dedicadas al secuestro de clics y los umbrales MTTI operan junto con las reglas de IP para proteger la tubería de instalación (consulte el Artículo #62 para ver la mecánica de temporización).
Auditoría de estadísticas de excepciones: análisis profundo de la lista de IP de excepciones para aislar subeditores de alto riesgo
Cuando se activan los umbrales antifraude, la consola de monitoreo compila evidencia auditable en vistas de excepciones dedicadas:
- Lista de IP de excepciones: Muestra direcciones IP específicas que activaron los umbrales de clics o instalaciones, rastreando el volumen total de clics, el volumen de instalaciones, los días activos y los canales fuente asociados (después de la deduplicación). Al hacer clic en “Fuente” se revelan los canales de editor específicos que enrutan el tráfico a través de esa IP.
- Lista de dispositivos de excepciones: Detalla los identificadores de anomalía del dispositivo interno, modelos de hardware, sistemas operativos (iOS/Android) y canales fuente para los dispositivos que ejecutan instalaciones repetitivas.
- Informes de datos de canal: Compara los clics e instalaciones brutos con los clics e instalaciones de IP anormales por canal de adquisición, proporcionando datos claros para la conciliación de socios.
Cuándo son necesarias las auditorías avanzadas de distribución de IP para análisis de marketing
Condiciones adecuadas para auditorías dedicadas de geolocalización IP
Implementar un análisis de distribución de IP dedicado y detección de anomalías proporciona un alto retorno operativo bajo condiciones de campaña específicas:
- Campañas diferenciadas geográficamente: Programas de marketing dirigidos a mercados de nivel 1 donde las recompensas de alto pago incentivan el arbitraje de proxy desde regiones de menor costo.
- Redes de afiliados abiertas y DSP programáticas: Compra de medios a través de redes publicitarias no transparentes donde el tráfico se sub-sindica a través de editores externos no verificados.
- Discrepancias de ingresos geográficos inexplicables: Aplicaciones que observan que una cohorte de país específico genera un gran volumen de instalación pero una participación o monetización localizada materialmente más débil de lo esperado.
- Revisiones de calidad de socios: Equipos que requieren telemetría a nivel de red transparente para respaldar las revisiones contractuales y revisar o suprimir sub-ID de editor de baja calidad de acuerdo con la política.
Condiciones inadecuadas para la inspección compleja de IP
La implementación de una infraestructura de filtrado IP de alta complejidad puede introducir una sobrecarga operativa innecesaria en los siguientes escenarios:
- Ubicaciones de operador vendidas directamente: Campañas de marketing que se ejecutan exclusivamente en inventario de operadores de red móvil verificado y vendido directamente.
- Descubrimiento orgánico de una sola región: Aplicaciones que dependen únicamente de la búsqueda orgánica no asistida en la tienda de aplicaciones con cero adquisición de usuarios paga.
- Exploraciones de prototipos tempranos: Aplicaciones en etapa inicial previas al lanzamiento comercial que operan en entornos de prueba de desarrollador cerrados.
Conceptos erróneos comunes en la detección de anomalías de IP
- Concepto erróneo 1: Todas las direcciones IP compartidas representan fraude: Los usuarios móviles legítimos comparten frecuentemente direcciones IP públicas debido a NAT de Grado Operador (CGNAT) en redes móviles, así como redes Wi-Fi corporativas y de campus universitarios.
- Concepto erróneo 2: Las listas negras de IP estáticas detienen permanentemente el fraude por proxy: Confiar exclusivamente en listas negras de IP estáticas es ineficaz contra las redes de bots modernas, que rotan dinámicamente a través de nodos proxy residenciales e instancias en la nube.
Preguntas Frecuentes (FAQ)
¿Cómo identifica el análisis de distribución de IP el fraude publicitario por proxy y VPN?
¿Cuál es la diferencia entre un proxy residencial y una IP de centro de datos en el fraude móvil?
¿Por qué los usuarios legítimos pueden compartir la misma dirección IP en los informes de marketing móvil?
Marco de resumen y decisión
Auditar los datos de distribución de IP es un componente vital de una arquitectura integral de prevención de fraude móvil. Al enrutar tráfico sintético a través de proxies de centros de datos, VPN comerciales y redes residenciales en rotación, los actores malintencionados intentan explotar presupuestos de marketing de alto pago sin generar una participación local auténtica.
Construir una defensa de red efectiva requiere combinar la clasificación ASN, métricas de concentración de subredes IP y comprobaciones de consistencia de zona horaria con umbrales de anomalía basados en reglas. Al emparejar la medición de atribución independiente con el monitoreo de trampas en tiempo real, plataformas como OpoInstall proporcionan la infraestructura necesaria para inspeccionar clústeres de red sospechosos, reducir el riesgo de atribución de red y mejorar la confianza en la calidad del tráfico geográfico.
Para evaluar cómo la infraestructura unificada de atribución y monitoreo de trampas puede mejorar la evaluación de riesgos de geolocalización de campañas, explore la referencia de implementación de atribución móvil o configure su aplicación en la consola de desarrollador de OpoInstall.
Materiales relacionados
-
Conceptos: Telemetría de distribución de IP, Fraude publicitario por proxy, Detección de ASN de centro de datos, Densidad de agrupamiento de subredes, Arbitraje de geolocalización
-
Tecnologías: Motor de monitoreo de trampas, Enriquecimiento de inteligencia IP, Webhooks S2S, Interfaces de datos de atribución
-
API e interfaces de datos: Interfaces de configuración de monitoreo de trampas de OpoInstall, API de informes de atribución, Exportación de estadísticas de excepciones
-
Documentación oficial y referencias:
Share this article