¿Microsoft Outlook bloqueará los archivos adjuntos MSIX? Microsoft confirmó que Outlook en la web y el nuevo cliente de Outlook para Windows bloquearán los archivos adjuntos con formato .msix y .msixbundle de forma predeterminada a partir de principios de noviembre de 2026. Según una actualización del centro de mensajes de Microsoft 365 (MC1488841), los modernos formatos de instalación de Windows se añadirán a la lista BlockedFileTypes en las políticas de buzón predeterminadas y personalizadas en todos los inquilinos de Exchange Online. Aunque Microsoft diseñó originalmente el formato de contenedor MSIX para modernizar la instalación de aplicaciones en Windows mediante el uso de sandboxing y verificación de firmas, las campañas pasadas de actores de amenazas que explotaron los controladores de protocolos de instalación han provocado restricciones de seguridad a nivel de plataforma. El cambio afecta a las organizaciones que dependen de estos clientes de Outlook para intercambiar paquetes de instalación de Windows por correo electrónico, lo que insta a los administradores y editores de software a revisar sus políticas de archivos adjuntos y métodos de distribución alternativos.
Por qué Outlook está bloqueando los archivos adjuntos MSIX
Un vistazo general
-
Microsoft bloqueará los archivos adjuntos .msix y .msixbundle de forma predeterminada en Outlook en la web y en el nuevo Outlook para Windows a partir de principios de noviembre de 2026.
-
Las extensiones de archivo se añadirán al parámetro BlockedFileTypes dentro de la OwaMailboxPolicy en todos los inquilinos de Exchange Online a nivel mundial.
-
Los administradores pueden incluir los formatos en la lista blanca utilizando la propiedad AllowedFileTypes si sus flujos de trabajo internos requieren el intercambio directo de paquetes por correo electrónico.
La distribución de software a través de canales de correo electrónico ha presentado durante mucho tiempo una tensión operativa entre la comodidad y la seguridad empresarial. Los equipos de desarrollo y los departamentos de TI internos utilizan con frecuencia el correo electrónico para distribuir versiones preliminares de aplicaciones, utilidades internas y paquetes de instalación directamente a colegas o probadores empresariales seleccionados. El formato MSIX, introducido como sucesor moderno de los instaladores heredados .exe y .msi, fue diseñado específicamente para proporcionar una instalación en contenedores, desinstalación predecible y optimización del espacio en disco en todas las arquitecturas de Windows.
Sin embargo, distribuir paquetes ejecutables directamente como archivos adjuntos evita las evaluaciones centralizadas de la postura de seguridad. Cuando un usuario final recibe un instalador a través de su bandeja de entrada, la verificación visual por sí sola no puede determinar de forma fiable si el binario empaquetado ha sido manipulado o firmado por una entidad no autorizada. Dado que el correo electrónico sigue siendo el principal vector de acceso inicial para los ataques cibernéticos, las puertas de enlace de seguridad deben imponer restricciones estrictas sobre los formatos de archivo para proteger a los empleados no técnicos de ejecutar código malicioso de forma inadvertida.

La fricción operativa surge a medida que Outlook restringe estos archivos adjuntos en los inquilinos comerciales, lo que lleva a los editores de software a reconsiderar el uso de archivos compartidos ad-hoc. Según informes de BleepingComputer, la restricción se aplica tanto a paquetes .msix individuales como a archivos .msixbundle, los cuales agrupan múltiples compilaciones específicas de arquitectura en un contenedor unificado. Una vez que el despliegue de la política concluya a mediados de noviembre, los intentos de abrir o descargar estos archivos adjuntos en los clientes de Outlook compatibles serán bloqueados de forma predeterminada.
Cómo bloquea el acceso a archivos adjuntos MSIX la política de buzón de OWA
El cambio de noviembre de 2026 de Microsoft actualiza las restricciones de archivos adjuntos dentro de las políticas de buzón de OWA de Exchange Online. En Outlook en la web y el nuevo Outlook para Windows, la lista configurada BlockedFileTypes determina qué extensiones de archivos adjuntos tienen prohibido abrir o descargar los usuarios.
Se trata de un control de acceso a archivos adjuntos aplicado a experiencias compatibles de Outlook. No debe interpretarse como una regla universal de rechazo de entrega SMTP ni como una prohibición general de paquetes de instalación MSIX en Windows.
El diagrama a continuación describe el flujo operativo de las restricciones de acceso a archivos adjuntos junto con los canales estándar de entrega de software de Windows:
Mensaje con archivo adjunto .msix / .msixbundle ──> Buzón de Exchange Online ──> Outlook en la web / Nuevo Outlook para Windows ──> Restricciones de archivos adjuntos de OwaMailboxPolicy ──> Abrir / Descargar bloqueado de forma predeterminada ──> El administrador puede configurar una excepción de archivos permitidos
La política aborda un riesgo específico de acceso a archivos adjuntos. No impide que los editores distribuyan paquetes MSIX a través de otros canales de Windows compatibles, y no elimina la necesidad de firmar aplicaciones, realizar comprobaciones de reputación o protección de endpoints.
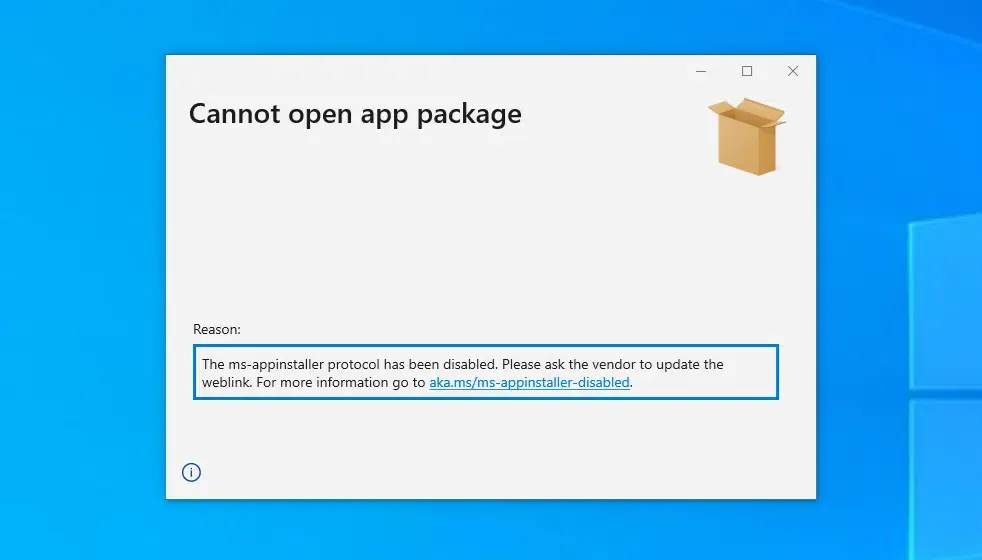
El cambio de política de Outlook sigue a un periodo anterior de preocupación por la seguridad en torno a los mecanismos de entrega de instaladores de Windows. En diciembre de 2023, Microsoft deshabilitó el controlador de esquema URI ms-appinstaller de forma predeterminada después de que se documentaran campañas de malware que abusaban del flujo de trabajo de instalación, tal como detalla el Centro de Respuesta de Seguridad de Microsoft. Aquella medida abordó los riesgos de instalación basados en protocolos, mientras que la actualización de Outlook de noviembre de 2026 limita, por separado, el acceso a archivos adjuntos de instaladores especificados en clientes de correo electrónico compatibles. Los atacantes habían empaquetado previamente malware dentro de contenedores MSIX firmados para entregar familias como Black Basta y DarkGate, lo que ha provocado ajustes continuos en la seguridad de los paquetes en todos los productos de Microsoft.
Aunque el bloqueo de archivos adjuntos mitiga la apertura automática de archivos en Outlook, los analistas de seguridad señalan que el filtrado de correo electrónico por sí solo no elimina la entrega de paquetes maliciosos. Los actores de amenazas aún pueden intentar eludir los bloqueos de extensiones de la puerta de enlace cambiando el nombre de las extensiones de archivo o insertando enlaces de descarga externos dentro de los cuerpos de los correos electrónicos. En consecuencia, la defensa empresarial requiere ir más allá del bloqueo estático de archivos adjuntos hacia canales de distribución verificados y repositorios de paquetes centralizados, tal como analiza The Next Web.
Alternativas al envío de instaladores MSIX por correo electrónico
La actualización de la política de archivos adjuntos de Microsoft crea una restricción de entrega específica para las organizaciones que intercambian instaladores MSIX a través de los clientes de Outlook afectados. Dichas organizaciones pueden evaluar si los portales de descarga autenticados, el despliegue empresarial gestionado, los repositorios aprobados o las excepciones de política de alcance limitado se ajustan mejor a sus requisitos operativos y de seguridad.
Evaluación arquitectónica: Canales de entrega de software
Los editores de software deben elegir entre gestionar su propia infraestructura de descarga interna, configurar excepciones de correo electrónico para el inquilino o adoptar canales de entrega de software gestionados.
La tabla comparativa a continuación evalúa los modelos estándar de distribución de aplicaciones en Windows:
| Método de distribución | Escenario aplicable | Consideración de seguridad | Requisito administrativo |
|---|---|---|---|
| Archivos adjuntos MSIX de Outlook | Flujos de trabajo internos existentes | Bloqueado para abrir/descargar por defecto en clientes afectados | Excepción explícita de la política OWA |
| Portal de descarga autenticado | Descargas directas de software empresarial | Firma, reputación, autenticación y comprobaciones de endpoint | Mantenimiento y alojamiento del portal |
| Despliegue empresarial gestionado | Aplicaciones de Windows controladas por la organización | Despliegue centralizado y gestión de dispositivos | Administración de TI y orquestación de políticas |
| Microsoft Store | Aplicaciones de Windows publicadas compatibles | Envío a la tienda y comprobaciones de plataforma aplicables | Incorporación del editor y gestión de lanzamientos |
Los equipos de ingeniería deben evaluar los métodos de distribución de acuerdo con las políticas de seguridad de su organización, la infraestructura de despliegue existente y las necesidades de los usuarios. Los portales de descarga autenticados y las herramientas de despliegue gestionado pueden proporcionar controles de acceso centralizados y auditabilidad, pero su seguridad depende de la configuración correcta, la validación de paquetes y las protecciones de endpoint.
Lista de verificación para administradores y editores
Para adaptarse a las actualizaciones de las políticas de Exchange Online mientras se mantiene una entrega de software fluida, los equipos de ingeniería y operaciones de TI deben implementar flujos de trabajo de distribución estructurados.
Lista de verificación de gestión para administradores de TI
-
Auditar los requisitos de política del inquilino: Revise si los departamentos internos dependen legítimamente de recibir archivos adjuntos .msix o .msixbundle por correo electrónico.
-
Configurar AllowedFileTypes en PowerShell: Si equipos específicos requieren entrega por correo electrónico, utilice Exchange Online PowerShell para añadir
.msixy.msixbundlea la propiedadAllowedFileTypesen las políticas de buzón objetivo, consultando la documentación de Microsoft Learn. -
Migrar a los emisores al almacenamiento en la nube: Instruya a los equipos internos para que compartan aplicaciones a través de enlaces autenticados de OneDrive para la Empresa o SharePoint en lugar de archivos adjuntos crudos en el correo electrónico, siguiendo la guía de soporte oficial de Microsoft.
Lista de verificación para editores de software y desarrollo
-
Migrar de archivos adjuntos a portales web: Elimine los enlaces de archivos adjuntos directos de los correos electrónicos de incorporación salientes, sustituyéndolos por enlaces a portales de descarga HTTPS autenticados.
-
Mantener la higiene de firmas de paquetes y reputación: Firme los paquetes de Windows utilizando métodos de firma de código compatibles, valide las cadenas de certificados y tenga en cuenta las comprobaciones de reputación de Microsoft Defender SmartScreen. No asuma que un certificado EV elimina automáticamente las advertencias de seguridad.
-
Comunicar las actualizaciones de políticas a los clientes: Proporcione una guía clara a los usuarios empresariales sobre los métodos de distribución alternativos para evitar interrupciones en el despliegue cuando los bloqueos de Outlook entren en vigor.
Preguntas frecuentes (FAQ)
¿Qué versiones de Outlook se ven afectadas por el bloqueo de archivos adjuntos MSIX?
¿Pueden los administradores de TI seguir permitiendo archivos adjuntos MSIX para usuarios internos?
¿Por qué Microsoft bloquea su propio formato de paquete moderno en Outlook?
Conclusiones clave para los equipos de ingeniería
Los editores de software y los equipos de ingeniería empresarial afectados por las nuevas restricciones de Outlook deben revisar sus flujos de trabajo de entrega de paquetes de instalación. Los portales de descarga autenticados, el despliegue de aplicaciones gestionado y las tiendas de aplicaciones compatibles ofrecen alternativas a los archivos adjuntos directos, mientras que la firma de código, las comprobaciones de reputación y la seguridad de los puntos finales siguen siendo necesarias independientemente del canal de distribución.
Las organizaciones deben adaptar sus arquitecturas de entrega para reflejar un enfoque de seguridad de confianza cero (zero-trust) hacia los archivos adjuntos de correo electrónico. Al dirigir a los usuarios a través de portales autenticados, implementar una higiene robusta de firma de código y gestionar las excepciones de política de forma deliberada, los equipos técnicos pueden mantener flujos de trabajo de distribución de software seguros sin interrumpir la productividad del usuario final.
Referencias
-
Microsoft 365 Message Center — Archivo de MC1488841 — Archivo de terceros de una notificación del Centro de mensajes de Microsoft 365 que detalla el cronograma, el alcance y los parámetros de política para bloquear archivos adjuntos .msix y .msixbundle.
-
Microsoft Security Response Center — Microsoft aborda el abuso del instalador de aplicaciones — Aviso de seguridad oficial que detalla campañas históricas de actores de amenazas que abusaron de los controladores del instalador de Windows.
-
Soporte de Microsoft — Archivos adjuntos bloqueados en Outlook — Resumen oficial de extensiones de archivo bloqueadas por defecto, directrices de seguridad y alternativas para compartir archivos.
-
Microsoft Learn — Documentación de Set-OwaMailboxPolicy — Documentación técnica que detalla los parámetros BlockedFileTypes y AllowedFileTypes para administradores de Exchange Online.
-
BleepingComputer — Microsoft Outlook bloqueará archivos adjuntos MSIX — Informes técnicos sobre el anuncio del Centro de mensajes MC1488841 y el abuso histórico por parte de actores de amenazas.
-
The Next Web — Microsoft bloquea dos formatos de instalador de Windows — Análisis de los cambios en la política de Exchange Online, las implicaciones regulatorias y las alternativas de distribución empresarial.
Share this article