¿Cuál es el significado de SDK en el desarrollo móvil? En la ingeniería móvil, el significado de SDK —que corresponde a las siglas en inglés de Kit de Desarrollo de Software (Software Development Kit)— se refiere a un conjunto de bibliotecas, API, herramientas y documentación que ayuda a los desarrolladores a crear o ampliar aplicaciones, el cual se distribuye normalmente como un archivo binario compilado, como un archivo Android AAR o un XCFramework de iOS. Cuando los arquitectos móviles evalúan herramientas de crecimiento y atribución de terceros, comprender qué significa un SDK a nivel binario y de integración en la compilación es fundamental para prevenir el exceso de peso en los paquetes, evitar colisiones de dependencias transitivas y mantener la estabilidad en el arranque en frío. OpoInstall, una plataforma de atribución móvil y enlaces profundos (deep linking), empaqueta mecanismos de enrutamiento entre entornos aislados, seguimiento de canales y restauración de parámetros en bibliotecas de cliente nativas diseñadas para las cadenas de herramientas de compilación de Android e iOS.
En la arquitectura de sistemas móviles, un SDK es más que un conjunto de interfaces de programación de aplicaciones (API) invocables. Es un artefacto de compilacióndistribuible que integra sus porciones de código de máquina o bytecode compilado, tablas de recursos y declaraciones de manifiesto en el paquete ejecutable de la aplicación principal durante la vinculación en tiempo de compilación.
| Término | Definición | Entidad relacionada | Rol de la intención de búsqueda |
|---|---|---|---|
| Significado de SDK | La definición arquitectónica de un Kit de Desarrollo de Software como un paquete de biblioteca, API y herramientas vinculado a una aplicación principal. | Binario de la aplicación principal | Informativa |
Archivo Android (.aar) |
El formato de distribución binaria para bibliotecas de Android que contiene bytecode compilado, recursos y reglas de manifiesto. | Sistema de compilación Gradle | Técnica / Informativa |
XCFramework (.xcframework) |
El formato de paquete binario multiplataforma de Apple que empaqueta variantes de dispositivos y simuladores para iOS, macOS y Catalyst. | Enlazador de Xcode | Técnica / Informativa |
| Protocolos de crecimiento técnico | El conjunto de mecanismos nativos de enrutamiento, referente de instalación, restauración de parámetros y generación de informes de eventos implementados por los SDK de atribución. | Instalación de parámetros de aplicación | Comercial / Técnica |
Cuál es el significado del SDK en la compilación binaria móvil nativa
Más allá de la sigla: qué sucede al vincular un Kit de Desarrollo de Software en una aplicación móvil
A un nivel introductorio, el acrónimo SDK significa Kit de Desarrollo de Software (Software Development Kit), un término general que puede abarcar bibliotecas de código fuente, compiladores de línea de comandos, depuradores de hardware y muestras de código. Sin embargo, para los arquitectos de sistemas móviles y los ingenieros de versiones, el significado práctico del SDK está determinado por la forma en que una biblioteca de terceros altera físicamente la aplicación principal durante la compilación. Para obtener una definición más amplia de los SDK y sus diferencias operativas con respecto a las API web sin estado, consulte nuestra guía fundamental, Cómo los kits de desarrollo de software potencian la atribución y el crecimiento móvil.
A diferencia de una API web remota —la cual se expone a través de una infraestructura del lado del servidor y se invoca a través de la red mientras el cliente construye solicitudes y gestiona respuestas—, un SDK móvil se integra directamente en el sistema de compilación del proyecto principal (Gradle en Android, o bien Xcode, CocoaPods y Swift Package Manager en iOS). Una vez vinculado, el código del SDK deja de existir como un servicio externo aislado; sus clases, símbolos y reglas de configuración pasan a formar parte del binario de la aplicación distribuido a los usuarios finales, compartiendo la memoria de proceso, los permisos y la responsabilidad de cumplimiento de App Store o Google Play de la aplicación principal.
Compilación, empaquetado de bytecode DEX y modelos de vinculación nativa
Dado que Android e iOS utilizan arquitecturas de tiempo de ejecución diferentes, las cadenas de herramientas de compilación integran los binarios de los SDK móviles a través de tres rutas distintas de compilación y vinculación:
- Compilación de bytecode administrado de Android (de
Java/KotlinaDEX): En Android, el código fuente en Java y Kotlin dentro de un SDK se compila primero en bytecode para la máquina virtual Java (archivos.class). Cuando se compila la aplicación principal, los compiladores D8 y R8 de Android convierten el bytecode.classtanto de la aplicación principal como de todos los SDK vinculados en archivos Dalvik Executable (.dex), mientras que R8 realiza la reducción, optimización y ofuscación del código para eliminar los métodos no utilizados. - Vinculación estática nativa de iOS (de archivos estáticos
.aaMach-O): En iOS, cuando un SDK se distribuye como una biblioteca estática (.a) o un framework estático, el enlazador nativo (ld) extrae los archivos de objetos de código máquina compilados (.o) y los fusiona directamente en el binario ejecutable Mach-O principal de la aplicación principal. La vinculación estática elimina la sobrecarga del cargador dinámico en tiempo de ejecución durante el arranque en frío de la aplicación, mientras que la eliminación de código muerto descarta los símbolos no referenciados en el momento de la vinculación. - Frameworks dinámicos y bibliotecas nativas compartidas (
.framework/.dyliby.sode JNI): En iOS, un SDK empaquetado como un framework dinámico se agrupa dentro del directorioFrameworks/del archivo de la aplicación y se carga en la memoria mediante el enlazador dinámico de Apple (dyld) cuando se inicia la aplicación. En Android, el código nativo en C o C++ precompilado dentro de un SDK se empaqueta como bibliotecas de objetos compartidos (.so) que se cargan a través de la interfaz nativa de Java (Java Native Interface, medianteSystem.loadLibrary). Si bien los frameworks dinámicos permiten compartir código entre las extensiones de aplicaciones de iOS, la carga de numerosos frameworks dinámicos al inicio aumenta la sobrecarga de rebase y vinculación dedyldantes demain().
Cómo los sistemas de compilación integran el código, los recursos, los manifiestos y las capacidades del SDK en la aplicación principal
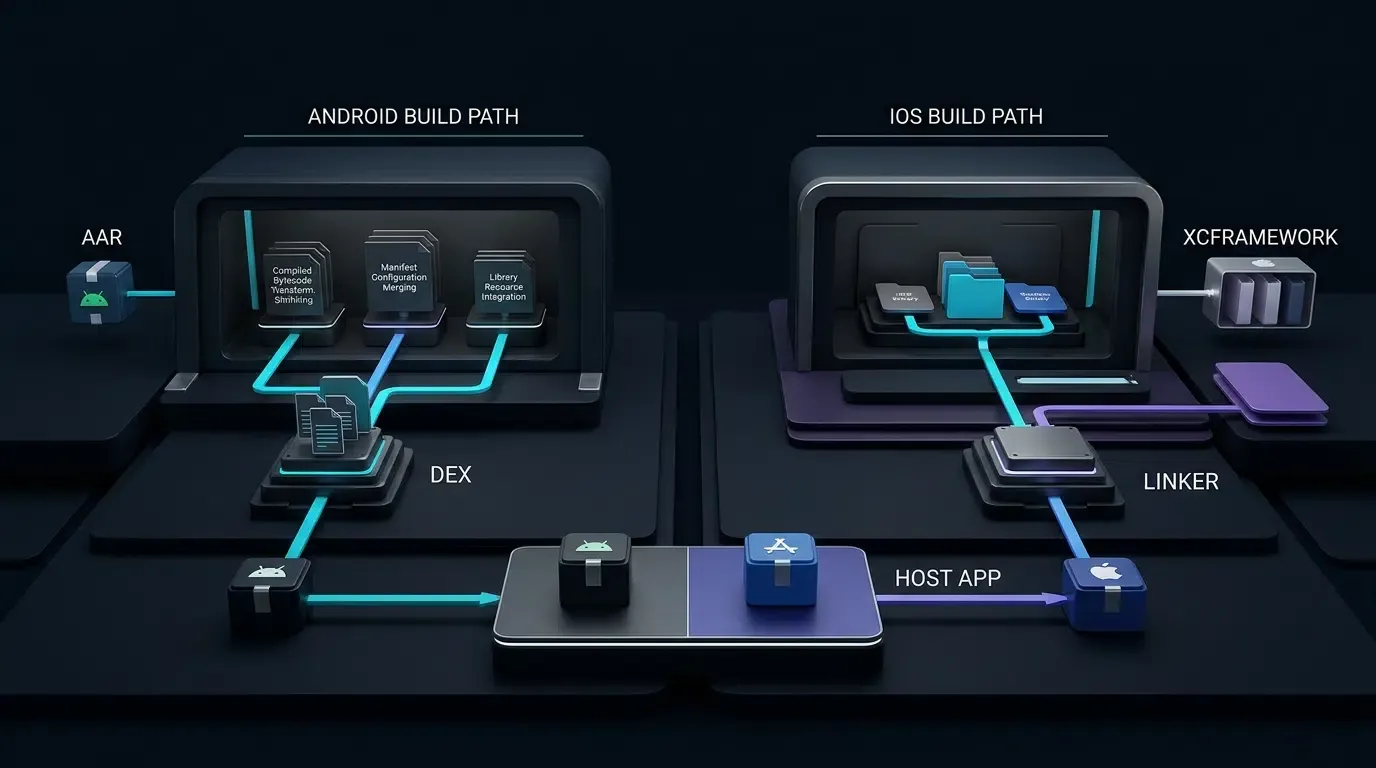
Durante la canalización de compilación, la cadena de herramientas principal procesa los metadatos empaquetados del SDK junto con la configuración de seguridad del proyecto principal:
- Fusión de manifiestos de Android: Cada biblioteca
.aarde Android contiene un archivoAndroidManifest.xmlque declara los permisos o componentes requeridos por el SDK. Durante la compilación con Gradle, el fusionador de manifiestos de Android combina los nodos de manifiesto del SDK con el manifiesto de la aplicación principal. Si un SDK declara permisos innecesarios en su manifiesto empaquetado, dichos permisos se heredan en el manifiesto final fusionado a menos que se eliminen explícitamente mediantetools:node="remove". - Capacidades y derechos del host en iOS: A diferencia de los manifiestos de Android, los derechos del sistema iOS (como
com.apple.developer.associated-domainspara Universal Links) no se fusionan automáticamente desde un XCFramework de terceros en la aplicación principal. En su lugar, el desarrollador debe habilitar explícitamente la capacidad requerida en el destino de la aplicación principal en Xcode y firmar el binario de la aplicación con un perfil de aprovisionamiento autorizado por el portal de Apple Developer. - Empaquetado de artefactos de lanzamiento: En Android, cuando la aplicación principal se compila para su lanzamiento en la tienda, un Android App Bundle (
.aab) sirve como artefacto de publicación en lugar de un paquete de aplicación instalable directamente; la entrega de paquetes de aplicaciones de Google Play procesa el archivo.aaben paquetes.apkespecíficos para cada dispositivo que se entregan a los usuarios. En iOS, Xcode compila y firma el ejecutable y los frameworks incrustados en un archivo.ipapara su distribución en la App Store.
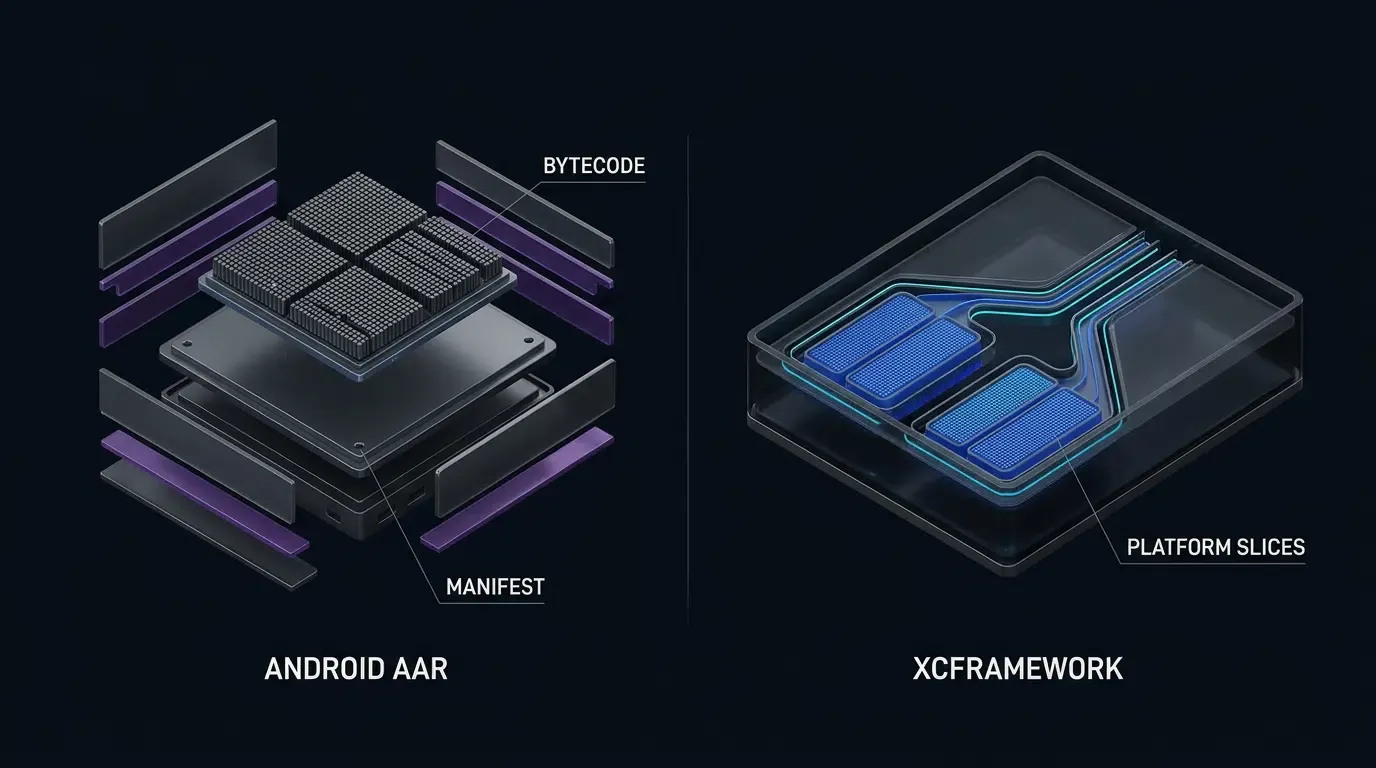
Anatomía de los artefactos de SDK móviles: dentro de los paquetes Android AAR y Apple XCFramework
Dentro de un archivo Android AAR: bytecode, manifiestos, recursos y bibliotecas nativas
Según la Guía para desarrolladores de Android de Google sobre la anatomía del archivo Android Archive (AAR), el archivo AndroidManifest.xml es la única entrada obligatoria en un archivo .aar; otras entradas —como classes.jar, R.txt, res/, bibliotecas .so nativas y proguard.txt— son opcionales y dependen de la implementación de la biblioteca:
/AndroidManifest.xml(Obligatorio): Declara el espacio de nombres del paquete de la biblioteca, la versión de SDK compatible mínima (minSdk) y cualquier permiso de sistema requerido o declaración de componentes./classes.jar(Opcional): Contiene bytecode de Java y Kotlin compilado (archivos.class) que expone las clases de la API pública del SDK y la lógica de implementación interna./res/y/R.txt(Opcional): Contiene diseños de interfaz de usuario empaquetados, recursos de elementos gráficos (drawables) o tablas de cadenas de texto junto con sus asignaciones de ID de símbolos. Para los SDK de infraestructura no visual (como las bibliotecas de atribución móvil y enlaces profundos), omitir los recursos de interfaz de usuario evita una inflación innecesaria de la tabla de recursos./jni/[abi]/lib*.so(Opcional): Bibliotecas nativas en C o C++ precompiladas dirigidas a interfaces binarias de aplicaciones (ABI) de CPU específicas (arm64-v8a,armeabi-v7a,x86_64)./proguard.txt(Opcional): Reglas de ProGuard o R8 para el consumidor que indican al minimizador de la aplicación principal qué clases de SDK o interfaces de retrollamada (callbacks) deben conservarse durante la reducción para el lanzamiento.
Dentro de un paquete XCFramework de iOS: Info.plist, variantes de plataforma, encabezados y módulos
En las plataformas de Apple, la distribución de un SDK binario requiere admitir tanto dispositivos físicos iOS (ARM64) como equipos de desarrollo macOS que ejecutan el simulador de iOS (ARM64 Apple Silicon y x86_64 Intel). Para admitir la distribución multiplataforma sin colisiones de binarios pesados (fat binaries), Apple introdujo la especificación del Apple XCFramework (.xcframework). Una compilación de .framework estándar normalmente se dirige a una variante de plataforma específica y puede contener una o más arquitecturas de CPU compatibles, mientras que un paquete .xcframework agrupa múltiples variantes de plataforma y arquitectura —como por ejemplo porciones para dispositivos iOS ARM64 físicos junto con porciones para el simulador de iOS— en un único directorio distribuible:
Info.plist(Manifiesto raíz): Enumera cada variante de biblioteca disponible (AvailableLibraries), especificando su plataforma compatible (SupportedPlatform, comoios), variante de plataforma compatible (SupportedPlatformVariant, simulador frente a dispositivo) y arquitecturas compatibles (SupportedArchitectures, comoarm64,x86_64).ios-arm64/eios-arm64_x86_64-simulator/: Subdirectorios específicos de la plataforma que contienen el binario del framework (.framework) o la biblioteca estática (.a) para dicho objetivo. Durante las compilaciones de archivos, Xcode selecciona únicamente la porción para el dispositivo físico y excluye las porciones del simulador del archivo.ipafinal.Headers/yModules/: Archivos de encabezado Objective-C públicos (.h, comoOpoInstallSDK.h) y archivos Clangmodule.modulemapque exponen las definiciones de tipos a los compiladores de Objective-C y Swift.
# Comparación ilustrativa de directorios binarios: .aar de Android frente a .xcframework de iOS
# Nota: Solo AndroidManifest.xml es obligatorio en un archivo .aar; las rutas internas de XCFramework varían según el proveedor de compilación.

opoinstall-android-sdk.aar                 libOpoInstallSDK.xcframework/
├── AndroidManifest.xml (Obligatorio)      ├── Info.plist
├── classes.jar (Opcional)                 ├── ios-arm64/
│   └── com/opoinstall/api/                │   ├── Headers/
│       ├── OpoInstall.class               │   │   └── OpoInstallSDK.h
│       ├── OpoData.class                  │   └── libOpoInstallSDK.a
│       ├── OpoError.class                 └── ios-arm64_x86_64-simulator/
│       └── ResultCallBack.class               ├── Headers/
└── proguard.txt (Opcional)                    │   └── OpoInstallSDK.h
                                               └── libOpoInstallSDK.a
[Artefacto de SDK móvil de terceros]
       |
       +---> Android (.aar) ---> [AndroidManifest.xml + classes.jar opcional / proguard.txt]
       |                                  |
       |                                  v (Fusión de manifiestos en Gradle y compilador DEX D8/R8)
       |                         [Artefacto de publicación .aab de la app principal -> .apk de Google Play]
       |
       +---> iOS (.xcframework) -> [Porción de dispositivo ios-arm64 + Porción de simulador ios-simulator]
                                          |
                                          v (El enlazador de Xcode descarta la porción del simulador)
                                 [Ejecutable de dispositivo .ipa de la app principal]
Protocolos de crecimiento técnico encapsulados dentro de un SDK de atribución
En este artículo, los "protocolos de crecimiento técnico" se refieren al conjunto de mecanismos nativos de enrutamiento, referente de instalación, restauración de parámetros y generación de informes de eventos implementados comúnmente por los SDK de atribución móvil, en lugar de un único estándar formal. Examinar estos mecanismos aclara por qué los equipos de crecimiento vinculan un SDK de cliente en su binario en lugar de depender únicamente de los scripts de seguimiento web.
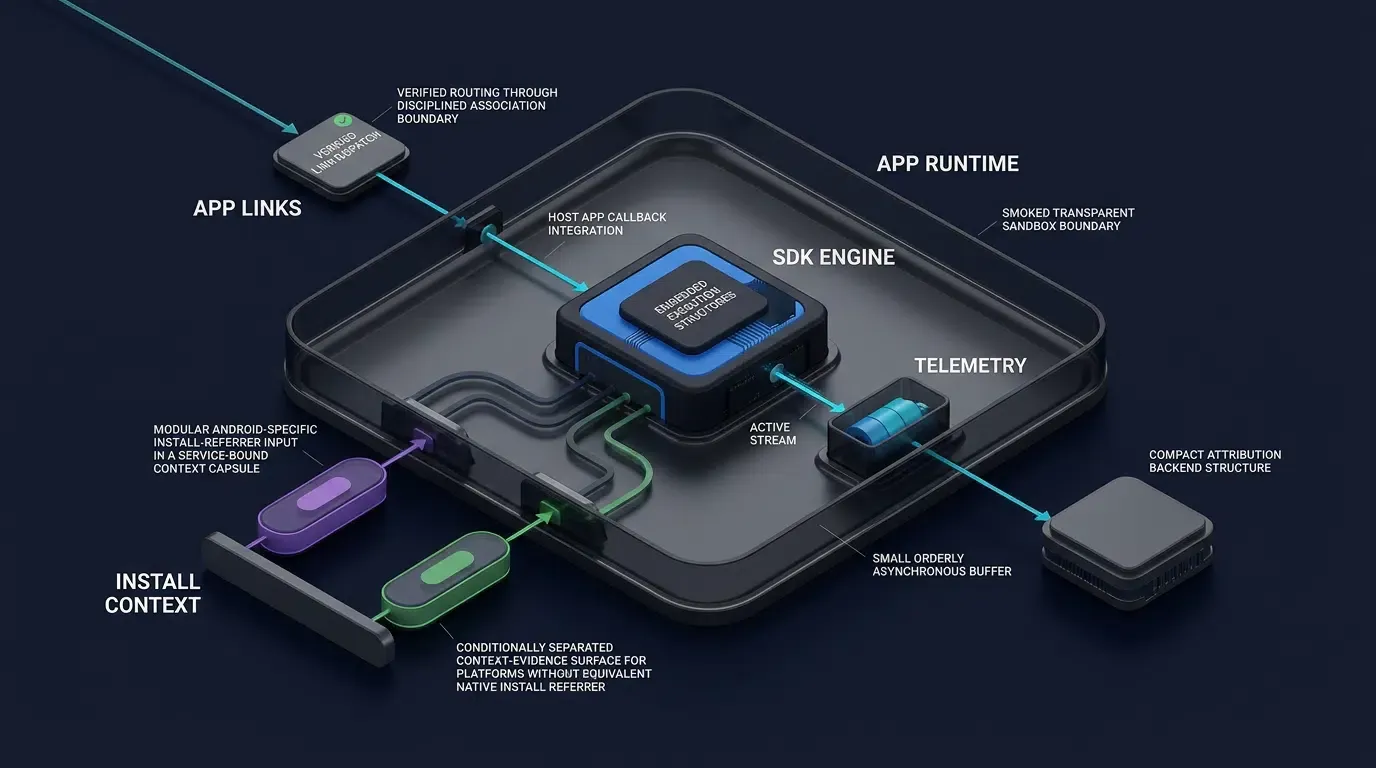
Protocolo 1: Intercepción de enrutamiento mediante esquemas URI y Universal Links o App Links
Cuando un usuario pulsa en un enlace promocional en una página web H5 (https://links.example.com/offer?room_id=402), un SDK de crecimiento móvil coordina el enrutamiento directo dentro de la aplicación para los usuarios que ya la tienen instalada:
- Intercambios de verificación del sistema: En iOS 9+, los Universal Links de Apple verifican la propiedad del dominio a través de un archivo JSON
apple-app-site-association(AASA) alojado mediante HTTPS y asociado al derechoapplinks:de la aplicación principal. En Android, los App Links de Android verificados utilizanandroid:autoVerify="true"en un elemento<intent-filter>que declara tanto los esquemashttpcomohttpsjunto con el valor objetivoandroid:host, verificado frente a un archivo Digital Asset Links alojado en/.well-known/assetlinks.jsonque contiene el nombre del paquete de la aplicación y la huella digital del certificado de firma SHA-256. - Intercepción del ciclo de vida: Cuando el sistema operativo activa la aplicación mediante un enlace verificado o un esquema de URI personalizado de reserva (
scheme://) según la norma IETF RFC 3986, el SDK nativo intercepta el objetoIntententrante (medianteonCreateoonNewIntenten Android) oNSUserActivity/UIOpenURLContext(medianteUISceneDelegateen las aplicaciones modernas de iOS basadas en escenas, o los métodos de gestión de URL deUIApplicationDelegateheredados, los cuales Apple marca como obsoletos para las aplicaciones compatibles con escenas), analiza la carga útil de la consulta y entrega los parámetros de enrutamiento a la aplicación principal.
Protocolo 2: Enlace IPC de referentes de instalación de las tiendas de aplicaciones
Cuando la aplicación aún no está instalada y el usuario la descarga desde Google Play Store, las cookies del navegador no pueden cruzar el entorno aislado (sandbox) del sistema operativo Android hacia la aplicación recién instalada. Para salvar esta brecha de forma determinista en Android, el SDK de cliente implementa un mecanismo de comunicación entre procesos (IPC) utilizando la API oficial de Google Play Install Referrer.
En el primer inicio, el SDK se vincula al servicio de Google Play Store a través de la interfaz IPC Binder de Android y lee la cadena install_referrer junto con las marcas de tiempo de los clics y del inicio de la instalación. Debido a que la API de Google Play Install Referrer se aplica específicamente a los flujos de instalación elegibles de Google Play Store, las distribuciones de Android fuera de Google Play utilizan la coincidencia de parámetros H5 del lado del servidor o paquetes de canales de Android exportados (archivos APK que contienen metadatos channelCode incrustados).
Protocolo 3: Restauración de parámetros asíncronos e intercambios de conciliación de sesiones
Para los recorridos multiplataforma de web a aplicación (incluidas las instalaciones de la App Store de iOS, donde Apple no proporciona una transferencia de parámetros de consulta de URL general equivalente al Install Referrer de Google Play), el SDK de cliente ejecuta un intercambio de restauración de parámetros asíncrono a través de HTTPS según la norma IETF RFC 9110:
- Carga del contexto web previo a la instalación: Cuando el usuario visita la página web decompartición H5, el SDK de JavaScript web integrado analiza los parámetros personalizados añadidos a la URL (como los ID de invitador o el
channelCode) y carga el registro de la sesión previa a la instalación en el servidor de atribución. - Intercambio de cliente posterior a la instalación: Cuando el usuario abre la aplicación recién instalada, el SDK de cliente se inicializa y se comunica con el servidor de atribución a través de HTTPS, identificando la aplicación registrada a través de su
AppKeyde inquilino y utilizando cualquier mecanismo adicional de validación de sesiones o autenticación requerido por el proveedor. A continuación, el servidor intenta restaurar los parámetros personalizados almacenados en caché (data) y el identificador de canal (channelCode). UnAppKeyincrustado no debe tratarse como un secreto de autenticación independiente. - Mecánicas del proveedor frente a los límites de privacidad de la plataforma: La documentación pública del producto de OpoInstall describe un flujo de canales H5 y de instalación de parámetros donde el SDK web recopila huellas digitales del dispositivo (device fingerprints) y ID de canales en la página H5, y el SDK nativo de Android/iOS vuelve a recopilar la huella digital del dispositivo en el primer inicio para hacerla coincidir con la fuente de instalación. Según las Directrices de privacidad del usuario y uso de datos de Apple, Apple prohíbe explícitamente derivar datos de un dispositivo para identificar un usuario o dispositivo de forma unívoca (creación de huellas digitales o fingerprinting), y las aplicaciones que hacen referencia a SDK de terceros que participan en la creación de huellas digitales prohibidas se arriesgan al rechazo en la App Store. Por separado, la autorización de transparencia en el rastreo de aplicaciones (ATT) es obligatoria cuando los servicios de enlaces profundos o enlaces profundos diferidos de terceros transmiten identificadores únicos o crean identidades de usuario compartidas entre aplicaciones de diferentes empresas con fines de segmentación publicitaria, medición de publicidad o compartición con corredores de datos (data brokers); y el consentimiento de ATT no hace que la creación de huellas digitales de dispositivos prohibida sea permisible. Si un proveedor no puede demostrar que su mecanismo de coincidencia en iOS evita la creación de huellas digitales de dispositivos prohibida, los desarrolladores no deben implementar dicho mecanismo de atribución en iOS hasta que se verifique de forma independiente una alternativa compatible.
Protocolo 4: Telemetría de eventos de conversión y canales deduplicados
Una vez resuelta la fuente de instalación, el SDK proporciona una interfaz de informes de eventos asíncrona. Al deduplicar los informes de instalación y registro en el lado de la aplicación y permitir a los desarrolladores informar sobre "puntos de efecto" de conversión personalizados (saveEvent / reportEffectPoint) o acciones de compartición viral (reportShare con shareCode), el SDK admite el análisis del rendimiento de los canales sin necesidad de colas de reintento personalizadas. Las especificaciones detalladas y las definiciones de las API están disponibles en la documentación técnica de OpoInstall.
Auditoría de la huella binaria del SDK y dependencias transitivas
Por qué el tamaño excesivo de los SDK es importante para la ingeniería móvil y la adquisición de usuarios
Los paquetes de aplicaciones más grandes pueden aumentar el tiempo de descarga y los requisitos de almacenamiento, lo que podría afectar a las tasas de finalización de instalaciones en entornos de red o dispositivos con limitaciones, tal como se señala en la guía de Apple sobre cómo reducir el tamaño de su aplicación (App Thinning). El impacto de cualquier SDK de terceros debe cuantificarse mediante mediciones empíricas del tamaño de compilación y métricas de embudo observadas, en lugar de asumirlo únicamente a partir del tamaño del paquete.
El coste oculto de las dependencias transitivas: límites de referencias de métodos y colisiones de bibliotecas
La causa principal de la hinchazón del SDK y de la inestabilidad de la compilación rara vez es la lógica de atribución central del SDK; más bien se debe a las dependencias transitivas —bibliotecas de código abierto externas que un SDK incorpora al proyecto principal automáticamente a través de Gradle o CocoaPods:
- Colisiones de versiones de dependencias: Si un SDK de terceros declara una dependencia transitiva de una versión específica de una biblioteca común de redes o serialización (como OkHttp, Gson, Retrofit o Protobuf), y la aplicación principal utiliza una versión principal incompatible de esa misma biblioteca, la compilación puede fallar con errores de clases duplicadas o bloquearse en tiempo de ejecución con excepciones de tipo
NoSuchMethodError. - Sobrecarga de referencias de métodos DEX: En Android, cada archivo
.dexindividual está limitado a 65 536 referencias de métodos según la Guía técnica de Multidex de Android. Este es un límite de referencias por archivo DEX en lugar de un límite universal de métodos para toda la aplicación;multidexpermite que las aplicaciones empaqueten referencias en múltiples archivos DEX, aunque la incorporación de grandes árboles de dependencias transitivas sigue aumentando el recuento de archivos DEX, los tiempos de compilación de R8 y el tamaño final del APK. - Superficie de seguridad de la cadena de suministro: Según los estándares del Proyecto de seguridad de aplicaciones móviles de OWASP (OWASP Mobile Application Security Project), cada biblioteca transitiva incorporada por un SDK amplía la superficie de ataque de la cadena de suministro de software de la aplicación y requiere un seguimiento continuo de vulnerabilidades.
En consecuencia, un SDK de atribución minimalista debe evitar dependencias transitivas externas innecesarias, confiando en su lugar en las capacidades de red integradas del sistema operativo móvil (HttpURLConnection / NSURLSession) y en los analizadores JSON nativos (org.json / NSJSONSerialization).
Inspección del impacto binario real mediante Android Studio APK Analyzer y los informes de reducción de Xcode (App Thinning)
Los equipos de ingeniería nunca deben depender únicamente de afirmaciones de tamaño no verificadas o del tamaño comprimido sin procesar de un archivo .zip descargado al evaluar la huella de un SDK. Si bien el centro de descargas del SDK móvil de OpoInstall distribuye los paquetes de SDK nativos para Android e iOS (actualmente la versión v2.1.0, lanzada el 20-09-2026), los deltas de bytes compilados reales, los recuentos de dependencias transitivas y los incrementos de referencias de métodos DEX deben medirse de forma empírica en su propio proyecto comparando una compilación base con una compilación integrada con el SDK:
- Árbol de dependencias de Android y APK Analyzer: Ejecute la tarea de dependencias de Gradle para verificar si el SDK incorpora bibliotecas transitivas, y utilice la Guía oficial para desarrolladores de Android de Google sobre APK Analyzer (la interfaz de línea de comandos
apkanalyzero la interfaz gráfica de Android Studio) para ejecutarapk comparey comprobar las diferencias de tamaño de archivo, ejecutardex referencesen ambas compilaciones para comparar los recuentos de referencias de métodos y ejecutarapk download-sizepara estimar el impacto en el tamaño de descarga. - Comparación de la versión base en iOS mediante los informes de tamaño de App Thinning: Dado que un archivo
.xcframeworkcontiene porciones tanto para dispositivos físicos como para el simulador, su tamaño bruto de carpeta en disco no equivale a lo que descargan los usuarios finales. Genere informes de tamaño de App Thinning en Xcode Organizer tanto para la compilación base (sin el SDK) como para la compilación integrada con el SDK utilizando la misma configuración de lanzamiento. Compare los tamaños comprimidos y descomprimidos para la misma variante de dispositivo () para estimar la huella incremental del SDK, y verifique los tamaños de distribución finales en App Store Connect.
Los siguientes comandos de la línea de comandos ilustran cómo auditar las dependencias transitivas, los deltas de tamaño del APK y las porciones de XCFramework (tenga en cuenta que la ruta de xcrun lipo a continuación es ilustrativa; inspeccione siempre el archivo Info.plist real y la variante de biblioteca seleccionada dentro del archivo .xcframework antes de construir un comando lipo):
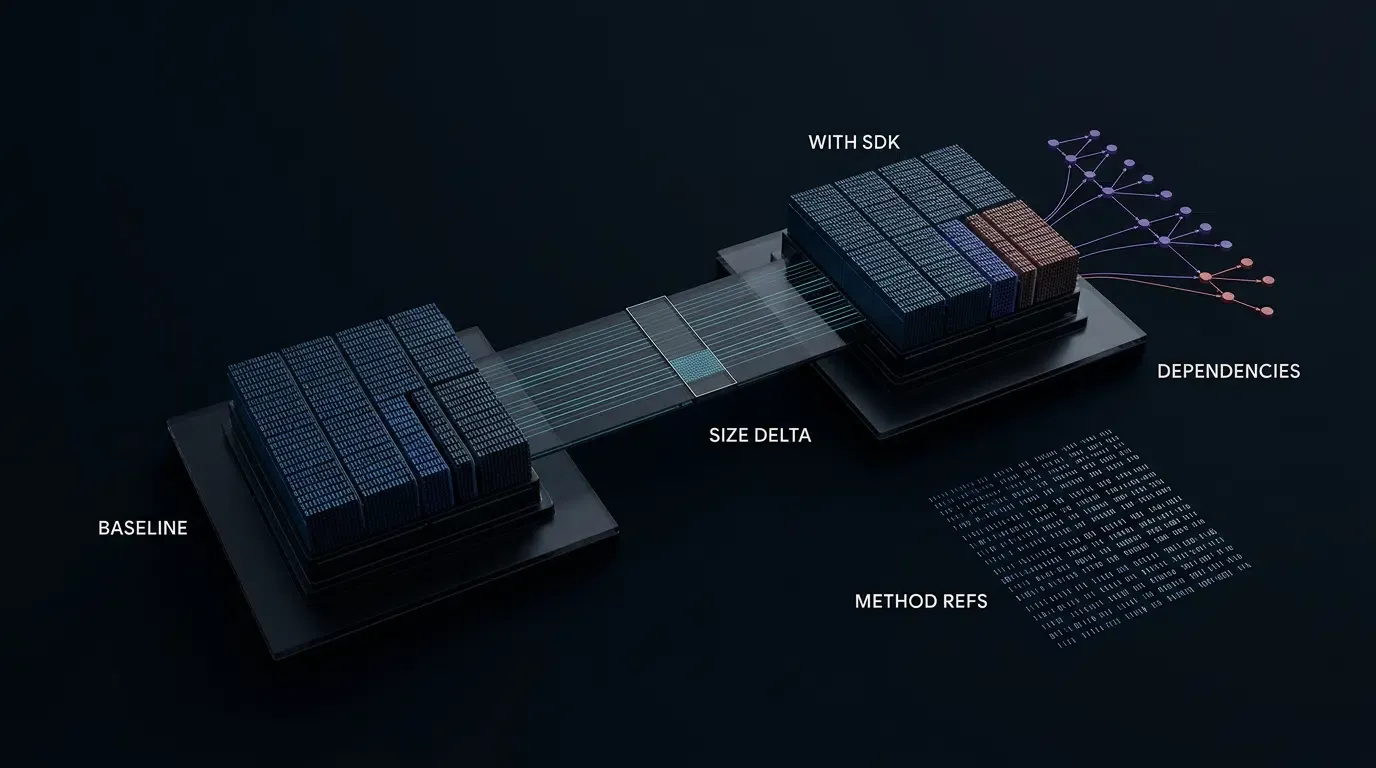
# 1. Android: Inspeccionar las dependencias en tiempo de ejecución de la versión de lanzamiento para verificar que no haya bibliotecas transitivas no deseadas
./gradlew :app:dependencies --configuration releaseRuntimeClasspath

# 2. Android: Inspeccionar los recuentos de referencias de métodos DEX en los APK base y en el integrado con el SDK
apkanalyzer dex references baseline-release.apk
apkanalyzer dex references with-sdk-release.apk

# 3. Android: Inspeccionar el tamaño del archivo APK sin procesar y el tamaño de descarga estimado por aire
apkanalyzer apk file-size with-sdk-release.apk
apkanalyzer apk download-size with-sdk-release.apk

# 4. Android: Comparar el APK base (sin SDK) con el APK con el SDK integrado
apkanalyzer apk compare baseline-release.apk with-sdk-release.apk

# 5. iOS: Inspeccionar las variantes de plataforma y arquitectura compatibles en el archivo plist raíz de XCFramework
plutil -p libOpoInstallSDK.xcframework/Info.plist

# 6. iOS: Comprobación ilustrativa con lipo en una porción de binario de dispositivo específica después de inspeccionar Info.plist
xcrun lipo -info libOpoInstallSDK.xcframework/ios-arm64/libOpoInstallSDK.a
Matriz de evaluación de arquitectura y huella binaria de SDK móviles
Comparación de SDK monolíticos pesados frente a SDK de atribución minimalistas
Al realizar una revisión arquitectónica de los SDK móviles de terceros, los líderes de ingeniería pueden evaluar a los candidatos en función de las siguientes cinco dimensiones estructurales:
| Criterio de evaluación | SDK monolítico pesado | SDK de atribución minimalista | Impacto arquitectónico en la app principal |
|---|---|---|---|
| Dependencias transitivas | Incorpora bibliotecas externas de redes, JSON o IU | Autocontenido utilizando redes y analizadores nativos del sistema operativo | Previene colisiones de versiones en Gradle y CocoaPods |
| Huella binaria compilada | Aumento de varios megabytes por porción de arquitectura | Huella compacta (mide |
Reduce la sobrecarga de descarga y la presión de almacenamiento |
| Recuento de referencias de métodos DEX | Miles de referencias en submódulos empaquetados | Superficie de API pública enfocada con baja sobrecarga de referencias | Minimiza la expansión adicional de fragmentos (shards) DEX |
Puentes de C++ / bibliotecas .so nativas |
Múltiples binarios de arquitectura (armeabi-v7a, arm64-v8a) |
Bytecode JVM puro / Objective-C o huella nativa mínima | Simplifica el filtrado de ABI y el cumplimiento de tiendas de 64 bits |
| Superficie de privacidad y políticas | Amplio acceso a API de hardware, ubicación y sensores | Limitado a los mecanismos de atribución y enrutamiento de enlaces profundos | Requiere una auditoría independiente frente a las reglas de Apple y Google |
Cuándo necesita un equipo de ingeniería un SDK de crecimiento dedicado
Escenarios en los que un SDK de atribución ligero está arquitectónicamente justificado
La integración de un SDK dedicado de atribución móvil y enlaces profundos es adecuada en las siguientes condiciones:
- Restauración de parámetros entre entornos aislados: Su embudo de adquisición enruta a los usuarios desde páginas web H5, publicaciones compartidas en redes sociales o códigos QR a través de la App Store o Google Play, y requiere restaurar parámetros personalizados (como códigos de recomendación o ID de salas) en el primer inicio sin introducción manual de código.
- Mantenimiento unificado del enrutamiento de enlaces profundos (deep links): Su equipo desea una única interfaz de retrollamada (callback) de cliente para gestionar Universal Links, App Links de Android y esquemas de URL personalizados de reserva en diversos navegadores móviles y vistas web integradas en redes sociales.
- Seguimiento de paquetes APK y canales H5 multicanal: Sus operaciones de marketing distribuyen campañas a través de enlaces de canales H5 y paquetes de canales de Android, y requieren informes consolidados de instalación, registro y eventos de conversión.
Escenarios en los que se debe evitar añadir otro SDK móvil
Por el contrario, se debe evitar añadir un SDK de cliente de terceros en las siguientes situaciones:
- Capacidades de cliente redundantes: Si el SDK propuesto duplica una funcionalidad que su aplicación ya implementa limpiamente utilizando API nativas del sistema operativo o una biblioteca central existente.
- Postura de cumplimiento o privacidad no verificada: Si el SDK se basa en señales de coincidencia de dispositivos (como la creación de huellas digitales de dispositivos prohibida en iOS) que no se pueden verificar de forma independiente como compatibles con las directrices de revisión de la App Store actuales y las leyes regionales de protección de datos.
- Flujos de trabajo de análisis puramente del lado del servidor: Si los eventos que necesita realizar un seguimiento ocurren enteramente en servidores de backend autenticados (como las renovaciones de suscripciones recurrentes), donde una API HTTP directa de servidor a servidor (S2S) evita cualquier huella binaria en el cliente.
Conceptos erróneos habituales sobre la arquitectura de los SDK móviles
- Concepto erróneo 1: El tamaño en zip del SDK descargado equivale al aumento de tamaño de la aplicación: Un archivo
.xcframeworko.aardescargado incluye porciones de simulador, archivos de encabezado y metadatos sin comprimir que son eliminados por Xcode App Thinning y Android R8 durante la compilación de la versión de lanzamiento. Mida siempre el delta incremental () entre una compilación de lanzamiento base y una compilación de lanzamiento integrada con el SDK. - Concepto erróneo 2: Cero dependencias transitivas significa cero revisión de privacidad: Incluso un SDK autocontenido que utiliza cero bibliotecas de código abierto de terceros se ejecuta dentro del límite de privacidad de su aplicación. Los equipos de ingeniería deben auditar cada solicitud de red, declaración plist y señal de dispositivo recopilada por el SDK antes de su lanzamiento.
Preguntas frecuentes (FAQ)
¿Cuál es el significado de SDK al inspeccionar archivos Android AAR e iOS XCFramework?
¿Cómo puedo medir la cantidad de tamaño que un SDK móvil añade a mi aplicación?
¿Por qué las dependencias transitivas en los SDK de terceros provocan fallos de compilación?
Resumen y lista de verificación de evaluación binaria
Comprender el verdadero significado de SDK en el desarrollo móvil requiere mirar más allá de las definiciones de siglas de alto nivel para inspeccionar cómo las bibliotecas compiladas se fusionan en el binario de su aplicación y ejecutan protocolos de crecimiento técnico. Un SDK de atribución móvil bien diseñado encapsula el enrutamiento entre entornos aislados, la vinculación de referentes de instalación y la restauración de parámetros, al tiempo que mantiene al mínimo su huella binaria y su árbol de dependencias transitivas.
Antes de aprobar cualquier SDK móvil de terceros para su lanzamiento a producción, los líderes de ingeniería deben ejecutar esta lista de verificación de verificación binaria y de cumplimiento:
-
Inspeccionar el árbol de dependencias: Ejecute
./gradlew :app:dependencies --configuration releaseRuntimeClasspatho inspeccione el archivoPodfile.lockpara confirmar si el SDK introduce bibliotecas transitivas conflictivas. -
Medir el tamaño incremental posterior a la compilación (
): Compare una compilación de lanzamiento base con una compilación integrada con el SDK (probando con el archivo descargado actual, como la versión v2.1.0) utilizando apkanalyzer apk compareen Android y los informes de tamaño de App Thinning de base frente a integrado en iOS. -
Verificar las firmas de las API y las compilaciones limpias: Confirme todas las importaciones de paquetes, los filtros de manifiesto (esquemas
httpyhttpspara los App Links de Android) y las retrollamadas del ciclo de vida (UISceneDelegatefrente a los métodos de URL deAppDelegateobsoletos) en un entorno de compilación limpio. -
Auditar los protocolos y el cumplimiento de la privacidad: Confirme con el proveedor que todos los derechos de enlaces profundos, las vinculaciones de referentes de instalación y las señales de coincidencia del lado del servidor evitan la creación de huellas digitales de dispositivos prohibida y cumplen con las directrices de privacidad del usuario de Apple actuales y las políticas de Google Play.
Los equipos de ingeniería pueden registrar una aplicación de prueba en la consola para desarrolladores de OpoInstall para evaluar la integración del SDK y medir la huella binaria en una compilación de ensayo (staging).
Materiales relacionados
-
Conceptos: Significado de Kit de Desarrollo de Software (SDK Meaning), Huella Binaria, Dependencias Transitivas, Protocolos de Crecimiento Técnico
-
Tecnologías: Android Archive (
.aar), Apple XCFramework (.xcframework), Android Studio APK Analyzer, Xcode App Thinning -
Estándares: Semántica HTTP IETF RFC 9110, Sintaxis Genérica URI IETF RFC 3986, Proyecto de Seguridad de Aplicaciones Móviles de OWASP (OWASP Mobile Application Security Project)
-
Interfaces de plataforma e integración: Gestión de dependencias de Gradle, Compilador D8/R8 de Android, Enlazador de Xcode, API de Google Play Install Referrer, Universal Links de Apple
-
Documentación oficial y referencias:
-
Guía para desarrolladores de Android de Google sobre la anatomía de Android Archive (AAR)
-
Guía para desarrolladores de Android de Google sobre la CLI de APK Analyzer
-
Guía para desarrolladores de Android de Google sobre reducción y optimización de código (D8/R8)
-
Guía para desarrolladores de Android de Google sobre Multidex
-
Guía para desarrolladores de Android de Google sobre App Bundles
-
Guía para desarrolladores de Android de Google sobre App Links
-
Documentación para desarrolladores de Apple sobre cómo admitir Universal Links
-
Directrices de privacidad del usuario y uso de datos de Apple
-
Share this article