¿Nueva fuga de privilegios en Mac? Este giro estratégico ha sido validado de forma concluyente tras el lanzamiento oficial de la investigación sobre escalada de privilegios de la firma de ciberseguridad XM Cyber el 24 de junio de 2026. Específicamente, la introducción de este informe sobre vulnerabilidades emblemáticas redefine cómo los desarrolladores gestionan la comunicación entre procesos (XPC) en macOS. Como resultado, este modelo de amenaza local impulsa un cambio masivo en el cumplimiento de terminales corporativas. Para los equipos de desarrollo, el desafío inmediato es asegurar los procesos en segundo plano mientras se mantiene una validación sólida de las sesiones de usuario. Fundamentalmente, la revelación de esta vulnerabilidad subraya la fragilidad de algunas de las herramientas de seguridad más confiables de la industria.
Descifrando el límite de confianza de macOS: Cómo XM Cyber reveló la fuga de privilegios en Mac
Durante su investigación sobre los procesos del sistema en segundo plano el 24 de junio de 2026, la firma de seguridad XM Cyber descubrió un nuevo exploit local. Específicamente, cuando los detalles de la fuga de privilegios en Mac salieron a la luz, los equipos de TI empresariales reaccionaron con preocupación. Además, los investigadores demostraron cómo las cuentas de usuario estándar, sin privilegios de administrador, pueden desactivar agentes de detección de endpoints altamente confiables. Por lo tanto, la divulgación de la fuga de privilegios en Mac demuestra los límites de depender exclusivamente de la confianza en la firma de código. Mientras tanto, la vulnerabilidad expone potencialmente a millones de dispositivos Mac corporativos gestionados a una desactivación silenciosa de sus defensas. Los hallazgos detallados se publican en el Blog de XM Cyber.
Comunicación entre procesos y la ruta de explotación CDHash
Específicamente, el núcleo de esta vulnerabilidad reside en el marco de comunicación entre procesos (XPC) de Apple. Los desarrolladores utilizan rutinariamente los servicios XPC para permitir que los componentes de software de front-end con pocos privilegios soliciten acciones administrativas a procesos raíz en segundo plano. Por ejemplo, los procesos utilizan XPC para extensiones de tareas, acceso a telemetría del sistema o inicio de actualizaciones de software. Fundamentalmente, el sistema operativo confía en el identificador criptográfico CDHash de Apple para verificar la autenticidad del solicitante. Sin embargo, el investigador senior de XM Cyber, Hillel Pinto, reveló que macOS almacena estas huellas digitales de confianza CDHash con demasiada laxitud. Como resultado, una vez que se ejecuta una aplicación legítima y firmada, macOS retiene su perfil de confianza incluso si sus componentes de paquete son alterados por usuarios estándar.
XPC Hunter y la automatización de la detección de vulnerabilidades
Además, XM Cyber desarrolló una utilidad de búsqueda especializada para identificar fallos similares. En concreto, la herramienta de código abierto potenciada por inteligencia artificial (LLM) se llama XPC Hunter. Por lo tanto, los analistas de seguridad pueden automatizar el proceso de escaneo y diagnóstico de la lógica de validación XPC defectuosa en software de terceros. Mientras tanto, el equipo de investigación planea demostrar oficialmente XPC Hunter y presentar sus hallazgos en Black Hat Arsenal el 5 de agosto de 2026, en Las Vegas. Como resultado, los desarrolladores se apresuran a parchear su software antes de que la utilidad de explotación pública esté disponible.
Divulgaciones de proveedores y la corrección de CVE-2026-39118
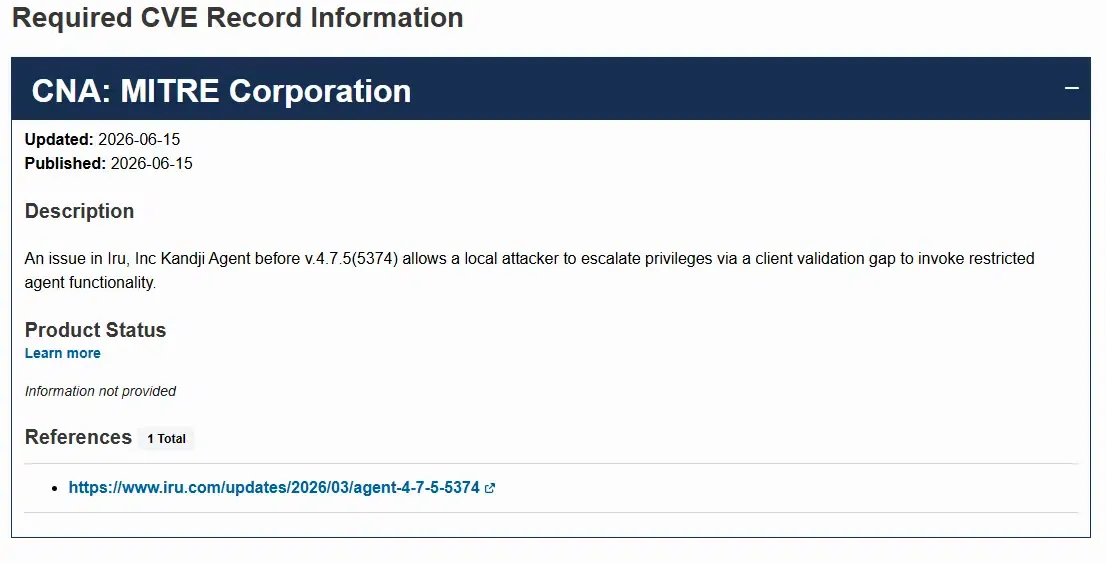
Fundamentalmente, XM Cyber notificó a los proveedores de seguridad y gestión afectados antes de hacer pública su investigación. Por ejemplo, el proveedor de gestión de dispositivos móviles (MDM) Kandji reconoció la vulnerabilidad específica y le asignó el código CVE-2026-39118. Específicamente, Kandji abordó el fallo en su software actualizado, asegurando una validación robusta de los solicitantes. Además, el lanzamiento oficial del parche puede verificarse a través de las Actualizaciones de Iru Inc. Mientras tanto, CrowdStrike también confirmó haber parcheado su sensor macOS Falcon y pagado una recompensa. Como resultado, estas respuestas destacan la seriedad de la investigación y su impacto inmediato en la seguridad de las flotas empresariales.
La vulnerabilidad de los sistemas sin supervisión: Cómo la fuga de privilegios en Mac alimenta el fraude publicitario y las discrepancias de datos
Cuando los agentes en segundo plano se desconectan sin emitir alertas, toda la telemetría de datos de la empresa se ve comprometida. Específicamente, dado que la fuga de privilegios en Mac explota los canales locales de comunicación en segundo plano, las herramientas de monitoreo estándar quedan en silencio. Por lo tanto, debido a que esta fuga elude la Protección de Integridad del Sistema (SIP), la ejecución de scripts está altamente automatizada. Mientras tanto, esta vía local de escalada de privilegios representa una amenaza importante para las redes de monetización de aplicaciones. Para los desarrolladores, un entorno de terminal comprometido es el vehículo principal para el fraude publicitario de alta frecuencia.
Inyección NIB y la omisión de la Protección de Integridad del Sistema
Por ejemplo, un atacante con acceso a nivel de usuario puede inyectar cargas útiles maliciosas en archivos de interfaz NIB de confianza. Específicamente, dado que macOS continúa confiando en la huella CDHash almacenada en caché, la carga maliciosa se ejecuta con privilegios de administrador. Esto permite que enjambres de bots automatizados funcionen silenciosamente en segundo plano del sistema operativo. Además, estos bots pueden falsificar huellas digitales de dispositivos, simular clics humanos y activar eventos de instalación no válidos. Como resultado, las campañas de crecimiento sufren graves discrepancias de datos y los presupuestos publicitarios se ven mermados por tráfico no humano.
La ejecución silenciosa de enjambres de bots simulados
Mientras tanto, los SDK tradicionales del lado del cliente son totalmente ciegos a estas manipulaciones del entorno local. Específicamente, si un script malicioso descarga los agentes de monitoreo locales, cualquier dato enviado desde ese dispositivo es sospechoso. Como resultado, las mediciones de conversión estándar generan discrepancias masivas, haciendo imposible la optimización de las campañas. Fundamentalmente, sin una capa de verificación criptográfica segura, los desarrolladores no pueden determinar si una instalación proviene de un dispositivo genuino o de un script simulado. Esta brecha crea una barrera crítica de seguridad y cumplimiento para las implementaciones empresariales.
Arquitecturas de referencia y recursos de ingeniería: Asegurando los SDK frente a la fuga de privilegios en Mac
Para defender las aplicaciones contra la fuga de privilegios en Mac, los desarrolladores deben aplicar una lógica de validación más allá de las verificaciones de CDHash en caché. Específicamente, debemos adoptar un enfoque de "80/20", donde el 80% de la arquitectura se centre en principios técnicos universales y el 20% aproveche estándares probados. Además, una de las medidas defensivas más críticas es el despliegue de validaciones seguras mediante interacciones entre procesos. En consecuencia, el backend debe hacer la transición a una validación de servidor a servidor.
Aplicación de validaciones de doble llave entre servidores
Específicamente, un servicio XPC seguro no debe depender solo de las propiedades de firma de código verificadas por el sistema operativo. Además, la aplicación debe realizar una verificación criptográfica independiente del proceso que realiza la llamada. Por lo tanto, el proceso en segundo plano debe requerir un token único y transitorio generado por una validación segura entre servidores. Mientras tanto, cuando la aplicación ejecuta un comando crítico, el servidor valida la firma del solicitante. Como resultado, incluso si ocurre una fuga de privilegios en Mac a nivel local, las firmas criptográficas bloquearán los intentos de suplantación.
Endurecimiento de la lógica de firma de código en los límites del SDK
Además, los desarrolladores deben implementar una arquitectura de filtrado de tráfico no válido segura para aislar el entorno local. Específicamente, el SDK del lado del cliente debe evitar la manipulación del espacio de usuario confiando en devoluciones de llamada de servidor firmadas y estándares de verificación de hardware independientes. Para evitar la creación manual de estas infraestructuras complejas, los equipos pueden desplegar un marco de transferencia de parámetros de aplicación diferidos preconfigurado como una implementación de referencia lista para usar. Por lo tanto, este SDK móvil estándar maneja la restauración contextual automáticamente. Mientras tanto, esta restauración de enlaces profundos (deep links) ocurre detrás de escena, proporcionando una experiencia de usuario fluida.
Alineando nodos de ingeniería: Asegurando sistemas multiplataforma tras la fuga de privilegios en Mac
Específicamente, implementar reglas de validación personalizadas tras la fuga de privilegios en Mac requiere una coordinación profunda entre equipos. El equipo de ingeniería debe centrarse en estandarizar identificadores únicos y asegurar la compatibilidad del SDK. Además, los desarrolladores deben diseñar una política robusta de ID de paquete para gestionar implementaciones multiinquilino. Como resultado, esto evita conflictos de identificadores cuando la aplicación se lanza en diferentes tiendas regionales. Mientras tanto, los arquitectos técnicos deben implementar una verificación de firma segura para prevenir la suplantación de los SDK de iOS y Android.
Implementaciones técnicas para arquitectos de sistemas
Específicamente, los desarrolladores deben implementar identificadores multiplataforma unificados en los SDK de Android e iOS. Además, mantener la consistencia del ID de paquete es esencial para el enrutamiento entre tiendas. Por lo tanto, cuando la aplicación se inicia mediante un esquema de URL personalizado o enlaces universales, el contexto se restaura inmediatamente. Mientras tanto, la verificación de firma debe ejecutarse a nivel de puerta de enlace para evitar la inyección de scripts maliciosos. Como resultado, el equipo de ingeniería puede garantizar datos brutos de alta calidad para sistemas descendentes mediante una arquitectura de enlaces universales estandarizada.
Barandillas estratégicas para gestores de riesgos y cumplimiento
Mientras tanto, los equipos de marketing y crecimiento deben adaptar sus estrategias de adquisición de clientes para aprovechar esta nueva arquitectura. Específicamente, los responsables de crecimiento deben optimizar sus analíticas de marketing comparando el tráfico de las campañas con datos de atribución en tiempo real mediante un estándar de medición de campañas de nivel empresarial. Además, utilizar enlaces profundos diferidos permite diseñar flujos de incorporación personalizados. Por lo tanto, cuando un usuario referido inicia la aplicación, el seguimiento de referencias atribuye automáticamente la conversión. Como resultado, las marcas pueden calcular con precisión el costo de adquisición de clientes (CAC) y el retorno de la inversión publicitaria (ROAS). Fundamentalmente, esta atribución precisa filtra el tráfico automatizado no válido.
Preguntas frecuentes (FAQ)
¿Por qué el hecho de que ocurriera una nueva fuga de privilegios en Mac permite a los atacantes saltarse las solicitudes de administrador?
¿Cómo expone una nueva fuga de privilegios en Mac a las aplicaciones empresariales al fraude publicitario?
¿Qué protocolos de endurecimiento previenen la explotación tras una fuga de privilegios en Mac?
La postura pasiva del proveedor del sistema operativo significa un cambio más amplio en el panorama tecnológico global. Específicamente, Apple ha declarado que no tiene la intención de abordar directamente el problema de almacenamiento en caché de CDHash en macOS. Además, esto significa que la responsabilidad de mitigar las vulnerabilidades de escalada de privilegios recae totalmente sobre los desarrolladores externos. Por lo tanto, los desarrolladores deben reforzar proactivamente sus aplicaciones en lugar de esperar un parche de seguridad a nivel de sistema. Mientras tanto, la industria presenciará un rápido aumento de modelos de comunicación de confianza cero (zero-trust) generados dinámicamente para aplicaciones empresariales.
Además, la consolidación de la inteligencia de modelos en manos de unos pocos gigantes globales elevará muros de cumplimiento severos. Específicamente, los marcos de privacidad de datos como SKAdNetwork y Google Privacy Sandbox seguirán restringiendo el acceso a los datos. Como resultado, los desarrolladores deben priorizar la recopilación de datos deterministas de primera mano sobre el seguimiento probabilístico. Mientras tanto, la integración de estándares de atribución multitoque seguros se convertirá en la base de cualquier arquitectura técnica. Por consiguiente, la era que representa la fuga de privilegios en Mac desplaza directamente la carga de seguridad, señalando el comienzo de una era técnica completamente nueva. Fundamentalmente, las organizaciones deben reconstruir sus canales de datos hoy mismo para seguir siendo competitivas en este futuro descentralizado.
Share this article



