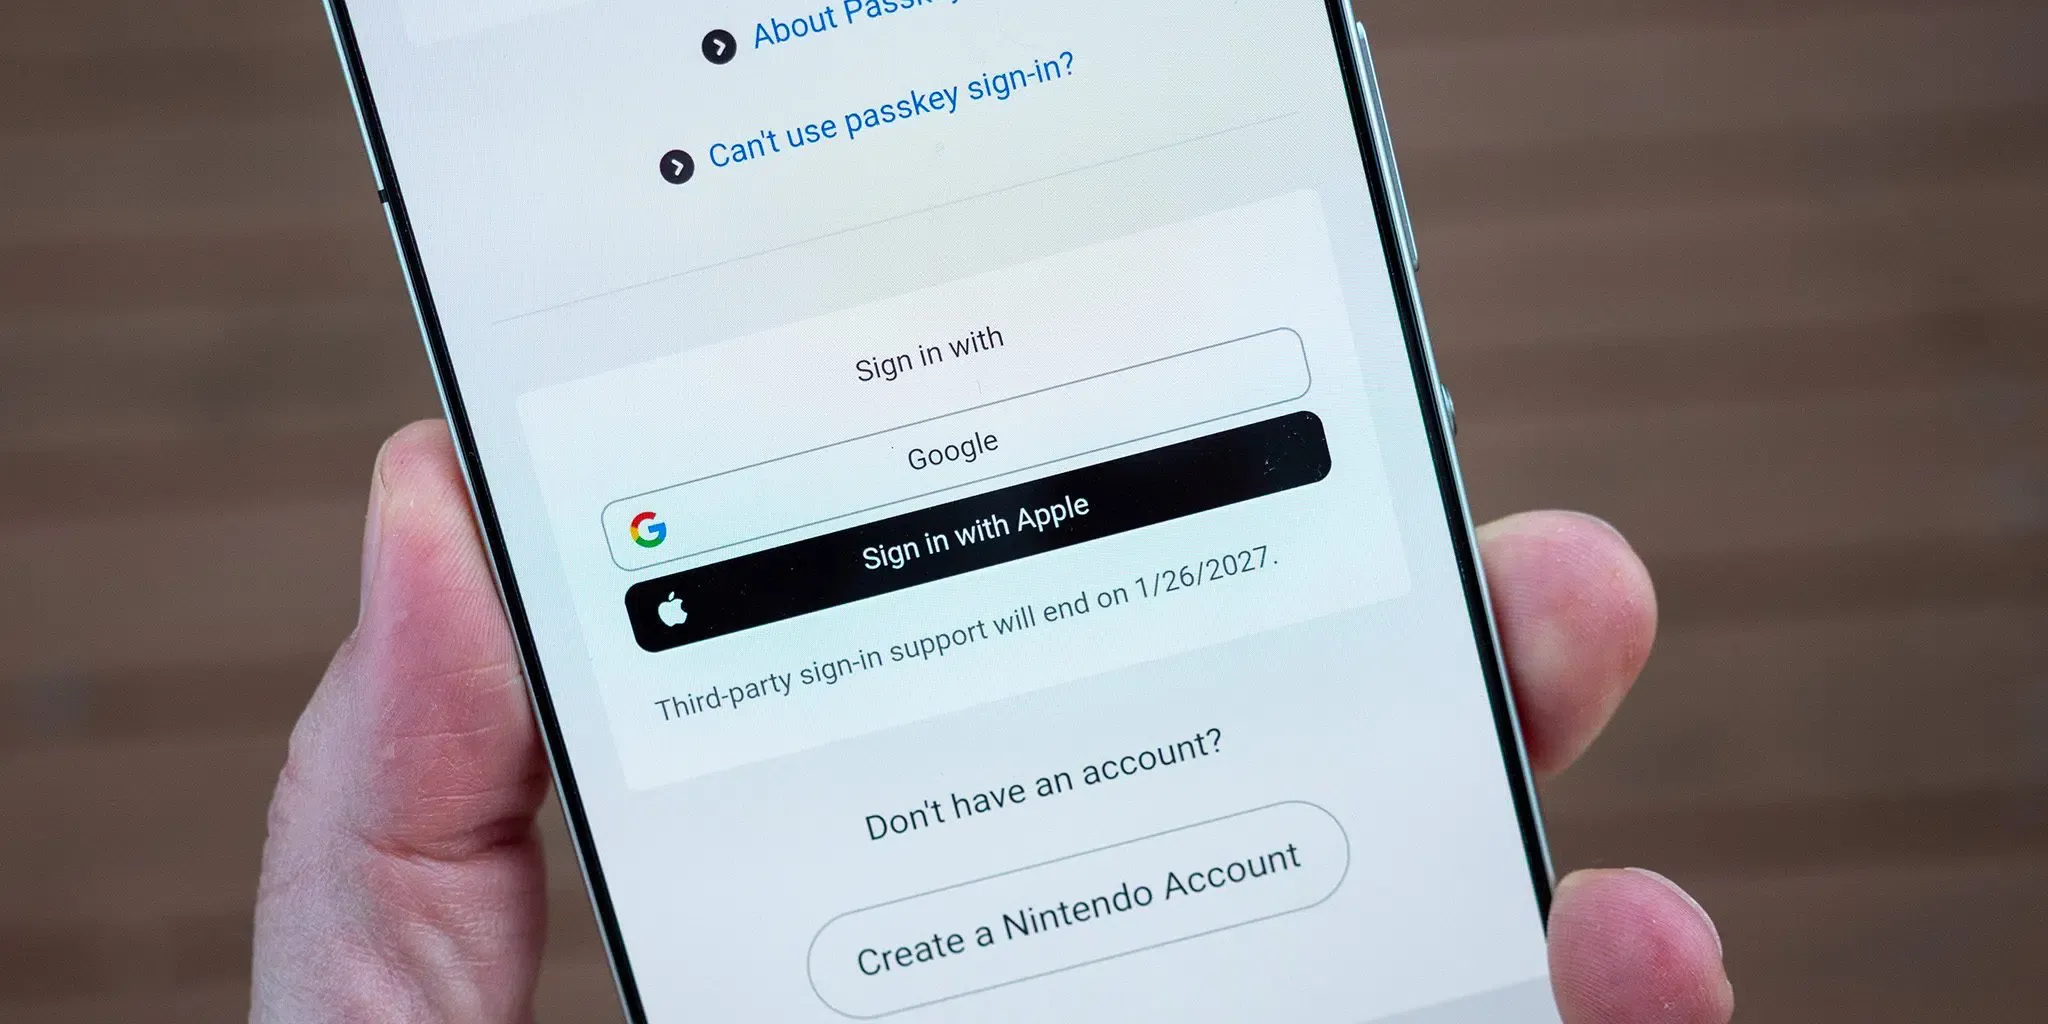
¿Nintendo elimina los inicios de sesión de terceros? Nintendo ha confirmado en un aviso de asistencia oficial que las cuentas de Nintendo dejarán de aceptar inicios de sesión con Google y Apple a partir del 26 de enero de 2027, por lo que los usuarios deberán autenticarse mediante una dirección de correo electrónico o un ID de inicio de sesión con contraseña, o bien a través de una passkey registrada. Este cambio de política se aplica a los jugadores de los ecosistemas de Nintendo Switch, Nintendo Switch 2, Switch Lite y Switch OLED, así como a la aplicación móvil de Nintendo Switch. Aunque Nintendo no reveló los motivos estratégicos o técnicos de esta decisión, la transición pone fin a los inicios de sesión federados externos en la plataforma. Para los equipos de ingeniería y crecimiento que gestionan aplicaciones móviles, este cambio ilustra cómo las actualizaciones de autenticación influyen en los embudos de registro y por qué las aplicaciones deben separar la recuperación de parámetros de adquisición del flujo de inicio de sesión en la cuenta.
El problema operativo y la fricción en el registro: fin de los inicios de sesión federados en las cuentas de Nintendo
De un vistazo
- A partir de las 16:00 JST del 26 de enero de 2027 (aunque la hora exacta de finalización podría retrasarse debido al mantenimiento del sistema), las cuentas de Nintendo deshabilitarán los inicios de sesión y la creación de nuevas cuentas mediante credenciales de Google y Apple.
- La actualización retira la misión de Puntos Platino de My Nintendo por vincular cuentas de Google, y los usuarios que no dispongan de una contraseña independiente deben seguir las pautas de configuración o recuperación de contraseñas de Nintendo si necesitan una alternativa de acceso.
- Los jugadores que ya hayan iniciado sesión en dispositivos activos podrán mantenerse autenticados sin interrupciones inmediatas, aunque se solicitarán las credenciales cada vez que aparezca una nueva pantalla de inicio de sesión.
Históricamente, la comodidad de la autenticación federada de terceros ayudó a las plataformas de entretenimiento digital a reducir las barreras de registro iniciales. Al ofrecer opciones de inicio de sesión a través de Google y Apple, los servicios de consumo permitían a los futuros jugadores evitar formularios con múltiples campos, la creación de contraseñas y la confirmación manual por correo electrónico. Este enfoque ayudó a las plataformas a optimizar el registro inicial en portales web y aplicaciones complementarias para móviles.
Sin embargo, depender de proveedores de identidad externos introduce dependencias técnicas de terceros y un mantenimiento continuo de la integración. Nintendo ha ido reduciendo estos puntos de contacto progresivamente, ya que anteriormente interrumpió los inicios de sesión con Facebook y Twitter el 25 de octubre de 2022. Dado que los inicios de sesión de Google y Apple también tienen fecha de finalización, los jugadores deberán depender exclusivamente de las credenciales directas de la cuenta o de las passkeys.

La eliminación del inicio de sesión federado plantea consideraciones operativas prácticas para los usuarios actuales. Cuando la transición surta efecto el 26 de enero de 2027, los jugadores a los que se les muestre una pantalla de inicio de sesión en su consola o en la aplicación móvil necesitarán sus credenciales directas o una passkey activa. Los jugadores que crearon originalmente su cuenta de Nintendo a través de Google o Apple y nunca configuraron una contraseña independiente deben completar el proceso de configuración de la contraseña a través del portal de cuentas de Nintendo.
Esta transición requiere una gestión cuidadosa por parte de los usuarios que se registraron mediante Iniciar sesión con Apple utilizando la función Ocultar mi correo. En esa configuración, Apple generó un alias de reenvío aleatorio (como @privaterelay.appleid.com) en lugar de compartir la bandeja de entrada principal del usuario. Tal como se indica en la guía de Iniciar sesión con Apple, deshabilitar el reenvío de correo electrónico evita que los mensajes enviados a esa dirección de reenvío lleguen a la bandeja de entrada personal del usuario, lo que bloquearía los correos de recuperación si se solicita un restablecimiento de contraseña más adelante. Por otra parte, detener el uso de Iniciar sesión con Apple modifica el estado de autorización vinculado. Los usuarios en esta situación deben verificar que su dirección de reenvío esté reenviando correos activamente y configurar una contraseña directa antes de ajustar la configuración de su ID de Apple. Si se pierde el acceso, los usuarios deben ponerse en contacto directamente con el servicio de atención al cliente de Nintendo.
Contexto técnico: inicio de sesión federado, contraseñas y passkeys
Desde el punto de vista arquitectónico, el inicio de sesión federado utiliza habitualmente OpenID Connect, una capa de identidad basada en OAuth 2.0 que delega la verificación de la identidad en un proveedor de identidad externo. Si bien este modelo simplifica el registro, vincula la disponibilidad de la cuenta a la infraestructura de terceros, a las condiciones de servicios externos y a los flujos de recuperación de identidad externos. Cuando los proveedores externos experimentan interrupciones en el servicio o revisiones de sus políticas, los servicios dependientes pueden sufrir problemas de autenticación secundarios.
En lugar de depender de proveedores de identidad de terceros, Nintendo recomienda que los usuarios registren una passkey. Las passkeys se basan en estándares abiertos de la industria desarrollados por la FIDO Alliance y estandarizados en la especificación WebAuthn de la W3C. Estas sustituyen las contraseñas compartidas por criptografía asimétrica de clave pública.
Comparativa de protocolos: identidad federada, contraseñas y passkeys
Al registrar una passkey, el cliente genera un par de claves pública y privada. La clave privada permanece en el administrador de credenciales o autenticador de hardware del usuario, mientras que la clave pública se registra en el servicio dependiente. Dependiendo de la configuración del usuario, las passkeys se pueden vincular a un solo dispositivo o clave de seguridad de hardware, o bien sincronizarse en todo el ecosistema del usuario mediante llaveros en la nube cifrados de extremo a extremo.
Durante la autenticación, el servidor emite un desafío criptográfico. El cliente firma este desafío utilizando la clave privada, la cual se desbloquea mediante la autenticación local del dispositivo, como datos biométricos o un PIN. Tal y como se documenta en la documentación de cuentas de Nintendo, los datos biométricos permanecen en el dispositivo personal y no se transmiten a los servidores de Nintendo.
| Característica | Inicio de sesión federado | Autenticación por contraseña | Autenticación por passkey |
|---|---|---|---|
| Base de autenticación | Aseveración de identidad de un proveedor externo, como un token de ID OIDC | Verificación de un secreto compartido | Desafío-respuesta de clave pública |
| Dependencia del proveedor | Depende del proveedor de identidad y de sus políticas de inicio de sesión | Depende de la implementación de autenticación y recuperación del servicio | Depende de un autenticador; las credenciales sincronizadas también dependen de un proveedor de passkeys |
| Resistencia al phishing | Depende del método de autenticación del proveedor y de la implementación de la federación | Las contraseñas reutilizables son vulnerables al phishing | Diseñado para una autenticación resistente al phishing |
| Consideraciones de recuperación | Recuperación del proveedor y reglas de vinculación de cuentas específicas del servicio | Procedimientos de recuperación definidos por el servicio | Credenciales de respaldo, recuperación del proveedor o procedimientos definidos por el servicio |
Al admitir passkeys junto con las contraseñas tradicionales, las plataformas reducen la exposición a la reutilización de contraseñas y al robo de credenciales. Sin embargo, las passkeys siguen estando sujeta a la compatibilidad del sistema operativo, el navegador y el hardware. Debido a estas limitaciones, Nintendo continúa ofreciendo compatibilidad con direcciones de correo electrónico e ID de inicio de sesión con contraseña como opciones estándar de acceso y recuperación.
La autenticación establece quién es el usuario; los parámetros de adquisición describen la campaña o invitación que precedió a la instalación. La aplicación debe preservar el contexto de enrutamiento pendiente de forma independiente al inicio de sesión y validarlo posteriormente tras la autenticación antes de aplicar las recompensas por referidos, los incentivos o el acceso a salas. Cuando una ruta de incorporación abarca páginas web promocionales, la instalación de la aplicación y la configuración de la cuenta, preservar el contexto en estas etapas requiere una gestión desacoplada.
Construir frente a comprar: gestión de la incorporación de jugadores y la continuidad de las sesiones
Para los desarrolladores independientes de juegos móviles y servicios digitales, los ajustes de autenticación ponen de relieve un reto más amplio en el ciclo de vida del usuario. Cuando se modifican o eliminan los botones de inicio de sesión de terceros, los embudos de registro pueden experimentar una mayor fricción. Si un jugador instala un juego a partir de una invitación específica, una campaña promocional o un evento colaborativo, completar un proceso inesperado de registro en varios pasos o de configuración de contraseña puede interrumpir la experiencia de usuario prevista.
Para mitigar esto, los equipos de desarrollo separan la autenticación de usuarios de la entrega de parámetros de adquisición. El sistema de autenticación valida las credenciales del usuario, mientras que una canalización de parámetros de instalación preserva el origen del usuario y el contexto de juego que debe recibir tras iniciar sesión.
Evaluación de arquitecturas de transferencia de parámetros
Cuando los equipos de ingeniería necesitan garantizar que los códigos de referencia, las etiquetas de campaña o los parámetros de enlaces profundos sobrevivan al proceso de instalación y registro, suelen evaluar tres enfoques principales:
| Enfoque | Rol compatible | Límites clave | Responsabilidad de ingeniería |
|---|---|---|---|
| Transferencia de parámetros interna | Implementa la entrega de contexto utilizando mecanismos de plataforma compatibles | La cobertura y la fiabilidad dependen del diseño personalizado | Mantener la integración, los controles de privacidad, la validación y las alternativas |
| Google Play Install Referrer | Recupera los datos disponibles del referente de instalación de Google Play | Solo para Android e instalaciones compatibles de Google Play | Analizar los datos del referente y validar el enrutamiento o la elegibilidad de los referidos |
| SDK de parámetros dedicado | Recupera los parámetros personalizados capturados en flujos de instalación compatibles | Depende de la plataforma, el navegador, la integración y las condiciones de coincidencia | Integrar el SDK, preservar el contexto pendiente y gestionar los parámetros faltantes |
Para las aplicaciones móviles que ejecutan campañas de adquisición externas, las soluciones dedicadas como OpoInstall proporcionan un marco de paso de parámetros de instalación. Al recuperar parámetros personalizados (como IDs de invitadores o canales de campaña) en el primer inicio de la aplicación, esta puede almacenar en caché la carga útil pendiente de forma local o en su servidor.
Una vez que el usuario completa su autenticación estándar —ya sea mediante inicio de sesión con correo y contraseña o con una passkey—, el backend de la aplicación verifica la validez, la elegibilidad y la caducidad del parámetro para recompensar el referido o restaurar la sesión de juego prevista. Esto desacopla la preservación del contexto de la campaña del proveedor de autenticación subyacente.
Listas de comprobación de integración: cómo pueden adaptarse los equipos de desarrollo a la retirada de identidades
Los equipos de ingeniería y producto que gestionan la autenticación de usuarios y la incorporación en móviles deben auditar sus sistemas para garantizar que las actualizaciones de autenticación no interrumpan la conversión de los usuarios.
Lista de comprobación para desarrolladores
- Auditar las dependencias de identidad: revisar los backends de autenticación para identificar las cuentas de usuario que dependen de proveedores de identidad externos, estableciendo flujos de configuración de contraseñas cuando sea necesario.
- Admitir los estándares modernos de WebAuthn: implementar la verificación del lado del servidor para credenciales FIDO2/WebAuthn, adaptándose tanto a los autenticadores de plataforma como a las ceremonias de autenticación entre dispositivos.
- Mantener alternativas de credenciales independientes: proporcionar rutas de recuperación probadas mediante direcciones de correo electrónico verificadas o códigos de recuperación de respaldo en caso de que el usuario pierda el acceso a su dispositivo autenticador principal.
- Validar los parámetros de incorporación en el servidor: al utilizar enlaces profundos diferidos para entregar recompensas de campañas o referidos después del inicio de sesión, hay que asegurarse de que el backend de la aplicación valide la autenticidad de los parámetros, compruebe las marcas de tiempo de caducidad, gestione los cambios de cuenta y evite el canje de recompensas duplicadas.
Lista de comprobación de la estrategia de producto y crecimiento
- Comunicar los plazos de las políticas con antelación: proporcionar a los usuarios notificaciones claras dentro de la aplicación y guías mucho antes de que finalicen los plazos de autenticación para evitar bloqueos de cuenta.
- Supervisar los puntos de abandono en el registro: realizar un seguimiento de las tasas de conversión en cada paso del embudo de registro para identificar si la creación de credenciales provoca la pérdida de usuarios.
- Preservar el contexto de la campaña tras la autenticación: almacenar en caché los parámetros de adquisición entrantes a lo largo del flujo de inicio de sesión inicial para que los usuarios sean dirigidos al contenido previsto dentro de la aplicación una vez completada la autenticación.
Seguir estas prácticas ayuda a los equipos de ingeniería a mantener arquitecturas de autenticación seguras e independientes sin sacrificar la continuidad en la incorporación de los usuarios.
Preguntas frecuentes (FAQ)
¿Pueden los jugadores seguir accediendo a los juegos digitales comprados si no actualizan su inicio de sesión antes del 26 de enero?
¿Significa el fin del inicio de sesión de Google y Apple que Nintendo exige el uso de passkeys?
¿Cómo afecta la función Ocultar mi correo de Apple a la recuperación de contraseñas de las cuentas de Nintendo?
Puntos clave para los equipos de ingeniería
El anuncio de Nintendo modifica los métodos de inicio de sesión disponibles para las cuentas de Nintendo, pero no establece una retirada generalizada de la industria respecto a la autenticación federada. Para los equipos móviles, la lección práctica es mantener el acceso a la cuenta, el contexto de adquisición y el enrutamiento posterior al inicio de sesión comprobables de forma independiente.
La autenticación, el registro de usuarios y el seguimiento de los parámetros de campaña cumplen funciones distintas dentro del ciclo de vida de la aplicación. Al combinar una autenticación segura de origen propio con marcos de recuperación de parámetros en el servidor, las organizaciones de ingeniería pueden proteger las cuentas de usuario a la vez que ofrecen experiencias de incorporación fluidas en todas las plataformas.
Referencias
-
Soporte de Nintendo. Aviso sobre la interrupción de los inicios de sesión de Google y Apple para las cuentas de Nintendo. Boletín oficial de atención al cliente.
-
Soporte de Nintendo. Cómo registrar una passkey para una cuenta de Nintendo. Guía de configuración oficial.
-
Soporte de Nintendo. Preguntas frecuentes sobre la cuenta de Nintendo. Documentación de soporte oficial.
-
Soporte de Nintendo. Interrupción de los inicios de sesión de Facebook y Twitter para las cuentas de Nintendo. Aviso histórico de soporte.
-
Soporte de Apple. Gestionar las aplicaciones que utilizas con Iniciar sesión con Apple. Guía técnica oficial.
-
Google Developers. Documentación de la API Google Play Install Referrer. Referencia para desarrolladores de Android.
-
FIDO Alliance. Passkeys: Lo que los desarrolladores deben saber. Descripción general de la industria de la autenticación.
-
World Wide Web Consortium (W3C). Web Authentication: An API for Accessing Public Key Credentials Level 2. Recomendación técnica oficial.
-
OpenID Foundation. OpenID Connect Core 1.0 con la incorporación de la errata set 2. Especificación de la capa de identidad.
-
OpoInstall. Documentación de OpoInstall – Enlaces profundos diferidos y entrega de parámetros. Documentación de integración para desarrolladores.
Share this article



