¿OpenAI despliega sistemas de cookies de seguimiento? Investigaciones técnicas publicadas el 20 de septiembre de 2026 por el investigador de seguridad independiente Buchodi demuestran que, cuando OpenAI despliega mecanismos de cookies de seguimiento en escaparates comerciales de terceros, los navegadores web inician rutinas de identificación que transmiten eventos de navegación externa a los colectores publicitarios de la plataforma. Esta infraestructura se centra en un identificador persistente denominado __obi, configurado con permisos entre sitios y clasificado en la documentación oficial como una cookie de análisis en lugar de un componente de marketing. Si bien la arquitectura del protocolo establece los requisitos técnicos previos para asociar interacciones comerciales con identificadores anónimos o vinculados a cuentas, las capturas de tráfico externo confirman la transmisión hacia puntos de ingesta en el borde (edge), dejando las uniones finales en la base de datos del servidor sin verificar mediante observación externa.
Realineación de la industria y desglose de noticias
La intersección entre la inteligencia artificial generativa y la monetización comercial alcanzó un punto crítico tras las revelaciones técnicas publicadas a través de la divulgación técnica de Buchodi sobre la recopilación de anuncios entre sitios. La investigación independiente examinó cómo las sesiones de clientes que interactúan con ChatGPT se relacionan con la actividad web posterior en dominios comerciales externos. En lugar de operar totalmente dentro de interfaces aisladas, las interacciones del cliente inician rutinas de identificación en segundo plano que transmiten metadatos de navegación hacia la infraestructura de ingesta publicitaria.
Resumen rápido
- Emisión de identificadores entre sitios: Un cliente web que visita
chatgpt.comobtiene un JSON Web Token de sincronización OBI de corta duración que se intercambia por una cookie persistente de un año llamada__obibajo el dominio.openai.com. - Transmisión de cookies previa a la ejecución en pruebas observadas con Chrome Android: Al obtener scripts de medición de anuncios externos desde
bzrcdn.openai.com, la pila de red del navegador adjunta automáticamente__obiantes de la ejecución de JavaScript del cliente. - Recopilación de DOM y formularios mediante píxeles: Las etiquetas de medición de anunciantes desplegadas analizan las entradas de formularios, los elementos HTML renderizados y los buses de gestión de etiquetas, transmitiendo indicadores geográficos y cadenas de rutas URL a los puntos finales de OpenAI.
El análisis empírico monitoreó intercambios de red en vivo a través de un extenso marco de pruebas de varios meses. El conjunto de datos evaluó 23,929 solicitudes HTTP individuales generadas en 936 píxeles de anunciantes alojados en 1,029 nombres de host únicos. Los hallazgos confirmaron que las actividades comerciales externas—incluyendo interacciones con catálogos de productos, búsquedas de artículos y embudos de pago—se transmiten regularmente a los puntos de ingesta de OpenAI acompañadas de tokens de cliente persistentes.
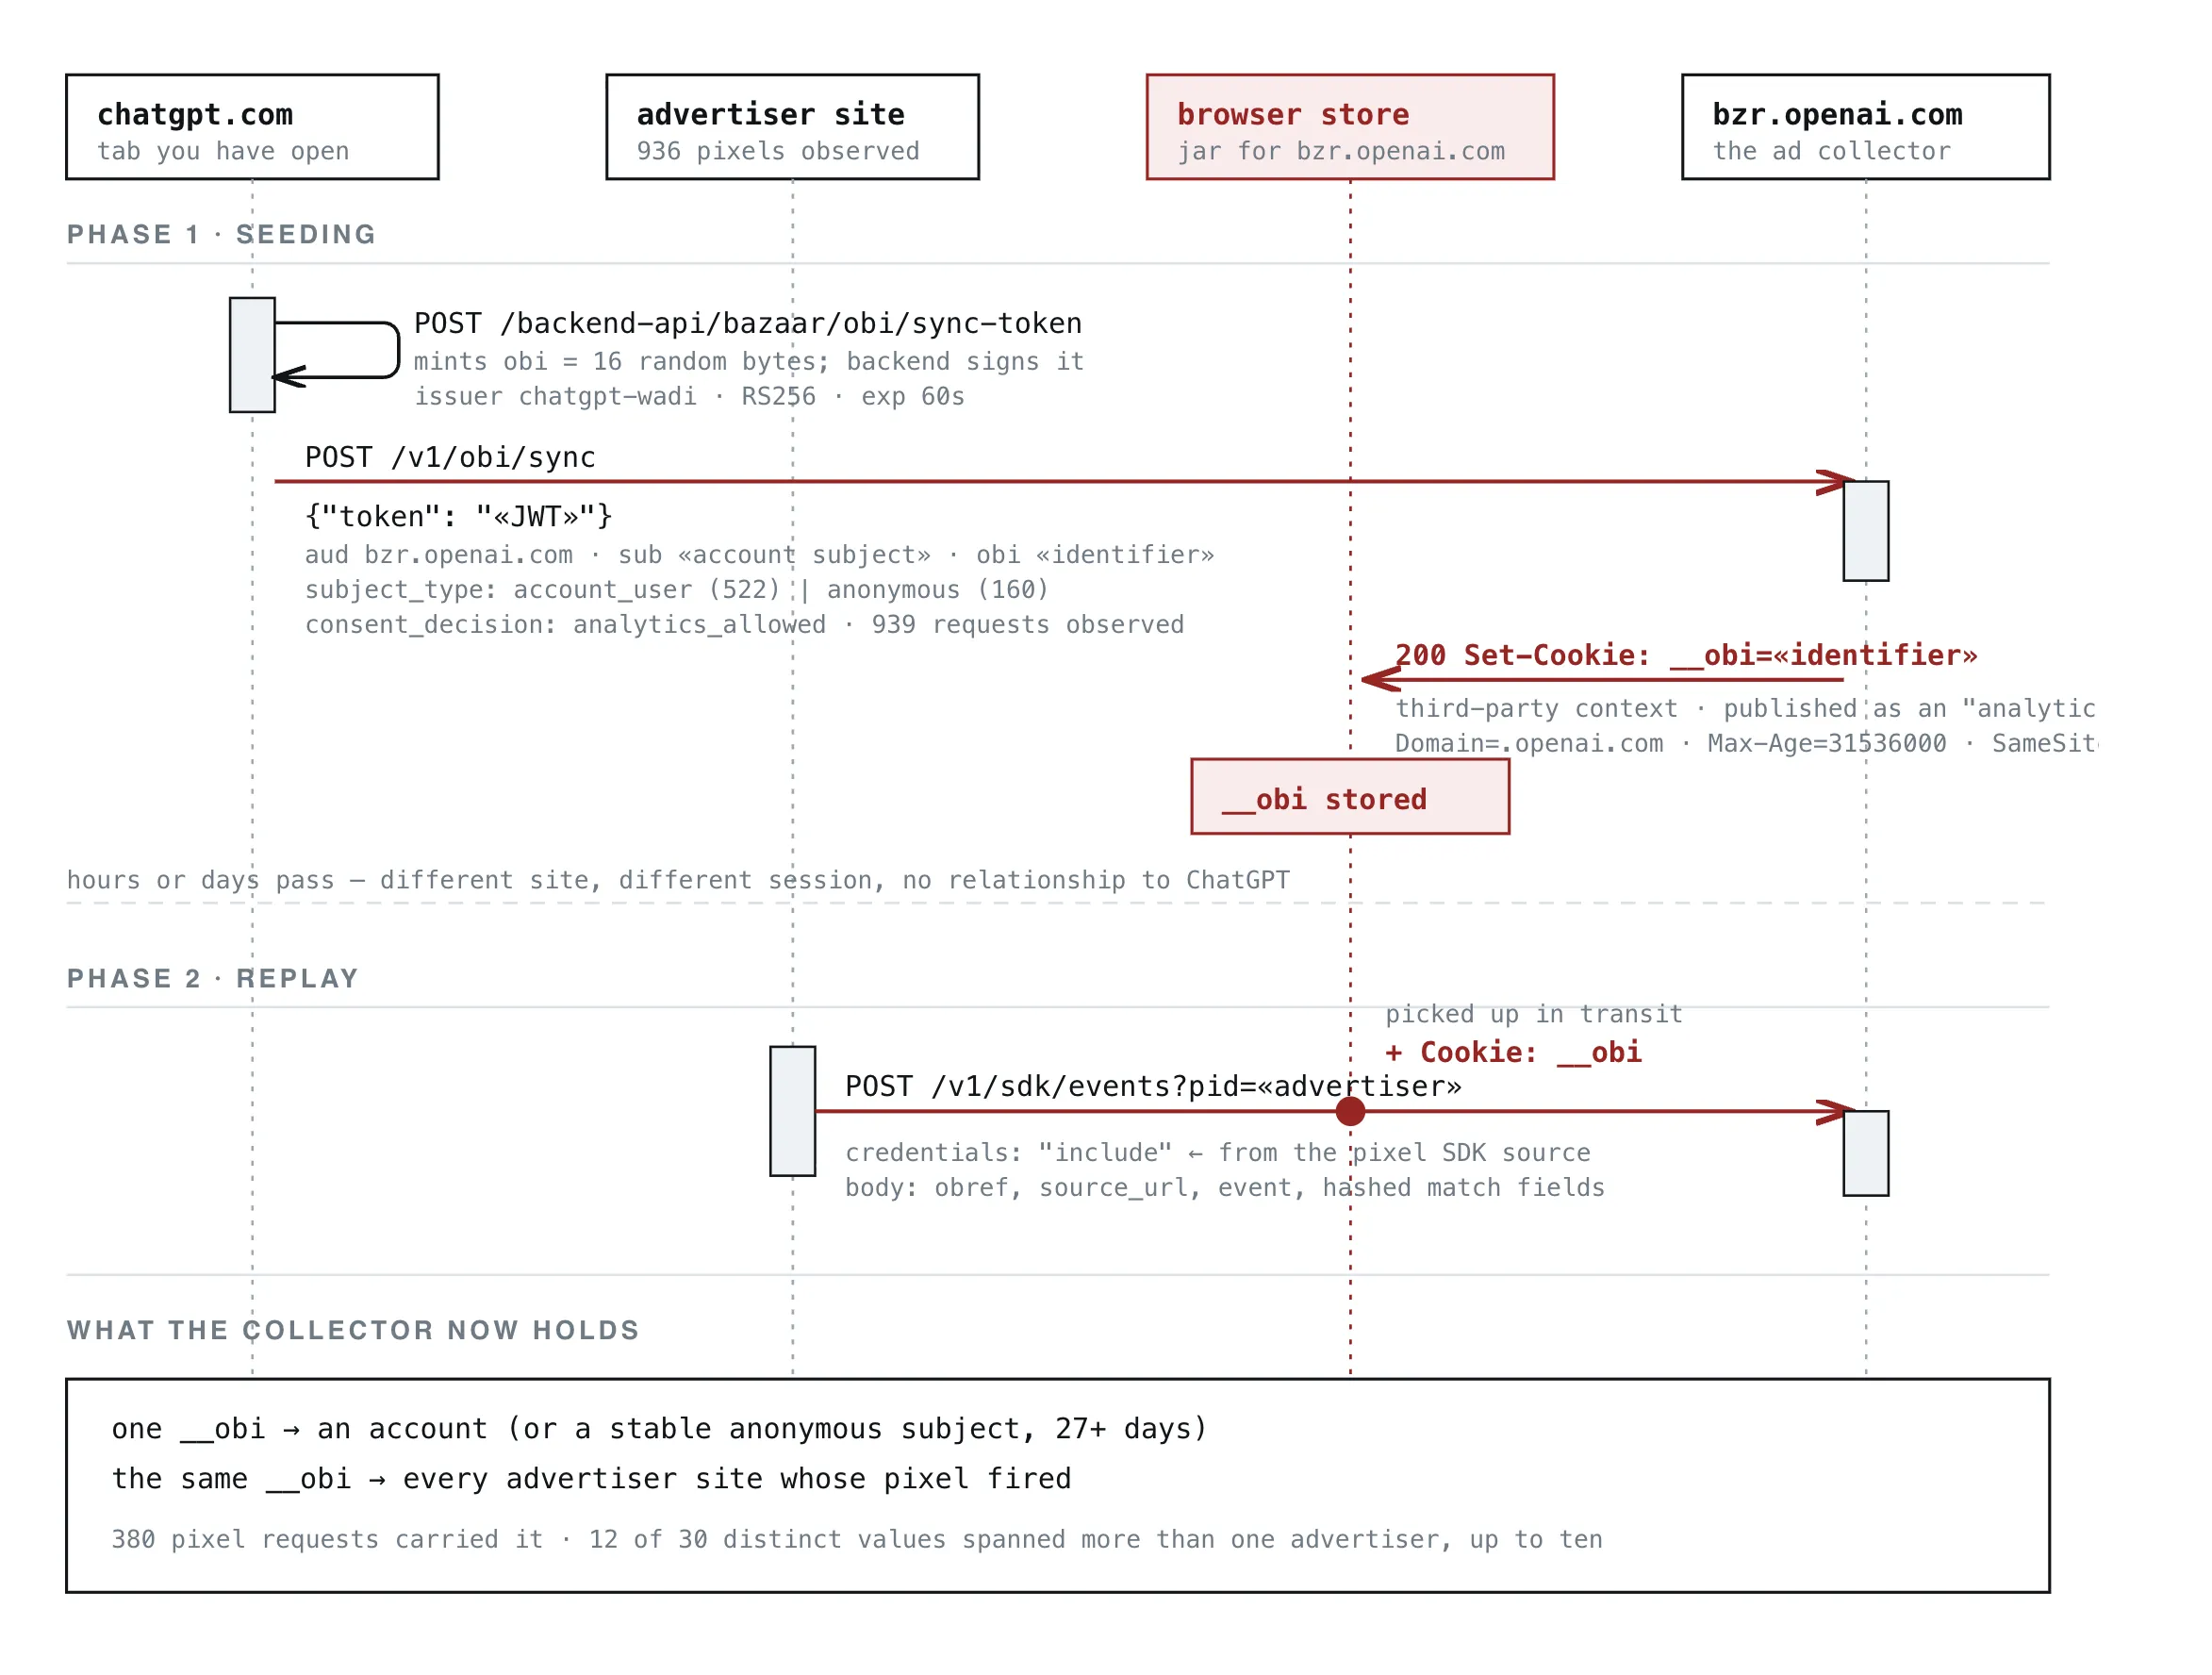
En el dispositivo de prueba del investigador, se transmitieron valores idénticos de __obi desde 12 sitios comerciales distintos operando bajo 13 configuraciones de píxeles diferentes, incluyendo portales como Chewy, Wayfair, ThriftBooks, Eventbrite, HelloFresh, Coursera y SeatGeek. En la muestra de tráfico más amplia, 12 de los 30 valores distintos de __obi aparecieron en múltiples contextos de anunciantes, con un valor observado en diez dominios comerciales separados.
Cronología de resolución de identidad entre sitios
| Fase del evento | Acción del protocolo | Alcance técnico y límite de aislamiento |
|---|---|---|
| Inicialización de sesión | POST /sync-token |
JWT RS256 vincula una cuenta o identificador de sujeto anónimo a un token de 60 segundos |
| Persistencia de la cookie | Set-Cookie: __obi |
SameSite=None marca la cookie como elegible para tránsito entre sitios |
| Atribución comercial | GET /sdk/oaiq.min.js |
La pila de red del navegador adjunta la cookie durante la obtención inicial del script |
Las definiciones oficiales dentro de la Política de cookies de OpenAI clasifican a __obi dentro de las cookies de análisis, asignando a la entrada una validez operativa de 365 días. Debido a que la arquitectura de consentimiento de OpenAI rige __obi a través del consentimiento de análisis en lugar de controles de marketing dedicados, rechazar únicamente el consentimiento de marketing no impidió el despliegue de la cookie en las pruebas observadas.
Desconexión arquitectónica interna
La mecánica operativa que rige __obi depende de una tubería de intercambio en tres etapas que conecta las sesiones del navegador del cliente, los puntos finales de recopilación publicitaria y los escaparates comerciales de terceros. Los registros de red ilustran cómo una afirmación criptográfica transitoria se traduce en un identificador persistente del lado del cliente.
El proceso se origina en chatgpt.com. El navegador del cliente genera 16 bytes de entropía y envía una solicitud HTTP al backend de la plataforma interna:
POST /backend-api/bazaar/obi/sync-token
Las sesiones no autenticadas invocan /backend-anon/bazaar/obi/sync-token. El servicio de emisión interno, identificado por la reclamación JWT iss como chatgpt-wadi, devuelve un JSON Web Token firmado con RS256 que contiene reclamaciones de identidad que mapean la entropía aleatoria a los metadatos de la cuenta interna.
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redactado: sujeto de cuenta de 64 hex»",
  "subject_type": "account_user",
  "obi": "«redactado: identificador de 22 caracteres»",
  "exp": "«iat + 60s»"
}
La carga útil firmada impone un periodo de expiración de 60 segundos (exp). El navegador del cliente reenvía inmediatamente este token al dominio de publicidad programática de OpenAI a través de una solicitud POST asíncrona:
POST https://bzr.openai.com/v1/obi/sync
Los servidores de borde de OpenAI procesan el token y responden con encabezados HTTP que instruyen al navegador a almacenar la cookie persistente.
HTTP/2 200 OK
Set-Cookie: __obi=«redactado»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
Asignar SameSite=None junto con la bandera Secure marca la cookie como elegible para transmisión entre sitios donde el navegador anfitrión permita cookies de terceros. A diferencia de las cookies de aplicación estándar con alcance SameSite=Lax o restringidas a subdominios de origen directo, __obi se adjunta a solicitudes externas entre sitios dirigidas a *.openai.com.
+-------------------------------------------------------------------------+
|     [ FLUJO CONCEPTUAL DEL PROTOCOLO: INTERCAMBIO DE TOKEN OBI Y PÍXEL ] |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Sesión del navegador del usuario (chatgpt.com) ]                     |
|          |                                                              |
|          +---> Solicitar Token de sincronización: POST /backend-api/.../sync-token  |
|          |     Respuesta: JWT RS256 de 60s (Sujeto de cuenta o anónimo)      |
|          |                                                              |
|          +---> Intercambiar Token: POST bzr.openai.com/v1/obi/sync        |
|                Respuesta: Set-Cookie: __obi (SameSite=None; 1 año)      |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ Escaparate comercial (Sitio minorista con Píxel de OpenAI embebido) ] |
|          |                                                              |
|          +---> El navegador obtiene: <script src="bzrcdn.../oaiq.min.js">    |
|          |     * LA PILA DE RED DEL NAVEGADOR ADJUNTA __obi EN LA OBTENCIÓN DEL SCRIPT * |
|          |                                                              |
|          +---> El píxel recopila texto del DOM, buses de Tag-Manager y entradas |
|          |                                                              |
|          v                                                              |
|  [ Punto final de ingesta de OpenAI (bzr.openai.com/v1/sdk/events) ]      |
|  Transmitido: Código postal + Valores hash + Ruta de URI saneada        |
|                                                                         |
+-------------------------------------------------------------------------+
Los escaparates asociados completan el bucle de comunicación. Los minoristas que se anuncian a través de ChatGPT integran el script de medición de conversiones de OpenAI (oaiq.min.js). Cuando un usuario navega a un comerciante integrado, el navegador analiza la etiqueta del script:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
Debido a que la solicitud coincide con el alcance comodín de .openai.com, la pila de red del navegador agrega __obi a la recuperación inicial del script. Esta transmisión ocurre antes de que se ejecute el JavaScript del píxel, lo que significa que la lógica del lado del cliente dentro del píxel no puede eludir la solicitud credencializada. Sin embargo, los bloqueadores de contenido a nivel de red, los sumideros de DNS o las extensiones de navegador que bloquean directamente el dominio de la solicitud, evitan la conexión por completo.
Las capturas de red revelan que el SDK de medición extrae atributos a nivel de página a través de cuatro canales etiquetados:
Clasificaciones de datos de ingesta del píxel
| Canal de origen | Mecanismo de recopilación | Alcance técnico y exposición de campo |
|---|---|---|
in (Entrada explícita) |
Parámetros de API del comerciante | Valores de transacción, identificadores de producto, símbolos de moneda |
fm (Recopilación de formularios) |
Intercepción de entrada DOM | Valores de entrada de formularios, elementos de pago, entradas de contacto |
ht (Recorrido DOM) |
Análisis de HTML renderizado | Encabezados de contenido, cadenas de confirmación, elementos de texto |
js (Enganche de Tag-Manager) |
Intercepción de capa de datos | Se engancha en window.dataLayer.push y matrices de etiquetas de Adobe |
El tráfico observado registró 685 eventos de recopilación automatizados en fuentes DOM y etiquetas (fm, ht y js) en comparación con 255 parámetros suministrados por el comerciante (in). El SDK inspecciona arquitecturas de etiquetas estándar, analizando los datos pasados a las tuberías de Google Tag Manager y Adobe Analytics. Los identificadores personales como direcciones de correo electrónico, números de teléfono y nombres completos se procesan con hashing SHA-256 antes del tránsito. Por el contrario, los indicadores geográficos—incluyendo país, región, ciudad y códigos postales—se transmiten en texto plano. Los atributos de código postal aparecieron en 100 capturas discretas en 28 nombres de host.
Las estructuras de URL también se transmiten a los puntos de ingesta. Si bien los parámetros de consulta se omiten, los componentes de origen y ruta permanecen intactos. Los registros observados confirmaron rutas que representan búsquedas de referencia médica, flujos de trabajo de gestión de deudas financieras y formularios de admisión de litigios que llegan a los puntos finales de recopilación.
Sistemas desacoplados y contención del navegador
La mecánica del tránsito de cookies entre sitios refleja variaciones arquitectónicas fundamentales en los motores web modernos. Diferentes navegadores aplican valores predeterminados de partición de estado, determinando si los identificadores de terceros pueden transmitirse a través de los límites de origen.
Arquitecturas de aislamiento de cookies del navegador
| Entorno del navegador | Modelo de aislamiento de almacenamiento | Manejo entre sitios de SameSite=None |
Manejo de rutas observado |
|---|---|---|---|
| Chrome para Android | Tarro de cookies de perfil compartido | Entrega entre sitios admitida cuando se permiten cookies de terceros | Transmisión verificada en pruebas; sujeta a configuraciones de cookies de terceros del usuario y de la empresa |
| Apple Safari (WebKit) | Prevención inteligente de seguimiento | Bloquea el almacenamiento de terceros por defecto | Bloqueado por defecto en esta ruta observada entre sitios |
| Chrome en iOS | Runtime WebKit forzado | Sujeto a restricciones de almacenamiento de WebKit | Bloqueado por defecto en esta ruta observada entre sitios |
| Mozilla Firefox | Protección total de cookies | Particiona los tarros de cookies por sitio de nivel superior | Estado de terceros particionado por defecto; interacción específica de __obi no probada independientemente |
| Navegador Brave | Partición de almacenamiento de escudos (Shields) | Particiona y bloquea el estado entre sitios | Estado de terceros particionado/bloqueado por defecto; interacción específica de __obi no probada independientemente |
Tal como se detalla en la documentación de la descripción general de prevención de seguimiento de WebKit, los entornos WebKit restringen el almacenamiento entre sitios de forma predeterminada. La Prevención Inteligente de Seguimiento (ITP) suprime las cookies de terceros en llamadas de red externas, evitando que los escaparates comerciales en iOS Safari y iOS Chrome transmitan __obi. Del mismo modo, las especificaciones arquitectónicas de Mozilla sobre la Protección Total de Cookies y partición de estado de origen detallan cómo los tarros de cookies se particionan por origen de nivel superior, aislando las cookies creadas bajo openai.com de las páginas de comerciantes externos.
La investigación reprodujo específicamente el mecanismo completo en Chrome para Android. Como se documenta en las políticas de gestión de cookies de Google Chrome, las cookies de terceros configuradas con SameSite=None; Secure están permitidas en las recuperaciones de red entre sitios a menos que el usuario o el administrador del dispositivo habiliten el bloqueo de cookies de terceros, facilitando la comunicación entre escaparates y los puntos finales publicitarios de OpenAI.
Clasificación de consentimiento y comparación de comportamiento observado
| Atributo de evaluación | Alcance de la política de cookies declarada | Despliegue en tiempo de ejecución observado |
|---|---|---|
| Asignación categórica | Clasificado como cookie de análisis | Configurado con SameSite=None; Secure para entrega entre sitios |
| Reclamación de consentimiento evaluada | Distinto de las configuraciones oai_consent_marketing |
Regido exclusivamente por analytics_allowed en tokens decodificados |
| Resultado del rechazo de marketing | Destinado a regir el uso publicitario y promocional | Observado como activo en solicitudes de comerciantes cuando solo se rechazó el consentimiento de marketing |
| Perfil de recopilación de datos | Descrito como evaluación de uso y rendimiento del servicio | Transporta datos de formularios de pago, códigos postales en texto plano y rutas URI |
La categorización aplicada a __obi dentro de las políticas legales de OpenAI introduce importantes cuestiones de gobernanza. OpenAI proporciona opciones de consentimiento discretas para análisis (oai_consent_analytics) y marketing (oai_consent_marketing). Cada token de sincronización decodificado durante las pruebas técnicas contenía el atributo consent_decision: analytics_allowed.
Debido a que el servicio de emisión de tokens subyacente vinculaba la generación a la preferencia de análisis, rechazar las cookies de marketing por sí solo no detuvo la emisión o transmisión de __obi en el flujo de prueba observado. Esta estructura plantea interrogantes bajo los estándares internacionales de gobernanza de datos respecto a si la medición de conversiones publicitarias en múltiples sitios se alinea con la analítica funcional básica o justifica su clasificación como telemetría de marketing.
Las evaluaciones de ingeniería deben mantener distinciones estrictas entre el tránsito de red observado y el manejo de datos en el backend. Los registros de tráfico confirman que los portales de comerciantes transmiten __obi junto con indicadores de pedido, atributos de formulario y rutas URL a bzr.openai.com, recibiendo un estado HTTP 202 Accepted. Si bien la incorporación de identificadores de sujeto a nivel de cuenta dentro del token de autorización inicial hace que la resolución de la cuenta sea técnicamente plausible por diseño, las observaciones de red externas no pueden confirmar independientemente si los sistemas de backend de OpenAI vinculan estos eventos entrantes a historiales conversacionales de los usuarios.
Lista de verificación de ingeniería y cronogramas de verificación
Los equipos de ingeniería empresarial que gestionan portales web y flotas de puntos finales deben evaluar las configuraciones de etiquetas de terceros para garantizar que los scripts externos se ajusten a los estándares corporativos de privacidad y manejo de datos.
Lista de verificación de gobernanza de etiquetas para webmasters empresariales
Ingesta de scripts y auditoría de etiquetas
- [ ] Auditar plantillas de aplicación para localizar dependencias que cargan recursos desde
bzrcdn.openai.com. - [ ] Evaluar si la integridad de subrecurso (SRI) o el alojamiento con versiones fijas se alinea con los modelos de despliegue del proveedor.
- [ ] Revisar las configuraciones de gestión de etiquetas para verificar si las etiquetas de marketing acceden a buses de transacción internos.
Revisión de la capa de datos y manejo de campos
- [ ] Evaluar los límites de accesibilidad en las estructuras
window.dataLayeryadobeDataLayer. - [ ] Revisar si los códigos postales y los campos de dirección requieren redacción antes de los despachos de etiquetas externos.
- [ ] Revisar la configuración de "Coincidencia automática" en OpenAI Ads Manager para evaluar si el análisis del DOM es apropiado para los flujos de trabajo de pago.
Verificación de la política de seguridad de contenido
- [ ] Revisar las directivas
connect-srcpara definir destinos autorizados para balizas de telemetría salientes. - [ ] Evaluar las políticas
script-srcpara evitar la ejecución de scripts externos no revisados. - [ ] Validar los embudos de pago y admisión de clientes para asegurar que las rutas sensibles permanezcan protegidas de balizas de terceros.
Configuración de puntos finales e higiene de almacenamiento
Configuración de la flota de dispositivos móviles
- [ ] Evaluar los perfiles de configuración de Chrome para Android en dispositivos empresariales gestionados.
- [ ] Evaluar el impacto operativo de habilitar restricciones de cookies de terceros en los puntos finales gestionados.
- [ ] Revisar el despliegue de configuraciones de navegador enfocadas en la privacidad donde los requisitos comerciales lo permitan.
Auditoría de higiene de identidad y sesión
- [ ] Monitorear el tráfico de salida de la red empresarial para llamadas recurrentes hacia
bzr.openai.com. - [ ] Establecer rutinas regulares de mantenimiento de perfiles en todas las sesiones de navegador no gestionadas.
- [ ] Confirmar que los diseños de formularios empresariales eviten exponer las entradas de usuario en texto plano a contextos de scripts ambientales.
Implementar políticas de seguridad de contenido estructuradas y revisar los límites de ingesta de etiquetas puede ayudar a los equipos de ingeniería a reducir la exposición accidental de datos de terceros durante las transacciones comerciales.
Preguntas frecuentes (FAQ)
¿Rechazar solo el consentimiento de marketing detiene la cookie __obi?
¿Por qué Safari en iOS bloquea este seguimiento mientras Chrome en Android lo permite?
¿Pueden los sitios web de comerciantes de terceros leer la cookie __obi directamente?
Implicaciones prácticas y perspectiva futura
El examen técnico del marco de la cookie __obi ilustra la relación evolutiva entre las plataformas de IA conversacional y las arquitecturas de publicidad en línea. Durante años, los sistemas de publicidad digital han utilizado mecanismos de estado del navegador para conectar la participación de los usuarios en sitios web independientes. Aplicar estos patrones de medición a las interfaces conversacionales introduce nuevas consideraciones. Los usuarios a menudo ingresan detalles profesionales, técnicos y personales sensibles en plataformas conversacionales bajo la suposición de que estos entornos permanecen separados de redes publicitarias más amplias.
Si la telemetría del comerciante termina resolviéndose en identidades a nivel de cuenta como parece permitir el diseño del protocolo, esa combinación crearía perfiles conductuales inusualmente ricos. A medida que los agentes de IA gestionen cada vez más tareas prácticas—como programación, reservas de viajes y compras de productos—los límites operativos entre la utilidad conversacional directa y la creación de perfiles comerciales requerirán una definición cuidadosa.
Navegar esta transición requiere que los equipos de ingeniería apliquen una gobernanza disciplinada en todas las propiedades web. Las organizaciones que gestionan sitios orientados al cliente deben auditar las integraciones de scripts de terceros, revisar las exposiciones de datos del gestor de etiquetas y aplicar políticas de seguridad de contenido precisas. Paralelamente, los estándares de almacenamiento de navegadores en evolución continúan limitando el intercambio ambiental de datos entre sitios en todas las plataformas. La privacidad a largo plazo en los entornos web modernos dependerá de límites técnicos sólidos del lado del cliente y no solo de declaraciones de políticas.
Referencias
Share this article