¿Cómo proteger los parámetros de seguimiento contra la manipulación de postbacks? Asegurar los parámetros de seguimiento en postbacks S2S requiere construir cargas útiles de solicitud canónicas, calcular códigos de autenticación de mensajes HMAC-SHA256 con claves de servidor seguras y aplicar ventanas de tiempo estrictas junto con la deduplicación atómica de nonces.
La manipulación de parámetros de seguimiento en postbacks de Servidor a Servidor (S2S) ocurre cuando agentes malintencionados alteran valores de consulta en texto plano o reenvían cargas útiles de eventos interceptadas a través de canales de transporte para reclamar comisiones no ganadas o inflar los valores de conversión. Al establecer una serialización canónica de la carga útil, vincular nonces de solicitud y calcular códigos de autenticación de mensajes basados en claves (HMAC-SHA256), los equipos de ingeniería garantizan que los parámetros de seguimiento de conversión permanezcan verificables y a prueba de manipulaciones entre servidores.
| Término | Definición | Entidad Relacionada | Rol de Intención de Búsqueda |
|---|---|---|---|
| Parámetros de Seguimiento | Pares clave-valor de telemetría que definen el canal, la campaña y el contexto de conversión. | Postback S2S | Técnico / Informativo |
| HMAC | Construcción criptográfica que calcula un código de autenticación de mensaje mediante una clave compartida. | Integridad de Mensaje | Seguridad / Informativo |
| Fraude Publicitario | Explotación deliberada de canales de atribución para desviar presupuesto de marketing. | Manipulación de Parámetros | Informativo / Comercial |
La vulnerabilidad de los parámetros de seguimiento sin firmar en postbacks S2S
La arquitectura de atribución de Servidor a Servidor: cómo transmiten señales de conversión las tuberías de webhooks
La publicidad de rendimiento móvil moderna depende en gran medida de webhooks de Servidor a Servidor (S2S) para comunicar hitos de conversión atribuidos. En una arquitectura de postback estándar, una plataforma de atribución móvil o un socio de medición móvil (MMP) ingiere señales de instalación y eventos dentro de la aplicación desde aplicaciones cliente. Una vez que la lógica de atribución establece la fuente de medios ganadora, el servidor de atribución envía una solicitud HTTP POST o GET automatizada al backend del anunciante, a un endpoint de red publicitaria o a una puerta de enlace de seguimiento de afiliados.
Estos postbacks S2S transportan parámetros de seguimiento contextuales estructurados como cuerpos JSON o parámetros de consulta de URL. Las cargas útiles típicas transmiten identificadores de transacción, identificadores de campaña, códigos de socios editores, atributos del dispositivo y valores monetarios de eventos. Debido a que estas notificaciones del lado del servidor activan transacciones financieras—como pagos por Coste-Por-Acción (CPA), facturación de afiliados y conciliaciones de ingresos—la telemetría subyacente representa objetivos comerciales de alto valor para su manipulación.
El riesgo de los pares clave-valor en texto plano: intercepción, modificación y arbitraje de proxy
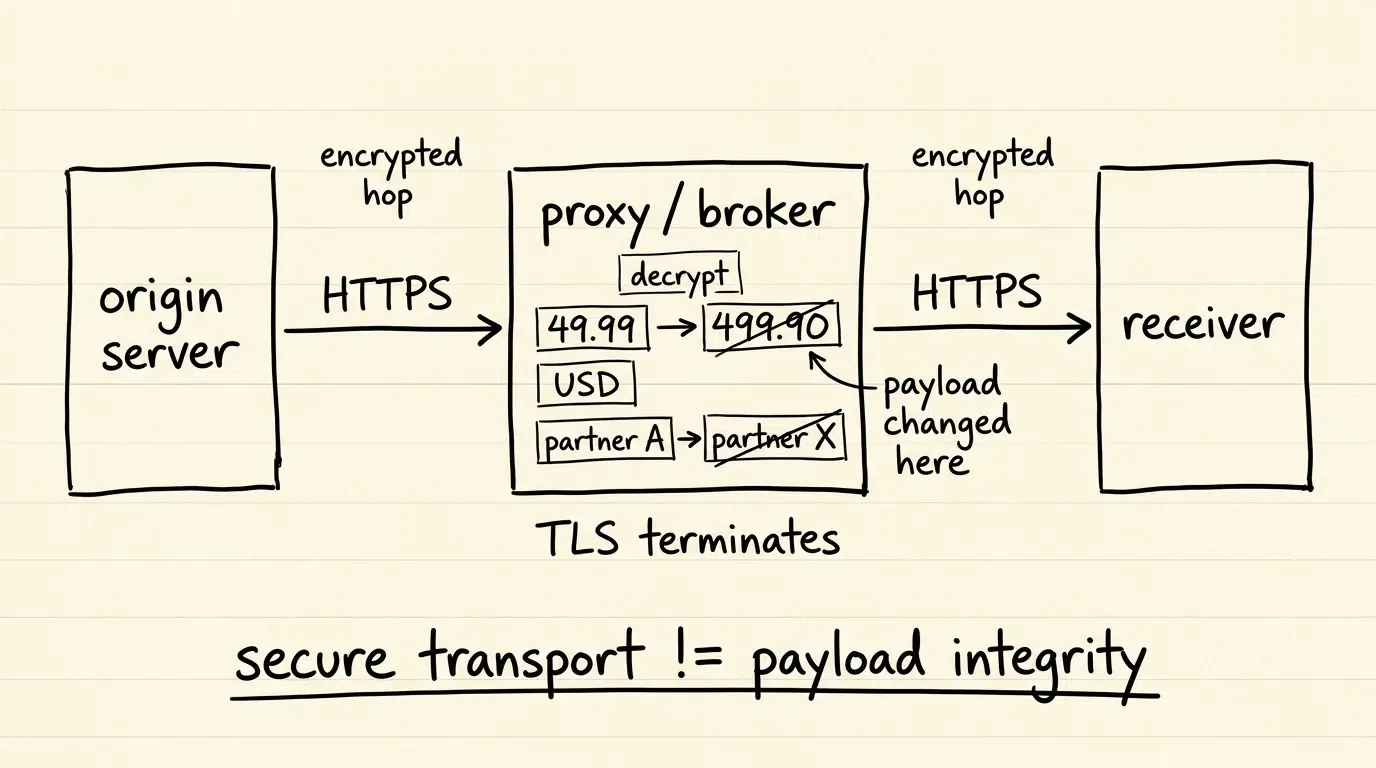
Transmitir parámetros de seguimiento sin autenticación criptográfica en la capa de aplicación expone los canales de datos a la manipulación. Si bien la Seguridad de la Capa de Transporte (TLS/HTTPS) protege los datos en tránsito entre los puntos finales de conexión de transporte autenticados inmediatos, funciona estrictamente salto a salto a través de conexiones de red independientes. Bajo una operación normal, un eavesdropper en el camino no puede modificar el tráfico TLS autenticado de extremo a extremo adecuadamente. Sin embargo, en arquitecturas publicitarias multinivel, los webhooks de seguimiento atraviesan frecuentemente nodos intermedios—como proxies inversos, redes de entrega de contenido (CDNs), balanceadores de carga y corredores de enrutamiento de terceros—que terminan legítimamente las conexiones TLS antes de establecer nuevas conexiones salientes hacia el destinatario final.
Si cualquier sistema intermedio que termine TLS es comprometido, configurado incorrectamente u operado por una entidad no confiable, la carga útil en texto plano puede ser modificada en la memoria antes de ser reenviada al siguiente destino. Por ejemplo, un intermediario puede alterar un parámetro de moneda de pago, inflar importes de conversión o reescribir etiquetas de identificación de afiliados, desviando efectivamente los ingresos mientras preserva una encriptación de transporte válida en el siguiente salto de red.
Por qué los tokens API estáticos simples no protegen la integridad de los parámetros en tránsito
Una vulnerabilidad extendida en las integraciones de webhook básicas es depender de claves API estáticas precompartidas transmitidas dentro de encabezados HTTP (como Authorization: Bearer <TOKEN>) o incrustadas directamente en cadenas de consulta. Si bien un token estático verifica que el remitente posee la credencial precompartida, no proporciona ninguna vinculación criptográfica con el contenido de la carga útil.
Si un intermediario captura un webhook que transporta un token API estático, ese token puede reutilizarse para autenticar parámetros manipulados completamente diferentes. El servidor receptor inspecciona el token estático, verifica su presencia en una base de datos y acepta los parámetros alterados como auténticos. Para proteger los parámetros de seguimiento eficazmente, el mecanismo de verificación debe vincular la credencial de autenticación directamente a la secuencia exacta de bytes de los datos transmitidos.
Cómo la manipulación de parámetros distorsiona el valor de conversión y la atribución de socios
Vectores de explotación de parámetros dirigidos: modificación de valores de eventos, divisas e identificadores de socios
Los atacantes se dirigen a parámetros de seguimiento específicos dentro de las cargas útiles de conversión para maximizar el rendimiento financiero mientras minimizan la detección:
- Valores Monetarios de Eventos: En campañas de CPA basadas en porcentaje o de reparto de ingresos, los intermediarios malintencionados alteran los importes de transacción reportados. Una compra genuina de $49.99 puede reescribirse como $499.90, activando comisiones no ganadas que son un orden de magnitud mayor que la transacción comercial real.
- Identificadores de Divisa: Al alterar un parámetro de divisa de una denominación de menor valor a una divisa de mayor valor (como convertir yenes japoneses a dólares estadounidenses) sin modificar el importe numérico, los atacantes multiplican los pagos de comisiones mientras evaden los filtros básicos de validación de formato.
- Etiquetas de Enrutamiento de Editores y Socios: Los actores fraudulentos que operan dentro de redes de afiliados intercambian los parámetros de identificación de socios para redirigir la atribución de conversión lejos de las fuentes de medios legítimas hacia cuentas de afiliados bajo su control.
- Identificadores de Clic: Modificar los tokens de atribución descendentes permite a los atacantes asociar conversiones con eventos de clic especulativos pregenerados, ejecutando robo de atribución en registros de conversión del lado del servidor.
Robo de atribución mediante el intercambio de identificadores de transacción
Los identificadores de transacción sirven como anclas de deduplicación en el seguimiento de conversiones. Cuando un webhook de conversión carece de integridad criptográfica en la carga útil, los actores malintencionados pueden realizar intercambios de ID de transacción.
Al reemplazar el identificador de transacción original con un identificador que coincida con una sesión pendiente o incompleta de otro canal, un atacante obliga a la puerta de enlace de atribución receptora a acreditar una campaña diferente. Cuando se combina con arbitraje temporal, esta manipulación reconfigura la secuencia histórica de puntos de contacto, permitiendo que los canales de bajo rendimiento roben crédito de atribución del descubrimiento orgánico o campañas de búsqueda pagada.
El impacto comercial: pagos de comisiones inflados e informes financieros corruptos
Las consecuencias descendentes de la manipulación de parámetros corrompen las métricas empresariales principales y agotan los presupuestos de marketing:
- Agotamiento Directo de Capital: Los anunciantes pagan comisiones de afiliados y tarifas de agencia infladas o totalmente fabricadas basadas en valores de conversión falsificados.
- Cálculo Corrupto de ROAS y CAC: Cuando los valores de conversión se inflan artificialmente o se atribuyen a canales incorrectos, las métricas de Retorno de la Inversión Publicitaria (ROAS) y Coste de Adquisición de Cliente (CAC) se vuelven poco fiables, lo que lleva a los equipos de crecimiento a asignar presupuestos a canales comprometidos.
- Discrepancias Contables: Surgen fallos de conciliación entre las pasarelas de pago financiero y los paneles de informes de marketing, creando una carga administrativa y disputas contractuales entre compradores de medios y editores.
Diferenciación entre errores de codificación accidentales y alteraciones fraudulentas deliberadas
Los equipos de ingeniería deben distinguir la manipulación deliberada de parámetros de los errores de transmisión benignos. Los servidores web intermediarios y los proxies alteran frecuentemente las cargas útiles involuntariamente a través de decodificación de URL mal configurada, transformaciones de conjunto de caracteres (como convertir UTF-8 a ISO-8859-1) o reordenamiento de claves de diccionario JSON.
Los errores de codificación accidentales suelen presentarse como cadenas mal formadas, corrupción de caracteres escapados (p. ej., %20 convertido a +) o parámetros truncados, lo que resulta en fallos generales de análisis de la carga útil. Por el contrario, la manipulación deliberada de parámetros preserva la sintaxis válida y la conformidad con el esquema mientras modifica valores específicos de la lógica empresarial. La autenticación criptográfica resuelve ambos problemas al rechazar cualquier solicitud cuyo flujo de bytes se desvíe de la salida original del remitente.
Marco técnico para la construcción de carga útil canónica y firma HMAC
El requisito de canonización determinista a través de diversos stacks de backend
Para verificar la integridad del mensaje criptográficamente, tanto el servidor emisor (como una plataforma de atribución) como el servidor receptor (como el backend del anunciante) deben generar hashes criptográficos idénticos a partir de los mismos datos de entrada. Sin embargo, conjuntos de datos idénticos pueden serializarse en diversas representaciones de cadena a través de diferentes lenguajes de programación y servidores web.
Por ejemplo, el orden de las claves JSON es intrínsecamente no determinista; los serializadores JSON de Python, Go, Java y Node.js ordenan las claves de los objetos de manera diferente. Del mismo modo, los parámetros de consulta HTTP pueden posicionarse en secuencias arbitrarias. Para evitar fallos en la verificación de firma en solicitudes legítimas, los equipos de ingeniería deben establecer una especificación de canonización determinista que convierta los datos de solicitud arbitrarios en un flujo de bytes idéntico antes de aplicar el hash.
Serialización paso a paso: ordenamiento alfabético de parámetros, codificación URI y control de delimitadores
Para asegurar una cobertura criptográfica completa tanto en los parámetros de consulta HTTP como en los cuerpos de solicitud, los equipos de ingeniería deben establecer una base de firma determinista.
Inspirado por el principio de digestión de contenido en RFC 9530 Digest Fields y los principios de vinculación de componentes de mensaje estandarizados en RFC 9421 HTTP Message Signatures, este perfil de referencia aplica hash a los bytes del cuerpo HTTP crudo directamente en lugar de depender de una re-serialización JSON frágil:
Si la solicitud HTTP no tiene cuerpo (como un postback GET estándar), BodyDigest se calcula sobre una cadena de bytes vacía (SHA-256("")).
Para solicitudes que contienen parámetros de consulta de URL, los parámetros deben normalizarse en una cadena de consulta canónica (CanonicalQuery):
- Extracción Semántica de Parámetros: La canonización opera sobre pares clave-valor semánticos analizados tras un pase de decodificación de porcentaje bien definido. No decodifique valores recursivamente. Un
+literal se trata como un carácter más literal, no como un espacio; la decodificación form-urlencoded (+a espacio) no debe aplicarse en este perfil. - Definir Codificación de Caracteres: Trate todas las claves y valores de parámetros estrictamente como secuencias de bytes UTF-8.
- Codificación de Porcentaje Estricta (RFC 3986): Aplique la codificación de porcentaje RFC 3986 a todas las claves y valores. Al recodificar, deje sin escapar solo los caracteres no reservados de RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~"). Asegúrese de que los espacios se codifiquen como%20(nunca como+), y que los caracteres de escape hexadecimal utilicen letras mayúsculas (p. ej.,%2A). - Ordenamiento Lexicográfico por Bytes: Ordene todos los pares de parámetros codificados en orden alfabético ascendente por sus bytes de clave codificados. Si las claves son idénticas, ordene por sus bytes de valor codificados.
- Unión Determinista: Una cada clave y valor con un signo igual (
=), y una los pares adyacentes con un ampersand (&). Si no existen parámetros de consulta,CanonicalQueryse evalúa como una cadena vacía ("").
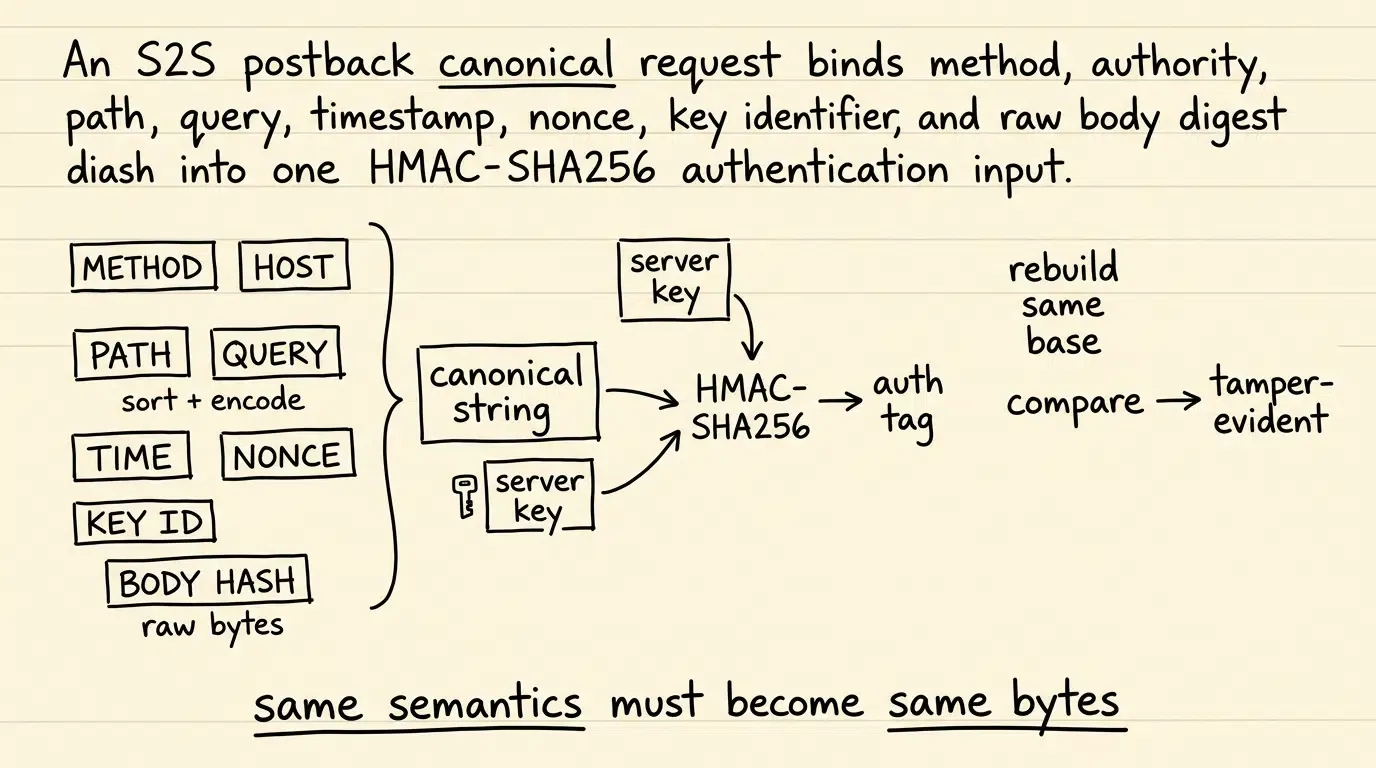
Cálculo de la etiqueta de autenticación HMAC-SHA256: gobernanza de claves secretas y encabezados de transporte seguros
Una vez que se normalizan los componentes individuales, el remitente construye la base de firma canónica completa. Para evitar la omisión de parámetros, la confusión de autoridad y la repetición entre servicios, la base de firma vincula explícitamente el método HTTP, la autoridad de destino (host), la ruta normalizada, la cadena de consulta canónica, la marca de tiempo de la solicitud, el nonce de la solicitud, el identificador de clave y el resumen del cuerpo en una cadena unificada separada por delimitadores de nueva línea (\n):
Para asegurar la interoperabilidad entre plataformas:
- Normalización de Autoridad: Escriba el nombre de host registrado en minúsculas y aplique una política de puerto documentada (por ejemplo, omita el puerto HTTPS predeterminado 443 pero retenga los puertos no predeterminados). El firmante y el verificador deben aplicar una regla idéntica.
- Normalización de Ruta: Defina la ruta de la solicitud como la ruta de destino normalizada exacta expuesta por la capa de puerta de enlace acordada, aplicando la normalización de segmento de punto RFC 3986 y prohibiendo la reescritura de ruta posterior a la firma. Los octetos no reservados codificados por porcentaje en PATH deben seguir la misma política de normalización versionada tanto en el firmante como en el verificador.
El servidor emisor calcula un Código de Autenticación de Mensaje con Hash basado en Claves (HMAC) usando SHA-256 y la clave secreta compartida (
En este perfil de referencia, la etiqueta de autenticación de 32 bytes se codifica como una cadena hexadecimal de 64 caracteres en minúsculas y se transmite en encabezados personalizados:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
Para evitar confusiones en la interpretación del contenido y la manipulación de metadatos de representación (como se advierte en RFC 9530 Digest Fields), el endpoint receptor fija estrictamente el Content-Type a application/json. Las solicitudes que especifican cualquier otro tipo de medio son rechazadas en el borde antes de la evaluación canónica. Además, la autenticación HMAC en la capa de aplicación complementa, en lugar de reemplazar, la encriptación de transporte; los postbacks S2S deben seguir transmitiéndose a través de HTTPS autenticado para garantizar la confidencialidad de la carga útil.
Para prevenir vulnerabilidades de degradación de algoritmo y sustitución (como se advierte en RFC 9421), la puerta de enlace receptora fija el algoritmo criptográfico esperado (HMAC-SHA256) en el lado del servidor en lugar de analizar dinámicamente encabezados de algoritmo no autenticados. Las claves secretas deben generarse criptográficamente con al menos 128 bits de entropía (utilizando claves de 256 bits para perfiles de referencia estándar) y almacenarse en servicios de gestión de claves (KMS) de backend seguros. Los identificadores de clave desconocidos deben fallar a través de una búsqueda de caché local limitada y devolver una ruta de fallo de autenticación genérica en lugar de activar búsquedas remotas ilimitadas.
Visualización del pipeline de ingesta de parámetros S2S, verificación de firma y compromiso de estado
El diagrama de secuencia a continuación describe el flujo de verificación de extremo a extremo entre la plataforma de atribución de origen y la puerta de enlace del anunciante receptor:
[Servidor de Origen (MMP / Socio)]                 [Servidor de Ingesta (OpoInstall / Anunciante)]
               │                                                             │
  1. Ensamblar Parámetros de Seguimiento y Cuerpo                             │
  2. Construir Base Canónica (Método, Host, Ruta, Consulta, Hora, Nonce, Clave, BodyDigest)
  3. Calcular Etiqueta HMAC-SHA256 usando Clave Secreta                        │
  4. Transmitir HTTP POST + Encabezados de Firma ───────────────────────────► │
                                                                             │
                                                           5. Aplicar Límites de Analizador y Tamaño
                                                                             │
                                                           6. Validar Ventana de Marca de Tiempo (|t_servidor - t_req| <= 300s)
                                                                             │
                                                           7. Reconstruir Cadena Canónica y Calcular MAC Esperado
                                                                             │
                                                           8. Comparación de Etiqueta de Tiempo Constante (¿HMAC igual?)
                                                              ├─► FALLIDO: Terminar e intentar registrar manipulación (401)
                                                              └─► EXITOSO: Proceder a Defensa contra Repetición
                                                                             │
                                                           9. Verificación Atómica de Nonce (Verificar y Almacenar en Caché)
                                                              ├─► DUPLICADO: Rechazar Ataque de Repetición (409)
                                                              └─► ÚNICO: Confirmar Evento en Base de Datos y Postback (200)
Cómo prevenir ataques de repetición sin exponer las puertas de enlace de ingesta al envenenamiento de estado
La amenaza de los ataques de repetición: duplicar cargas útiles legítimas para agotar presupuestos de marketing
Una vulnerabilidad crítica en las arquitecturas de webhook es el ataque de repetición. En un escenario de repetición, un atacante no altera los parámetros de seguimiento ni rompe el hash criptográfico; en cambio, interceptan una solicitud de postback válida y firmada y transmiten la secuencia de bytes idéntica repetidamente al endpoint de ingesta.
Debido a que la carga útil y la etiqueta de autenticación coinciden, un sistema de verificación que evalúa solo la validez HMAC aceptaría cada solicitud repetida como genuina. Esto permite a los atacantes replicar una sola conversión CPA válida de $50 miles de veces, agotando los presupuestos de marketing a través de pagos de comisiones duplicados.
La secuencia de verificación crítica: aplicación de la autenticación antes de la invalidación del nonce
La prevención de repeticiones requiere combinar ventanas de validez de marca de tiempo cortas con nonces de transacción únicos. Sin embargo, vincular el nonce de transacción directamente en la base de firma autenticada es un prerrequisito absoluto. Si el nonce se omite de la entrada HMAC canónica, un atacante puede simplemente generar nuevos nonces aleatorios mientras repite la carga útil original y la etiqueta de autenticación, omitiendo la deduplicación de nonce por completo.
Además, la secuencia arquitectónica en la que se ejecutan las comprobaciones de verificación es vital para la estabilidad operativa. Un defecto de seguridad grave ocurre cuando una puerta de enlace de ingesta registra un nonce en su caché de estado antes de verificar la etiqueta de autenticación criptográfica. En esta secuencia defectuosa, un atacante no autenticado podría inundar el endpoint de ingesta con solicitudes no autenticadas que contengan nonces aleatorios, agotando la capacidad de memoria caché, provocando presión de desalojo y degradando el rendimiento de ingesta.
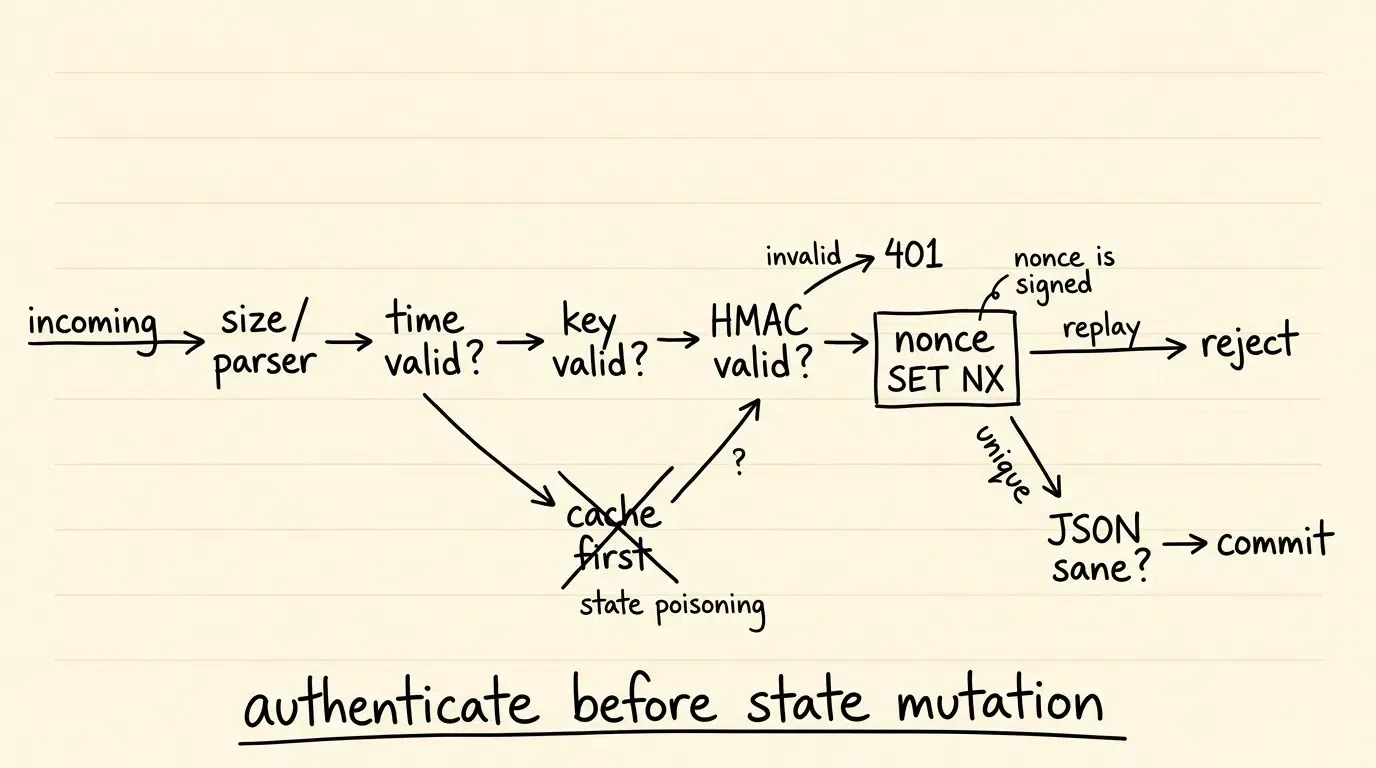
Para prevenir el envenenamiento de estado, los servidores de ingesta deben aplicar un orden de verificación estricto:
- Validación Sintáctica y de Marca de Tiempo: Verifique que la marca de tiempo de la solicitud entrante (
) se encuentre dentro de una ventana histórica aceptable en relación con la hora autorizada del servidor ( ):
2. Verificación de Etiqueta Criptográfica: Recupere el secreto compartido que coincide con X-Signature-Key-Id, reconstruya la cadena de solicitud canónica (incluyendo CanonicalQuery, AUTHORITY, Nonce y KeyId), calcule la etiqueta HMAC-SHA256 esperada y realice una comparación de tiempo constante contra la etiqueta de encabezado entrante. Si la etiqueta no es válida, termine la solicitud inmediatamente con un estado HTTP 401 No autorizado.
3. Invalidación Atómica de Nonce: Solo después de que la solicitud pase la autenticación HMAC, verifique y persista el nonce único en una caché atómica en memoria (p. ej., Redis SET key value NX EX 720). El Tiempo de Vida (TTL) de la caché debe exceder la ventana de repetición potencial total (p. ej., ventana de 600 segundos más margen de seguridad, totalizando 720 segundos) para asegurar que las variaciones de reloj del borde no puedan causar una expiración prematura del nonce. Si el nonce ya existe en la caché, rechace la solicitud como un Conflicto HTTP 409.
4. Endurecimiento JSON Semántico: Tras la autenticación criptográfica, rechace cargas útiles JSON que contengan nombres de miembros de objeto duplicados o ambigüedades de esquema antes del procesamiento empresarial.
Mitigación de ataques de tiempo y envenenamiento de caché
Aplicar la autenticación HMAC antes de la mutación de la caché de nonce garantiza que solo las solicitudes firmadas con un secreto compartido autorizado puedan consumir recursos de memoria en la caché de deduplicación. Los intentos de suplantación no autenticados y las inundaciones de nonces aleatorios son rechazados en el borde antes de que ocurra cualquier mutación de estado del backend.
Además, deben utilizarse algoritmos de comparación de tiempo constante para la verificación HMAC. Los operadores de comparación de cadenas estándar (== o ===) no garantizan una comparación resistente al tiempo y pueden filtrar comportamientos de tiempo dependientes de los datos en entornos de ejecución específicos. La lógica de verificación debe decodificar la etiqueta hex o Base64 en bytes crudos, validar la longitud esperada y ejecutar una primitiva de comparación resistente al tiempo (como crypto.timingSafeEqual en Node.js o MessageDigest.isEqual en Java).
Estructuración del esquema de verificación de postback S2S seguro
Para mantener la separación arquitectónica entre los parámetros de seguimiento, los encabezados de transporte y los resultados de verificación, los equipos de ingeniería deben registrar auditorías de postback de acuerdo con un esquema de referencia estructurado.
El marcador de posición del esquema a continuación ilustra una carga útil de verificación de postback S2S donde los parámetros entrantes, los metadatos de seguridad y las decisiones de la puerta de enlace están claramente desacoplados:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
Análisis comparativo de los mecanismos de seguridad de postback
Evaluación de protocolos de protección de postback a través de sobrecarga computacional y niveles de garantía
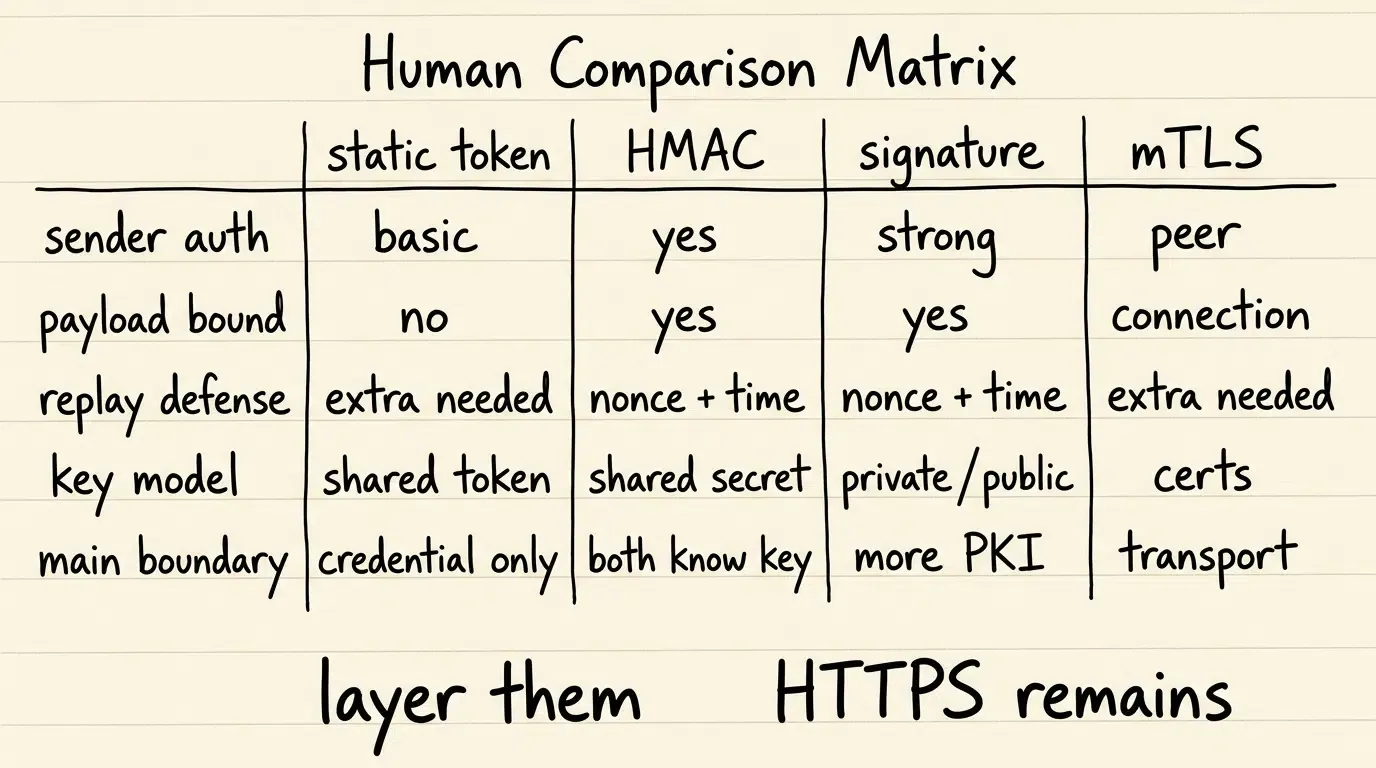
Los equipos de ingeniería evalúan diversos mecanismos de seguridad para proteger los parámetros de seguimiento. La selección óptima equilibra la complejidad de implementación, el rendimiento criptográfico y las garantías de seguridad.
La siguiente tabla contrasta los protocolos de seguridad de postback estándar:
| Mecanismo de Seguridad | Primitiva Criptográfica | Fortaleza Principal | Compromiso Operativo |
|---|---|---|---|
| Token Compartido Estático | Clave API precompartida en Encabezado HTTP | Baja sobrecarga computacional; configuración sencilla | No autentica de forma independiente el contenido de la carga útil |
| HMAC-SHA256 Simétrico | Código de Autenticación de Mensaje Hashado (RFC 2104) | Detecta modificación no autorizada; alto rendimiento | Requiere almacenamiento de secretos seguro en el servidor y ciclo de vida de claves compartidas |
| Firmas Digitales Asimétricas | Par de Claves Pública/Privada (p. ej., Ed25519 / RSA) | Atribución de firmante más fuerte; clave privada nunca compartida | Mayor sobrecarga criptográfica; requiere infraestructura de clave pública |
| TLS Mutuo (mTLS) | Handshake de Certificado X.509 de Capa de Transporte | Verificación criptográfica de pares en la capa de conexión | Gestión de certificados compleja; protege el transporte, no el estado de la carga útil |
Compromisos arquitectónicos en entornos de producción
Si bien el TLS Mutuo (mTLS) establece la autenticación de pares en la capa de transporte, no proporciona evidencia de manipulación en la capa de aplicación una vez que la solicitud termina en un proxy inverso intermedio. Por el contrario, las firmas asimétricas (como Ed25519 o ECDSA) proporcionan una atribución de firmante más fuerte—impidiendo que el destinatario genere firmas válidas—pero el no repudio operativo todavía depende de la custodia de la clave privada y de controles estrictos de vinculación de identidad.
HMAC-SHA256 es computacionalmente económico para cargas útiles de webhook típicas y es generalmente muy adecuado para la autenticación de servidor a servidor de alto rendimiento, proporcionando una detección de manipulación robusta y una gestión de claves sencilla entre backends empresariales confiables.
Cuándo se debe requerir la firma de postback S2S para aplicaciones móviles
Condiciones de alto riesgo donde se debe requerir la firma de postback autenticada
La firma criptográfica de los parámetros de seguimiento se recomienda encarecidamente bajo condiciones de riesgo específicas:
- Pagos CPA (Coste-Por-Acción) de Alto Valor: Programas de marketing donde los eventos de conversión individuales activan compensaciones monetarias del mundo real, comisiones de afiliados o crédito financiero.
- Redes de Afiliados de Terceros y Multinivel: Campañas donde los postbacks atraviesan agregadores de publicidad intermediarios, redes de sub-afiliados o corredores de enrutamiento externos.
- Facturación de Reparto de Ingresos y Valor Dinámico: Modelos de negocio donde las tarifas publicitarias se calculan como un porcentaje del parámetro
event_valuedinámico transmitido en el postback. - Cumplimiento Normativo y de Auditoría Financiera: Organizaciones empresariales sujetas a auditorías de integridad de datos que requieren registros contables a prueba de manipulaciones o con integridad controlada para gastos de marketing.
Condiciones no adecuadas para la firma de postback compleja
Implementar firmas criptográficas por solicitud puede introducir una sobrecarga operativa innecesaria en arquitecturas específicas:
- Microservicios de Nube Privada Aislados: Comunicaciones internas de servicio a servicio que operan completamente dentro de una Nube Privada Virtual (VPC) segura protegida por autenticación de malla de servicio interna.
- Telemetría de Alto Volumen y Bajo Riesgo: Pings de alta frecuencia donde los valores de transacción de eventos son cero y una seguridad de transporte alternativa o el procesamiento por lotes autenticado mitigan suficientemente el riesgo.
Concepciones erróneas comunes en la seguridad de postback S2S
- Concepción errónea 1: HTTPS hace que la firma de parámetros sea redundante: HTTPS cifra el tráfico solo entre puntos finales de transporte inmediatos. No impide que un intermediario autorizado altere los parámetros antes de reenviarlos, ni tampoco impide ataques de repetición contra la puerta de enlace de destino.
- Concepción errónea 2: HMAC es equivalente a una firma digital pública: Un HMAC se basa en una clave simétrica compartida conocida tanto por el remitente como por el receptor. Si bien garantiza que una entidad en posesión de la clave creó la etiqueta, no proporciona un no repudio matemático contra el otro poseedor de la clave, a diferencia de la criptografía asimétrica de clave pública.
Preguntas Frecuentes (FAQ)
¿Qué es la manipulación de parámetros de seguimiento en postbacks de publicidad móvil?
¿Por qué un HMAC se considera un código de autenticación de mensajes en lugar de una firma digital?
¿Por qué la verificación criptográfica debe ocurrir antes de consumir nonces de transacción?
Resumen y marco de decisión
Asegurar los parámetros de seguimiento contra la manipulación de postbacks es esencial para salvaguardar las inversiones en marketing de rendimiento y preservar la integridad de la atribución. Eliminar la vulnerabilidad a la alteración de parámetros requiere ir más allá de los tokens estáticos hacia modelos de autenticación criptográfica que combinen la construcción de solicitudes canónicas deterministas, etiquetas de autenticación de mensajes HMAC-SHA256 y defensa atómica contra repeticiones.
Los equipos de ingeniería deben implementar puertas de validación de servidor a servidor rigurosas que verifiquen la integridad de la solicitud antes de mutar el estado interno o registrar el valor de conversión. Al vincular los nonces de transacción, las cadenas de consulta y el contexto de host directamente en la base de firma, manteniendo estándares de ciclo de vida de claves simétricas y aplicando una comparación de firma de tiempo constante, las aplicaciones móviles pueden garantizar que los postbacks aceptados estén autenticados, sean resistentes a repeticiones y estén a prueba de manipulaciones tras la firma.
Para revisar las interfaces de datos disponibles y las especificaciones de integración de seguridad, consulte la referencia de implementación de atribución móvil.
Materiales relacionados
-
Conceptos: Parámetros de Seguimiento, Manipulación de Postbacks, Serialización Canónica, Código de Autenticación de Mensaje, Defensa contra Ataques de Repetición
-
Tecnologías: Postback Servidor a Servidor, HMAC-SHA256, Puertas de Enlace de Ingesta, Cachés de Idempotencia
-
Estándares: RFC 2104 HMAC Keyed-Hashing para Autenticación de Mensajes, RFC 9110 Semántica HTTP, RFC 9421 Firmas de Mensaje HTTP, RFC 9530 Digest Fields, RFC 3986 Sintaxis Genérica URI, OWASP API Security Top 10
-
APIs: Interfaces de Ingesta de Eventos (Arquitectura de Referencia), Motor de Webhook de Postback S2S
-
Documentación Oficial y Referencias:
Share this article