¿Cómo ejecutar campañas de reorientación utilizando smart app banners? La ejecución de campañas de reorientación mediante smart app banners requiere capturar el contexto de navegación web de origen, renderizar banners HTML dinámicos con llamadas a la acción (CTA) de enlaces profundos contextuales y dirigir a los usuarios recurrentes directamente a las escenas correspondientes dentro de la aplicación, al tiempo que se transmiten los tokens de atribución.
La reorientación de visitantes web mediante smart app banners es una estrategia de ingeniería de crecimiento que captura el contexto de navegación de origen en sitios web móviles y muestra banners promocionales personalizados para dirigir a los visitantes directamente a escenas de la aplicación nativa. Al reemplazar los enlaces estáticos de la tienda de aplicaciones por enlaces profundos contextuales, los banners de reorientación ayudan a preservar la intención del usuario, volver a atraer a usuarios activos y respaldar la interacción a largo plazo con la aplicación.
| Término | Definición | Entidad relacionada | Rol de intención de búsqueda |
|---|---|---|---|
| Interacción con la App | La profundidad, frecuencia y duración de las interacciones del usuario dentro de una aplicación móvil. | Retención de usuarios | Informativo / Comercial |
| Smart App Banner | Un componente promocional basado en la web que presenta CTAs dinámicas de descarga o inicio de aplicaciones. | Redirección de Web a App | Informativo |
| De Web a App | El proceso arquitectónico de dirigir a los visitantes del navegador web hacia aplicaciones móviles nativas. | Enlaces profundos móviles | Informativo |
Cómo la reorientación de visitantes web puede mejorar la interacción con la App
La paradoja de la intención en la web móvil: alto volumen de navegación frente a tasas de transacción bajas
Los sitios web móviles representan un canal de adquisición expansivo, capturando tráfico en la parte superior del embudo procedente de búsquedas orgánicas, campañas pagadas, descubrimiento social y sindicación de contenido. Sin embargo, el comportamiento del consumidor en los navegadores web móviles suele presentar una paradoja de intención: los usuarios exploran, investigan y evalúan productos frecuentemente en páginas web móviles, mientras que las aplicaciones móviles nativas ofrecen vías de transacción más fluidas gracias al almacenamiento de estado local y una navegación optimizada.
Los navegadores móviles introducen puntos de fricción operativa en comparación con las aplicaciones nativas, como requisitos de reautenticación o formularios web de varios pasos. Cuando los visitantes con alta intención exploran un catálogo de productos específico o añaden artículos a un carrito de compra móvil, no proporcionar una transición directa al entorno de la aplicación nativa puede contribuir al abandono del carrito y a un menor valor del tiempo de vida del cliente (LTV).
Cómo superar el abandono en la entrada: por qué reorientar a los usuarios en la página de inicio erosiona la conversión
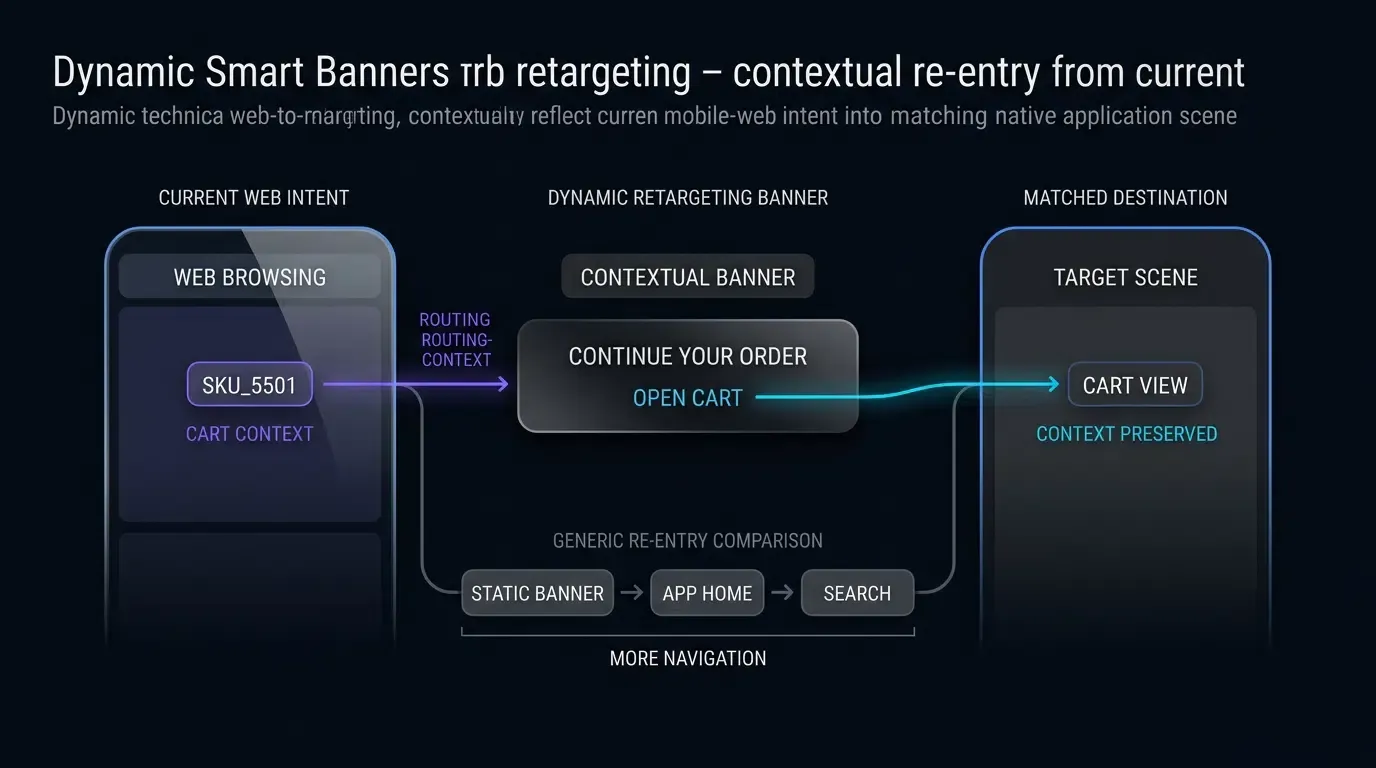
Un desafío común en la reorientación web móvil es el despliegue de banners estáticos que dirigen a los usuarios recurrentes a la pantalla de inicio predeterminada de la aplicación nativa. Cuando un usuario activo o inactivo explora un producto específico en un sitio web móvil, pulsar un banner genérico activa el inicio de la aplicación que los lleva a la pantalla principal.
Esta desconexión crea una fricción cognitiva inmediata. El usuario debe navegar manualmente por menús de categorías, realizar consultas de búsqueda o localizar su carrito de compra desde cero. Cada paso de navegación manual aumenta el riesgo de abandono. Los Smart App Banners dinámicos abordan esta fricción emparejando el contexto de navegación web directamente con rutas de enlaces profundos, dirigiendo a los usuarios hacia la vista del producto relevante, el carrito pre-rellenado o la pantalla promocional dentro de la aplicación nativa.
Evaluación del tiempo de acción como métrica de fricción operativa para los visitantes web
En el marketing de ciclo de vida, la atención del usuario disminuye rápidamente con los retrasos en la navegación. La métrica operativa Tiempo de Acción (
En embudos no contextuales, el
¿Cómo transforma el contexto la unión de banners web estáticos en herramientas de reorientación?
Captura del contexto web de origen y navegación por los ciclos de vida del almacenamiento
A diferencia de los banners estáticos que muestran contenido codificado, los banners de reorientación dinámica inspeccionan los datos de la sesión web de origen para adaptar el mensaje. Cuando un visitante navega por un sitio web móvil, los scripts del lado del cliente leen el estado de la sesión desde el DOM, los parámetros de consulta de la URL o el almacenamiento web de origen (sessionStorage o localStorage):
- SKU de producto visto: Captura el identificador específico del producto (p. ej.,
item_id=SKU_5501) que se está visualizando. - Tokens de abandono de carrito: Lee identificadores de carrito pendientes y banderas de elegibilidad para descuentos.
- Afinidad de categoría: Rastrea categorías de navegación de alto nivel (p. ej.,
electrónica,ropa) para personalizar promociones alternativas.
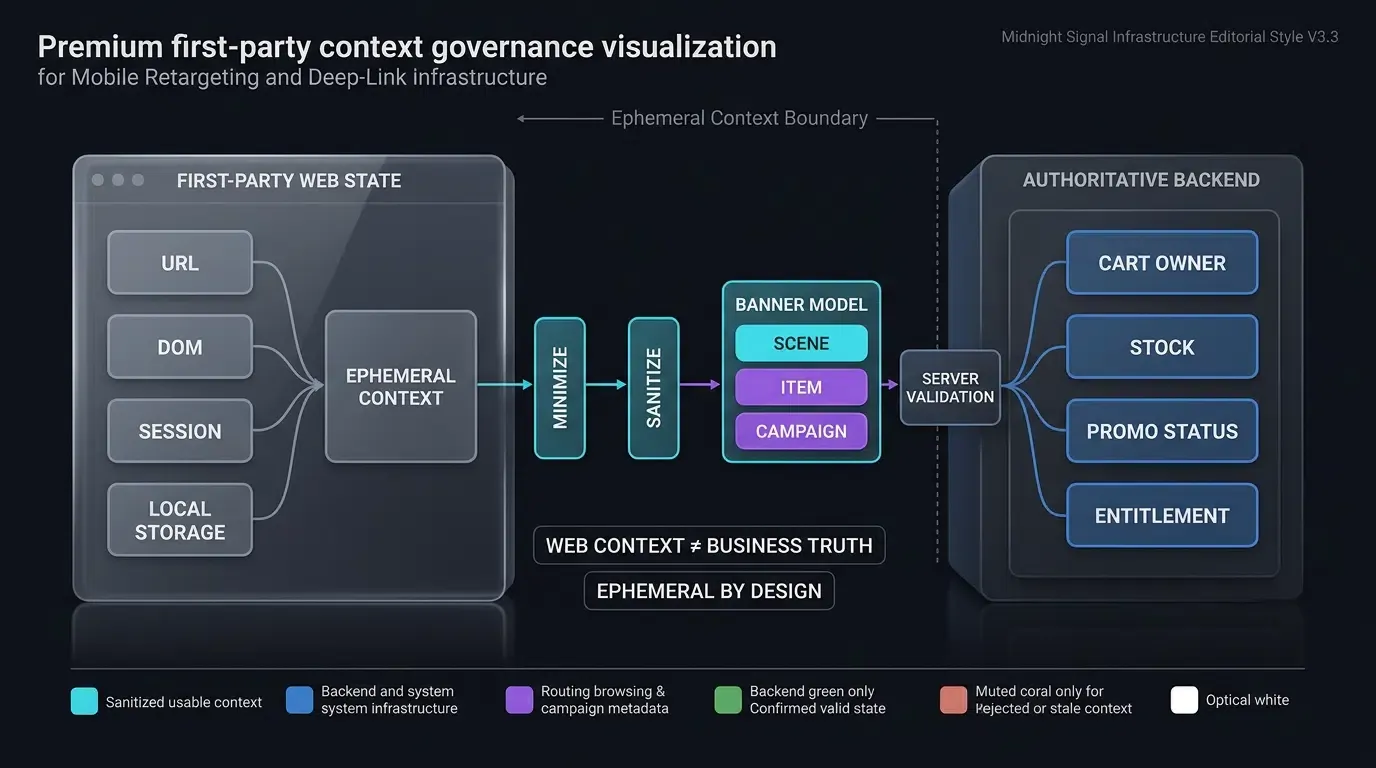
Los arquitectos deben tener en cuenta los ciclos de vida del almacenamiento en los navegadores móviles. Según las políticas actuales de Prevención de Seguimiento de WebKit, el almacenamiento escribible por el script del cliente (localStorage, sessionStorage, IndexedDB) puede eliminarse después de siete días sin interacción del usuario con el sitio web, dependiendo del estado de prevención de seguimiento de WebKit y la reciente interacción del usuario. El almacenamiento del navegador debe tratarse como una caché de sesión del lado del cliente temporal y de mejor esfuerzo, no como un perfil de cliente duradero o una base de datos autorizada. El estado autorizado del carrito, la disponibilidad de artículos y los derechos del usuario siempre deben resolverse y verificarse en el backend.
Límites de privacidad y consentimiento para datos de reorientación
La recopilación y transmisión de contexto de navegación a través de los límites web y nativos requiere una estricta adhesión a la gobernanza de la privacidad:
- Minimización de datos: Recopile y utilice el contexto de reorientación solo bajo las políticas aplicables de consentimiento, aviso, retención y minimización de datos del sitio web y la aplicación.
- Sin información de identificación personal (PII) en las URLs: Evite codificar directamente datos personales identificativos (PII) o atributos personales sensibles en las URLs de los banners o en el almacenamiento del lado del cliente.
- Estado efímero: Trate el contexto de navegación capturado como un estado de origen efímero sujeto a las preferencias de consentimiento del usuario y las reglas de prevención de seguimiento de la plataforma.
Renderizado de contenido dinámico: actualización de texto, arte y CTAs del banner en tiempo real
Una vez que se extrae el contexto de la sesión, el banner actualiza su diseño visual dinámicamente:
- El título del banner se actualiza de texto genérico a sugerencias contextuales (p. ej., “Continúa tu pedido” o “Ver producto en la aplicación”).
- El botón de CTA cambia de un estándar “OBTENER APP” a una sugerencia accionable (p. ej., “Abrir carrito”).
- El diseño dinámico muestra la miniatura del producto específico junto con los indicadores actuales de stock o precio.
Esta relevancia contextual transforma el banner de un elemento publicitario pasivo en una utilidad interactiva.
Gestión de restricciones entre dominios: recomendación de subdominios dedicados para enlaces universales de Safari
Al implementar Enlaces Universales (Universal Links) en iOS, los arquitectos web deben navegar por la restricción de navegación del mismo dominio de Apple Safari, según lo documentado en la Documentación para desarrolladores de Apple sobre cómo permitir que las aplicaciones y los sitios web enlacen con tu contenido. Si un usuario explora una página web en https://example.com y pulsa un enlace universal que apunta al mismo dominio, Safari suele permanecer en el navegador en lugar de iniciar la aplicación nativa.
El uso de un host de enrutamiento asociado por separado puede evitar el comportamiento de navegación del mismo dominio documentado de Safari, pero la apertura de la aplicación nativa sigue dependiendo de una asociación de enlaces universales válida, la elegibilidad de la aplicación instalada y el estado de la plataforma:
- Aloje el sitio web móvil principal en
https://www.example.com. - Dirija los objetivos del banner de Enlaces Universales a través de un subdominio asociado verificado, como
https://app.example.com/product/5501.
El papel de los enlaces profundos diferidos cuando los visitantes web no tienen la aplicación instalada
No todos los visitantes web reorientados por banners dinámicos tienen la aplicación instalada. Los esquemas de URI personalizados (myapp://) pueden no resolverse en dispositivos donde la aplicación no está instalada, a menos que la página proporcione una alternativa explícita.
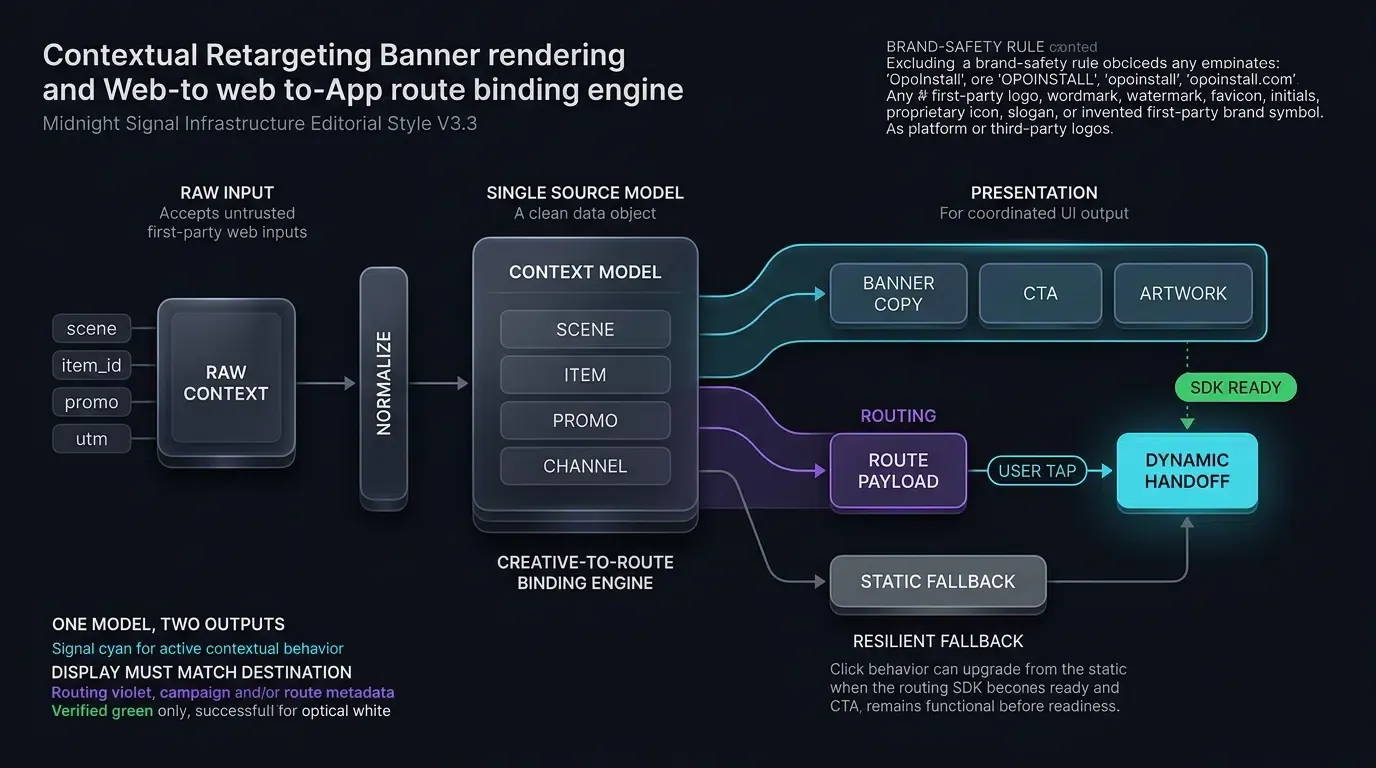
Los enlaces profundos diferidos abordan este escenario. Cuando un usuario sin la aplicación instalada pulsa un banner de reorientación, la capa de enrutamiento captura el contexto de destino previsto (como el SKU visualizado y el token promocional activo) en el servidor de atribución antes de redirigir el navegador a Google Play o la App Store. Cuando el usuario descarga y abre la aplicación por primera vez, un SDK de atribución recupera los parámetros almacenados en caché, lo que permite a la aplicación nativa restaurar la escena objetivo en el primer inicio, siempre que las políticas de privacidad de la plataforma lo permitan.
Mecánica técnica de la vinculación de parámetros dinámicos y el enrutamiento de enlaces profundos
Estructuración de parámetros de URL para reorientación
Una cadena de consulta de reorientación sólida estructura claramente el enrutamiento de destino, los tokens promocionales y la atribución de campaña:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_5501&promo_code=RESTART10&token=TK_1234567890abcdef&utm_source=web_retargeting
Esta carga útil separa limpiamente las instrucciones de enrutamiento (scene=cart), los identificadores comerciales (item_id) y el contexto de seguimiento (utm_source).
Aplicación de la sanitización de datos del lado del cliente y restricciones de longitud
De acuerdo con la Guía de pruebas de seguridad de aplicaciones móviles de OWASP sobre enlaces profundos inseguros, todos los parámetros extraídos de URLs web o del almacenamiento del lado del cliente deben tratarse como entradas no fiables.
Antes de construir cargas útiles de entrega de enlaces profundos:
- Valide los identificadores de
scenecontra una lista de objetivos de vista aprobados (cart,product_detail,promo_hub). - Aplique filtros de expresiones regulares alfanuméricas (p. ej.,
^[A-Za-z0-9_-]{1,64}$) en IDs y códigos promocionales. - Aplique límites estrictos de longitud en los tokens de ruta (p. ej., de 16 a 128 caracteres) y valide las cadenas de campaña contra una política de caracteres y longitud definida por la aplicación, rechazando o reemplazando valores no válidos con valores predeterminados seguros.
- Trate los tokens de ruta como referencias opacas y no confiables. La posesión de un token de ruta nunca debe autorizar el acceso al carrito, descuentos o acciones de cuenta sin una validación de backend autenticada.
Activación de entregas directas mediante controladores de entrega del SDK web
Una integración representativa del SDK web de OpoInstall puede exponer un método de entrega para despertar o instalar; verifique el nombre exacto del método, el constructor, la ruta CDN y el esquema de parámetros con la versión del SDK de producción implementada en su entorno.
OpoInstall admite la entrega de web a aplicación multiplataforma y la recuperación de parámetros diferidos; el mecanismo de enrutamiento exacto y el contrato del SDK dependen de la versión del SDK implementada. Revise la documentación de integración del SDK para conocer los parámetros completos de la interfaz y las especificaciones de la API.
[Usuario navega por página web móvil (p. ej. ve SKU_1024)]
                         │
                         ▼
[Script captura contexto en sesión de origen]
                         │
                         ▼
[Smart Banner dinámico renderiza oferta contextual]
                         │
                         ▼
[Usuario pulsa "CONTINUAR EN APP"]
                         │
     ┌───────────────────┴───────────────────┐
     ▼                                       ▼
[App instalada]                      [App no instalada]
     │                                       │
     ▼                                       ▼
[Universal Link / App Link]          [Capa de enrutamiento web]
     │                                       │
     ▼                                       ▼
[Inicio directo de App nativa]       [Descarga en tienda / Enlace diferido]
     │                                       │
     └───────────────────┬───────────────────┘
                         ▼
          [Recuperación de parámetros por SDK nativo]
                         │
                         ▼
          [Validación de estado del servidor y autenticación]
                         │
                         ▼
          [Renderiza escena específica dentro de la App]
Cómo diseñar una restauración de escenas fluida en la App para la reorientación web
Manejo de inicios en frío frente a reanudaciones en segundo plano en los ciclos de vida de Android e iOS
Las aplicaciones móviles nativas deben manejar las cargas útiles de reorientación entrantes a través de distintos estados de ejecución:
- Reanudación en caliente: La aplicación ya se está ejecutando en la memoria en segundo plano. En Android, la intención se entrega a
onNewIntentcuando la configuración de la tarea de la Actividad reutiliza una instancia existente. En iOS, el enlace se entrega ascene(_:continue:). El enrutador de la aplicación navega por la jerarquía de vistas activa sin reinicializar el estado global. - Inicio en frío: El proceso de la aplicación finaliza. El sistema operativo inicia el proceso y entrega la intención durante el arranque. La arquitectura nativa debe capturar la carga útil, verificar la inicialización y dirigir a la escena de destino una vez que se cargan las jerarquías principales de la interfaz de usuario.
Aislamiento de identificadores de enrutamiento de credenciales de autenticación de usuario
Las URLs de enlaces profundos y los banners de web a aplicación solo deben llevar intención de enrutamiento (qué producto o carrito mostrar) y tokens de referencia opacos de corta duración. Bajo ninguna circunstancia las cadenas de consulta de enlaces profundos deben llevar IDs de usuario de base de datos sin procesar, contraseñas de cuenta o tokens de sesión sin hash.
La aplicación nativa debe resolver de forma independiente la autenticación del usuario desde su almacén de credenciales local seguro (como iOS Keychain o Android Keystore) antes de renderizar información privada del usuario o modificar el estado de la cuenta.
Implementación de puertas de autorización del lado del servidor para descuentos exclusivos y estado del carrito
Una cadena de consulta de enlace profundo válida no garantiza que una promoción permanezca activa o que el usuario tenga derecho a reclamarla. Las aplicaciones cliente deben enviar tokens de ruta al backend para la verificación del lado del servidor:
- Verificar que los códigos de cupón promocionales (
promo_code) no hayan caducado y sean elegibles para el usuario autenticado. - Validar que los tokens del carrito estén activos y pertenezcan a la cuenta autenticada.
- Aplicar la idempotencia de uso único y comprobaciones de reproducción para evitar el abuso de cupones.
Gestión de objetivos obsoletos: enrutamiento de reserva para ofertas caducadas y artículos agotados
Los visitantes web pueden hacer clic en los banners de reorientación días después de que haya finalizado una oferta promocional o un artículo del inventario se haya agotado. Si una aplicación intenta cargar un producto eliminado sin validación de estado, los usuarios encontrarán interfaces rotas.
Las arquitecturas de producción aplican una puerta de reserva de dos niveles:
- Verificación de ruta del lado del cliente: Si la escena de destino no se reconoce o la sintaxis de la carga útil está mal formada, dirija inmediatamente a la pantalla de inicio predeterminada.
- Verificación de estado del lado del servidor: Si la ruta es válida pero el artículo está agotado o el código de promoción ha caducado, muestre una notificación modal informativa (p. ej., “Este artículo está agotado actualmente, pero explora recomendaciones relacionadas”) y realice una transición fluida al centro de categorías relevante.
Implementación frontend y móvil para banners de reorientación contextual
Estructuración del script de frontend contextual con reservas pre-adjuntas
La implementación asume que un contenedor de componentes de banner modular ya está montado dentro del marcado de la página web. El script aplica comprobaciones de nulidad defensivas, clasificación de plataforma, comprobaciones de tiempo de enfriamiento del almacenamiento local y una estricta sanitización de parámetros antes de vincularlos a los controladores del SDK del lado del cliente. La personalización del texto del banner se deriva directamente del modelo de datos normalizado para garantizar una alineación estricta entre el contenido mostrado y la carga útil de entrega subyacente.
Intercepción de Intenciones (Intent) de Android y extracción de parámetros en Kotlin
En Android, la MainActivity principal captura las intenciones de enlaces profundos entrantes a través de onCreate y onNewIntent, normalizando los tipos de datos y validando los campos de la carga útil contra una lista de permitidos antes de delegar en la autorización del backend.
Procesamiento de Enlaces Universales SceneDelegate de iOS en Swift
En iOS, SceneDelegate.swift procesa los Enlaces Universales entregados a través de scene(_:continue:), analizando parámetros, sanitizando entradas y enrutando a los controladores de vista nativos en el actor principal.
La implementación a continuación demuestra la configuración del banner de frontend y la extracción de parámetros nativos para Android (Kotlin) e iOS (Swift). Se muestran patrones de integración representativos de OpoInstall; verifique los nombres de los paquetes, las clases del SDK, las rutas CDN, los nombres de las devoluciones de llamada y las firmas de los métodos con la versión del SDK de OpoInstall implementada actualmente.
// JavaScript: Extracción contextual, puertas de plataforma e integración representativa del SDK
// Patrón de integración representativo. Verifique URLs de scripts, nombres de constructores y firmas de API
// con la versión del SDK de OpoInstall de producción implementada en su entorno.
// Nota: Supone que el marcado de un componente de banner reutilizable con los IDs objetivo ya está montado en el DOM.
(function() {
    var DISMISS_KEY = "retarget_smart_banner_dismissed_at";
    var COOL_DOWN_MS = 7 * 24 * 60 * 60 * 1000; // Ventana de enfriamiento de 7 días

    // 1. Evaluación de plataforma: Suprimir banner en entornos de escritorio
    function getMobilePlatform() {
        var ua = navigator.userAgent || navigator.vendor || window.opera;
        if (/Android/i.test(ua)) return "android";
        var isIOS = /iPad|iPhone|iPod/.test(ua) && !window.MSStream;
        var isIPadOS = (navigator.platform === "MacIntel" && navigator.maxTouchPoints > 1);
        if (isIOS || isIPadOS) return "ios";
        return "unsupported_desktop";
    }

    var platform = getMobilePlatform();
    if (platform === "unsupported_desktop") {
        return; // Suprimir en navegadores de escritorio
    }

    // 2. Verificación de desestimación mediante almacenamiento local
    function shouldShowBanner() {
        try {
            var dismissedAt = localStorage.getItem(DISMISS_KEY);
            if (!dismissedAt) return true;
            var now = new Date().getTime();
            return (now - parseInt(dismissedAt, 10)) > COOL_DOWN_MS;
        } catch (e) {
            return true; // Reserva para mostrar si localStorage está restringido
        }
    }

    if (!shouldShowBanner()) {
        return;
    }

    // Controles de nulidad del DOM: verificar que los elementos existan antes de manipular
    var bannerContainer = document.getElementById("dynamicRetargetBanner");
    var closeBtn = document.getElementById("bannerCloseBtn");
    var actionBtn = document.getElementById("bannerActionBtn");
    var bannerTitle = document.getElementById("bannerTitle");

    if (!bannerContainer || !actionBtn || !bannerTitle) {
        return;
    }

    // 3. Extraer y sanitizar contexto de navegación de origen (esquema 'item_id' consistente)
    var urlParams = new URLSearchParams(window.location.search);
    var rawScene = urlParams.get("scene") || "cart";
    var rawId = urlParams.get("item_id") || "";
    var rawPromo = urlParams.get("promo_code") || "";
    var rawToken = urlParams.get("token") || "";
    var rawChannel = urlParams.get("utm_source") || "web_retargeting";

    function sanitizePayload() {
        var allowedScenes = ["cart", "product_detail", "promo_hub"];
        var targetScene = allowedScenes.indexOf(rawScene) !== -1 ? rawScene : "cart";

        var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
        var targetId = idRegex.test(rawId) ? rawId : "";

        // Validación independiente de código promocional (límite estricto de 32 caracteres que coincide con el contrato Nativo)
        var promoRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var promoCode = promoRegex.test(rawPromo) ? rawPromo : "";

        var tokenRegex = /^[A-Za-z0-9_-]{16,128}$/;
        var routeToken = tokenRegex.test(rawToken) ? rawToken : "";

        var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_retargeting";

        var payload = {
            scene: targetScene,
            token: routeToken
        };
        if (targetId.length > 0) {
            payload.item_id = targetId;
        }
        if (promoCode.length > 0) {
            payload.promo_code = promoCode;
        }

        return {
            payload: payload,
            channelCode: channelCode
        };
    }

    var normalizedData = sanitizePayload();

    // Personalizar mensajes del banner basado en el modelo normalizado
    if (normalizedData.payload.scene === "cart") {
        bannerTitle.textContent = "Continúa tu pedido";
        actionBtn.textContent = "ABRIR CARRITO";
    } else if (normalizedData.payload.scene === "product_detail") {
        bannerTitle.textContent = "Ver producto en la aplicación";
        actionBtn.textContent = "VER ARTÍCULO";
    }

    bannerContainer.style.display = "block";

    // Manejar la desestimación del usuario
    if (closeBtn) {
        closeBtn.addEventListener("click", function() {
            try {
                localStorage.setItem(DISMISS_KEY, new Date().getTime().toString());
            } catch (e) {}
            bannerContainer.style.display = "none";
        });
    }

    // 4. Ruta de reserva estática inicial
    function executeStaticFallback() {
        if (platform === "android") {
            window.location.href = "https://play.google.com/store/apps/details?id=com.example.app";
        } else if (platform === "ios") {
            window.location.href = "https://apps.apple.com/app/id123456789";
        }
    }

    var activeClickHandler = function() {
        executeStaticFallback();
    };

    actionBtn.addEventListener("click", function(e) {
        activeClickHandler(e);
    });

    // 5. Inyección dinámica de script para integración de SDK
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";

    script.onload = function() {
        try {
            if (typeof OpenInstall === "function") {
                var openInstall = new OpenInstall({
                    appKey: "YOUR_OPOINSTALL_APPKEY",
                    onready: function() {
                        var m = this;
                        // Actualizar a entrega de enlace profundo dinámico una vez que el SDK esté listo
                        activeClickHandler = function() {
                            var sanitized = sanitizePayload();
                            m.wakeupOrInstall({
                                data: sanitized.payload,
                                channelCode: sanitized.channelCode
                            });
                        };
                    }
                }, actionBtn);
            }
        } catch (err) {
            // Mantener reserva estática pre-adjunta si falla la inicialización
        }
    };

    script.onerror = function() {
        // Mantener reserva estática pre-adjunta si falla la solicitud de red
    };

    document.head.appendChild(script);
})();
// Android: MainActivity.kt - Procesamiento de Intención de Re-Atraer y Puerta de Validación de Ruta
// Patrón de integración representativo. Verifique nombres de paquetes, clases de devolución de llamada y firmas de métodos
// con la versión del SDK de OpoInstall de producción implementada en su entorno.
package com.example.app.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class ValidatedRetargetingRoute(
    val scene: String,
    val targetId: String,
    val promoCode: String,
    val routeToken: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * Normaliza las representaciones de datos heterogéneas del SDK (Cadena JSON, Mapa o JSONObject)
     * en un modelo de reorientación canónico propiedad de la aplicación con una comprobación estricta de tipo de fallo cerrado.
     */
    fun normalize(rawPayload: Any?): ValidatedRetargetingRoute? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Tipo de carga útil del SDK no compatible: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        if (scene.isEmpty()) return null

        return ValidatedRetargetingRoute(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            promoCode = stringMap["promo_code"] ?: "",
            routeToken = stringMap["token"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "Falló el análisis de la cadena JSON", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Fallo cerrado: rechazar tipos que no sean String para evitar exploits de coacción de tipo
            if (value !is String) {
                Log.w("PayloadAdapter", "Valor de carga útil rechazado que no es cadena para la clave: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Clave o valor rechazado que no es cadena en mapa sin procesar: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object RetargetingRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "promo_code", "token")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub")

    fun validate(payload: ValidatedRetargetingRoute): ValidatedRetargetingRoute? {
        // Paso 1: Validación de clave de fallo cerrado estricta (rechazar claves de carga útil desconocidas)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Paso 2: Validar escena contra lista de permitidos estricta
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Paso 3: Aplicar límites alfanuméricos y de longitud en el identificador de destino
        val alphanumericRegex = Regex("^[A-Za-z0-9_-]+$")
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(alphanumericRegex))) {
            return null
        }
        if (payload.promoCode.isNotEmpty() && (payload.promoCode.length > 32 || !payload.promoCode.matches(alphanumericRegex))) {
            return null
        }

        // Paso 4: Validar formato de token de ruta
        if (payload.routeToken.isNotEmpty() && (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(alphanumericRegex))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Procesar intención de reorientación de inicio en frío
        intent?.let { handleRetargetingIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Procesar intención de reorientación de reanudación en caliente cuando se reutiliza la Actividad
        handleRetargetingIntent(intent)
    }

    private fun handleRetargetingIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawPayload = appData.data
                if (rawPayload == null) return

                // Paso 1: Normalizar carga útil del SDK del proveedor directamente mediante adaptador
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload)
                val validatedRoute = canonicalPayload?.let { RetargetingRouteValidator.validate(it) }

                if (validatedRoute != null) {
                    // Paso 2: Validar autorización del servidor y estado del recurso mediante sesión de aplicación autenticada
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("La oferta o el artículo de reorientación solicitado ha caducado.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Carga útil de reorientación mal formada o no autorizada.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: ValidatedRetargetingRoute) {
        Log.i("AppNavigator", "Navegando a la escena de reorientación: ${route.scene}")
        // Despachar al controlador de navegación interno
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Reserva segura a la pantalla principal: $reason")
        // Mostrar aviso y dirigir a la vista de inicio predeterminada
    }
}

// Marcador de posición de autorización de backend específico de la aplicación (no una API del SDK de OpoInstall)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // Marcador de posición de fallo cerrado: debe conectarse a la API de autorización de backend en vivo.
        // El backend de producción verifica la sesión de usuario activa, la caducidad del token, la propiedad del carrito y la idempotencia de uso único.
        val isAuthorized = false
        callback(isAuthorized)
    }
}
// iOS: SceneDelegate.swift - Procesamiento de Enlace Universal y Puerta de Validación de Ruta
// Patrón de integración representativo. Verifique nombres de paquetes, clases de devolución de llamada y firmas de métodos
// con la versión del SDK de OpoInstall de producción implementada en su entorno.
import UIKit
import libOpoInstallSDK

struct ValidatedRetargetingRoute {
    let scene: String
    let targetId: String
    let promoCode: String
    let routeToken: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * Normaliza las representaciones de datos heterogéneas del SDK (Diccionario, Cadena JSON o objeto personalizado)
     * en un modelo canónico propiedad de la aplicación con una comprobación estricta de tipo de fallo cerrado.
     */
    static func normalize(rawPayload: Any?) -> ValidatedRetargetingRoute? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON deserialization failed: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> ValidatedRetargetingRoute? {
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Valor no cadena rechazado para la clave: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let promoCode = dict["promo_code"] as? String ?? ""
        let routeToken = dict["token"] as? String ?? ""
        let keys = Set(dict.keys)

        return ValidatedRetargetingRoute(
            scene: scene,
            targetId: targetId,
            promoCode: promoCode,
            routeToken: routeToken,
            rawKeys: keys
        )
    }
}

class RetargetingRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "promo_code", "token"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub"]

    static func validate(payload: ValidatedRetargetingRoute) -> ValidatedRetargetingRoute? {
        // Paso 1: Validación de clave de fallo cerrado (rechazar claves de carga útil desconocidas)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Paso 2: Validar escena contra lista de permitidos estricta
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Paso 3: Aplicar límites alfanuméricos y de longitud en el identificador de destino y código promocional
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.promoCode.isEmpty {
            guard payload.promoCode.count <= 32, payload.promoCode.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // Paso 4: Validar formato de token de ruta
        if !payload.routeToken.isEmpty {
            guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
                  payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // Inicializar SDK OpoInstall
        OpoInstallSDK.initWith(self)

        // Manejar inicio en frío mediante Enlace Universal
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Manejar reanudación en caliente mediante Enlace Universal
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // Devolución de llamada Wakeup de OpoInstallDelegate
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawPayload = data.data else {
            return
        }

        // Paso 1: Normalizar representación de carga útil del SDK del proveedor con comprobación estricta de tipo
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: rawPayload),
              let validatedRoute = RetargetingRouteValidator.validate(payload: canonicalPayload) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Carga útil de reorientación mal formada o no autorizada")
            }
            return
        }

        // Paso 2: Validar autorización del servidor y estado del recurso mediante sesión de aplicación autenticada
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
            DispatchQueue.main.async {
                if isAuthorized {
                    self.executeTargetNavigation(route: validatedRoute)
                } else {
                    self.executeLobbyFallback(reason: "Recurso caducado o no autorizado")
                }
            }
        }
    }

    private func executeTargetNavigation(route: ValidatedRetargetingRoute) {
        NSLog("[AppNavigator] Navegando a la escena de reorientación: %@", route.scene)
        // Ejecutar transición de controlador de vista interno
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] Reserva segura a la pantalla principal: %@", reason)
        // Mostrar aviso y dirigir al controlador de vista raíz
    }
}

// Marcador de posición de autorización de backend específico de la aplicación (no una API del SDK de OpoInstall)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // Marcador de posición de fallo cerrado: debe conectarse a la API de autorización de backend en vivo.
        // El backend de producción verifica la sesión de usuario, la caducidad del token, la propiedad del carrito y la idempotencia de uso único.
        let isAuthorized = false
        completion(isAuthorized)
    }
}
Ejecución de navegación segura para hilos: Preservar la seguridad de hilos de UI
Las devoluciones de llamada de escena llegan en el ciclo de vida de UIKit; las devoluciones de llamada de autorización asíncronas deben dirigir las mutaciones de la interfaz de usuario de vuelta al actor principal o hilo de UI (DispatchQueue.main.async en Swift, runOnUiThread en Kotlin) para mantener la seguridad de los hilos y evitar fallos visuales en el renderizado.
Matriz de embudo de reorientación de Web a App y medición de rendimiento
Puertas de telemetría para reorientación de Web a App
Para evaluar empíricamente el rendimiento de la campaña de reorientación, los equipos de crecimiento rastrean cuatro métricas principales del embudo:
- Tasa de clics (CTR) del banner: La proporción de visitantes de la página web móvil que pulsan el Smart App Banner dinámico.
- Tasa de clics a apertura de App (CAOR): El porcentaje de clics en el banner que resultan en una apertura verificada de la aplicación nativa.
- Tasa de éxito de restauración de escena: El porcentaje de sesiones de aplicaciones con enlaces profundos que validan y renderizan correctamente la escena de destino sin recurrir a la pantalla principal.
- Tasa de conversión posterior (CVR): La proporción de usuarios reorientados que completan una acción principal (como el pago o el registro) dentro de una ventana de atribución definida (por ejemplo, 24 horas).
Auditoría de curvas de retención: experimentación de cohortes controladas para visitantes reorientados
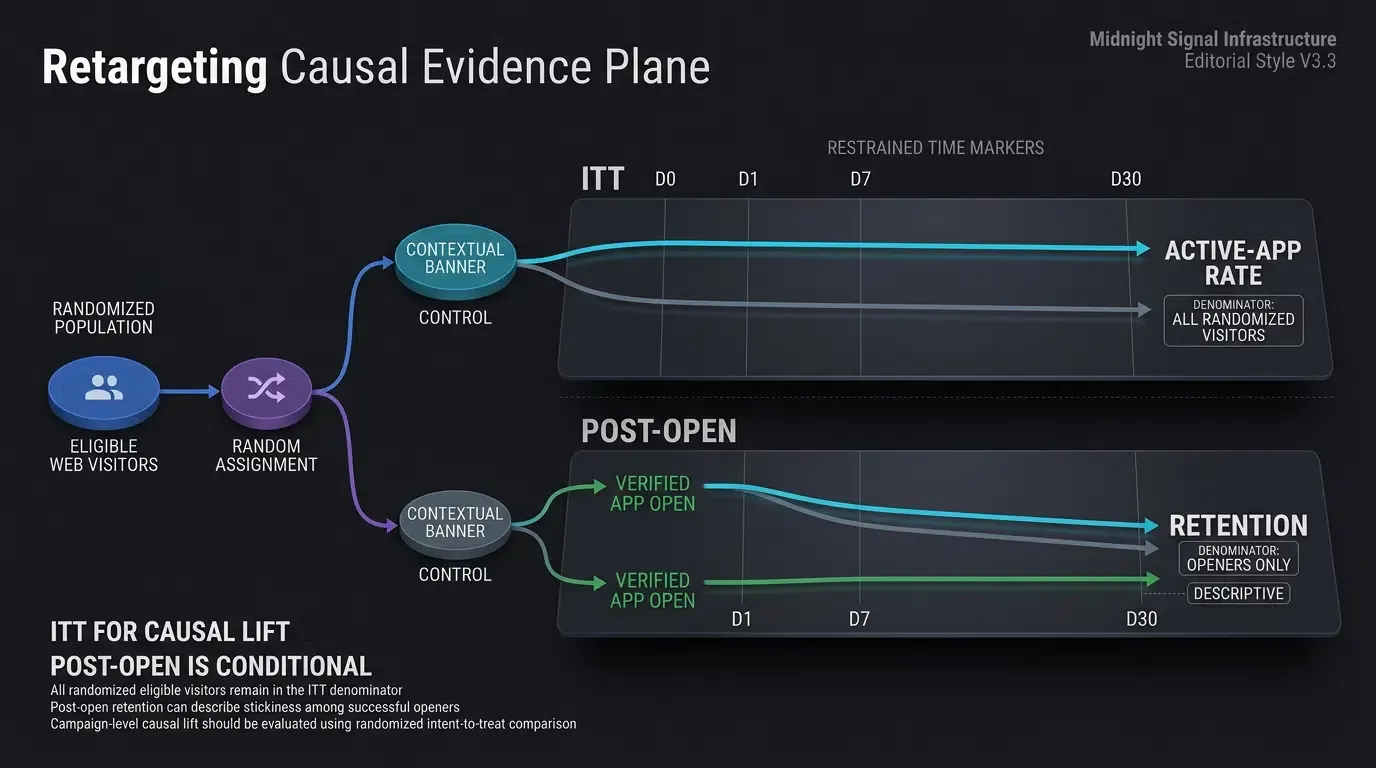
La eficacia de la re-atracción debe evaluarse mediante una experimentación controlada que distinga claramente el impulso comercial de Intención de Tratar (ITT) de la retención condicional posterior a la apertura:
-
Tasa de App Activa de Intención de Tratar (ITT) (
): Para evaluar el impulso causal a través de todos los visitantes web elegibles sin condicionamiento post-tratamiento, los equipos de datos comparan cohortes de visitantes aleatorizadas expuestas a banners contextuales frente a un grupo de control aleatorizado expuesto a banners genéricos o navegación web estándar: -
Retención condicional posterior a la apertura (
): Para analizar la adherencia a la aplicación entre los usuarios que completaron con éxito la entrega de web a aplicación, los equipos supervisan la retención condicionada al inicio inicial de la aplicación:
La retención condicional (
Matriz de evaluación de canales de reorientación de Web a App ilustrativa
La tabla a continuación contrasta los enfoques principales de banners de web a aplicación según sus capacidades técnicas y características operativas:
| Dimensión del embudo | Banner web estático | Banner nativo de Safari | Banner de reorientación dinámica (OpoInstall) |
|---|---|---|---|
| Precisión de segmentación | Genérica (Todos los usuarios ven el mismo contenido) | Metadatos fijos de la App Store | Dinámica (SKU, carrito o categoría específica) |
| Alcance multiplataforma | Renderizado amplio en navegador web | Solo Safari en plataformas Apple compatibles | Amplio entre navegadores (Android, iOS, Chrome, Safari) |
| Destino de entrega en App | Pantalla principal predeterminada | Pantalla principal o argumento estático | Escena de destino con enlace profundo (carrito, producto, promoción) |
| Gestión de desestimación | Sin gestión / cookie básica | Supresión controlada por Safari | Ventana de enfriamiento configurada por el desarrollador |
| Interacción posterior | Empírica (Medir por cohorte/canal) | Empírica (Medir por cohorte/canal) | Empírica (Medir por cohorte/canal) |
Preguntas frecuentes (FAQ)
¿En qué se diferencian los banners dinámicos de aplicaciones inteligentes de los banners inteligentes estáticos?
¿Cómo preserva el contexto la reorientación de web a aplicación si el usuario ha desinstalado la aplicación?
¿Cómo puedo evitar que los banners de reorientación de web a aplicación causen un cambio de diseño acumulativo (CLS)?
Resumen y marco de decisión
La reorientación de los visitantes de la web móvil mediante Smart App Banners dinámicos cierra la brecha entre el tráfico de navegación en la parte superior del embudo y las experiencias de las aplicaciones nativas con un contexto preservado. Confiar en sugerencias genéricas de la pantalla de inicio o en enlaces estáticos a la tienda descarta una valiosa intención de compra y puede introducir una fricción de conversión adicional que debería medirse en función de la eficiencia de adquisición.
Al capturar señales de navegación web de origen, renderizar banners HTML personalizados y ejecutar entregas de enlaces profundos verificadas en controladores de vista nativos, los equipos de ingeniería y crecimiento reducen la fricción de conversión y respaldan una interacción sostenida con la aplicación. Las ganancias de retención posteriores y el ROI de la campaña deben validarse empíricamente mediante experimentos de cohortes controladas.
Para explorar la integración de banners web multiplataforma y arquitecturas de enlaces profundos dinámicos, consulte la documentación de integración del SDK.
Materiales relacionados
-
Conceptos: Interacción con la aplicación, redirección de web a aplicación, Smart App Banners dinámicos, restauración de escenas, embudos de reorientación
-
Tecnologías: Universal Links, Android App Links, enlaces profundos diferidos, W3C Web Storage
-
Estándares: Identificador de recursos uniforme IETF RFC 3986, especificación de dominios asociados de Apple, protocolo de enlaces de activos digitales de Android, guía de pruebas de seguridad de aplicaciones móviles de OWASP (MASTG)
-
APIs / Patrones de integración: Patrón de integración de enlaces profundos de web a aplicación,
getIntentde Android,UIWindowSceneDelegatede iOS -
Documentación oficial y referencias:
Share this article