¿Cómo preparar una lista de verificación técnica para el lanzamiento de una aplicación móvil? Preparar una lista de verificación técnica para el lanzamiento requiere verificar las asociaciones de dominio de Universal Links y App Links, auditar los archivos AASA y assetlinks.json, validar la inicialización del SDK y realizar pruebas de enrutamiento paramétrico en dispositivos limpios antes de enviar la aplicación a la tienda.
Una lista de verificación para el lanzamiento de aplicaciones es un protocolo de auditoría técnica integral previo al envío, diseñado para verificar la infraestructura móvil crítica (incluyendo dominios de enlace profundo, ciclos de vida del SDK de atribución y tuberías de restauración de parámetros) antes de su lanzamiento comercial. Realizar pruebas de pre-vuelo sistemáticas ayuda a los equipos de ingeniería a identificar riesgos de navegación post-lanzamiento, defectos de integración de atribución y problemas de preparación para la implementación.
| Término | Definición | Entidad relacionada | Rol de intención de búsqueda |
|---|---|---|---|
| Lanzamiento de App | La implementación operativa y técnica de una aplicación móvil en las tiendas de aplicaciones públicas. | Gestión de lanzamiento móvil | Informativo / Comercial |
| Archivo AASA | Un archivo JSON alojado en el servidor que establece una asociación verificada entre una aplicación de Apple y un sitio web. | Universal Links | Técnico / Informativo |
| Digital Asset Links | Un protocolo que establece la propiedad verificada entre una aplicación Android y un dominio HTTPS. | Android App Links | Técnico / Informativo |
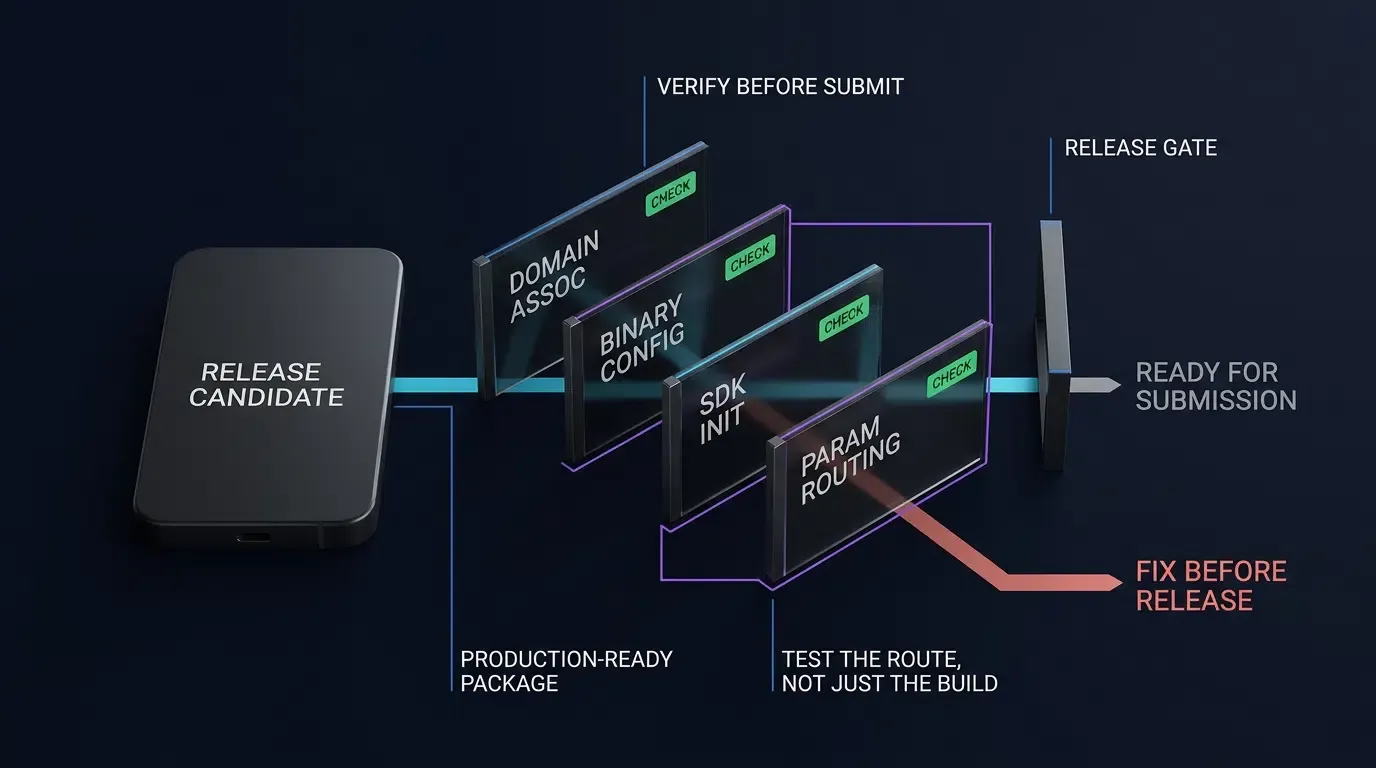
¿Por qué la verificación de enlaces profundos antes del lanzamiento protege el ROI de tu aplicación?
El costo comercial de los fallos al lanzar en la tienda: Por qué los cambios tras la aprobación dañan el crecimiento
Un lanzamiento público de una aplicación es un hito riguroso en la entrega de software. Una vez que un binario pasa la revisión de la App Store o los controles de seguridad automatizados de Google Play y llega a producción, los descuidos técnicos en la infraestructura de enlaces profundos (deep linking) o atribución provocan cuellos de botella comerciales agudos. Si las campañas de marketing comienzan a distribuir URL de seguimiento mientras la asociación de dominio subyacente está rota, los usuarios entrantes encontrarán pantallas genéricas o errores 404 del navegador en lugar de las rutas promocionales previstas.
Los defectos de configuración nativa (como un entitlement de Associated Domains incorrecto o una declaración de paquete errónea en el binario distribuido) pueden requerir recompilar el binario, incrementar los números de versión y volver a enviarlo a las tuberías de revisión de la tienda. Este ciclo suele tomar varios días hábiles, dejando estancada la inversión en medios pagados y frenando el impulso de adquisición de usuarios durante la ventana crítica de lanzamiento. Por el contrario, los defectos de asociación del lado del servidor, como una huella de certificado de firma SHA-256 incorrecta en el archivo assetlinks.json alojado en el sitio web o componentes de ruta AASA mal configurados, a menudo pueden corregirse directamente en el servidor de alojamiento, seguidos de una re-verificación del dominio.
Arquitectura de pre-vuelo: Desacoplando la firma del código binario de la verificación de dominio
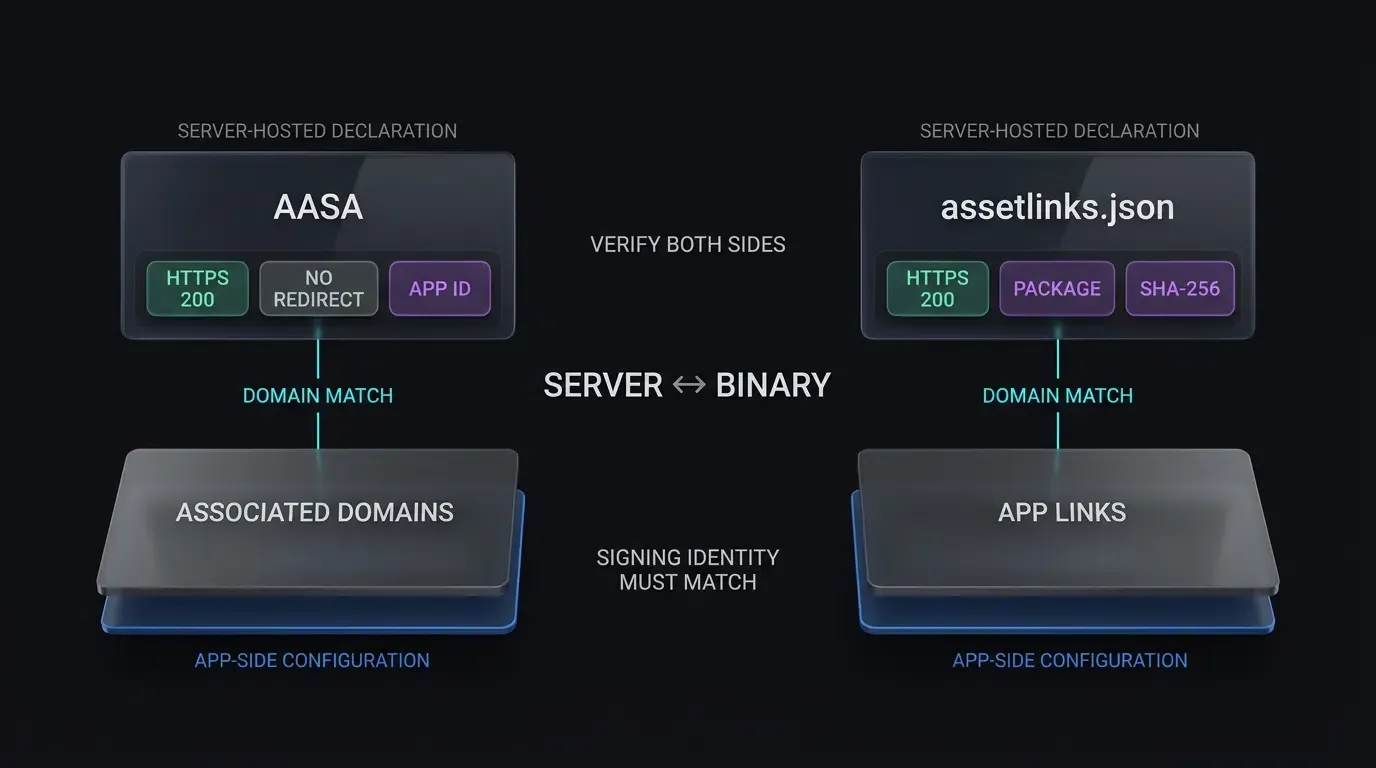
Una estrategia de verificación de pre-vuelo resiliente separa la compilación del binario del lado del cliente de la verificación de dominio del lado del servidor. Mientras que la compilación establece la lógica de enrutamiento nativo y los hooks del SDK, los sistemas operativos confirman la autoridad de destino recuperando declaraciones JSON externas alojadas en dominios HTTPS designados.
Verificar que los archivos de declaración alojados en el servidor coincidan con las configuraciones binarias locales antes de cargar las compilaciones finales a las consolas de la tienda garantiza que la verificación app-a-sitio tenga éxito tras la instalación. Openinstall, una plataforma de medición móvil independiente, ofrece flujos de trabajo de prueba que permiten a los equipos de lanzamiento validar la transmisión de parámetros y los mapeos de dominio en entornos de staging antes del lanzamiento público.
Establecimiento de umbrales de puerta de lanzamiento para fases de soft launch y producción
Los marcos de ingeniería de lanzamiento requieren puertas de calidad deterministas antes de la promoción del código. Los lanzamientos de aplicaciones con enlaces profundos dependen de Universal Links y App Links verificados cuando el enrutamiento contextual web-a-app está en alcance. Los equipos que despliegan lanzamientos escalonados o soft launches geográficos deben aplicar criterios estrictos en las compilaciones de prueba:
- Puerta de validación de dominio: Verificación automatizada de los endpoints de asociación de dominio de producción y staging mediante consultas de línea de comandos.
- Puerta de restauración tras inicio en frío (cold-start): Recuperación de parámetros verificada en dispositivos de prueba físicos limpios tras un flujo de redirección simulado desde la tienda.
- Puerta de seguridad de respaldo (fallback): Degradación confirmada de forma controlada a la vista de inicio de la aplicación o a la página web de destino cuando se presentan cadenas de enrutamiento mal formadas, expiradas o alteradas.
Cómo auditar Universal Links de iOS y alojamiento AASA antes de enviar la aplicación
Validación del formato JSON apple-app-site-association y encabezados HTTPS
Los Universal Links de iOS requieren un archivo JSON apple-app-site-association (AASA) alojado de forma segura en el dominio de destino. Los sistemas operativos consultan este archivo para identificar qué rutas URL deben activar la ejecución nativa de la aplicación en lugar de las sesiones de navegación predeterminadas en Safari.
El archivo AASA debe residir en https://<dominio>/.well-known/apple-app-site-association o https://<dominio>/apple-app-site-association. La auditoría de pre-vuelo debe verificar tanto los encabezados de respuesta HTTP como la validez del cuerpo JSON:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
El comando inicial debe devolver un código de estado HTTP 200 OK sin seguir redirecciones (las redirecciones HTTP 301 o 302 causan que falle la validación de asociación de iOS). El servidor debe servir la carga útil a través de una conexión HTTPS válida, utilizando el encabezado Content-Type: application/json.
La carga útil JSON debe adherirse estrictamente a las especificaciones modernas del esquema de Apple sin envolver arreglos incorrectamente:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "Coincide con rutas de campañas promocionales"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "Preserva el enrutamiento web para documentación de ayuda"
          }
        ]
      }
    ]
  }
}
Evitar retrasos en el caché de CDN de Apple mediante entitlements de modo desarrollador
En iOS 14 y versiones posteriores, la CDN de Apple recupera y almacena en caché el archivo AASA. Apple no publica una garantía fija de propagación de 48 horas y no existe un control directo de invalidación de CDN. Los dispositivos buscan actualizaciones periódicamente; según la guía técnica de Apple, los dispositivos instalados verifican aproximadamente una vez por semana, mientras que reinstalar la aplicación puede activar la recuperación de registros de asociación actualizados.
Para pruebas exclusivas de desarrollo, los equipos pueden agregar ?mode=developer a su entitlement de Associated Domains, habilitar el modo desarrollador y Associated Domains Development en la configuración del dispositivo, y ejecutar una compilación firmada con un perfil de aprovisionamiento de desarrollo:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
Debido a que este modo alternativo requiere una firma de desarrollo, sirve como una herramienta de diagnóstico y no como una ruta de verificación de TestFlight o producción.
Auditoría de entitlements binarios mediante herramientas de línea de comandos de macOS
Antes de cargar un archivo a TestFlight o App Store Connect, verifique que Xcode integró correctamente el entitlement de Associated Domains deseado durante la compilación binaria:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
Inspeccione la salida XML para confirmar que la clave com.apple.developer.associated-domains existe, no contiene errores de formato ni espacios adicionales, e incluye las cadenas de host de producción esperadas.
Validación de la propagación AASA en la CDN mediante consultas de verificación
Antes de promover una compilación a producción pública, consulte la caché pública de Apple para verificar que la CDN ha analizado y validado el registro AASA del lado del servidor:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
Una respuesta coincidente de la CDN es una señal de diagnóstico útil, pero no debe tratarse como una garantía del comportamiento de Universal Link en cada dispositivo. Confirme el estado de asociación del lado del dispositivo al diagnosticar la preparación del lanzamiento.
Cómo verificar Android App Links y asociaciones de dominio mediante CLI
Estructuración de assetlinks.json con huellas digitales de almacén de claves de producción
Android App Links requiere un archivo de declaración Digital Asset Links alojado en https://<dominio>/.well-known/assetlinks.json. Esta declaración informa al sistema operativo Android que el paquete móvil designado tiene autoridad verificada para abrir enlaces web específicos.
El archivo assetlinks.json debe contener la huella digital exacta del certificado SHA-256 del almacén de claves (keystore) utilizado para firmar el binario de destino:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
Para extraer la huella digital de producción de un keystore de lanzamiento existente, ejecute la utilidad keytool de Java:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Si realiza la implementación mediante Google Play App Signing, asegúrese de que la huella digital declarada en assetlinks.json coincida con el Certificado de clave de firma de la aplicación listado en Google Play Console, en lugar de la clave de carga local.
Configuración de filtros de intención: Aislando App Links HTTPS verificados de esquemas personalizados
De acuerdo con la Guía de desarrolladores de Android sobre cómo añadir filtros de intención para App Links, los archivos de manifiesto deben aislar los filtros de App Link verificados de las alternativas de esquema personalizado. Mezclar declaraciones de esquema personalizado dentro de un bloque de filtro autoVerify="true" corre el riesgo de romper la verificación de host en las versiones de Android.
<!-- AndroidManifest.xml: Filtro de intención de App Link verificado -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- Filtro de intención separado para esquema de respaldo personalizado -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Ejecución de diagnósticos de verificación de dominio automatizados mediante Android Debug Bridge (ADB)
Tras la instalación local de una compilación candidata de lanzamiento, active la verificación manual de dominio mediante el Android Debug Bridge (ADB) para validar la aprobación del dominio:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
Permita que el verificador termine las solicitudes de red, luego consulte el estado del subsistema de verificación para confirmar la aprobación del dominio:
adb shell pm get-app-links com.example.app
La salida de la terminal debe indicar un estado verificado:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Firmas: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Estado de verificación de dominio:
      app.example.com: verificado
Manejo de estados de verificación de dominio actualizados en Android 12 y superior
En Android 12 y versiones posteriores, los hosts declarados se evalúan de forma independiente. Si un dominio se verifica correctamente, la aplicación puede servir como controlador predeterminado para los enlaces de ese host verificado, incluso si otro host declarado falla la verificación. Por el contrario, en Android 11 y versiones inferiores, la verificación de dominio es de todo o nada: si algún host declarado falla la verificación, la verificación automática de enlaces puede fallar para todos los hosts en ese bloque de filtro. Consultar la Guía de desarrolladores de Android sobre resolución de problemas de App Links ayuda a identificar discrepancias de firma, bucles de redirección o barreras de conectividad de red.
Protocolos de prueba de extremo a extremo para paso de parámetros y restauración de escenas
La diferencia crítica entre activaciones de enlaces profundos en caliente y restauración de parámetros diferida
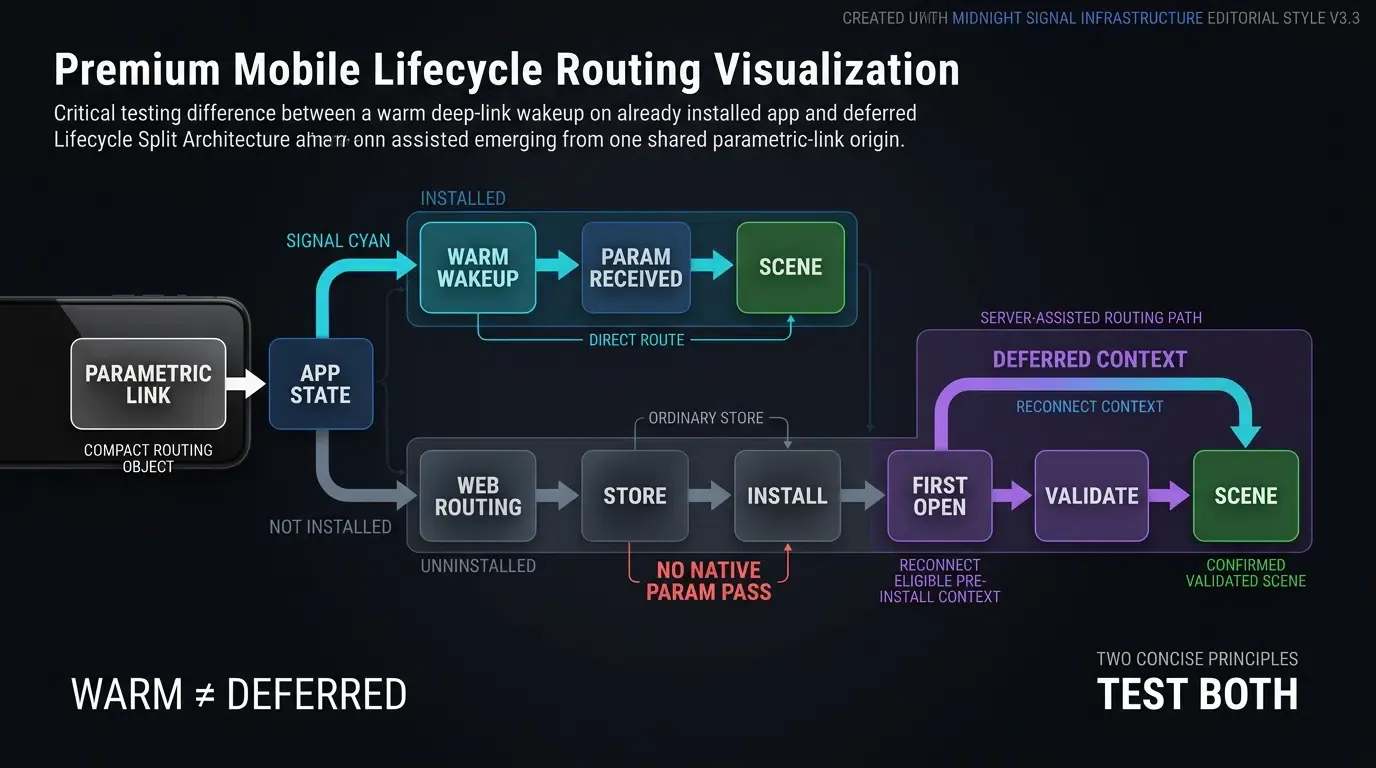
La verificación de pre-vuelo debe distinguir entre dos estados principales del ciclo de vida del enlace profundo:
- Activación directa (Warm Launch): La aplicación ya está instalada en el dispositivo de prueba. Tocar un Universal Link o App Link inicia o reanuda directamente el proceso de la aplicación, pasando parámetros de consulta a través de intenciones nativas o delegados de actividad del usuario.
- Restauración de parámetros diferida (Cold Launch Post-Instalación): La aplicación no está instalada en el dispositivo de prueba. Tocar el enlace abre una página de enrutamiento web, conserva el contexto, redirige al usuario a la tienda y restaura los parámetros dinámicos tras el primer inicio de la aplicación.
Verificación de la inicialización temprana del SDK sin bloquear el hilo principal
Los SDK de atribución y enlaces profundos deben inicializarse temprano en el ciclo de vida de la aplicación para registrar los hooks de intención entrantes. En arquitecturas Android, la inicialización debe ocurrir dentro del callback Application.onCreate(), protegiéndose contra la re-inicialización de procesos múltiples. En entornos iOS, la configuración pertenece a application(_:didFinishLaunchingWithOptions:).
Si bien los hooks de registro inicial se ejecutan al iniciar la aplicación, los cálculos pesados y la E/S de red bloqueante deben permanecer fuera del hilo principal de la interfaz de usuario de Android para evitar advertencias de Aplicación No Responde (ANR).
La siguiente implementación técnica ilustra la lógica de validación de pre-vuelo estructurada en arquitecturas Android nativas (Kotlin) e iOS (Swift). Los desarrolladores pueden revisar la documentación de integración del SDK para conocer las especificaciones del ciclo de vida de cada marco.
// Android: MainActivity.kt - Registro de intención de pre-vuelo y diagnósticos de enrutamiento
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Auditar intención de inicio en frío
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Auditar intención de reanudación en caliente
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "No se resolvieron parámetros de enlace profundo.")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "Ruta de pre-vuelo verificada - Canal: $channel, Carga útil: $customData")

                // Paso 1: Higienización de entrada, restricciones de tipo y validación de ruta
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // Paso 2: Delegar la autorización al servicio backend usando la sesión autenticada de la aplicación
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("La ruta no está autorizada, ha expirado o no está disponible.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Carga útil de ruta mal formada o no verificada.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // Validar escena contra una lista blanca estricta
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // Imponer restricciones de longitud y lista blanca de caracteres en el identificador de destino
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "Falló la validación de la carga útil JSON", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // La sesión autenticada es proporcionada por el estado de la sesión de la aplicación; la URL proporciona contexto de ruta
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "Navegando a la escena validada: ${route.scene}, ID: ${route.targetId}")
        // Ejecutar enrutador de navegación interno a la escena de destino
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "Ejecutando respaldo seguro al lobby: $reason")
        // Navegar de forma segura al lobby principal predeterminado
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Acción: $action, URI de datos: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - Auditoría y registro de Universal Links de pre-vuelo
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // Inicializar el SDK de OpoInstall temprano sin bloquear el hilo principal
        OpoInstallSDK.initWith(self)
        return true
    }

    // Manejar Universal Links entrantes
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] URL de Universal Link entrante: %@", webpageURL.absoluteString)
        }

        // Delegar el análisis al SDK de OpoInstall
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // Manejo de callback de activación
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] No se restauraron parámetros dinámicos.")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link verificado - Canal: %@, Carga útil: %@", channel, payload)

        // Paso 1: Higienización de entrada, comprobaciones de longitud y validación de lista blanca
        if let validatedRoute = validateRoutePayload(payload) {
            // Paso 2: Delegar la autorización al servicio backend usando la sesión autenticada de la aplicación
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "La ruta no está autorizada, ha expirado o no está disponible.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Falló la validación de carga útil o el destino expiró")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // Validar escena contra una lista blanca estricta
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // Imponer restricciones de longitud y conjunto de caracteres en el identificador de destino
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] Error al deserializar la carga útil de ruta JSON: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // La sesión autenticada es proporcionada por el estado de la sesión de la aplicación; la URL proporciona contexto de ruta
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] Navegando a la escena validada: %@, ID: %@", route.scene, route.targetId)
        // Ejecutar enrutador de navegación interno a la escena de destino
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] Navegando a respaldo seguro al lobby: %@", reason)
        // Navegar de forma segura al lobby principal predeterminado
    }
}
Validación de higienización de entrada y respaldos para parámetros de ruta mal formados o expirados
Dado que las cadenas de consulta de URL y las cargas útiles de enlaces profundos provienen de entornos web externos, las aplicaciones deben tratar las cargas útiles entrantes como entradas no confiables. Los conjuntos de verificación deben confirmar que:
- Las cadenas de consulta faltantes o nulas no producen excepciones de puntero nulo o bloqueos de la aplicación durante la inicialización.
- Los parámetros de ruta fuerzan un análisis estricto de tipo de datos, filtros de lista blanca de caracteres y límites de longitud.
- La autorización del servidor verifica el estado del recurso de destino y la elegibilidad de la sesión antes de la ejecución de la escena, activando un respaldo seguro si está expirado o no autorizado.
Automatización de controles de sanidad previos al lanzamiento en dispositivos físicos limpios
Por qué las pruebas en emuladores deben complementarse con validación en dispositivos físicos
Probar enlaces profundos y la restauración de parámetros únicamente en emuladores de software introduce riesgos significativos de falsos positivos. Los emuladores comparten los portapapeles del sistema operativo host, carecen de limitación de red específica del operador y no logran emular servicios de optimización de batería específicos del proveedor que pueden retrasar las tareas en segundo plano del SDK.
La verificación de pre-vuelo debe ejecutarse en hardware físico que abarque múltiples versiones del sistema operativo a través de diversos entornos de fabricantes de equipos originales (OEM).
Prueba de flujos de descarga escalonados: Uso de códigos QR parametrizados para verificación interna
Para validar enlaces profundos diferidos, los equipos de lanzamiento despliegan un marco de verificación de doble etapa que prueba tanto la mecánica local como los caminos de distribución de la tienda:
- Simulación de instalación local: Instalar directamente una compilación de desarrollo o ad-hoc firmada en un dispositivo físico limpio para verificar los callbacks del SDK, los requisitos previos de coincidencia diferida documentados y la restauración de parámetros sin la sobrecarga de la tienda.
- Validación de distribución en tienda: Implementar compilaciones candidatas de lanzamiento en pistas oficiales de pre-lanzamiento (TestFlight para iOS y Google Play Internal o Closed Testing para Android). Escanear un código QR de prueba (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), seguir el camino de descarga de la tienda y verificar que la aplicación instalada recupere los parámetros con precisión en el primer inicio.
Simulación de inicios de aplicación en frío, reinicios de proceso y estados de reanudación en segundo plano
La verificación completa requiere validar la restauración del estado bajo diversas condiciones de proceso:
- Arranque en frío: Iniciar la aplicación mediante un Universal Link cuando el proceso ha sido terminado completamente de la memoria del dispositivo.
- Reanudación en caliente: Iniciar la aplicación mediante un enlace cuando el proceso está suspendido en segundo plano, confirmando que
onNewIntentocontinueUserActivitycapturan el evento. - Evicción por presión de memoria: Suspender la aplicación, simular la presión de memoria del sistema a través de las opciones de desarrollador para eliminar el proceso en segundo plano y verificar que el estado enlazado profundamente se restaure de manera predecible tras el relanzamiento de la aplicación.
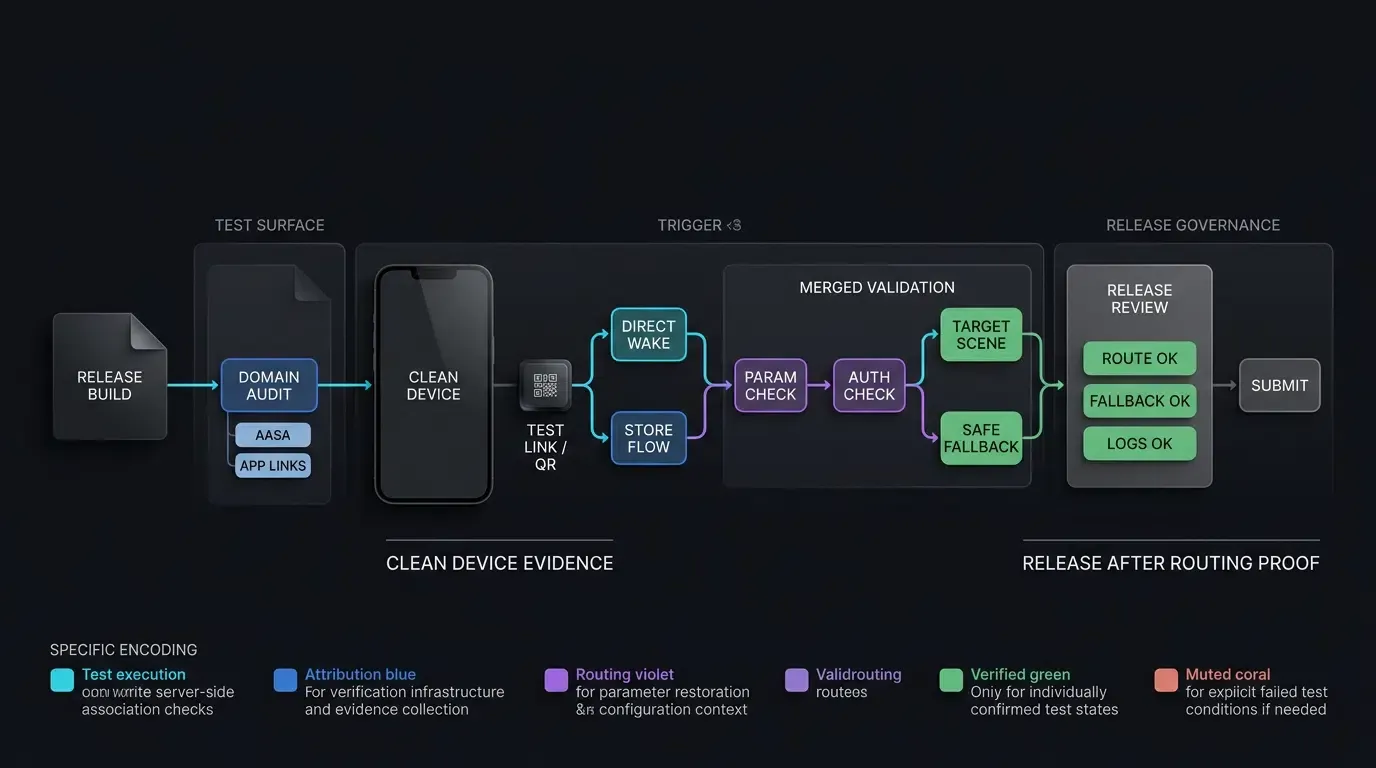
[Compilación previa al lanzamiento configurada]
              │
              ▼
[Auditoría de asociación de plataforma]
   ┌──────────┴──────────┐
   ▼                     ▼
[Verificación AASA iOS] [Verificación DAL Android]
   │                     │
   ▼                     ▼
[Consulta CDN Apple]  [Verificación ADB App-Link]
   │                     │
   └──────────┬──────────┘
              ▼
[Instalación en Sandbox de dispositivo limpio]
              │
              ▼
[Escaneo de QR & enlace paramétrico]
              │
              ▼
[Recuperación & validación de parámetros SDK]
   ┌──────────┴──────────┐
   ▼                     ▼
[Escena cargada] [Respaldo seguro activado]
              │
              ▼
[Lanzamiento de producción aprobado]
Matriz de verificación técnica previa al lanzamiento y mitigación de fallos
Lista de verificación técnica integral de pre-vuelo
La siguiente matriz resume los puntos de control de validación de infraestructura primaria, diagnósticos de línea de comandos asociados y protocolos de remediación táctica:
| Categoría de punto de control | Prueba de verificación | Comando o herramienta de diagnóstico | Resultado esperado | Mitigación de fallos |
|---|---|---|---|---|
| Universal Links iOS | Validez JSON AASA y respuesta HTTPS | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, JSON válido, encabezado application/json |
Corregir tipo MIME del servidor y eliminar redirecciones |
| Propagación CDN Apple | Ingesta de caché de CDN en borde | curl https://app-site-association.cdn-apple.com/a/v1/domain |
JSON en caché válido que coincida con el perfil local | Revisar estado de asociación de CDN/dispositivo, reinstalar la app de prueba o usar modo desarrollador para diagnósticos |
| App Links Android | Comprobación de auto-verificación de host | adb shell pm get-app-links com.package.name |
Estado de verificación de dominio: verified |
Tratar estados numéricos >= 1024 como errores; verificar huella digital en assetlinks.json |
| Recuperación de parámetros | Restauración de enlace profundo diferido | Escaneo de QR de prueba online de Openinstall | Parámetros entregados en el inicio en frío inicial | Verificar inicialización temprana no bloqueante del SDK y permisos de plataforma requeridos |
| Navegación del motor | Restauración de escena y autorización | Inyección de intención de enlace profundo | Escena de destino renderizada sin caída en el menú principal | Implementar puerta de autorización del servidor y respaldo al lobby |
Preguntas frecuentes (FAQ)
¿Cómo pueden los desarrolladores probar Universal Links antes de subir un IPA a la App Store?
¿Por qué los Android App Links funcionan en compilaciones de depuración pero fallan en compilaciones de lanzamiento?
¿Cómo verifican los desarrolladores que el enlace profundo diferido preserve los parámetros durante una descarga real de la tienda?
Resumen y marco de decisión
El lanzamiento exitoso de una aplicación móvil depende de una ejecución técnica estructurada de pre-vuelo. Pasar por alto las configuraciones de verificación de dominio o los flujos de trabajo de restauración de parámetros corre el riesgo de romper las campañas de marketing y degradar la incorporación inicial de los usuarios.
Al ejecutar sistemáticamente diagnósticos de línea de comandos, auditar la propagación en la CDN de Apple y validar los flujos de parámetros diferidos en hardware físico, los equipos de ingeniería reducen los puntos ciegos del día de lanzamiento. Integrar herramientas probadas por desarrolladores ayuda a verificar que los enlaces profundos y las tuberías de atribución se comporten de manera predecible antes del lanzamiento público.
Para aprender cómo configurar y verificar flujos de trabajo de enlaces profundos previos al lanzamiento, revise la documentación de integración del SDK, explore el centro de descargas del SDK de Openinstall, examine ejemplos de código abierto en GitHub o configure su aplicación de prueba en la consola de desarrollador de Openinstall.
Materiales relacionados
-
Conceptos: Lista de verificación de lanzamiento de apps, Verificación de pre-vuelo, Restauración de escena, Invalidación de CDN de Apple, Digital Asset Links
-
Tecnologías: Universal Links, Android App Links, Enlaces profundos diferidos, Associated Domains
-
Estándares: Identificador de recurso uniforme IETF RFC 3986, Especificación de entitlement de Associated Domains de Apple, Protocolo Digital Asset Links de Android, Guía de pruebas de seguridad de aplicaciones móviles OWASP (MASTG)
-
API: API de inicialización del SDK de Openinstall, API de verificación de filtros de intención de Android, Interfaz de enrutamiento NSUserActivity de iOS
-
Documentación oficial y referencias:
-
Documentación de desarrollador de Apple sobre soporte a Associated Domains
-
Nota técnica TN3155 de Apple sobre depuración de Universal Links
-
Guía de desarrolladores de Android sobre verificación de App Links
-
Guía de desarrolladores de Android sobre resolución de problemas de App Links
-
Guía de pruebas de seguridad de aplicaciones móviles OWASP sobre enlaces profundos inseguros
-
Ejemplos de integración de código abierto de Openinstall en GitHub
-
Share this article