¿Tencent lanza Agently Mail? Este pivote estratégico ha sido confirmado tras el lanzamiento oficial de la infraestructura de correo especializado bajo la marca Agently Mail el 23 de junio de 2026. En concreto, la introducción de este protocolo de comunicación colaborativa redefine los flujos de trabajo de desarrolladores y modelos dentro de los ecosistemas empresariales. Como resultado, esta capa de comunicación aislada y siempre activa impulsa cambios significativos en las operaciones de los equipos. Para los equipos de desarrollo, el desafío inmediato es gestionar los flujos de chat colaborativos manteniendo la seguridad del contexto y la integración de parámetros. La actualización de Agently Mail marca un hito fundamental en la coordinación empresarial autónoma.
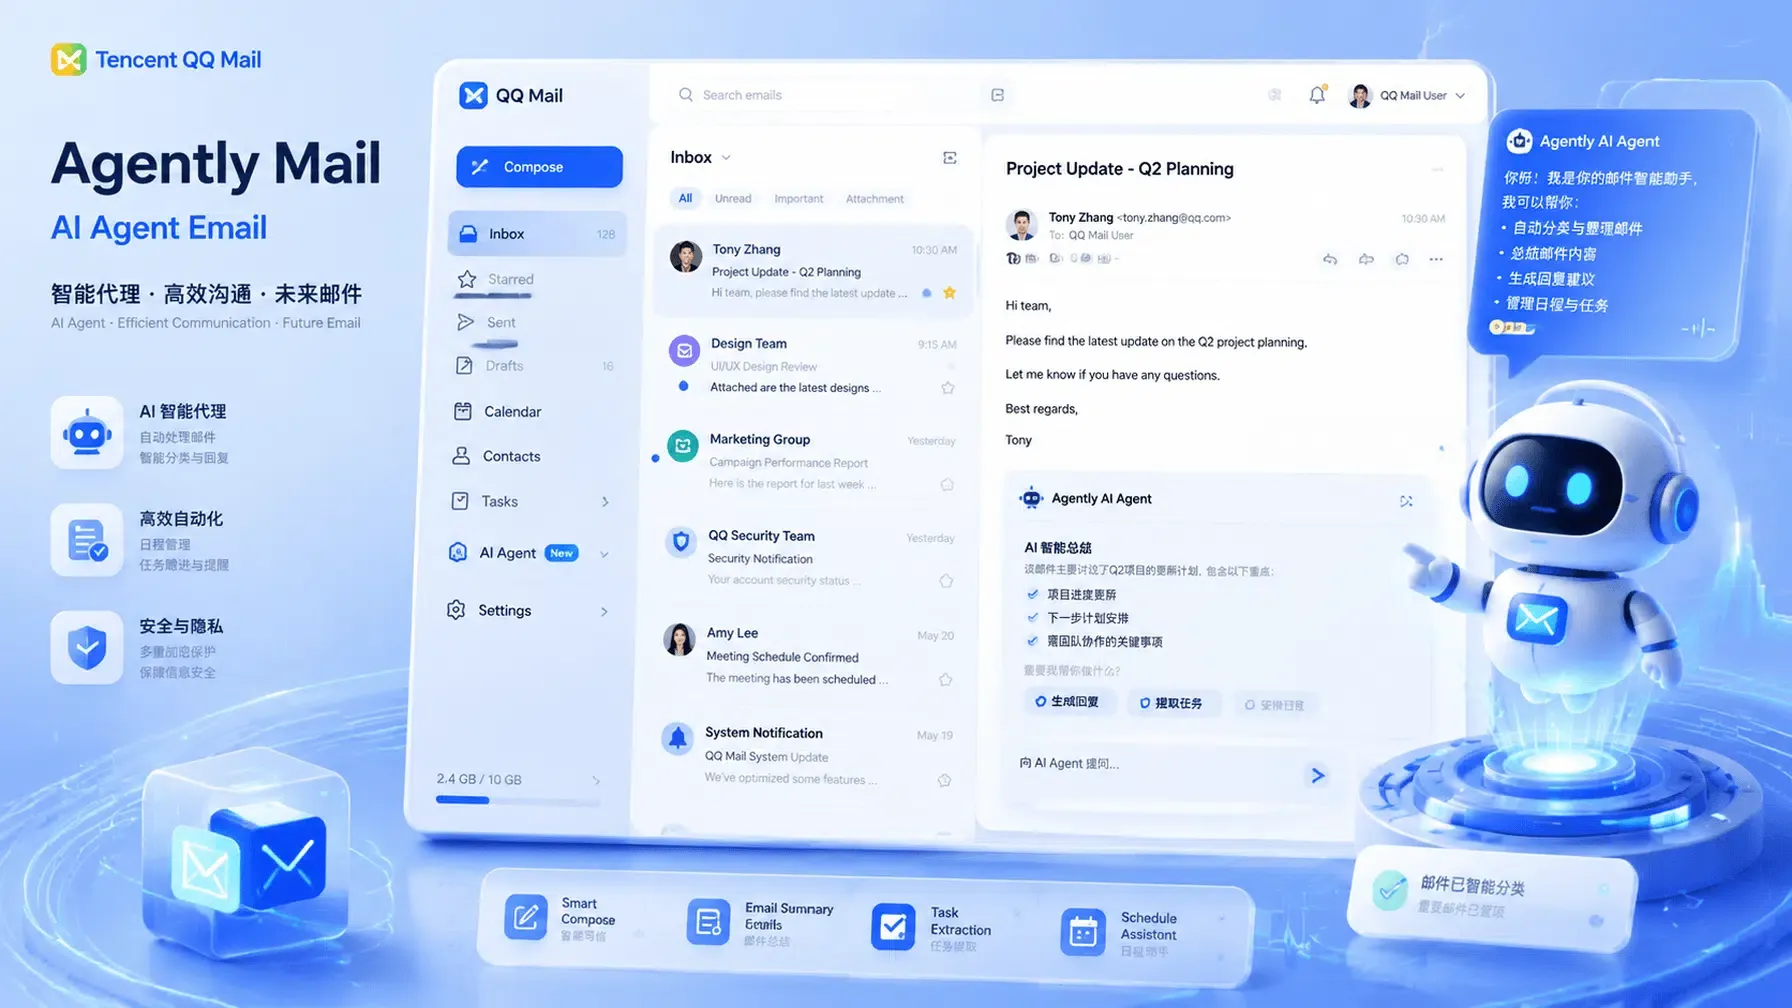
Descifrando la infraestructura autónoma de Tencent: Agently Mail y el auge de identidades de agentes dedicadas
Durante el lanzamiento oficial el 23 de junio de 2026, Tencent QQ Mail presentó su servicio especializado bajo la marca Agently Mail. Cuando Tencent lanza este servicio, asigna una identidad digital independiente, abordando directamente los desafíos de seguridad de la privacidad y gestión de identidad. Este hito introduce un aislamiento total del buzón, permitiendo a los desarrolladores conectar modelos de forma nativa, fuera de la bandeja de entrada personal de QQ Mail. La inscripción detallada puede verificarse a través del portal oficial Agently Mail.
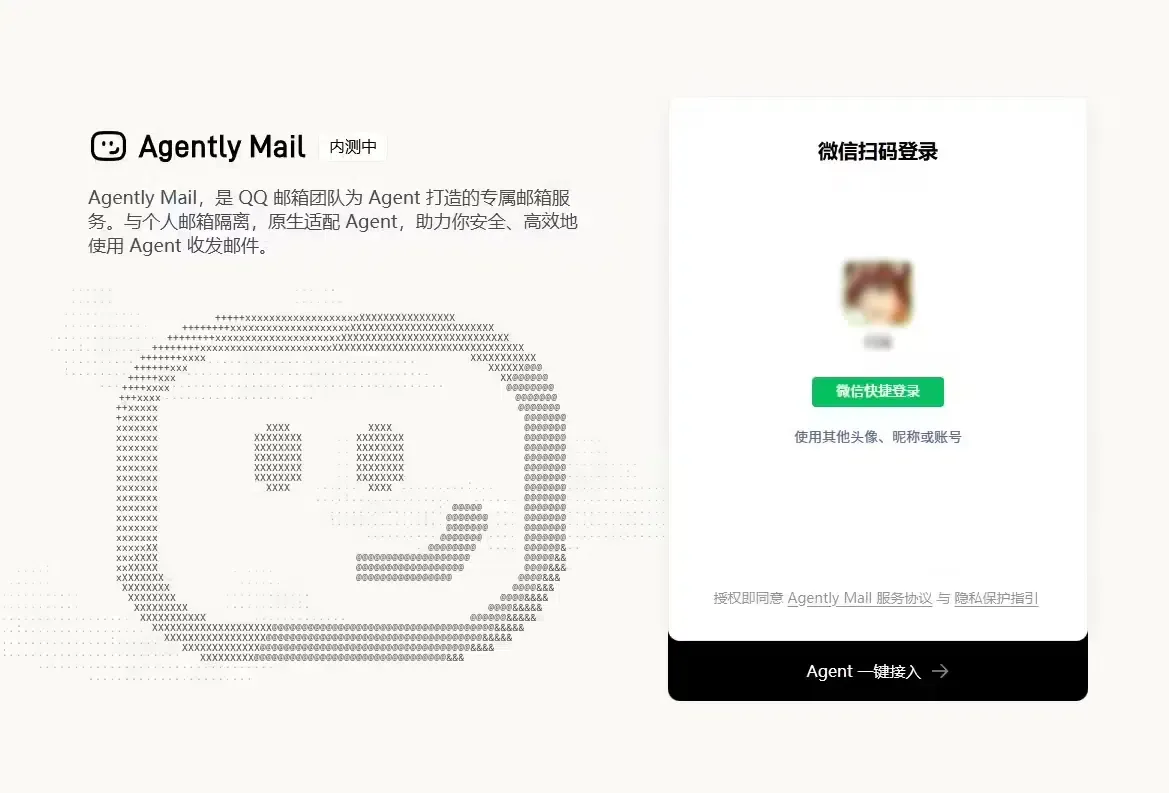
Identidades dedicadas y la arquitectura de Agently Mail
El servicio elimina la necesidad de que un agente utilice las credenciales de una cuenta personal humana. Cada agente puede registrarse de forma independiente en plataformas de terceros y recibir códigos de verificación, operando en su propio nombre. El sistema requiere autenticación obligatoria de nombre real para evitar el spam y asegurar la rendición de cuentas, permitiendo que todas las transacciones y correos salientes sean totalmente auditables para el cumplimiento normativo.
Compatibilidad multiplataforma y el repositorio de código abierto Apache-2.0
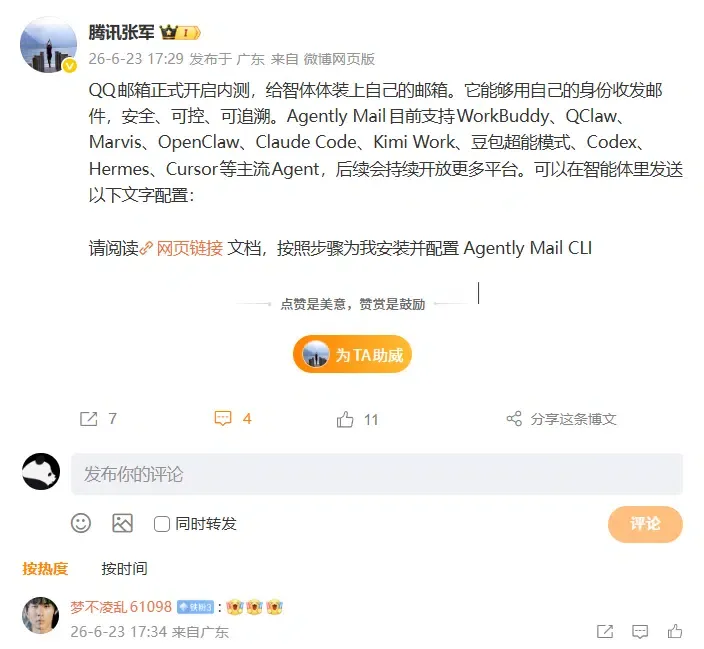
Para asegurar una amplia compatibilidad, Tencent diseñó Agently Mail para integrarse con marcos de agentes nacionales e internacionales, como Doubao Super Mode de ByteDance, Kimi Work de Moonshot AI, Claude Code de Anthropic y Cursor. El repositorio oficial es de código abierto en GitHub bajo la licencia Apache-2.0, permitiendo a los desarrolladores auditar los estándares de seguridad. El director de relaciones públicas, Zhang Jun, confirmó que se soportan integraciones adicionales, incluyendo WorkBuddy, QClaw, Marvis, OpenClaw, Codex y Hermes.
Aislamiento seguro, verificación de identidad y el bucle de seguridad de resumen previo
Dado que exponer la correspondencia privada conlleva riesgos de seguridad, Tencent ha implementado medidas de protección estrictas. Cada acción, como reenviar, responder o eliminar correos, genera primero un resumen de texto. El sistema requiere que el usuario revise y confirme este resumen antes de ejecutar el comando, evitando que los modelos autónomos filtren datos sin supervisión. Asimismo, el motor de lectura de correos incluye protección nativa contra la inyección de prompts para evitar que correos maliciosos manipulen el comportamiento del agente.
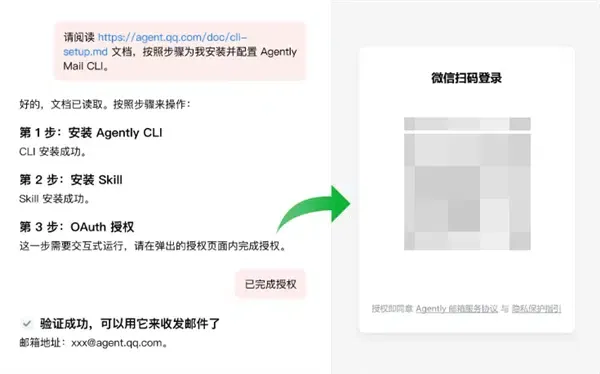
La fragmentación de la comunicación tradicional: Cómo los buzones independientes disparan el cambio hacia ecosistemas Web-to-App
A medida que los agentes asumen el rol de socios de comunicación activos, los flujos de trabajo tradicionales de cliente comienzan a disolverse. Con el lanzamiento de este servicio, el punto de entrada de las transacciones comerciales cambia, permitiendo que los agentes autónomos realicen registros en sitios de terceros. Este cambio de la navegación humana a la ejecución automatizada desencadena una crisis de atribución. Para los equipos técnicos, el desafío es gestionar las transiciones multiplataforma mientras se mantiene una validación sólida de las sesiones de usuario.
Flujos de trabajo autónomos agente-a-agente (A2A) y el fin de los formularios tradicionales
El sistema permite comunicaciones seguras entre empresas (A2A), donde los agentes de IA completan automáticamente consultas de precios, cotizaciones y pedidos. Esto hace que el embudo tradicional de envío de formularios desaparezca. Al procesarse estas transacciones de forma asíncrona en segundo plano, el seguimiento estándar mediante cookies queda obsoleto, provocando discrepancias de datos que dificultan la medición del retorno de la inversión en marketing.
La pérdida en los embudos de conversión de rutas conversacionales ejecutadas en segundo plano
Cuando un agente procesa una factura o envía un currículum de forma autónoma, el embudo de adquisición de usuarios tradicional experimenta una caída significativa. Al no haber un prompt de descarga de la aplicación nativa, se pierde el compromiso post-conversión. Sin una capa de verificación criptográfica segura, los desarrolladores no pueden determinar si una conversión provino de un usuario legítimo o de un script, creando barreras críticas de cumplimiento.
Arquitecturas de referencia y normas de ingeniería: Estableciendo transferencias de contexto protegidas criptográficamente
Para asegurar flujos de trabajo de agentes y combatir discrepancias de datos, los arquitectos de software deben implementar salvaguardas estandarizadas. Recomendamos un enfoque de "80/20": 80% centrado en principios técnicos universales y 20% en estándares de herramientas probados. Una medida defensiva crítica es la implementación de saludos de verificación seguros entre procesos, obligando al backend a realizar validaciones de servidor a servidor.
Construcción de presupuestos de consumo de tokens y planos de control de acceso
Desplegar flujos de trabajo tras este lanzamiento requiere límites de seguridad claros. La aplicación debe realizar una verificación criptográfica independiente del proceso que realiza la llamada mediante tokens transitorios generados en el handshake del lado del servidor. Al ejecutar comandos críticos, el servidor valida la firma del llamador, bloqueando intentos de suplantación incluso ante filtraciones de seguridad locales.
Asegurando la restauración contextual mediante integración de SDK
Los desarrolladores deben implementar una arquitectura de filtrado de tráfico no válido para aislar el entorno local. El SDK del lado del cliente debe eludir la manipulación del espacio de usuario confiando en callbacks firmados por el servidor y estándares de verificación de hardware. Para evitar la creación manual de infraestructuras complejas, los equipos pueden implementar un marco de transferencia de parámetros de aplicación diferidos. Este SDK móvil maneja la restauración contextual automáticamente, proporcionando una experiencia fluida al usuario final.
Alineación de nodos de ingeniería: Coordinación de enlaces universales y flujos conversacionales multi-agente
Al implementar Agently Mail, los equipos técnicos deben coordinar protocolos de enlace profundo (deep linking) seguros y estandarizar identificadores únicos. Es esencial diseñar políticas robustas de bundle ID para manejar despliegues multi-tenant y prevenir conflictos de identificadores en las tiendas regionales. Asimismo, los arquitectos deben implementar una verificación de firma segura para prevenir la suplantación de los SDK de iOS y Android.
Implementaciones técnicas para arquitectos de sistemas
Es obligatorio mantener la consistencia del bundle ID para el enrutamiento entre tiendas. Cuando la aplicación se lanza mediante esquemas de URL personalizados o enlaces universales, el contexto debe restaurarse inmediatamente. La verificación de firma debe ejecutarse en el nivel de puerta de enlace (gateway) para prevenir inyecciones de scripts maliciosos, garantizando datos sin procesar de alta calidad mediante una arquitectura de enlaces universales estandarizada.
Salvaguardas estratégicas para gestores de riesgos y cumplimiento
Los equipos de marketing y crecimiento deben adaptar sus estrategias para aprovechar esta nueva arquitectura. Se debe optimizar la analítica de marketing cruzando el tráfico de campañas con datos de atribución en tiempo real mediante un estándar de medición de campañas de nivel empresarial. Para rastrear conversiones tras el lanzamiento de Agently Mail, es necesario establecer una línea base de atribución de primera parte. La utilización de enlaces profundos diferidos permite diseñar flujos de onboarding personalizados, lo que facilita el cálculo exacto del coste de adquisición de clientes (CAC) y el retorno de la inversión publicitaria (ROAS), mientras se filtra el tráfico automatizado no válido.
Preguntas frecuentes (FAQ)
¿Cómo previene los ataques de inyección de prompts el hecho de que Tencent lance Agently Mail?
¿Por qué el lanzamiento de Agently Mail por parte de Tencent provoca una crisis de atribución?
¿Qué protocolos de integración aseguran las conexiones tras el lanzamiento de Agently Mail?
El lanzamiento de Agently Mail representa un nuevo paradigma técnico. A medida que las plataformas de comunicación de agentes dedicados se expanden, el modelo tradicional de acceso al software comienza a disolverse. Con agentes autónomos manejando negociaciones rutinarias, la interfaz primaria del software pasará de paneles visuales complejos a protocolos de comunicación de backend. Las interfaces SaaS monolíticas perderán su monopolio, dando paso a transacciones descentralizadas impulsadas por agentes. Esto incrementará dramáticamente la demanda de capas de verificación seguras y sin fricciones. Los desarrolladores que no adapten sus estrategias de atribución a este paradigma agente-céntrico perderán la visibilidad sobre sus verdaderas fuentes de tráfico.
La consolidación de la inteligencia de modelos en unos pocos gigantes globales impondrá muros de cumplimiento estrictos. Los marcos de privacidad de datos, como SKAdNetwork y Google Privacy Sandbox, seguirán limitando el acceso a la información. En consecuencia, los desarrolladores deben priorizar la recopilación de datos deterministas de primera parte sobre el seguimiento probabilístico. La integración de estándares de atribución multi-toque seguros será la base de cualquier arquitectura técnica. Las organizaciones deben reconstruir sus canales de datos hoy mismo para seguir siendo competitivas en este futuro descentralizado.
Share this article



