¿Qué es la IAP y cómo afecta a los ingresos de los juegos? La compra dentro de la aplicación (IAP) es el sistema de comercio digital que permite a los jugadores adquirir bienes virtuales, lo que impulsa directamente los ingresos de los juegos móviles con altos márgenes cuando se integra con la validación de recibos en el lado del servidor y el seguimiento de atribución.
La compra dentro de la aplicación (IAP) es un marco de facturación integrado en la plataforma que permite a los jugadores de juegos móviles comprar contenido digital, monedas virtuales, desbloqueos permanentes y suscripciones recurrentes directamente dentro de una aplicación. Al implementar una validación de recibos autorizada por el servidor y vincular las transacciones verificadas con el contexto de atribución de adquisición disponible, los estudios de juegos protegen las economías virtuales contra el fraude de facturación y, al mismo tiempo, habilitan el análisis de ingresos y compradores a nivel de canal donde se puede resolver la atribución.
| Término | Definición | Entidad relacionada | Rol de la intención de búsqueda |
|---|---|---|---|
| IAP | Ventas digitales directas de bienes virtuales, moneda o contenido dentro de una aplicación. | Microtransacciones | Técnico / Informativo |
| Validación de recibos | Verificación en el lado del servidor de los tokens de compra firmados por la tienda para prevenir el fraude de facturación. | StoreKit 2 / API de Google Play | Seguridad / Operacional |
| Seguimiento de conversiones | La atribución programática de eventos de ingresos a fuentes de marketing específicas. | Optimización de ROAS | Comercial / Técnico |
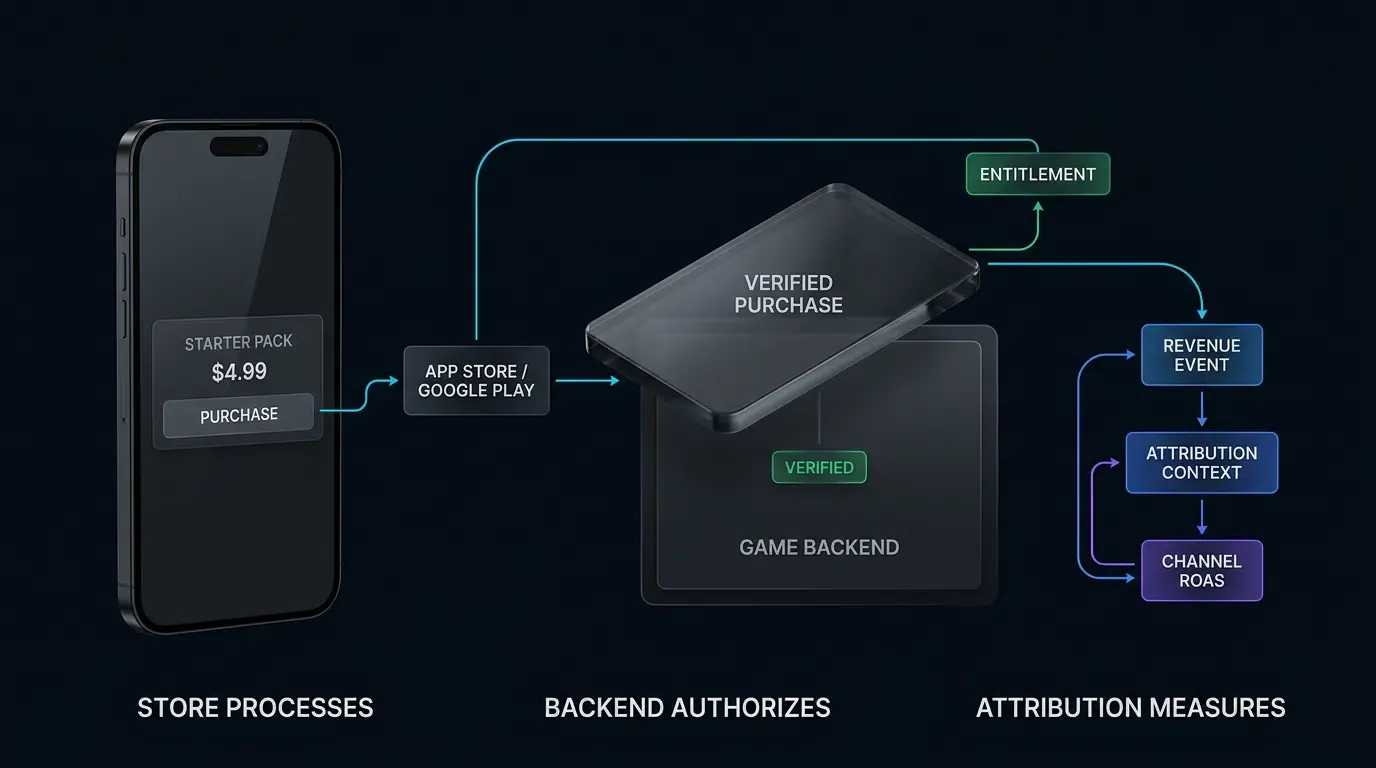
La arquitectura central de las compras dentro de la aplicación en la monetización de juegos móviles
La mecánica comercial de la IAP: Impulsando el valor de vida útil de alto margen en títulos gratuitos (Free-to-Play)
En los juegos móviles de tipo free-to-play, las compras dentro de la aplicación (IAP) representan el motor principal de ingresos comerciales de alto margen. A diferencia de la monetización por publicidad, que genera ganancias incrementales de fracciones de centavo por impresión, la IAP captura la disposición directa del consumidor a pagar. Las microtransacciones permiten a los jugadores comprar monedas virtuales, elementos estéticos, invocaciones de gacha, recargas de energía y expansiones de contenido directamente a través de los flujos de facturación nativos de la plataforma.
Debido a que las transacciones de IAP ofrecen una gran densidad de ingresos por transacción, los jugadores de pago dictan el éxito comercial y la velocidad de recuperación de las campañas de adquisición de usuarios. Maximizar los ingresos por IAP requiere que los estudios establezcan un flujo de transacciones sólido: facilitar un pago sin fricciones en el cliente, asegurar la entrega de bienes virtuales mediante una validación autorizada por el servidor y atribuir los ingresos de las compras a las fuentes de adquisición de marketing para calcular el retorno de la inversión en marketing (ROAS).
Integración directa con la tienda: Navegando por las canalizaciones de facturación de Apple App Store Connect y Google Play Console
La implementación de IAP requiere una integración técnica profunda con los sistemas backend de las tiendas de aplicaciones:
- Apple App Store Connect: Gestiona las definiciones de productos digitales, niveles de precios, descripciones localizadas y grupos de suscripción. Las transacciones se procesan a través del marco StoreKit de Apple en iOS.
- Google Play Console: Gestiona catálogos de productos dentro de la aplicación, planes base, ofertas de suscripción y precios localizados. Las compras se gestionan a través de la biblioteca de facturación de Google Play en Android.
Cuando las transacciones se procesan a través de los sistemas de facturación de las plataformas, Apple o Google se encargan de porciones sustanciales del procesamiento de pagos de los consumidores, los impuestos, la localización de precios y los ciclos de vida del comercio en la tienda. Sin embargo, operar en ambas plataformas requiere abstraer las diferencias en las configuraciones de productos, los estados del ciclo de vida y los formatos de recibos en una economía de backend de juego unificada.
La realidad de la distribución de compradores: Por qué asegurar y rastrear a la minoría que paga dicta la recuperación del estudio
En los juegos móviles free-to-play, la monetización de los jugadores sigue una distribución similar a la ley de Pareto: solo una pequeña minoría de jugadores activos diarios completa transacciones con dinero real. Un pequeño segmento de compradores de alto valor a menudo aporta una proporción sustancial de los ingresos generales dentro de la aplicación.
Debido a que los ingresos se concentran en esta cohorte de pago, el seguimiento y la seguridad de cada transacción son fundamentales. No validar las compras permite a los actores maliciosos generar moneda virtual no autorizada utilizando emuladores de facturación locales, desestabilizando la economía dentro del juego. Por el contrario, no vincular los eventos de compra con los datos de atribución deja ciegos a los equipos de marketing de rendimiento, impidiéndoles identificar qué canales publicitarios, campañas y creatividades adquieren compradores de alto valor.
Cómo gestionan StoreKit 2 y la facturación de Google Play los ciclos de vida de las transacciones
La máquina de estados de transacciones: Desde la iniciativa del usuario hasta la entrega final del derecho
Una compra completa dentro de una aplicación móvil sigue una máquina de estados de múltiples fases que abarca la aplicación cliente, la tienda de la plataforma y el backend autorizado del juego:
- Consulta de productos: El cliente consulta el SDK de facturación de la plataforma (
StoreKit 2en iOS,BillingClienten Android) para obtener precios localizados y metadatos de productos. - Inicio de la compra: El jugador activa un flujo de compra, lo que muestra la pantalla de pago nativa del sistema operativo.
- Procesamiento del pago: Apple o Google verifican los detalles del pago, cargan la cuenta del consumidor y generan un token de transacción o recibo firmado criptográficamente.
- Entrega al cliente: La tienda de la plataforma devuelve el token de compra o los datos de la transacción firmados al oyente de compras del cliente del juego.
- Verificación del servidor: El cliente reenvía el token, el identificador de orden (cuando esté disponible) y el contexto de la cuenta al backend del juego.
- Validación de la tienda: El backend del juego valida el token directamente con las API del servidor de Apple o Google.
- Concesión de derechos: Tras una validación exitosa, el backend del juego abona el saldo en la cuenta del jugador en la base de datos.
- Finalización específica de la plataforma:
- Apple StoreKit 2: Tras la entrega de derechos autorizada por el backend, las transacciones de Apple se pueden finalizar llamando a
Transaction.finish()en la aplicación o, para arquitecturas de derechos gestionadas por el servidor, llamando al punto finalFinish Transactionde la API del servidor de la App Store (POST /inApps/v1/transactions/{transactionId}/finish). Solo se requiere una ruta de finalización exitosa. - Facturación de Google Play: El backend o el cliente reconoce la compra (para productos no consumibles/suscripciones) o la consume (para consumibles) utilizando las API de Google Play.
- Apple StoreKit 2: Tras la entrega de derechos autorizada por el backend, las transacciones de Apple se pueden finalizar llamando a
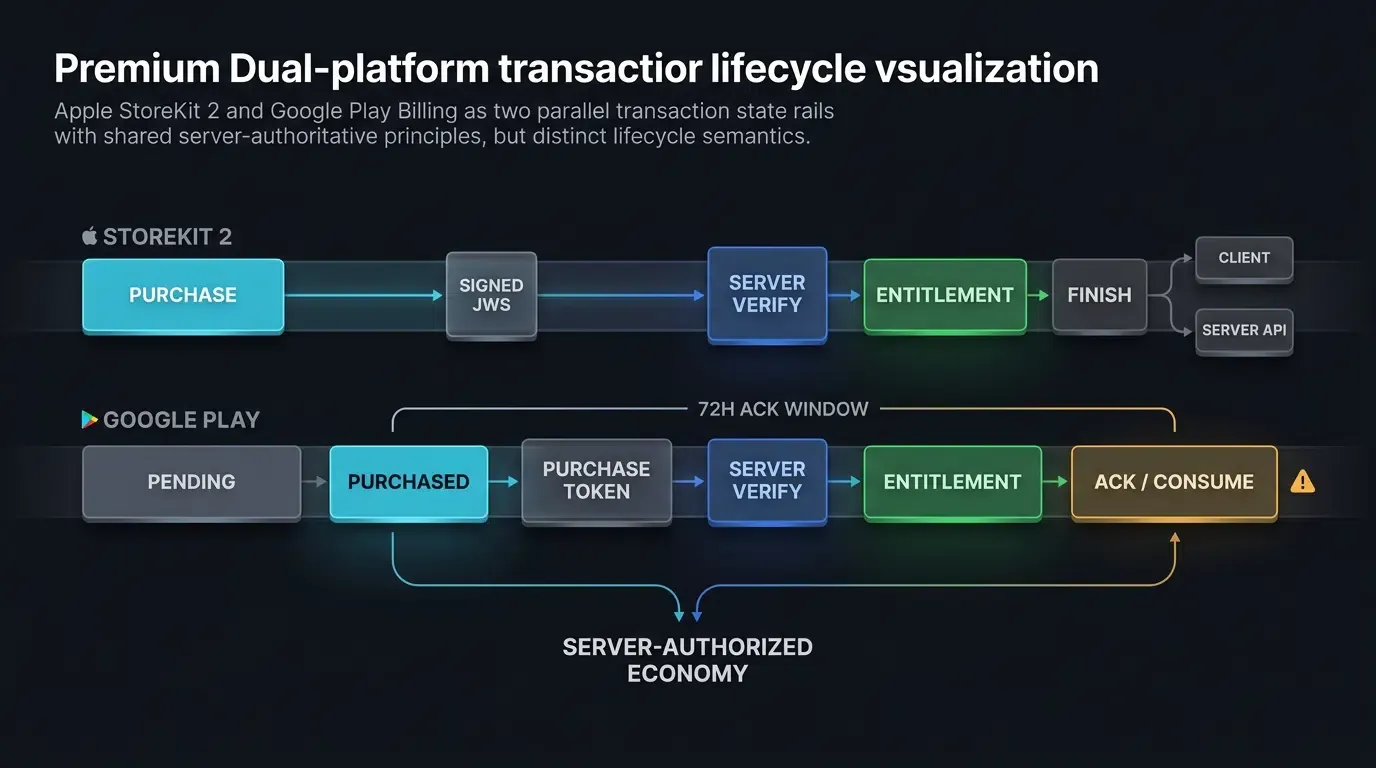
Arquitectura de Apple StoreKit 2: Firmas web JSON firmadas criptográficamente y API del servidor de la App Store
StoreKit 2 introduce datos de transacciones firmados por Apple en formato de firma web JSON (JWS), estandarizado bajo el RFC 7515 del IETF, como la ruta moderna de verificación de transacciones. Si bien los archivos de recibos heredados de la App Store se mantienen por compatibilidad con versiones anteriores, el punto final heredado verifyReceipt está obsoleto para las nuevas arquitecturas de validación del servidor.
En StoreKit 2, cada transacción se representa como una cadena JWS firmada que contiene componentes de encabezado, carga útil y firma:
La carga útil decodificada incluye metadatos verificados: transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment y revocationDate. El backend del juego valida la firma JWS utilizando la cadena de certificados raíz públicos de Apple o verifica el estado de la transacción de servidor a servidor consultando la API del servidor de la App Store (https://api.storekit.apple.com/inApps/v1/transactions/{transactionId}).
Arquitectura de facturación de Google Play: Tokens de compra, IDs de pedido y la regla obligatoria de reconocimiento de 3 días
La facturación de Google Play en Android utiliza un marco de verificación basado en tokens. Al completar una transacción, Google Play devuelve un objeto Purchase que proporciona un purchaseToken e información del producto, y puede incluir un orderId cuando se genera uno para ese flujo comercial.
Un requisito operativo crítico en la facturación de Google Play es la regla de reconocimiento obligatorio de 3 días:
- Reloj de reconocimiento controlado por estado: Para las compras que requieren reconocimiento, la ventana de reconocimiento de 3 días (72 horas) comienza estrictamente cuando Google Play transiciona la transacción al estado
PURCHASED. El tiempo pasado enPENDINGno consume esta ventana de reconocimiento. - Productos de pago único: Los elementos no consumibles deben reconocerse utilizando
BillingClient.acknowledgePurchase()en el cliente opurchases.products.acknowledgea través de la API de desarrolladores de Google Play. Los elementos consumibles deben consumirse utilizandoBillingClient.consumeAsync()o puntos finales de consumo en el lado del servidor. - Reconocimiento de suscripciones: Reconozca las compras de suscripción que introducen un nuevo token de compra, como una compra inicial, una actualización/degradación de plan o una nueva inscripción. Las renovaciones automáticas posteriores ordinarias no requieren un reconocimiento repetido. Las suscripciones de pago por adelantado de corta duración pueden utilizar plazos de reconocimiento más cortos; por ejemplo, Google requiere que los planes de pago por adelantado de menos de una semana se reconozcan dentro de la mitad de la duración del plan.
- Penalización por reembolso automático: Si una compra no se reconoce o no se consume dentro de la ventana requerida después de ingresar al estado
PURCHASED, Google Play revoca automáticamente la transacción, reembolsa el pago del usuario y cancela el pedido.
Gestión de interrupciones de transacciones: Compras pendientes, caídas de red y pagos diferidos
Las transacciones móviles del mundo real experimentan frecuentemente interrupciones de red, fallos de la aplicación o retrasos en los pagos externos (como solicitudes de aprobación parental o métodos de pago basados en efectivo).
Las arquitecturas de facturación sólidas deben gestionar estados asíncronos:
- Transacciones pendientes: Cuando un pago requiere confirmación externa, la plataforma devuelve un estado
PENDING. El juego no debe otorgar elementos de inmediato. En su lugar, los servidores del juego utilizan las notificaciones del servidor de la tienda (Notificaciones del servidor de Apple v2 o Notificaciones de desarrollador en tiempo real de Google) como activadores para volver a consultar el estado de compra autorizado de las API de la tienda una vez que se procesa el pago. - Compras interrumpidas y recuperación de sesiones: Si el cliente falla entre la finalización del pago y la validación del servidor, StoreKit 2 y la facturación de Google Play mantienen el estado de la transacción. En el próximo inicio de la aplicación, el cliente debe escuchar
Transaction.updatesen iOS o consultarqueryPurchasesAsync()en Android para recuperar las transacciones inconclusas.
Marco técnico para la validación de recibos en el lado del servidor y la prevención de fraude
La vulnerabilidad de la validación en el lado del cliente: Exploits de proxy local, 'hooking' de binarios y recibos suplantados
Confiar exclusivamente en la lógica del cliente en el dispositivo para validar las compras introduce graves vulnerabilidades económicas. En los modelos de amenaza móvil, los entornos de ejecución del lado del cliente deben tratarse como no confiables.
Los vectores comunes de explotación de IAP en el lado del cliente incluyen:
- Marcos de emulación de facturación: Las herramientas en dispositivos Android con root o dispositivos iOS con jailbreak interceptan las llamadas a la API de facturación, devolviendo devoluciones de llamada de éxito de compra falsas directamente a la aplicación cliente.
- Proxies locales de intermediario (MitM): Los proxies de interceptación reemplazan las respuestas del servidor con cargas útiles simuladas de éxito, engañando a las rutinas de verificación exclusivas del cliente.
- Modificación de binarios: Los atacantes modifican los binarios del cliente compilados para omitir por completo las comprobaciones de verificación local.
Si bien VerificationResult en el dispositivo de StoreKit 2 proporciona verificación criptográfica en el dispositivo, el código del cliente aún se puede manipular en tiempos de ejecución comprometidos. Los elementos de economía virtual autorizados deben otorgarse exclusivamente mediante un servidor backend que valide de forma independiente las transacciones con las API de las tiendas de Apple o Google.
Construcción de la canalización de verificación autorizada por el servidor: Enrutamiento de pasarela a las API de la tienda
Una canalización de validación en el lado del servidor resiliente aísla las solicitudes de los clientes, se comunica con las API de la tienda de la plataforma a través de credenciales de servicio seguras y aplica reglas comerciales estrictas antes de mutar los registros de la base de datos.
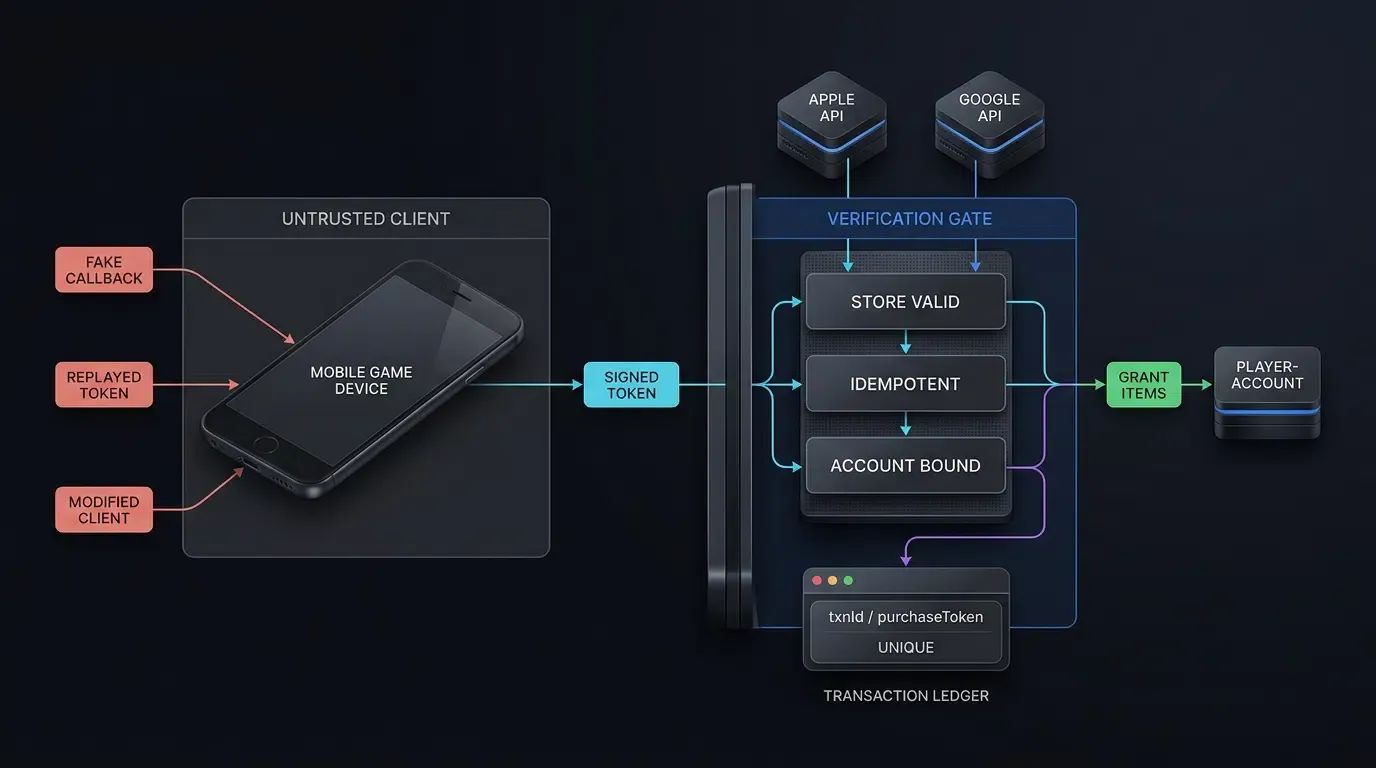
Canalización segura de verificación de IAP entre cliente, servidor y tienda:

[Cliente del juego móvil]       [Servidor backend del juego]     [API de la tienda Apple / Google]
         │                              │                                     │

    1. Iniciar compra                   │                                     │
    2. La tienda devuelve token firmado ─┼─────────────────────────────────────► (Procesa la facturación)
         │                              │                                     │
    3. Transmitir token y carga útil ────►│                                     │
         │                              4. Validar firma y contexto de la app ─►
         │                              │                                     │
         │                              │◄── 5. Devolver transacción verificada ┘
         │                              │    (Estado: Verificado, Producto, Token)
         │                              │
         │                              6. Comprobación de idempotencia (purchaseToken/txnId)
         │                              7. Otorgar elementos virtuales dentro del juego
         │                              │
         │                              8. Finalización autorizada:
         │                              │  ├─► Apple (Opción A): El cliente llama ──► (StoreKit finish())
         │                              │  ├─► Apple (Opción B): Servidor S2S ────► (API de finalización de tx de App Store)
         │                              │  └─► Google: API de servidor S2S ────────► (Consumir/reconocer de Play)
         │                              │
    4. Registrar telemetría del cliente ─►│
       (Reconciliado con registro backend)
Para validar las transacciones JWS de Apple StoreKit 2, una firma criptográfica válida es necesaria pero no suficiente para la autorización de derechos. El backend debe:
- Verificar la firma JWS con la cadena de autoridad de certificación raíz de Apple.
- Inicializar el verificador con el contexto de la aplicación esperado: validar que el
bundleIdde la transacción coincida con la aplicación, que elenvironmentcoincida con Producción o Sandbox, y asegurarse de que el contexto del verificador de producción incluya el ID de Apple de la aplicación cuando lo requiera la biblioteca del servidor de la App Store. - Verificar el identificador del producto, el estado de la transacción y el estado de revocación antes de otorgar los derechos digitales. Se prefieren las funciones oficiales de verificación de la biblioteca del servidor de la App Store de Apple en lugar de escribir analizadores criptográficos personalizados.
Para la facturación de Google Play, el backend recibe el purchaseToken del cliente. Para los productos de pago único, el backend consulta purchases.productsv2.getproductpurchasev2 para recuperar el estado de compra autorizado; para las suscripciones, consulta purchases.subscriptionsv2.get. Después de la entrega de derechos, el backend reconoce o consume la compra utilizando el punto final correspondiente.
Las claves privadas .p8 de la API del servidor de la App Store y las credenciales de la cuenta de servicio de Google Cloud deben permanecer estrictamente en el lado del servidor, almacenadas en una bóveda de secretos administrada (KMS); nunca incluya ninguna de las credenciales dentro del binario de la aplicación cliente ni las comprometa en el control de fuentes.
Los equipos pueden revisar la documentación de monitoreo de trampas disponible para interfaces técnicas y parámetros de detección de fraudes.
Prevención de ataques de reproducción: Aplicación de la idempotencia de tokens de transacción y vinculación de cuentas
Para neutralizar los ataques de reproducción de recibos, el servidor del juego debe aplicar una estricta idempotencia a nivel de base de datos:
- Claves de idempotencia principales: Para Google Play, utilice el
purchaseTokencomo clave principal de deduplicación de la base de datos, ya que los tokens de compra son globalmente únicos en todas las transacciones. Para Apple, utilicetransactionId. - Metadatos de respaldo: Almacene el
orderIdde Google (cuando se genere) y eloriginalTransactionIdde Apple como metadatos comerciales de respaldo para el reembolso y la conciliación de atención al cliente. - Procesamiento atómico: Cuando llegue una solicitud de verificación de recibo, compruebe si el
purchaseTokeno eltransactionIdya se han procesado. Si están presentes, devuelva el estado de derecho existente sin otorgar elementos virtuales duplicados. - Vinculación de cuentas: Verifique que la transacción esté vinculada a la cuenta del jugador solicitante para evitar la inyección de recibos entre cuentas.
El esquema JSON a continuación ilustra una carga útil de verificación de recibos en el lado del servidor:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
Implementación de seguimiento del SDK del cliente en doble plataforma para eventos de compra
El requisito de una telemetría de ingresos precisa en atribución y análisis
La medición precisa de las campañas de adquisición de usuarios requiere la transmisión de telemetría de compra desde las aplicaciones cliente o los servidores de juegos a la plataforma de atribución. El seguimiento de las compras dentro de la aplicación permite a los equipos de marketing evaluar el retorno de la inversión en marketing (ROAS), calcular la retención de cohortes de compradores y entrenar algoritmos de oferta de redes publicitarias programáticas.
Los eventos del SDK del lado del cliente sirven como indicadores de telemetría inmediatos; los informes financieros autorizados y las señales de oferta deben reconciliarse con los registros de transacciones verificados por el backend.
Al registrar la telemetría de compra, los eventos deben llevar parámetros comerciales esenciales:
- Identificador de evento: Clave de evento estandarizada (p. ej.,
iap_purchase). - Importe monetario: Valor de la transacción representado en unidades menores enteras según el exponente de moneda ISO 4217 (p. ej., 499 para $4.99 USD, o 500 para ¥500 JPY que tiene cero decimales).
- Código de moneda: Código de moneda de tres letras ISO 4217 (p. ej.,
USD,EUR,JPY). - Identificador de transacción: Referencia de transacción de backend única o ID de pedido público para permitir la deduplicación automatizada sin exponer tokens de plataforma sin procesar a los SDK de marketing.
Implementación en Kotlin para Android: Informes de eventos de compra verificados mediante saveEvent
En Android, los juegos integrados con el SDK nativo de OpoInstall informan sobre los eventos de compra utilizando la API saveEvent. La implementación pasa la clave del evento, el importe monetario en unidades menores enteras y metadatos de pares clave-valor personalizados.
Implementación en Swift para iOS: Informes de eventos de compra verificados mediante reportEffectPoint
En iOS, los juegos integrados con el SDK nativo de OpoInstall informan sobre los eventos de compra utilizando la API reportEffectPoint. La implementación pasa el identificador del punto de efecto, el importe monetario entero en unidades menores y un diccionario de efectos que contiene los metadatos de la transacción.
Los desarrolladores que busquen paquetes de SDK para clientes y documentación de integración pueden consultar los recursos de integración del SDK para obtener directrices de implementación. Tenga en cuenta que los nombres y las firmas de las API son ejemplos específicos de la versión; verifíquelos con la documentación del SDK implementada actualmente.
Los ejemplos de código a continuación ilustran el seguimiento de IAP en el lado del cliente en Android Kotlin y iOS Swift:
// Implementación en Android (Kotlin)
// Archivo: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * Informa de un evento de compra al SDK de atribución de OpoInstall para telemetría de marketing.
     * Nota: La contabilidad financiera autorizada se reconcilia posteriormente a través de recibos verificados por el servidor.
     *
     * @param backendPurchaseEventId Referencia de transacción única o ID de pedido verificado
     * @param productId Identificador de SKU (p. ej., com.example.game.starter_pack)
     * @param amountMinor Valor monetario de la transacción en unidades menores enteras (p. ej., 499 para $4.99 USD)
     * @param currency Código de moneda ISO 4217 (p. ej., USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor excede el rango de eventos enteros del SDK" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // Informar de la telemetría de compra al SDK de OpoInstall
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// Implementación en iOS (Swift)
// Archivo: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * Informa de un evento de compra al SDK de atribución de OpoInstall para telemetría de marketing.
     * Nota: La contabilidad financiera autorizada se reconcilia posteriormente a través de recibos verificados por el servidor.
     *
     * @param backendPurchaseEventId Referencia de transacción única o ID de transacción de Apple
     * @param productId Identificador de producto dentro de la aplicación (p. ej., "com.example.game.starter_pack")
     * @param amountMinor Valor monetario de la transacción en unidades menores enteras (p. ej., 499 para $4.99 USD)
     * @param currency Código de moneda ISO 4217 (p. ej., "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // Informar de la telemetría de compra al SDK de OpoInstall
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
Cómo reconciliar la telemetría de compras dentro de la aplicación con la atribución de adquisición
Vinculación de los ingresos dentro del juego con los canales de marketing iniciales
El seguimiento de atribución vincula los eventos de compra dentro del juego con la fuente de marketing, la campaña y la creatividad específicas que adquirieron al jugador. Cuando un jugador instala el juego, el SDK de atribución registra el punto de contacto de adquisición (p. ej., búsqueda de Google, anuncio de TikTok, campaña de Meta o descubrimiento orgánico).
Cuando se produce una transacción de IAP días o semanas después, el motor de atribución asocia los ingresos con el punto de contacto de instalación original. Esto permite a los estudios desagregar las métricas financieras combinadas, vinculando las transacciones verificadas con el contexto de atribución de adquisición disponible y permitiendo el análisis de ingresos a nivel de canal donde se puede resolver la atribución.
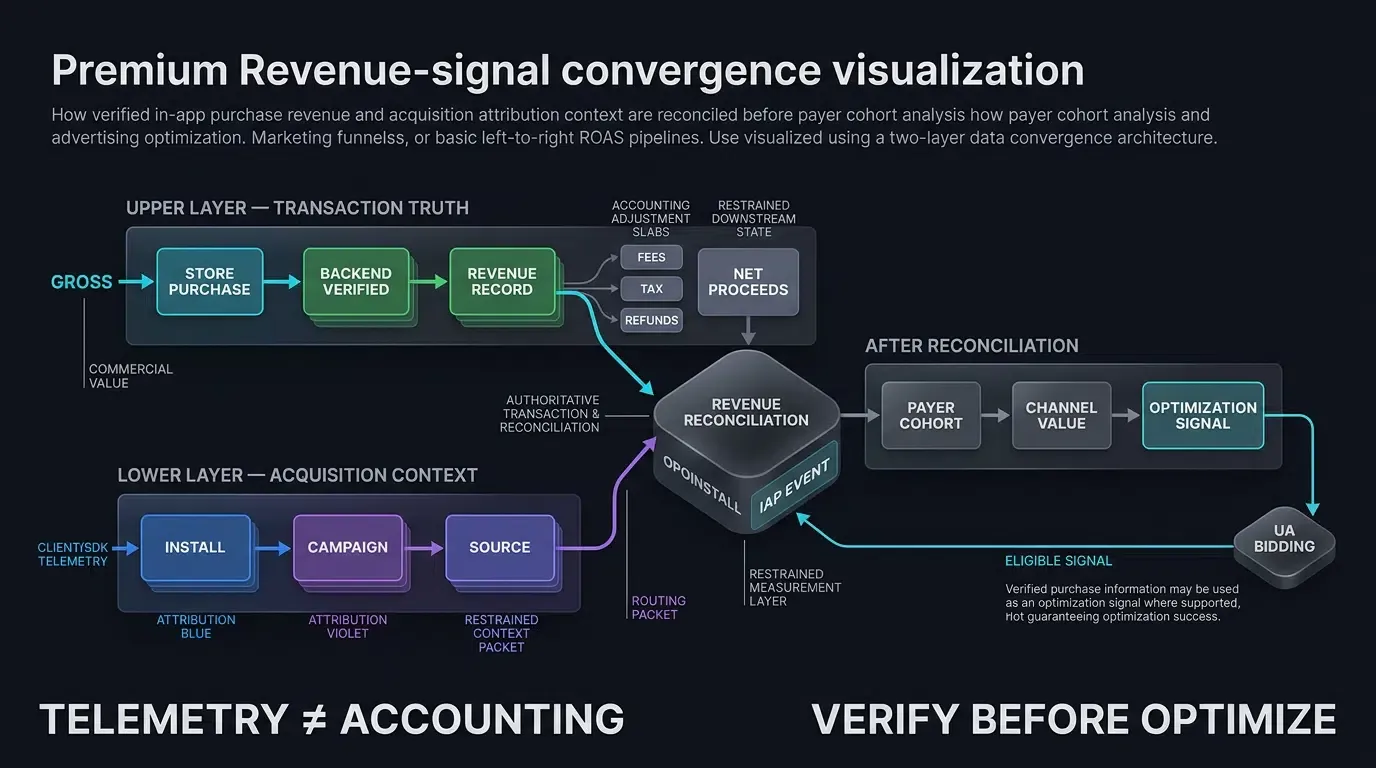
Reconciliación de los ingresos brutos de la tienda frente a los ingresos contables netos
Para mantener la precisión financiera, las canalizaciones de ingeniería de datos deben reconciliar el gasto bruto del cliente informado al finalizar la compra con los ingresos netos realizados.
La reconciliación requiere contabilizar las deducciones estándar de la tienda:
- Comisiones de la plataforma: Las tarifas de servicio de la tienda varían según la plataforma, el programa, el nivel de desarrollador y el tipo de producto (p. ej., tarifas estándar, programas para pequeños desarrolladores o reducciones por antigüedad de suscripción).
- Impuestos locales y impuesto sobre el valor añadido (IVA): Impuestos de retención deducidos por las tiendas de la plataforma antes del pago al desarrollador.
- Reembolsos y devoluciones de cargo (chargebacks): Apple y Google proporcionan informes de reembolso y notificaciones de desarrollador en tiempo real cuando un cliente disputa una transacción o inicia una devolución de cargo.
Los eventos del lado del cliente registran los precios de compra brutos (store_purchase_price); los almacenes de datos deben aplicar la reconciliación de las tarifas de la tienda en las fases posteriores para derivar los ingresos netos realizados para el modelado financiero de LTV.
Seguimiento de las cohortes de compradores posteriores: Horizontes acumulativos de LTV de IAP
El comportamiento del comprador se desarrolla a lo largo de marcos temporales longitudinales. Los estudios evalúan el valor de vida útil acumulativo de las compras dentro de la aplicación (
Donde:
es la tasa de retención clásica de la cohorte en el día . es la fracción de usuarios activos de la misma cohorte de adquisición que completan una IAP en el día transcurrido . es el ingreso neto promedio de IAP entre esos mismos compradores activos del día.
Diferentes fuentes de adquisición pueden presentar diferentes tiempos de pago y patrones de gasto a largo plazo; estas diferencias deben medirse empíricamente por canal en lugar de inferirse a partir de las etiquetas de los canales.
Optimización de las ofertas de adquisición de usuarios: Envío de señales de IAP verificadas a los pujadores automáticos de las redes publicitarias
Las redes publicitarias programáticas modernas utilizan modelos de optimización de aprendizaje automático (como ROAS objetivo u optimización de valor) para identificar a los jugadores con alta propensión al gasto.
Cuando sea compatible, las señales de compra verificadas se pueden reenviar como eventos de optimización o devoluciones de valor a las plataformas publicitarias participantes. Esto permite que las redes publicitarias desvíen automáticamente los presupuestos de ofertas hacia segmentos de audiencia con un comportamiento de compra verificado, mejorando la eficiencia de la campaña.
Análisis comparativo de los tipos de productos de compra dentro de la aplicación y las políticas de la tienda
Evaluación de la mecánica operativa, las reglas contables y las demandas del ciclo de vida en los tipos de productos
Las tiendas de aplicaciones móviles categorizan las compras dentro de la aplicación en clasificaciones técnicas y comerciales distintas.
La tabla a continuación contrasta las clasificaciones de productos IAP estándar en los ecosistemas de Apple StoreKit y Google Play Billing:
| Clasificación del producto | Tipo de producto de Apple StoreKit | Tipo de producto de Google Play | Regla de restauración de la plataforma | Caso de uso típico en el juego |
|---|---|---|---|---|
| Consumible | Consumible | Producto de pago único (Consumible) | Gestionado por el servidor del juego; la tienda no lo restaura automáticamente | Oro, gemas, recargas de energía, tiradas de gacha |
| No consumible | No consumible | Producto de pago único (No consumible) | Restaurable en los dispositivos de los usuarios mediante transacciones de la tienda nativa | Eliminación de anuncios, desbloqueo de personajes, expansiones de historia |
| Suscripción de renovación automática | Suscripción renovable automáticamente | Suscripción (Plan base de renovación automática) | Las plataformas de la tienda lo gestionan y renuevan automáticamente | Membresía VIP, pases de batalla de temporada |
| Suscripción no renovable / prepago | Suscripción no renovable | Suscripción (Plan base de prepago) | Requiere gestión manual de la duración en el lado del servidor en iOS; Google gestiona los términos de prepago | Pases de gemas diarias de 30 días, acceso limitado a eventos |
Alineación de las economías de los juegos con las directrices de la tienda de la plataforma
La facturación de la plataforma sigue siendo el mecanismo predeterminado para las transacciones de bienes digitales dentro de la aplicación. Sin embargo, las opciones de pago externo permitidas y los programas de facturación alternativos varían según la tienda, la región, la elegibilidad del programa y la política de la plataforma (como las disposiciones de la Ley de Mercados Digitales de la Unión Europea, los enlaces de compra externa en las tiendas de Estados Unidos o los programas de facturación alternativos regionales en Corea del Sur y Japón). Los desarrolladores deben evaluar las reglas específicas aplicables a cada mercado de distribución en lugar de asumir una única regla de pago global.
Además, las directrices de la plataforma (como las Directrices de revisión de la App Store de Apple) exigen que los juegos que presentan elementos virtuales aleatorios (como mecánicas de gacha o cajas botín) revelen explícitamente las probabilidades estadísticas de caída de cada tipo de elemento antes de la compra.
Cuándo deben los estudios de juegos aplicar una estricta validación de IAP en el lado del servidor
Condiciones adecuadas para la validación obligatoria autorizada por el servidor
Los equipos de desarrollo de juegos deben aplicar una estricta validación de recibos en el lado del servidor en condiciones operativas específicas:
- Juegos multijugador y competitivos: Títulos con economías virtuales compartidas, tablas de clasificación o comercio entre jugadores donde las explotaciones de moneda no ganada destruyen el equilibrio competitivo.
- Impacto comercial material: Cualquier microtransacción cuyo cumplimiento fraudulento pueda afectar materialmente los ingresos, el inventario negociable, los pagos automatizados o las señales de optimización posteriores.
- Campañas que envían devoluciones de datos a las redes publicitarias: Canales de adquisición de usuarios en los que los eventos de compra activan devoluciones de datos de la red publicitaria en tiempo real o pagos de afiliados, donde los eventos suplantados corromperían los algoritmos de oferta automática.
Condiciones inadecuadas para canalizaciones de servidor complejas
Implementar una infraestructura compleja de validación de servidor a servidor introduce una sobrecarga innecesaria en escenarios limitados:
- Títulos independientes de un solo jugador sin conexión: Juegos casuales sin conexión sin servidores backend ni cuentas, donde la verificación nativa del lado del cliente de StoreKit y Google Play Billing proporciona una protección básica, siempre que el estudio acepte el compromiso de seguridad inherente del lado del cliente.
- Prototipos de jugabilidad tempranos: Prototipos de lanzamiento preliminar que evalúan la retención de la mecánica principal antes de construir una infraestructura de facturación de backend escalable.
Errores comunes y vulnerabilidades de seguridad en la implementación de IAP
- Error 1: Entrega de elementos virtuales en el lado del cliente: Acreditar monedas virtuales o elementos directamente dentro de los oyentes de compra del cliente sin la validación del recibo del servidor deja al juego vulnerable a los emuladores de facturación básicos.
- Error 2: Descuidar el reconocimiento de Google Play: No reconocer o consumir las compras de Google Play dentro de la ventana requerida después de ingresar al estado
PURCHASEDda como resultado reembolsos automáticos de pedidos y pérdida de ingresos. - Error 3: Omitir la deduplicación de transacciones únicas: No aplicar restricciones de
purchaseToken(Google) otransactionId(Apple) únicos en los esquemas de base de datos conduce a la concesión de elementos duplicados durante los reintentos de red o ataques de reproducción.
Preguntas frecuentes (FAQ)
¿Qué es una compra dentro de la aplicación y cómo genera ingresos para los juegos móviles?
¿Por qué la validación de recibos de IAP en el lado del cliente es vulnerable al fraude de facturación?
¿Cómo mejora el seguimiento de las compras dentro de la aplicación el ROAS de adquisición de usuarios del juego?
Resumen y marco de decisiones
La implementación de una infraestructura de compras dentro de la aplicación resiliente requiere combinar los ciclos de vida de facturación estándar de la plataforma, la validación de recibos autorizada por el servidor y el seguimiento de atribución granular. Maximizar los ingresos por IAP se basa en la protección de las economías virtuales contra los exploits de facturación local, la aplicación de controles de idempotencia y la vinculación de eventos de compra verificados con los canales de adquisición.
Al integrar canalizaciones seguras de StoreKit 2 y facturación de Google Play con SDK de medición móvil, los estudios de juegos pueden salvaguardar sus flujos de monetización, optimizar el gasto de marketing hacia cohortes de jugadores de alto LTV y construir un crecimiento sostenible de operaciones en vivo.
Para explorar cómo se pueden configurar el seguimiento del SDK del cliente y la atribución de canales para la canalización de monetización de su juego, consulte la referencia de implementación de atribución móvil.
Materiales relacionados
-
Conceptos: Compra dentro de la aplicación, Validación de recibos, StoreKit 2, Facturación de Google Play, Seguimiento de cohorte de compradores, IAP-ROAS
-
Tecnologías: API del servidor de la App Store, API de desarrolladores de Google Play, SDK de atribución, Firma web JSON (JWS)
-
Estándares: Firma web JSON (JWS) IETF RFC 7515, Mejores prácticas de la Web Móvil de W3C, Seguridad de aplicaciones móviles de OWASP
-
API: Biblioteca de facturación de Google Play, API de desarrolladores de Google Play (Productsv2), API de transacciones de Apple StoreKit 2, API del servidor de la App Store de Apple (Finalizar transacción), Interfaces de seguimiento de eventos de OpoInstall (saveEvent, reportEffectPoint)
-
Documentación oficial y referencias:
-
Documentación de Apple StoreKit 2 sobre la validación de recibos
-
Documentación de la API del servidor de la App Store de Apple
-
Implementaciones en Java y Swift de la biblioteca del servidor de la App Store de Apple
-
Referencia de Productsv2 de la API de desarrolladores de Google Play
-
Orientación sobre seguridad y prevención de abusos de la facturación de Google Play
-
Suscripciones y planes de prepago de la facturación de Google Play
-
Guía de pruebas de seguridad móvil de OWASP sobre compras dentro de la aplicación
-
Share this article