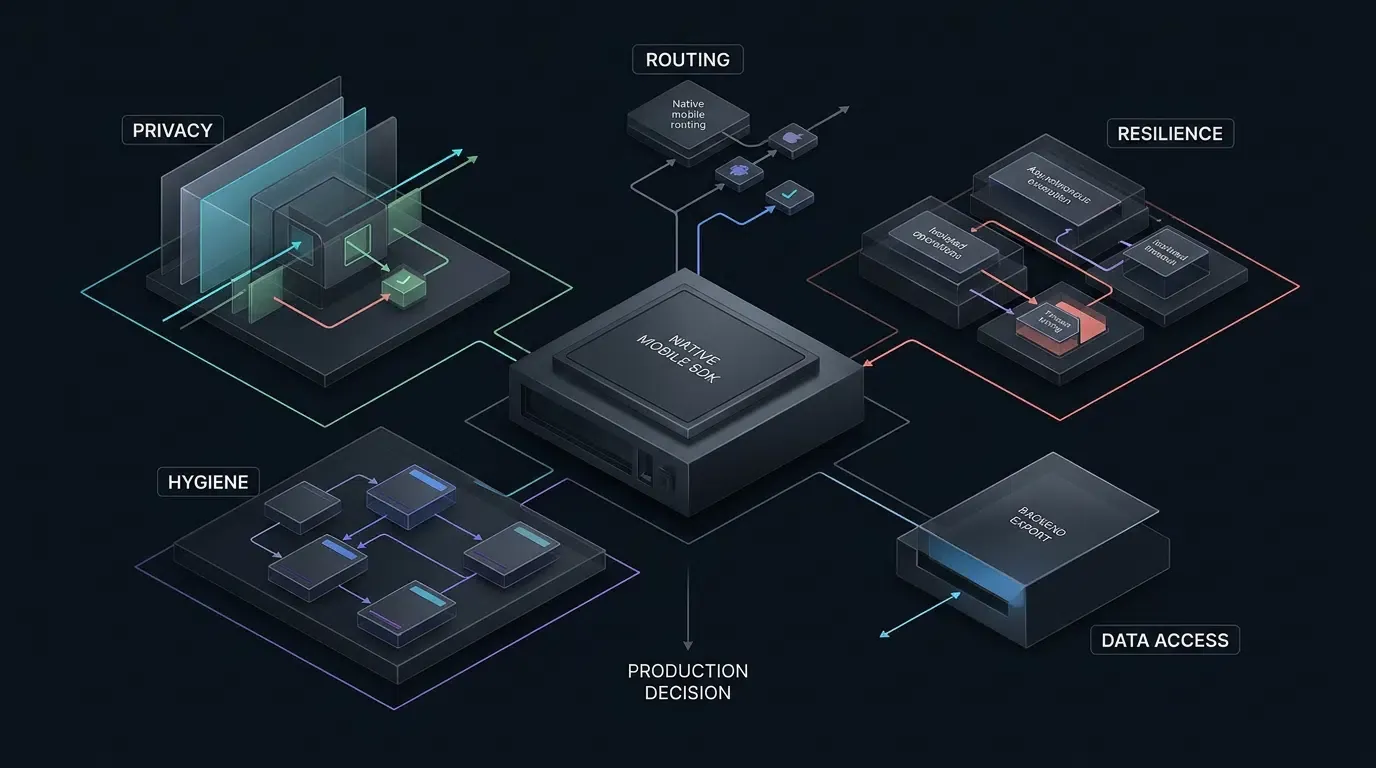
Cursor ने लॉन्च किया Build Live Apps? 5 नवंबर, 2026 को, Cursor ने आधिकारिक तौर पर Cursor Build Live Apps क्षमता जारी की, जिससे क्लाउड एजेंट्स सक्षम होने वाले पेड प्लान्स के उपयोगकर्ताओं को नेचुरल लैंग्वेज प्रॉम्प्ट से सीधे लाइव वेब एप्लिकेशन बनाने, होस्ट करने और शेयर करने की अनुमति मिलती है। हालांकि AI कोडिंग सहायकों ने सॉफ्टवेयर लिखने की लागत को कम कर दिया है, लेकिन Cursor ने बताया कि अधिकांश उपयोगकर्ता-जनित टूल localhost से बाहर कभी नहीं आते हैं क्योंकि होस्टिंग, डेटाबेस, ऑथेंटिकेशन और सुरक्षा को कॉन्फ़िगर करना एक मैन्युअल बाधा बना हुआ है। इस अपडेट के माध्यम से, एक क्लाउड एजेंट वेब एप्लिकेशन को स्केफोल्ड करता है, जरूरत पड़ने पर PostgreSQL डेटाबेस का प्रावधान करता है, सिंगल साइन-ऑन (SSO) ऑथेंटिकेशन कॉन्फ़िगर करता है, प्लेटफ़ॉर्म प्री-पब्लिश सुरक्षा जाँच चलाता है, और मैन्युअल इन्फ्रास्ट्रक्चर सेटअप की आवश्यकता के बिना प्रोजेक्ट को एक शेयर करने योग्य URL पर डिप्लॉय करता है।
लोकलहॉस्ट से प्रोडक्शन तक: Cursor Build Live Apps क्या प्रदान करता है
एक नज़र में
- रिलीज़ का दायरा: क्लाउड एजेंट्स सक्षम होने वाले सभी पेड Cursor प्लान के लिए 5 नवंबर, 2026 को लॉन्च किया गया; इस फीचर के लिए क्लाउड निष्पादन (execution) की आवश्यकता होती है और यह लोकल एजेंट्स पर नहीं चलता है।
- मैनेज्ड स्टैक: स्वचालित रूप से वेब एप्लिकेशन को स्केफोल्ड करता है, जरूरत पड़ने पर PostgreSQL डेटाबेस का प्रावधान करता है, Cursor SSO ऑथेंटिकेशन कॉन्फ़िगर करता है, और मैनेज्ड क्लाउड होस्टिंग पर डिप्लॉय करता है।
- गवर्नेंस और शेयरिंग: पब्लिश करने से पहले अनिवार्य बेसलाइन जाँच और कॉन्फ़िगर करने योग्य एजेंटिक सुरक्षा समीक्षाएँ चलाता है, प्राइवेट और टीम-विजिबल ऐप्स के लिए Cursor साइन-इन की आवश्यकता होती है, Teams और Enterprise प्लान पर डिफ़ॉल्ट रूप से पब्लिक शेयरिंग को अक्षम करता है (जब तक कि किसी एडमिन द्वारा सक्षम न किया जाए), और स्वचालित स्क्रिप्ट या Grok Bot के लिए हेडर-ऑथेंटिकेटेड Cursor API कुंजियों का समर्थन करता है।
किसी डेवलपर की लोकल मशीन से किसी आंतरिक यूटिलिटी को लाइव एनवायरनमेंट में ले जाने के लिए आमतौर पर क्लाउड अकाउंट, डेटाबेस इंस्टेंस, आइडेंटिटी प्रोवाइडर और डिप्लॉयमेंट पाइपलाइन के प्रावधान की आवश्यकता होती है। Cursor Build Live Apps चेंजलॉग के अनुसार, प्लेटफ़ॉर्म इन चरणों को स्वचालित करता है ताकि बिक्री, संचालन, कानूनी, वित्त और इंजीनियरिंग के कर्मचारी सीधे लिंक के माध्यम से काम करने वाले वेब टूल बना सकें और शेयर कर सकें।
Cursor के अपने संगठन के भीतर, टीमों ने आंतरिक सॉफ्टवेयर की कई श्रेणियों को डिप्लॉय करने के लिए इस वर्कफ़्लो का उपयोग किया है:
- इवेंट रजिस्ट्रेशन, कस्टमर अकाउंट असाइनमेंट और डेस्क शेड्यूलिंग के लिए आंतरिक ऑपरेशनल टूल।
- स्लाइड, वीडियो और इंटरैक्टिव प्रोडक्ट डेमो को मिलाने वाली ग्राहक-सामने (customer-facing) मल्टीमीडिया प्रस्तुतियाँ।
- नए काम पर रखे गए लोगों के लिए ऑनबोर्डिंग, एनेबलमेंट और ट्रेनिंग पोर्टल।
- पाइपलाइन मेट्रिक्स और डील के अवसरों को ट्रैक करने वाले रियल-टाइम सेल्स डैशबोर्ड।
- इंजीनियरिंग सर्विस मैनेजमेंट पोर्टल।
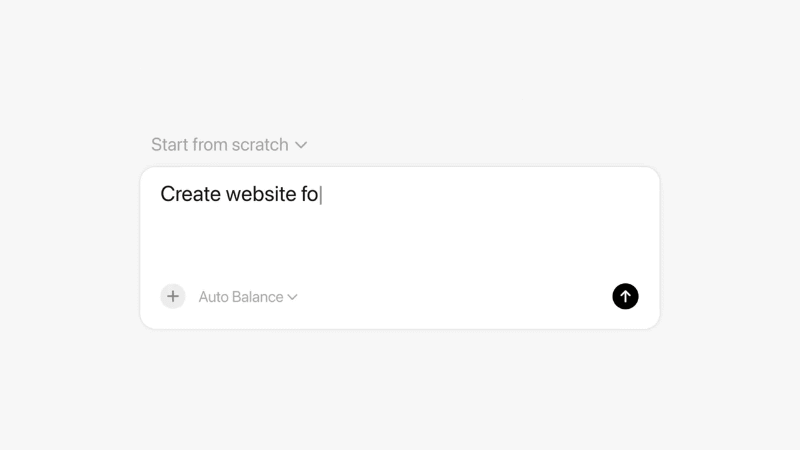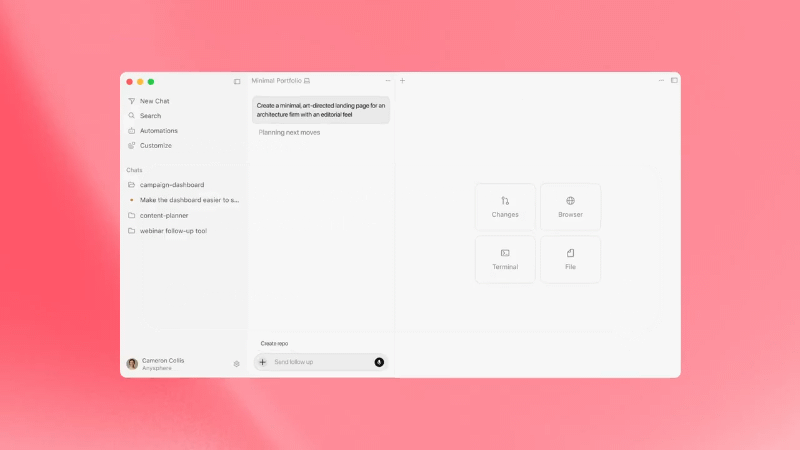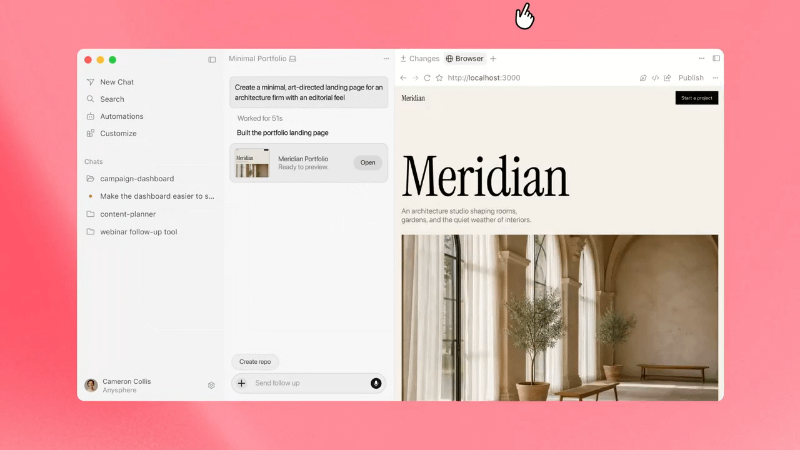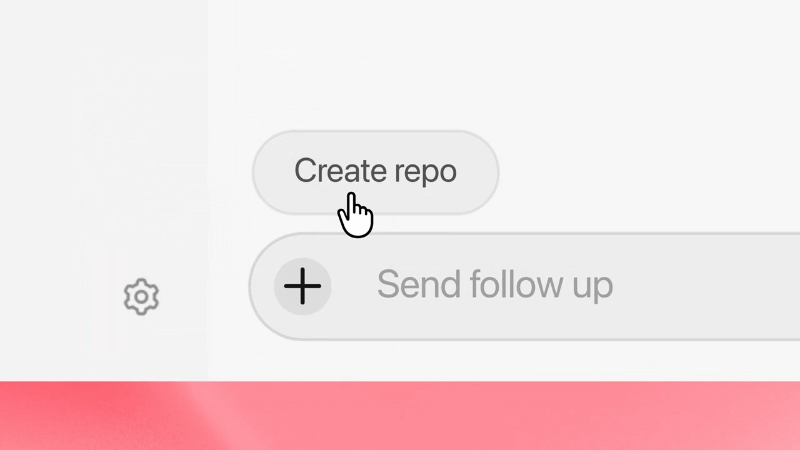
जैसा कि Cursor के डिप्लॉयमेंट वर्कफ़्लो पर द न्यू स्टैक की रिपोर्टिंग में दर्शाया गया है, किसी एप्लिकेशन को शुरुआती विचार से लाइव लिंक तक ले जाना Cloud Agent इंटरफ़ेस के भीतर चार चरणों का पालन करता है:
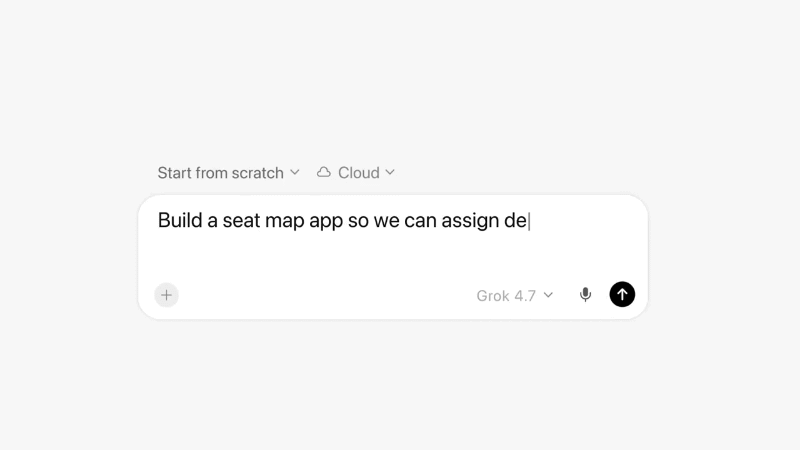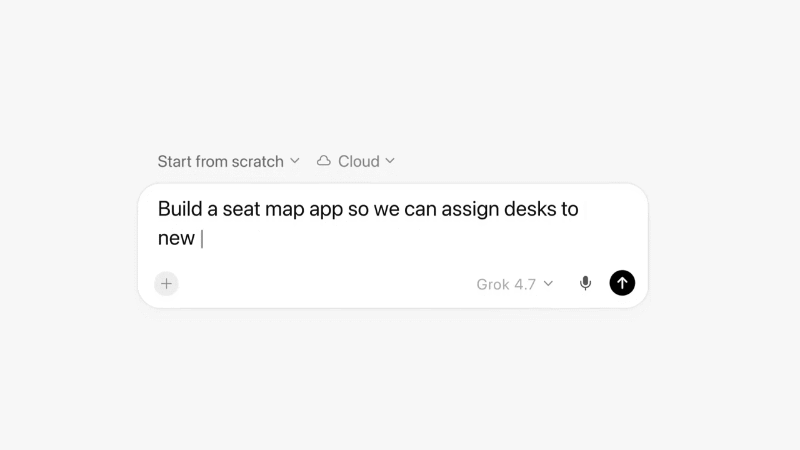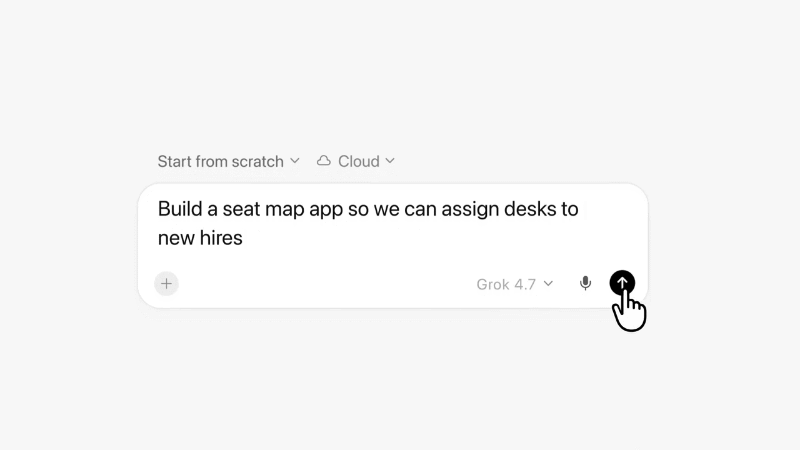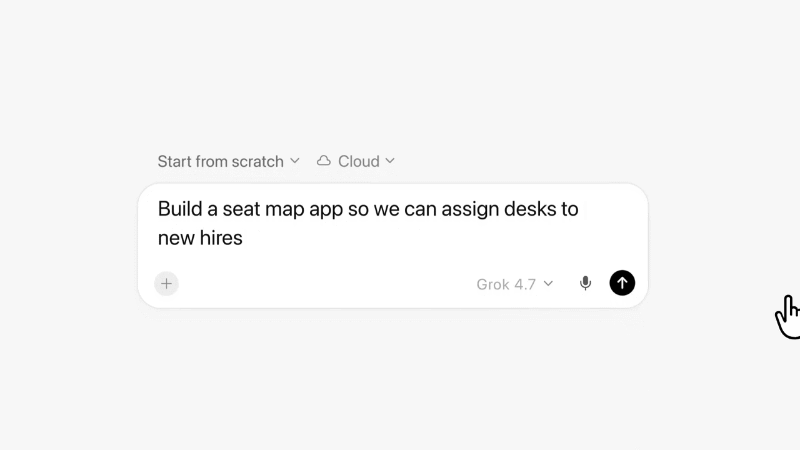
सबसे पहले, उपयोगकर्ता एक क्लाउड एजेंट शुरू करता है और सादी भाषा में वांछित वेब एप्लिकेशन का वर्णन करता है। दूसरा, क्लाउड एजेंट एप्लिकेशन जेनरेट करता है, डेटाबेस और ऑथेंटिकेशन जैसे आवश्यक बैकएंड घटकों का प्रावधान करता है, होस्टिंग एनवायरनमेंट तैयार करता है, और स्वचालित जाँच चलाता है।
 तीसरा, एक बार जब बिल्ड समाप्त हो जाता है, तो उपयोगकर्ता वर्कस्पेस के भीतर इंटरैक्टिव एप्लिकेशन का पूर्वावलोकन कर सकता है, पब्लिश संवाद खोल सकता है, एक अद्वितीय डोमेन चुन सकता है, और टूल को दूसरों के सामने उजागर करने से पहले एक्सेस स्कोप सेटिंग्स को कॉन्फ़िगर कर सकता है।
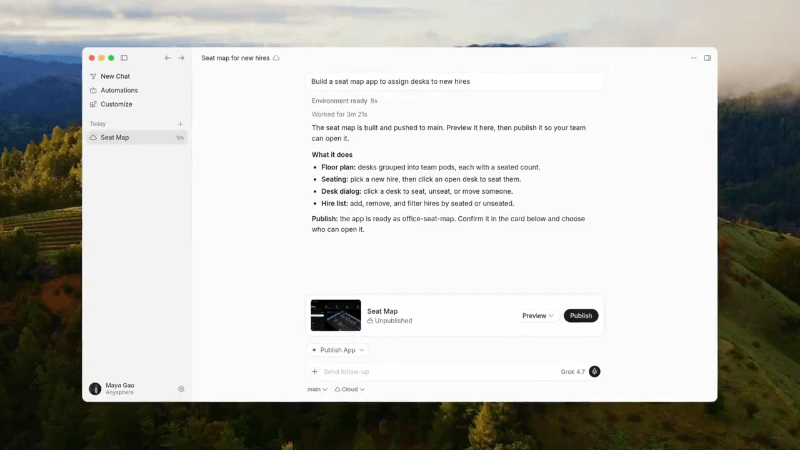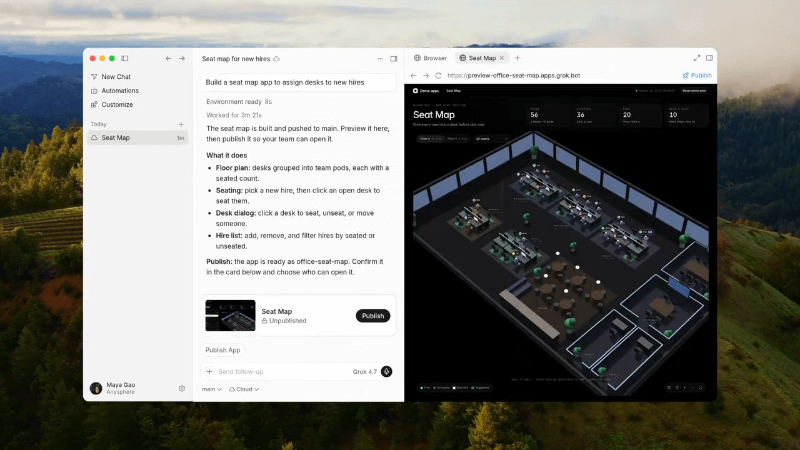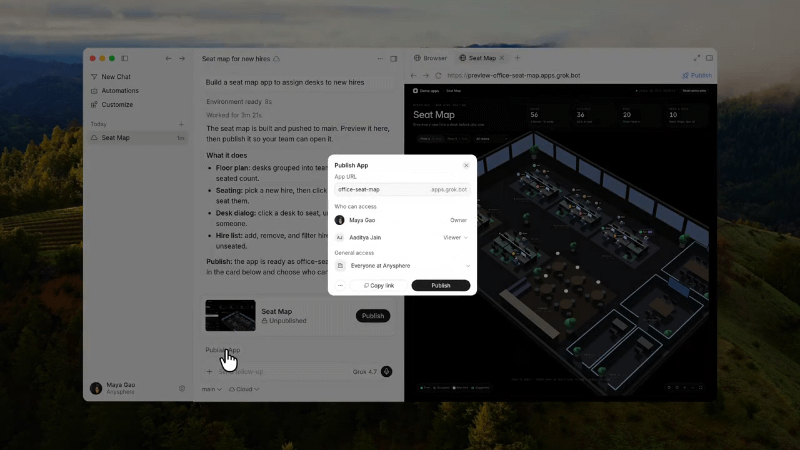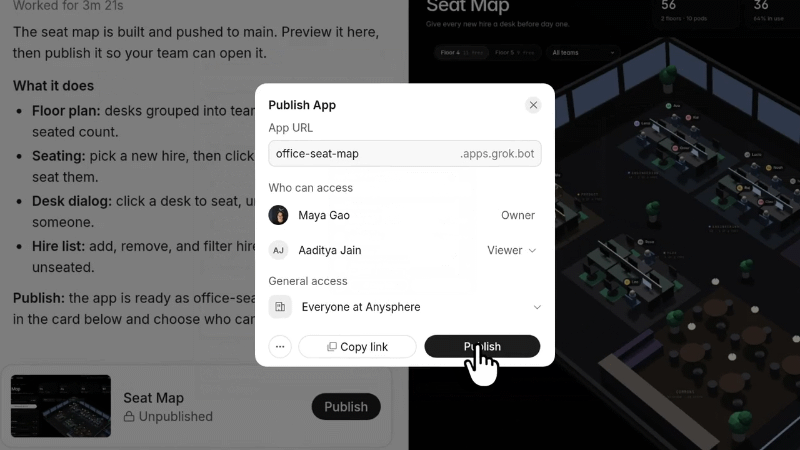
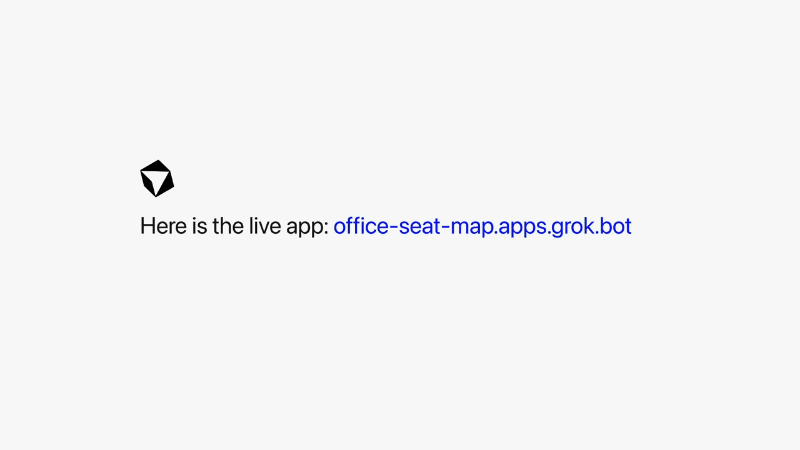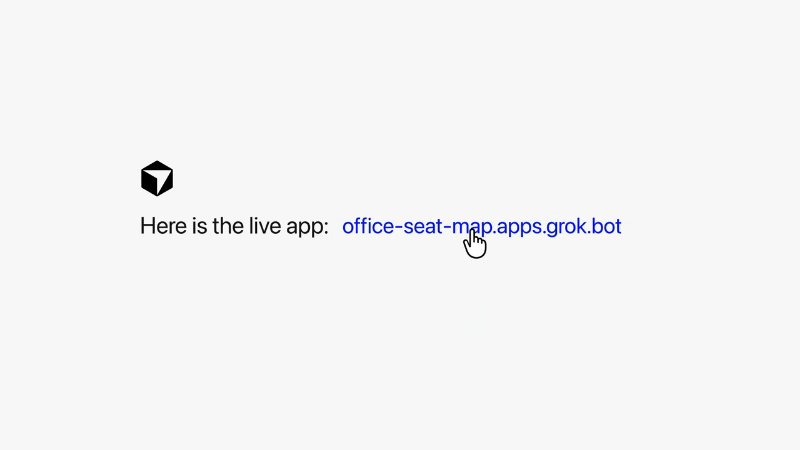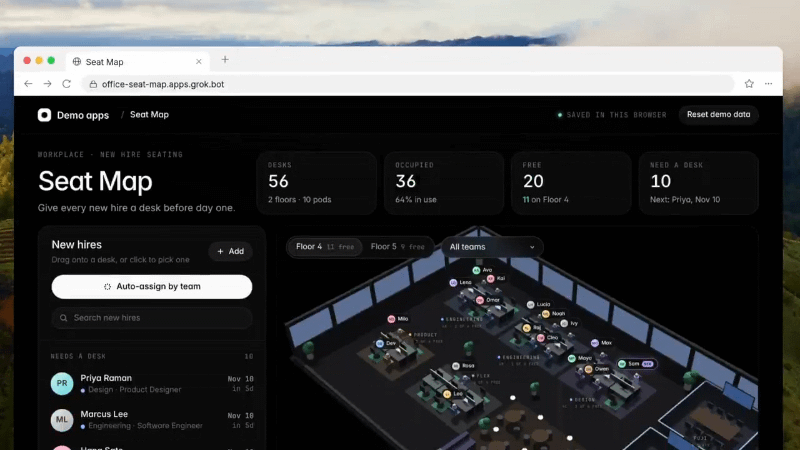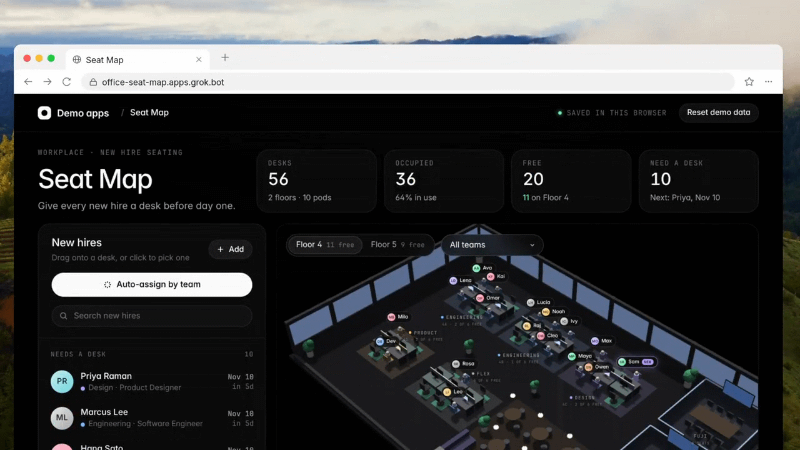
अंत में, प्री-पब्लिश जाँच पास होने और उपयोगकर्ता द्वारा प्रकाशन की पुष्टि करने के बाद, Cursor एक लाइव लिंक लौटाता है जो ब्राउज़र में सीधे डिप्लॉय किए गए एप्लिकेशन—जैसे कि एक इंटरैक्टिव ऑफिस सीट-मैप टूल—को खोलता है।
हुड के तहत: क्लाउड एजेंट्स, मैनेज्ड होस्टिंग और रिपॉजिटरी स्रोत
Cursor Build Live Apps का तकनीकी आधार Cursor Cloud Agents पर निर्भर करता है, जो उपयोगकर्ताओं को अपने लोकल लैपटॉप को खुले रखे बिना रिमोट एनवायरनमेंट में एसिंक्रोनस कोडिंग एजेंट चलाने की अनुमति देते हैं। चूंकि डिप्लॉयमेंट पाइपलाइन क्लाउड डेटाबेस, आइडेंटिटी सर्विस और मैनेज्ड होस्टिंग का प्रावधान करती है, इसलिए यह क्षमता विशेष रूप से क्लाउड एजेंट्स के माध्यम से संचालित होती है और स्थानीय रूप से चलने वाले एजेंट्स के साथ उपयोग नहीं की जा सकती है।
Cursor ने 27 अगस्त, 2026 को कोड जनरेशन और लाइव डिप्लॉयमेंट के बीच की खाई को पाटना शुरू किया, जब इसने प्रोजेक्ट्स को खरोंच से शुरू करने और लाइव URL पर उनका पूर्वावलोकन करने के लिए एक शुरुआती वर्कफ़्लो पेश किया। हालांकि, उस शुरुआती रिलीज़ में, लाइव URL पर पब्लिश करने के लिए उपयोगकर्ताओं को अपने स्वयं के बाहरी Vercel खातों को कनेक्ट करने की आवश्यकता होती थी।
5 नवंबर के अपडेट से उपयोगकर्ताओं को एक अलग होस्टिंग खाते को लिंक करने या प्रबंधित करने की आवश्यकता समाप्त हो जाती है। हालांकि Cursor का चेंजलॉग अपने अंतlying क्लाउड विक्रेता का नाम नहीं लेता है, द न्यू स्टैक ने बताया—X पर Vercel के एक बयान का हवाला देते हुए—कि मैनेज्ड होस्टिंग लेयर Vercel for Platforms पर बनाई गई है, जिसमें Cursor प्रत्येक टीम या व्यक्तिगत ग्राहक के लिए स्वचालित रूप से एक समर्पित, पृथक (isolated) होस्टिंग खाता बनाता है।
एंड-टू-एंड प्रोविजनिंग, सुरक्षा समीक्षा और डिप्लॉयमेंट प्रवाह इस प्रकार संरचित है:
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
डेवलपर दो रिपॉजिटरी स्रोतों से डिप्लॉयमेंट शुरू कर सकते हैं:
- नए या मौजूदा Cursor Origin रिपॉजिटरी: खरोंच से शुरू करने वाले उपयोगकर्ता स्वचालित रूप से Cursor Origin पर एक रिपॉजिटरी बनाते हैं, जो एजेंट-केंद्रित Git होस्टिंग प्लेटफ़ॉर्म है जिसे Cursor ने 17 अगस्त, 2026 को लॉन्च किया था।
- मौजूदा GitHub रिपॉजिटरी: GitHub पर मौजूदा प्रोजेक्ट वाले इंजीनियर अपने रिपॉजिटरी को Origin में माइग्रेट किए बिना एप्लिकेशन को तैयार करने और पब्लिश करने के लिए क्लाउड एजेंट का उपयोग कर सकते हैं। Cursor के अनुसार, आगामी अपडेट के लिए GitLab और अन्य Git प्रोवाइडर्स का समर्थन करने की योजना है।
प्री-पब्लिश सुरक्षा गेट और एक्सेस गवर्नेंस
किसी संगठन में तीव्र वेब डिप्लॉयमेंट सक्षम करने के लिए क्रेडेंशियल हैंडलिंग, प्री-पब्लिश सत्यापन और एक्सेस स्कोप के आसपास सुरक्षा उपायों की आवश्यकता होती है, जिसका विवरण Cursor अपनी Cloud Agent Apps दस्तावेज़ीकरण में देता है।
सीक्रेट आइसोलेशन और प्री-पब्लिश समीक्षा पदानुक्रम
जब किसी एप्लिकेशन को बाहरी इन्फ्रास्ट्रक्चर—जैसे कि कॉर्पोरेट डेटा वेयरहाउस या तृतीय-पक्ष API—से कनेक्ट करने की आवश्यकता होती है, तो Cursor उपयोगकर्ता को आवश्यक कुंजियों के लिए प्रॉम्प्ट करता है। Cursor के अनुसार, इन रहस्यों (secrets) को इस तरह प्रबंधित किया जाता है कि एजेंट को कच्चे (raw) रहस्य मूल्य दिखाई न दें।
किसी एप्लिकेशन के लाइव होने से पहले, उपयोगकर्ता को इसे स्पष्ट रूप से पब्लिश करना होगा, जिससे दो प्रकार की प्लेटफ़ॉर्म जाँच शुरू होती हैं:
- डिटर्मिनिस्टिक जाँच: एप्लिकेशन फाइलों में हार्डकोडेड रहस्यों, टोकन या उजागर क्रेडेंशियल्स जैसी आम समस्याओं का पता लगाने के लिए बेसलाइन नियम-आधारित स्कैन हमेशा चलते हैं।
- एजेंटिक सुरक्षा समीक्षाएँ: AI-संचालित समीक्षाएँ व्यापक सुरक्षा समस्याओं के लिए प्रोजेक्ट का निरीक्षण करती हैं और जाँच विफल होने पर उपयोगकर्ता को निर्देश देती हैं कि क्या ठीक करना है।
टीम प्रशासकों को सभी डिप्लॉय की गई टीम एप्लिकेशन और संग्रहीत रहस्यों की दृश्यता होती है। एडमिन कस्टम सुरक्षा समीक्षा नियम जोड़ सकते हैं, किसी भी लाइव एप्लिकेशन को अनपब्लिश कर सकते हैं, और सुरक्षा समीक्षाओं द्वारा फ़्लैग किए गए कुछ रिलीज़ को स्वीकृत कर सकते हैं। हालाँकि, प्रशासनिक अनुमोदन हर जाँच के लिए एक बिना शर्त बाईपास नहीं है: अनिवार्य बेसलाइन सुरक्षा लागू रहती है, और प्री-पब्लिश स्कैन पास करने का उद्देश्य कस्टम एप्लिकेशन लॉजिक या बाहरी डेटाबेस अनुमति सुरक्षा कमजोरियों से मुक्त होने की गारंटी देने के बजाय सामान्य क्रेडेंशियल लीक जोखिमों को कम करना है।
एक्सेस स्कोप और हेडर-आधारित API कुंजियाँ
एक बार जब कोई एप्लिकेशन आवश्यक जाँच पास कर लेता है और उसके चयनित URL पर डिप्लॉय हो जाता है, तो एक्सेस कंट्रोल की देखरेख प्लान के प्रकार और ऑथेंटिकेशन पद्धति द्वारा की जाती है:
- टीम और एंटरप्राइज एक्सेस: एप्लिकेशन को विशिष्ट व्यक्तियों, उपयोगकर्ता समूहों या पूरे संगठन के साथ साझा किया जा सकता है। प्राइवेट और टीम-विजिबल एप्लिकेशन के लिए Cursor साइन-इन की आवश्यकता होती है। Teams और Enterprise प्लान पर पब्लिक शेयरिंग डिफ़ॉल्ट रूप से अक्षम होती है, लेकिन एडमिन इसे सक्षम कर सकते हैं; लिंक वाले किसी भी व्यक्ति द्वारा सार्वजनिक रूप से साझा किए गए एप्लिकेशन को खोला जा सकता है।
- पर्सनल प्लान पब्लिक शेयरिंग: पर्सनल प्लान के ग्राहक सार्वजनिक एक्सेस के साथ एप्लिकेशन पब्लिश कर सकते हैं ताकि URL वाला कोई भी व्यक्ति वेब ऐप खोल सके।
- API कुंजियों के माध्यम से प्रोग्रामेटिक एक्सेस: स्वचालित स्क्रिप्ट, निरंतर एकीकरण (CI) कार्यों, या Grok Bot जैसे बाहरी एजेंटों को डिप्लॉय किए गए एप्लिकेशन के साथ इंटरैक्ट करने देने के लिए, उपयोगकर्ता Cursor API कुंजी कॉन्फ़िगर कर सकते हैं। शेयर करने योग्य URL में क्रेडेंशियल उजागर करने के बजाय, प्रोग्रामेटिक क्लाइंट HTTP अनुरोध हेडर में Cursor API कुंजी पास करके प्रमाणित करते हैं, जिसमें व्यक्तिगत या टीम स्तर पर कुंजियों को अलग से प्रबंधित किया जाता है।
प्रतिस्पर्धी संदर्भ: Lovable, Replit और Grok Build को चुनौती देना
मैनेज्ड होस्टिंग, ऑन-डिमांड PostgreSQL प्रोविजनिंग और SSO ऑथेंटिकेशन को सीधे अपने Cloud Agent वर्कफ़्लो में एकीकृत करके, Cursor Lovable और Replit जैसे प्रॉम्प्ट-संचालित ऐप प्लेटफ़ॉर्म के साथ सीधी प्रतिस्पर्धा में प्रवेश करता है। बाजार स्थिति के संदर्भ में, जबकि Lovable और Replit ने ऐतिहासिक रूप से उपभोक्ता रचनाकारों और एकल बिल्डरों को आकर्षित किया है, Cursor की घोषणा आंतरिक एंटरप्राइज सॉफ्टवेयर पर जोर देती है—डोमेन विशेषज्ञों को समर्पित बुनियादी ढांचा इंजीनियरिंग की प्रतीक्षा किए बिना परिचालन टूल बनाने में मदद करना—जबकि अभी भी व्यक्तिगत ग्राहकों के लिए सार्वजनिक वेब प्रकाशन का समर्थन करता है।
यह सुविधा अगस्त 2026 में SpaceX द्वारा Cursor के अधिग्रहण के बाद एलोन मस्क के व्यापक प्रौद्योगिकी पारिस्थितिकी तंत्र के भीतर उत्पादों के साथ भी बैठती है, SpaceX की SEC फाइलिंग में $60 बिलियन के निहित इक्विटी मूल्य ($42.5 बिलियन लेखा खरीद विचार) पर खुलासा किया गया एक लेनदेन। SpaceX से जुड़ी xAI ने पहले उपयोगकर्ताओं को Grok चैट के भीतर हल्के ऐप और गेम बनाने और उन्हें grok.me लिंक के माध्यम से साझा करने देने के लिए Grok Build Mode लॉन्च किया था। जबकि Grok Build संवादात्मक निर्माण पर केंद्रित है, Cursor Build Live Apps रिपॉजिटरी-समर्थित विकास (Cursor Origin और GitHub), टीम सुरक्षा नियमों और एंटरप्राइज SSO गवर्नेंस में लंगर डाले हुए है।
वर्कफ़्लो तुलना और कार्यान्वयन चेकलिस्ट
Cursor Build Live Apps का मूल्यांकन करने वाले इंजीनियरिंग लीडर अपने दायरे और गवर्नेंस मॉडल की तुलना लोकल विकास और Cursor के शुरुआती पूर्वावलोकन वर्कफ़्लो से कर सकते हैं:
| वर्कफ़्लो चरण | निष्पादन वातावरण | होस्टिंग और डेटाबेस सेटअप | ऑथेंटिकेशन और शेयरिंग का दायरा | सुरक्षा और गवर्नेंस नियंत्रण |
|---|---|---|---|---|
| लोकलहॉस्ट एजेंट प्रोटोटाइप | लोकल IDE / डेवलपर मशीन | मैन्युअल लोकल सर्वर और लोकल DB कॉन्फ़िगरेशन | केवल लोकल मशीन (localhost) |
डेवलपर द्वारा प्रबंधित लोकल एनवायरनमेंट |
| Cursor 27 अगस्त, 2026 पूर्वावलोकन | Cursor Cloud Agent | ब्राउज़र पूर्वावलोकन; पब्लिश करने के लिए बाहरी Vercel खाते को लिंक करने की आवश्यकता थी | बाहरी Vercel प्रोजेक्ट सेटिंग्स द्वारा निर्धारित | बाहरी होस्टिंग खाते के माध्यम से प्रबंधित |
| Build Live Apps (पर्सनल प्लान) | Cursor Cloud Agent (पेड प्लान) | मैनेज्ड आइसोलेटेड होस्टिंग + ऑन-डिमांड PostgreSQL | प्राइवेट ऐप्स के लिए Cursor साइन-इन, वैकल्पिक पब्लिक URL शेयरिंग, या API कुंजी हेडर | अनिवार्य डर्मिनिस्टिक जाँच + एजेंटिक प्री-पब्लिश समीक्षा |
| Build Live Apps (टीम्स / एंटरप्राइज) | Cursor Cloud Agent (पेड प्लान) | मैनेज्ड आइसोलेटेड होस्टिंग + ऑन-डिमांड PostgreSQL | Cursor साइन-इन के माध्यम से प्राइवेट/टीम एक्सेस; डिफ़ॉल्ट रूप से पब्लिक शेयरिंग बंद (एडमिन-कॉन्फ़िगर करने योग्य) | प्री-पब्लिश जाँच, कस्टम एडमिन नियम, रिलीज़ अनुमोदन, और एडमिन अनपब्लिश नियंत्रण |
इंजीनियरिंग और सुरक्षा टीमों के लिए गवर्नेंस चेकलिस्ट
आंतरिक टूलिंग के लिए Cursor Build Live Apps को अपनाने वाले संगठनों को स्पष्ट परिचालन प्रथाओं को स्थापित करना चाहिए:
- कस्टम प्री-पब्लिश नियम परिभाषित करें: ऐप्स के लाइव होने से पहले आंतरिक समापन बिंदु एक्सपोजर और डेटा हैंडलिंग अनुपालन की जाँच करने वाले संगठन-विशिष्ट सुरक्षा समीक्षा नियमों को जोड़ने के लिए टीम एडमिन कंसोल का उपयोग करें।
- बाहरी डेटा वेयरहाउस अनुमतियों को सत्यापित करें: चूँकि स्वचालित प्री-पब्लिश स्कैन एप्लिकेशन फ़ाइलों और उजागर रहस्यों पर ध्यान केंद्रित करते हैं, इसलिए लाइव ऐप से जुड़े किसी भी बाहरी डेटा वेयरहाउस पर स्वतंत्र रूप से कम से कम-विशेषाधिकार डेटाबेस भूमिकाओं और पंक्ति-स्तरीय सुरक्षा को लागू करें।
- टीम शेयरिंग नीतियों का ऑडिट करें: पुष्टि करें कि क्या Teams और Enterprise स्तर पर पब्लिक लिंक शेयरिंग को अक्षम रहना चाहिए ताकि आंतरिक डैशबोर्ड और परिचालन टूल के लिए Cursor साइन-इन की आवश्यकता हो, और एडमिन डैशबोर्ड में सक्रिय अनुप्रयोगों की समय-समय पर समीक्षा करें।
- API कुंजी जीवनचक्र प्रबंधित करें: स्वचालित स्क्रिप्ट, CI वर्कफ़्लो और Grok Bot एकीकरण को स्कोप किए गए Cursor API कुंजियों का उपयोग करके सख्ती से HTTP अनुरोध हेडर के माध्यम से प्रमाणित करने की आवश्यकता है, और आंतरिक टूल सेवानिवृत्त होने पर कुंजियों को रद्द करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
क्या डेवलपर्स स्थानीय रूप से चलने वाले कोडिंग एजेंटों के साथ Cursor Build Live Apps का उपयोग कर सकते हैं?
क्या प्रत्येक डिप्लॉय किया गया एप्लिकेशन स्वचालित रूप से एक PostgreSQL डेटाबेस बनाता है?
क्या टीम प्रशासक किसी भी विफल प्री-पब्लिश सुरक्षा जाँच को ओवरराइड कर सकते हैं?
स्वचालित स्क्रिप्ट या Grok Bot किसी डिप्लॉय किए गए Cursor एप्लिकेशन के साथ कैसे प्रमाणित होते हैं?
इंजीनियरिंग टीमों के लिए मुख्य बातें
Cursor द्वारा Build Live Apps की रिलीज़ AI-सहायता प्राप्त सॉफ्टवेयर विकास में एक लगातार बनी रहने वाली बाधा का समाधान करती है: जबकि कोडिंग एजेंट एप्लिकेशन लॉजिक को तेजी से जेनरेट करते हैं, उस कोड को सहकर्मियों के लिए सुरक्षित रूप से डिप्लॉय करना आमतौर पर इन्फ्रास्ट्रक्चर सेटअप पर रुक जाता है। क्लाउड एजेंट्स को ऑन-डिमांड PostgreSQL प्रोविजनिंग, Cursor SSO, प्री-पब्लिश सुरक्षा गेट और मैनेज्ड होस्टिंग के साथ जोड़कर, Cursor रिपॉजिटरी-समर्थित प्रॉम्प्ट को एक साझा URL के माध्यम से सुलभ लाइव आंतरिक टूल में बदल देता है।
इंजीनियरिंग और सुरक्षा नेताओं के लिए, localhost प्रोटोटाइप से तत्काल क्लाउड डिप्लॉयमेंट में बदलाव प्रशासनिक गवर्नेंस को आवश्यक बनाता है। बाहरी डेटा स्टोर पर सख्त कम-से-कम-विशेषाधिकार अनुमतियों के साथ Cursor के अंतर्निहित गुप्त हैंडलिंग और कस्टम प्री-पब्लिश समीक्षा नियमों को संयोजित करने से टीमों को कॉर्पोरेट डेटा पर दृश्यता खोए बिना आंतरिक टूल को तेजी से शिप करने की अनुमति मिलती है।
संदर्भ
-
Cursor चेंजलॉग: Cursor में Build Live Apps — क्लाउड एजेंट ऐप बिल्डिंग, ऑन-डिमांड पोस्टग्रेज, Cursor SSO, प्री-पब्लिश सुरक्षा जाँच और लिंक शेयरिंग का विवरण देने वाली आधिकारिक 5 नवंबर, 2026 की रिलीज़ घोषणा।
-
Cursor दस्तावेज़ीकरण: Cloud Agent Apps — लाइव ऐप डिप्लॉयमेंट, सीक्रेट हैंडलिंग, सुरक्षा समीक्षा नियमों, प्रशासनिक अनुमोदन सीमाओं, सार्वजनिक शेयरिंग नियंत्रण और API कुंजी हेडर ऑथेंटिकेशन को कवर करने वाला आधिकारिक तकनीकी दस्तावेज़ीकरण।
-
Cursor दस्तावेज़ीकरण: Cloud Agents Overview — रिमोट क्लाउड एजेंट निष्पादन वातावरण और समर्थित प्लान की व्याख्या करने वाली आधिकारिक गाइड।
-
Cursor चेंजलॉग: Start Projects from Scratch in Cloud Agents — पहले के पूर्वावलोकन वर्कफ़्लो और बाहरी Vercel खाता प्रकाशन आवश्यकता का दस्तावेजीकरण करने वाला आधिकारिक 27 अगस्त, 2026 का अपडेट।
-
Cursor चेंजलॉग: Origin Code Hosting — एजेंट-केंद्रित Git होस्टिंग प्लेटफ़ॉर्म के रूप में Cursor Origin का परिचय देने वाले आधिकारिक 17 अगस्त, 2026 के रिलीज़ नोट्स।
-
Cursor ब्लॉग: Joining SpaceX — Cursor के अधिग्रहण के संबंध में आधिकारिक अगस्त 2026 की घोषणा।
-
यू.एस. सिक्योरिटीज एंड एक्सचेंज कमीशन: SpaceX फॉर्म फाइलिंग (30 सितंबर, 2026) — Cursor अधिग्रहण के लिए $60 बिलियन के निहित इक्विटी मूल्य और $42.5 बिलियन लेखा खरीद विचार का विवरण देने वाली विनियामक फाइलिंग।
-
द न्यू स्टैक: Cursor पूरी तरह से प्रबंधित ऐप डिप्लॉयमेंट के साथ Lovable और Replit का मुकाबला करता है — पॉल सॉवर्स द्वारा चार-चरण डिप्लॉयमेंट वर्कफ़्लो और Vercel for Platforms होस्टिंग के संबंध में Vercel के बयान को कवर करने वाली रिपोर्टिंग।
Share this article