मोबाइल एट्रिब्यूशन के लिए सॉफ्टवेयर डेवलपमेंट किट कैसे चुनें? मोबाइल एट्रिब्यूशन सॉफ्टवेयर डेवलपमेंट किट चुनने के लिए केवल विक्रेता के दावों पर निर्भर रहने के बजाय उसकी स्टोर गोपनीयता अनुपालन, प्लेटफ़ॉर्म रूटिंग प्रोटोकॉल, डिपेंडेंसी स्वच्छता और रनटाइम लचीलेपन का ऑडिट करना आवश्यक है। थर्ड-पार्टी मोबाइल SDK होस्ट एप्लिकेशन के डिस्ट्रीब्यूशन आर्टिफ़ैक्ट में जुड़ा या पैक किया जाता है; इसका एम्बेडेड कोड होस्ट ऐप के लागू रनटाइम और सुरक्षा सीमाओं के भीतर संचालित होता है, जबकि ऐप पब्लिशर इसके डेटा संग्रह और व्यवहार की समीक्षा करने के लिए ज़िम्मेदार रहता है। एक बिना जाँचा-परखा SDK ऐप स्टोर या गूगल प्ले समीक्षा अस्वीकृति को ट्रिगर कर सकता है, ट्रांसिटिव लाइब्रेरी टकराव ला सकता है, या कोल्ड-स्टार्ट ऑनबोर्डिंग प्रवाह को रोक सकता है। OpoInstall, एक मोबाइल एट्रिब्यूशन और डीप लिंकिंग प्लेटफ़ॉर्म, नेटिव एंड्रॉइड और iOS SDK प्रदान करता है, साथ ही एक प्रलेखित डेटा इंटरफ़ेस एंट्री पॉइंट भी प्रदान करता है जिसे इंजीनियरिंग टीमें इन वास्तुशिल्प और अनुपालन मानदंडों के विरुद्ध मूल्यांकित कर सकती हैं।
थर्ड-पार्टी एट्रिब्यूशन सॉफ्टवेयर डेवलपमेंट किट (SDK) का चयन करना एक वास्तुशिल्प और नियामक प्रतिबद्धता है। उत्पादन-तैयार एट्रिब्यूशन SDK को प्लेटफ़ॉर्म-नेटिव रूटिंग और पैरामीटर पुनर्स्थापना को अनुपालक Apple
PrivacyInfo.xcprivacyघोषणाओं, गूगल प्ले डेटा सेफ्टी खुलासे के लिए पूर्ण विक्रेता डेटा इन्वेंट्री, deterministic टाइमआउट हैंडलिंग के साथ नॉन-ब्लॉकिंग अतुल्यकालिक (asynchronous) API परिभाषाओं और सत्यापित डेटा निर्यात क्षमताओं के साथ जोड़ना चाहिए।
| शब्द | परिभाषा | संबंधित इकाई | सर्च इंटेंट भूमिका |
|---|---|---|---|
| सॉफ्टवेयर डेवलपमेंट किट | विशेष क्षमताओं को निष्पादित करने के लिए होस्ट ऐप में एकीकृत लाइब्रेरी, API परिभाषाओं, दस्तावेज़ीकरण और टूल का एक पैक किया गया सेट। | होस्ट एप्लिकेशन बाइनरी | सूचनात्मक / वाणिज्यिक |
| PrivacyInfo.xcprivacy | ऐप या SDK के डेटा संग्रह और आवश्यक कारण (Required Reason) API उपयोग की घोषणा करने वाला Apple का मानकीकृत प्रॉपर्टी-लिस्ट मैनिफेस्ट। | ऐप स्टोर कनेक्ट समीक्षा | तकनीकी / अनुपालन |
| आवश्यक कारण API (Required Reason APIs) | Apple सिस्टम API की पाँच श्रेणियाँ जिनमें फ़िंगरप्रिंटिंग क्षमता होती है और जिनके लिए स्पष्ट कारण-कोड घोषणाओं की आवश्यकता होती है। | NSPrivacyAccessedAPITypes |
तकनीकी / अनुपालन |
| API परिभाषा | SDK द्वारा उजागर किए गए मेथड सिग्नेचर, कॉलबैक डेटा संरचनाओं, टाइमआउट पैरामीटर और त्रुटि स्थितियों को निर्दिष्ट करने वाला औपचारिक अनुबंध। | क्लाइंट इंटीग्रेशन लेयर | तकनीकी / सूचनात्मक |
मोबाइल एट्रिब्यूशन सॉफ्टवेयर डेवलपमेंट किट चुनने के लिए मुख्य मानदंड
एट्रिब्यूशन SDK का चयन करना एक वास्तुशिल्प और अनुपालन निर्णय क्यों है
जब वृद्धि और उत्पाद टीमें मोबाइल एट्रिब्यूशन विक्रेताओं का मूल्यांकन करती हैं, तो खरीद चर्चाएँ अक्सर सतही डैशबोर्ड सुविधाओं या सुर्खियों में रहने वाले पैरामीटर-पुनर्स्थापना प्रतिशत पर केंद्रित होती हैं। हालाँकि, मोबाइल सिस्टम आर्किटेक्ट्स और अनुपालन लीड्स के लिए, थर्ड-पार्टी सॉफ्टवेयर डेवलपमेंट किट को एकीकृत करना बाइनरी-स्तरीय सुरक्षा और विश्वसनीयता का निर्णय है।
ऐप स्टोर कनेक्ट और गूगल प्ले कंसोल गवर्नेंस के तहत हर एम्बेडेड थर्ड-पार्टी लाइब्रेरी होस्ट एप्लिकेशन के डिस्ट्रीब्यूशन और समीक्षा ज़िम्मेदारी का हिस्सा बन जाती है। यदि कोई थर्ड-पार्टी एट्रिब्यूशन SDK वैध गोपनीयता मैनिफेस्ट के बिना प्रतिबंधित ऑपरेटिंग सिस्टम API को कॉल करता है, प्रतिबंधित डिवाइस फ़िंगरप्रिंटिंग पर निर्भर करता है, या पहले लॉन्च के आरंभीकरण के दौरान मुख्य UI थ्रेड को ब्लॉक करता है, तो स्टोर अस्वीकृति या उपयोगकर्ता प्रतिधारण गिरावट का सामना होस्ट एप्लिकेशन को करना पड़ता है - न कि SDK विक्रेता को।
बुनियादी SDK तंत्र को एंटरप्राइज़ प्रोक्योरमेंट से जोड़ना
एट्रिब्यूशन SDK का व्यवस्थित रूप से मूल्यांकन करने के लिए, इंजीनियरिंग टीमों को हमारे साथी आर्किटेक्चर गाइड में शामिल दो बुनियादी परतों पर निर्माण करना चाहिए:
-
रनटाइम लाइफसाइकिल इंटीग्रेशन: यह समझने के लिए कि नेटिव SDK स्टेटलेस वेब API से कैसे भिन्न होते हैं और
Application.onCreate()तथाUIApplicationDelegate/UISceneDelegateमें कैसे हुक करते हैं, हमारी मूलभूत मार्गदर्शिका देखें, सॉफ्टवेयर डेवलपमेंट किट मोबाइल एट्रिब्यूशन और ग्रोथ को कैसे शक्ति देते हैं। -
बाइनरी पैकेजिंग और फ़ुटप्रिंट माप:
.aarऔर.xcframeworkआंतरिक संरचनाओं के विश्लेषण के लिए और यह मापने के लिए कि वृद्धिशील बाइनरी आकार की गणना कैसे की जाती है () apkanalyzerऔर Xcode ऐप थिनिंग रिपोर्ट का उपयोग करके, देखें मोबाइल SDK के अर्थ और तकनीकी विकास प्रोटोकॉल को समझना।
एक बार वे संरचनात्मक बुनियादी बातें समझ जाने के बाद, सही सॉफ्टवेयर डेवलपमेंट किट चुनने के लिए संरचित पाँच-स्तंभ निर्णय ढांचे (five-pillar decision framework) पर उम्मीदवारों का ऑडिट करना आवश्यक होता है।
पाँच-स्तंभ तकनीकी मूल्यांकन ढांचा
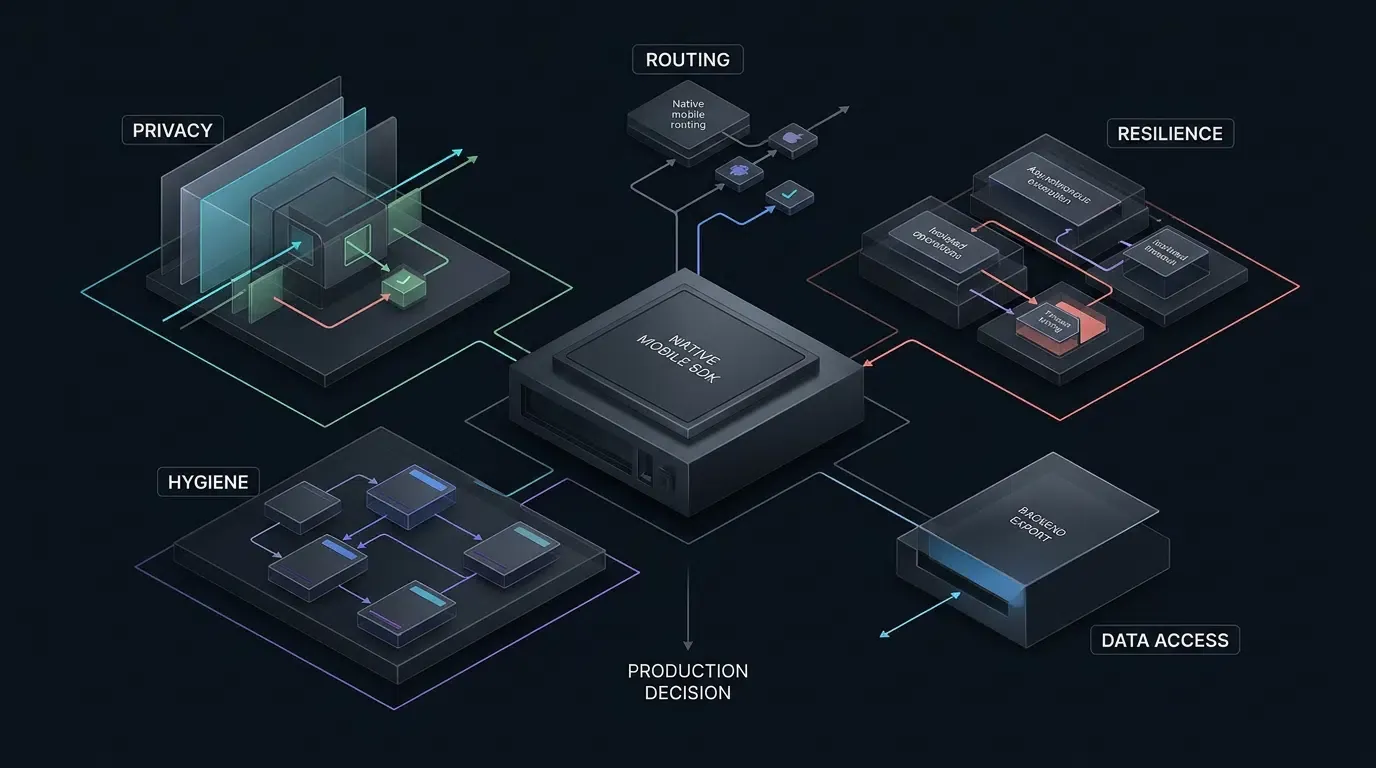
उत्पादन एकीकरण के लिए किसी भी मोबाइल एट्रिब्यूशन SDK को स्वीकृत करने से पहले, तकनीकी लीड्स को पाँच इंजीनियरिंग स्तंभों पर लाइब्रेरी का स्कोर करना चाहिए:
-
स्टोर गोपनीयता मैनिफेस्ट और नियामक अनुपालन: क्या iOS SDK Apple के
PrivacyInfo.xcprivacyऔर आवश्यक कारण API नियमों को संतुष्ट करता है, प्रतिबंधित डिवाइस फ़िंगरप्रिंटिंग से बचता है, और होस्ट ऐप की गूगल प्ले डेटा सेफ्टी घोषणा के लिए एक सत्यापित डेटा इन्वेंट्री प्रदान करता है? -
प्लेटफ़ॉर्म-नेटिव रूटिंग और एट्रिब्यूशन तंत्र: क्या SDK सत्यापित Apple यूनिवर्सल लिंक्स, एंड्रॉइड ऐप लिंक्स और गूगल प्ले इंस्टॉल रेफ़रर API का उचित रूप से समर्थन करता है, जबकि डिफ़र्ड पैरामीटर पुनर्स्थापना को पारदर्शी रूप से संभालता है?
-
क्लाइंट API परिभाषा और रनटाइम लचीलापन: क्या आरंभीकरण और पैरामीटर-पुनर्प्राप्ति विधियाँ नॉन-ब्लॉकिंग, स्ट्रॉंगली टाइप और कॉन्फ़िगर करने योग्य या एप्लिकेशन-प्रवर्तित टाइमआउट समय-सीमाओं द्वारा समर्थित हैं ताकि खराब नेटवर्क स्थितियाँ कभी भी उपयोगकर्ता ऑनबोर्डिंग को न रोकें?
-
डिपेंडेंसी स्वच्छता और बिल्ड संगतता: क्या SDK परस्पर विरोधी ट्रांसिटिव ओपन-सોર્स लाइब्रेरी को खींचने से बचता है, और क्या यह अनप्रलेखित या अनअप्रूव्ड खतरनाक एंड्रॉइड अनुमतियों को पेश करने से बचता है?
-
बैकएंड डेटा खुलापन और BI पोर्टेबिलिटी: क्या प्लेटफ़ॉर्म प्रलेखित HTTP डेटा निर्यात इंटरफ़ेस प्रदान करता है ताकि आपकी डेटा इंजीनियरिंग टीम चैनल, इंस्टॉलेशन और कस्टम रूपांतरण रिकॉर्ड का स्वतंत्र रूप से ऑडिट कर सके?
Apple PrivacyInfo.xcprivacy और आवश्यक कारण API का ऑडिट करना
Xcode 15+ गोपनीयता मैनिफेस्ट प्रवर्तन और थर्ड-पार्टी SDK आवश्यकताओं को समझना
थर्ड-पार्टी SDK को चुपचाप डिवाइस सिग्नल एकत्र करने या गुप्त ट्रैकिंग के लिए सिस्टम API का पुनरुत्पादित उपयोग करने से रोकने के लिए, Apple मानकीकृत गोपनीयता मैनिफेस्ट फ़ाइलें (PrivacyInfo.xcprivacy) और थर्ड-पार्टी SDK आवश्यकताएँ लागू करता है। विस्तृत PrivacyInfo.xcprivacy XML कार्यान्वयन और आवश्यक कारण API बिल्ड समस्या निवारण हमारे समर्पित गाइड में शामिल हैं, iOS ऐप्स और SDK के लिए PrivacyInfo.xcprivacy कैसे लागू करें; यह खंड SDK खरीद निर्णयों, अनुपालन सत्यापन और विक्रेता जोखिम मूल्यांकन पर ध्यान केंद्रित करता है।
जब आप Xcode 15 या इसके बाद के संस्करण में किसी iOS एप्लिकेशन को संग्रहीत (archive) करते हैं और इसे ऐप स्टोर कनेक्ट में सबमिट करते हैं, तो Apple के सबमिशन और विकास टूलिंग तीन अलग-अलग अनुपालन नियंत्रण लागू करते हैं जिन्हें आर्किटेक्ट्स को विक्रेता के उचित परिश्रम (due diligence) के दौरान अलग रखना चाहिए:
-
आवश्यक कारण API घोषणाएँ (
ITMS-91053): यदि होस्ट ऐप या कोई भी लिंक किया गया SDK बाइनरी बंडल किए गएPrivacyInfo.xcprivacyफ़ाइल में स्वीकृत कारण कोड घोषित किए बिना Apple के कवर किए गए सिस्टम API में से किसी एक को कॉल करता है, तो ऐप स्टोर कनेक्टITMS-91053के तहत बिल्ड को फ़्लैग या अस्वीकार कर देता है। कोई थर्ड-पार्टी SDK अपने स्वयं के कोड से उत्पन्न होने वाले आवश्यक कारण API उपयोग को घोषित करने के लिए होस्ट एप्लिकेशन के गोपनीयता मैनिफेस्ट पर भरोसा नहीं कर सकता है; प्रत्येक लागू SDK बंडल या डायनेमिक फ़्रेमवर्क को अपनी स्वयं की घोषणा प्रदान करनी होगी। -
सूचीबद्ध थर्ड-पार्टी SDK मैनिफेस्ट आवश्यकता (
ITMS-91061): यदि आपका ऐप Apple की आधिकारिक सूची में नामित किसी सामान्य रूप से उपयोग किए जाने वाले थर्ड-पार्टी SDK को लिंक करता है और उस SDK में अपनी खुद की एम्बेडेडPrivacyInfo.xcprivacyफ़ाइल का अभाव है, तो ऐप स्टोर कनेक्टITMS-91061के तहत सबमिशन को फ़्लैग करता है। -
बाइनरी SDK क्रिप्टोग्राफ़िक हस्ताक्षर सत्यापन: Xcode यह सत्यापित करता है कि नए संस्करणों को अपनाते समय नामित थर्ड-पार्टी SDK बाइनरी एक ही डेवलपर द्वारा हस्ताक्षरित हैं, और जब Apple की नामित थर्ड-पार्टी SDK सूची में SDK को बाइनरी डिपेंडेंसी के रूप में एकीकृत किया जाता है, तो वैध हस्ताक्षरों की आवश्यकता होती है। Apple की वर्तमान थर्ड-पार्टी SDK आवश्यकताओं के विरुद्ध लागू SDK संस्करण और बाइनरी वितरण रूप को सत्यापित करें।
PrivacyInfo.xcprivacy प्रॉपर्टी सूची में चार समर्थित शीर्ष-स्तरीय कुंजियाँ
किसी उम्मीदवार iOS एट्रिब्यूशन SDK का ऑडिट करते समय, इसके .xcframework या CocoaPodsアーカイブ को अनपैक करें और इसकी PrivacyInfo.xcprivacy प्रॉपर्टी सूची का निरीक्षण करें। Apple चार समर्थित शीर्ष-स्तरीय डिक्शनरी कुंजियों को परिभाषित करता है, जिन्हें SDK के वास्तविक रनटाइम व्यवहार के आधार पर सशर्त रूप से शामिल किया जाता है:
-
NSPrivacyTracking(बूलियन): घोषणा करता है कि क्या ऐप या SDK Apple के ऐप ट्रैकिंग ट्रांसपेरेंसी (ATT) फ्रेमवर्क के तहत परिभाषित ट्रैकिंग के लिए एकत्र किए गए डेटा का उपयोग करता है। -
NSPrivacyTrackingDomains(स्ट्रिंग्स की सरणी): जबNSPrivacyTrackingकोtrueपर सेट किया जाता है तो आवश्यक है; ट्रैकिंग में संलग्न इंटरनेट डोमेन को सूचीबद्ध करता है जिन्हें iOS तब तक ब्लॉक करता है जब तक कि उपयोगकर्ता ATT अनुमति प्रदान नहीं करता है। -
NSPrivacyCollectedDataTypes(डिक्शनरी की सरणी): तब आवश्यक है जब SDK उपयोगकर्ता या डिवाइस डेटा (जैसे डिवाइस पहचानकर्ता, मोटे स्थान, या उत्पाद इंटरैक्शन इवेंट) एकत्र करता है, यह घोषणा करते हुए कि क्या वह डेटा उपयोगकर्ता से जुड़ा है या ट्रैकिंग के लिए उपयोग किया जाता है। -
NSPrivacyAccessedAPITypes(डिक्शनरी की सरणी): तब आवश्यक है जब SDK का संकलित बाइनरी (compiled binary) Apple के कवर किए गए आवश्यक कारण API में से किसी को भी调用 (invoke) करता है, प्रत्येक API श्रेणी को उसके स्वीकृत कारण कोड (NSPrivacyAccessedAPITypeReasons) से मैप करता है।
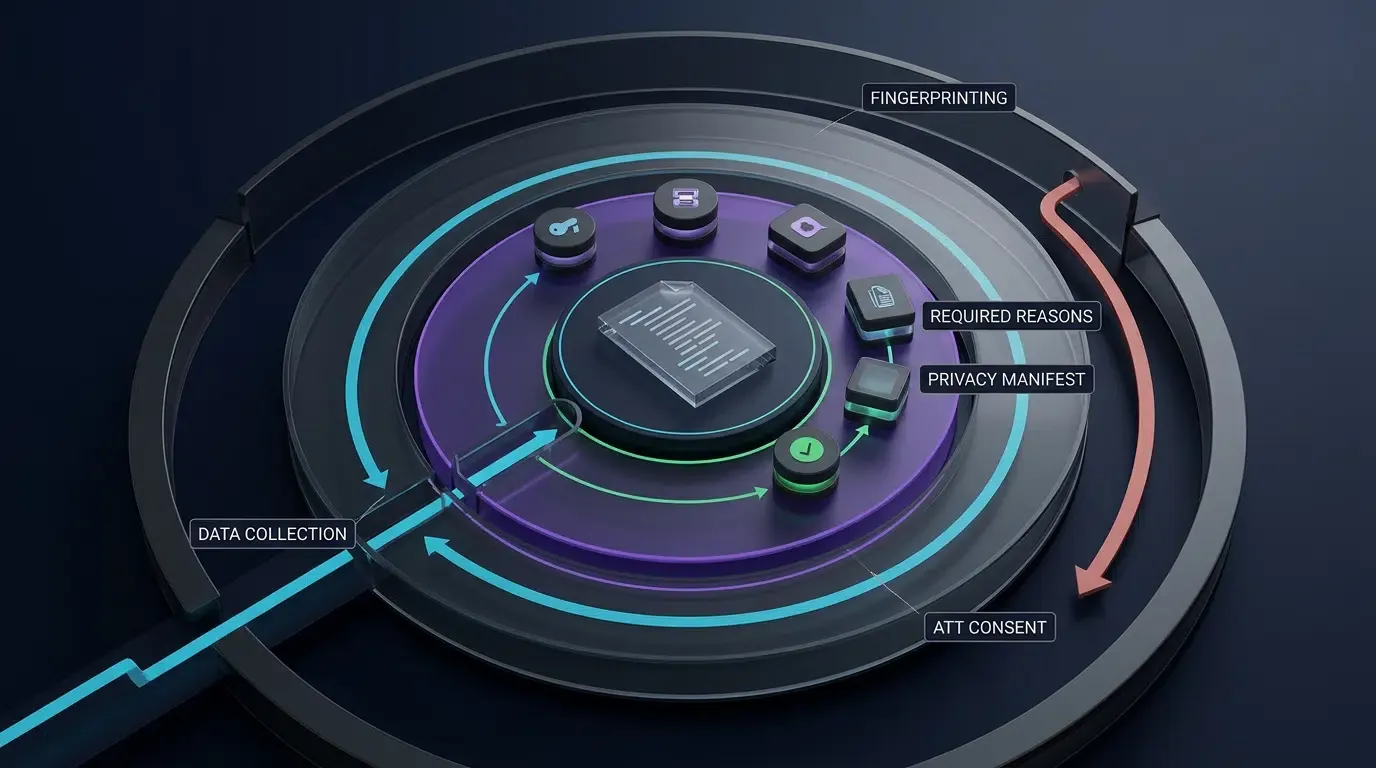
एट्रिब्यूशन SDK में Apple की पाँच आवश्यक कारण API श्रेणियों का ऑडिट करना
Apple के Describing Use of Required Reason API दस्तावेज़ीकरण में निर्दिष्ट अनुसार, सिस्टम API की पाँच श्रेणियों के लिए स्पष्ट औचित्य की आवश्यकता होती है। Apple अनिवार्य करता है कि SDK विनिर्देश में सूचीबद्ध विशिष्ट कार्यात्मक कारणों के लिए केवल इन API को调用 (invoke) कर सकते हैं, और ट्रैकिंग या डिवाइस फ़िंगरप्रिंटिंग के लिए लौटाई गई वैल्यू या व्युत्पन्न डेटा का उपयोग करने से कड़ाई से प्रतिबंधित हैं - भले ही उपयोगकर्ता ATT अनुमति प्रदान करता हो:
| आवश्यक कारण API श्रेणी | आधिकारिक कुंजी पहचानकर्ता | स्वीकृत SDK दायरा और कारण शर्तें | ऑफ़-डिवाइस ट्रांसमिशन और गोपनीयता सीमा |
|---|---|---|---|
| सिस्टम बूट टाइम API | NSPrivacyAccessedAPICategorySystemBootTime |
इन-ऐप इवेंट या ड्राइविंग टाइमर (35F9.1) के बीच बीते हुए समय के अंतराल को मापना |
कच्चे सिस्टम बूट समय और व्युत्पन्न डेटा को ऑफ़-डिवाइस नहीं भेजा जाना चाहिए, सिवाय इन-ऐप इवेंट के बीच विशेष रूप से अनुमत बीते हुए समय के अंतरालों को छोड़कर |
| डिस्क स्पेस API | NSPrivacyAccessedAPICategoryDiskSpace |
यह जाँच करना कि फ़ाइलें लिखने के लिए पर्याप्त डिस्क स्थान उपलब्ध है या नहीं, या फ़ाइल विलोपन (E174.1) को ट्रिगर करने के लिए स्टोरेज कितना कम है; ऐप को उपलब्ध स्टोरेज के आधार पर उपयोगकर्ताओं को दिखाई देने वाले तरीके से अलग तरह से व्यवहार करना चाहिए |
*|
| फ़ाइल डाउनलोड करने से बचने के लिए अपर्याप्त-स्थान की जानकारी का उपयोग करना ही एकमात्र प्रासंगिक ऑफ़-डिवाइस अपवाद है; यह एट्रिब्यूशन एंडपॉइंट्स पर डिस्क-क्षमता सिग्नलों को अपलोड करने की अनुमति नहीं देता है | |||
| फ़ाइल टाइमस्टैम्प API | NSPrivacyAccessedAPICategoryFileTimestamp |
ऐप कंटेनर, ऐप ग्रुप कंटेनर, या क्लाउडकिट कंटेनर (C617.1) के भीतर फ़ाइल टाइमस्टैम्प, आकार या मेटाडेटा तक पहुँचना, या उपयोगकर्ता (DDA9.1) को फ़ाइल तिथियाँ प्रदर्शित करना |
DDA9.1 के तहत, एक्सेस की गई जानकारी और व्युत्पन्न डेटा को ऑफ़-डिवाइस नहीं भेजा जाना चाहिए; कोई भी कारण क्रॉस-ऐप ट्रैकिंग या डिवाइस पहचान की अनुमति नहीं देता है |
| यूज़र डिफ़ॉल्ट्स API | NSPrivacyAccessedAPICategoryUserDefaults |
ऐप-स्कोपेड डिफ़ॉल्ट्स (CA92.1), एक ही ऐप ग्रुप (1C8F.1) के भीतर साझा किए गए डिफ़ॉल्ट्स को पढ़ना और लिखना, या एक SDK रैपर प्रदान करना जो केवल होस्ट ऐप (C56D.1) द्वारा स्पष्ट रूप से呼び (invoke) किए जाने पर UserDefaults तक पहुँचता है |
रैपर कारण (C56D.1) का उपयोग SDK के अपने आंतरिक राज्य संग्रह या ऑफ़-डिवाइस ट्रांसमिशन को उचित ठहराने के लिए नहीं किया जा सकता है |
| सक्रिय कीबोर्ड API | NSPrivacyAccessedAPICategoryActiveKeyboards |
सिस्टम-व्यापी कस्टम कीबोर्ड ऐप (3EC4.1) के रूप में संचालित होना, या सक्रिय कीबोर्ड जानकारी (54BD.1) के आधार पर टेक्स्ट-एंट्री UI को अनुकूलित करना बशर्ते ऐप में टेक्स्ट दर्ज करने या संपादित करने के लिए टेक्स्ट फ़ील्ड हों और यह उपयोगकर्ताओं को दिखाई देने वाले तरीके से अपना व्यवहार बदलता हो |
एट्रिब्यूशन SDK के लिए आम तौर पर अनावश्यक; कीबोर्ड डेटा को कभी भी डिवाइस नहीं छोड़ना चाहिए, और एट्रिब्यूशन SDK द्वारा कोई भी घोषणा तत्काल प्रोक्योरमेंट रेड फ़्लैग है |
नीचे दिया गया छोटा किया गया XML अंश यह दर्शाता है कि PrivacyInfo.xcprivacy plist के भीतर NSPrivacyAccessedAPITypes प्रविष्टियाँ कैसे स्वरूपित होती हैं (पूर्ण XML टेम्पलेट और CocoaPods रिसोर्स-बंडल गाइड के लिए, देखें iOS ऐप्स और SDK के लिए PrivacyInfo.xcprivacy कैसे लागू करें)। ध्यान दें कि यह केवल एक सचित्र स्कीमा है - कोई सत्यापित OpoInstall उत्पादन गोपनीयता मैनिफेस्ट नहीं - और डिवाइस या इंटरैक्शन टेलीमेट्री एकत्र करने वाले किसी भी उत्पादन SDK को अपने वास्तविक डेटा प्रवाह से मेल खाने के लिए NSPrivacyCollectedDataTypes को भरना होगा:
<!-- Illustrative schema excerpt only — not a verified OpoInstall production privacy manifest. -->
<key>NSPrivacyAccessedAPITypes</key>
<array>
    <dict>
        <key>NSPrivacyAccessedAPIType</key>
        <string>NSPrivacyAccessedAPICategoryUserDefaults</string>
        <key>NSPrivacyAccessedAPITypeReasons</key>
        <array><string>CA92.1</string></array>
    </dict>
    <dict>
        <key>NSPrivacyAccessedAPIType</key>
        <string>NSPrivacyAccessedAPICategorySystemBootTime</string>
        <key>NSPrivacyAccessedAPITypeReasons</key>
        <array><string>35F9.1</string></array>
    </dict>
</array>
Apple और Google गोपनीयता नियमों के विरुद्ध एट्रिब्यूशन तंत्र का मूल्यांकन करना
अनुमत प्लेटफ़ॉर्म सिग्नलों को प्रतिबंधित डिवाइस फ़िंगरप्रिंटिंग से अलग करना
SDK खरीद के दौरान एक महत्वपूर्ण गलती यह मान लेना है कि तीन अलग-अलग जाँच - क्या PrivacyInfo.xcprivacy फ़ाइल मौजूद है, क्या आवश्यक कारण API कोड वैध हैं, और क्या SDK का सर्वर-साइड एट्रिब्यूशन मिलान प्लेटफ़ॉर्म नियमों का अनुपालन करता है - को एक ही फ़ाइल जाँच में संक्षिप्त किया जा सकता है। उनका स्वतंत्र रूप से ऑडिट किया जाना चाहिए।
OpoInstall का सार्वजनिक उत्पाद दस्तावेज़ीकरण एक H5 चैनल और पैरामीटर इंस्टॉलेशन कार्यप्रवाह का वर्णन करता है जहाँ वेब SDK H5 लैंडिंग पेज पर डिवाइस फ़िंगरप्रिंट और चैनल ID एकत्र करता है, और नेटिव एंड्रॉइड या iOS SDK इंस्टॉलेशन स्रोत से मिलान करने के लिए पहले लॉन्च पर डिवाइस फ़िंगरप्रिंट को पुनः एकत्र करता है। फ़िंगरप्रिंट-आधारित या संभाव्य मिलान (probabilistic matching) का वर्णन करने वाले किसी भी एट्रिब्यूशन SDK का मूल्यांकन करते समय, अनुपालन आर्किटेक्ट्स को एक सख्त प्लेटफ़ॉर्म सीमा लागू करनी चाहिए:
-
Apple एंटी-फ़िंगरप्रिंटिंग प्रतिबंध: Apple के उपयोगकर्ता गोपनीयता और डेटा उपयोग दिशानिर्देशों के तहत, आप किसी उपयोगकर्ता या डिवाइस की विशिष्ट रूप से पहचान करने के उद्देश्य से किसी डिवाइस से डेटा प्राप्त नहीं कर सकते हैं - जैसे कि ब्राउज़र गुणों, IP पतों, या सिस्टम कॉन्फ़िगरेशन को संयोजित करना। प्रतिबंधित फ़िंगरप्रिंटिंग में संलग्न ऐप्स, या ऐसा करने वाले थर्ड-पार्टी SDK का संदर्भ देने वाले ऐप्स, ऐप स्टोर समीक्षा के दौरान अस्वीकृति का जोखिम उठाते हैं।
-
ऐप ट्रैकिंग ट्रांसपेरेंसी (ATT) दायरा: ATT प्राधिकरण तब आवश्यक होता है जब कोई ऐप ट्रैकिंग की Apple की परिभाषा के तहत उपयोगकर्ताओं या डिवाइस को ट्रैक करता है, जिसमें लक्षित विज्ञापन या विज्ञापन माप के लिए ऐप से एकत्र किए गए उपयोगकर्ता या डिवाइस डेटा को अन्य कंपनियों के ऐप्स, वेबसाइटों या ऑफ़लाइन संपत्तियों से एकत्र किए गए डेटा के साथ जोड़ना, या ऐसे डेटा को डेटा ब्रोकर के साथ साझा करना शामिल है। किसी स्पष्ट अद्वितीय पहचानकर्ता की उपस्थिति या अनुपस्थिति स्वतंत्र रूप से यह निर्धारित नहीं करती है कि कोई कार्यान्वयन ट्रैकिंग का गठन करता है या नहीं। विशेष रूप से, ATT उपयोगकर्ता सहमति प्राप्त करने से प्रतिबंधित डिवाइस फ़िंगरप्रिंटिंग की अनुमति नहीं मिलती है, और न ही यह आवश्यक कारण API को ट्रैकिंग के लिए उपयोग करने की अनुमति देता है।
-
अनिवार्य पूर्व-परिनियोजन विक्रेता ऑडिट: डिवाइस फ़िंगरप्रिंट मिलान का विक्रेता का सामान्य विवरण सटीक iOS सिग्नल सेट स्थापित नहीं करता है या स्वतंत्र रूप से नीति उल्लंघन साबित नहीं करता है; रिलीज़-विशिष्ट कार्यान्वयन विवरण प्राप्त करें (जैसे मोबाइल SDK डाउनलोड सेंटर में v2.1.0 के लिए) और Apple के फ़िंगरप्रिंटिंग प्रतिबंधों के विरुद्ध उनका स्वतंत्र रूप से आकलन करें। यदि कोई विक्रेता यह प्रदर्शित नहीं कर सकता है कि उसका iOS मिलान तंत्र प्रतिबंधित डिवाइस फ़िंगरप्रिंटिंग से बचाता है, तो डेवलपर्स को स्वतंत्र रूप से एक अनुपालक विकल्प सत्यापित होने तक iOS पर उस एट्रिब्यूशन तंत्र को तैनात नहीं करना चाहिए, और इंस्टॉल-ऐप रूटिंग के लिए सत्यापित Apple यूनिवर्सल लिंक्स तक iOS उपयोग को प्रतिबंधित करना चाहिए।
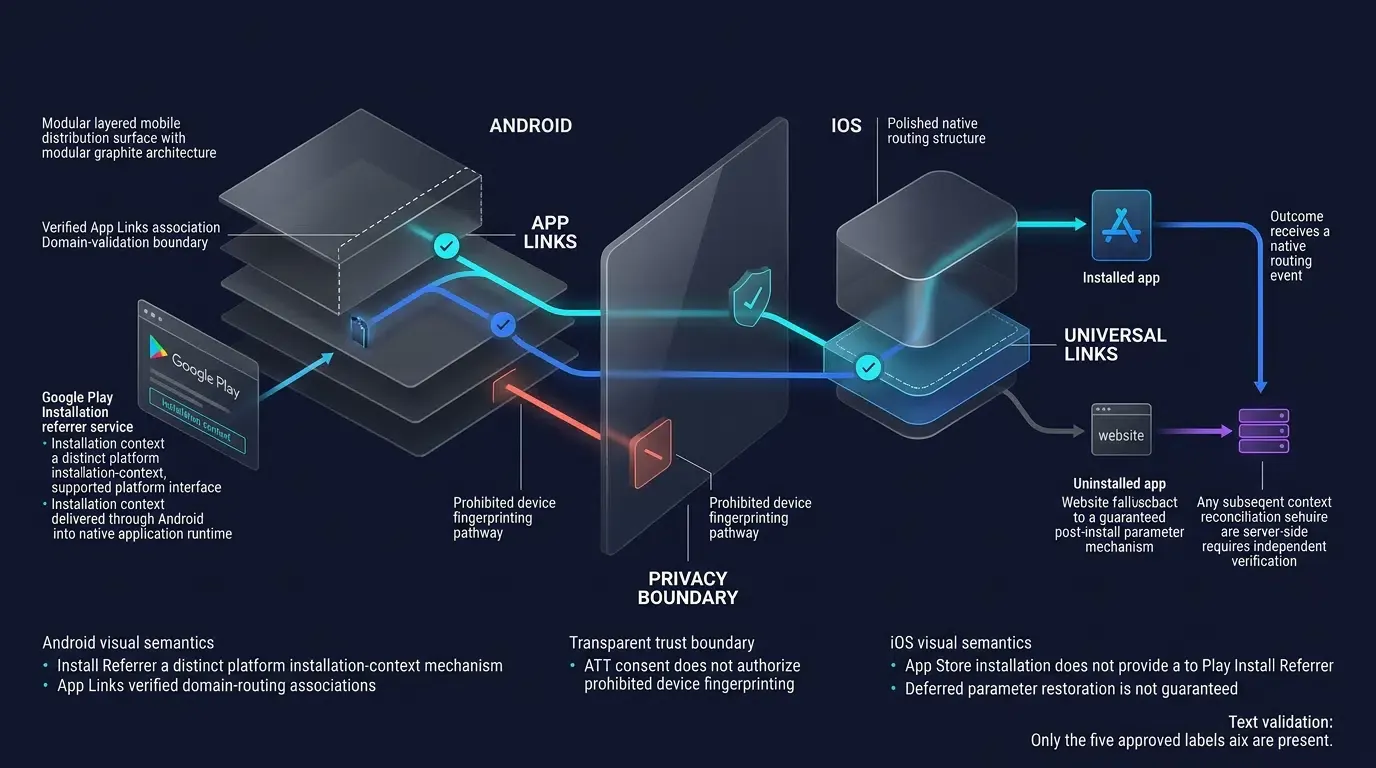
एंड्रॉइड एट्रिब्यूशन का मूल्यांकन करना: गूगल प्ले इंस्टॉल रेफ़रर और डेटा सेफ्टी मैपिंग
एंड्रॉइड पर, तकनीकी मूल्यांकन deterministic स्टोर एकीकरण और गूगल प्ले के डेटा सेफ्टी सेक्शन के साथ पूर्ण संरेखण पर केंद्रित होता है।
सबसे पहले, सत्यापित करें कि एंड्रॉइड SDK योग्य गूगल प्ले स्टोर डाउनलोड के लिए आधिकारिक गूगल प्ले इंस्टॉल रेफ़रर API (com.android.installreferrer:installreferrer) के साथ एकीकृत होता है, जबकि गैर-प्ले वितरण के लिए निर्यातित एंड्रॉइड चैनल पैकेजों (एम्बेडेड channelCode मेटाडेटा ले जाने वाली APK फ़ाइलें) का समर्थन करता है।
दूसरा, क्योंकि गूगल प्ले सभी एम्बेडेड थर्ड-पार्टी SDK को कवर करने वाली एक सटीक डेटा सेफ्टी घोषणा जमा करने के लिए केवल ऐप पब्लिशर को ज़िम्मेदार मानता है, इसलिए SDK विक्रेता से गूगल के आधिकारिक डेटा सेफ्टी फॉर्म से प्राप्त छह इंजीनियरिंग ऑडिट आयामों में एक पूर्ण डेटा सेफ्टी मैपिंग प्रदान करने की आवश्यकता होती है:
| इंजीनियरिंग ऑडिट आयाम | उम्मीदवार SDK के लिए तकनीकी सत्यापन आवश्यकता | गूगल प्ले डेटा सेफ्टी नीति भेद |
|---|---|---|
| 1. मैप किए गए डेटा प्रकार | वास्तविक इंस्टॉल रेफ़रर प्रतिक्रिया फ़ील्ड को मैप करें - जिसमें रेफ़रर URL, क्लाइंट-साइड और सर्वर-साइड क्लिक/इंस्टॉल टाइमस्टैम्प, इंस्टॉल वर्ज़न (install_version), और इंस्टेंट-एक्सपीरियंस इंटरैक्शन फ़्लैग (google_play_instant) शामिल हैं - रेफ़रर URL में एम्बेडेड किसी भी अभियान पैरामीटर के साथ |
गूगल प्ले एक स्टैंडअलोन "इंस्टॉल रेफ़रर" डेटा प्रकार को परिभाषित नहीं करता है; वास्तविक ट्रांसमिशन और उपयोग के आधार पर फ़ील्ड को लागू आधिकारिक श्रेणियों (जैसे ऐप गतिविधि, ऐप जानकारी और प्रदर्शन, या डिवाइस या अन्य ID) से मैप किया जाना चाहिए |
| 2. डेटा संग्रह दायरा | ऐप या उसके SDK द्वारा उपयोगकर्ता के डिवाइस से प्रेषित प्रत्येक डेटा को पहचानें | संग्रह में आम तौर पर ऐप या उसके SDK द्वारा ऑफ़-डिवाइस प्रेषित उपयोगकर्ता डेटा शामिल होता है, इस बात की परवाह किए बिना कि गंतव्य डेवलपर का सर्वर है या थर्ड-पार्टी सर्वर; डेवलपर और मध्यस्थों के लिए अपठनीय अर्हक एंड-टू-एंड एन्क्रिप्टेड ट्रांसफर को इस परिभाषा से बाहर रखा गया है |
| 3. थर्ड-पार्टी शेयरिंग बनाम सर्विस प्रोवाइडर | निर्धारित करें कि एकत्र किया गया डेटा थर्ड-पार्टी को स्थानांतरित किया जाता है या कड़ाई से सर्विस प्रोवाइडर के रूप में संसाधित किया जाता है | केवल डेवलपर के निर्देशों पर काम करने वाले अनुबंधित "सर्विस प्रोवाइडर" को डेटा स्थानांतरित करना थर्ड-पार्टी "शेयरिंग" के रूप में घोषित किए जाने से मुक्त है |
| 4. घोषित प्रसंस्करण उद्देश्य | गूगल की सात आधिकारिक उद्देश्य श्रेणियों (ऐप कार्यक्षमता, एनालिटिक्स, डेलॉपर संचार, विज्ञापन या विपणन, धोखाधड़ी रोकथाम, सुरक्षा और अनुपालन, वैयक्तिकरण, और खाता प्रबंधन) में प्रत्येक डेटा प्रकार को उसके लागू संग्रह उद्देश्यों और, जहाँ लागू हो, साझा करने के उद्देश्यों से अलग से मैप करें |
गूगल प्ले डेटा सेफ्टी फॉर्म अलग से पूछता है कि डेटा क्यों एकत्र किया जाता है और डेटा क्यों साझा किया जाता है; संग्रह और बाद में साझा करने के लिए एक ही डेटा प्रकार के अलग-अलग उद्देश्य हो सकते हैं, और क्रॉस-ऐप विज्ञापन एट्रिब्यूशन के लिए उपयोग किए जाने वाले डेटा को केवल ऐप कार्यक्षमता के तहत घोषित नहीं किया जा सकता है |
| 5. एन्क्रिप्शन और अल्पकालिक (ephemeral) प्रसंस्करण | पारगमन में TLS एन्क्रिप्शन की पुष्टि करें और क्या विशिष्ट फ़ील्ड मेमोरी में अल्पकालिक रूप से संसाधित किए जाते हैं | डेटा सेफ्टी फॉर्म में अल्पकालिक प्रसंस्करण का अभी भी मूल्यांकन किया जाना चाहिए, हालांकि अर्हक अल्पकालिक डेटा सार्वजनिक स्टोर-लिस्टिंग प्रदर्शन से मुक्त हो सकता है |
| 6. विलोपन और प्रतिधारण दायित्व | लागू गूगल प्ले खाता विलोपन आवश्यकताओं को सत्यापित करें और सुनिश्चित करें कि एट्रिब्यूशन विक्रेता संबद्ध उपयोगकर्ता डेटा को हटाने के लिए होस्ट ऐप के दायित्वों का समर्थन करता है | गोपनीयता-नीति, संविदात्मक और लागू खाता-विलोपन दायित्वों के साथ-साथ विक्रेता-नियंत्रित प्रणालियों में प्रतिधारण अवधि और विलोपन प्रसार को अलग से दस्तावेजीकृत करें |
API परिभाषाओं, टाइमआउट लचीलेपन और डेटा खुलेपन का मूल्यांकन करना
क्लाइंट API परिभाषा का निरीक्षण करना: थ्रेड अनुबंध, टाइप किए गए कॉलबैक और deterministic टाइमआउट
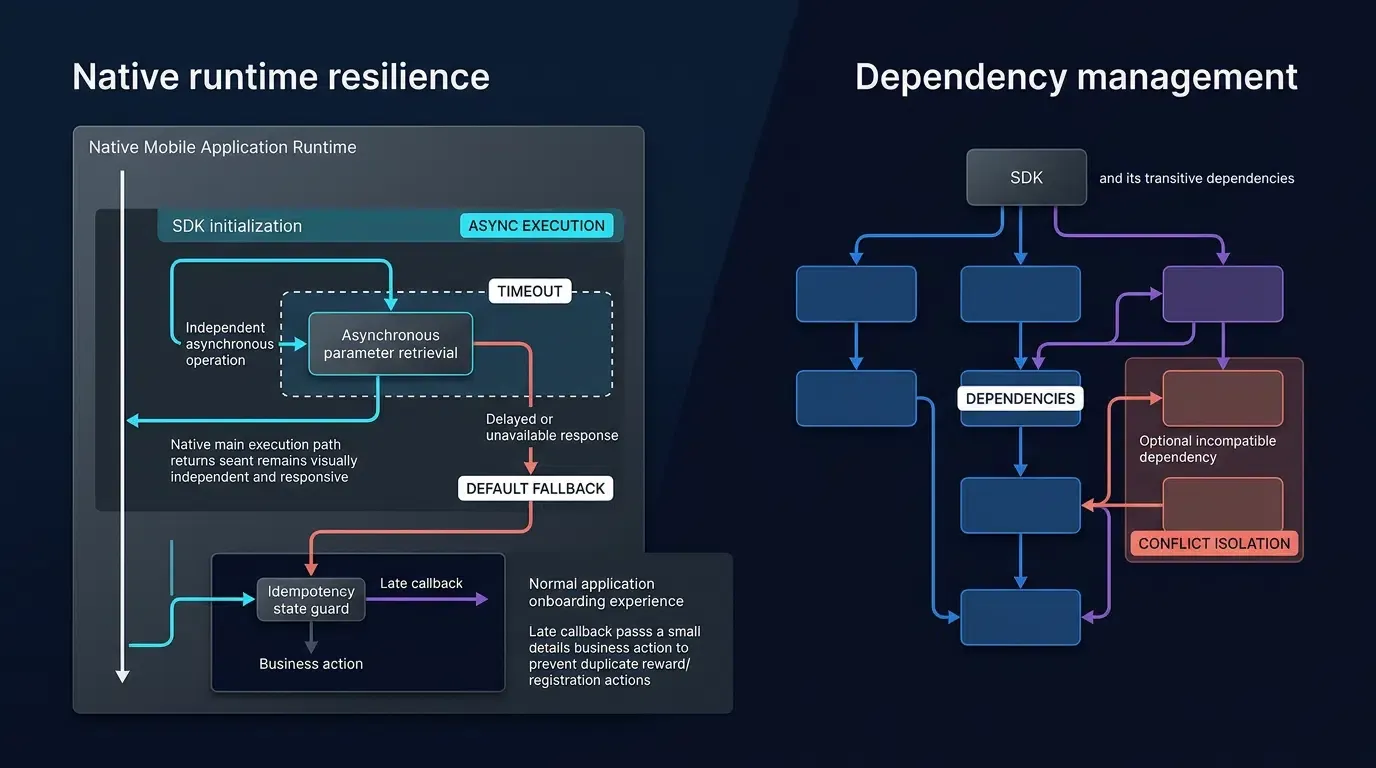
एक एट्रिब्यूशन SDK आपके उपयोगकर्ता ऑनबोर्डिंग प्रवाह के महत्वपूर्ण पथ में सीधे बैठता है। जब कोई नया उपयोगकर्ता पहली बार आपका ऐप लॉन्च करता है, तो आपका ऑनबोर्डिंग नियंत्रक SDK से यह जाँचने के लिए पूछताछ करता है कि क्या उपयोगकर्ता किसी आमंत्रण लिंक (?ref=userA) या किसी विशिष्ट गेम रूम (room_id=402) के माध्यम से आया है।
थर्ड-पार्टी लाइब्रेरी समीक्षा के लिए OWASP मोबाइल एप्लिकेशन सुरक्षा प्रोजेक्ट सर्वोत्तम प्रथाओं का पालन करते हुए, किसी उम्मीदवार SDK की सार्वजनिक हेडर फ़ाइलों (.h) और कोटलिन/जावा इंटरफ़ेस का निरीक्षण करते समय, सत्यापित करें कि वास्तविक डाउनलोड किया गया SDK आर्काइव (जैसे v2.1.0) चार लचीलापन गुणों को उजागर करता है:
-
नॉन-ब्लॉकिंग अतुल्यकालिक (asynchronous) आरंभीकरण: आरंभीकरण को मुख्य UI थ्रेड पर सिंक्रोनस नेटवर्क I/O निष्पादित किए बिना स्थानीय संदर्भ को पंजीकृत करना चाहिए।
-
कॉफ़िगर करने योग्य या एप्लिकेशन-प्रवर्तित टाइमआउट: SDK को एक प्रलेखित अनुरोध टाइमआउट को उजागर करना चाहिए या होस्ट-ऐप-प्रवर्तित UX समय-सीमा का समर्थन करना चाहिए। समय-सीमा समाप्त होने पर होस्ट एप्लिकेशन को पैरामीटर पुनर्प्राप्ति के लिए अनिश्चित काल तक प्रतीक्षा किए बिना डिफ़ॉल्ट ऑनबोर्डिंग पर आगे बढ़ने में सक्षम होना चाहिए।
-
Deterministic पूर्णता और कॉलबैक थ्रेड अनुबंध: SDK को कॉलबैक निष्पादन संदर्भ और पूर्णता व्यवहार का दस्तावेजीकरण करना चाहिए। यदि SDK प्रतिक्रिया देने से पहले होस्ट-ऐप-प्रवर्तित UX समय-सीमा समाप्त हो जाती है, तो एप्लिकेशन को डिफ़ॉल्ट ऑनबोर्डिंग पर आगे बढ़ना चाहिए, अनुरोध को समाप्त के रूप में चिह्नित करना चाहिए, और किसी भी देर से आने वाले कॉलबैक को सुरक्षित रूप से अनदेखा या संभालना चाहिए। UI अपडेट मुख्य थ्रेड पर भेजे जाने चाहिए, और टाइमआउट पूर्णता को डुप्लीकेट व्यावसायिक कार्रवाइयों को ट्रिगर नहीं करना चाहिए।
-
Idempotent स्थानीय राज्य सुरक्षा: एक बार इंस्टॉलेशन पैरामीटर पुनर्प्राप्त हो जाने के बाद, होस्ट एप्लिकेशन को अपने ऑनबोर्डिंग पुरस्कार तर्क को स्थानीय पूर्णता ध्वज (completion flag) के साथ सुरक्षित रखना चाहिए ताकि बार-बार आह्वान (invocations) डुप्लीकेट व्यावसायिक कार्रवाइयों को ट्रिगर न करें।
बैकएंड डेटा खुलेपन का मूल्यांकन करना: सुरक्षित HTTP डेटा निर्यात इंटरफ़ेस
SaaS एट्रिब्यूशन टूल चुनते समय एक सामान्य खरीद जाल विक्रेता डेटा लॉक-इन है - जहाँ अभियान आँकड़े केवल एक मालिकाना वेब डैशबोर्ड के अंदर देखे जा सकते हैं। आंतरिक बिजनेस इंटेलिजेंस (BI) वेयरहाउस या कोहॉर्ट रिटेंशन ऑडिट चलाने वाली एंटरप्राइज़ ग्रोथ टीमों के लिए, प्रोग्रामेटिक डेटा निर्यात आवश्यक है।
OpoInstall अपने उत्पाद दस्तावेज़ीकरण में एक प्रलेखित डेटा इंटरफ़ेस एंट्री पॉइंट प्रदान करता है; इंजीनियरिंग टीमों को खरीद अनुमोदन से पहले OpoInstall तकनीकी दस्तावेज़ीकरण के माध्यम से अपने तैनात संस्करण में सटीक HTTP निर्यात एंडपॉइंट, प्रमाणीकरण आवश्यकताएँ, प्रतिक्रिया स्कीमा और उपलब्धता को सत्यापित करना चाहिए। IETF RFC 9110 के अनुसार HTTPS पर किसी भी बैकएंड डेटा निर्यात API को एकीकृत करते समय, दो सुरक्षा सीमाओं को लागू करें:
-
क्लाइंट
AppKeyबनाम सर्वर API क्रेडेंशियल्स: मोबाइल ऐप केAndroidManifest.xmlयाInfo.plistके अंदर एम्बेडेड टेनेंटAppKeyएक सार्वजनिक एप्लिकेशन पहचानकर्ता है, न कि गुप्त क्रेडेंशियल। बैकएंड डेटा निर्यात एंडपॉइंट को समर्पित सर्वर-साइड क्रेडेंशियल्स का उपयोग करके विशेष रूप से आपके बैकएंड सर्वर से कॉल किया जाना चाहिए। -
क्रेडेंशियल ट्रांसपोर्ट स्वच्छता: विक्रेता के API अनुबंध द्वारा समर्थित होने पर कच्चे URL क्वेरी स्ट्रिंग के बजाय HTTP अनुरोध हेडर (जैसे
Authorizationया विक्रेता-निर्दिष्ट टोकन हेडर) में सर्वर API क्रेडेंशियल पास करना पसंद करें, और सुनिश्चित करें कि प्रॉक्सी और एप्लिकेशन लॉग प्रमाणीकरण पैरामीटर को लाल (redact) करें।
# उम्मीदवार SDK के मूल्यांकन के लिए सचित्र पूर्व-एकता ऑडिट कमांड

# 1. iOS: डाउनलोड किए गए XCFramework के अंदर किसी भी बंडल किए गए PrivacyInfo.xcprivacy फ़ाइलों का पता लगाएँ
find libOpoInstallSDK.xcframework -name "PrivacyInfo.xcprivacy"

# 2. iOS: XML प्रॉपर्टी-लिस्ट सिंटैक्स को सत्यापित करें और घोषित कुंजियों का निरीक्षण करें (आर्काइव लेआउट से मेल खाने के लिए पथ समायोजित करें)
plutil -lint path/to/PrivacyInfo.xcprivacy
plutil -p path/to/PrivacyInfo.xcprivacy

# 3. एंड्रॉइड: विरासत में मिली अनुमतियों का ऑडिट करने के लिए AAR के अंदर बंडल किए गए AndroidManifest.xml का निरीक्षण करें
unzip -p opoinstall-android-sdk.aar AndroidManifest.xml

# 4. बैकएंड डेटा खुलापन: सचित्र सर्वर-साइड अनुरोध पैटर्न (विक्रेता दस्तावेज़ों में सटीक एंडपॉइंट और ऑथ स्कीम सत्यापित करें)
curl -X GET "https://api.attribution-vendor.example/v1/exports/channel-growth?startTime=2026-11-01&endTime=2026-11-08" \
  -H "Authorization: Bearer $SERVER_DATA_API_TOKEN" \
  -H "Accept: application/json"
मोबाइल एट्रिब्यूशन सॉफ्टवेयर डेवलपमेंट किट मूल्यांकन मैट्रिक्स
निष्पादन योग्य पाँच-स्तंभ भारित प्रोक्योरमेंट स्कोरकार्ड और हार्ड गेट्स
वास्तुशिल्प समीक्षा को एक उद्देश्यपूर्ण Go / No-Go खरीद निर्णय में बदलने के लिए, इंजीनियरिंग और अनुपालन लीड्स को पाँच स्तंभों में एक मानकीकृत 0–5 रेटिंग पैमाने का उपयोग करके प्रत्येक उम्मीदवार एट्रिब्यूशन SDK का स्कोर करना चाहिए:
-
स्कोर
0: असमर्थित या विक्रेता सत्यापन साक्ष्य प्रदान करने से इनकार करता है। -
स्कोर
1: प्रमुख वास्तुशिल्प या अनुपालन दोष मौजूद है। -
स्कोर
2: महत्वपूर्ण परिचालन सीमाओं या मैन्युअल वर्कअराउंड के साथ आंशिक समर्थन की आवश्यकता है। -
स्कोर
3: मानक दस्तावेज़ीकरण के साथ बेसलाइन उत्पादन आवश्यकताओं को पूरा करता है। -
स्कोर
4: सत्यापित बिल्ड आर्टिफ़ैक्ट और स्पष्ट API अनुबंधों द्वारा समर्थित पूर्ण समर्थन। -
स्कोर
5: प्रासंगिक तकनीकी कलाकृतियों, स्टेजिंग परीक्षणों, या प्रलेखित साक्ष्य का उपयोग करके स्वतंत्र रूप से सत्यापित विशिष्ट मूल्यांकन स्तंभ के लिए पूर्ण समर्थन।
एक सामान्यीकृत 0–100 मिश्रित स्कोर तैयार करने के लिए, प्रत्येक स्तंभ के कच्चे स्कोर (
उदाहरण के लिए, स्कोरिंग करने वाला एक उम्मीदवार SDK
| मूल्यांकन स्तंभ | भार ( |
गेट वर्गीकरण | अयोग्य प्रोक्योरमेंट हार्ड गेट (स्वचालित नो-गो) | आवश्यक सत्यापन साक्ष्य |
|---|---|---|---|---|
| 1. गोपनीयता और स्टोर अनुपालन | 30% | नियामक और गोपनीयता साक्ष्य गेट | हार्ड गेट: Apple के डिवाइस-फ़िंगरप्रिंटिंग प्रतिबंध का पुष्ट उल्लंघन, Apple नियमों द्वारा अनिवार्य होने पर आवश्यक PrivacyInfo.xcprivacy घोषणाओं की कमी, आंतरिक जोखिम नीति के तहत पर्याप्त अनुपालन साक्ष्य प्रदान करने में विफलता, या होस्ट ऐप द्वारा अपनी गूगल प्ले डेटा सेफ्टी घोषणा को पूरा करने के लिए आवश्यक पूर्ण SDK डेटा इन्वेंट्री, डेटा-प्रकार वर्गीकरण, संग्रह और साझाकरण उद्देश्य मैपिंग, एन्क्रिप्शन और अल्पकालिक-प्रसंस्करण विवरण, और विलोपन-समर्थन जानकारी प्रदान करने में विफलता (गोपनीयता-नीति, संविदात्मक और लागू खाता-विलोपन दायित्वों के लिए अलग से प्रलेखित प्रतिधारण अवधि और विलोपन प्रसार के साथ) |
अनपैक किया गया .xcframework plutil -lint ऑडिट, Xcode गोपनीयता रिपोर्ट, और लिखित विक्रेता सिग्नल और डेटा सेफ्टी दस्तावेज़ीकरण |
| 2. प्लेटफ़ॉर्म-नेटिव रूटिंग | 20% | कार्यात्मक गेट | हार्ड गेट: लक्षित स्टोर चैनलों के लिए सत्यापित Apple यूनिवर्सल लिंक्स, एंड्रॉइड ऐप लिंक्स (http/https autoVerify), या गूगल प्ले इंस्टॉल रेफ़रर API का समर्थन करने में विफल रहता है |
कोल्ड और वार्म लॉन्च में भौतिक एंड्रॉइड और iOS उपकरणों पर स्टेजिंग परीक्षण |
| 3. क्लाइंट API लचीलापन | 20% | विश्वसनीयता गेट | हार्ड गेट: स्टार्टअप के दौरान मुख्य UI थ्रेड को ब्लॉक करता है या होस्ट ऐप को deterministic ऑनबोर्डिंग टाइमआउट समय-सीमा लागू करने से रोकता है | हेडर/इंटरफ़ेस निरीक्षण (v2.1.0 आर्काइव) और सिमुलेटेड 100% पैकेट-लॉस लॉन्च परीक्षण |
| 4. बिल्ड और डिपेंडेंसी स्वच्छता | 15% | बिल्ड अखंडता गेट | हार्ड गेट: अनसुलझे ट्रांसिटिव डिपेंडेंसी टकराव पेश करता है या अनप्रलेखित, अनुचित या अनअप्रूव्ड खतरनाक एंड्रॉइड अनुमतियाँ पेश करता है | ./gradlew :app:dependencies, apkanalyzer apk compare, और AndroidManifest.xml अंतर |
| 5. बैकएंड डेटा खुलापन | 15% | स्कोर किया गया वास्तुशिल्प ट्रेड-ऑफ़ | कोई नहीं (कच्चे HTTP निर्यात की कमी स्वचालित स्टोर-अनुपालन ब्लॉक को ट्रिगर किए बिना उद्यम BI टीमों के लिए मिश्रित स्कोर को कम करती है) | प्रलेखित HTTP निर्यात एंडपॉइंट और JSON प्रतिक्रिया स्कीमा का सत्यापन |
निर्णय नियम: उत्पादन एकीकरण के लिए स्वीकृत होने से पहले एक उम्मीदवार सॉफ्टवेयर डेवलपमेंट Kit को सभी चार प्रोक्योरमेंट हार्ड गेट्स को पार करना होगा और
मोबाइल एट्रिब्यूशन SDK चुनते समय सामान्य pitfalls
-
पिटफ़ॉल 1: वर्तमान
PrivacyInfo.xcprivacyफ़ाइल को पूर्ण Apple गोपनीयता अनुपालन के साथ बराबर करना: किसी.xcframeworkमेंPrivacyInfo.xcprivacyफ़ाइल शामिल करना आवश्यक कारण API के लिए Xcode की स्थैतिक फ़ाइल जाँच को संतुष्ट करता है, लेकिन यह SDK को डिवाइस फ़िंगरप्रिंटिंग करने के लिए अधिकृत नहीं करता है। Apple उपकरणों को फ़िंगरप्रिंट करने के लिए आवश्यक कारण API (जैसेSystemBootTimeयाDiskSpace) या नेटवर्क/ब्राउज़र लक्षणों का उपयोग करने से स्पष्ट रूप से मना करता है। -
पिटफ़ॉल 2: केवल सुर्खियों में रहने वाले मिलान-दर (match-rate) प्रतिशत के आधार पर SDK चुनना: उच्च पैरामीटर-पुनर्स्थापना सटीकता के विपणन दावे अक्सर आदर्श प्रयोगशाला स्थितियों को दर्शाते हैं। आर्किटेक्ट्स को यह परीक्षण करना चाहिए कि वास्तविक दुनिया के एज केस के तहत SDK कैसा व्यवहार करता है: विलंबित पहले लॉन्च, निजी ब्राउज़िंग मोड, सोशल इन-ऐप WebView, और ऑफ़लाइन पहले लॉन्च।
-
पिटफ़ॉल 3: रिलीज़ बिल्ड संगतता और क्रॉस-प्लेटफ़ॉर्म रखरखाव को नजरअंदाज करना: एक SDK जो डिबग बिल्ड में काम करता है, यदि उसके कॉलबैक इंटरफ़ेस Android R8/ProGuard द्वारा हटा दिए जाते हैं या यदि उसके क्रॉस-प्लेटफ़ॉर्म रैपर प्लगइन नेटिव OS अपडेट से पीछे रह जाते हैं, तो वह न्यूनतम उत्पादन बिल्ड में विफल हो सकता है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
मैं Apple गोपनीयता अनुपालन के लिए थर्ड-पार्टी सॉफ्टवेयर डेवलपमेंट किट का ऑडिट कैसे करूँ?
मोबाइल एट्रिब्यूशन SDK PrivacyInfo.xcprivacy में सिस्टम बूट टाइम और यूज़र डिफ़ॉल्ट्स की घोषणा क्यों करते हैं?
मुझे एट्रिब्यूशन SDK की API परिभाषा में क्या देखना चाहिए?
सारांश और तकनीकी चयन चेकलिस्ट
मोबाइल एट्रिब्यूशन के लिए सॉफ्टवेयर डेवलपमेंट किट चुनना जानने के लिए विपणन माप लक्ष्यों को कड़े ऑपरेटिंग सिस्टम अनुपालन और रनटाइम विश्वसनीयता के साथ संतुलित करने की आवश्यकता होती है। गोपनीयता मैनिफेस्ट, प्लेटफ़ॉर्म-नेटिव रूटिंग प्रोटोकॉल, कॉलबैक टाइमआउट लचीलेपन, बिल्ड स्वच्छता और डेटा खुलेपन में उम्मीदवार SDK का ऑडिट करके - और परस्पर विरोधी प्रोक्योरमेंट हार्ड गेट्स को लागू करके - तकनीकी लीड अपने अनुप्रयोगों को स्टोर समीक्षा अस्वीकृति और ऑनबोर्डिंग प्रतिगमन से बचा सकते हैं।
किसी भी एट्रिब्यूशन SDK एकीकरण पर हस्ताक्षर करने से पहले, इस चार-चरण प्रोक्योरमेंट चेकलिस्ट को निष्पादित करें:
-
गोपनीयता मैनिफेस्ट और सिग्नल अनुपालन को सत्यापित करें: पुष्टि करें कि डाउनलोड किए गए iOS आर्काइव (जैसे v2.1.0) में एक सिंटैक्स के रूप में वैध
PrivacyInfo.xcprivacyमैनिफेस्ट (plutil -lint) है, सत्यापित करें कि सभी आवश्यक कारण API कोड स्वीकृत ऑफ़-डिवाइस नियमों से मेल खाते हैं, और विक्रेता के साथ पुष्टि करें कि iOS एट्रिब्यूशन प्रतिबंधित डिवाइस फ़िंगरप्रिंटिंग से बचाता है। -
गूगल प्ले डेटा सेफ्टी मैपिंग को पूरा करें: अनअप्रूव्ड खतरनाक अनुमतियों के लिए
.aarआर्काइव के अंदर बंडल किए गएAndroidManifest.xmlका निरीक्षण करें, और अपने गूगल प्ले कंसोल डेटा सेफ्टी घोषणा में सभी इंस्टॉल रेफ़रर प्रतिक्रिया फ़ील्ड, डिवाइस पहचानकर्ताओं, और संग्रह/साझाकरण उद्देश्यों को मैप करने के लिए विक्रेता की पूर्ण डेटा इन्वेंट्री प्राप्त करें। -
टाइमआउट और फ़ॉलबैक लचीलेपन का परीक्षण करें: अपने स्वच्छ बिल्ड वातावरण में सभी वास्तविक मेथड सिग्नेचर को सत्यापित करें और SDK के पैरामीटर पुनर्प्राप्ति कॉलबैक या होस्ट-ऐप UX समय-सीमा को UI को ब्लॉक किए बिना deterministic रूप से पूरा करने की पुष्टि करने के लिए पहले लॉन्च के दौरान ऑफ़लाइन और उच्च-विलंबता नेटवर्क स्थितियों का अनुकरण करें।
-
सामान्यीकृत प्रोक्योरमेंट स्कोर की गणना करें: प्लेटफ़ॉर्म की प्रलेखित डेटा इंटरफ़ेस निर्यात क्षमताओं को सत्यापित करें और पुष्टि करें कि उम्मीदवार
के सामान्यीकृत मिश्रित स्कोर के साथ सभी चार प्रोक्योरमेंट हार्ड गेट्स को पार करता है।
इंजीनियरिंग टीमें वर्तमान SDK आर्काइव का निरीक्षण करने, टाइमआउट व्यवहार का परीक्षण करने और एक सैंडबॉक्स वातावरण में एकीकरण फिट का मूल्यांकन करने के लिए OpoInstall डेवलपर कंसोल पर एक स्टेजिंग एप्लिकेशन पंजीकृत कर सकती हैं।
संबंधित सामग्रियाँ
-
अवधारणाएँ: सॉफ्टवेयर डेवलपमेंट किट चयन, Apple गोपनीयता मैनिफेस्ट, आवश्यक कारण API, गूगल प्ले डेटा सेफ्टी
-
प्रौद्योगिकियाँ:
PrivacyInfo.xcprivacy, Xcode गोपनीयता रिपोर्ट, गूगल प्ले इंस्टॉल रेफ़रर API, HTTP डेटा निर्यात इंटरफ़ेस -
मानक: IETF RFC 9110 HTTP सेमांटिक्स, IETF RFC 3986 URI जेनेरिक सिंटैक्स, OWASP मोबाइल एप्लिकेशन सुरक्षा प्रोजेक्ट
-
प्लेटफ़ॉर्म और एकीकरण इंटरफ़ेस:
NSPrivacyAccessedAPITypes,UserDefaults(CA92.1),SystemBootTime(35F9.1),DiskSpace(E174.1) -
आधिकारिक दस्तावेज़ीकरण और संदर्भ:
Share this article