रूपांतरण ट्रैकिंग में नकली इन-ऐप इवेंट्स की पहचान कैसे करें? नकली इन-ऐप इवेंट्स की पहचान करने के लिए रॉ टाइमस्टैम्प के मुकाबले इवेंट-विशिष्ट लेटेंसी बेसलाइन का ऑडिट करना, सुरक्षा-परत अनुरोध प्रमाणीकरण स्थितियों का उपभोग करना और इंजेक्शन स्ट्रीम में संदिग्ध निष्पादन पैटर्न को फ़िल्टर करना आवश्यक है।
नकली इन-ऐप इवेंट धोखाधड़ी तब होती है जब स्वचालित स्क्रिप्ट, संशोधित ऐप इंस्टेंस, या अप्रामाणिक API पेलोड एट्रिब्यूशन सर्वर पर अमान्य या संभावित रूप से सिंथेटिक रूपांतरण सिग्नल भेजते हैं। रॉ इवेंट टेलीमेट्री का ऑडिट करके, अनुभवजन्य क्लिक-टू-इवेंट-टाइम (CTET) लेटेंसी बेसलाइन स्थापित करके, और समर्पित इंजेक्शन सुरक्षा परतों से अनुरोध प्रमाणीकरण वर्दिट का उपभोग करके, इंजीनियरिंग टीमें अमान्य इवेंट स्ट्रीम को डाउनस्ट्रीम मापन या अनुकूलन फ़ीड में प्रवेश करने से पहले वर्गीकृत और फ़िल्टर कर सकती हैं।
| शब्द | परिभाषा | संबंधित एंटिटी | खोज का उद्देश्य (Search Intent) |
|---|---|---|---|
| रूपांतरण ट्रैकिंग | इंस्टॉल के बाद के उपयोगकर्ता मील के पत्थर की व्यवस्थित लॉगिंग और प्रसंस्करण। | रॉ डेटा स्ट्रीम | सूचनात्मक / तकनीकी |
| क्लिक-टू-इवेंट-टाइम (CTET) | टचपॉइंट और इवेंट प्राप्त होने के समय के बीच लेटेंसी को मापने वाला एक व्युत्पन्न मेट्रिक। | इवेंट विसंगति इंजन | तकनीकी / सूचनात्मक |
| विज्ञापन धोखाधड़ी | गैर-मानवीय ट्रैफ़िक या स्पूफ़ किए गए पेलोड का उपयोग करके प्रदर्शन मेट्रिक्स में जानबूझकर किया गया हेरफेर। | इन-ऐप इवेंट स्पूफ़िंग | सूचनात्मक / सुरक्षा |
रूपांतरण ट्रैकिंग पाइपलाइनों में नकली इन-ऐप इवेंट धोखाधड़ी का विश्लेषण
व्यावसायिक प्रोत्साहन: CPA इवेंट पेआउट बनाम CPI इंस्टॉल आर्बिट्रेज
मोबाइल प्रदर्शन मार्केटिंग अभियान अक्सर कॉस्ट-पर-एक्शन (CPA) ढांचे पर निर्भर करते हैं, जहाँ प्रकाशक केवल तभी राजस्व अर्जित करते हैं जब कोई अधिग्रहित उपयोगकर्ता निर्दिष्ट डाउनस्ट्रीम मील के पत्थर तक पहुँचता है। इंस्टॉल के बाद के ये मील के पत्थर - जैसे कि पंजीकरण पूरा करना, ऑनबोर्डिंग अनुक्रम पूरा करना, सब्सक्रिप्शन ट्रायल शुरू करना, या पहली इन-ऐप खरीदारी पूरी करना - सरल ऐप इंस्टॉल की तुलना में काफी अधिक पेआउट दरें रखते हैं।
यह वित्तीय ढांचा दुर्भावनापूर्ण अभिनेताओं के लिए इंस्टॉल के बाद की गतिविधियों का अनुकरण करने के लिए मजबूत आर्थिक प्रोत्साहन पैदा करता है। कम मूल्य वाले ऐप डाउनलोड की बड़ी मात्रा उत्पन्न करने के बजाय, स्वचालित स्क्रिप्ट CPA कमीशन निकालने के लिए विशिष्ट उच्च-मूल्य रूपांतरण मील के पत्थर का अनुकरण करती हैं। यदि एक इवेंट इंजेक्शन पाइपलाइन संरचनात्मक सत्यापन के बिना इन स्पूफ़ किए गए इवेंट्स को स्वीकार करती है, तो विज्ञापनदाता गैर-मौजूद व्यावसायिक गतिविधियों के लिए कमीशन का भुगतान करते हैं और खराब प्रदर्शन करने वाले ट्रैफ़िक स्रोतों का अधिक मूल्यांकन करते हैं।
खतरे के वैक्टर: अप्रामाणिक S2S API अनुरोध, संशोधित क्लाइंट, और स्क्रिप्टेड ऑटोमेशन
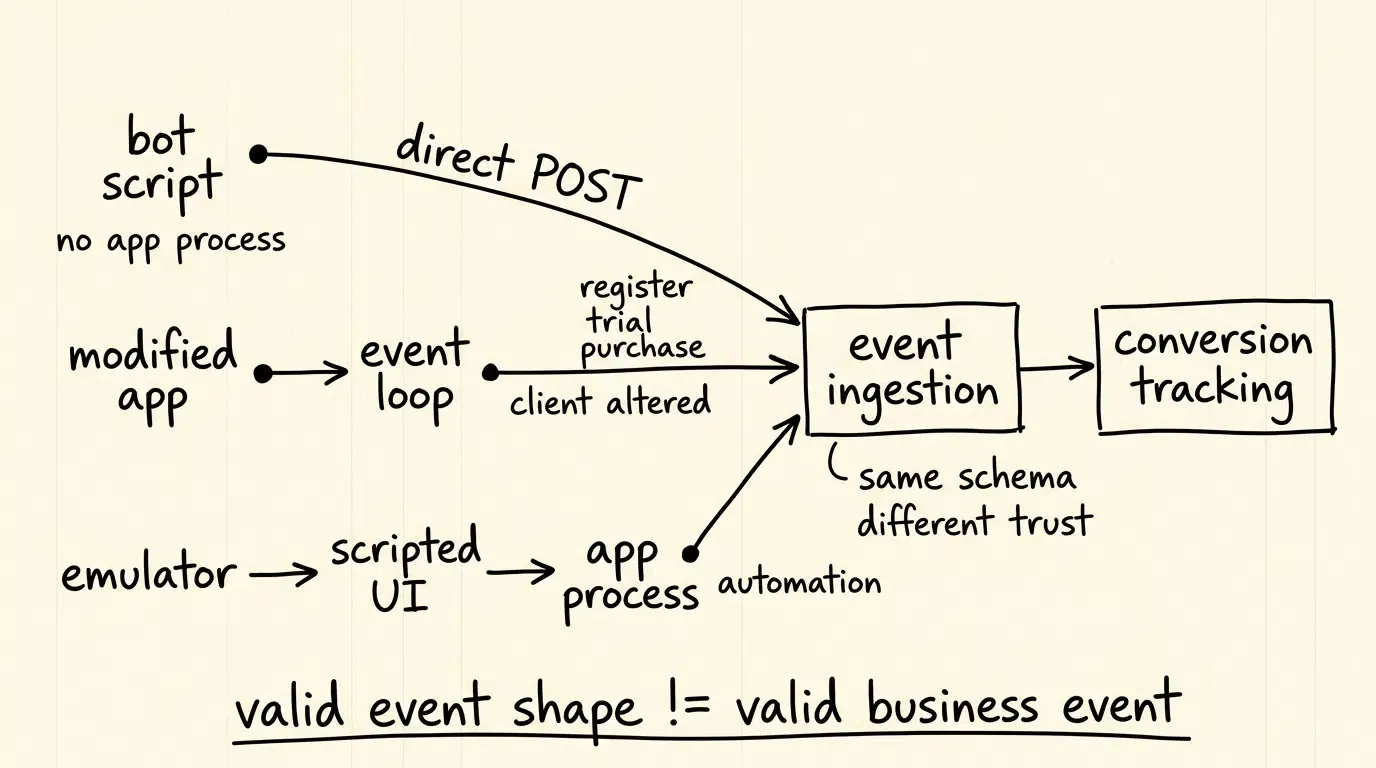
धोखाधड़ीपूर्ण इन-ऐप इवेंट मुख्य रूप से तीन तकनीकी वैक्टर के माध्यम से रूपांतरण ट्रैकिंग पाइपलाइनों में प्रवेश करते हैं:
- डायरेक्ट API इंजेक्शन स्पूफ़िंग: हमलावर इवेंट इंजेक्शन एंडपॉइंट्स, HTTP हेडर आवश्यकताओं और JSON पेलोड मापदंडों की पहचान करने के लिए स्थानीय प्रॉक्सी टूल का उपयोग करके मोबाइल एप्लिकेशन नेटवर्क ट्रैफ़िक का निरीक्षण करते हैं। कमजोर रूप से प्रमाणित एकीकरण में, स्वचालित सर्वर-साइड स्क्रिप्ट एप्लिकेशन प्रक्रिया शुरू किए बिना या क्लाइंट-साइड कोड निष्पादित किए बिना सीधे इंजेक्शन एंडपॉइंट्स पर सिंथेटिक इवेंट अनुरोध प्रसारित करती हैं।
- संशोधित क्लाइंट एप्लिकेशन बाइनरी: हमलावर आंतरिक नियंत्रणों को बायपास करने या स्वचालित इवेंट-डिस्पैचिंग लूप को इंजेक्ट करने के लिए क्लाइंट एप्लिकेशन पैकेज को डीकंपाइल, परिवर्तित और पुन: पैकेज करते हैं। ये संशोधित क्लाइंट भौतिक उपकरणों या वर्चुअलाइजेशन वातावरण पर चलते हैं, जो स्वचालित इवेंट कॉल निष्पादित करते समय वैध ऑपरेटिंग सिस्टम टेलीमेट्री उत्पन्न करते हैं।
- इम्यूलेटर और स्क्रिप्टेड डिवाइस ऑटोमेशन: वर्चुअलाइज्ड मोबाइल वातावरण UI स्क्रिप्टिंग फ्रेमवर्क द्वारा नियंत्रित स्वचालित इंस्टेंस चलाते हैं। जबकि एप्लिकेशन कोड एक वास्तविक ऑपरेटिंग सिस्टम प्रक्रिया के भीतर निष्पादित होता है, उपयोगकर्ता इंटरैक्शन अनुक्रम, इनपुट गति और निष्पादन लेटेंसी मानव इंटरैक्शन के बजाय प्रोग्रामेटिक ऑटोमेशन स्क्रिप्ट को दर्शाते हैं।
खतरे का मॉडल दायरा: क्लाइंट-होल्ड सिमेट्रिक सीक्रेट्स अनुरोध की वैधता की गारंटी क्यों नहीं दे सकते
मोबाइल रूपांतरण ट्रैकिंग में एक महत्वपूर्ण सुरक्षा सीमा यह धारणा है कि क्लाइंट बाइनरी के अंदर एक साझा सिमेट्रिक कुंजी (जैसे HMAC सीक्रेट) एम्बेड करना पेलोड प्रामाणिकता की गारंटी देता है। मानक मोबाइल खतरे के मॉडल में, क्लाइंट बाइनरी एक अविश्वसनीय वातावरण के भीतर निष्पादित होते हैं। हमलावर स्टेटिक रिवर्स इंजीनियरिंग, डायनेमिक मेमोरी निरीक्षण, या रनटाइम हुकिंग फ्रेमवर्क के माध्यम से क्लाइंट-होल्ड सिमेट्रिक कुंजियों को निकाल सकते हैं।
OWASP मोबाइल एप्लिकेशन सुरक्षा परीक्षण गाइड (MASTG) में हाइलाइट किए अनुसार, क्लाइंट एप्लिकेशन के भीतर संग्रहीत सिमेट्रिक क्रिप्टोग्राफ़िक कुंजियों से समझौता किया जा सकता है, जिससे हमलावर को मनमाने ढंग से जाली पेलोड के लिए वैध संदेश प्रमाणीकरण कोड (MACs) उत्पन्न करने की अनुमति मिलती है। नतीजतन, क्लाइंट-होल्ड कुंजियाँ केवल आकस्मिक छेड़छाड़ के खिलाफ रक्षा प्रदान करती हैं; वे परिष्कृत SDK स्पूफ़िंग के खिलाफ विश्वास का पूर्ण आधार के रूप में काम नहीं करती हैं।
मजबूत अनुरोध-प्रामाणिकता इनपुट प्राप्त करने के लिए, आधुनिक आर्किटेक्चर विशिष्ट प्लेटफ़ॉर्म-स्तरीय सत्यापन तंत्रों पर निर्भर करते हैं:
- Google Play Integrity: मानक अनुरोध प्लेटफ़ॉर्म-जारी अखंडता टोकन लौटाते हैं जिन्हें
requestHashके माध्यम से एप्लिकेशन अनुरोध डेटा के साथ क्रिप्टोग्राफ़िक रूप से बाध्य किया जा सकता है, जिसमें टोकन सत्यापन के दौरान Google-प्रबंधित स्वचालित रिप्ले सुरक्षा लागू होती है। - Apple App Attest: एक सत्यापित, डिवाइस-जनरेटेड कुंजी जोड़ी, सर्वर-जारी वन-टाइम चुनौतियाँ, और सत्यापित एप्लिकेशन इंस्टेंस के खिलाफ मूल्यांकन किए गए हस्ताक्षरित क्लाइंट दावों का उपयोग करके संवेदनशील अनुरोधों को एक मान्य एप्लिकेशन इंस्टेंस से जोड़ता है।
महत्वपूर्ण रूप से, हालांकि ये सेवाएं एप्लिकेशन बाइनरी अखंडता, डिवाइस स्थिति, या अनुरोध बाइंडिंग के संबंध में प्लेटफ़ॉर्म-उत्पन्न प्रमाण प्रदान करती हैं, लेकिन कोई भी तंत्र यह साबित नहीं करता है कि अंतर्निहित व्यावसायिक रूपांतरण भौतिक रूप से एक वास्तविक मानव उपयोगकर्ता द्वारा निष्पादित किया गया था।
डाउनस्ट्रीम संदूषण: अमान्य इवेंट पोस्टबैक विज्ञापन नेटवर्क अनुकूलन बोलियां कैसे गलत संरेखित करते हैं
अनुपार्जित प्रकाशक पेआउट के अलावा, अमान्य इवेंट स्पूफ़िंग प्रोग्रामेटिक विज्ञापन अभियान अनुकूलन को खराब करती है। प्रोग्रामेटिक विज्ञापन प्लेटफ़ॉर्म स्वचालित बिडिंग एल्गोरिदम, जैसे ऐप इवेंट ऑप्टिमाइज़ेशन (AEO) या टारगेट कॉस्ट-पर-एक्शन (tCPA) को प्रशिक्षित करने के लिए रीयल-टाइम रूपांतरण पोस्टबैक का उपयोग करते हैं।
अमान्य रूपांतरण सिग्नल अनुकूलन-इनपुट गुणवत्ता को खराब कर सकते हैं जहां पार्टनर बिडिंग सिस्टम उन रूपांतरणों का उपभोग करते हैं; विस्तृत बिडिंग-फीडबैक यांत्रिकी और बजट आवंटन गतिशीलता लेख #68 में शामिल हैं। नीति-अपात्र इवेंट सिग्नल को फ़िल्टर करना या रोकना डाउनस्ट्रीम अनुकूलन सिस्टम में अमान्य सकारात्मक सिग्नलों के प्रदर्शन को कम करता है।
क्लिक-टू-इवेंट-टाइम को इवेंट-विशिष्ट व्युत्पन्न लेटेंसी मेट्रिक के रूप में परिभाषित करना
व्युत्पन्न टाइमिंग डेल्टा को परिभाषित करना: CTET का अर्थ है इवेंट प्राप्ति समय माइनस क्लिक रिकॉर्ड समय
इस लेख में, क्लिक-टू-इवेंट-टाइम (CTET) को सर्वर प्राप्ति सीमा का उपयोग करके परिचालन रूप से परिभाषित किया गया है, जो सटीक भौतिक उपयोगकर्ता निष्पादन क्षण के अचूक मापन के बजाय क्लिक-टू-इवेंट-प्राप्ति लेटेंसी का प्रतिनिधित्व करता है। गणितीय रूप से, एक इवेंट
जहां
सर्वर-प्राधिकृत टाइमस्टैम्प को क्लाइंट-रिपोर्टेड इवेंट क्लॉक से अलग करना
सटीक लेटेंसी मूल्यांकन के लिए क्लाइंट-रिपोर्टेड टाइमस्टैम्प (
विशेष रूप से क्लाइंट-रिपोर्टेड टाइमस्टैम्प पर निर्भर रहने से स्पूफ़िंग स्क्रिप्ट को मनमाने ऐतिहासिक टाइमस्टैम्प इंजेक्ट करने की अनुमति मिलती है, जिससे एक स्वचालित इवेंट ऐसा प्रतीत होता है जैसे कि वह विज्ञापन क्लिक के घंटों या दिनों बाद हुआ हो। इंजेक्शन गेटवे को HTTP अनुरोध प्राप्त होते ही एक अपरिवर्तनीय सर्वर टाइमस्टैम्प (
ऑफ़लाइन इवेंट क्यूइंग को संभालना: रीयल-टाइम विसंगतियों से क्यू किए गए नेटवर्क बैचों को अलग करना
आंतरायिक कनेक्टिविटी के लिए डिज़ाइन किए गए एप्लिकेशन तब ऑफ़लाइन इवेंट को स्थानीय रूप से क्यू करते हैं जब नेटवर्क एक्सेस अनुपलब्ध होता है। एक बार जब डिवाइस सक्रिय कनेक्शन को फिर से स्थापित कर लेता है, तो क्लाइंट संचित टेलीमेट्री को एक एकत्रित बैच में अपलोड कर देता है।
यदि एक एट्रिब्यूशन इंजन सर्वर प्राप्ति टाइमस्टैम्प (
लेटेंसी दायरे का मूल्यांकन: अधिग्रहण इंस्टॉल इंटरैक्शन बनाम री-एंगेजमेंट क्लिक संदर्भ
CTET का विश्लेषणात्मक दायरा पूरी तरह से एट्रिब्यूशन संदर्भ पर निर्भर करता है। नए उपयोगकर्ता अधिग्रहण के लिए,
चूंकि री-टार्गेटिंग स्टोर डाउनलोड और OS इंस्टॉलेशन प्रक्रियाओं को बायपास करती है, इसलिए क्लिक के बाद इन-ऐप क्रियाओं के लिए बेसलाइन लेटेंसी अधिग्रहण वर्कफ़्लो की तुलना में काफी कम होती है। लेटेंसी विसंगति इंजनों को अभियान प्रकार के आधार पर बेसलाइन मॉडल को गतिशील रूप से समायोजित करना चाहिए ताकि वैध री-टार्गेटिंग रूपांतरणों को विसंगतियों के रूप में गलत वर्गीकृत होने से रोका जा सके।
अनुभवजन्य CTET लेटेंसी बेसलाइन ऑडिटिंग के लिए तकनीकी ढांचा
बेसलाइन कैलिब्रेशन के लिए असंसाधित टेलीमेट्री स्ट्रीम का उपभोग
एक प्रभावी CTET विसंगति मूल्यांकन ढांचा बनाने के लिए असंसाधित टेलीमेट्री इंजेक्शन की आवश्यकता होती है। क्लाइंट SDK एज इंजेक्शन गेटवे के लिए सेशन संदर्भ के साथ इवेंट ट्रिगर प्रसारित करते हैं।
टीमें उपलब्ध एट्रिब्यूशन और SDK एकीकरण क्षमताओं के लिए वर्तमान OpoInstall दस्तावेज़ देख सकती हैं; इस लेख में उल्लिखित इवेंट-इंजेक्शन पाइपलाइन और 5-परत संरचनाएं प्रलेखित उत्पादन API अनुबंधों के बजाय संदर्भ आर्किटेक्चर और अनुशंसित कार्यान्वयन पैटर्न का प्रतिनिधित्व करती हैं।
इवेंट-विशिष्ट और अभियान-कैलिब्रेटेड लेटेंसी वितरण स्थापित करना
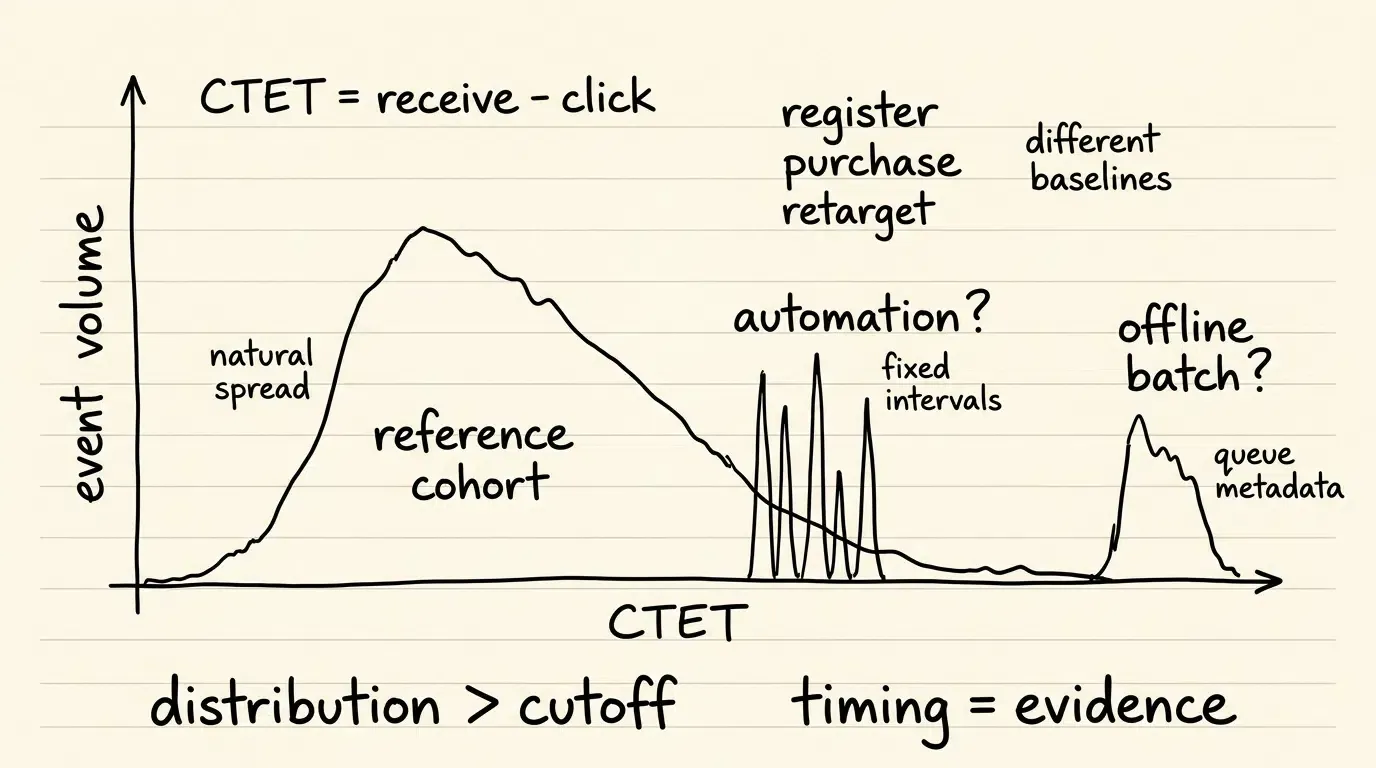
मोबाइल एप्लिकेशन के साथ मानव इंटरैक्शन विशिष्ट इवेंट मील के पत्थर के आधार पर परिवर्तनशील लेटेंसी पैटर्न उत्पन्न करता है। एक खाता पंजीकृत करने के लिए आमतौर पर पहचान सत्यापन वर्कफ़्लो को पूरा करने या मोबाइल एप्लिकेशन में उच्च मील के पत्थर तक पहुँचने की तुलना में कम समय की आवश्यकता होती है।
सभी इवेंट्स में मनमाने, सार्वभौमिक लेटेंसी थ्रेशोल्ड को लागू करने के बजाय, इंजीनियरिंग टीमों को प्रत्येक विशिष्ट इवेंट प्रकार के लिए अनुभवजन्य लेटेंसी बेसलाइन स्थापित करनी चाहिए। ये बेसलाइन विशिष्ट अभियान प्रकारों और भौगोलिक क्षेत्रों के भीतर वैध निम्न-जोखिम ऐतिहासिक समूहों में ऐतिहासिक रूपांतरण वितरण का विश्लेषण करके गणना की जाती हैं।
अनुभवजन्य लेटेंसी बेसलाइन कैलिब्रेशन मॉडल:

नीति-योग्य संदर्भ समूह CTET वितरण (विषम लेटेंसी प्रसार):
वॉल्यूम |        /\
       |       /  \
       |      /    \________  (अनुभवजन्य क्वांटाइल वितरण)
       +-----------------------------------> व्यतीत समय

अस्वाभाविक लेटेंसी क्लस्टरिंग (संभावित ऑटोमेशन संकेतक):
वॉल्यूम |   |      |      |
       |   |      |      |
       |   |      |      |    (स्थैतिक अंतराल स्पाइक्स: ऑडिट के लिए चिह्नित)
       +-----------------------------------> निश्चित समय अंतराल
लेटेंसी विचलनों को सार्वभौमिक कटऑफ के बजाय नैदानिक प्रमाण के रूप में मानना
एक असामान्य रूप से प्रारंभिक क्वांटाइल या कैलिब्रेटेड बेसलाइन वितरण की कम-संभाव्यता सीमा में आने वाला इवेंट जांच की मांग करता है। गॉसियन वितरण मानकर या बेसलाइन माध्य से नीचे के मानों को विसंगतियों के रूप में मानने के बजाय—जो स्वाभाविक रूप से वैध ट्रैफ़िक के एक बड़े हिस्से के लिए जिम्मेदार है—उत्पादन सिस्टम अनुभवजन्य निचली क्वांटाइल या मजबूत मानकीकृत अवशिष्टों का मूल्यांकन करते हैं।
केवल एक स्थैतिक टाइमिंग कटऑफ के आधार पर स्वचालित हार्ड-ब्लॉकिंग वैध तेज़ी से रूपांतरित होने वाले उपयोगकर्ताओं को छोड़ने का जोखिम उठाती है, जैसे कि हाई-स्पीड कनेक्शन पर उपयोगकर्ता या वन-टैप खाता प्रमाणीकरण पूरा करने वाले उपयोगकर्ता। लेटेंसी स्कोर को धोखाधड़ी के निश्चित प्रमाण के बजाय मल्टी-मेट्रिक डिस्पोजिशन इंजन के भीतर एक भारित नैदानिक कारक के रूप में कार्य करना चाहिए।
इंजेक्शन, सत्यापन और डिस्पोजिशन पाइपलाइन का विज़ुअलाइज़ेशन
नीचे दिया गया वर्कफ़्लो आरेख बताता है कि रॉ इवेंट टेलीमेट्री कैसे एज इंजेक्शन के माध्यम से चलती है, सुरक्षा सत्यापन इनपुट के साथ कैसे इंटरैक्ट करती है, अनुभवजन्य बेसलाइन के खिलाफ लेटेंसी का मूल्यांकन करती है, और नीति डिस्पोजिशन कैसे निष्पादित करती है:
[विज्ञापन इंटरैक्शन क्लिक रिकॉर्ड किया गया (T_click)] ──> [मोबाइल ऐप इन-ऐप इवेंट होता है]
             │                                            │
             ▼                                            ▼
  सर्वर लॉग टाइमस्टैम्प                   क्लाइंट इवेंट अनुरोध प्रसारित करता है
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [एज इंजेक्शन गेटवे]
                                    │
                                    ├─► इंजेक्शन सुरक्षा वर्दिट (लेख #65)
                                    │   (प्रमाणीकरण स्थिति, App Attest / Play Integrity)
                                    │
                                    ├─► लेटेंसी ऑडिट इंजन (लेख #69)
                                    │   (कैलिब्रेटेड बेसलाइन बनाम CTET डेल्टा की गणना)
                                    │
                                    ▼
               [5-परत इवेंट डिस्पोजिशन संदर्भ मॉडल]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [नीति-योग्य इवेंट डिस्पोजिशन]     [विसंगत इवेंट डिस्पोजिशन]
  (रिकॉर्ड और पोस्टबैक योग्य)          (चिह्नित, दमित, या छोड़ा गया)
साझा सुरक्षा सत्यापन और रिप्ले प्रतिरोध इनपुट को एकीकृत करना
समर्पित इंजेक्शन सुरक्षा परतों से अनुरोध प्रमाणीकरण वर्दिट का उपभोग
अनुरोध-प्रमाणीकरण और रिप्ले-प्रतिरोध नियंत्रणों को लेख #65 में वर्णित साझा इंजेक्शन-सुरक्षा परत द्वारा लागू किया जाना चाहिए। यह लेख परिणामी सत्यापन स्थिति को एक इवेंट-जोखिम इनपुट के रूप में उपभोग करता है।
लेटेंसी इंजन के भीतर क्रिप्टोग्राफ़िक सत्यापन, नॉनस स्टोरेज, या रिप्ले सुरक्षा को दोहराने का प्रयास करने के बजाय, रूपांतरण पाइपलाइनें अपस्ट्रीम सुरक्षा फ्लैग का उपभोग करती हैं। यह वास्तुशिल्प अलगाव यह सुनिश्चित करता है कि परिवहन सुरक्षा और क्रिप्टोग्राफ़िक अखंडता कार्यात्मक व्यावसायिक इवेंट प्रसंस्करण से अलग रहे।
क्लाइंट-साइड कुंजी भंडारण सीमाओं को संबोधित करना: प्लेटफ़ॉर्म अखंडता दावों पर निर्भरता
यह देखते हुए कि क्लाइंट-होल्ड सिमेट्रिक कुंजियाँ रिवर्स इंजीनियरिंग से सुरक्षा की गारंटी नहीं दे सकती हैं, आधुनिक मोबाइल आर्किटेक्चर प्लेटफ़ॉर्म-स्तरीय सत्यापन फ्रेमवर्क पर निर्भर करते हैं।
Google Play Integrity मानक अनुरोध प्लेटफ़ॉर्म-जारी अखंडता टोकन प्रदान करते हैं जिन्हें requestHash के माध्यम से अनुरोध डेटा से बाध्य किया जा सकता है, जबकि Apple App Attest सत्यापित एप्लिकेशन-इंस्टेंस कुंजियों, सर्वर चुनौतियों, और हस्ताक्षरित दावों का उपयोग करता है। दोनों तंत्र प्लेटफ़ॉर्म-उत्पन्न सुरक्षा प्रमाण प्रदान करते हैं, लेकिन कोई भी यह साबित नहीं करता है कि अंतर्निहित व्यावसायिक रूपांतरण मानव-जनित था। पेलोड हस्ताक्षर, कुंजी जीवनचक्र प्रबंधन, और रिप्ले रक्षा प्रोटोकॉल का विस्तृत कार्यान्वयन लेख #65 में शामिल है।
मानक टेलीमेट्री नियंत्रणों वाले क्लाइंट SDK बिल्ड प्राप्त करने के लिए, इंजीनियरिंग टीमें SDK एकीकरण संसाधनों से परामर्श कर सकती हैं।
5-परत इवेंट डिस्पोजिशन स्कीमा को संरचित करना
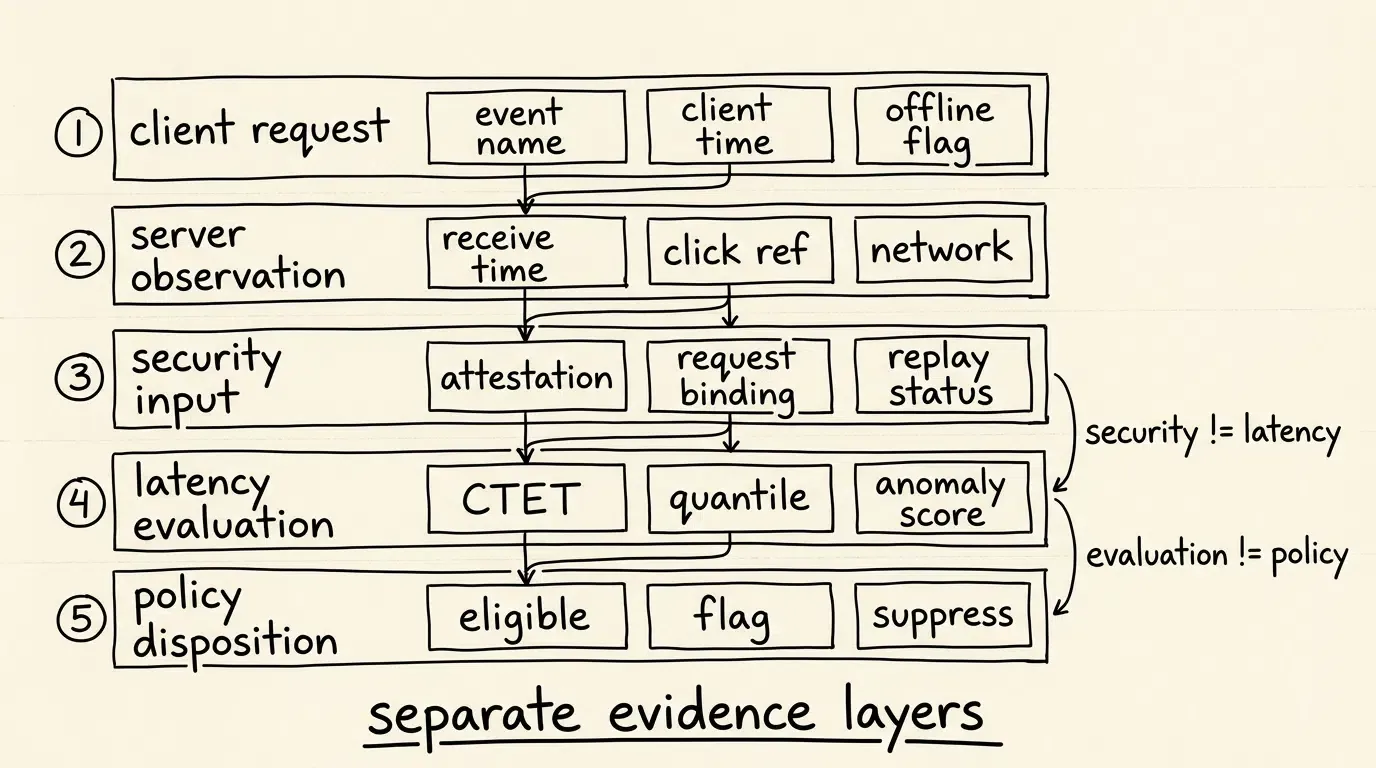
ऑडिटेबिलिटी सुनिश्चित करने और क्लाइंट-सबमिट टेलीमेट्री, सर्वर टिप्पणियों, सुरक्षा इनपुट, लेटेंसी मूल्यांकन और नीति परिणामों के बीच स्पष्ट तकनीकी अलगाव बनाए रखने के लिए, इवेंट रिकॉर्ड को एक संरचित 5-परत संदर्भ स्कीमा का पालन करना चाहिए।
नीचे दिया गया स्कीमा प्लेसहोल्डर एक इवेंट सत्यापन रिकॉर्ड को दर्शाता है जहां विश्लेषण पाइपलाइन के प्रत्येक चरण को एक एकल प्लेटफ़ॉर्म लक्ष्य के लिए स्पष्ट रूप से अलग किया गया है:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "लेख #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
एज डिस्पोजिशन नीतियों को निष्पादित करना: साइलेंट ड्रॉप, ऑडिट फ्लैगिंग, और चयनात्मक दमित पोस्टबैक
एक बार जब एक इवेंट पेलोड डिस्पोजिशन इंजन के माध्यम से मूल्यांकन किया जाता है, तो सिस्टम तीन प्राथमिक प्रवर्तन नीतियों में से एक को लागू करता है:
- नीति-योग्य और संसाधित: इवेंट लेटेंसी बेसलाइन मानदंडों को पूरा करता है और एक सत्यापित सुरक्षा प्रमाणीकरण स्थिति रखता है। इवेंट रिपोर्टिंग डेटाबेस में रिकॉर्ड किया जाता है और कॉन्फ़िगर किए गए डाउनस्ट्रीम रिपोर्टिंग या पार्टनर पोस्टबैक हैंडलिंग के लिए योग्य हो जाता है।
- ऑडिट के लिए चिह्नित: इवेंट हल्के समय विचलन या असामान्य नेटवर्क संदर्भ प्रदर्शित करता है लेकिन एक वैध सुरक्षा स्थिति रखता है। इवेंट को समीक्षा के लिए विसंगति फ्लैग के साथ रिपोर्टिंग डैशबोर्ड में लॉग किया जाता है, जबकि विज्ञापन नेटवर्क पोस्टबैक को पार्टनर कॉन्फ़िगरेशन के आधार पर सशर्त रूप से रोका जा सकता है।
- दमित या छोड़ा गया: इवेंट प्लेटफ़ॉर्म प्रमाणीकरण जांच में विफल रहता है या उच्च-आत्मविश्वास मल्टी-सिग्नल विसंगतियों या असंभव इवेंट-अनुक्रम स्थिति प्रदर्शित करता है। डेटाबेस प्रदूषण को रोकने के लिए अनुरोध को एज पर ही छोड़ दिया जाता है।
इवेंट विसंगति संकेतक और अनुभवजन्य मूल्यांकन मैट्रिक्स
बहु-आयामी टेलीमेट्री: लेटेंसी, नेटवर्क संदर्भ, और सुरक्षा संकेतों का मूल्यांकन
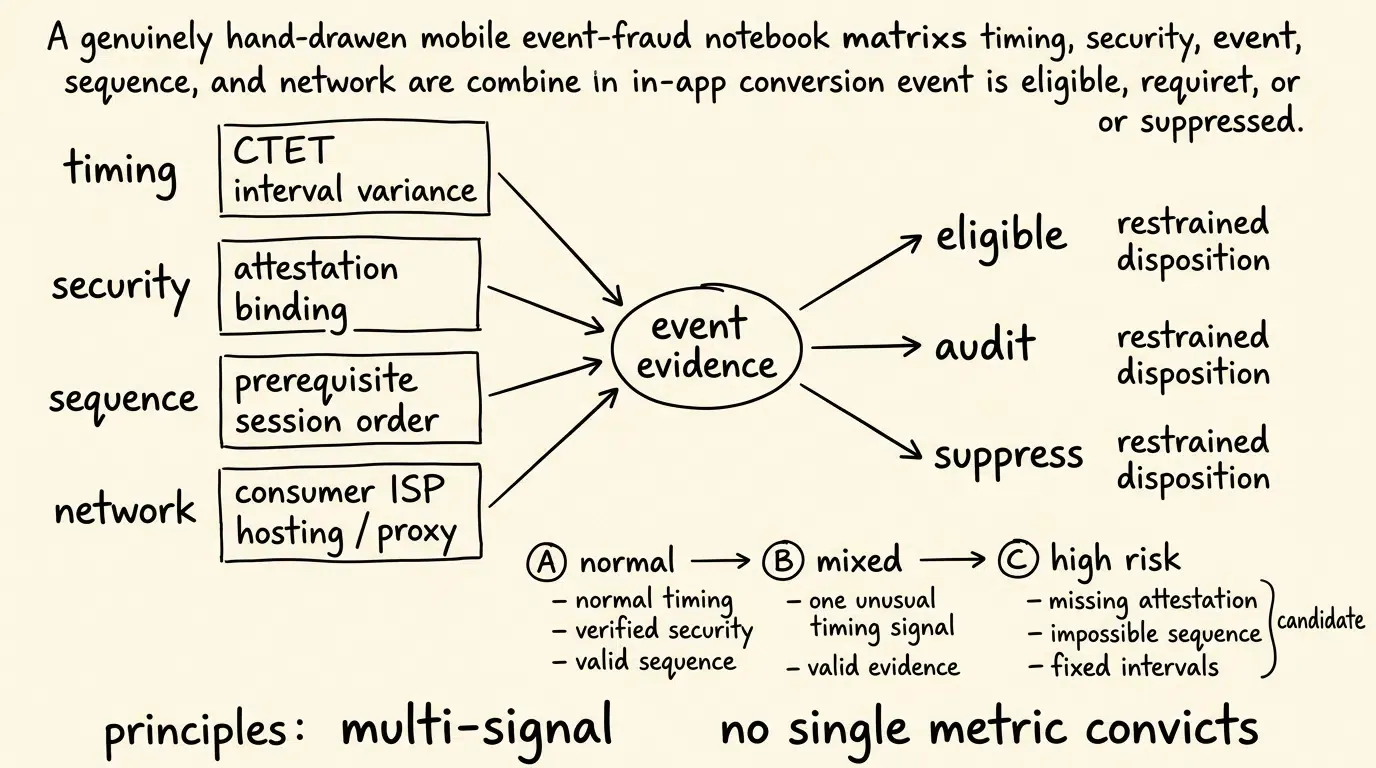
सटीक विसंगति पहचान कई टेलीमेट्री आयामों का एक साथ मूल्यांकन करने पर निर्भर करती है। नेटवर्क बुनियादी ढांचे के गुणों और प्लेटफ़ॉर्म सुरक्षा वर्दिट के साथ लेटेंसी डेल्टा को जोड़ना गलत सकारात्मक परिणामों को कम करता है और परिष्कृत स्वचालित स्पूफ़िंग प्रयासों की पहचान करता है।
विसंगति जांच के लिए नैदानिक संकेतक कॉन्फ़िगर करना
नीचे दिया गया मैट्रिक्स रूपांतरण ट्रैकिंग पाइपलाइनों के लिए प्रमुख टेलीमेट्री संकेतक, संभावित विसंगति संकेत और नैदानिक मूल्यांकन कार्यों को रेखांकित करता है:
| टेलीमेट्री आयाम | अपेक्षित बेसलाइन सिग्नल | संभावित विसंगति संकेतक | नैदानिक मूल्यांकन क्रिया |
|---|---|---|---|
| CTET लेटेंसी डेल्टा | अनुभवजन्य निचली/ऊपरी क्वांटाइल के भीतर | प्रेक्षित लेटेंसी विसंगत निचली-पूंछ क्षेत्र के भीतर आती है | CTET विसंगति ऑडिट के लिए चिह्नित करें; ऑफ़लाइन बैच स्थिति क्रॉस-चेक करें |
| प्रमाणीकरण स्थिति | प्लेटफ़ॉर्म सत्यापन/S2S कुंजी के माध्यम से सत्यापित | असत्यापित हस्ताक्षर या लापता सत्यापन | अप्रामाणिक अनुरोध के रूप में चिह्नित करें; यदि नीति को आवश्यकता हो तो अस्वीकार करें |
| अंतराल भिन्नता | उपयोगकर्ता सत्रों में प्राकृतिक प्रसार | सटीक अंतराल पर अस्वाभाविक स्पाइक क्लस्टरिंग | स्वचालित टाइमर लूप ऑटोमेशन के लिए निरीक्षण करें |
| नेटवर्क संदर्भ | उपभोक्ता ISPs में वितरित | केंद्रित होस्टिंग या प्रॉक्सी इंफ्रास्ट्रक्चर | नेटवर्क इंटेलिजेंस संकेतों के साथ क्रॉस-रेफरेंस |
| अनुक्रम तर्क | तार्किक पूर्वापेक्षाओं द्वारा पूर्ववर्ती (जैसे इंस्टॉल) | पूर्ववर्ती सत्र के बिना रूपांतरण इवेंट | अनाथ इवेंट पेलोड के रूप में चिह्नित करें; एट्रिब्यूशन श्रृंखला का निरीक्षण करें |
स्वचालित इवेंट फ़िल्टरिंग और डिस्पोजिशन नीतियां कब लागू करें
स्वचालित फ़िल्टरिंग के लिए उपयुक्त स्थितियां
स्वचालित इवेंट फ़िल्टरिंग नियम विशिष्ट परिचालन स्थितियों के तहत अधिकतम सुरक्षात्मक मूल्य प्रदान करते हैं:
- सक्रिय कॉस्ट-पर-एक्शन (CPA) अभियान: इंस्टॉल के बाद के मील के पत्थर के लिए मौद्रिक पेआउट की पेशकश करने वाले मार्केटिंग कार्यक्रम, जो लक्षित स्पूफ़िंग स्क्रिप्ट को आकर्षित करते हैं।
- प्रोग्रामेटिक विज्ञापन नेटवर्क अनुकूलन पाइपलाइन: इवेंट संकेतों को विज्ञापन नेटवर्क ऑटो-बिडर को वापस भेजने वाले अभियान, जहां अमान्य सिग्नल बिडिंग एल्गोरिदम को विकृत कर सकते हैं।
- उच्च-वॉल्यूम इंजेक्शन आर्किटेक्चर: बड़े इवेंट वॉल्यूम को संसाधित करने वाले वातावरण जहां मैन्युअल ऑडिटिंग संभव नहीं है।
आक्रामक हार्ड-ब्लॉकिंग के लिए अनुपयुक्त स्थितियां
अनुभवजन्य कैलिब्रेशन के बिना आक्रामक स्वचालित हार्ड-ब्लॉकिंग लागू करना विशिष्ट संदर्भों में परिचालन संबंधी समस्याएं पैदा कर सकता है:
- हाल ही में तैनात किए गए ऐप्स या सुविधाएं: ऐतिहासिक बेसलाइन डेटा की कमी वाले एप्लिकेशन, जहां कठोर लेटेंसी नियम वैध प्रारंभिक उपयोगकर्ता इंटरैक्शन को गलत तरीके से वर्गीकृत कर सकते हैं।
- ऑफ़लाइन-फर्स्ट ऐप वातावरण: एप्लिकेशन जो ऑफ़लाइन उपयोग के दौरान वैध उपयोगकर्ता इवेंट्स को स्थानीय रूप से क्यू करते हैं और पुन: कनेक्ट होने पर उन्हें बैचों में अपलोड करते हैं।
रूपांतरण विसंगति प्रबंधन में सामान्य कमियां
- कमी 1: एक एकल सार्वभौमिक लेटेंसी कटऑफ पर निर्भरता: सभी अभियानों में स्थैतिक समय सीमा लागू करने से विविध उपयोगकर्ता वातावरण और री-टार्गेटिंग अभियानों में गलत सकारात्मक परिणाम उत्पन्न होते हैं। लेटेंसी बेसलाइन को प्रति इवेंट प्रकार और अभियान संदर्भ कैलिब्रेट किया जाना चाहिए।
- कमी 2: यह मान लेना कि क्लाइंट-होल्ड सिमेट्रिक कुंजियाँ अनुरोध प्रामाणिकता की गारंटी देती हैं: क्लाइंट बाइनरी के अंदर एक HMAC सीक्रेट कुंजी संग्रहीत करने से SDK स्पूफ़िंग नहीं रुकती है, क्योंकि हमलावर रिवर्स-इंजीनियरिंग टूल का उपयोग करके क्लाइंट कुंजियों को निकाल सकते हैं। उच्च-आश्वासन सत्यापन के लिए प्लेटफ़ॉर्म अखंडता दावों और सर्वर-साइड सत्यापन की आवश्यकता होती है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
स्पूफ़ किए गए इन-ऐप इवेंट बेसिक क्लाइंट-साइड रूपांतरण ट्रैकिंग को कैसे बायपास करते हैं?
इवेंट लेटेंसी थ्रेशोल्ड को निश्चित कटऑफ के बजाय अनुभवजन्य रूप से क्यों स्थापित किया जाना चाहिए?
इवेंट-स्तरीय विसंगति फ़िल्टरिंग डाउनस्ट्रीम विज्ञापन नेटवर्क बिडिंग संकेतों की रक्षा कैसे करती है?
सारांश और निर्णय ढांचा
नकली इन-ऐप इवेंट्स की पहचान करने और उन्हें फ़िल्टर करने के लिए क्लाइंट-साइड सीक्रेट्स या स्थैतिक लेटेंसी कटऑफ पर निर्भरता के बजाय एक अनुभवजन्य, बहु-स्तरीय नैदानिक ढांचे की आवश्यकता होती है। रूपांतरण डेटा पाइपलाइनों की सुरक्षा करना क्लाइंट अनुरोध पेलोड को सर्वर-प्राधिकृत टाइमस्टैम्प से अलग करने, समर्पित सुरक्षा परतों से मजबूत अनुरोध-प्रमाणीकरण वर्दिट का उपभोग करने, और अनुभवजन्य रूप से कैलिब्रेटेड बेसलाइन के खिलाफ इवेंट लेटेंसी का ऑडिट करने पर निर्भर करता है।
जैसे-जैसे मोबाइल इकोसिस्टम विकसित हो रहे हैं, इंजीनियरिंग टीमों को ऐसी इंजेक्शन आर्किटेक्चर तैनात करनी चाहिए जो सुरक्षा, टाइमिंग मूल्यांकन और नीति प्रवर्तन के बीच स्पष्ट अलगाव बनाए रखते हुए प्लेटफ़ॉर्म अखंडता दावों को सत्यापित करें। संरचित डिस्पोजिशन नियमों के साथ अनुभवजन्य बेसलाइन जांच को एकीकृत करना मोबाइल एप्लिकेशन को स्वच्छ रूपांतरण डेटासेट बनाए रखने और ROAS मापन में आत्मविश्वास सुधारने में सक्षम बनाता है।
यह मूल्यांकन करने के लिए कि रॉ इवेंट ऑडिटिंग और विसंगति मूल्यांकन आपके रूपांतरण ट्रैकिंग बुनियादी ढांचे को कैसे सुरक्षित कर सकते हैं, मोबाइल रूपांतरण ट्रैकिंग दस्तावेज़ की समीक्षा करें, मोबाइल एट्रिब्यूशन कार्यान्वयन संदर्भ देखें, या उपलब्ध धोखाधड़ी-निगरानी और विसंगति-रिपोर्टिंग नियंत्रणों की समीक्षा करने के लिए OpoInstall डेवलपर कंसोल में लॉग इन करें।
संबंधित सामग्री
-
अवधारणाएं: क्लिक-टू-इवेंट-टाइम, व्युत्पन्न लेटेंसी मेट्रिक्स, इन-ऐप इवेंट स्पूफ़िंग, इवेंट डिस्पोजिशन नीति
-
प्रौद्योगिकियां: रॉ टेलीमेट्री इंजेक्शन, प्लेटफ़ॉर्म अखंडता API, 5-परत इवेंट स्कीमा, विसंगति इंजन
-
मानक: RFC 2104 HMAC विनिर्देश और साझा-गुप्त सीमाएं, OWASP MASTG परीक्षण क्रिप्टोग्राफी मार्गदर्शन
-
API: इवेंट इंजेक्शन इंटरफेस (संदर्भ आर्किटेक्चर), Google Play Integrity मानक अनुरोध, Apple App Attest API
-
आधिकारिक दस्तावेज़ और संदर्भ:
Share this article