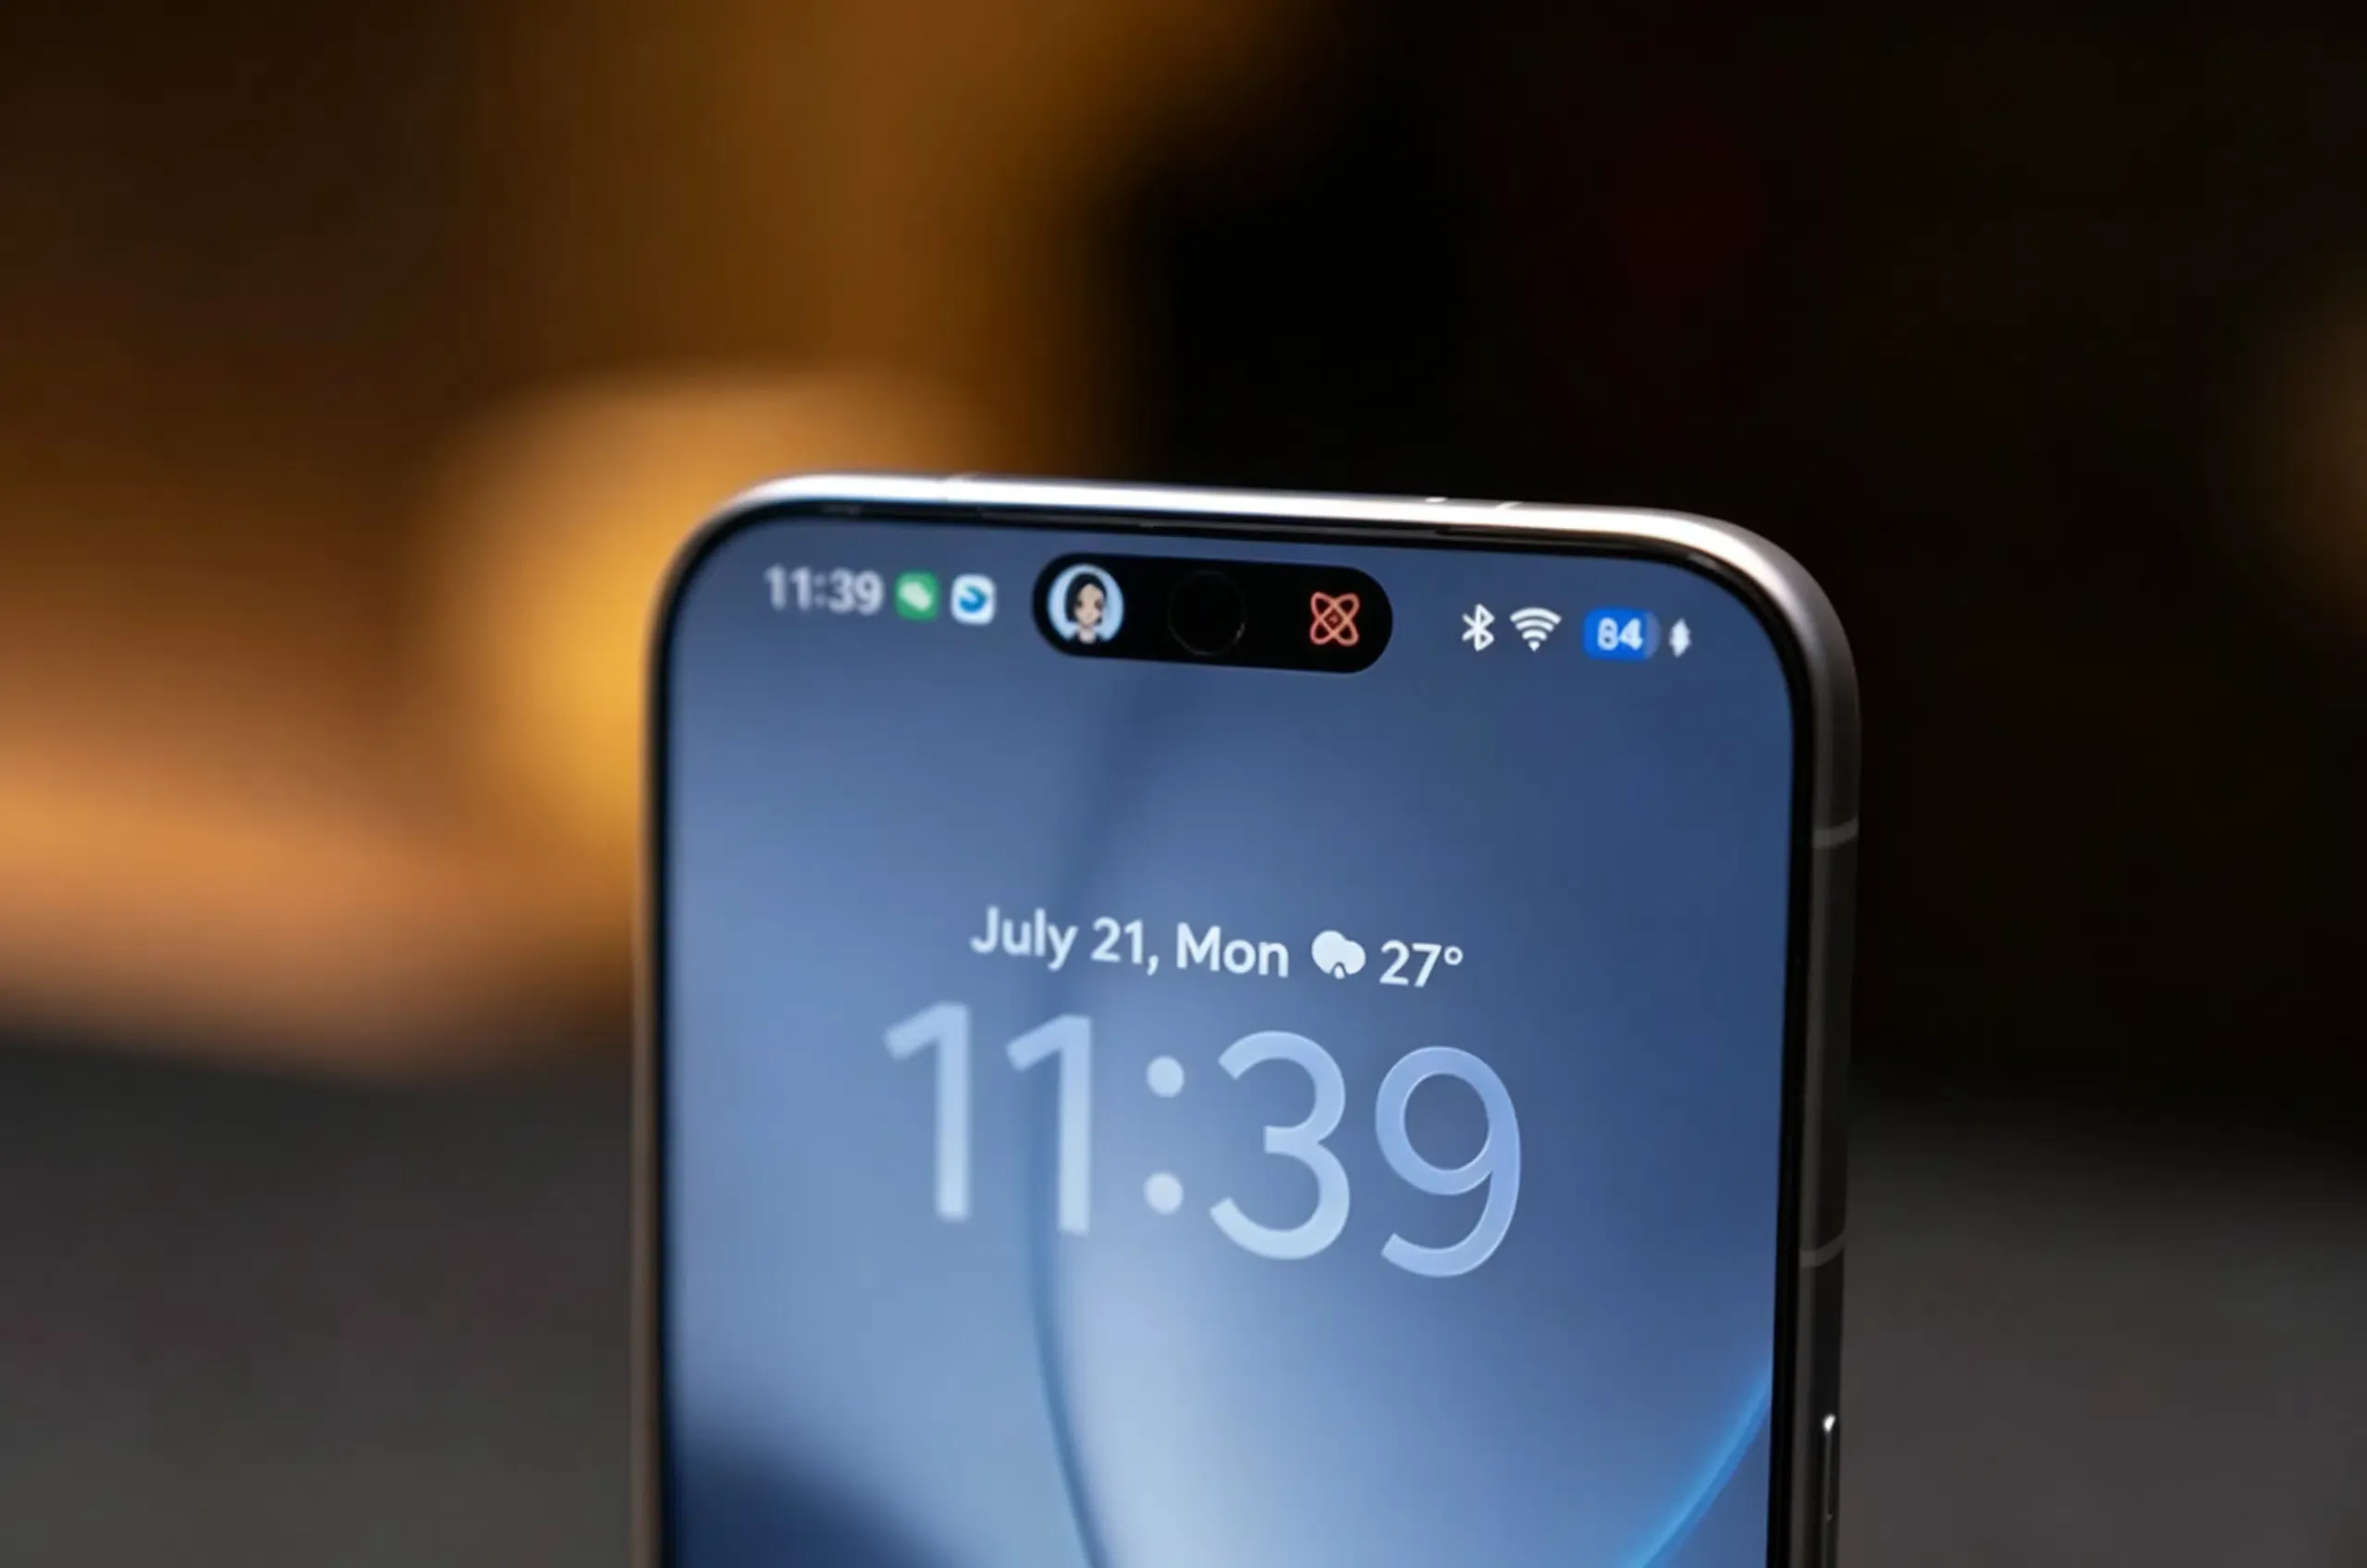
क्या Doubao ने SAEP लॉन्च किया? 14 सितंबर, 2026 को, ByteDance ने आधिकारिक तौर पर अपने Doubao Mobile Assistant के उपभोक्ता संस्करण की घोषणा की, और Nubia NaviX Ultra (जिसे 16 सितंबर, 2026 को रिटेल के लिए उपलब्ध कराया जाना है) पर इस सिस्टम को पेश करने के लिए हार्डवेयर निर्माता Nubia के साथ साझेदारी की। मल्टीमॉडल स्क्रीन रिकग्निशन और एक समर्पित हार्डवेयर AI बटन के साथ, ByteDance ने Screen Automation Execution Protocol (SAEP) पेश किया—जो एक एप्लिकेशन-लेयर गवर्नेंस फ्रेमवर्क है और वर्तमान में 30-दिवसीय सार्वजनिक नियम समीक्षा अवधि में है। SAEP थर्ड-पार्टी एप्लिकेशन डेवलपर्स को यह स्पष्ट रूप से घोषित करने का अधिकार देता है कि AI एजेंटों को उनके ऐप्स के भीतर स्क्रीन ऑटोमेशन निष्पादित करने की अनुमति है या उन्हें प्रतिबंधित किया गया है। मोबाइल सॉफ़्टवेयर आर्किटेक्ट्स, सुरक्षा लीड्स और टेलीमेट्री इंजीनियरों के लिए, Doubao SAEP गवर्नेंस फ्रेमवर्क का आगमन एक महत्वपूर्ण बदलाव का प्रतीक है: यह अनियंत्रित विज़ुअल UI ऑटोमेशन से एक उभरते हुए घोषणात्मक गवर्नेंस मॉडल की ओर बढ़ रहा है जो मोबाइल सॉफ़्टवेयर द्वारा स्वचालित इंटरैक्शन को नियंत्रित करने के तरीके को फिर से परिभाषित करता है।
हार्डवेयर इंटीग्रेशन और SAEP घोषणात्मक मॉडल
Doubao Mobile Assistant के उपभोक्ता संस्करण का लॉन्च संवादात्मक स्क्रीन सहायकों से सक्रिय कार्य-निष्पादन इंजनों (proactive task-execution engines) की ओर एक विकास को चिह्नित करता है। IT Home और OSCHINA द्वारा प्रकाशित रिपोर्टों के अनुसार, उपभोक्ता रिलीज़ दिन-प्रतिदिन की स्थिरता, मल्टी-मॉडल संदर्भ स्थिरता और इसके बीटा “Operate Phone” फीचर के माध्यम से क्रॉस-एप्लिकेशन निष्पादन पर केंद्रित है।
एक नज़र में
- कमर्शियल हार्डवेयर वाहक: 16 सितंबर, 2026 को Nubia NaviX Ultra पर डेब्यू, जिसे Nubia M153 जैसे पुराने उपकरणों के लिए एक नियोजित अपडेट पाथ का समर्थन प्राप्त है।
- भौतिक इनपुट और स्क्रीन धारणा: एक समर्पित भौतिक AI की (key) को जोड़ता है जिसमें बायोमेट्रिक फ़िंगरप्रिंट प्रमाणीकरण शामिल है, जो मैन्युअल स्क्रीनशॉट की आवश्यकता के बिना वास्तविक समय में स्क्रीन पूछताछ और उत्तर देने की सुविधा देता है।
- SAEP घोषणात्मक प्रोटोकॉल: एप्लिकेशन-लेवल ऑपरेशनल डिक्लेरेशन मानक पेश करता है जिसमें 30-दिवसीय सार्वजनिक समीक्षा विंडो है, जो थर्ड-पार्टी ऐप्स को AI-संचालित स्क्रीन ऑटोमेशन को स्पष्ट रूप से अनुमति देने या प्रतिबंधित करने की अनुमति देता है।
- एजेंट सुरक्षा फ्रेमवर्क: स्तरित परिचालन सीमाओं, उपयोगकर्ता-नियंत्रित सुरक्षा तंत्र और परिचालन सुरक्षा को लागू करने के लिए डिज़ाइन किया गया एक बहु-स्तरीय एजेंट सुरक्षा फ्रेमवर्क स्थापित करता है।

आधिकारिक घोषणाओं में प्रलेखित और बीजिंग नगर निगम पीपुल्स गवर्नमेंट के माध्यम से रिपोर्ट के अनुसार, भौतिक इंटरैक्शन मॉडल इरादे को प्राधिकरण से जोड़ता है। समर्पित AI की (key) सहायक को लॉन्च करने के लिए डिवाइस-साइड इनवोकेशन को प्रमाणित करने के लिए फ़िंगरप्रिंट सत्यापन को एकीकृत करती है, जिससे यह सुनिश्चित होता है कि पहचान की पुष्टि कार्य शुरू होने के बिंदु पर हो।
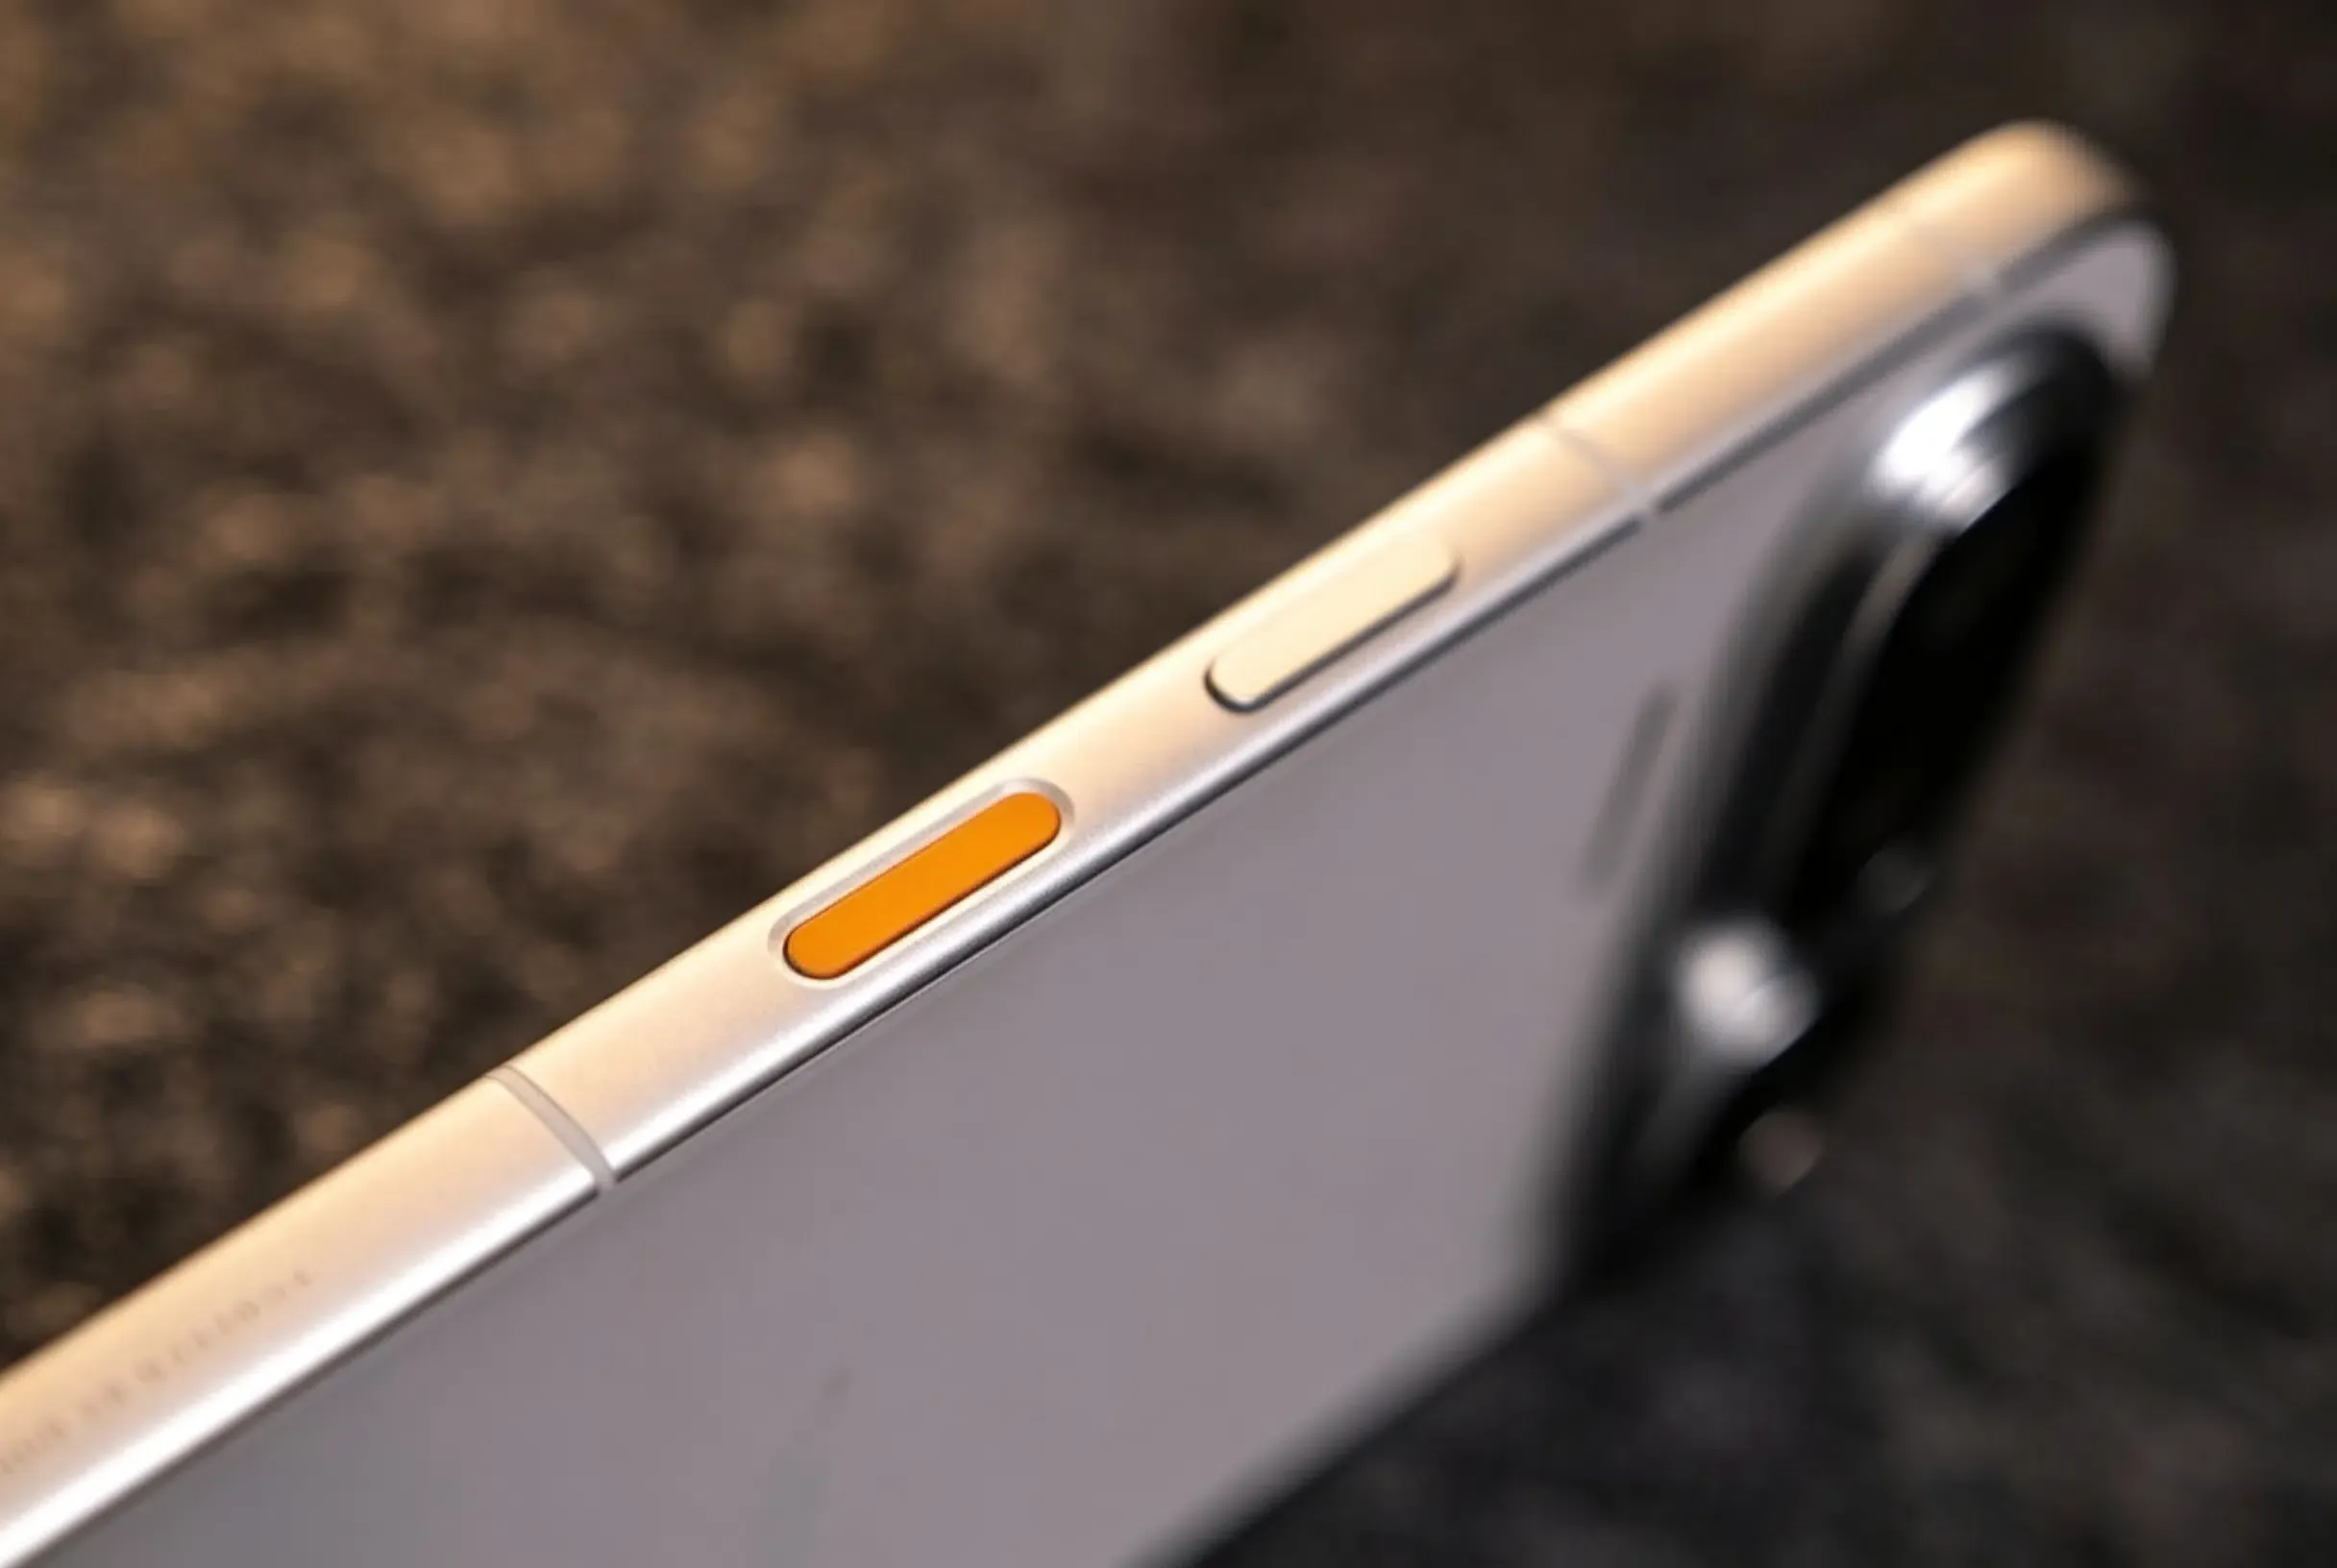
बुनियादी विज़ुअल प्रश्न-उत्तर के अलावा, सिस्टम सहायक को ऑन-स्क्रीन प्रासंगिक तत्वों को पार्स करने और कई थर्ड-पार्टी टूल्स में अनुक्रमिक कार्यों को निष्पादित करने की अनुमति देता है। अनधिकृत कार्यों को रोकने के लिए, रिलीज़ SAEP प्रोटोकॉल पेश करती है। ऑटोमेशन की सीमा को तदर्थ (ad-hoc) मॉडल व्यवहार या ऑपरेटिंग सिस्टम डिफॉल्ट पर छोड़ने के बजाय, SAEP ऑटोमेशन सीमाओं की परिभाषा को एप्लिकेशन डेवलपर्स को वापस सौंपता है।
Doubao Mobile Assistant और SAEP रिलीज़ माइलस्टोन्स
| माइलस्टोन तिथि | परिचालन घटना | इंजीनियरिंग स्कोप |
|---|---|---|
| 14 सितंबर, 2026 | उपभोक्ता संस्करण और SAEP घोषणा | Doubao Mobile Assistant का आधिकारिक लॉन्च; 30-दिवसीय SAEP सार्वजनिक समीक्षा शुरू |
| 16 सितंबर, 2026 | Nubia NaviX Ultra रिटेल लॉन्च | भौतिक AI की के साथ शुरुआती उत्पादन हार्डवेयर की व्यावसायिक उपलब्धता |
| सितंबर–अक्टूबर 2026 | SAEP उद्योग परामर्श अवधि | घोषणात्मक एप्लिकेशन-लेयर ऑटोमेशन सीमाओं पर इकोसिस्टम फीडबैक संग्रह |
| बाद की OTA विंडो | लेगेसी डिवाइस रोलआउट | Nubia M153 उपकरणों तक सहायक सुविधाओं का विस्तार करने वाले नियोजित सिस्टम अपडेट |
GUI एजेंट प्रतिमान का विखंडन: हैंडसेट चलाने के लिए ऐप-लेवल गवर्नेंस की मांग क्यों
प्रौद्योगिकी प्रकाशन Ifanr द्वारा तकनीकी विश्लेषण में, सिस्टम-लेवल एजेंटों द्वारा संचालित बदलाव को संपादकीय रूप से स्मार्टफोन को “एक्शन टर्मिनल” में बदलने के रूप में वर्णित किया गया है। पारंपरिक मोबाइल ऑपरेटिंग सिस्टम कार्यात्मक कैटलॉग के रूप में कार्य करते हैं: ऐप्स तब तक निष्क्रिय रहते हैं जब तक कि कोई मानव उपयोगकर्ता उन्हें खोलता नहीं, उनके विज़ुअल पदानुक्रमों को नेविगेट नहीं करता, और मैन्युअल रूप से डेटा इनपुट नहीं करता।
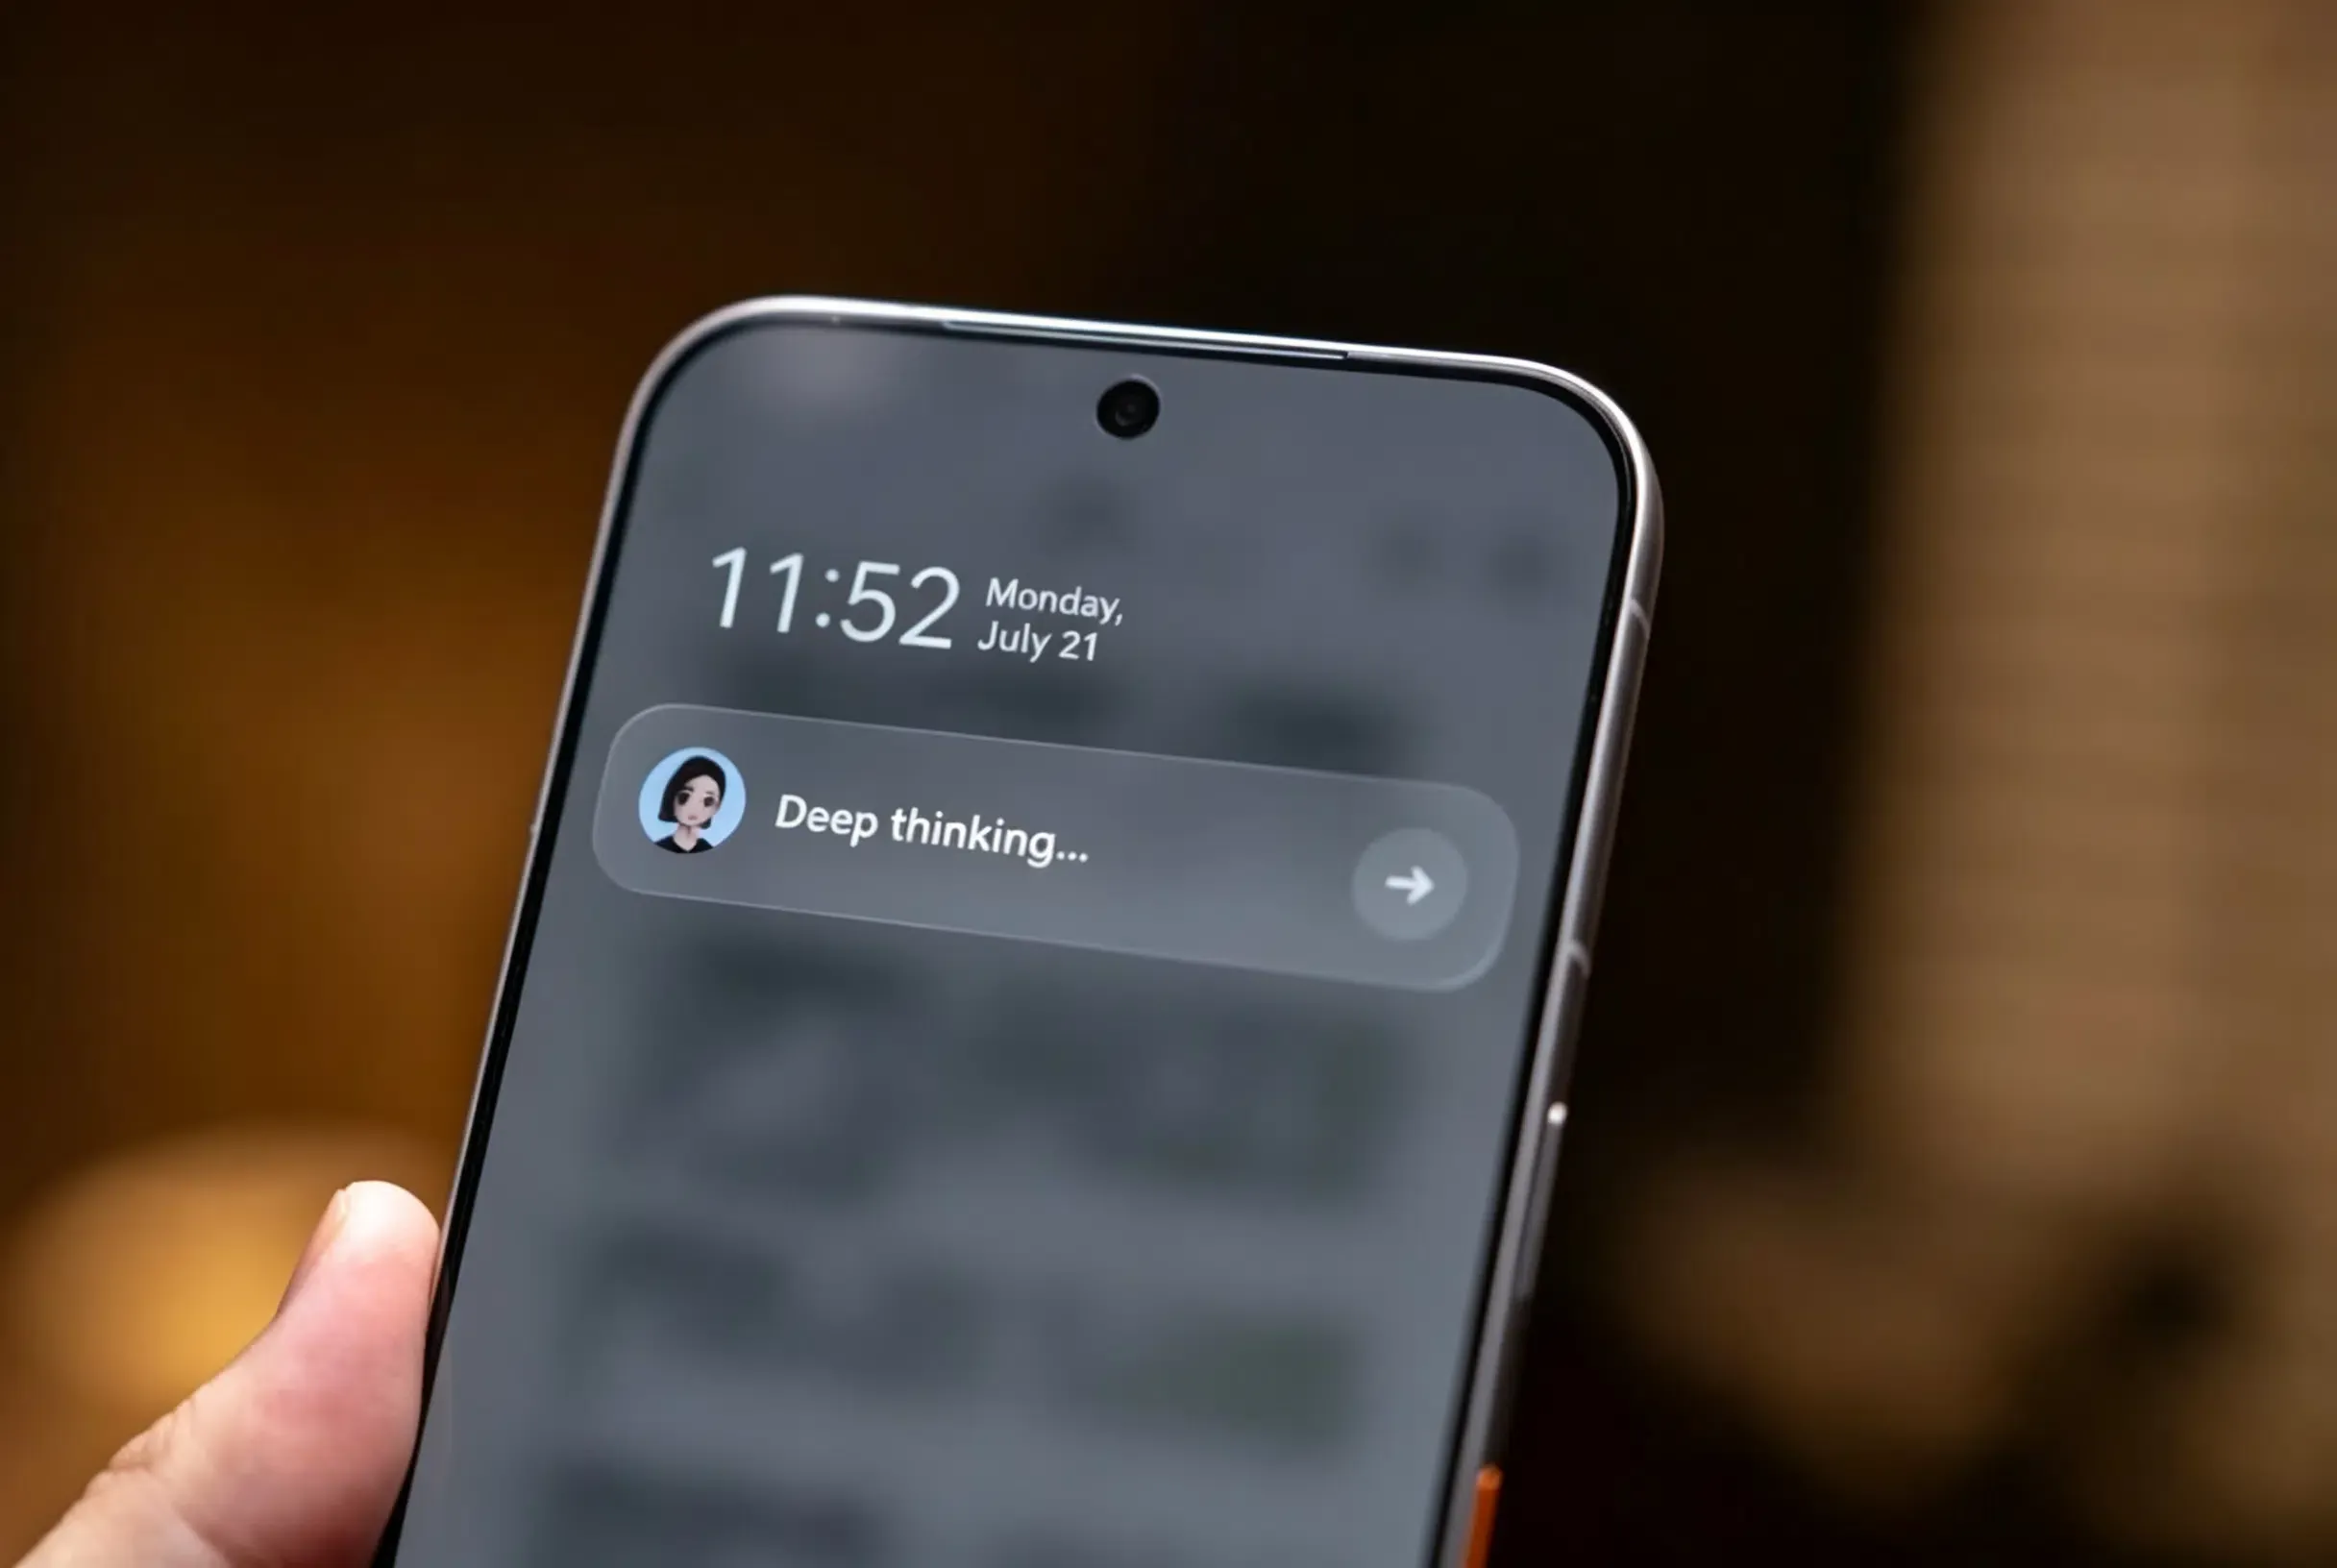
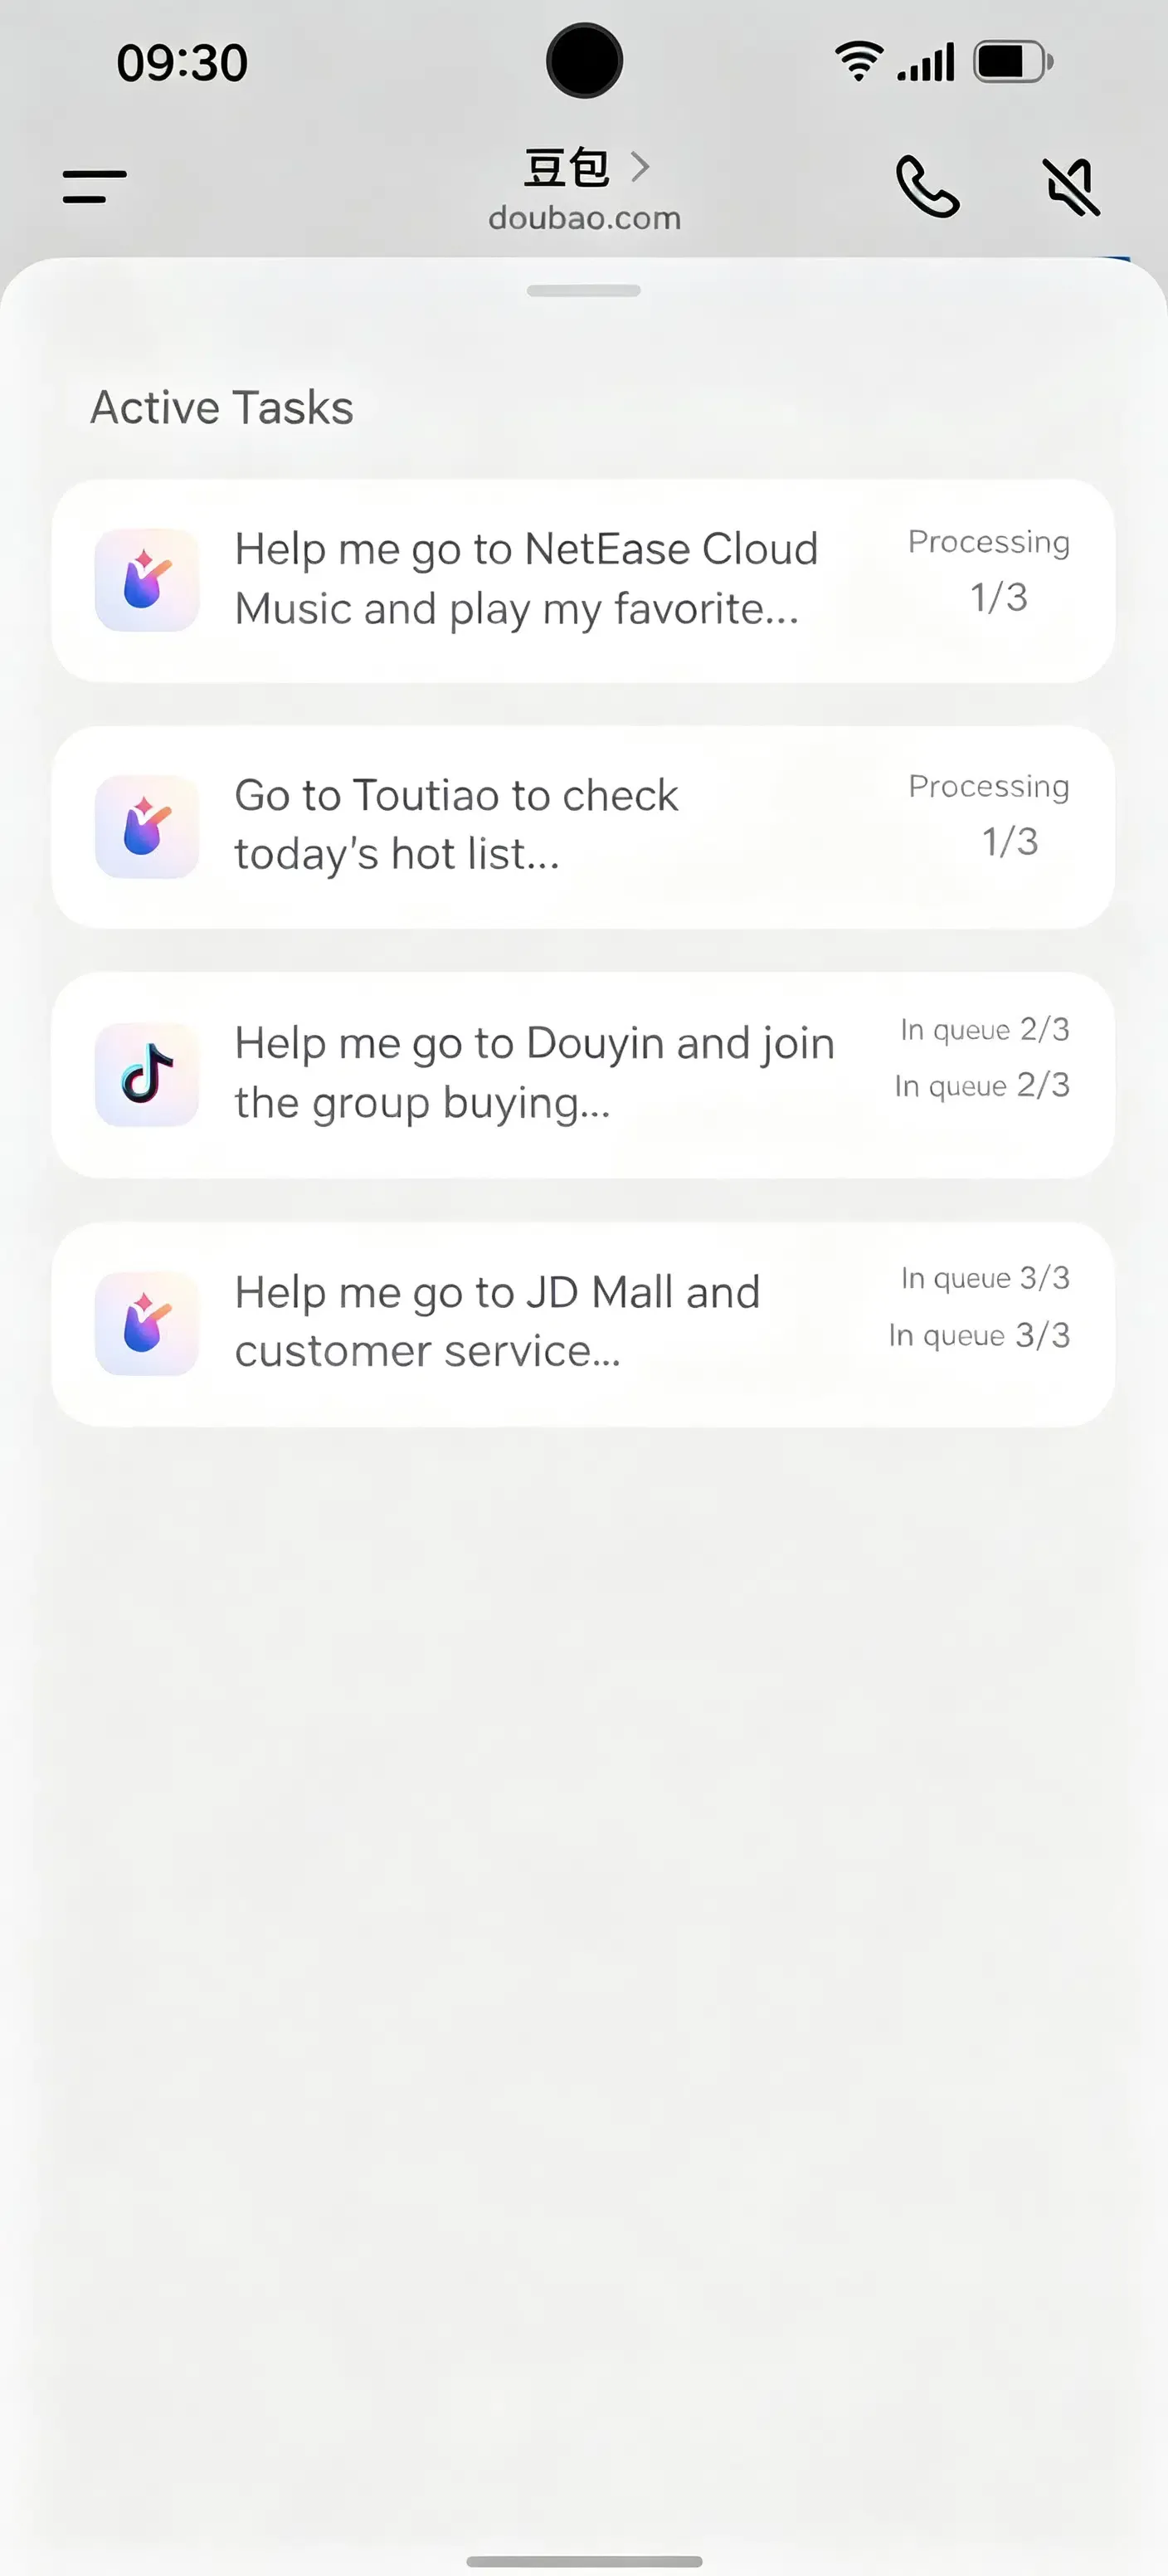
सिस्टम-लेवल मल्टीमॉडल GUI एजेंट स्वचालित धारणा-क्रिया लूप (perception-action loops) शुरू करके इस पाइपलाइन को बदल देते हैं:
- स्क्रीन और संदर्भ कैप्चर: एजेंट सक्रिय डिस्प्ले और प्रासंगिक जानकारी को अधिकृत सिस्टम क्षमताओं के माध्यम से प्राप्त करता है, स्पष्ट डेवलपर मार्कअप की आवश्यकता के बिना विज़ुअल और टेक्स्टुअल संदर्भ को पढ़ता है।
- मल्टीमॉडल इंटेंट प्लानिंग: एक फ़ाउंडेशन मॉडल प्राकृतिक-भाषा आदेशों (उदाहरण के लिए, “मेरा कैलेंडर देखें, वर्तमान मौसम के आधार पर यात्रा मार्ग की योजना बनाएं, और प्रस्थान अलार्म सेट करें”) को अलग-अलग क्रिया अनुक्रमों में अनुवादित करता है।
- सिम्युलेटेड एक्शन निष्पादन: एजेंट इंस्टॉल किए गए थर्ड-पार्टी एप्लिकेशनों में क्रमिक रूप से टैप, स्वाइप और टेक्स्ट प्रविष्टियों को निष्पादित करने के लिए अधिकृत सिस्टम-लेवल क्षमताओं का उपयोग करता है।
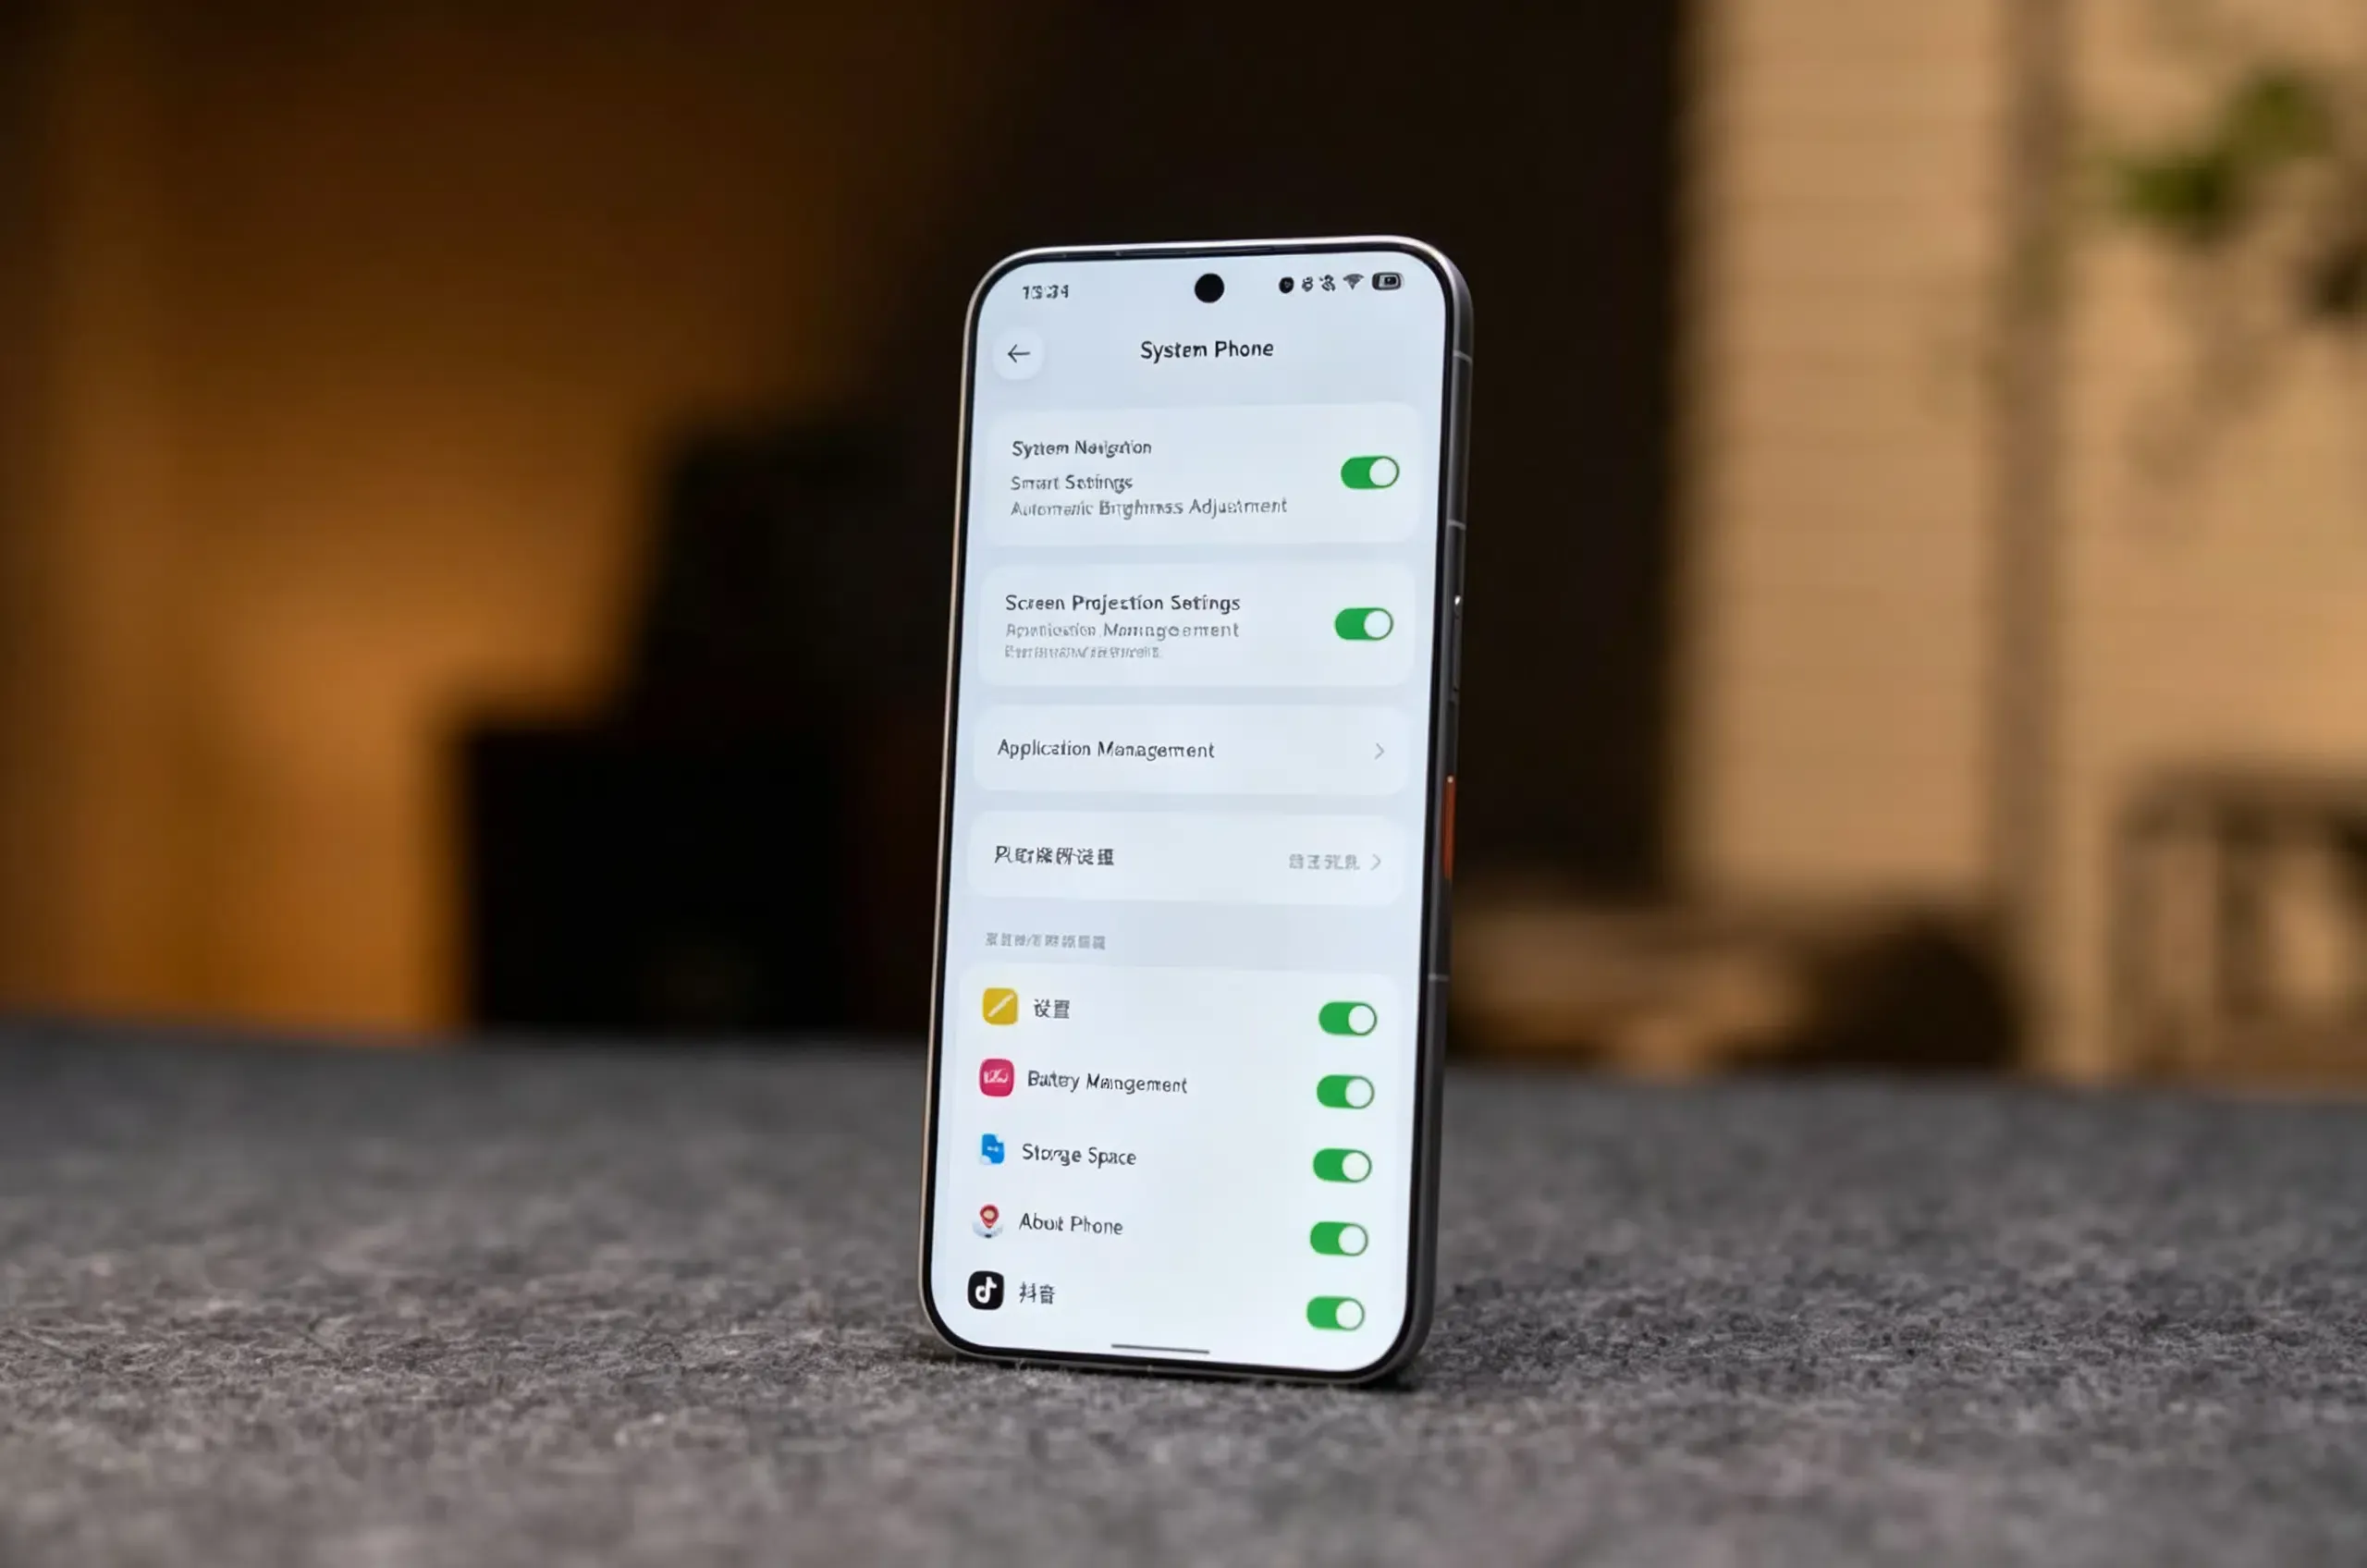
जबकि क्रॉस-ऐप निष्पादन जटिल वर्कफ़्लो को सुव्यवस्थित करता है, यह महत्वपूर्ण सुरक्षा, व्यावसायिक और देयता चुनौतियां पेश करता है। यदि कोई स्वायत्त एजेंट बैंकिंग एप्लिकेशन में प्रवेश करता है, तो क्या वह स्पष्ट पुन: प्रमाणीकरण के बिना वित्तीय लेनदेन शुरू कर सकता है? यदि कोई एजेंट सोशल एप्लिकेशन को पार करता है, तो क्या वह स्वायत्त रूप से सामग्री प्रकाशित कर सकता है?
ऐतिहासिक रूप से, ऑपरेटिंग सिस्टम में ऐप्स के लिए बाहरी AI एजेंटों के साथ अपनी ऑटोमेशन स्थिति संप्रेषित करने के लिए विस्तृत तंत्र की कमी थी। मानक Android AccessibilityService आर्किटेक्चर के तहत, अनुमतियां उपयोगकर्ता द्वारा दी गई सिस्टम टॉगल होती हैं जो घोषित क्षमताओं से जुड़ी होती हैं—जैसे सक्रिय-विंडो नोड्स तक पहुंचने के लिए canRetrieveWindowContent निर्दिष्ट करना या टच इनपुट भेजने के लिए canPerformGestures को कॉन्फ़िगर करना। हालांकि शक्तिशाली, ये क्षमताएं इस दृष्टिकोण से काम करती हैं कि सहायता सेवा को क्या करने की अनुमति है, न कि इस दृष्टिकोण से कि लक्षित एप्लिकेशन बाहरी AI टूल के लिए सूक्ष्म सीमाएं निर्धारित कर सकें।
वैचारिक रूप से, SAEP इस गवर्नेंस दिशा को उलट देता है: जैसा कि 21st Century Business Herald द्वारा विस्तृत किया गया है, लक्षित एप्लिकेशन स्पष्ट रूप से घोषित कर सकते हैं कि AI-संचालित ऑटोमेशन उनके ऐप्स या घोषित परिचालन सीमाओं के भीतर अनुमत है या प्रतिबंधित। प्रोटोकॉल के तहत, Doubao Mobile Assistant इन डेवलपर घोषणाओं का सम्मान करने के लिए प्रतिबद्ध है, यह सुनिश्चित करते हुए कि स्पष्ट रूप से प्रतिबंधित इंटरैक्शन स्वचालित नहीं होंगे।
घोषणात्मक सीमाओं का संचालन: SAEP से प्रेरित एक संदर्भ आर्किटेक्चर
Screen Automation Execution Protocol थर्ड-पार्टी सॉफ़्टवेयर और सिस्टम-लेवल ऑटोमेशन एजेंटों के बीच एक एप्लिकेशन-लेवल गवर्नेंस अनुबंध स्थापित करता है। इंटरैक्शन सुरक्षित है या नहीं, यह अनुमान लगाने के लिए विज़ुअल ह्यूरिस्टिक्स पर भरोसा करने के बजाय, घोषणात्मक फ्रेमवर्क एप्लिकेशनों को सीधे अपनी परिचालन स्थिति प्रकाशित करने में सक्षम बनाते हैं।
जबकि ByteDance ने थर्ड-पार्टी अनुमति/अस्वीकार घोषणाओं और एक स्तरित एजेंट सुरक्षा प्रणाली का मूल सिद्धांत स्थापित किया है, औपचारिक तकनीकी विनिर्देश, स्कीमा परिभाषाएं और इंटीग्रेशन API चल रही 30-दिवसीय सार्वजनिक समीक्षा के अधीन हैं। नीचे दिया गया आर्किटेक्चर और कोड एक संदर्भ वैचारिक मॉडल की रूपरेखा तैयार करता है जो प्रदर्शित करता है कि कैसे इंजीनियरिंग टीमें क्लाइंट एप्लिकेशनों के भीतर घोषणात्मक नीति सीमाओं का संचालन कर सकती हैं।
इंजीनियरिंग स्कोप नोट: निम्नलिखित नियंत्रण और संदर्भ कार्यान्वयन SAEP की सार्वजनिक गवर्नेंस दिशा और Doubao के रिपोर्ट किए गए स्तरित सुरक्षा मॉडल से प्रेरित इंजीनियरिंग डिज़ाइन पैटर्न का प्रतिनिधित्व करते हैं; ये आधिकारिक SAEP API आवश्यकताएं या अंतिम तकनीकी विनिर्देश नहीं हैं।
+-------------------------------------------------------------------------+
|              वैचारिक एजेंट नीति रिज़ॉल्यूशन आर्किटेक्चर                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ उपयोगकर्ता इरादा ]                                                    |
|  प्राकृतिक भाषा आदेश (उदाहरण के लिए, "ऐप से घरेलू आपूर्ति ऑर्डर करें")    |
|         |                                                               |
|         v                                                               |
|  [ सिस्टम एजेंट ऑर्केस्ट्रेशन इंजन ]                                     |
|  - लक्षित इरादे को पार्स करता है, कार्य ग्राफ की योजना बनाता है,          |
|    और एप्लिकेशन को लक्षित करता है                                       |
|         |                                                               |
|         v                                                               |
|  [ एप्लिकेशन नीति रिज़ॉल्यूशन लेयर ]                                     |
|  - लक्षित ऐप की घोषित ऑटोमेशन मैनिफेस्ट / नीति रजिस्ट्री का निरीक्षण    |
|    करता है                                                             |
|  - (वैचारिक मॉडल; वास्तविक SAEP प्रतिनिधित्व भिन्न हो सकता है)          |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (ऑटोमेशन घोषित: अनुमत)                | (घोषित: प्रतिबंधित)    |
|         v                                       v                       |
|  [ एजेंट निष्पादन पथ ]                 [ ऑपरेशन निलंबित ]              |
|  - सिम्युलेटेड इनपुट के साथ आगे बढ़ता है - एजेंट निष्पादन छोड़ता है         |
|  - उच्च-प्रभाव वाले कार्य उपयोगकर्ता  - कार्रवाई पूरी करने के लिए         |
|    हस्तक्षेप या डिवाइस पुन: प्रमाणीकरण  उपयोगकर्ता को टेकओवर प्रॉम्प्ट |
|    ट्रिगर करते हैं                     दिखाया जाता है                   |
|         |                                                               |
|         v                                                               |
|  [ एप्लिकेशन प्रोवेनेंस लॉगिंग ]                                         |
|  - एप्लिकेशन आंतरिक ऑडिट समीक्षा के लिए सत्र संदर्भ रिकॉर्ड करता है       |
|                                                                         |
+-------------------------------------------------------------------------+
1. वैचारिक एप्लिकेशन-लेयर घोषणा
SAEP सिद्धांतों से प्रेरित एक घोषणात्मक मॉडल में, एप्लिकेशन परिचालन क्षेत्रों के बीच अंतर कर सकते हैं:
- सार्वजनिक / सूचनात्मक दृश्य: कैटलॉग ब्राउज़िंग, उत्पाद अन्वेषण, या सूचनात्मक पढ़ने के लिए समर्पित सतहों को स्वचालित नेविगेशन के लिए खुला के रूप में फ्लैग किया जा सकता है।
- प्रतिबंधित / संवेदनशील दृश्य: उच्च-प्रभाव वाली सतहें—जैसे चेकआउट प्राधिकरण, खाता क्रेडेंशियल, या फंड ट्रांसफर—को प्रतिबंधित के रूप में फ्लैग किया जा सकता है, जो एजेंट को स्वचालित निष्पादन रोकने और सीधे मानव टेकओवर के लिए संकेत देने का निर्देश देता है।
2. बहु-स्तरीय सुरक्षा विचार
सुरक्षित ऑटोमेशन का समर्थन करने के लिए, रनटाइम वातावरण स्तरित रक्षात्मक विचारों पर निर्भर करते हैं:
- न्यूनतम-विशेषाधिकार स्कोपिंग: एक सामान्य सुरक्षा सिफारिश के रूप में, स्वचालित ऑपरेशनों का मूल्यांकन प्रति-कार्य किया जाना चाहिए, जिससे पृष्ठभूमि प्रक्रियाओं को वैश्विक निष्पादन विशेषाधिकार मानने से रोका जा सके।
- स्पष्ट मानव टेकओवर: रिपोर्ट किए गए वाणिज्यिक सुरक्षा वर्कफ़्लो में, संवेदनशील लेनदेन स्वचालित निष्पादन को रोकते हैं, जो उपयोगकर्ता को मैन्युअल रूप से भुगतान या संवेदनशील प्रविष्टियां पूरा करने के लिए प्रेरित करते हैं। भौतिक डिवाइस सुविधाएं, जैसे कि NaviX Ultra की फ़िंगरप्रिंट-सक्षम AI की, डिवाइस-स्तरीय इंटरैक्शन के दौरान हार्डवेयर प्रमाणीकरण चेकपॉइंट के रूप में कार्य करती हैं, न कि सार्वभौमिक प्रोटोकॉल-स्तरीय बायोमेट्रिक फ़ील्ड के रूप में।
- एप्लिकेशन-साइड प्रोवेनेंस लॉगिंग: जहां प्लेटफ़ॉर्म इंटरैक्शन प्रोवेनेंस सिग्नल को उजागर करता है, एप्लिकेशन-साइड लॉगिंग आंतरिक सुरक्षा और ऑडिट समीक्षा के लिए एजेंट-मध्यस्थता सत्रों को रिकॉर्ड करने के लिए एक अनुशंसित इंजीनियरिंग अभ्यास के रूप में कार्य करती है।
// चित्रण Android / Kotlin कार्यान्वयन जो एप्लिकेशन-साइड दिखाता है
// घोषणात्मक प्रोटोकॉल सिद्धांतों (जैसे SAEP) से प्रेरित संदर्भ आर्किटेक्चर।
// नोट: आधिकारिक SAEP विनिर्देश और मैनिफेस्ट स्कीमा अभी भी चल रही सार्वजनिक समीक्षा के अधीन हैं;
// निम्नलिखित कोड एक वर्णनात्मक इंजीनियरिंग डिज़ाइन पैटर्न का प्रतिनिधित्व करता है, आधिकारिक SDK कार्यान्वयन का नहीं।

package com.example.app.security.automation

enum class OperationalScope {
    INFORMATIONAL_READ,    // सामग्री ब्राउज़िंग, उत्पाद विवरण, कैटलॉग अन्वेषण
    INTERACTIVE_INPUT,     // खोज प्रश्न, फ़ॉर्म डेटा प्रविष्टि, फ़िल्टर एप्लिकेशन
    RESTRICTED_OPERATION   // चेकआउट प्रोसेसिंग, क्रेडेंशियल प्रविष्टि, खाता कॉन्फ़िगरेशन
}

data class ClientAutomationPolicy(
    val scope: OperationalScope,
    val isAutomationPermitted: Boolean,
    val requiresManualTakeover: Boolean
)

object ApplicationPolicyRegistry {
    private val policyMap = mutableMapOf<String, ClientAutomationPolicy>()

    init {
        // नमूना एप्लिकेशन रूट में वर्णनात्मक घोषणात्मक सीमाओं को पंजीकृत करें
        registerRoutePolicy(
            routePath = "catalog/browse",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INFORMATIONAL_READ,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        registerRoutePolicy(
            routePath = "cart/review",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.INTERACTIVE_INPUT,
                isAutomationPermitted = true,
                requiresManualTakeover = false
            )
        )
        // संवेदनशील लेनदेन इंटरफेस को गैर-स्वचालन योग्य के रूप में नामित करें
        registerRoutePolicy(
            routePath = "checkout/payment",
            policy = ClientAutomationPolicy(
                scope = OperationalScope.RESTRICTED_OPERATION,
                isAutomationPermitted = false,
                requiresManualTakeover = true
            )
        )
    }

    fun registerRoutePolicy(routePath: String, policy: ClientAutomationPolicy) {
        policyMap[routePath] = policy
    }

    fun resolvePolicy(routePath: String): ClientAutomationPolicy {
        return policyMap[routePath] ?: ClientAutomationPolicy(
            scope = OperationalScope.RESTRICTED_OPERATION,
            isAutomationPermitted = false,
            requiresManualTakeover = true
        )
    }
}

class AgentExecutionGuard {
    sealed class EvaluationOutcome {
        object Allowed : EvaluationOutcome()
        object ProhibitedByPolicy : EvaluationOutcome()
        object RequiresHumanTakeover : EvaluationOutcome()
    }

    /**
     * मूल्यांकन करता है कि क्या निर्दिष्ट मार्ग पर स्वचालित कार्रवाई आगे बढ़नी चाहिए।
     * सिम्युलेटेड टच क्रियाएं होने से पहले एप्लिकेशन नीति घोषणाओं से परामर्श करता है।
     */
    fun evaluateAction(routePath: String, isAgentDriven: Boolean): EvaluationOutcome {
        if (!isAgentDriven) {
            return EvaluationOutcome.Allowed
        }

        val policy = ApplicationPolicyRegistry.resolvePolicy(routePath)

        if (!policy.isAutomationPermitted) {
            return EvaluationOutcome.ProhibitedByPolicy
        }

        if (policy.requiresManualTakeover) {
            return EvaluationOutcome.RequiresHumanTakeover
        }

        return EvaluationOutcome.Allowed
    }
}
मोबाइल टेलीमेट्री और उपयोगकर्ता इरादे के लिए उभरते प्रभाव
जैसे-जैसे सिस्टम-लेवल GUI एजेंट अधिक प्रचलित होते जा रहे हैं, उनका प्रभाव ऑपरेटिंग सिस्टम सुरक्षा से परे मोबाइल एनालिटिक्स, उत्पाद टेलीमेट्री और जुड़ाव माप (engagement measurement) तक फैल रहा है।
एक दशक से अधिक समय से, कई उत्पाद एनालिटिक्स वर्कफ़्लो ने निहित रूप से इन-ऐप इंटरैक्शन इवेंट्स को प्रत्यक्ष उपयोगकर्ता जुड़ाव के प्रॉक्सी के रूप में माना है।
GUI एजेंट इस विश्लेषणात्मक आधार में बारीकियां पेश करते हैं:
- प्रतिनिधि बनाम प्रत्यक्ष इरादा: जब कोई एजेंट किसी कैटलॉग को पार करता है या उपयोगकर्ता के व्यापक लक्ष्य को पूरा करने के लिए इंटरफ़ेस तत्व को टैप करता है, तो क्रिया प्रामाणिक उपयोगकर्ता इरादे को दर्शाती है, लेकिन इसमें मध्यवर्ती UI राज्यों का सीधा मानव विज़ुअल निरीक्षण नहीं होता है।
- सत्र ताल और समय: स्वचालित कार्य निष्पादन अतुल्यकालिक कार्य कतारों या बहु-चरणीय निष्पादन वर्कफ़्लो में फैल सकता है, जिससे इंटरैक्शन गति और इवेंट अंतराल उत्पन्न होते हैं जो मैन्युअल मानव ब्राउज़िंग पैटर्न से भिन्न होते हैं।
- टेलीमेट्री अस्पष्टता: जैसे-जैसे घोषणात्मक मानक विकसित होते हैं, उत्पाद एनालिटिक्स प्लेटफ़ॉर्म सटीक व्यवहारिक समूह विश्लेषण (behavioral cohort analysis) सुनिश्चित करने के लिए प्रत्यक्ष मानव इंटरैक्शन और एजेंट-मध्यस्थता ऑपरेशनों के बीच अंतर करने से लाभान्वित हो सकते हैं।
इन-ऐप एजेंट गवर्नेंस को बाहरी इंस्टॉल सीमा से अलग करना
हालांकि SAEP जैसे प्रोटोकॉल फ्रेमवर्क इंस्टॉल किए गए एप्लिकेशनों के भीतर AI एजेंटों के निष्पादन को नियंत्रित करते हैं, उपयोगकर्ता अधिग्रहण और उत्पाद खोज अक्सर एप्लिकेशन इंस्टॉल होने से पहले अलग-अलग जीवनचक्र में संचालित होते हैं।
बहु-चैनल मार्केटिंग में, संभावित उपयोगकर्ता मोबाइल वेब लैंडिंग पृष्ठों, संबद्ध प्रचारों या खोज अभियानों के माध्यम से सेवाओं की खोज करते हैं। यदि कोई AI एजेंट किसी उपयोगकर्ता को एक ऐसी नई सेवा खोजने में सहायता करता है जिसके लिए नेटिव मोबाइल एप्लिकेशन इंस्टॉल करने की आवश्यकता होती है, तो इंटरैक्शन खुले वेब और एप्लिकेशन मार्केटप्लेस के माध्यम से पार हो जाता है।
+-------------------------------------------------------------------------+
|              अलग डाउनस्ट्रीम मोबाइल अधिग्रहण यात्रा                      |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ बाहरी टचपॉइंट: मोबाइल वेब लैंडिंग / अभियान पृष्ठ ]                    |
|  कैप्चर किया गया संदर्भ: ?channel=ai_discovery&campaign_id=cmp_804&ref=partner  |
|         |                                                               |
|         v                                                               |
|  [ उपयोगकर्ता इंस्टॉलेशन शुरू करता है / ऐप स्टोर पर नेविगेट करता है ]   |
|         |                                                               |
|         v                                                               |
|  [ इंस्टॉल सीमा: मानक स्टोर वितरण संकलित नेटिव बाइनरी में             |
|    वेब क्वेरी पैरामीटर्स पास नहीं करता है ]                             |
|         |                                                               |
|         v                                                               |
|  [ उपयोगकर्ता पहली बार नेटिव ऐप खोलता है (कोल्ड बूट) ]                 |
|         |                                                               |
|         v                                                               |
|  [ आस्थगित डीप लिंकिंग इंजन: सर्वर-सहायता प्राप्त संदर्भ मिलान ]        |
|         |                                                               |
|         v                                                               |
|  [ पात्र चैनल / अभियान संदर्भ बहाल और मार्ग लागू ]                      |
|                                                                         |
+-------------------------------------------------------------------------+
मानक ऐप स्टोर इंस्टॉलेशन प्रवाह डाउनलोड पर एप्लिकेशन बाइनरी में वेब क्वेरी पैरामीटर्स या रेफ़रल मेटाडेटा को अग्रेषित नहीं करते हैं। प्रारंभिक कोल्ड लॉन्च पर, एप्लिकेशन नेटिव रूप से यह पहचानने में असमर्थ है कि किस विशिष्ट अभियान या वेब सामग्री ने इंस्टॉलेशन के लिए प्रेरित किया।
इस इंस्टॉल सीमा को पाटने के लिए, इंजीनियरिंग टीमें अलग लिंक-हैंडलिंग आर्किटेक्चर का उपयोग करती हैं:
| राउटिंग आर्किटेक्चर | लक्ष्य ऐप स्थिति | इंस्टॉल के दौरान पैरामीटर संरक्षण | परिचालन स्वामित्व मॉडल |
|---|---|---|---|
| कस्टम URI स्कीम्स | लक्ष्य ऐप इंस्टॉल है | ऐप न होने पर कोई नेटिव गंतव्य नहीं; स्पष्ट फ़ॉलबैक हैंडलिंग की आवश्यकता होती है | एप्लिकेशन-स्वामित्व वाला (उच्च रखरखाव ओवरहेड) |
| सत्यापित यूनिवर्सल लिंक्स | लक्ष्य ऐप इंस्टॉल है | फ़ॉलबैक वेब पेज पर रिज़ॉल्व होता है; बाद के स्टोर इंस्टॉलेशन के बाद मूल वेब संदर्भ को नेटिव रूप से पुनर्गठित नहीं करता है | डोमेन + एप्लिकेशन-स्वामित्व वाला (AASA होस्टिंग की आवश्यकता) |
| आस्थगित डीप लिंकिंग (DDL) | लक्ष्य ऐप अनुपस्थित है | पहले कोल्ड बूट पर पात्र प्री-इंस्टॉल पैरामीटर्स को बहाल करता है | SDK-सहायता प्राप्त (प्रबंधित एट्रिब्यूशन और राउटिंग इंजन) |
एंटरप्राइज़ मोबाइल आर्किटेक्चर में, विकास टीमें Branch, AppsFlyer, Adjust, या Opoinstall जैसे आस्थगित डीप लिंकिंग (Deferred Deep Linking) फ्रेमवर्क तैनात करती हैं। Opoinstall जैसा प्लेटफ़ॉर्म उपयोगकर्ता के ऐप मार्केटप्लेस में जाने से पहले पात्र प्री-इंस्टॉल वेब क्लिक मेटाडेटा—जैसे मार्केटिंग चैनल टैग या उत्पाद SKU संदर्भ—को रिकॉर्ड करता है।
एप्लिकेशन के प्रारंभिक कोल्ड बूट पर, क्लाइंट SDK प्री-इंस्टॉल इंटरैक्शन से जुड़े पात्र आस्थगित संदर्भ को पुनः प्राप्त करने के लिए प्रदाता बैकएंड को क्वेरी करता है। Opoinstall होमपेज पर आधिकारिक प्लेटफ़ॉर्म दस्तावेज़ के अनुसार, यह आस्थगित पैरामीटर पास-थ्रू फ्रेमवर्क 98% तक पात्र उदाहरणों में पहले लॉन्च पर पैरामीटर्स को बहाल कर सकता है, जो मैन्युअल प्रचार कोड (मैन्युअल आमंत्रण कोड को समाप्त करते हुए) के लिए एक स्वचालित विकल्प प्रदान करता है।
आर्किटेक्चरल सीमाओं को संरक्षित किया जाना चाहिए: आस्थगित डीप लिंकिंग सख्ती से ऐप इंस्टॉलेशन सीमा के पार संचालित होती है। यह रनटाइम AI एजेंट अनुमतियों को नियंत्रित नहीं करती है, और न ही यह SAEP जैसे एप्लिकेशन-लेयर प्रोटोकॉल को प्रतिस्थापित करती है। इसके बजाय, DDL यह सुनिश्चित करता है कि प्रासंगिक अभियान पैरामीटर्स बाहरी वेब खोज से नेटिव कोल्ड बूट अनुक्रमों में संक्रमण के दौरान बने रहें, जबकि SAEP जैसे रनटाइम गवर्नेंस फ्रेमवर्क यह परिभाषित करते हैं कि इंस्टॉल होने के बाद एजेंट एप्लिकेशन के साथ कैसे इंटरैक्ट करते हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
Doubao Mobile Assistant के साथ पेश किया गया SAEP प्रोटोकॉल क्या है?
SAEP मानक Android एक्सेसिबिलिटी अनुमतियों से कैसे भिन्न है?
GUI एजेंट मोबाइल उत्पाद एनालिटिक्स को कैसे प्रभावित करते हैं?
मोबाइल आर्किटेक्ट्स और इंजीनियरिंग लीड्स के लिए मुख्य बातें
Doubao Mobile Assistant का व्यावसायिक रोलआउट और SAEP की शुरूआत मोबाइल सॉफ़्टवेयर इंजीनियरिंग में एक महत्वपूर्ण विकास को उजागर करती है। जैसे-जैसे AI एजेंट संवादात्मक ओवरले से स्वायत्त निष्पादन इंजनों में विकसित होते हैं, एप्लिकेशन डेवलपर्स को निष्क्रिय पर्यवेक्षकों से सक्रिय नीति निर्धारक बनने की आवश्यकता है।
सिस्टम-लेवल GUI एजेंटों के विस्तार के लिए तैयारी करने के लिए, इंजीनियरिंग टीमों को तीन आर्किटेक्चरल पहलों को प्राथमिकता देनी चाहिए:
-
घोषणात्मक ऑटोमेशन नीतियां तैयार करें: संवेदनशील लेनदेन वर्कफ़्लो की पहचान करने के लिए एप्लिकेशन सतह क्षेत्रों की समीक्षा करें, और AI सहायकों के लिए स्पष्ट परिचालन सीमाएं परिभाषित करने के लिए SAEP जैसे उभरते मानकों के साथ संरेखित घोषणात्मक कॉन्फ़िगरेशन तैयार करें।
-
प्रतिनिधि इरादे के लिए टेलीमेट्री अनुकूलित करें: एजेंट-मध्यस्थता नेविगेशन के उभरते पैटर्न की निगरानी के लिए इन-ऐप एनालिटिक्स पाइपलाइनों का मूल्यांकन करें, यह सुनिश्चित करते हुए कि व्यवहारिक मेट्रिक्स प्रामाणिक व्यावसायिक मूल्य को सटीक रूप से दर्शाते हैं।
-
स्वतंत्र अधिग्रहण बुनियादी ढांचा बनाए रखें: यह सुनिश्चित करें कि बाहरी अधिग्रहण फ़नल रनटाइम एजेंट गवर्नेंस से अलग रहें, इसके लिए इंस्टॉलेशन सीमा के पार उपयोगकर्ता ऑनबोर्डिंग संदर्भ को संरक्षित करने के लिए सत्यापित यूनिवर्सल लिंक्स और आस्थगित डीप लिंकिंग तैनात करें।
संदर्भ
-
IT Home. (2026). Doubao Mobile Assistant उपभोक्ता संस्करण जारी: GUI सहयोग प्रोटोकॉल लॉन्च किया गया ताकि थर्ड-पार्टी ऐप्स AI ऑटोमेशन को अनुमति दे सकें या प्रतिबंधित कर सकें .
-
21st Century Business Herald. (2026). क्या AI सहायक ऐप्स में प्रवेश कर सकते हैं? Doubao थर्ड-पार्टी ऐप्स को विकल्प देता है .
-
OSCHINA. (2026). “Doubao Mobile Assistant” के उपभोक्ता संस्करण की आधिकारिक रिलीज़ .
-
Ifanr. (2026). नए Doubao Mobile Assistant के साथ हैंड्स-ऑन: स्मार्टफोन कैसे “एक्शन टर्मिनल” बन रहे हैं .
-
बीजिंग नगर निगम पीपुल्स गवर्नमेंट. (2026). Doubao Mobile Assistant उपभोक्ता संस्करण आधिकारिक तौर पर जारी .
-
Android Developers. (2026). AccessibilityService API संदर्भ. Android दस्तावेज़ीकरण.
-
Android Developers. (2026). AccessibilityServiceInfo API संदर्भ. Android दस्तावेज़ीकरण.
-
Apple Developer. (2026). अपने ऐप में यूनिवर्सल लिंक्स का समर्थन करना. Apple दस्तावेज़ीकरण.
-
Opoinstall. (2026). आस्थगित डीप लिंकिंग और पैरामीटराइज़्ड ऐप इंस्टॉलेशन अवलोकन.
Share this article



