आईपी वितरण विश्लेषण प्रॉक्सी धोखाधड़ी की पहचान करने में कैसे मदद करता है? आईपी वितरण विश्लेषण संदिग्ध प्रॉक्सी धोखाधड़ी की पहचान असामान्य सबनेट एकाग्रता, नेटवर्क/ASN वर्गीकरण, और अभियान-विशिष्ट बेसलाइन के विरुद्ध मोटे भौगोलिक स्थिरता संकेतों को जोड़कर करने में मदद करता है।
आईपी वितरण विश्लेषण आने वाले विज्ञापन क्लिक और ऐप इंस्टॉल इवेंट से जुड़े भौगोलिक, नेटवर्क और रूटिंग विशेषताओं का व्यवस्थित मूल्यांकन है। प्रदर्शन मोबाइल मार्केटिंग में, आईपी वितरण डेटा का ऑडिट करना डेटा और सुरक्षा टीमों को प्रॉक्सी विज्ञापन धोखाधड़ी का पता लगाने, व्यावसायिक डेटा केंद्र सर्वर क्लस्टर की पहचान करने, जियोलोकेशन बेमेल को उजागर करने, और डाउनस्ट्रीम एट्रिब्यूशन सेटलमेंट से पहले समीक्षा या कॉन्फ़िगर की गई नीति प्रवर्तन के लिए संदिग्ध नेटवर्क ट्रैफ़िक को सतह पर लाने में सक्षम बनाता है।
| शब्द | परिभाषा | संबंधित इकाई | खोज का उद्देश्य |
|---|---|---|---|
| आईपी वितरण (IP Distribution) | अभियान ट्रैफ़िक में आईपी पतों का भौगोलिक और नेटवर्क-स्तरीय प्रसार। | मोबाइल मार्केटिंग | सूचनात्मक / व्यावसायिक |
| प्रॉक्सी धोखाधड़ी (Proxy Fraud) | मूल को छिपाने के लिए मध्यवर्ती सर्वरों के माध्यम से सिंथेटिक विज्ञापन ट्रैफ़िक को रूट करना। | विज्ञापन धोखाधड़ी | तकनीकी / सूचनात्मक |
| डेटासेंटर ASN | एक नेटवर्क या रूट किया गया उपसर्ग जिसे आईपी-इंटेलिजेंस स्रोत द्वारा क्लाउड, होस्टिंग, या डेटासेंटर इंफ्रास्ट्रक्चर के रूप में वर्गीकृत किया गया है, जो अक्सर होस्टिंग-प्रदाता ASN से जुड़ा होता है। | ट्रैकिंग पैरामीटर्स | तकनीकी / सूचनात्मक |
आईपी वितरण विश्लेषण मोबाइल मार्केटिंग सुरक्षा के लिए क्यों महत्वपूर्ण है
जियोलोकेशन आर्बिट्राज: धोखाधड़ी करने वाले ट्रैफ़िक के मूल को क्यों छिपाते हैं
डिजिटल प्रदर्शन मार्केटिंग में, विज्ञापन भुगतान अक्सर भौगोलिक बाजार के आधार पर स्तरित होते हैं। उच्च-भुगतान वाले क्षेत्रों को लक्षित करने वाले मीडिया अभियान उभरते बाजारों की तुलना में काफी अधिक लागत प्रति इंस्टॉल (CPI) और लागत प्रति एक्शन (CPA) दरें हासिल करते हैं। यह आर्थिक असमानता धोखाधड़ी वाले ट्रैफ़िक ऑपरेटरों के लिए एक आर्बिट्राज प्रोत्साहन पैदा करती है।
बुरे अभिनेता कम लागत वाले क्षेत्रों में स्वचालित बॉटनेट, स्क्रिप्ट फ़ार्म, या प्रोत्साहित पूल संचालित करते हैं, जो लक्ष्य देशों में स्थित प्रॉक्सी सर्वर और वर्चुअल प्राइवेट नेटवर्क (VPN) के माध्यम से ट्रैफ़िक को रूट करते हैं। अपने वास्तविक आईपी मूल को छिपाकर, धोखाधड़ी करने वाले स्रोत प्रीमियम अधिग्रहण भुगतान का दावा करने का प्रयास करते हैं जबकि गैर-स्थानीय, सिंथेटिक, या गैर-वृद्धिशील ट्रैफ़िक प्रदान करते हैं। आईपी वितरण डेटा का ऑडिट करना एनालिटिक्स टीमों को नेटवर्क रूटिंग मेटाडेटा का मूल्यांकन करने और संदिग्ध भौगोलिक पैटर्न की पहचान करने की अनुमति देता है।
सबनेट एकाग्रता की समस्या: नेटवर्क क्लस्टरिंग का मूल्यांकन
वैध उपभोक्ता मोबाइल ट्रैफ़िक व्यापक भौगोलिक और नेटवर्क फैलाव प्रदर्शित करता है। मानक अधिग्रहण अभियानों में, इंस्टॉल मोबाइल नेटवर्क ऑपरेटरों (MNOs) और आवासीय इंटरनेट सेवा प्रदाताओं (ISPs) द्वारा गतिशील रूप से निर्दिष्ट लाखों अलग-अलग उपभोक्ता आईपी पतों से उत्पन्न होते हैं।
इसके विपरीत, धोखाधड़ी वाले संचालन अक्सर उनके सर्वर होस्टिंग बुनियादी ढांचे द्वारा सीमित होते हैं। जबकि आवासीय प्रॉक्सी और वितरित बॉटनेट व्यापक प्रसार प्राप्त कर सकते हैं, कुछ केंद्रीकृत धोखाधड़ी संचालन संकीर्ण IPv4 सबनेट (जैसे /24 CIDR ब्लॉक) या वाणिज्यिक होस्टिंग प्रदाता सुविधाओं के माध्यम से भारी एकाग्रता प्रदर्शित करते हैं। आईपी वितरण घनत्व का विश्लेषण इन अप्राकृतिक क्लस्टरिंग पैटर्न को उजागर करता है, उन सबनेट को फ़्लैग करता है जहां इंस्टॉलेशन वेग बेसलाइन उपभोक्ता जनसंख्या घनत्व से काफी अधिक है।
प्रॉक्सी धोखाधड़ी क्षेत्रीय एट्रिब्यूशन लेजर और मीडिया बिडिंग को कैसे विकृत करती है
जब प्रॉक्सी ट्रैफ़िक एट्रिब्यूशन सुरक्षा को बायपास करता है, तो क्षेत्रीय मार्केटिंग एनालिटिक्स दूषित हो जाते हैं। विकास टीमें लक्षित बाजारों में मजबूत अधिग्रहण संख्या देखती हैं, जिससे स्वचालित प्रोग्रामेटिक DSPs और मैन्युअल मीडिया खरीदार उन अभियानों के प्रति अधिक बजट आवंटित करने के लिए प्रेरित होते हैं।
हालाँकि, डाउनस्ट्रीम वित्तीय सुलह विकृति को प्रकट करती है: एट्रिब्यूट किए गए उपयोगकर्ता अपेक्षित स्थानीय इन-ऐप खरीदारी उत्पन्न करने में विफल रहते हैं, शून्य स्थानीयकृत विज्ञापन जुड़ाव प्रदर्शित करते हैं, और असामान्य कोहोर्ट एट्रिशन दिखाते हैं। इसके अलावा, स्थानीयकृत मार्केटिंग प्रयास (जैसे क्षेत्रीय प्रचार या स्थानीय भाषा ऑनबोर्डिंग) गैर-मानव ट्रैफ़िक पर बर्बाद हो जाते हैं। एट्रिब्यूशन गेटवे पर मजबूत आईपी वितरण फ़िल्टरिंग स्थापित करना यह सुनिश्चित करता है कि क्षेत्रीय अधिग्रहण खर्च को प्रामाणिक स्थानीय दर्शकों की ओर निर्देशित किया जाए।
हल्के क्लाइंट टेलीमेट्री और एट्रिब्यूशन SDK की तलाश करने वाले डेवलपर्स मोबाइल एनालिटिक्स SDK पैकेज के माध्यम से पैकेज का पता लगा सकते हैं।
प्रॉक्सी विज्ञापन धोखाधड़ी डिवाइस जियोलोकेशन और आईपी मूल को कैसे छिपाती है
डेटासेंटर प्रॉक्सी बनाम आवासीय प्रॉक्सी नेटवर्क: खतरे के वेक्टर स्पेक्ट्रम को समझना
प्रॉक्सी धोखाधड़ी तकनीकी जटिलता के स्पेक्ट्रम में काम करती है, जिसमें बुनियादी क्लाउड सर्वर से लेकर वितरित आवासीय नेटवर्क तक शामिल हैं:
- डेटासेंटर प्रॉक्सी: सिंथेटिक ट्रैफ़िक क्लाउड सर्वर पर उत्पन्न होता है (उदाहरण के लिए, वाणिज्यिक VPS प्रदाताओं पर होस्ट किया गया) और सीधे एट्रिब्यूशन एंडपॉइंट्स पर रूट किया जाता है। इन प्रॉक्सी में उपभोक्ता ISPs के बजाय होस्टिंग सुविधाओं के लिए पंजीकृत अलग स्वायत्त प्रणाली संख्या (ASNs) होती है, जिससे वे नेटवर्क इंटेलिजेंस डेटाबेस के माध्यम से पहचाने जा सकते हैं।
- आवासीय प्रॉक्सी नेटवर्क: बुरे अभिनेता उपभोक्ता उपकरणों, घरेलू राउटर, या SDK-बंडल प्रॉक्सी नेटवर्क के माध्यम से सिंथेटिक अनुरोधों को रूट करते हैं। चूंकि आईपी पते आवासीय ISPs के हैं, वे वैध घरेलू वाई-फाई ट्रैफ़िक की नकल करते हैं, जिससे पता लगाने के लिए व्यवहारिक, सबनेट घनत्व, और समय क्रॉस-चेक की आवश्यकता होती है।
[सिंथेटिक ट्रैफ़िक जेनरेटर]
              │
              ├─► [रूट A: डेटासेंटर प्रॉक्सी] ──► ASN: होस्टिंग प्रदाता ──► [ASN डेटाबेस के माध्यम से फ़्लैग किया गया]
              │
              └─► [रूट B: आवासीय प्रॉक्सी] ──► ASN: उपभोक्ता ISP    ──► [मल्टी-सिग्नल टेलीमेट्री की आवश्यकता]
                                                                                (सबनेट घनत्व + लोकेल ऑडिट)

क्लिक संचालन में वीपीएन सुरंगों और अनाम रिले के यांत्रिकी
वाणिज्यिक वीपीएन सेवाएं और अनाम नेटवर्क स्वचालित स्क्रिप्ट को प्रोग्रामेटिक रूप से भौगोलिक निकास नोड्स के माध्यम से चक्रित करने की अनुमति देते हैं। एक डिवाइस फ़ार्म में निष्पादित एक स्क्रिप्ट एक विशिष्ट क्षेत्रीय निकास नोड के लिए एक वीपीएन सुरंग स्थापित कर सकती है, एक विज्ञापन क्लिक भेज सकती है, डिस्कनेक्ट कर सकती है, दूसरे नोड से फिर से जुड़ सकती है, और मिनटों बाद एक दूसरा इंस्टॉलेशन इवेंट ट्रिगर कर सकती है।
जबकि वाणिज्यिक वीपीएन का उपयोग गोपनीयता के लिए उपभोक्ताओं द्वारा व्यापक रूप से किया जाता है, प्रदर्शन मार्केटिंग में उनका परिचालन हस्ताक्षर प्रामाणिक मोबाइल व्यवहार से भिन्न होता है: वे अक्सर होस्टिंग प्रदाता ASNs प्रस्तुत करते हैं, उच्च समवर्ती कनेक्शन संख्या बनाए रखते हैं, और स्थानीय भौतिक सेल टावरों से भिन्न नेटवर्क विलंबता प्रोफाइल प्रदर्शित करते हैं।
बुनियादी जियोफेंसिंग को दरकिनार करना: सतही-स्तरीय GeoIP अपर्याप्त क्यों है
बुनियादी जियोफेंसिंग नियम केवल एक एकल GeoIP लुकअप द्वारा लौटाए गए दो-अक्षर वाले ISO देश कोड का मूल्यांकन करते हैं। धोखाधड़ी करने वाले अभियान ब्रीफ द्वारा आवश्यक सटीक लक्ष्य क्षेत्रों के भीतर प्रॉक्सी एंडपॉइंट्स को पट्टे पर देकर इन सतही जांचों को आसानी से दरकिनार कर देते हैं।
केवल देश-स्तरीय GeoIP सत्यापन पर भरोसा करना सुरक्षा की झूठी भावना पैदा करता है। व्यापक धोखाधड़ी शमन के लिए बहु-आयामी नेटवर्क निरीक्षण की आवश्यकता होती है: आईपी रूटिंग प्रकारों को क्रॉस-रेफरेंस करना, ASN स्वामित्व का मूल्यांकन करना, सबनेट एकाग्रता अनुपात को ट्रैक करना, और मोटे डिवाइस-स्तरीय कॉन्फ़िगरेशन टेलीमेट्री की जांच करना।
डेटासेंटर ASN और सबनेट क्लस्टरिंग पहचान के तकनीकी यांत्रिकी
क्लाउड इंफ्रास्ट्रक्चर ASNs से उपभोक्ता इंटरनेट सेवा प्रदाताओं को अलग करना
वैश्विक इंटरनेट रूटिंग टेबल से जुड़े प्रत्येक नेटवर्क को क्षेत्रीय इंटरनेट रजिस्ट्री द्वारा प्रबंधित एक स्वायत्त प्रणाली संख्या (ASN) सौंपी जाती है। ASNs को संगठन के प्रकार के अनुसार वर्गीकृत किया जाता है:
- उपभोक्ता इंटरनेट सेवा प्रदाता (ISPs) और MNOs: संगठन (जैसे उपभोक्ता वायरलेस वाहक और ब्रॉडबैंड प्रदाता) जो उपभोक्ता मोबाइल फोन और आवासीय घरों को सीधे नेटवर्क एक्सेस प्रदान करते हैं।
- वाणिज्यिक क्लाउड और होस्टिंग इंफ्रास्ट्रक्चर: संगठन (जैसे वाणिज्यिक क्लाउड होस्टिंग प्रदाता और डेटा केंद्र) जो सर्वर होस्टिंग और सर्वर-ग्रेड बैंडविड्थ प्रदान करते हैं।
वैध मोबाइल एप्लिकेशन इंस्टॉलेशन मुख्य रूप से उपभोक्ता ISPs, मोबाइल नेटवर्क ऑपरेटरों और सार्वजनिक वाई-फाई एक्सेस पॉइंट पर होते हैं। होस्टिंग या क्लाउड-जुड़े नेटवर्क से ट्रैफ़िक एक उपयोगी जोखिम संकेत हो सकता है, लेकिन केवल ASN और नेटवर्क वर्गीकरण समर्थन व्यवहारिक साक्ष्य के बिना इंस्टॉल को धोखाधड़ी के रूप में वर्गीकृत करने के लिए अपर्याप्त है।
सबनेट क्लस्टरिंग घनत्व मेट्रिक्स तैयार करना
अधिग्रहण चैनलों में अप्राकृतिक नेटवर्क एकाग्रता को मापने के लिए, एनालिटिक्स इंजन विन्यास योग्य उपसर्ग एकत्रीकरण (जैसे /24 IPv4 सबनेट) पर आईपी सबनेट घनत्व अनुपात की गणना करते हैं:
जब एक अधिग्रहण चैनल एक उच्च एकाग्रता सूचकांक प्रदर्शित करता है—जैसे कि एक एकल /24 सबनेट एक उच्च छद्म नाम वाले डिवाइस रोटेशन दर को बनाए रखते हुए दैनिक इंस्टॉलेशन के एक असामान्य अनुपात के लिए जिम्मेदार होता है—टेलीमेट्री एक स्थानीय सबनेट पूल पर काम करने वाले एक स्वचालित डिवाइस बैंक का संकेत देती है:
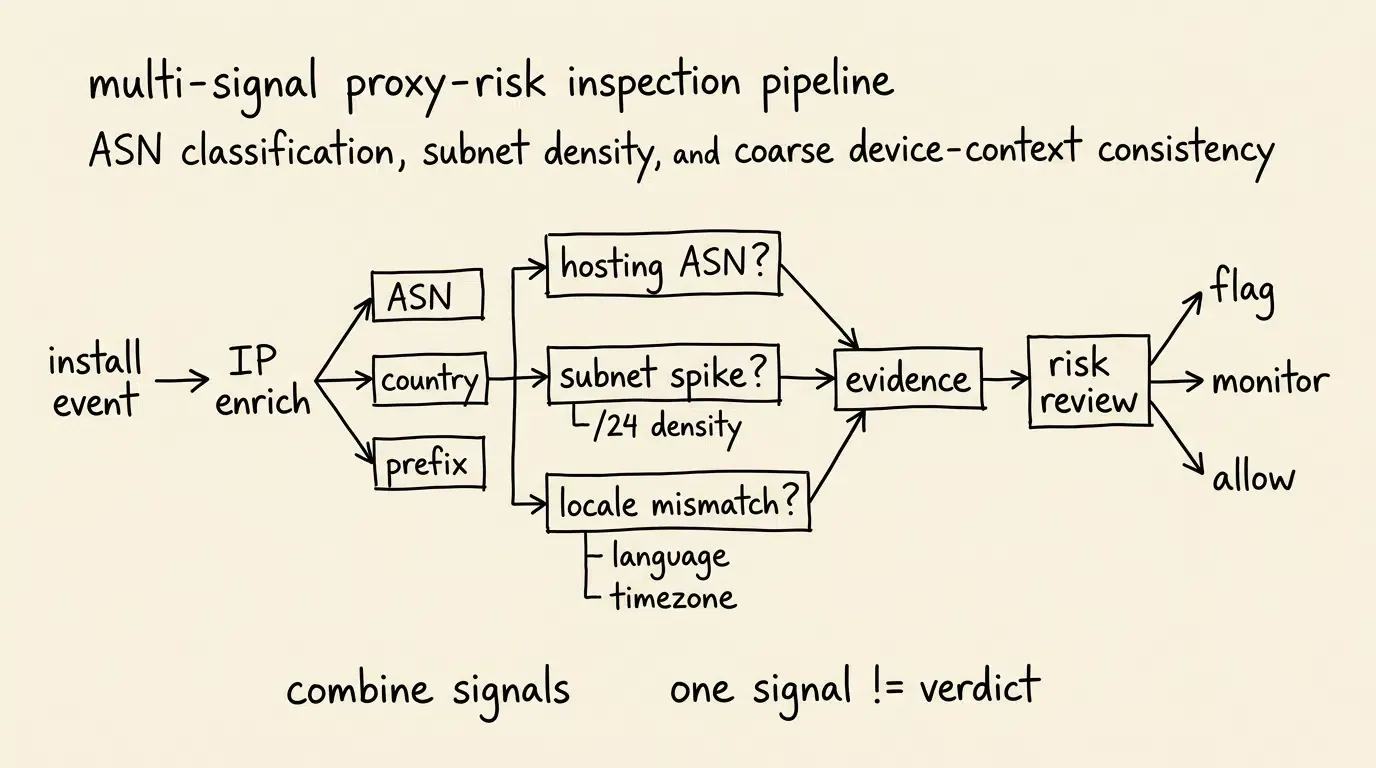
प्रॉक्सी निरीक्षण पाइपलाइन को मैप करना
नीचे दिया गया आरेख एक इंस्टॉलेशन इवेंट प्राप्त करने पर एट्रिब्यूशन गेटवे पर निष्पादित बहु-स्तरीय निरीक्षण पाइपलाइन को दर्शाता है:
[आने वाला इंस्टॉल इवेंट] ──► [आईपी इंटेलिजेंस निष्कर्षण]
             │                           │
             ▼                           ▼
   क्लाइंट आईपी: 203.0.113.45     ASN लुकअप: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[चेक 1: डेटासेंटर ASN] ──► संभावित क्लाउड सर्वर विसंगति को फ़्लैग करता है
             │
             ▼
[चेक 2: सबनेट घनत्व] ──► 203.0.113.0/24 पर इंस्टॉल वॉल्यूम का मूल्यांकन करता है
             │
             ▼
[चेक 3: लोकेल मैच]   ──► आईपी देश बनाम डिवाइस लोकेल (जैसे, US बनाम DE) की तुलना करता है
             │
             ▼
[एट्रिब्यूशन गेटवे नीति]──► कॉन्फ़िगर की गई धोखाधड़ी डिस्पोजिशन (फ़्लैग / समीक्षा) लागू करता है
आईपी टेलीमेट्री और डिवाइस लोकेल के बीच जियोलोकेशन विसंगतियों का ऑडिट कैसे करें
मोटे स्थिरता चेक: आईपी जियोलोकेशन, डिवाइस भाषा, और सिस्टम टाइमज़ोन की तुलना
सटीक जीपीएस ट्रैकिंग के लिए स्पष्ट रनटाइम स्थान अनुमतियों की आवश्यकता होती है। चूंकि प्रदर्शन एट्रिब्यूशन मुख्य रूप से दखल देने वाले स्थान संकेतों के बिना संचालित होता है, सुरक्षा आर्किटेक्चर नेटवर्क टेलीमेट्री और सिस्टम कॉन्फ़िगरेशन के बीच मोटे, गोपनीयता-अनुपालन स्थिरता चेक पर निर्भर करते हैं:
- आईपी देश बनाम डिवाइस सिस्टम भाषा: जनसंख्या-स्तरीय विश्लेषण यह मूल्यांकन करता है कि क्या किसी विशिष्ट देश आईपी से इंस्टॉलेशन का एक असामान्य क्लस्टर समान रूप से बेमेल सिस्टम भाषाओं या डिफ़ॉल्ट एमुलेटर लोकेल प्रदर्शित करता है।
- आईपी टाइमज़ोन बनाम डिवाइस सिस्टम घड़ी: डिवाइस सिस्टम घड़ी ऑफ़सेट के खिलाफ क्षेत्रीय आईपी टाइमज़ोन की तुलना करने वाला सांख्यिकीय मूल्यांकन।
- कैरियर कॉन्फ़िगरेशन स्थिरता: नेटवर्क आईपी देश डेटा के खिलाफ प्लेटफॉर्म-प्रदान किए गए कैरियर देश मेटाडेटा (जहां प्लेटफॉर्म एपीआई द्वारा कानूनी रूप से उजागर किया गया है) को क्रॉस-रेफरेंस करना। ध्यान दें कि iOS पर, कैरियर मेटाडेटा एपीआई (जैसे
CTCarrier) पदावनत हैं और उन पर एक पोर्टेबल संकेत के रूप में भरोसा नहीं किया जाना चाहिए।
जबकि व्यक्तिगत विसंगतियां कानूनी रूप से हो सकती हैं (जैसे अंतरराष्ट्रीय यात्री या बहुभाषी उपयोगकर्ता), एक एकल प्रकाशक सब-आईडी में लोकेल बेमेल का एक सांख्यिकीय क्लस्टर प्रॉक्सी-रूटिंग परिकल्पना का समर्थन करता है।
सौम्य नेटवर्क अपवाद: कैरियर NAT, कॉर्पोरेट VPNs, और Apple iCloud प्राइवेट रिले के लिए लेखांकन
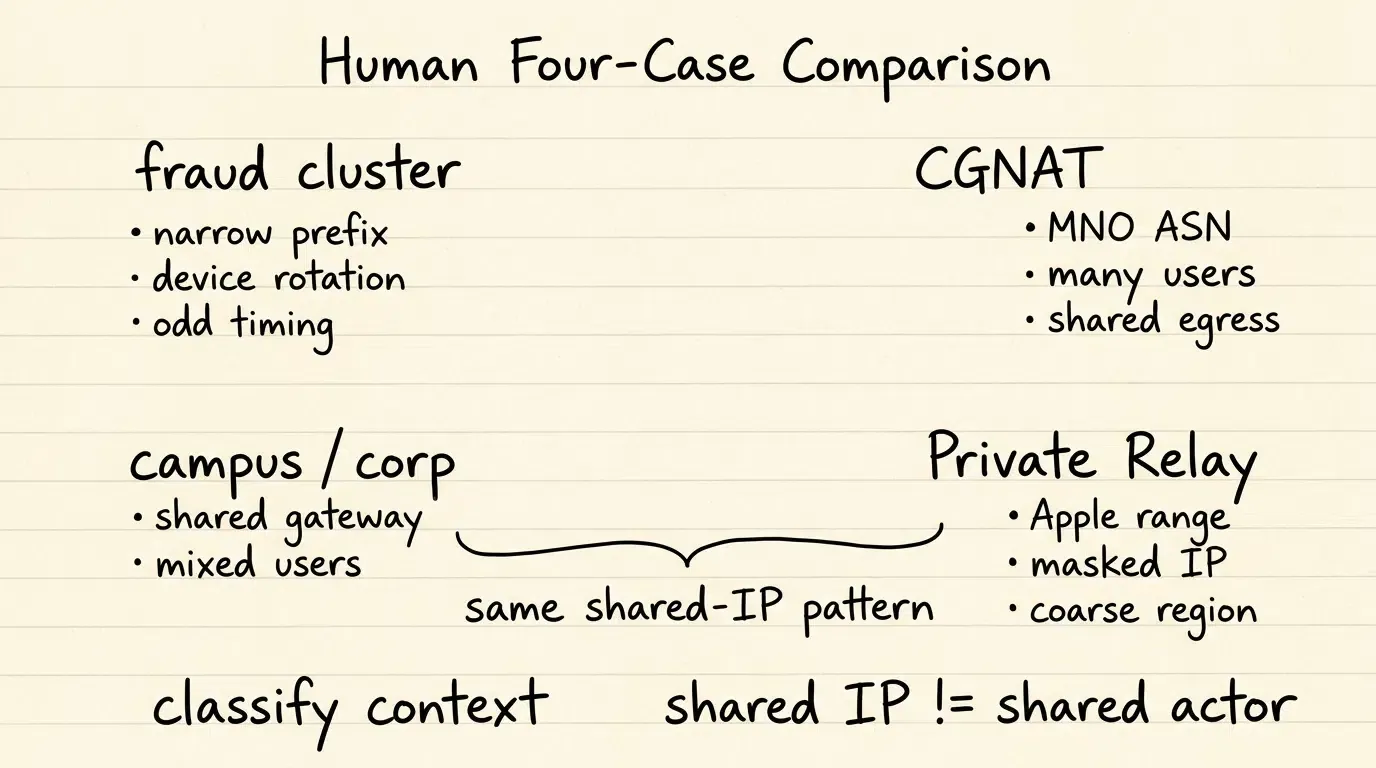
धोखाधड़ी विरोधी आर्किटेक्चर को दुर्भावनापूर्ण प्रॉक्सी फ़ार्म को उन वैध नेटवर्क तकनीकों से अलग करना चाहिए जो स्वाभाविक रूप से उपभोक्ता आईपी पतों को एकत्रित या मास्क करती हैं:
- कैरियर-ग्रेड नेटवर्क एड्रेस ट्रांसलेशन (CGNAT): मोबाइल नेटवर्क ऑपरेटर मोबाइल हैंडसेट को निजी IPv4 पते सौंपते हैं, एक एकल सार्वजनिक आईपी गेटवे के माध्यम से हजारों प्रामाणिक उपभोक्ता उपकरणों को मल्टीप्लेक्स करते हैं। CGNAT पूल उपभोक्ता MNO ASNs और प्राकृतिक सत्र वितरण द्वारा प्रतिष्ठित हैं।
- कॉर्पोरेट और कैंपस वाई-फाई नेटवर्क: विश्वविद्यालय परिसरों, उद्यम कार्यालयों, और हवाई अड्डे के वाई-फाई नेटवर्क साझा सार्वजनिक आईपी गेटवे के माध्यम से सैकड़ों प्रामाणिक कर्मचारियों या छात्रों को रूट करते हैं।
- Apple iCloud प्राइवेट रिले: iCloud+ वाले iOS उपयोगकर्ता सफारी वेब ब्राउज़िंग ट्रैफ़िक, DNS प्रश्नों, और अनएन्क्रिप्टेड ऐप ट्रैफ़िक को डुअल-हॉप सुरक्षित रिले के माध्यम से रूट करते हैं। Apple विशिष्ट भौगोलिक क्षेत्रों में मैप किए गए आधिकारिक निकास आईपी पता रेंज प्रकाशित करता है। जब एक अनुरोध को iCloud प्राइवेट रिले से उत्पन्न होने के रूप में पहचाना जाता है, तो एट्रिब्यूशन सिस्टम को आईपी विशिष्टता और एकाग्रता विसंगति भार को कम करना चाहिए जबकि Apple के मोटे क्षेत्रीय मानचित्रण को वैध स्थान संदर्भ के रूप में बनाए रखना चाहिए।
बहु-संकेत साक्ष्य की संरचना: वैध गोपनीयता उपकरणों से गलत सकारात्मक से बचना
एक एकल नेटवर्क विसंगति (जैसे वाणिज्यिक वीपीएन या क्लाउड प्रदाता से संबंधित आईपी पता) को धोखाधड़ी का स्वचालित, बाइनरी दृढ़ विश्वास नहीं होना चाहिए। वैध उपयोगकर्ता अक्सर व्यक्तिगत गोपनीयता के लिए वीपीएन का उपयोग करते हैं या यात्रा करते समय सार्वजनिक वाई-फाई नेटवर्क का उपयोग करते हैं।
सटीक धोखाधड़ी रोकथाम के लिए बहु-संकेत जोखिम मूल्यांकन की आवश्यकता होती है: एट्रिब्यूशन अस्वीकृति लागू करने से पहले टाइमिंग कर्व्स, इन-ऐप इवेंट वेग, और डिवाइस अखंडता सत्यापन के साथ ASN वर्गीकरण को जोड़ना।
वैध नेटवर्क ट्रैफ़िक बनाम प्रॉक्सी धोखाधड़ी हस्ताक्षरों का तुलनात्मक मूल्यांकन
साफ़ ट्रैफ़िक, वाणिज्यिक वीपीएन, डेटासेंटर फ़ार्म, और कैरियर नेटवर्क के बीच नेटवर्क टेलीमेट्री की तुलना
प्रॉक्सी धोखाधड़ी की पहचान करने के लिए कई बुनियादी ढांचा श्रेणियों में नेटवर्क गुणों का मूल्यांकन करना आवश्यक है।
नीचे दिया गया मैट्रिक्स प्राथमिक नेटवर्क टेलीमेट्री हस्ताक्षरों की तुलना करता है:
| नेटवर्क आयाम | वैध मोबाइल उपभोक्ता | डेटासेंटर प्रॉक्सी फ़ार्म | आवासीय प्रॉक्सी पूल | कैरियर NAT (CGNAT) |
|---|---|---|---|---|
| ASN वर्गीकरण | उपभोक्ता मोबाइल ISP / MNO | वाणिज्यिक क्लाउड / होस्टिंग ASN | आवासीय उपभोक्ता ISP | प्रमुख वायरलेस कैरियर ASN |
| आईपी-टू-डिवाइस घनत्व | एकल उपयोगकर्ता बेसलाइन के अनुरूप | आईपी प्रति असामान्य रूप से केंद्रित | उच्च रोटेशन / कम दृढ़ता | उच्च वैध डिवाइस साझाकरण |
| लोकेल / आईपी संरेखण | आमतौर पर क्षेत्र और टाइमज़ोन से मेल खाता है | बार-बार जियोलोकेशन बेमेल | अक्सर लक्ष्य जियो के अनुरूप | कैरियर क्षेत्रीय आधार से मेल खाता है |
| टाइमिंग टेलीमेट्री | प्राकृतिक बेसलाइन वितरण | केंद्रित या सिंथेटिक | परिवर्तनीय वितरण | प्राकृतिक बेसलाइन वितरण |
| प्राथमिक जोखिम संकेत | सामान्य बेसलाइन व्यवहार | होस्टिंग ASN + सबनेट स्पाइक | तेजी से रोटेशन + व्यवहारिक बदलाव | सामान्य उच्च-वॉल्यूम निकास |
OpoInstall धोखाधड़ी निगरानी में एंटी-धोखाधड़ी आईपी थ्रेशोल्ड कैसे कॉन्फ़िगर करें
आईपी विसंगति ऑडिट के लिए नैदानिक टेलीमेट्री पेलोड की संरचना
नेटवर्क विसंगतियों का मिलान करने और प्रॉक्सी फ़ार्म की पहचान करने के लिए एट्रिब्यूशन गेटवे पर संरचित विसंगति टेलीमेट्री को अंतर्ग्रहण करने की आवश्यकता होती है। जब कोई आने वाला इवेंट नेटवर्क जोखिम नियमों को ट्रिगर करता है, तो सिस्टम नेटवर्क रूटिंग गुणों, ASN वर्गीकरण, और विसंगति मूल्यांकन को कैप्चर करने वाला एक नैदानिक रिकॉर्ड लॉग करता है।
नीचे दिया गया पेलोड एक आईपी विसंगति निरीक्षण को कैप्चर करने वाले एक उदाहरण उत्पादन-उन्मुख टेलीमेट्री रिकॉर्ड को प्रदर्शित करता है:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
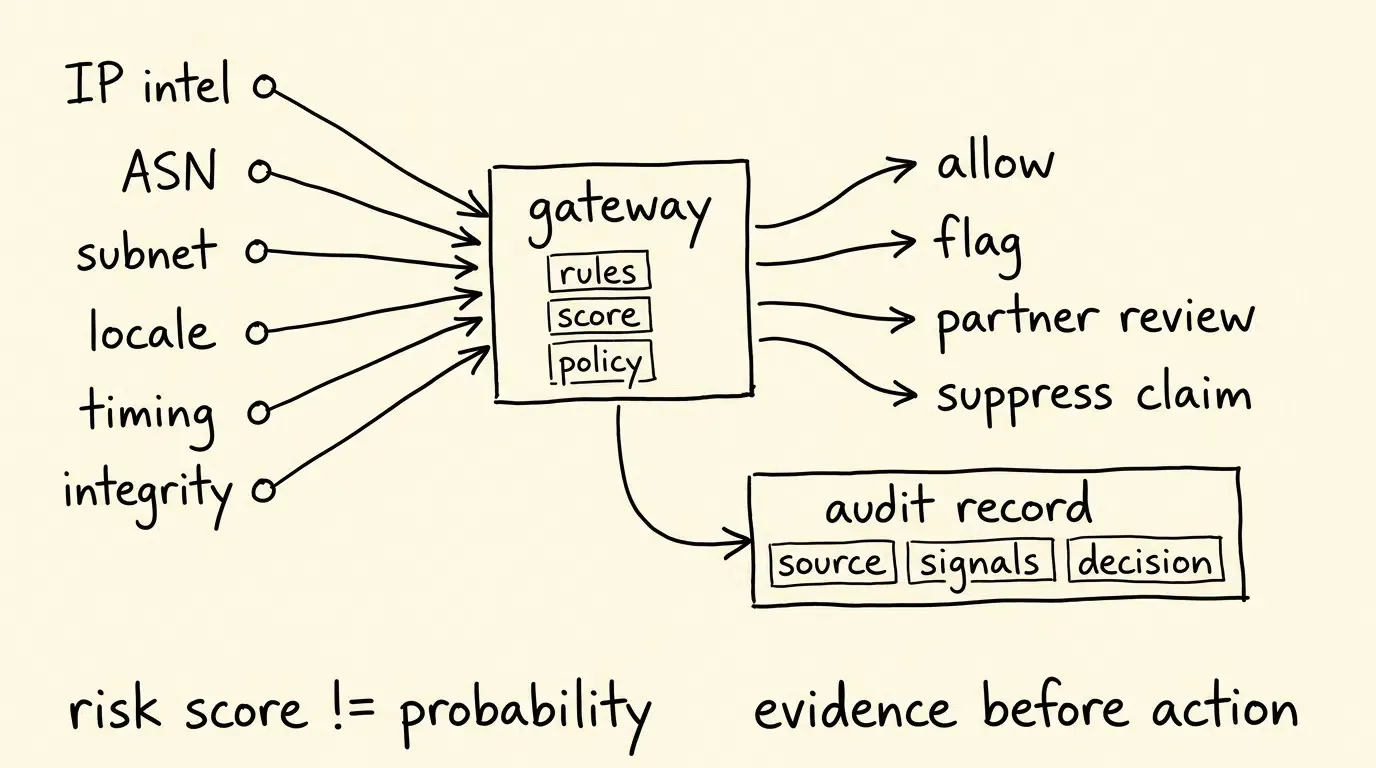
नेटवर्क विसंगति रक्षा के लिए OpoInstall धोखाधड़ी निगरानी नियमों को कॉन्फ़िगर करना
संबंधित उत्पाद सामग्री में प्रलेखित प्रतिनिधि निगरानी नियंत्रणों में निम्नलिखित थ्रेशोल्ड नियम शामिल हैं; कार्यान्वयन से पहले OpoInstall कंसोल और दस्तावेज़ीकरण के खिलाफ सटीक नियमों और व्यवहारों को सत्यापित किया जाना चाहिए:
- क्लिक आईपी विसंगति थ्रेशोल्ड: 24-घंटे की विंडो के भीतर एक एकल आईपी पते से उत्पन्न होने वाले अधिकतम स्वीकार्य क्लिकों की सीमा तय करता है। स्वचालित प्रॉक्सी स्क्रिप्ट से अतिरिक्त क्लिकों को असामान्य आईपी क्लिक के रूप में चिह्नित किया जाता है और अपवाद आँकड़ों में दर्ज किया जाता है।
- इंस्टॉलेशन आईपी विसंगति थ्रेशोल्ड: प्रति दिन एक एकल आईपी पते से जुड़े इंस्टॉलेशन रिकॉर्ड की अपेक्षित मात्रा को प्रतिबंधित करता है। अत्यधिक इंस्टॉल वॉल्यूम धोखाधड़ी जांच के लिए अतिरिक्त रिकॉर्ड को विसंगति के रूप में चिह्नित करता है, प्रॉक्सी सर्वर और स्थानीयकृत डिवाइस बैंकों की पहचान करता है।
- इंस्टॉलेशन डिवाइस विसंगति थ्रेशोल्ड: एकल आंतरिक डिवाइस विसंगति पहचानकर्ताओं से जुड़े इंस्टॉलेशन रिकॉर्ड की आवृत्ति की निगरानी करता है, संभावित दोहराव-डिवाइस विसंगतियों को कैप्चर करता है।
- अतिरिक्त टाइमिंग नियम: समर्पित क्लिक-हाइजैकिंग टाइमिंग नियम और MTTI थ्रेशोल्ड इंस्टॉल पाइपलाइन की सुरक्षा के लिए आईपी नियमों के साथ काम करते हैं (टाइमिंग यांत्रिकी के लिए लेख #62 देखें)।
अपवाद आँकड़ों का ऑडिट: उच्च जोखिम वाले उप-प्रकाशकों को अलग करने के लिए अपवाद आईपी सूची में ड्रिलिंग
जब धोखाधड़ी विरोधी थ्रेशोल्ड ट्रिगर होते हैं, तो निगरानी कंसोल समर्पित अपवाद दृश्यों में ऑडिट करने योग्य साक्ष्य संकलित करता है:
- अपवाद आईपी सूची: उन विशिष्ट आईपी पतों को प्रदर्शित करता है जिन्होंने क्लिक या इंस्टॉलेशन थ्रेशोल्ड को ट्रिगर किया, कुल क्लिक वॉल्यूम, इंस्टॉल वॉल्यूम, सक्रिय दिन, और संबंधित स्रोत चैनलों (डीडुप्लिकेशन के बाद) को ट्रैक किया। “स्रोत” पर क्लिक करने से उस आईपी के माध्यम से ट्रैफ़िक को रूट करने वाले विशिष्ट प्रकाशक चैनल का पता चलता है।
- अपवाद डिवाइस सूची: दोहराव वाले इंस्टॉल निष्पादित करने वाले उपकरणों के लिए आंतरिक डिवाइस विसंगति पहचानकर्ताओं, हार्डवेयर मॉडल, ऑपरेटिंग सिस्टम (iOS/Android), और स्रोत चैनलों का विवरण देता है।
- चैनल डेटा रिपोर्ट: प्रत्येक अधिग्रहण चैनल के लिए असामान्य आईपी क्लिक और असामान्य आईपी इंस्टॉल के खिलाफ सकल क्लिक और इंस्टॉल की तुलना करता है, जिससे भागीदार सुलह के लिए स्पष्ट डेटा मिलता है।
मार्केटिंग एनालिटिक्स के लिए उन्नत आईपी वितरण ऑडिट कब आवश्यक हैं
समर्पित आईपी जियोलोकेशन ऑडिट के लिए उपयुक्त स्थितियां
समर्पित आईपी वितरण विश्लेषण और विसंगति पहचान को तैनात करना विशिष्ट अभियान स्थितियों के तहत उच्च परिचालन रिटर्न प्रदान करता है:
- भौगोलिक रूप से विभेदित अभियान: टियर-1 बाजारों को लक्षित करने वाले मार्केटिंग प्रोग्राम जहां उच्च भुगतान बाउंटी कम लागत वाले क्षेत्रों से प्रॉक्सी आर्बिट्राज को प्रोत्साहित करती है।
- ओपन एफिलिएट और प्रोग्रामेटिक DSP नेटवर्क: गैर-पारदर्शी विज्ञापन नेटवर्क में मीडिया खरीदारी जहां ट्रैफ़िक असत्यापित तृतीय-पक्ष प्रकाशकों के बीच उप-सिंडिकेटेड होता है।
- अस्पष्ट भौगोलिक राजस्व विसंगतियां: ऐसे एप्लिकेशन जो यह देखते हैं कि एक विशिष्ट देश कोहोर्ट उच्च इंस्टॉलेशन वॉल्यूम उत्पन्न करता है लेकिन अपेक्षित रूप से सामग्री रूप से कमजोर स्थानीयकृत जुड़ाव या मुद्रीकरण उत्पन्न करता है।
- भागीदार गुणवत्ता समीक्षा: टीमों को संविदात्मक समीक्षाओं का समर्थन करने और नीति के अनुसार कम गुणवत्ता वाले प्रकाशक उप-आईडी को समीक्षा या दबाने के लिए पारदर्शी नेटवर्क-स्तरीय टेलीमेट्री की आवश्यकता होती है।
जटिल आईपी निरीक्षण के लिए अनुपयुक्त स्थितियां
उच्च-जटिलता आईपी फ़िल्टरिंग इंफ्रास्ट्रक्चर को लागू करने से निम्नलिखित परिदृश्यों में अनावश्यक परिचालन ओवरहेड हो सकता है:
- प्रत्यक्ष-विक्रेता कैरियर प्लेसमेंट: मार्केटिंग अभियान विशेष रूप से सत्यापित, प्रत्यक्ष-विक्रेता मोबाइल नेटवर्क ऑपरेटर इन्वेंट्री पर चल रहे हैं।
- एकल-क्षेत्र जैविक खोज: शून्य भुगतान वाले उपयोगकर्ता अधिग्रहण के साथ केवल असहाय जैविक ऐप स्टोर खोज पर निर्भर एप्लिकेशन।
- प्रारंभिक प्रोटोटाइप अन्वेषण: बंद डेवलपर परीक्षण वातावरण में काम करने वाले प्रारंभिक-चरण के पूर्व-वाणिज्यिक एप्लिकेशन।
आईपी विसंगति पहचान में सामान्य भ्रांतियां
- भ्रांति 1: सभी साझा आईपी पते धोखाधड़ी का प्रतिनिधित्व करते हैं: वैध मोबाइल उपयोगकर्ता अक्सर मोबाइल नेटवर्क पर कैरियर-ग्रेड NAT (CGNAT) के साथ-साथ कॉर्पोरेट वाई-फाई और विश्वविद्यालय परिसर नेटवर्क के कारण सार्वजनिक आईपी पते साझा करते हैं।
- भ्रांति 2: स्टेटिक आईपी ब्लैकलिस्ट स्थायी रूप से प्रॉक्सी धोखाधड़ी को रोकती हैं: केवल स्टेटिक आईपी ब्लैकलिस्ट पर भरोसा करना आधुनिक बॉटनेट के खिलाफ अप्रभावी है, जो आवासीय प्रॉक्सी नोड्स और क्लाउड इंस्टेंस में गतिशील रूप से घूमते हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
आईपी वितरण विश्लेषण प्रॉक्सी और वीपीएन विज्ञापन धोखाधड़ी की पहचान कैसे करता है?
मोबाइल धोखाधड़ी में आवासीय प्रॉक्सी और डेटासेंटर आईपी के बीच क्या अंतर है?
मोबाइल मार्केटिंग रिपोर्ट में वैध उपयोगकर्ता एक ही आईपी पता क्यों साझा कर सकते हैं?
सारांश और निर्णय ढांचा
आईपी वितरण डेटा का ऑडिट करना एक व्यापक मोबाइल धोखाधड़ी रोकथाम आर्किटेक्चर का एक महत्वपूर्ण घटक है। डेटासेंटर प्रॉक्सी, वाणिज्यिक वीपीएन, और घूमने वाले आवासीय नेटवर्क के माध्यम से सिंथेटिक ट्रैफ़िक को रूट करके, बुरे अभिनेता प्रामाणिक स्थानीय जुड़ाव उत्पन्न किए बिना उच्च-भुगतान वाले मार्केटिंग बजट का शोषण करने का प्रयास करते हैं।
एक प्रभावी नेटवर्क सुरक्षा बनाने के लिए ASN वर्गीकरण, आईपी सबनेट एकाग्रता मेट्रिक्स, और नियम-आधारित विसंगति थ्रेशोल्ड के साथ लोकेल स्थिरता चेक को संयोजित करने की आवश्यकता होती है। स्वतंत्र एट्रिब्यूशन माप को वास्तविक समय की धोखाधड़ी निगरानी के साथ जोड़कर, OpoInstall जैसे प्लेटफ़ॉर्म संदिग्ध नेटवर्क क्लस्टर का निरीक्षण करने, नेटवर्क-एट्रिब्यूशन जोखिम को कम करने, और भौगोलिक ट्रैफ़िक गुणवत्ता में विश्वास सुधारने के लिए आवश्यक बुनियादी ढांचा प्रदान करते हैं।
यह मूल्यांकन करने के लिए कि एकीकृत एट्रिब्यूशन और धोखाधड़ी निगरानी बुनियादी ढांचा अभियान जियोलोकेशन जोखिम मूल्यांकन को कैसे बेहतर बना सकते हैं, मोबाइल एट्रिब्यूशन कार्यान्वयन संदर्भ का अन्वेषण करें या OpoInstall डेवलपर कंसोल पर अपना एप्लिकेशन कॉन्फ़िगर करें।
संबंधित सामग्री
-
अवधारणाएं: आईपी वितरण टेलीमेट्री, प्रॉक्सी विज्ञापन धोखाधड़ी, डेटासेंटर ASN पहचान, सबनेट क्लस्टरिंग घनत्व, जियोलोकेशन आर्बिट्राज
-
प्रौद्योगिकियां: धोखाधड़ी निगरानी इंजन, आईपी इंटेलिजेंस संवर्धन, S2S वेबहुक, एट्रिब्यूशन डेटा इंटरफेस
-
APIs और डेटा इंटरफेस: OpoInstall धोखाधड़ी निगरानी कॉन्फ़िगरेशन इंटरफेस, एट्रिब्यूशन रिपोर्टिंग APIs, अपवाद आँकड़े निर्यात
-
आधिकारिक दस्तावेज़ीकरण और संदर्भ:
Share this article