FTC ने दुर्भावनापूर्ण QR कोड पर चेतावनी जारी की? 3 सितंबर, 2026 को, फेडरल ट्रेड कमीशन (FTC) ने मोटर चालकों के लिए एक उपभोक्ता अलर्ट प्रकाशित किया, जिसमें चेतावनी दी गई कि घोटालेबाज पार्किंग मीटर पर असली कोड के ऊपर धोखाधड़ी वाले QR-कोड स्टिकर चिपका रहे हैं ताकि ड्राइवरों को नकली भुगतान पोर्टलों पर रीडायरेक्ट किया जा सके। एंटरप्राइज़ सुरक्षा आर्किटेक्ट्स, ग्रोथ इंजीनियरों और डिजिटल मार्केटिंग लीडर्स के लिए, सुरक्षित ऑफ़लाइन रेफरल ट्रैकिंग (Secure Offline Referral Tracking) के पीछे की वास्तविकता एक तत्काल आर्किटेक्चरल प्राथमिकता बन गई है। हालांकि लोकप्रिय उद्योग शब्द "क्विशिंग" (QR-कोड फ़िशिंग) आमतौर पर उपभोक्ता-सामना करने वाले भुगतान धोखे का वर्णन करता है, लेकिन अंतर्निहित भौतिक हमले का तंत्र सीधे वास्तविक दुनिया के सॉफ़्टवेयर वितरण को प्रभावित करता है। जब भौतिक संपत्तियां—जैसे कि खुदरा बिक्री के पॉइंट-ऑफ़-सेल डिस्प्ले, इवेंट बैनर और पार्टनर रेफरल फ़्लायर्स—लेबल प्रतिस्थापन या क्वेरी से छेड़छाड़ के संपर्क में आती हैं, तो ऑफ़लाइन उपयोगकर्ता खोज को डिजिटल एट्रिब्यूशन से जोड़ने वाली डेटा पाइपलाइन टूट जाती है। मार्केटिंग निवेशों की सुरक्षा करने और ग्राहकों का विश्वास बनाए रखने के लिए, इंजीनियरिंग टीमों को ऑफ़लाइन रेफरल आर्किटेक्चर का पुनर्मूल्यांकन करना चाहिए, और भौतिक लेबल सुरक्षा को क्रिप्टोग्राफ़िक पेलोड सत्यापन और डाउनस्ट्रीम इंस्टॉलेशन रूटिंग से अलग करना चाहिए।

FTC चेतावनी और भौतिक हमले के वैक्टर
FTC का उपभोक्ता अलर्ट, जिसका शीर्षक “कहीं पार्क किए गए QR कोड को देख रहे हैं? इसे अभी स्कैन न करें…!” है, संपर्क रहित भौतिक इंटरैक्शन में एक बढ़ती भेद्यता की पहचान करता है। एजेंसी द्वारा उद्धृत रिपोर्टों के अनुसार, धोखाधड़ी करने वाले नगर निगम के पार्किंग मीटर, पे-स्टेशन और सार्वजनिक पार्किंग साइनेज पर वैध बारकोड के ठीक ऊपर नकली QR-कोड स्टिकर लगा रहे हैं। जब कोई ड्राइवर पार्किंग शुल्क का निपटान करने की उम्मीद में छेड़छाड़ किए गए कोड को स्कैन करता है, तो डिवाइस भुगतान कार्ड विवरण, उपयोगकर्ता क्रेडेंशियल और व्यक्तिगत रूप से पहचान योग्य जानकारी एकत्र करने के लिए डिज़ाइन किए गए एक नकली वेबसाइट को खोल देता है।
एक नज़र में
- भौतिक स्टिकर प्रतिस्थापन: विरोधी वैध सार्वजनिक बारकोड पर चिपकने वाले नकली QR लेबल लगाते हैं, इस वास्तविकता का लाभ उठाते हुए कि मानव आँख स्कैन करने से पहले मैट्रिक्स बारकोड को डिकोड या प्रमाणित नहीं कर सकती है।
- क्रेडेंशियल और भुगतान की कटाई: पीड़ित ऐसे नकली पोर्टलों का सामना करते हैं जो संवेदनशील भुगतान और खाता डेटा को कैप्चर करते हैं, जिससे मोटर चालक आर्थिक रूप से समझौता कर लेते हैं जबकि वैध पार्किंग अधिकारी अवैतनिक उल्लंघन दर्ज करते हैं।
- ऑफ़लाइन अधिग्रहण में खतरे के समानांतर: FTC अलर्ट द्वारा उजागर की गई भौतिक प्रतिस्थापन यांत्रिकी ऑफ़लाइन एंटरप्राइज़ रेफरल प्रोग्राम और खुदरा अभियानों के लिए एक व्यापक जोखिम का वर्णन करती है जो असुरक्षित स्थिर QR कोड पर निर्भर हैं।
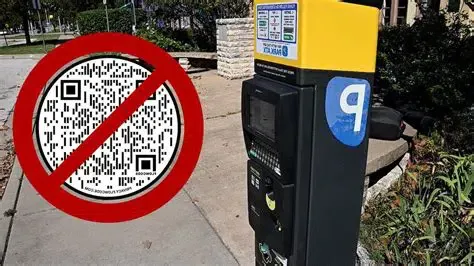
WUSA9 की खोजी रिपोर्टिंग के अनुसार, QR-कोड घोटाले ऑप्टिकल पहचान होने तक गंतव्य सर्वर को मास्क करके सुविधा का लाभ उठाते हैं। हालांकि मोबाइल कैमरा व्यूपोर्ट नियमित रूप से गंतव्य URL पूर्वावलोकन प्रदर्शित करते हैं, लेकिन होमोग्लिफ डोमेन जोड़तोड़ (जैसे कि समान दिखने वाले यूनिकोड वर्णों को प्रतिस्थापित करना) और छोटे स्क्रीन प्रॉम्प्ट अक्सर तेज़-तर्रार सार्वजनिक वातावरण में कोड स्कैन करने वाले उपयोगकर्ताओं द्वारा जांच से बच जाते हैं।
भौतिक प्रतिरूपक धोखाधड़ी का जोखिम कई वाणिज्यिक स्थानों पर फैला हुआ है। एसोसिएटेड प्रेस द्वारा व्यापक घोटाले के पैटर्न के विश्लेषण में, साइबर सुरक्षा पेशेवरों ने नोट किया कि QR-कोड स्टिकर के साथ छेड़छाड़ आतिथ्य वातावरण में उभर रही है, जिसमें रेस्तरां और कैफे शामिल हैं जहां टेबलटॉप भुगतान कोड को दुष्ट स्टिकर के साथ बदल दिया जाता है। इसके अलावा, रिपोर्टिंग में उद्धृत FTC धोखाधड़ी के आंकड़े बताते हैं कि उपभोक्ताओं ने विभिन्न संचार चैनलों में प्रतिरूपक घोटालों के कारण अरबों डॉलर खोने की सूचना दी है, जो इस बात को रेखांकित करता है कि भ्रामक टचपॉइंट उपयोगकर्ताओं के विश्वास को कैसे कमजोर कर सकते हैं।
+-------------------------------------------------------------------------+
|                  FTC पार्किंग मीटर क्विशिंग हमला वेक्टर                 |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ वैध भौतिक संपत्ति: पार्किंग मीटर / नगरपालिका भुगतान संकेत ]  |
|         |                                                               |
|         |-- (विरोधी सतह पर नकली QR स्टिकर चिपकाता है)      |
|         v                                                               |
|  [ जनता के लिए प्रदर्शित छेड़छाड़ की गई भौतिक सतह ]                      |
|         |                                                               |
|         |-- (मोटर चालक नेटिव कैमरे के माध्यम से स्टिकर स्कैन करता है)      |
|         v                                                               |
|  [ मोबाइल ब्राउज़र विरोधी-नियंत्रित URL खोलता है ]                      |
|         |                                                               |
|         v                                                               |
|  [ नकली पार्किंग भुगतान पोर्टल ]                                     |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ कार्ड डेटा और क्रेडेंशियल चोरी ]    [ पार्किंग सत्र का भुगतान नहीं ]       |
|         |                                       |                       |
|         v                                       v                       |
|  [ वित्तीय चोरी / पहचान धोखाधड़ी ]  [ नगरपालिका प्रशस्ति पत्र जारी ]    |
|                                                                         |
+-------------------------------------------------------------------------+
यह हमला पैटर्न एक परिचालन सीमा को दर्शाता है: साधारण मुद्रित QR सतहें स्वाभाविक रूप से भौतिक लेबल या उसके जारीकर्ता को प्रमाणित नहीं करती हैं। चूंकि भौतिक कागज, ऐक्रेलिक और धातु के डिस्प्ले अपनी संरचनात्मक अखंडता को सत्यापित नहीं कर सकते हैं, वास्तविक दुनिया के डिजिटल हैंडऑफ़ को सुरक्षित करने के लिए भौतिक, परिवहन और एप्लिकेशन परतों में विशिष्ट सुरक्षात्मक नियंत्रणों की आवश्यकता होती है।
समानांतर जोखिम: ऑफ़लाइन रेफरल ट्रैकिंग और एट्रिब्यूशन से छेड़छाड़
जबकि नगरपालिका पार्किंग घोटाले भुगतान क्रेडेंशियल चोरी पर ध्यान केंद्रित करते हैं, वही भौतिक प्रतिस्थापन आदिम ऑफ़लाइन मार्केटिंग सामग्री और पार्टनर रेफरल प्रोग्राम को भी प्रभावित कर सकता है। एंटरप्राइज़ ब्रांड ग्राहक अधिग्रहण को बढ़ावा देने के लिए खुदरा स्टोर काउंटरों, प्रचार पैकेजिंग, सम्मेलन डिस्प्ले और आउट-ऑफ़-होम पोस्टर पर लाखों भौतिक QR कोड रखते हैं।
पारंपरिक विकास अभियानों में, एक ऑफ़लाइन रेफरल कोड अक्सर एक स्थिर सादा टेक्स्ट ट्रैकिंग लिंक को एन्कोड करता है:
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
जब ऑफ़लाइन रेफरल ट्रैकिंग असुरक्षित स्थिर स्ट्रिंग्स पर निर्भर करती है, तो विकास प्रणालियों को दो अलग-अलग सुरक्षा चुनौतियों का सामना करना पड़ता है:
- भौतिक लेबल प्रतिस्थापन: एक अनधिकृत पार्टी शारीरिक रूप से खुदरा डिस्प्ले या पार्टनर पोस्टर पर एक चिपकने वाला लेबल लगा सकती है। यदि प्रतिस्थापन कोड एक प्रतिस्पर्धी संबद्ध खाते या एक धोखाधड़ी वाली नकली साइट की ओर इशारा करता है, तो संभावित ग्राहक दुष्ट कोड को स्कैन करते हैं, जिससे वाणिज्यिक क्रेडिट का विचलन होता है या उपयोगकर्ता फ़िशिंग के संपर्क में आते हैं।
- क्वेरी पैरामीटर हेरफेर: यदि कोई उपयोगकर्ता एक वैध मुद्रित कोड स्कैन करता है जो एक अप्रामाणिक वेब मध्यस्थ को खोलता है, तो असुरक्षित क्वेरी स्ट्रिंग्स को अविश्वसनीय ब्राउज़र एक्सटेंशन या मध्यवर्ती रीडायरेक्ट स्क्रिप्ट द्वारा हटाया, पुनर्लेखन या जोड़ा जा सकता है, जिससे रेफरल लेखांकन कमजोर हो जाता है।
+-------------------------------------------------------------------------+
|                ऑफ़लाइन रेफरल खतरा वर्गीकरण                         |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ भौतिक प्रचार संपत्ति (जैसे, इन-स्टोर पार्टनर पोस्टर) ]         |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (हमला 1: भौतिक प्रतिस्थापन)     (हमला 2: पैरामीटर के साथ छेड़छाड़)  |
|  विरोधी वैध इन-स्टोर पोस्टर पर    क्लाइंट-साइड रीडायरेक्शन के दौरान  |
|  प्रतिस्थापन लेबल चिपकाता है     सादा टेक्स्ट क्वेरी स्ट्रिंग संशोधित |
|         |                                       |                       |
|         v                                       v                       |
|  [ दुष्ट डोमेन / चैनल की ओर इशारा करता है ]  [ प्रमोटर आईडी फिर से लिखी गई ]        |
|         |                                       |                       |
|         v                                       v                       |
|  [ रेफरल क्रेडिट चुराया गया / खो गया ]   [ गलत तरीके से श्रेय दिया गया चैनल भुगतान ] |
|                                                                         |
+-------------------------------------------------------------------------+
सत्यापन योग्य रेफरल संदर्भ बनाए रखने के लिए, सुरक्षा आर्किटेक्ट्स को भौतिक और डिजिटल खतरों को सही ढंग से वर्गीकृत करना चाहिए:
| हमला वेक्टर | अंतर्निहित तंत्र | प्राथमिक व्यावसायिक प्रभाव | आर्किटेक्चरल काउंटरमेजर |
|---|---|---|---|
| भौतिक स्टिकर ओवरले | वैध पोस्टर QR पर चिपकाया गया नकली लेबल | हमलावर डोमेन या प्रतिद्वंद्वी संबद्ध की ओर निर्देशित ट्रैफ़िक | छेड़छाड़-स्पष्ट सामग्री, नियमित ऑडिट और सत्यापित ऐप लिंक |
| पैरामीटर हेरफेर | सादा टेक्स्ट promoter_id या channel_id का संशोधन |
गलत तरीके से श्रेय दिया गया कमीशन भुगतान और गलत चैनल एनालिटिक्स | सर्वर-साइड क्रिप्टोग्राफ़िक टोकन हस्ताक्षर (HMAC-SHA256) |
| कोड स्क्रैपिंग और रीप्ले | स्थिर अभियान टोकन की प्रतिलिपि बनाकर कूपन फ़ोरम पर पोस्ट किया गया | क्षेत्र-बाहर, गैर-वृद्धिशील डिजिटल दावे | टोकन जीवनचक्र प्रबंधन, रीप्ले रोकथाम, और सर्वर-साइड नियम |
| स्वचालित क्लिक इनफ्लो | वेब रीडायरेक्ट एंडपॉइंट्स को ट्रिगर करने वाले स्क्रिप्टेड बॉट्स | तिरछी टॉप-ऑफ़-फनल रूपांतरण मेट्रिक्स | वेब-टियर दर सीमित करना और विसंगति टेलीमेट्री |
एक तीन-परतीय आर्किटेक्चर: भौतिक, परिवहन और पेलोड रक्षा
मोबाइल इंजीनियरिंग में एक आम गलत धारणा यह है कि क्रिप्टोग्राफ़िक URL हस्ताक्षर भौतिक QR-कोड प्रतिस्थापन को रोक सकते हैं। वास्तविकता में, यदि कोई हमलावर हमलावर-नियंत्रित डोमेन की ओर इशारा करने वाला एक नकली स्टिकर लगाता है, तो पीड़ित का डिवाइस कभी भी वैध ब्रांड के बुनियादी ढांचे को क्वेरी नहीं करता है। परिणामस्वरूप, एक व्यापक रक्षा के लिए तीन समन्वित परतों की आवश्यकता होती है:
+-------------------------------------------------------------------------+
|                   तीन-परतीय ऑफ़लाइन रेफरल रक्षा                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  परत 1: भौतिक अखंडता                                            |
|  - छेड़छाड़-स्पष्ट सबस्ट्रेट्स (विनाशकारी विनाइल, वॉइड-रिलीज़ टेप)    |
|  - संरक्षित बाड़े (ऐक्रेलिक फ्रेम, कांच के पीछे के डिस्प्ले)         |
|  - सार्वजनिक-सामना करने वाली संपत्तियों के लिए नियमित भौतिक निरीक्षण प्रोटोकॉल       |
|         |                                                               |
|         v                                                               |
|  परत 2: डोमेन-टू-ऐप एसोसिएशन और रूटिंग ट्रस्ट                    |
|  - आधिकारिक HTTPS डोमेन प्रदर्शित करने वाली स्पष्ट, उपयोगकर्ता-दृश्य ब्रांडिंग    |
|  - सत्यापित Apple यूनिवर्सल लिंक / Android ऐप लिंक                   |
|  - सुनिश्चित करता है कि छेड़छाड़ किए गए तीसरे पक्ष के डोमेन नेटिव ऐप को लागू नहीं कर सकते |
|         |                                                               |
|         v                                                               |
|  परत 3: पेलोड और टोकन अखंडता                                     |
|  - सर्वर-जनरेटेड क्रिप्टोग्राफ़िक टोकन (HMAC-SHA256 हस्ताक्षर)        |
|  - निगमन पर सर्वर-साइड हस्ताक्षर और टाइमस्टैम्प सत्यापन |
|  - अभियान जीवनचक्र नियंत्रण जो अनधिकृत टोकन पुन: उपयोग को रोकते हैं      |
|                                                                         |
+-------------------------------------------------------------------------+
परत 1: भौतिक अखंडता और निरीक्षण
भौतिक नियंत्रण लेबल-ओवरले हमलों को कम करते हैं। उच्च-मूल्य वाली खुदरा संपत्तियों को छेड़छाड़-स्पष्ट सामग्रियों का उपयोग करना चाहिए—जैसे विनाशकारी विनाइल लेबल जो हटाए जाने के प्रयास पर टुकड़े-टुकड़े हो जाते हैं—या सुरक्षात्मक कांच और डिजिटल डिस्प्ले टर्मिनल के पीछे बारकोड प्रदर्शित करना चाहिए। इन-स्टोर कर्मचारियों को यह सत्यापित करने के लिए समय-समय पर दृश्य निरीक्षण करना चाहिए कि प्रचार डिस्प्ले अपरिवर्तित हैं।
परत 2: सत्यापित ऐप लिंक के माध्यम से डोमेन-टू-ऐप एसोसिएशन और रूटिंग ट्रस्ट
जब कोई उपयोगकर्ता एक प्रामाणिक भौतिक बारकोड स्कैन करता है, तो सत्यापित एप्लिकेशन लिंकिंग तंत्र—जैसे Apple यूनिवर्सल लिंक और Android ऐप लिंक—सत्यापित डोमेन-टू-ऐप रूटिंग स्थापित करते हैं। सत्यापित डोमेन से HTTPS पर परोसे जाने वाली OS-सत्यापित एसोसिएशन फ़ाइलों (apple-app-site-association और assetlinks.json) के माध्यम से डोमेन एसोसिएशन को मान्य करके, ऑपरेटिंग सिस्टम इंस्टॉल किए गए उपयोगकर्ताओं को बिना किसी अप्रामाणिक मध्यवर्ती ब्राउज़र रीडायरेक्ट के सीधे निर्दिष्ट नेटिव एप्लिकेशन में रूट करता है। यदि किसी अप्रामाणिक तीसरे पक्ष के डोमेन की ओर निर्देशित एक धोखाधड़ी वाले स्टिकर को स्कैन किया जाता है, तो व्यापारी का नेटिव एप्लिकेशन लिंक को इंटरसेप्ट नहीं करेगा, जिससे सुरक्षा-जागरूक उपयोगकर्ताओं को ब्राउज़र एड्रेस बार में डोमेन बेमेल पहचानने की अनुमति मिलेगी।
परत 3: सर्वर-साइड हस्ताक्षर सत्यापन के माध्यम से पेलोड अखंडता
मध्यस्थों को क्वेरी पैरामीटर को संशोधित करने से रोकने के लिए, रेफरल लिंक को नंगे सादे टेक्स्ट स्ट्रिंग्स के बजाय हस्ताक्षरित टोकन को एन्कोड करना चाहिए। एक सुरक्षित एट्रिब्यूशन सेवा एक सर्वर-साइड गुप्त कुंजी का उपयोग करके चैनल पहचानकर्ता, अभियान पैरामीटर और जारी करने के टाइमस्टैम्प को बांधने वाला एक HMAC-SHA256 हस्ताक्षर उत्पन्न करती है:
जब लिंक खोला जाता है, तो प्राप्त करने वाला वेब सर्वर सर्वर-साइड गुप्त कुंजी का उपयोग करके हस्ताक्षर को सत्यापित करता है। यदि कोई विरोधी किसी अलग संबद्ध खाते को प्रतिस्थापित करने के लिए pid=rep_4401 को संशोधित करता है, तो हस्ताक्षर विफल हो जाता है और एट्रिब्यूशन क्रेडिट से इनकार कर दिया जाता है। गतिशील स्क्रीन डिस्प्ले के लिए, टोकन में कम समय-से-जीवित (TTL) शामिल हो सकता है; स्थिर मुद्रित सामग्री (जैसे स्थायी स्टोर पोस्टर) के लिए, सर्वर अभियान-स्तर की वैधता खिड़कियां और स्थिति जांच लागू करते हैं।
// क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित ऑफ़लाइन रेफरल टोकन को मान्य करने के लिए उदाहरणात्मक सर्वर-साइड कार्यान्वयन।
// उत्पादन में, यह तर्क एक प्रमाणित बैकएंड सेवा या इनजेशन गेटवे पर निष्पादित होता है
// ताकि सममित गुप्त कुंजी को गोपनीय रखा जा सके और क्लाइंट बाइनरी के भीतर जोखिम से बचा जा सके।

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    /// सुरक्षित रूप से संग्रहीत सर्वर-साइड मास्टर कुंजी के साथ सत्यापनकर्ता को प्रारंभ करता है
    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    /// आने वाले रेफरल अनुरोध के HMAC-SHA256 हस्ताक्षर और वैधता विंडो को सत्यापित करता है
    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        // विहित एट्रिब्यूशन दावों को निकालें
        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        // 1. यदि कोई समाप्ति विंडो कॉन्फ़िगर की गई है, तो टोकन की ताजगी सत्यापित करें
        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 { // समाप्त या भविष्य-दिनांकित टोकन को अस्वीकार करता है
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        // 2. विहित संदेश स्ट्रिंग का पुनर्निर्माण करें: "cid={cid}&pid={pid}&ts={ts}"
        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        // 3. CryptoKit का उपयोग करके क्रिप्टोग्राफ़िक निरंतर-समय सत्यापन
        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}

private extension Data {
    /// हेक्साडेसिमल प्रतिनिधित्व को कच्चे डेटा बाइट्स में बदलने के लिए सहायक
    init?(hexString: String) {
        let len = hexString.count / 2
        var data = Data(capacity: len)
        var index = hexString.startIndex
        for _ in 0..<len {
            let nextIndex = hexString.index(index, offsetBy: 2)
            if let byte = UInt8(hexString[index..<nextIndex], radix: 16) {
                data.append(byte)
            } else {
                return nil
            }
            index = nextIndex
        }
        self = data
    }
}
डाउनस्ट्रीम मोबाइल अधिग्रहण और इंस्टॉल-बाउंड्री संदर्भ
जबकि सर्वर-साइड पैरामीटर हस्ताक्षर आने वाले रेफरल लिंक की अखंडता को सत्यापित करता है, मोबाइल उपयोगकर्ता अधिग्रहण एक अलग आर्किटेक्चरल चुनौती पेश करता है: जब संभावित ग्राहक के पास नेटिव एप्लिकेशन इंस्टॉल नहीं होता है, तो ऑफ़लाइन एट्रिब्यूशन का प्रबंधन करना।
एक ऑफ़लाइन अधिग्रहण फ़नल में, इन-स्टोर प्रचार पोस्टर का सामना करने वाला ग्राहक अक्सर पहली बार आने वाला आगंतुक होता है। यदि उपयोगकर्ता एप्लिकेशन इंस्टॉल किए बिना एक सत्यापित रेफरल QR कोड स्कैन करता है, तो ऑपरेटिंग सिस्टम अनुरोध को मोबाइल वेब फ़ॉलबैक पर रूट करता है।
+-------------------------------------------------------------------------+
|              अलग ऑफ़लाइन अधिग्रहण इंस्टॉल यात्रा               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ भौतिक खुदरा टचपॉइंट: प्रामाणिक इन-स्टोर QR कोड ]             |
|         |                                                               |
|         |-- (ग्राहक मोबाइल कैमरे के साथ कोड स्कैन करता है)                    |
|         v                                                               |
|  [ वैध HTTPS वेब लैंडिंग पेज ]                                  |
|         |                                                               |
|         |-- (सर्वर इनजेशन टोकन हस्ताक्षर और स्थिति को मान्य करता है)       |
|         v                                                               |
|  [ उपयोगकर्ता डाउनलोड CTA के माध्यम से ऐप स्टोर / Google Play पर निर्देशित होता है ]           |
|         |                                                               |
|         v                                                               |
|  [ स्टोर इंस्टॉलेशन बैरियर: मानक स्टोर प्रवाह स्वचालित रूप से             |
|    पहले लॉन्च पर मनमाना वेब संदर्भ का पुनर्निर्माण नहीं करता है ]    |
|         |                                                               |
|         v                                                               |
|  [ एप्लिकेशन कोल्ड बूट: पहला लॉन्च निष्पादन ]                      |
|         |                                                               |
|         v                                                               |
|  [ डिफर्ड डीप लिंकिंग इंजन: सर्वर-सहायता प्राप्त सिग्नल मिलान ]      |
|         |                                                               |
|         v                                                               |
|  [ योग्य संदर्भ बहाल: ऐप एट्रिब्यूशन और रूटिंग तर्क लागू करता है ] |
|                                                                         |
+-------------------------------------------------------------------------+
जब उपयोगकर्ता मोबाइल वेब लैंडिंग पेज से Apple ऐप स्टोर या Google Play स्टोर पर नेविगेट करता है, तो मानक स्टोर इंस्टॉलेशन प्रवाह स्वचालित रूप से पूर्ण मूल वेब URL और मनमाने अभियान संदर्भ को पहले लॉन्च पर फिर से नहीं बनाते हैं; प्लेटफ़ॉर्म-विशिष्ट रेफरर तंत्र सीमित इंस्टॉल मेटाडेटा को उजागर कर सकते हैं।
ग्राहकों को मैन्युअल रूप से भौतिक कूपन कोड (आमंत्रण कोड दर्ज करने की आवश्यकता नहीं) टाइप करने के लिए मजबूर किए बिना इस इंस्टॉल सीमा को पार करने के लिए, इंजीनियरिंग टीमें डिफर्ड डीप लिंकिंग (DDL) आर्किटेक्चर तैनात करती हैं। Branch, AppsFlyer, Adjust, या Opoinstall जैसे प्लेटफ़ॉर्म सर्वर-सहायता प्राप्त मिलान का उपयोग करके पहले-लॉन्च एप्लिकेशन प्रोफाइल के साथ प्री-इंस्टॉल वेब क्लिक मेटाडेटा को जोड़ते हैं।
प्रदाता के आधार पर, ऑफ़लाइन एट्रिब्यूशन आर्किटेक्चर में शामिल हो सकते हैं:
- चैनल और स्रोत सत्यापन: एट्रिब्यूशन प्लेटफ़ॉर्म स्टोर रीडायरेक्ट से पहले अभियान मेटाडेटा को कैश करते हुए, वेब टियर पर मान्य प्रचार मापदंडों का इनजेशन करते हैं।
- कोल्ड बूट पैरामीटर बहाली: पहले लॉन्च पर, मोबाइल क्लाइंट SDK कैश किए गए रेफरल पेलोड को पुनः प्राप्त करने के लिए एट्रिब्यूशन बैकएंड को क्वेरी करता है, जिससे एप्लिकेशन को भौतिक स्टोर चैनल का श्रेय देने और प्रासंगिक ऑनबोर्डिंग प्रचार प्रदर्शित करने की अनुमति मिलती है।
- प्रदाता-विशिष्ट विसंगति टेलीमेट्री: कुछ एट्रिब्यूशन और माप प्लेटफ़ॉर्म असामान्य ट्रैफ़िक पैटर्न या समय विसंगतियों का पता लगाने के लिए विशेष निगरानी प्रदान करते हैं, जिसमें विक्रेता कार्यान्वयन के आधार पर विशिष्ट पहचान नियम होते हैं।
Opoinstall होमपेज पर प्लेटफ़ॉर्म प्रलेखन के अनुसार, यह डिफर्ड पैरामीटर बहाली ढांचा 98% तक योग्य उदाहरणों में प्रारंभिक कोल्ड बूट के साथ प्री-इंस्टॉल क्लिक मेटाडेटा को जोड़ सकता है, जो मैन्युअल प्रचार कोड के लिए एक स्वचालित विकल्प प्रदान करता है।
भौतिक प्रदर्शन सावधानियों को सर्वर-साइड URL हस्ताक्षर सत्यापन और विश्वसनीय डिफर्ड पैरामीटर बहाली के साथ जोड़कर, संगठन भौतिक-दुनिया की खोज को डिजिटल एप्लिकेशन जीवनचक्र से अधिक विश्वसनीय और सुरक्षित रूप से जोड़ने में मदद कर सकते हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
FTC ने QR कोड के संबंध में किस खतरे पर प्रकाश डाला?
क्या क्रिप्टोग्राफ़िक हस्ताक्षर भौतिक QR-कोड प्रतिस्थापन को रोक सकते हैं?
मोबाइल एप्लिकेशन ऐप स्टोर इंस्टॉल के दौरान रेफरल संदर्भ को कैसे संरक्षित करते हैं?
सुरक्षा और विकास आर्किटेक्ट्स के लिए मुख्य निष्कर्ष
नकली पार्किंग मीटर QR कोड के संबंध में FTC की चेतावनी एक आवश्यक सुरक्षा वास्तविकता पर जोर देती है: भौतिक सार्वजनिक स्थान अविश्वसनीय वातावरण हैं। जैसे-जैसे संगठन खुदरा स्थानों और सार्वजनिक कार्यक्रमों में ऑफ़लाइन मार्केटिंग और रेफरल अभियानों का विस्तार करते हैं, अप्रामाणिक स्थिर लिंक कमजोरियां पेश करते हैं।
सॉफ़्टवेयर आर्किटेक्ट्स और विकास लीडर्स के लिए, ऑफ़लाइन एट्रिब्यूशन को सुरक्षित करने के लिए एक एकीकृत, बहु-स्तरीय रणनीति की आवश्यकता होती है। भौतिक संपत्तियों में छेड़छाड़-स्पष्ट डिज़ाइन शामिल होना चाहिए, मोबाइल लिंक को डोमेन विश्वास बनाए रखने के लिए सत्यापित ऐप-लिंकिंग प्रोटोकॉल का लाभ उठाना चाहिए, और पैरामीटर अखंडता को सर्वर-साइड क्रिप्टोग्राफ़िक हस्ताक्षरों का उपयोग करके सुरक्षित किया जाना चाहिए। इन सुरक्षा उपायों को मजबूत डिफर्ड डीप लिंकिंग और ट्रैफ़िक निगरानी के साथ जोड़कर, इंजीनियरिंग टीमें लचीले ऑफ़लाइन ग्राहक अधिग्रहण पाइपलाइन बना सकती हैं जो वास्तविक दुनिया के खतरों का सामना करती हैं।
संदर्भ
-
फेडरल ट्रेड कमीशन। (2026)। उपभोक्ता अलर्ट: कहीं पार्क किए गए QR कोड को देख रहे हैं? इसे अभी स्कैन न करें…!. FTC उपभोक्ता सलाह। https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9। (2026)। QR कोड घोटाले वापस आ गए हैं। सुरक्षित रहने का तरीका यहाँ दिया गया है. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
एसोसिएटेड प्रेस। (2026)। यात्रा घोटाले पहचानना कठिन होता जा रहा है। सुरक्षित रहने का तरीका यहाँ दिया गया है. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple डेवलपर। (2026)। अपने ऐप में यूनिवर्सल लिंक का समर्थन करना. Apple प्रलेखन। https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android डेवलपर्स। (2026)। Android ऐप लिंक सत्यापित करें. Android प्रलेखन। https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall। (2026)। डिफर्ड डीप लिंकिंग और पैरामीटराइज्ड ऐप इंस्टॉलेशन अवलोकन. https://www.opoinstall.com/
Share this article