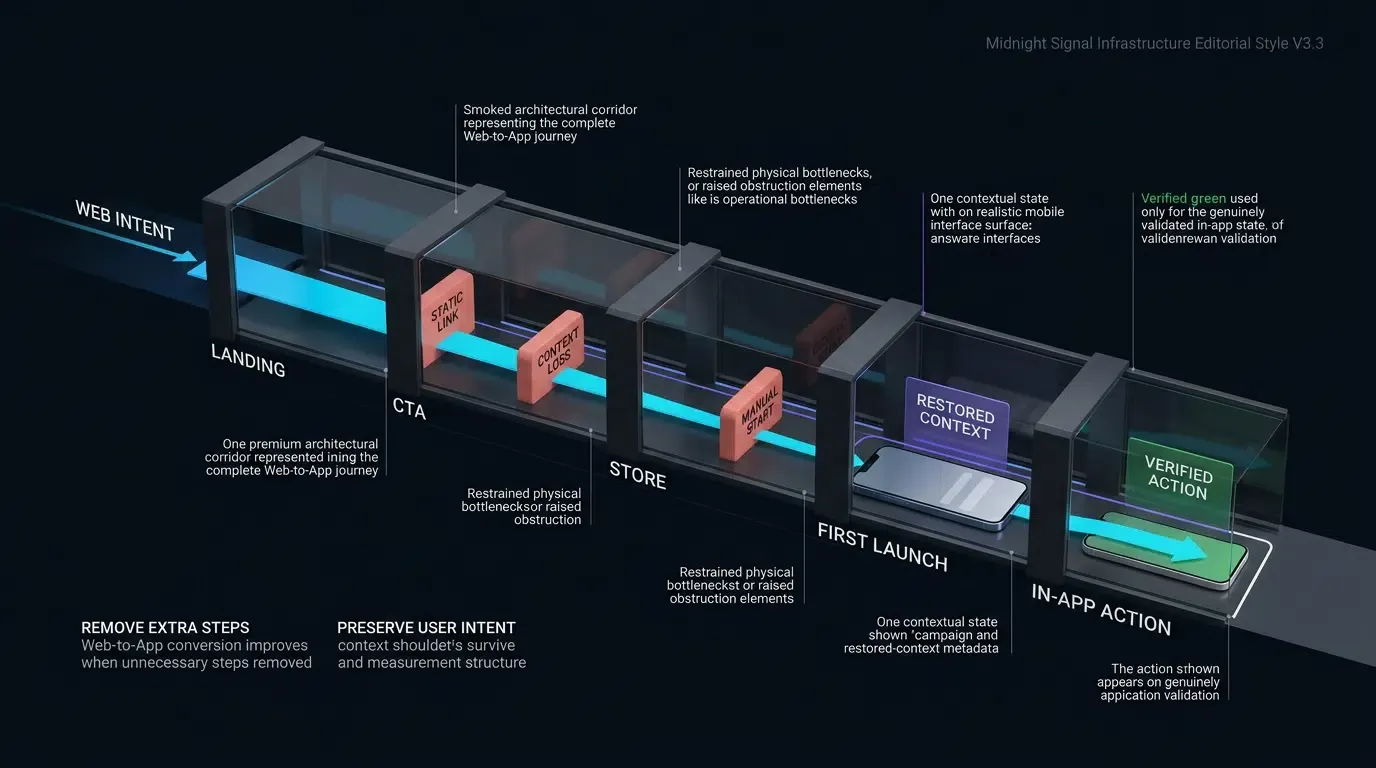
डीप लिंक्स मोबाइल ऐप एंगेजमेंट (जुड़ाव) कैसे बढ़ाते हैं? डीप लिंक्स नेविगेशन में आने वाली बाधाओं को कम करके और पुनः सक्रिय हुए उपयोगकर्ताओं को सीधे प्रासंगिक इन-ऐप गंतव्यों—जैसे छोड़े गए कार्ट, व्यक्तिगत प्रमोशन, या विशिष्ट सामग्री—तक पहुँचाकर ऐप एंगेजमेंट को बेहतर बना सकते हैं। यह मैन्युअल इन-ऐप खोज को समाप्त करता है और रूपांतरण (कन्वर्जन) व रिटेंशन को बेहतर बनाने के लिए परीक्षण योग्य अवसर पैदा करता है।
ऐप एंगेजमेंट में पूरे जीवनचक्र के दौरान मोबाइल एप्लिकेशन के भीतर उपयोगकर्ता के इंटरैक्शन की आवृत्ति, गहराई और अवधि शामिल होती है। रीमार्केटिंग अभियानों में कॉन्टेक्स्टुअल डीप लिंक्स का लाभ उठाने से सुप्त उपयोगकर्ताओं को वेब, मैसेजिंग और ईमेल टचप्वाइंट से सामान्य होम स्क्रीन के बजाय सीधे लक्षित इन-ऐप सामग्री तक पहुँचाकर ऐप एंगेजमेंट को समर्थन मिलता है।
| शब्द | परिभाषा | संबंधित इकाई | खोज आशय (Search Intent) |
|---|---|---|---|
| ऐप एंगेजमेंट | समय के साथ मोबाइल एप्लिकेशन के भीतर उपयोगकर्ता के इंटरैक्शन की गहराई और आवृत्ति। | उपयोगकर्ता रिटेंशन | सूचनात्मक / वाणिज्यिक |
| वेब टू ऐप | वेब विज़िटर्स को नेटिव मोबाइल एप्लिकेशन व्यू में बदलने की प्रक्रिया। | मोबाइल डीप लिंकिंग | सूचनात्मक |
| रीमार्केटिंग | लक्षित अभियानों के माध्यम से छूटे हुए या सुप्त उपयोगकर्ताओं को पुनः जोड़ने की रणनीतिक प्रक्रिया। | लाइफसाइकिल मार्केटिंग | सूचनात्मक |
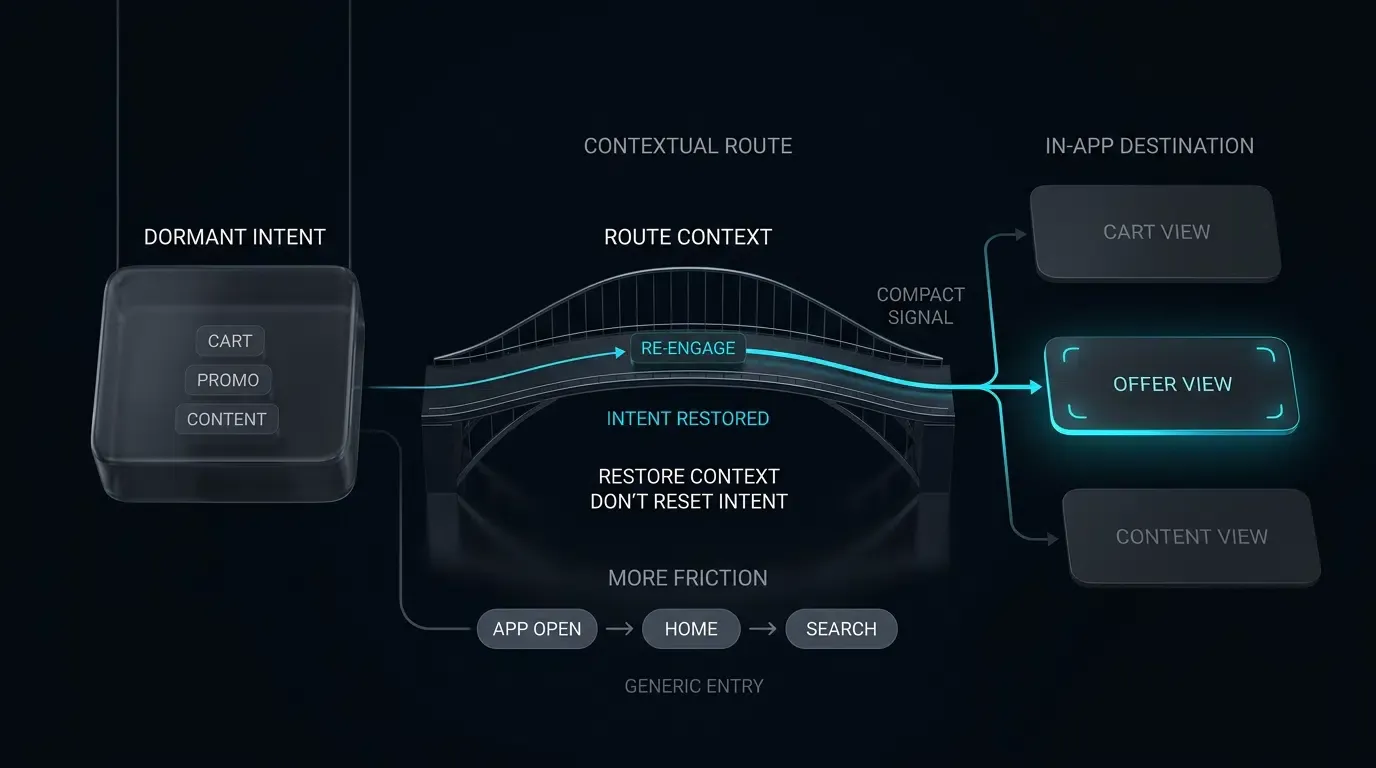
कॉन्टेक्स्टुअल डीप लिंकिंग रीमार्केटिंग घर्षण को कैसे कम कर सकती है
स्थिर संदेश (Static Messaging) की अक्षमता: मेन मेनू ड्रॉप-ऑफ अभियान ROI को कैसे नुकसान पहुँचाता है
मोबाइल मार्केटिंग अभियान अक्सर छूटे हुए या सुप्त उपयोगकर्ताओं को फिर से जोड़ने में कम कन्वर्जन दर से जूझते हैं। इस खराब प्रदर्शन का एक कारण रीमार्केटिंग संदेशों में स्थिर, गैर-संदर्भित (non-contextual) लिंक्स का उपयोग हो सकता है। जब कोई ई-कॉमर्स प्लेटफ़ॉर्म किसी आइटम पर 20% छूट की घोषणा करने वाला SMS भेजता है जिसे उपयोगकर्ता ने पहले ब्राउज़ किया था, और उस उपयोगकर्ता को एक सामान्य ऐप होम स्क्रीन या ऐप स्टोर प्रोडक्ट पेज पर निर्देशित किया जाता है, तो इससे तुरंत घर्षण (friction) पैदा होता है।
ऐप को मुख्य लॉबी में खोलने पर, उपयोगकर्ता को जटिल श्रेणी पदानुक्रमों के माध्यम से मैन्युअल रूप से नेविगेट करना पड़ता है, खोज फ़ील्ड का पता लगाना पड़ता है, और अभियान में उल्लिखित विशिष्ट उत्पाद की पुनः पहचान करनी पड़ती है। प्रत्येक मैन्युअल नेविगेशन चरण संज्ञानात्मक भार (cognitive load) और घर्षण बढ़ाता है, जिससे चेकआउट फनल तक पहुँचने से पहले उपयोगकर्ता के बाहर निकलने की संभावना बढ़ जाती है। सामान्य प्रवेश बिंदुओं पर उपयोगकर्ताओं को उतारकर, ग्रोथ टीमें अभियान की प्रासंगिकता को कम करने, ग्राहक अधिग्रहण लागत (CAC) को बढ़ाने, और अपने लाइफसाइकिल मार्केटिंग बजट की परिचालन दक्षता को कम करने का जोखिम उठाती हैं।
ब्रॉडकास्ट रीटारगेटिंग से आशय-संरक्षक डीप लिंक्स (Intent-Preserving Deep Links) की ओर संक्रमण
जुड़ाव को अनुकूलित करने के लिए, ग्रोथ टीमें सामान्य ब्रॉडकास्ट संदेशों से हटकर आशय-संरक्षक डीप लिंकिंग आर्किटेक्चर को अपना सकती हैं। सभी पुन: जुड़ाव ट्रैफ़िक को सामान्य ऐप लॉन्च के रूप में मानने के बजाय, कॉन्टेक्स्टुअल डीप लिंकिंग अभियान के URL में विशिष्ट गंतव्य मार्ग और पैरामीटर पेलोड को एम्बेड करती है।
जब कोई निष्क्रिय उपयोगकर्ता किसी ईमेल, SMS, या वेब बैनर के भीतर कॉन्टेक्स्टुअल लिंक पर टैप करता है, तो अंतर्निहित ऑपरेटिंग सिस्टम अनुरोध को सीधे नेटिव एप्लिकेशन में रूट करता है जहाँ सत्यापित लिंक समर्थित होते हैं। मोबाइल SDK आने वाले आशय (intent) को इंटरसेप्ट करता है, एम्बेडेड पैरामीटर्स (जैसे scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef) को पार्स करता है, और उपयोगकर्ता को स्वचालित रूप से संबंधित उत्पाद या चेकआउट स्क्रीन पर ले जाता है। OpoInstall, एक मोबाइल एट्रिब्यूशन और डीप लिंकिंग प्लेटफ़ॉर्म, मार्केटिंग टीमों को गतिशील रूटिंग लिंक उत्पन्न करने में सक्षम बनाता है जो बाहरी वेब और मैसेजिंग टचप्वाइंट को नेटिव इन-ऐप दृश्यों के साथ जोड़ते हैं।
पुनः जुड़ाव फनल के लिए परिचालन मीट्रिक के रूप में टाइम-टू-कंटेंट का मूल्यांकन
लाइफसाइकिल मार्केटिंग में, उपयोगकर्ता का ध्यान बहुत जल्दी भटकता है। एक उपयोगी उत्पाद-परिभाषित परिचालन मीट्रिक है टाइम-टू-कंटेंट (
गैर-संदर्भित अभियानों में,
होम स्क्रीन घर्षण उपयोगकर्ता पुनः सक्रियण फनल को कैसे खराब करता है
परित्याग मथने (Abandonment Churn) का विश्लेषण: अभियान क्लिक से जटिल इन-ऐप खोज तक
डायरेक्ट रूटिंग के परिचालन मूल्य को समझने के लिए, मानक बनाम डीप-लिंक्ड पुनः सक्रियण फनल में उपयोगकर्ता पथ का मूल्यांकन करें:
-
मानक रीमार्केटिंग फनल (उच्च घर्षण):
- ट्रिगर: उपयोगकर्ता छोड़े गए कार्ट आइटम के लिए प्रचार SMS लिंक पर टैप करता है।
- लॉन्च: OS ऐप खोलता है; ऐप एक कोल्ड स्टार्ट निष्पादित करता है और डिफ़ॉल्ट होम लॉबी प्रस्तुत करता है।
- खोज: उपयोगकर्ता अपने पिछले कार्ट को खोजने का प्रयास करता है या आइटम खोजने के लिए इन-ऐप खोज का उपयोग करता है।
- परित्याग बिंदु: यदि खोज विफल हो जाती है या नेविगेशन में कई टैप लगते हैं, तो उपयोगकर्ता सत्र से बाहर निकल जाता है।
- परिणाम: उच्च ड्रॉप-ऑफ जोखिम, खोया हुआ रूपांतरण, कम अभियान दक्षता।
-
कॉन्टेक्स्टुअल डीप-लिंक्ड फनल (कम घर्षण):
- ट्रिगर: उपयोगकर्ता एम्बेडेड रूटिंग टोकन वाले सत्यापित यूनिवर्सल लिंक या ऐप लिंक पर टैप करता है।
- लॉन्च: OS डोमेन एसोसिएशन को सत्यापित करता है और नेटिव ऐप को सीधे खोलता है।
- रूट निष्कर्षण: ऐप SDK पेलोड को इंटरसेप्ट करता है और मान्य पैरामीटर्स को नेविगेशन राउटर तक पहुँचाता है।
- सीधी डिलीवरी: ऐप लागू प्रचार छूट के साथ पूर्व-पॉप्युलेटेड चेकआउट स्क्रीन प्रस्तुत करता है।
- परिणाम: तत्काल मूल्य वितरण, सुव्यवस्थित रूपांतरण पथ, बेहतर उपयोगकर्ता अनुभव।
कॉन्टेक्स्टुअल मोमेंटम को संरक्षित करना: उपयोगकर्ताओं को कार्ट, छूट, और सहेजी गई स्थितियों तक पहुँचाना
सुप्त उपयोगकर्ता तब सबसे प्रभावी ढंग से फिर से जुड़ते हैं जब उन्हें व्यक्तिगत, उच्च-प्रासंगिकता वाले संदर्भ प्रस्तुत किए जाते हैं। प्रमुख पुनः जुड़ाव परिदृश्य जहाँ डीप लिंकिंग आशय को संरक्षित करती है, उनमें शामिल हैं:
- कार्ट रिकवरी: उपयोगकर्ताओं को उनके सहेजे गए कार्ट तक सीधे ले जाना, जिसमें सक्रिय डिस्काउंट टोकन लागू हों, और बीच के उत्पाद कैटलॉग पृष्ठों को बायपास करना।
- व्यक्तिगत सामग्री अनुशंसाएँ: स्ट्रीमिंग या मीडिया ग्राहकों को सीधे विशिष्ट वीडियो एपिसोड, ऑडियो प्लेलिस्ट या समाचार लेखों तक निर्देशित करना।
- समय-संवेदनशील इवेंट एक्सेस: गेमिंग या लाइव-इवेंट उपयोगकर्ताओं को सीधे सक्रिय टूर्नामेंट लॉबी या सीमित समय के प्रचार मोडल तक ले जाना।
- वित्तीय और खाता अलर्ट: सुरक्षा SMS अलर्ट से फिनटेक उपयोगकर्ताओं को सुरक्षित बायोमेट्रिक प्रमाणीकरण के बाद सीधे विशिष्ट लेनदेन सत्यापन स्क्रीन तक ले जाना।
क्रॉस-चैनल वेकअप के दौरान कोल्ड लॉन्च बनाम बैकग्राउंड रिज्यूमे को संभालना
मोबाइल ऑपरेटिंग सिस्टम एप्लिकेशन की रनटाइम स्थिति के आधार पर डीप लिंक पेलोड को अलग-अलग तरीके से डिलीवर करते हैं:
- वार्म रिज्यूमे (बैकग्राउंड स्थिति): एप्लिकेशन वर्तमान में सिस्टम मेमोरी में निलंबित है। जब उपयोगकर्ता डीप लिंक पर टैप करता है, तो OS मौजूदा कार्य को फोरग्राउंड में लाता है और लाइफसाइकिल डेलीगेट्स (Android पर
onNewIntent, iOS परscene(_:openURLContexts:)याscene(_:continue:)) के माध्यम से URL आशय डिलीवर करता है। ऐप राउटर एप्लिकेशन स्थिति को पुनः प्रारंभ किए बिना सक्रिय व्यू कंट्रोलर को ट्रांज़िशन करता है। - कोल्ड स्टार्ट (समाप्त स्थिति): एप्लिकेशन प्रक्रिया नहीं चल रही है। OS प्रक्रिया मेमोरी आवंटित करता है, एप्लिकेशन क्लास को इनिशियलाइज़ करता है, और रूट एक्टिविटी या सीन डेलीगेट को लॉन्च आशय डिलीवर करता है। क्लाइंट आर्किटेक्चर को प्रारंभिक स्टार्टअप के दौरान रूटिंग पेलोड को कैप्चर और पर्सिस्ट करना चाहिए, आवश्यक निर्भरता इंजेक्शन (dependency injections) को पूरा करना चाहिए, और प्राथमिक UI पदानुक्रम तैयार होने के बाद लक्ष्य दृश्य पर नेविगेट करना चाहिए।
अनइंस्टॉल किए गए उपयोगकर्ताओं को फिर से जोड़ने में डेफ़र्ड डीप लिंकिंग की भूमिका
रीमार्केटिंग में एक महत्वपूर्ण चुनौती तब आती है जब किसी सुप्त उपयोगकर्ता ने मोबाइल एप्लिकेशन को अनइंस्टॉल कर दिया हो। मानक कस्टम URI स्कीमा अनइंस्टॉल किए गए उपकरणों पर पूरी तरह से विफल हो जाते हैं, जिसके परिणामस्वरूप डेड-एंड ब्राउज़र त्रुटियाँ होती हैं।
डेफ़र्ड डीप लिंकिंग इस सीमा को संबोधित करती है। जब कोई अनइंस्टॉल किया गया उपयोगकर्ता अभियान लिंक पर क्लिक करता है, तो रूटिंग इंजन ब्राउज़र को उचित ऐप स्टोर पर निर्देशित करता है जबकि एट्रिब्यूशन सर्वर पर इच्छित गंतव्य पैरामीटर्स को कैप्चर करता है। जब उपयोगकर्ता पहली बार ऐप डाउनलोड और लॉन्च करता है, तो OpoInstall SDK एट्रिब्यूशन बैकएंड को क्वेरी करता है, कैश्ड पैरामीटर्स को पुनः प्राप्त करता है, और ऐप को पहली बार लॉन्च पर दृश्य बहाली (scene restoration) करने में सक्षम बनाता है, जहाँ यह तैनात एट्रिब्यूशन सिस्टम द्वारा समर्थित है और प्लेटफ़ॉर्म गोपनीयता नीतियों द्वारा अनुमत है।
वेब-टू-ऐप, SMS, और ईमेल रीमार्केटिंग के लिए आर्किटेक्चरल पाथवे
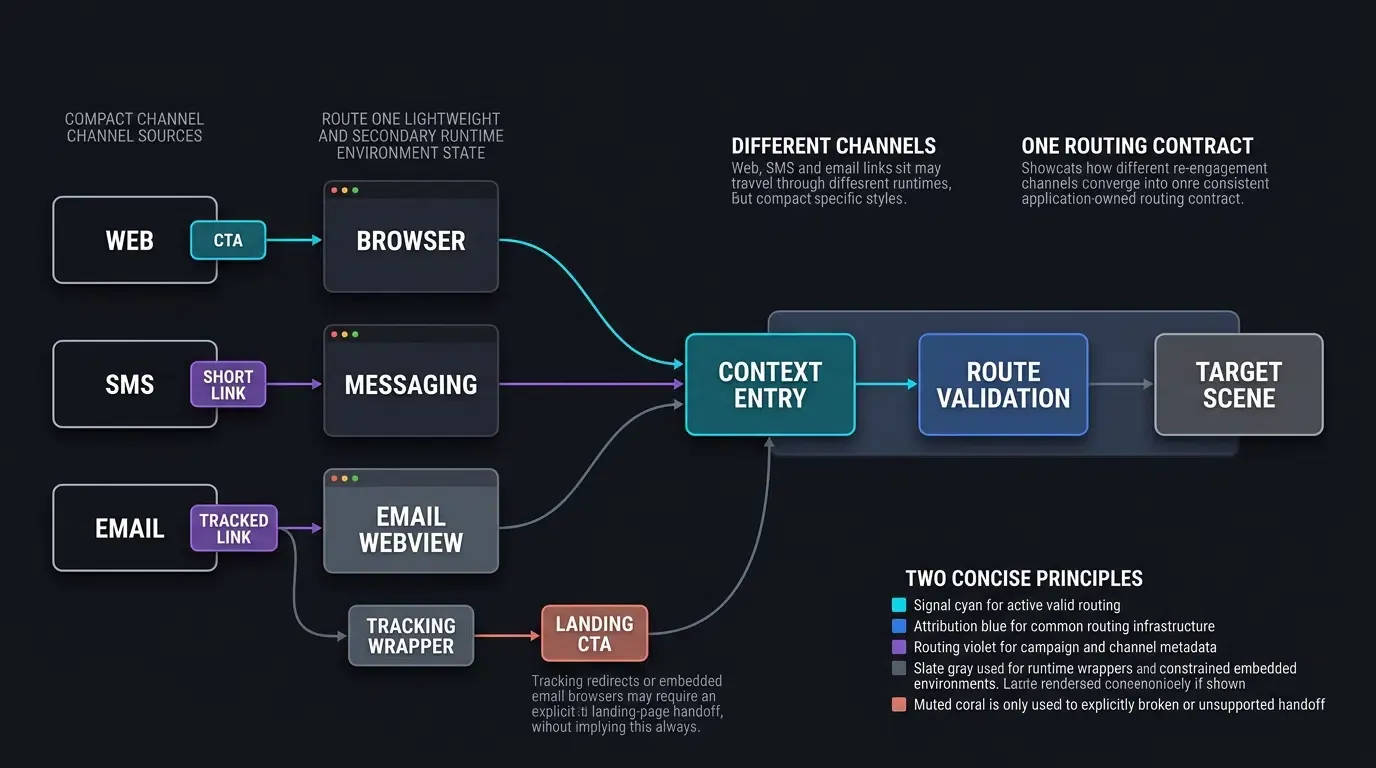
वेब-टू-ऐप इंटरसेप्शन: उच्च-ट्रैफ़िक मोबाइल वेब पृष्ठों पर कॉन्टेक्स्टुअल बैनर तैनात करना
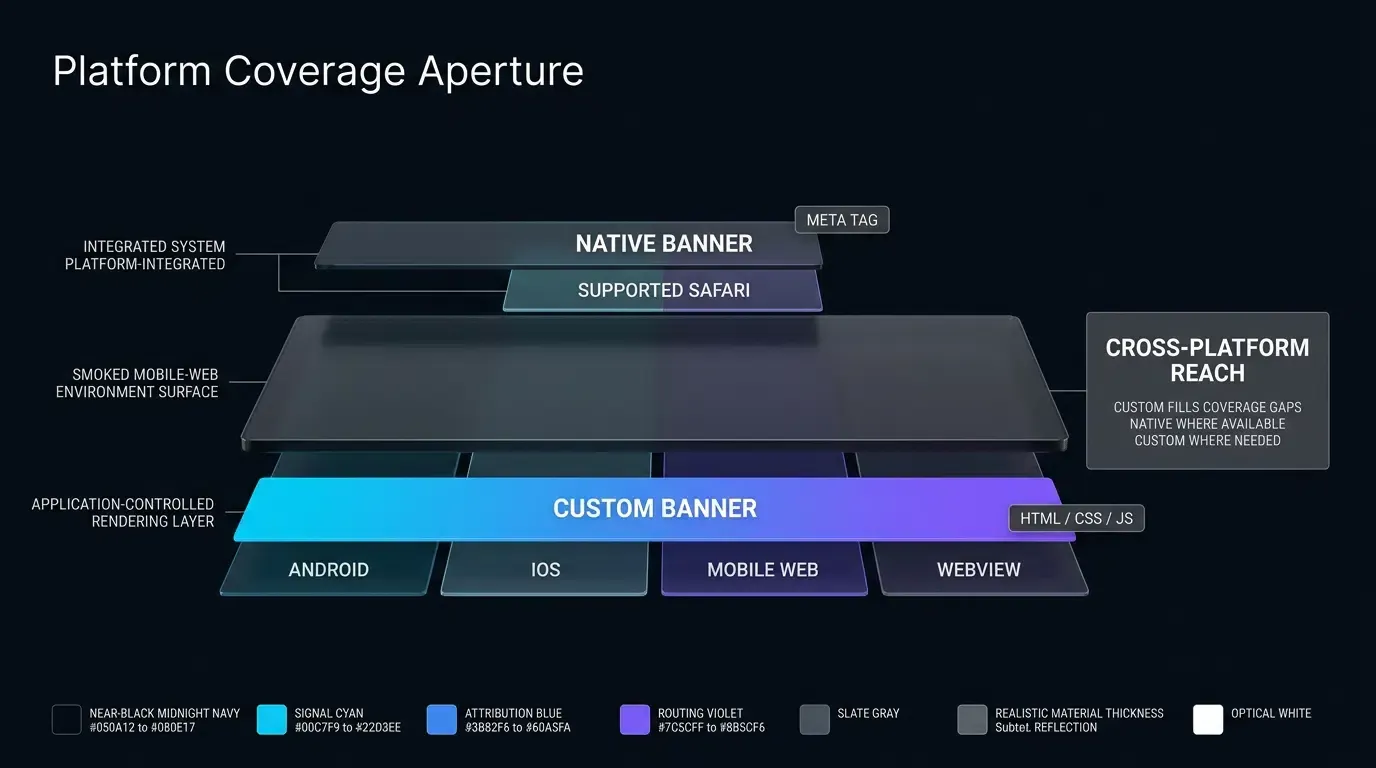
कई सुप्त ऐप उपयोगकर्ता मोबाइल वेब ब्राउज़र (जैसे सफारी या क्रोम) के माध्यम से ब्रांडों के साथ बातचीत करते हैं जब वे Google पर खोज कर रहे होते हैं या सोशल मीडिया लिंक पर टैप करते हैं। ग्रोथ टीमें इन वेब विज़िटर्स को नेटिव ऐप में बदलने के लिए मोबाइल लैंडिंग पृष्ठों पर कॉन्टेक्स्टुअल वेब-टू-ऐप रूटिंग तैनात कर सकती हैं।
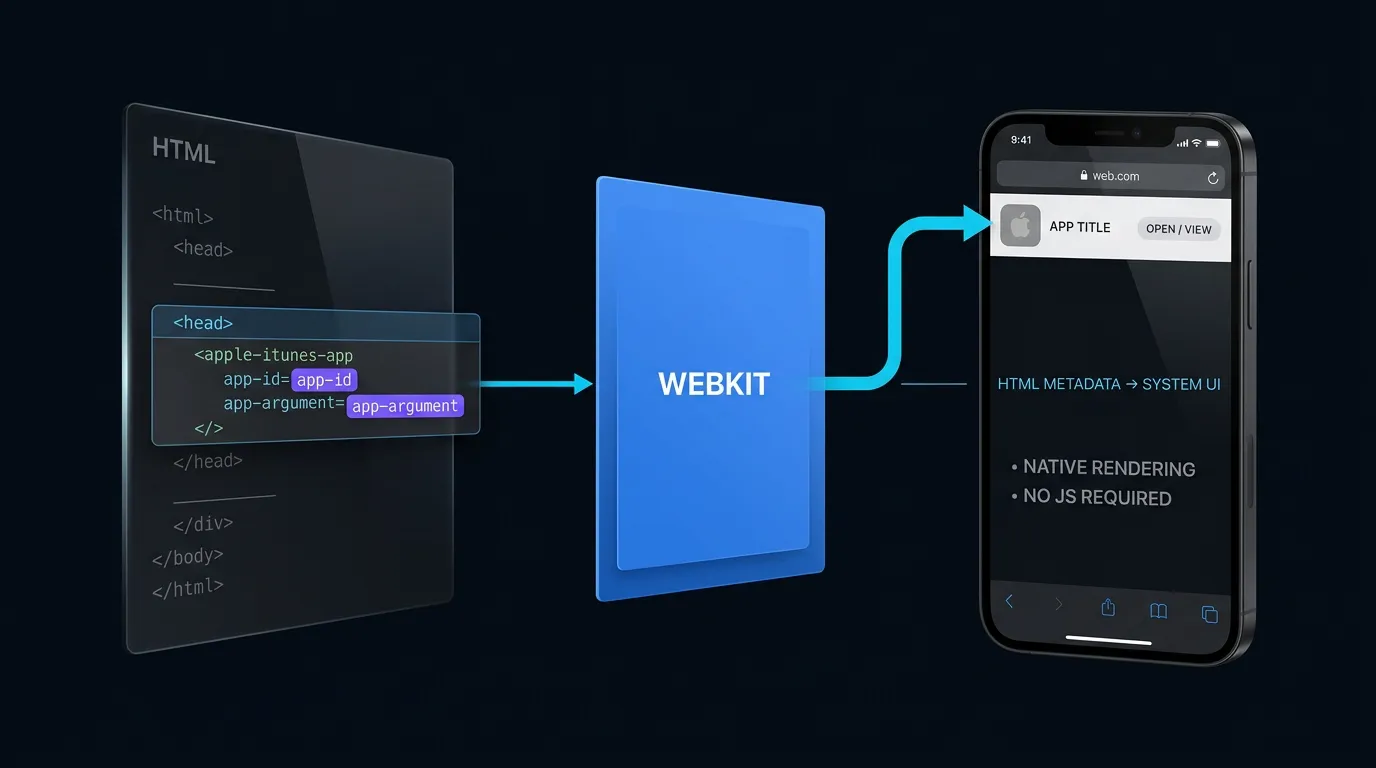
क्लाइंट-साइड जावास्क्रिप्ट या डायनामिक स्मार्ट ऐप बैनर का उपयोग करके, वेब पेज मोबाइल वातावरण का पता लगाता है और एक इंटरैक्टिव प्रॉम्प्ट प्रस्तुत करता है। जब उपयोगकर्ता बैनर पर टैप करता है, तो स्क्रिप्ट नेटिव यूनिवर्सल लिंक या ऐप लिंक को इनवोक करती है, जिससे उपयोगकर्ता का वर्तमान ब्राउज़िंग संदर्भ (जैसे कि देखा जा रहा विशिष्ट उत्पाद SKU) नेटिव एप्लिकेशन में स्थानांतरित हो जाता है।
SMS और मैसेजिंग वर्कफ़्लो: डीप लिंक्स को छोटे ट्रैकिंग URL में समाहित करना
SMS और डायरेक्ट मैसेजिंग चैनल (जैसे व्हाट्सएप, लाइन, या RCS) उच्च-CTR रीमार्केटिंग टचप्वाइंट का प्रतिनिधित्व करते हैं। हालाँकि, वर्ण सीमा और दृश्य सौंदर्य के लिए मार्केटिंग टीमों को लंबे पैरामीटर स्ट्रिंग्स को ब्रांडेड छोटे URL (जैसे https://brand.link/spring24) में समाहित करने की आवश्यकता होती है।
जब संभव हो, सत्यापित यूनिवर्सल लिंक या एंड्रॉइड ऐप लिंक डोमेन का उपयोग उपयोगकर्ता-सामने वाले गंतव्य के रूप में करें। यदि ट्रैकिंग या शॉर्ट-लिंक रीडायरेक्ट लेयर की आवश्यकता है, तो प्रत्येक लक्षित OS, ब्राउज़र और मैसेजिंग रनटाइम के विरुद्ध रीडायरेक्ट-चेन व्यवहार को सत्यापित करें, बजाय इसके कि यह मान लिया जाए कि सत्यापित URL पर HTTP रीडायरेक्ट हमेशा एक स्वचालित नेटिव ऐप हैंडऑफ़ उत्पन्न करेगा।
ईमेल पुनः जुड़ाव: ईमेल क्लाइंट इन-ऐप वेबव्यू और यूनिवर्सल लिंक हैंडऑफ़ को नेविगेट करना
ईमेल रीमार्केटिंग ईमेल सेवा प्रदाता (ESP) क्लिक-ट्रैकिंग रैपर्स और तृतीय-पक्ष ईमेल क्लाइंट वेबव्यू (जैसे जीमेल या आउटलुक एम्बेडेड ब्राउज़र) के कारण आर्किटेक्चरल जटिलता पेश करती है। जब कोई ESP किसी डीप लिंक को अपने स्वयं के ट्रैकिंग रीडायरेक्ट में लपेटता है, तो कस्टम ट्रैकिंग डोमेन में अक्सर Apple एसोसिएटेड डोमेन या Android डिजिटल एसेट लिंक सत्यापन की कमी होती है, जिससे लिंक ऐप लॉन्च करने के बजाय इन-ऐप ब्राउज़र में खुल जाता है।
जहाँ ट्रैकिंग रैपर या एम्बेडेड ईमेल ब्राउज़र सीधे यूनिवर्सल लिंक या ऐप लिंक हैंडऑफ़ को रोकते हैं, वहां एक सत्यापित HTTPS लैंडिंग पृष्ठ पर एक स्पष्ट उपयोगकर्ता-नियंत्रित “Open in App” CTA प्रदान करें। यह न मानें कि स्वचालित रीडायरेक्ट चेन या पोस्ट-लोड स्क्रिप्ट सभी ईमेल क्लाइंट वातावरणों में नेटिव ऐप लॉन्च को मजबूर करेंगी।
डायनामिक रूट टोकन को सुरक्षित करना: निजी उपयोगकर्ता दृश्यों तक अनधिकृत पहुँच को रोकना
डीप लिंक पैरामीटर बाहरी, उपयोगकर्ता-सुलभ चैनलों से उत्पन्न होते हैं। हमलावर प्रतिबंधित दृश्यों तक अनधिकृत पहुँच का प्रयास करने के लिए URL पैरामीटर्स को बदल सकते हैं (जैसे किसी अन्य उपयोगकर्ता का कार्ट देखने का प्रयास करना: ?cart_id=1024)।
असुरक्षित डीप लिंक्स पर OWASP मोबाइल एप्लिकेशन सुरक्षा परीक्षण गाइड मार्गदर्शन के अनुसार, एप्लिकेशन को कभी भी प्रमाणीकरण या प्राधिकरण के लिए डीप लिंक क्वेरी स्ट्रिंग्स पर निर्भर नहीं होना चाहिए। पुनः जुड़ाव पेलोड को कच्चे डेटाबेस ID या सत्र रहस्यों के बजाय अपारदर्शी, अल्पकालिक रूट टोकन पास करना चाहिए। नेटिव एप्लिकेशन को स्थानीय रूप से उपयोगकर्ता के प्रमाणीकृत सत्र को सत्यापित करना चाहिए और बैकएंड के साथ पुष्टि करनी चाहिए कि सक्रिय उपयोगकर्ता निजी डेटा प्रस्तुत करने से पहले अनुरोधित संसाधन तक पहुँचने के लिए अधिकृत है।
[सुप्त उपयोगकर्ता को वेब CTA / SMS / ईमेल लिंक प्राप्त होता है]
                       │
                       ▼
         [OS / ब्राउज़र लिंक रिज़ॉल्यूशन]
           ┌───────────┴───────────┐
           ▼                       ▼
    [ऐप इंस्टॉल है]         [ऐप इंस्टॉल नहीं है]
           │                       │
           ▼                       ▼
    [सत्यापित ऐप लिंक]     [वेब रूटिंग लैंडिंग पेज]
           │                       │
           ▼                       ▼
    [सीधा नेटिव लॉन्च]  [स्पष्ट ऐप स्टोर फॉलबैक]
           │                       │
           │                [इंस्टॉल और प्रथम लॉन्च]
           │                       │
           └───────────┬───────────┘
                       ▼
        [SDK पैरामीटर निष्कर्षण]
                       │
                       ▼
        [इनपुट सैनिटाइजेशन और अलाउलिस्ट]
                       │
                       ▼
        [सर्वर प्राधिकरण और स्थिति जाँच]
           ┌───────────┴───────────┐
           ▼                       ▼
    [लक्ष्य दृश्य लोड हुआ]   [सुरक्षित ईवेंट / होम फॉलबैक]
व्यक्तिगत पुनः जुड़ाव के लिए डायनामिक रूटिंग पेलोड की संरचना कैसे करें
सामान्य वर्टिकल के लिए URL पैरामीटर्स को संरचित करना
पेलोड स्कीमा का मानकीकरण नेटवर्क पार्सिंग और एप्लिकेशन नेविगेशन के बीच स्पष्ट अलगाव सुनिश्चित करता है। प्राथमिक उद्योग वर्टिकल में सामान्य पैरामीटर स्कीमा में शामिल हैं:
- ई-कॉमर्स:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - फिनटेक:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - स्ट्रीमिंग और मीडिया:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - गेमिंग:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
डेटा-टाइप सत्यापन, कैरेक्टर व्हाइटलिस्ट, और समाप्ति टाइमस्टैम्प को लागू करना
पार्सर दुरुपयोग, इंजेक्शन जोखिम, विकृत रूटिंग इनपुट, और डीप लिंक्स के माध्यम से संसाधन-थकावट के एज केस को कम करने के लिए, आने वाली पैरामीटर स्ट्रिंग्स को प्रसंस्करण से पहले सख्त सत्यापन पास करना होगा:
- अल्फ़ान्यूमेरिक अलाउलिस्टिंग: पहचानकर्ताओं पर नियमित अभिव्यक्ति फ़िल्टरिंग लागू करें (जैसे
^[A-Za-z0-9_-]{1,64}$), जिसमें कंट्रोल कैरेक्टर, उद्धरण चिह्न, या स्क्रिप्ट टैग वाले पेलोड को हटा दिया जाए। - रूट टोकन सत्यापन: रूट टोकन को अपारदर्शी, एकल-उपयोग वाली स्ट्रिंग्स तक सीमित करें जो सख्त लंबाई बाधाओं (जैसे 16 से 128 वर्ण) के अनुरूप हों और रूट निष्पादन से पहले बैकएंड पर समाप्ति टाइमस्टैम्प को सत्यापित करें।
उपयोगकर्ता प्रमाणीकरण क्रेडेंशियल्स से रूटिंग पहचानकर्ताओं को अलग करना
किसी भी परिस्थिति में डीप लिंक URL में उपयोगकर्ता पासवर्ड, अनहैशेड API कुंजियाँ, या लंबे समय तक रहने वाले प्रमाणीकरण टोकन नहीं होने चाहिए। यदि कोई उपयोगकर्ता साझा डिवाइस पर ईमेल लिंक पर टैप करता है, तो URL में सत्र टोकन उजागर करना गंभीर खाता अधिग्रहण भेद्यताएँ पैदा करता है।
डीप लिंक्स में केवल रूटिंग आशय (क्या सामग्री प्रदर्शित करनी है) होना चाहिए। नेटिव ऐप को स्वतंत्र रूप से अपने सुरक्षित स्थानीय क्रेडेंशियल स्टोर (जैसे iOS कीचेन या Android कीस्टोर) से उपयोगकर्ता पहचान को पुनः प्राप्त करना चाहिए और उपयोगकर्ता-विशिष्ट खाता डेटा प्रदर्शित करने से पहले बैकएंड के साथ सत्र को प्रमाणित करना चाहिए।
OpoInstall का उपयोग करके कॉन्टेक्स्टुअल एट्रिब्यूशन टोकन को बाइंड करना
यह मूल्यांकन करने के लिए कि कौन से रीमार्केटिंग चैनल उच्चतम पुनः सक्रियण ROI उत्पन्न करते हैं, लाइफसाइकिल टीमों को इन-ऐप कन्वर्जन को विशिष्ट अभियानों से जोड़ना होगा।
OpoInstall पैरामीटर निष्कर्षण को मल्टी-चैनल एट्रिब्यूशन के साथ एकीकृत करता है। जब कोई उपयोगकर्ता डीप लिंक के माध्यम से ऐप में प्रवेश करता है, तो SDK चैनल कोड, अभियान पहचानकर्ता, और कस्टम पेलोड को कैप्चर करता है, एट्रिब्यूशन संकेतों को कंसोल में प्रसारित करता है और पेलोड को स्थानीय ऐप राउटर के लिए उजागर करता है। पेलोड संरचना और ईवेंट बाइंडिंग पर तकनीकी विनिर्देशों के लिए SDK एकीकरण दस्तावेज़ीकरण देखें।
सुरक्षित वेकअप पैरामीटर हैंडलिंग के लिए क्लाइंट-साइड कार्यान्वयन
Kotlin में Android आशय इंटरसेप्शन: onCreate और onNewIntent लाइफसाइकिल का प्रबंधन
Android पर, डीप-लिंक आशय प्रसंस्करण को नई बनाई गई गतिविधियों के लिए onCreate में और तब onNewIntent में कार्यान्वित किया जाना चाहिए जब आपका गतिविधि या कार्य कॉन्फ़िगरेशन मौजूदा गतिविधि इंस्टेंस का पुनः उपयोग करता है। कार्यान्वयन को आने वाले URI या SDK पेलोड को निकालना, डेटा प्रकारों को सामान्य करना, फेल-क्लोज्ड सत्यापन लागू करना, और UI नेविगेशन ट्रिगर करने से पहले बैकएंड प्राधिकरण को सत्यापित करना होगा।
Swift में iOS यूनिवर्सल लिंक प्रसंस्करण: UIWindowSceneDelegate निरंतरता को लागू करना
सीन-आधारित iOS ऐप्स में, यूनिवर्सल लिंक कोल्ड लॉन्च पर connectionOptions.userActivities के माध्यम से और जब ऐप पहले से चल रहा हो या निलंबित हो, तब scene(_:continue:) के माध्यम से डिलीवर किए जाते हैं। कार्यान्वयन आने वाली NSUserActivity को सत्यापित करता है, एट्रिब्यूशन हैंडलिंग को SDK को सौंपता है, और वेकअप लिसनर के माध्यम से पेलोड निकालता है, मुख्य UI थ्रेड पर रूट भेजने से पहले पेलोड प्रतिनिधित्व को सामान्य करता है।
नीचे दिया गया तकनीकी कार्यान्वयन नेटिव Android (Kotlin) और iOS (Swift) में पुनः जुड़ाव डीप लिंक्स को कैप्चर करने, सत्यापित करने और रूट करने के लिए दोहरे-प्लेटफ़ॉर्म एकीकरण को प्रदर्शित करता है। प्रमाणित SDK बाइनरी और इंजन प्लगइन्स OpoInstall SDK डाउनलोड सेंटर से डाउनलोड किए जा सकते हैं।
// Android: MainActivity.kt - री-एंगेजमेंट आशय प्रसंस्करण और रूट सत्यापन गेट
// संदर्भ एकीकरण उदाहरण। पैकेज नाम, कॉलबैक क्लास, इनिशियलाइजेशन ऑर्डर,
// वेकअप विधियाँ, और उत्पादन OpoInstall SDK रिलीज़ के विरुद्ध appData.data का सटीक रनटाइम प्रतिनिधित्व सत्यापित करें।
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * विषम SDK डेटा अभ्यावेदन (JSON String, Map, या JSONObject) को सामान्य करता है
     * सख्त फेल-क्लोज्ड टाइप चेकिंग के साथ एक कैननिकल एप्लिकेशन-ओन्ड पेलोड मॉडल में।
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "असमर्थित SDK पेलोड प्रकार: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // गैर-रिक्त दृश्य और टोकन पहचानकर्ता की आवश्यकता
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON स्ट्रिंग पार्सिंग विफल", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // फेल-क्लोज्ड: प्रकार जबरदस्ती कारनामों को रोकने के लिए गैर-स्ट्रिंग प्रकारों को अस्वीकार करें
            if (value !is String) {
                Log.w("PayloadAdapter", "कुंजी के लिए गैर-स्ट्रिंग पेलोड मान अस्वीकृत: $key")
                null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "कच्चे मानचित्र में गैर-स्ट्रिंग कुंजी या मान अस्वीकृत: $key")
                null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // चरण 1: सख्त फेल-क्लोज्ड कुंजी सत्यापन (अज्ञात पेलोड कुंजी को अस्वीकार करें)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // चरण 2: सख्त अलाउलिस्ट के विरुद्ध दृश्य सत्यापित करें (सभी प्रलेखित वर्टिकल स्कीमा से मेल खाते हुए)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // चरण 3: लक्ष्य पहचानकर्ता पर अल्फ़ान्यूमेरिक और लंबाई सीमा लागू करें
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // चरण 4: रूट टोकन प्रारूप सत्यापित करें (अपारदर्शी, एकल-उपयोग प्राधिकरण टोकन)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // चरण 5: यदि मौजूद हो तो वैकल्पिक UTM स्रोत सत्यापित करें
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // कोल्ड-स्टार्ट री-एंगेजमेंट आशय संसाधित करें
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // वार्म-रिज्यूमे री-एंगेजमेंट आशय संसाधित करें जब गतिविधि का पुनः उपयोग किया जाता है
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // चरण 1: विक्रेता SDK पेलोड को सामान्य DTO में बदलें
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("विकृत या अपठनीय पेलोड प्रारूप।") }
                    return
                }

                // चरण 2: अविश्वसनीय पेलोड डेटा को सख्त फेल-क्लोज्ड जाँच के साथ सत्यापित करें
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // चरण 3: सर्वर प्राधिकरण और संसाधन उपलब्धता सत्यापित करें
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("अनुरोधित आइटम या प्रमोशन अब उपलब्ध नहीं है।")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("अनधिकृत या अमान्य री-एंगेजमेंट अनुरोध।")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "री-एंगेजमेंट लक्ष्य पर नेविगेट कर रहे हैं: ${route.scene}, ID: ${route.targetId}")
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "होम लॉबी में सुरक्षित फॉलबैक: $reason")
    }
}

object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - यूनिवर्सल लिंक प्रसंस्करण और रूट सत्यापन गेट
// संदर्भ एकीकरण उदाहरण।
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSON डिक्सेरियलाइजेशन विफल: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] कुंजी के लिए गैर-स्ट्रिंग मान अस्वीकृत: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        guard payload.rawKeys.isSubset(of: allowedKeys) else { return nil }
        guard allowedScenes.contains(payload.scene) else { return nil }

        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else { return nil }
        }

        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else { return nil }

        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else { return nil }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {
    var window: UIWindow?

    func scene(_ scene: UIScene, willConnectTo session: UISceneSession, options connectionOptions: UIScene.ConnectionOptions) {
        guard let _ = (scene as? UIWindowScene) else { return }
        OpoInstallSDK.initWith(self)
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else { return }

        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async { self.executeLobbyFallback(reason: "अमान्य पेलोड") }
            return
        }

        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized { self.executeTargetNavigation(route: validatedRoute) }
                    else { self.executeLobbyFallback(reason: "संसाधन समाप्त") }
                }
            }
        } else {
            DispatchQueue.main.async { self.executeLobbyFallback(reason: "अमान्य रूट पेलोड") }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] लक्ष्य दृश्य पर नेविगेट कर रहे हैं: %@, ID: %@", route.scene, route.targetId)
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] होम लॉबी में सुरक्षित फॉलबैक: %@", reason)
    }
}

class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
सुचारू गिरावट: पुराने अभियानों, समाप्त प्रचारों, और बिक चुके आइटमों का प्रबंधन
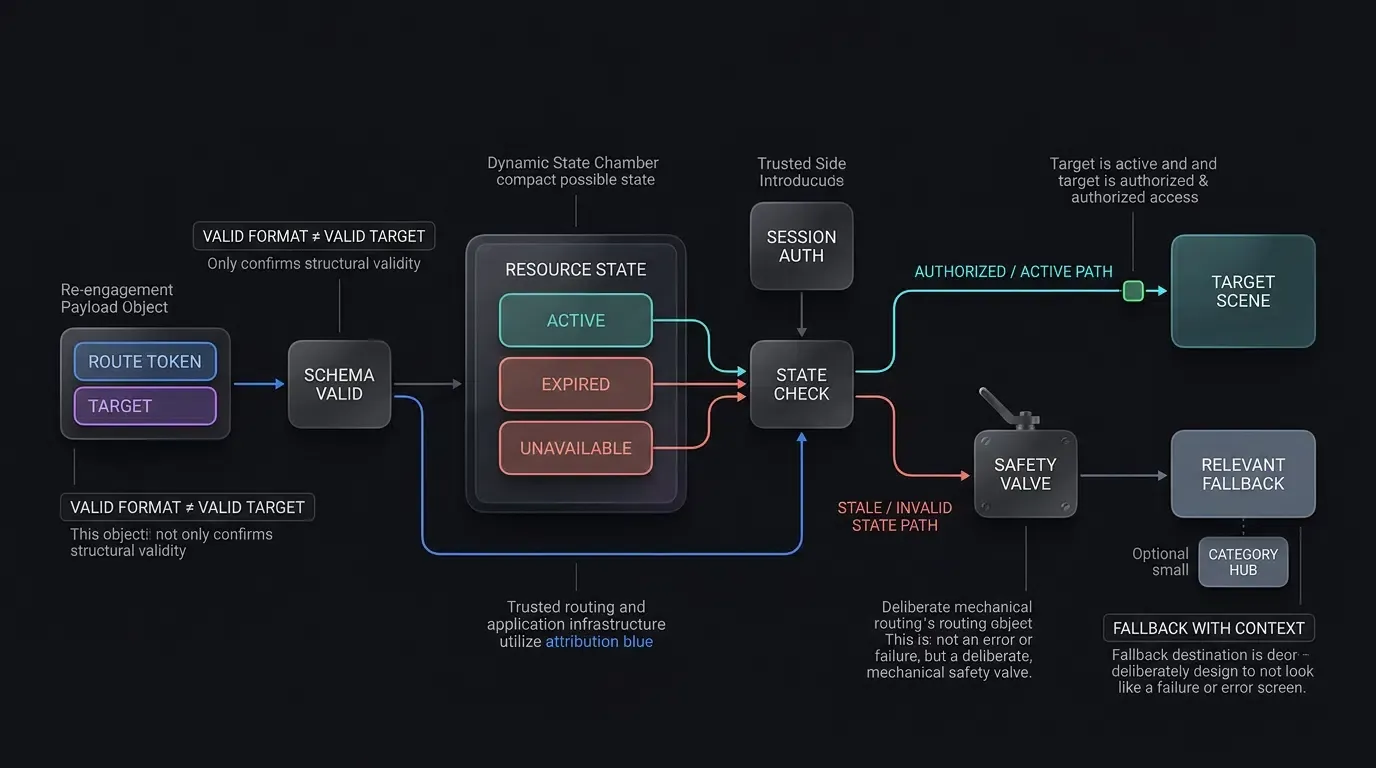
तेजी से बदलते मार्केटिंग वातावरण में, उपयोगकर्ता अक्सर किसी प्रचार के समाप्त होने के दिनों या हफ्तों बाद रीमार्केटिंग लिंक पर क्लिक करते हैं। यदि कोई एप्लिकेशन स्थिति सत्यापन के बिना समाप्त हो चुके प्रचार या हटाए गए आइटम को लोड करने का प्रयास करता है, तो उपयोगकर्ता को एक खाली दृश्य या अनियंत्रित क्रैश का सामना करना पड़ता है।
प्रोडक्शन आर्किटेक्चर एक टू-टियर फॉलबैक गेट लागू करते हैं:
- क्लाइंट-साइड स्कीमा सत्यापन: यदि पेलोड संरचना विकृत है या उसमें अनधिकृत कुंजियाँ हैं, तो ऐप तुरंत डिफ़ॉल्ट होम स्क्रीन पर रीडायरेक्ट करता है।
- सर्वर-साइड स्थिति सत्यापन: यदि स्कीमा वैध है लेकिन अंतर्निहित संसाधन अनुपलब्ध है (जैसे कोई फ्लैश सेल समाप्त हो गई है), तो ऐप एक सूचनात्मक नोटिस मोडल प्रस्तुत करता है (उदाहरण के लिए, “यह प्रचार समाप्त हो गया है, लेकिन आज के शीर्ष सौदे देखें”) और उपयोगकर्ता को सक्रिय श्रेणी हब पर सुचारू रूप से स्थानांतरित कर देता है।
ऐप एंगेजमेंट और रीएक्टिवेशन फनल प्रदर्शन को मापना
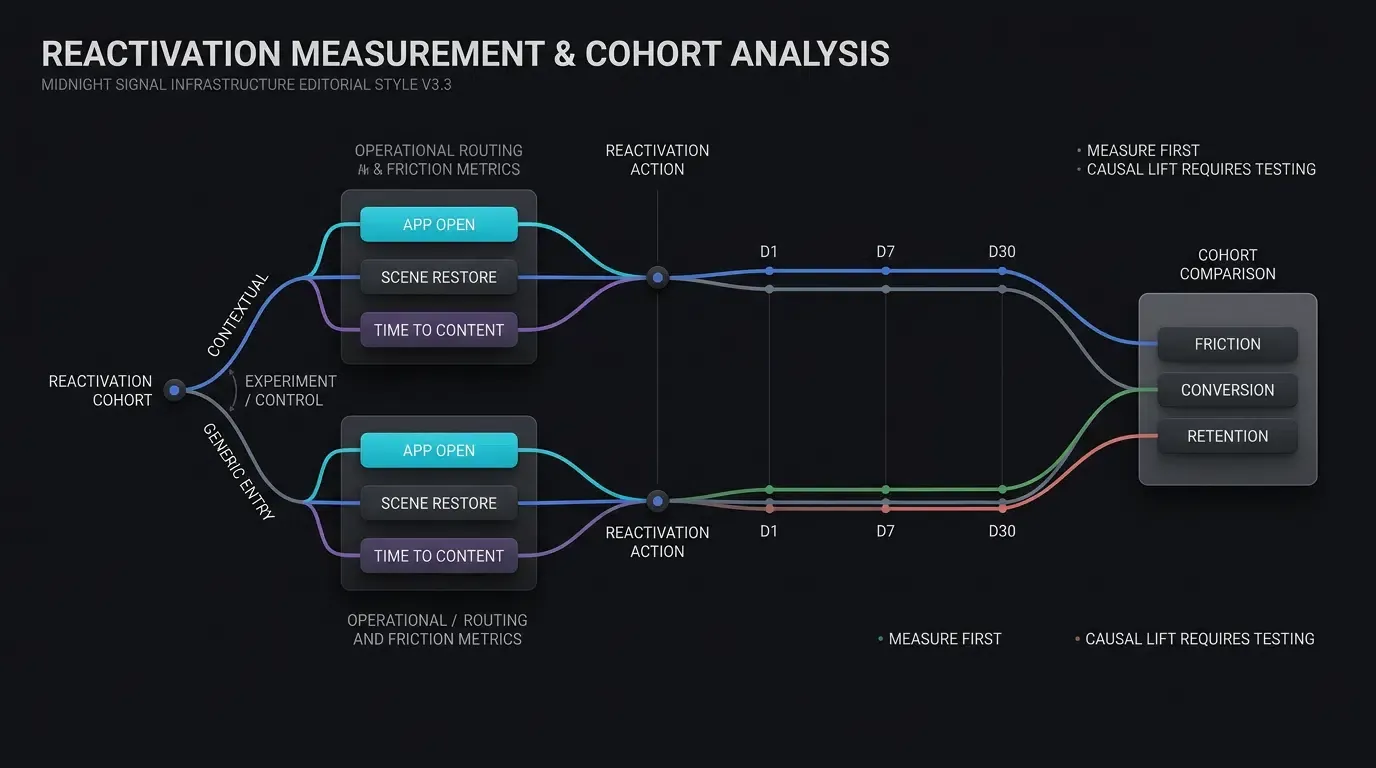
री-एंगेजमेंट अभियानों के लिए प्रमुख टेलीमेट्री मीट्रिक
रीमार्केटिंग फनल का अनुभवजन्य मूल्यांकन करने के लिए, ग्रोथ टीमें चार प्राथमिक टेलीमेट्री गेट्स पर प्रदर्शन को ट्रैक करती हैं:
- क्लिक-टू-ऐप-ओपन रेट (CAOR): ट्रैक किए गए रीमार्केटिंग लिंक क्लिकों का वह अनुपात जो सत्यापित नेटिव ऐप ओपन में परिणामित होता है।
- दृश्य बहाली दर (Scene Restoration Rate): डीप-लिंक्ड ऐप ओपन्स का प्रतिशत जो होम लॉबी में गिरे बिना लक्षित इन-ऐप दृश्य को सफलतापूर्वक हल और प्रस्तुत करता है।
- पुनः सक्रियण कन्वर्जन दर (RCR): पुनः सक्रिय हुए उपयोगकर्ताओं का वह अनुपात जो अभियान की पूर्व-निर्धारित एट्रिब्यूशन विंडो (उदाहरण के लिए, 24 घंटे) के भीतर एक मुख्य डाउन-फनल कार्रवाई पूरी करते हैं (जैसे ऑर्डर देना, स्तर पूरा करना, या सदस्यता लेना)।
- टाइम-टू-कंटेंट (
): लिंक क्लिक से सक्रिय दृश्य प्रदर्शन तक बीते हुए औसत सेकंड, जिसे परिचालन घर्षण मीट्रिक के रूप में मॉनिटर किया जाता है।
कोहॉर्ट रिटेंशन ऑडिटिंग: पुनः सक्रिय उपयोगकर्ताओं के लिए D1, D7, और D30 रिटेंशन कर्व्स का मूल्यांकन
तत्काल कन्वर्जन को मापना अपर्याप्त है; लाइफसाइकिल टीमों को यह ऑडिट करना चाहिए कि क्या पुनः सक्रिय उपयोगकर्ता समय के साथ सक्रिय रहते हैं। कोहॉर्ट एनालिसिस का उपयोग करके, डेटा टीमें पुनः सक्रिय उपयोगकर्ताओं को अभियान स्रोत के अनुसार समूहबद्ध करती हैं और Day 1, Day 7, और Day 30 बेंचमार्क पर उनके रिटेंशन कर्व्स को ट्रैक करती हैं:
पुनः सक्रिय कोहॉर्ट्स जिन्हें कॉन्टेक्स्टुअल डीप लिंकिंग प्राप्त होती है, उनकी तुलना सामान्य-प्रवेश कोहॉर्ट्स के साथ की जा सकती है ताकि यह निर्धारित किया जा सके कि क्या सीधा दृश्य रूटिंग किसी दिए गए उत्पाद में उच्च D7 या D30 रिटेंशन से संबंधित है।
उदाहरण रूटिंग विशेषताएँ और री-एंगेजमेंट चैनल मैट्रिक्स
नीचे दी गई तालिका तकनीकी घर्षण और परिचालन परिकल्पनाओं के आधार पर प्राथमिक री-एंगेजमेंट डिलीवरी चैनलों की गुणात्मक तुलना प्रदान करती है:
| री-एंगेजमेंट चैनल | प्राथमिक परिवहन तंत्र | उपयोगकर्ता इंटरैक्शन पथ | मापन परिकल्पना | प्राथमिक तकनीकी जोखिम |
|---|---|---|---|---|
| सामान्य पुश | सीधा ऐप लॉन्च | मुख्य होम स्क्रीन खोलता है | कॉन्टेक्स्टुअल रूटिंग के बिना बेसलाइन एंगेजमेंट का परीक्षण करें | मुख्य मेनू ड्रॉप-ऑफ |
| कॉन्टेक्स्टुअल SMS लिंक | सत्यापित यूनिवर्सल / ऐप लिंक | सीधा इन-ऐप दृश्य रूटिंग | परीक्षण करें कि क्या सीधा दृश्य रूटिंग चेकआउट घर्षण को कम करता है | पुराना / समाप्त प्रचार लिंक |
| ईमेल रीमार्केटिंग | HTTPS ट्रैकिंग URL | वेब लैंडिंग या इन-ऐप ब्राउज़र | ट्रैकिंग-रैपर और एम्बेडेड वेबव्यू रूटिंग हानि को मापें | इन-ऐप ब्राउज़र लिंक दमन |
| वेब-टू-ऐप बैनर | डायनामिक कॉन्टेक्स्टुअल बैनर | इंटरैक्टिव बटन क्लिक | ब्राउज़र और रनटाइम द्वारा हैंडऑफ़ रूपांतरण को मापें | ब्राउज़र सेम-डोमेन नेविगेशन |
अक्सर पूछे जाने वाले प्रश्न (FAQ)
डीप लिंक्स सुप्त उपयोगकर्ताओं के लिए रिटेंशन दरों को कैसे बेहतर बनाते हैं?
यदि कोई सुप्त उपयोगकर्ता ऐप अनइंस्टॉल करने के बाद डीप लिंक पर क्लिक करता है तो क्या होगा?
ऐप्स को समाप्त हो चुके प्रचारों या बिक चुके आइटमों की ओर इशारा करने वाले डीप लिंक्स को कैसे संभालना चाहिए?
सारांश और निर्णय ढांचा
मोबाइल ऐप एंगेजमेंट को अनुकूलित करने के लिए उपयोगकर्ता के पुनः जुड़ने के आशय और मूल्य के इन-ऐप वितरण के बीच के घर्षण को समाप्त करने की आवश्यकता है। सामान्य होम स्क्रीन रीडायरेक्ट पर निर्भरता अनावश्यक बाधाएं पैदा करती है जो रीमार्केटिंग दक्षता को नष्ट कर सकती है और उपयोगकर्ता के ड्रॉप-ऑफ को बढ़ा सकती है।
वेब, SMS, और ईमेल टचप्वाइंट पर कॉन्टेक्स्टुअल डीप लिंक्स तैनात करके, ग्रोथ टीमें नेटिव एप्लिकेशन दृश्यों में सीधे रास्ते बनाती हैं। मजबूत सर्वर-साइड प्राधिकरण गेट्स, इनपुट सैनिटाइजेशन, और सुचारू फॉलबैक लागू करना यह सुनिश्चित करता है कि री-एंगेजमेंट अभियान सभी उपयोगकर्ता वर्गों में मज़बूती से और सुरक्षित रूप से काम करें। डाउनस्ट्रीम रिटेंशन सुधार और अभियान ROI लाभों को शीर्षक-विशिष्ट कोहॉर्ट प्रयोगों के माध्यम से अनुभवजन्य रूप से सत्यापित किया जाना चाहिए।
यह जानने के लिए कि अपने ग्रोथ फनल में कॉन्टेक्स्टुअल डीप लिंकिंग और पैरामीटर रूटिंग कैसे तैनात करें, SDK एकीकरण दस्तावेज़ीकरण देखें, OpoInstall SDK डाउनलोड सेंटर से क्लाइंट लाइब्रेरी डाउनलोड करें, मोबाइल एट्रिब्यूशन कार्यान्वयन संदर्भ का अन्वेषण करें, या OpoInstall डेवलपर कंसोल पर अपना एप्लिकेशन पंजीकृत करें।
संबंधित सामग्री
-
अवधारणाएँ: ऐप एंगेजमेंट, उपयोगकर्ता पुनः सक्रियण, दृश्य बहाली, कोहॉर्ट एनालिसिस, रीमार्केटिंग फनल
-
प्रौद्योगिकियाँ: यूनिवर्सल लिंक्स, Android ऐप लिंक्स, डेफ़र्ड डीप लिंकिंग, W3C पेज विजिबिलिटी API
-
मानक: IETF RFC 3986 यूनिफॉर्म रिसोर्स आइडेंटिफ़ायर, Apple एसोसिएटेड डोमेन विनिर्देश, Android डिजिटल एसेट लिंक प्रोटोकॉल, OWASP मोबाइल एप्लिकेशन सुरक्षा परीक्षण गाइड (MASTG)
-
API: OpoInstall डायनामिक रूटिंग API, Android getIntent आशय प्रसंस्करण, iOS continueUserActivity डेलीगेट
-
आधिकारिक दस्तावेज़ीकरण और संदर्भ:
Share this article