AlibabaがカスタムAIエージェントの提供を終了。Alibabaは、ユーザーが作成した「通義千問(Tongyi Qianwen)」上のAIエージェントを、7月15日の規制施行期限までに削除すると発表しました。ByteDanceやTencentも同様の措置を発表しており、中国のAIプラットフォーム各社は擬人化AIに関する新しい規制への適応を迫られています。生成AIがウェブコンテンツやデジタルエンティティの利用体験を根本から変える中、AIプラットフォームは複雑化するコンプライアンス環境への対応を続けています。かつて、パーソナライズされたAIコンパニオンは、長期的なインタラクションを促すことでユーザーエンゲージメントを向上させてきました。しかし現在、規制当局は擬人化AIによるインタラクションに伴うリスクを軽減するため、厳格に監査された非擬人化型の生産性ツールへの移行を求めています。
AlibabaがカスタムAIエージェントを終了する理由:新ルールへの適合
概要
- Alibabaの「通義千問」およびByteDanceの「豆包(Doubao)」は、7月15日のコンプライアンス期限に合わせてカスタムエージェント機能を停止すると発表しました。
- 規制の対象は、人間の人格を模倣して長期的な情緒的交流を促すAIシステムであり、純粋なトランザクション指向のツールは除外されます。
- 今回の移行は、情緒的なコンパニオンサービスから、厳格に監査された生産性向上アプリへとプラットフォームが戦略を転換する動きを象徴しています。
新規制の施行に伴い、AIプラットフォームはパーソナライズされたコンパニオン機能から脱却を図っています。過去2年間、カスタマイズ可能なAIコンパニオンは消費者が利用するAIプラットフォームで最も人気のある機能の一つとなりました。長期的な会話履歴や一貫した人格を維持することで、これらのサービスは継続的なユーザーエンゲージメントを促進してきました。しかし、コンプライアンスや透明性、タスク指向のAI体験が重視されるようになり、プラットフォームの優先順位は大きく変化しています。
持続的なメモリ、感情的なやり取り、未成年者の保護を大規模に管理することは、運用上の複雑さを大幅に増大させました。こうした課題は、主要プラットフォームの運用シフトを追跡した地域別の詳細レポートでも議論されています。
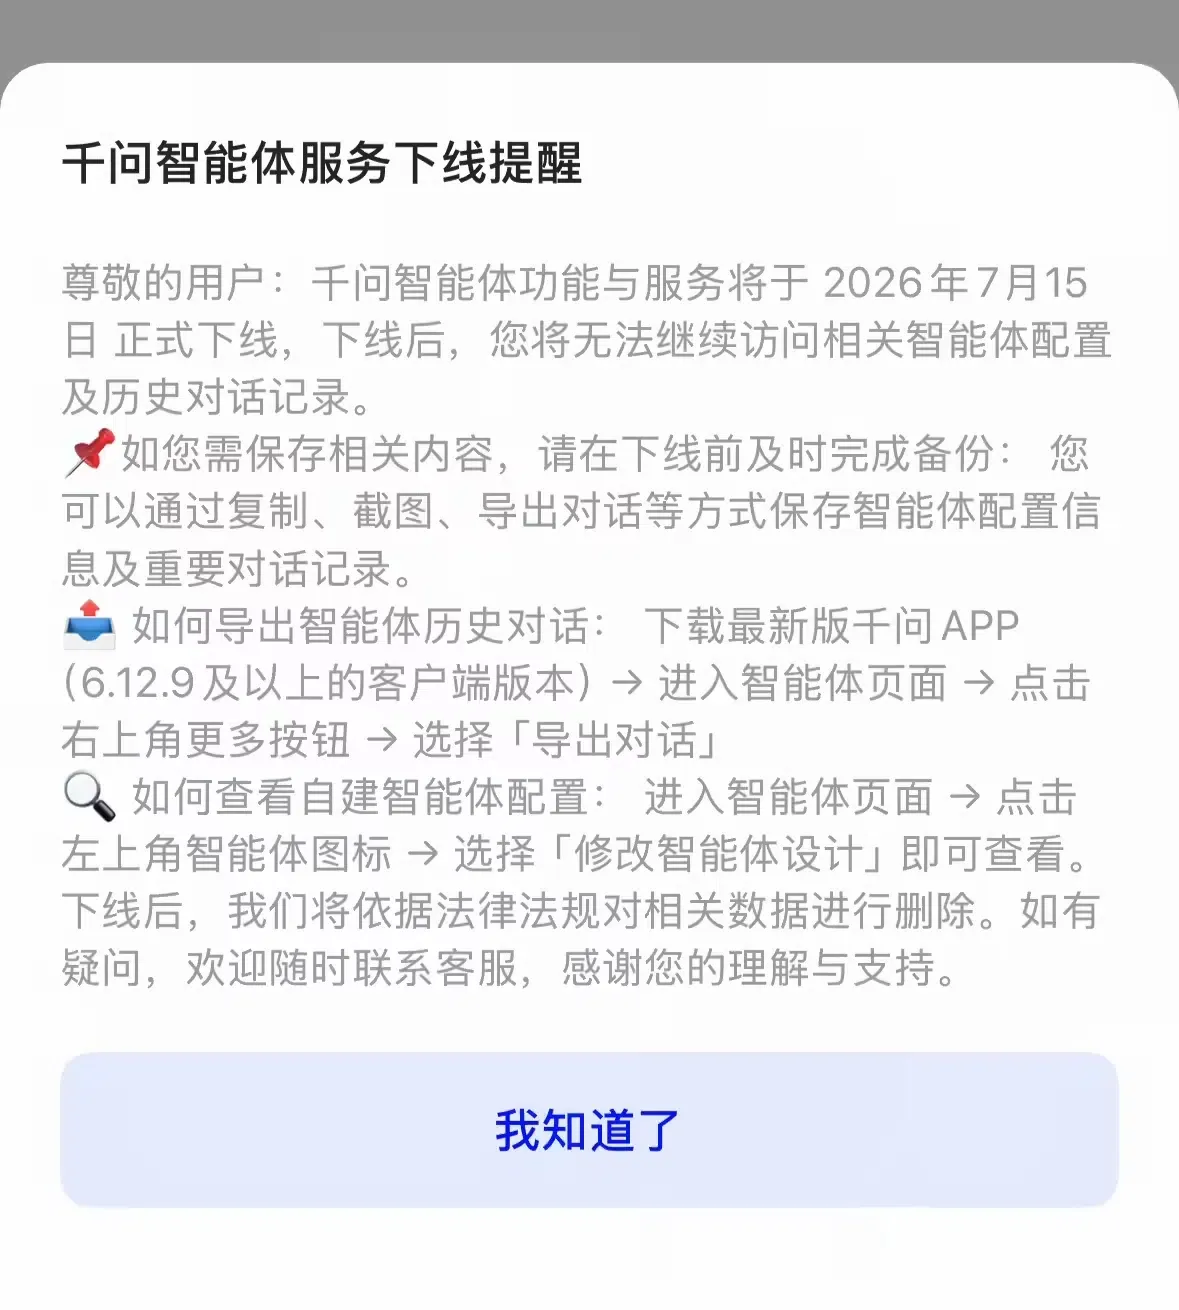
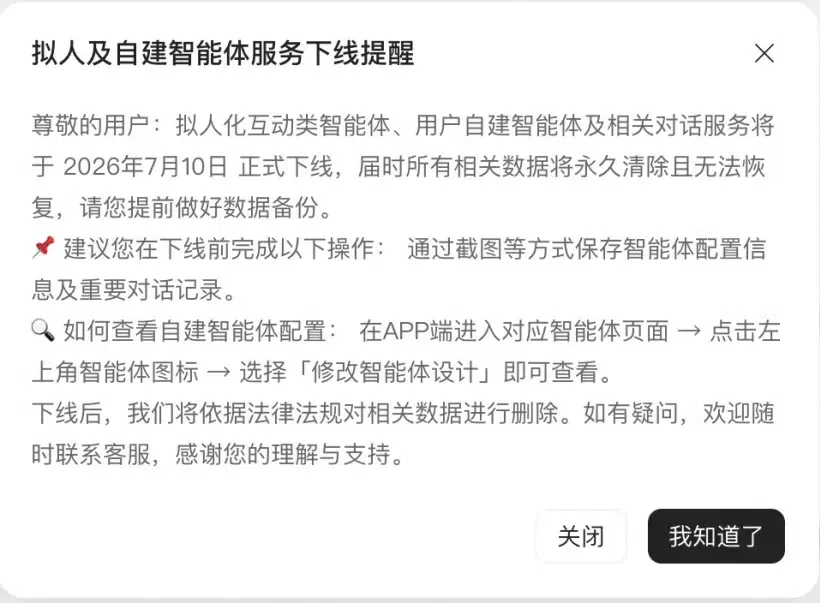
この決定は、業界全体の傾向を反映しています。プラットフォームの通知によると、「通義千問」でユーザーが作成した構成や会話履歴は無効化され、プラットフォームのデータ保持ポリシーに従って削除されます。同時に、ByteDanceは「豆包」のエージェント機能を2026年7月15日に停止し、データ保持の猶予期間を2026年10月15日まで設けると発表しました。報道によれば、Tencentも同様に「元宝(Yuanbao)」アプリにおいて、6月にパーソナルコンパニオン設定を削除しました。この規制への移行により、プラットフォーム各社は「擬人化」よりも「生産性」を優先し、感情交流ボットから業務アシスタントや企業向けツールへリソースをシフトさせることが期待されています。
AlibabaによるカスタムAIエージェント終了の根源的な要因
こうした機能が突如として停止された最大の要因は、2026年7月15日に施行される「人工知能擬人化インタラクションサービス管理暫定弁法」(人工智能拟人化互动服务管理暂行办法)の正式な施行にあります。この規制は、人間の人格や思考パターン、コミュニケーションスタイルをシミュレートするAIサービスに対する監視を強化する包括的な枠組みです。規制は、未成年者に対する感情的依存や消費誘導の可能性、個人情報の流出、不正確な情報の拡散といった懸念に対処しています。
重要なのは、規制が「禁止されるコンパニオンボット」と「許可されるユーティリティツール」を明確に区別している点です。カスタマーサービスボット、知識検索プラットフォーム、企業用ワークアシスタント、教育リソースなどは、人間のような感情的インタラクションを伴わない限り、これらの厳しい制限の対象外となります。この規制区分により、開発者はシステムアーキテクチャを、状態を保持する人格ベースのチャットモデルから、クリーンな状態を維持するトランザクションAPIへと移行せざるを得なくなっています。
技術的な違い:ステートフルなアイデンティティ vs ステートレスなコンプライアンス
コンプライアンス要件を満たすため、エンジニアリングチームはデータベース構造の再構築を求められています。永続的なエージェント人格を維持するには、ユーザーの好みや長期的な会話メモリを保存する必要があります。新規制の下では、このような状態管理がコンプライアンス上の課題となります。一方、ステートレスなアーキテクチャでは、各リクエストを独立したトランザクションとして処理するため、プラットフォームが保持する永続的なユーザーデータが最小限に抑えられます。
以下の図は、これら二つのデータフローの構造的な違いを示しています:
[ステートフルな人格ストレージ(高い規制リスク)]
  ユーザー入力 ──> 人格メモリキャッシュ(永続的なアイデンティティプロファイル) ──> 長期的な感情プロファイルがログ保存


[ステートレスなセッションフロー(低リスクのコンプライアンス対象)]
  ユーザー入力 ──> ステートレス処理ノード(一時的なセッションコンテキスト) ──> 一時的なコンテキストのみ(コンテキストの機密性保持)
ステートレス処理を導入することで、永続的で感情を操作するようなコンテキストが生成・保存されることを防げます。同様の課題はモバイルアトリビューションにも存在し、プライバシー制限により永続的なクライアント側の識別子への依存が低下しています。ユーザーのやり取りをプライバシーガイドラインに適合させるために永続的なローカルCookieから切り離すと、異なる環境間でのシームレスなセッション継続性を維持することが極めて困難になります。例えば、標準的なブラウザのリファラーが欠落している場合やCookieがブロックされている場合、モバイルアトリビューションシステムは、ユーザーのプライバシーを損なうことなく、サーバーサイドでイベントを照合する手法に依存せざるを得ません。
構築か導入か:新規制下でのセッション状態管理
プラットフォーム各社が7月15日の期限に向けたコンプライアンス対応を急ぐ中、開発者はセッション状態とユーザーアイデンティティの管理方法を再検討する必要があります。この新しいAI規制環境下において、データプライバシー法を遵守しつつ、高い精度を維持できるアーキテクチャが不可欠です。ウェブとアプリを横断してユーザー体験を維持する必要がある組織では、クライアント側の永続的識別子ではなく、サーバーサイドでのセッション管理への移行が進んでいます。ビジネス要件に応じて、内製するか既存のプラットフォームを採用するかを選択します。
アーキテクチャの評価:自社開発 vs 標準化SDK
サーバーサイドでの照合を行う自社システムを構築すれば最大限の柔軟性が得られますが、継続的なエンジニアリングリソースが必要です。開発者はデータベーススキーマの手動構築、安全な暗号化ハッシュ関数の作成、そして刻々と変化する地域規制への継続的な対応が求められます。一方、認定済みのSDKを導入すれば、インテグレーションの複雑さが軽減され、追加の工数をかけずに長期的なコンプライアンスを保証できます。
以下の表は、セッション状態とコンバージョンコンテキストを管理する一般的な手法を比較したものです:
| ソリューション | 永続メモリ | コンプライアンス工数 | メンテナンス負荷 |
|---|---|---|---|
| 自社製セッションDB | 高(継続的同期) | 高(個別監査が必要) | 非常に高い |
| ブラウザベースのトラッキング | 低(セッションCookie) | 低(サーバーログ不要) | 低い |
| サーバーサイドキャッシュ(例:OpoInstall) | なし(一時トークンマッピング) | 高(標準化されたサンドボックス) | 低い(軽量な導入) |
カスタムデータベース設定でも基本的なコンテキストは扱えますが、専門的なサーバーサイドでの状態保持を活用すれば開発リソースを最適化できます。実装要件に応じて、独自にサーバーサイドのセッション管理システムを構築するか、OpoInstallのような商用プラットフォームを採用することを選択できます。例えば、OpoInstallはサーバーサイドでの状態復元およびパラメータ引き継ぎのフレームワークを提供しており、機密性の高い個人の会話履歴を保持することなく、匿名でセッション継続性を維持できます。ブラウザベースのリダイレクトに依存せず、セッションメタデータを中央データベースにマッピングすることで、ユーザー体験の一貫性を確保します。エンジニアリングチームはこれらの手法を評価し、データ保護と計測精度のバランスを取る必要があります。
統合チェックリスト:プラットフォームの変化に備えるエンジニアリングチームへ
ステートフルなAIエージェント機能の突然の停止を乗り切るため、エンジニアリングおよびプロダクトチームは明確なデータガバナンススケジュールを確立する必要があります。これにより、ユーザーデータが安全に扱われ、コンプライアンス境界が尊重され、マーケティングパイプラインが損なわれないようにします。
エンジニアの実装チェックリスト
- セッションデータ保持の監査:データベースをすべて見直し、感情的交流を含むチャット履歴がデータ削除の期限に従って確実に消去されていることを確認してください。
- ステートレスなセッションハンドシェイクの実装:APIルートをステートレスなモデルへ移行し、暗号化署名付きトークンを利用してノード間で一時的なコンテキストを受け渡すようにします。
- 年齢確認ゲートウェイの適用:一般消費者向け製品では、未成年者が制限された対話機能にアクセスできないよう安全装置を導入してください。
プロダクト・グロース戦略チェックリスト
- UXの再設計:コンパニオンベースのエンゲージメントモデルから、感情的な依存に頼らない高機能かつタスク指向のツールへと移行してください。
- コンバージョンファネルの最適化:プライバシーガイドラインを遵守しつつ、ユーザーのプライバシーを侵害しないパラメータ引き継ぎフレームワークを活用して獲得経路を計測してください。
- プラットフォームのコンプライアンス監視:統合されているすべてのサードパーティSDKが、地域のデータ保護法および7月15日の期限に準拠していることを確認してください。
これらの構造的なガイドラインを確立することで、開発チームはアプリケーションを安全かつコンプライアンスに準拠したアーキテクチャへと移行し、運用を継続できるようになります。
よくある質問 (FAQ)
新しい規制下でも継続して利用可能なAI機能は何ですか?
禁止されるコンパニオンボットと、許可される業務アシスタントの違いは何ですか?
7月15日の期限以降、ユーザーが作成したエージェントのデータはどうなりますか?
エンジニアリングチームへの重要なポイント
AIプラットフォームが永続的なコンパニオン機能から脱却する中、開発者はプライバシー、透明性、コンプライアンスに配慮したデータ管理を基盤として製品を再設計する必要があります。地域のサイバースペース規制当局が、感情的インタラクションやユーザープロファイリングに対して厳しい境界線を引く中、開発者はレジリエントでプライバシーを重視したシステム設計へと適応しなければなりません。アイデンティティ追跡Cookieや永続的なプロファイルデータに依存する手法は、現代のデジタルプラットフォームにとって持続可能な戦略ではなくなっています。
AIプラットフォームが新しい規制要件に適応するにつれて、エンジニアリングチームはステートレスなアーキテクチャ、サーバーサイドのセッション管理、プライバシー・バイ・デザインをより一層重視するようになります。こうした変化に早期に対応できる組織は、コンプライアンスを維持し、持続可能なAI製品を構築する上で有利な立場を築くことができるでしょう。
Share this article



