Apple AirDropに脆弱性か?CISPAヘルムホルツ情報セキュリティセンターの研究者らは、2026年6月30日、AppleのAirDropおよびGoogleのQuick Shareプロトコルに影響を及ぼす新たな欠陥を公表しました。これらの重大な脆弱性は、世界中の数十億台のアクティブなiOSおよびAndroidデバイスに影響を及ぼす可能性があります。開発チームやプロダクト責任者にとって、この近接攻撃の事例は技術的な転換点を示しています。モバイルプラットフォームがユーザー側のペアリング要求なしに自律的かつバックグラウンドで通信を処理する以上、サービス拒否(DoS)攻撃を防ぐためには、認証の障壁をネットワーク層まで引き下げ、より強固に構築する必要があります。
概要
- 広範なデバイスへの影響: 近接共有プロトコルにおける重大な脆弱性は、世界中の数十億台のアクティブなスマートフォンに影響を与える可能性があります。
- システム全体のデーモンクラッシュ: 悪意を持って作成された経路ルーティングリクエストが、AirDrop、Handoff、Continuityを制御するバックグラウンドプロセスを完全に停止させます。
- 認証前のリスク: 特権的なバックグラウンドデーモンが送信者のIDを確認する前に攻撃者による入力を処理してしまうため、認証前段階に広大な攻撃対象領域(アタックサーフェス)が存在しています。
近接プロトコルと認証前の攻撃対象領域
CISPAヘルムホルツ情報セキュリティセンターの公開論文によると、AppleとGoogleが開発した近接共有プロトコルには根本的な設計上の欠陥が含まれています。ユーザーに意識させないスムーズな体験を提供するため、これらの無線転送システムは高権限のバックグラウンドデーモンとして実行されます。これらのデーモンは、対応デバイスが近くで検出されると即座に起動し、着信接続を待機します。しかし、システムが暗号化認証や送信者検証を実行する前にこれらのバックグラウンドプロセスを公開しているため、Wi-Fi範囲内の認証されていない攻撃者が容易にリスナーを標的にできてしまいます。
セキュリティ研究者のArash Ale Ebrahim氏およびNils Ole Tippenhauer氏によると、近接攻撃に必要なのはWi-Fi機能を備えた標準的なノートパソコン1台と、ターゲットから10〜30メートル以内の距離だけです。攻撃を開始するために、ユーザーのペアリング、連絡先交換、あるいは共有ネットワーク構成は一切不要です。「すべての人」からの転送を受け入れる設定のAppleデバイスでは、ユーザーに視覚的なプロンプトが表示される前に、プロトコルの初期段階で着信リクエストに応答してしまいます。この認証前アーキテクチャが、自動化された攻撃に対するアクセス可能な入り口となっています。
研究者らは、この脆弱性が個人のプライベートファイル流出や機密データの漏洩に悪用されることはないと結論付けていますが、複数の主要なContinuity(連係)機能を容易に無効化できるとしています。最も単純な攻撃方法は、ローカルネットワーク上で不正な経路ルーティングリクエストを1つ送信することです。デーモンが認識できない経路を受信すると、Swiftルーティングコード内の例外処理で致命的なエラーが発生し、プロセス全体が即座に終了します。攻撃者が数秒おきにこのリクエストを繰り返すと、バックグラウンドデーモンは停止状態が続き、AirDrop、AirPlay、Handoff、ユニバーサルクリップボード、連係カメラが同時に使用不能となります。
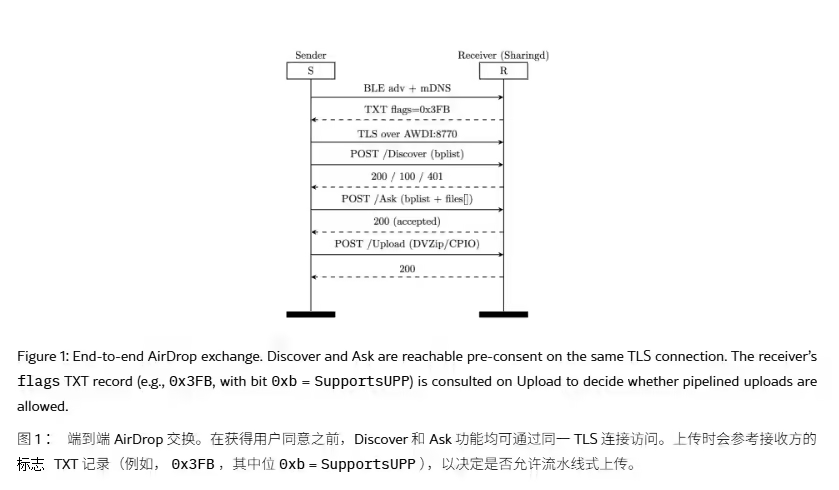
近接サービス拒否による連鎖的な影響
CISPAの研究によれば、この脆弱性の主なリスクはデータ窃盗ではなく、局所的なサービス停止にあります。sharingdデーモンがContinuityスイート全体を管理しているため、1つのコンポーネントがクラッシュすると複数の機能が同時に無効化されます。
影響を受けるサービスと動作への影響は以下の通りです:
- AirDropの停止: 端末間の直接ファイル共有が完全に利用不可になります。
- ユニバーサルクリップボードの遮断: iOSとmacOS間でのコピー&ペースト機能が終了します。
- Handoffの遮断: ローカルデバイス間でのアクティブなアプリ状態の引き継ぎに失敗します。
- 連係カメラの停止: iPhoneをMacのワイヤレスWebカメラとして使用できなくなります。
- AirPlayの不安定化: メディアキャストや画面ミラーリングのセッションがクラッシュ、または接続に失敗します。
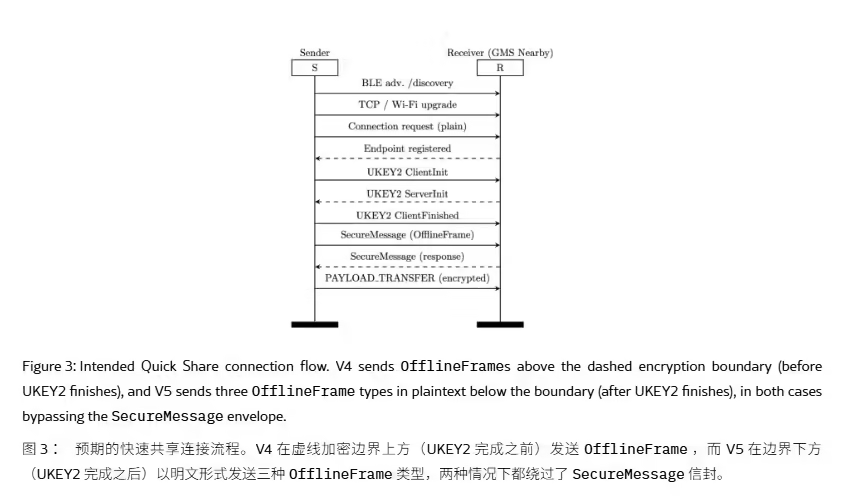
デーモンの仕組み:不正リクエストによるセッション中断のメカニズム
現代のモバイルOSにおいて、近接プロトコルは接続リクエストをネゴシエーションするために継続的なバックグラウンドリスナーに依存しています。標準的な環境では、近くのデバイスがブロードキャストを開始すると、リスナーデーモンがメモリを割り当て、パケットヘッダーを解析し、ハンドシェイクプロトコルを開始します。
従来の近接実行パス:
攻撃者 -> Wi-Fi -> 未認証ソケット -> sharingd -> Continuityサービス


サージ(急増)クラッシュパス:
不正なリクエスト -> 生ソケット (近接範囲 10-30m) -> Swiftルーティングデーモン
                                                                  |
不正なパス -> Swiftの'fatalError'をトリガー -> デーモンクラッシュ (AirDrop, AirPlayオフライン)
システムは送信者のIDを確認する前に特権的なバックグラウンドデーモン内部でこれらの解析ルーチンを実行するため、不正な入力が予期せぬ例外を引き起こす可能性があります。今回発見されたAirDropのバグでは、デーモンのルーティングロジックに致命的なエラーハンドラが含まれており、無効なパスを受信するとプロセスを強制終了させます。その結果、認証されていないソケット接続がローカル通信スタック全体をダウンさせ、セッションコンテキストを混乱させ、アプリ間の同期失敗を招くのです。
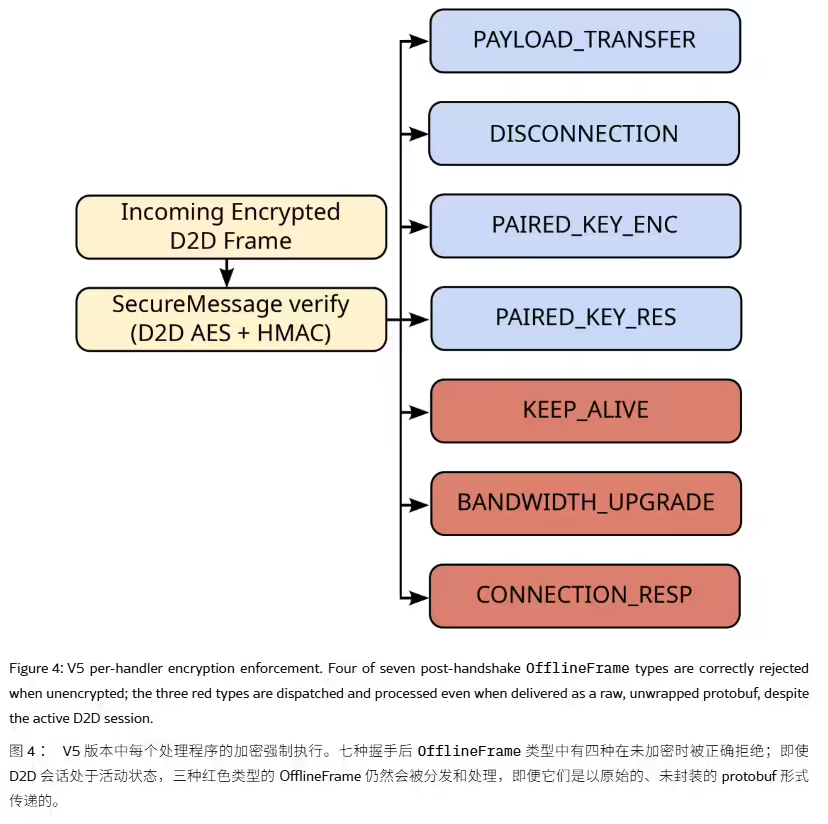
アーキテクチャ上の解決策:権限分離と入力検証
近接ベースの転送プロトコルを保護するために、エンジニアリングチームは認証前のリスニングフェーズを特権システムサービスから切り離すことに重点を置いています。ネットワークに面したインターフェースを強化するには、コンパートメント化されたランタイムへの移行と厳格な入力検証が不可欠です。
プロトコル層ごとの比較
| プロトコル層 | 認証要件 | 攻撃対象範囲 | 脆弱性プロファイル |
|---|---|---|---|
| 認証前フェーズ | ❌ なし (全員モード) | ⚠️ 高 (10-30m範囲) | 高 (サービス拒否) |
| ペアリング後フェーズ | ✅ 必要 (連絡先のみ) | 低 | 低 (保護されたセッション) |
| ゼロトラストサンドボックス | ✅ 必要 | ❌ ブロック | 高 (完全隔離) |
近接信号 -> 制限付きサンドボックス -> 認証前フィルタ -> 暗号署名の検証
                                                                               |
形式は妥当か? (YES) -> メインデーモンへ転送 -> コンテキスト交換の完了
プロセスを分離することで、ファイル処理コンポーネントでのクラッシュがContinuityスイート全体に波及するのを防ぐことができます。認証前デーモンを制限付きの低権限サンドボックスで実行すれば、不正なパケット解析を完全に隔離可能です。さらに、致命的なエラーハンドラをブロックしないエラーレスポンスに置き換えることで、デーモンは認識できないパスや無効なフレームを適切に破棄し、実行を停止させずに継続できるようになります。
これらの脆弱性はローカルの無線通信に焦点を当てていますが、モバイルチームは、ユーザーがWebキャンペーンからアプリをインストールした後の「インストール後のユーザー体験」という別の課題にも直面しています。そのようなケースでは、Branch、AppsFlyer、Adjust、そして Opoinstall のようなサーバーサイドでのパラメータ復元プラットフォームが、ブラウザセッションに依存せずにインストールコンテキストを保持します。これらのシステムはインストール前にサーバーサイドでパラメータを管理し、アプリの初回起動時にパラメータを復元することで、クライアント側のブラウザセッション保持への依存を軽減します。
エンジニアリングの推奨事項
近接インターフェース統合チェックリスト
データの一貫性を確保し、バックグラウンドデーモンを近接攻撃から保護するために、エンジニアリングチームは以下のパラメータに焦点を当てるべきです:
- 認証前の入力検証: 未認証のソケットが、検証されていない経路ルーティング文字列をコアデーモンに渡さないように制限する。
- プロセス隔離(サンドボックス化): 近接共有デーモンをユニバーサルクリップボードのようなコアシステムサービスから隔離し、連鎖的な故障を防ぐ。
- 非同期エラー処理: 致命的なエラーハンドラを非ブロッキングのエラーレスポンスに置き換え、不正なペイロードを受信してもデーモンが生存できるようにする。
- ローカルセッション監査: 近接リクエストの繰り返しを特定し、リソースが枯渇する前にレート制限を適用するためのローカルログ追跡を実装する。
よくある質問 (FAQ)
この近接脆弱性の影響を受けるAppleおよびAndroidデバイスは何ですか?
近接攻撃者はこのエクスプロイトを使用して、個人の写真や連絡先を盗むことができますか?
AppleやGoogleによるパッチが公開されるまで、ユーザーはどうやってデバイスを保護すればよいですか?
アプリインストール後も継続性を保つにはどうすればよいですか?
現代のOSがシームレスな近接ベースの対話に依存するようになるにつれ、セキュリティアーキテクチャには利便性と厳格な認証前の検証の両立が求められています。視覚的な確認プロンプトだけに頼る手法はもはや不十分です。バックグラウンドデーモンの強化、特権サービスの隔離、そして認証前リクエストの検証は、セキュアなモバイルエンジニアリングの基本標準となるでしょう。
- CISPA研究論文: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Appleセキュリティアドバイザリ: sharingdに関する脆弱性開示とCVE追跡の更新 (2026年6月).
- Google Androidセキュリティ速報: パッチ情報およびWindows向けQuick Shareクライアントの緩和策更新 (2026年6月).
Share this article



