Appleの「メールを非公開(Hide My Email)」エイリアスに脆弱性は存在するのでしょうか?特定の条件下で、エイリアスから本来のメールアドレスが特定される可能性があるというプライバシー上の懸念が研究者によって報告されました。本記事において「エイリアス」とは、Appleの「メールを非公開」機能によって生成される転送用アドレスを指します。本記事は一般に報告されている議論を要約したものであり、再現可能なエクスプロイトの存在を確定させるものではありません。デジタル追跡技術がますます巧妙化する中、何百万人ものユーザーが、第三者のデータベースから自身の正規の認証情報を隔離するために、メール転送のマスキングツールを活用しています。標準的な運用条件下では、これらのプロキシは中間転送の役割を果たすことで、スパムやデータ漏洩からユーザーを保護します。しかし、基盤となる変換メカニズムに、エイリアスと正規のアカウントを紐付けうる相関パターンがあることが報告されると、そのプライバシーモデル全体が根底から覆る可能性があります。
Appleの「メールを非公開」エイリアス発見に関する時系列と背景の進化
概要
- 2025年中盤、匿名転送マスクが特定の状況下で元のメールボックスと関連付けられる可能性があるという理論上のプライバシー懸念が責任ある方法で報告されました。
- その後の検証では、Appleが報告したバックエンドの変更後も、この問題が再現する可能性が示唆されました。
- 専用サブドメインへのアーキテクチャ移行により、サービス側がエイリアスをフィルタリングしようとした場合、新しく生成されたエイリアスを特定しやすくなっています。
ネイティブなメール難読化ツールの開発は、ユーザープライバシーにおける重要なマイルストーンとなりました。OSやサインアップ画面に直接統合されたこれらのユーティリティにより、ユーザーは公式のプラットフォームドキュメントを通じて、固有の転送用アドレスを生成できるようになりました。プラットフォームでデータ侵害が発生した場合、ユーザーはその特定のエイリアスを削除するだけで、自身の正規の受信トレイを不要なマーケティングやセキュリティの脅威から守ることができます。このフレームワークは、個人のデジタルアイデンティティと第三者データベースを分離することに成功しました。
しかし、これらの難読化ツールの整合性は、「エイリアスが標準的で正規のメールボックスと完全に見分けがつかないこと」という1つの重要な前提に依存しています。従来、これらの転送マスクは何百万もの通常アカウントの中に紛れ込み、目立つことはありませんでした。これらの使い捨てアドレスをブロックするためには、登録システム側で親ドメイン全体をブロックする必要があり、それは正規のAppleユーザーにも影響を及ぼす可能性がありました。そのため、この偽装は非常に効果的でした。
Appleの「メールを非公開」エイリアスに関する懸念によるセキュリティへの影響は、単なるスパム曝露にとどまりません。セキュリティアナリストのTyler Murphy氏が、基盤となる変換メカニズムがメタデータを漏洩させ、匿名アドレスとソースアカウントとの間に相関性が存在する可能性を示唆したことで、プライバシー設計上の懸念が浮上しました。同研究者は2025年夏にこの問題をプラットフォーム運営元に責任を持って報告しました。運営元は2026年初頭に懸念を解決するためのバックエンドシステム更新を行ったと主張していますが、その後のテストでは、データ相関の可能性が依然として残っていることが示唆されています。脆弱性に関する公開詳細は限定的であり、正確な再現条件は大規模には独自検証されていません。その結果、このフレームワークによる厳格な匿名性に依存しているユーザーは、独立したセキュリティレポートで指摘されているような予期せぬプロファイリングリスクに直面する可能性があります。
Appleの「メールを非公開」エイリアスに関する懸念の技術的な詳細と仕組み
技術的な仕組みとして、標準的なメールリレープロトコルは、受信したメタデータを送信者の正規のメールボックス情報から安全に分離する必要があります。プラットフォームが匿名エイリアス宛のメールを受信すると、リレーサーバーはエンベロープヘッダーを解析し、エイリアスを関連付けられた顧客レコードと照合した上で、ペイロードをプライベートな受信トレイに転送します。この変換は、プロキシプロバイダーの安全な境界内で完結しなければなりません。
開示された研究によると、Appleの「メールを非公開」機能に関連する情報が、公開されているデータソースと概念的に結合されることで、特定の条件下で元のメールアドレスが推論される可能性があるとされています。この主張された挙動は、複数のデータソースが重なり合うシステムにおいて相関リスクをもたらす可能性があります。特定のディレクトリが公開されているプラットフォームの詳細とユーザープロファイルを紐付けている場合、関連するエイリアスがユーザーの正規のメールアドレスと一致してしまう可能性があります。この照合はユーザーの直接的な操作なしに行われるため、Appleの「メールを非公開」エイリアスのトピックに伴う、根本的な技術的課題が浮き彫りになっています。
[安全なメールプロキシの理想的な状態]
  受信メール ──> 匿名エイリアス (private.icloud.com) ──> 安全な転送 ──> プライベート受信トレイ


[特定された悪用経路]
  匿名エイリアス ──> エイリアス情報の露出 ──> リバースディレクトリ検索 ──> 状態相関の可能性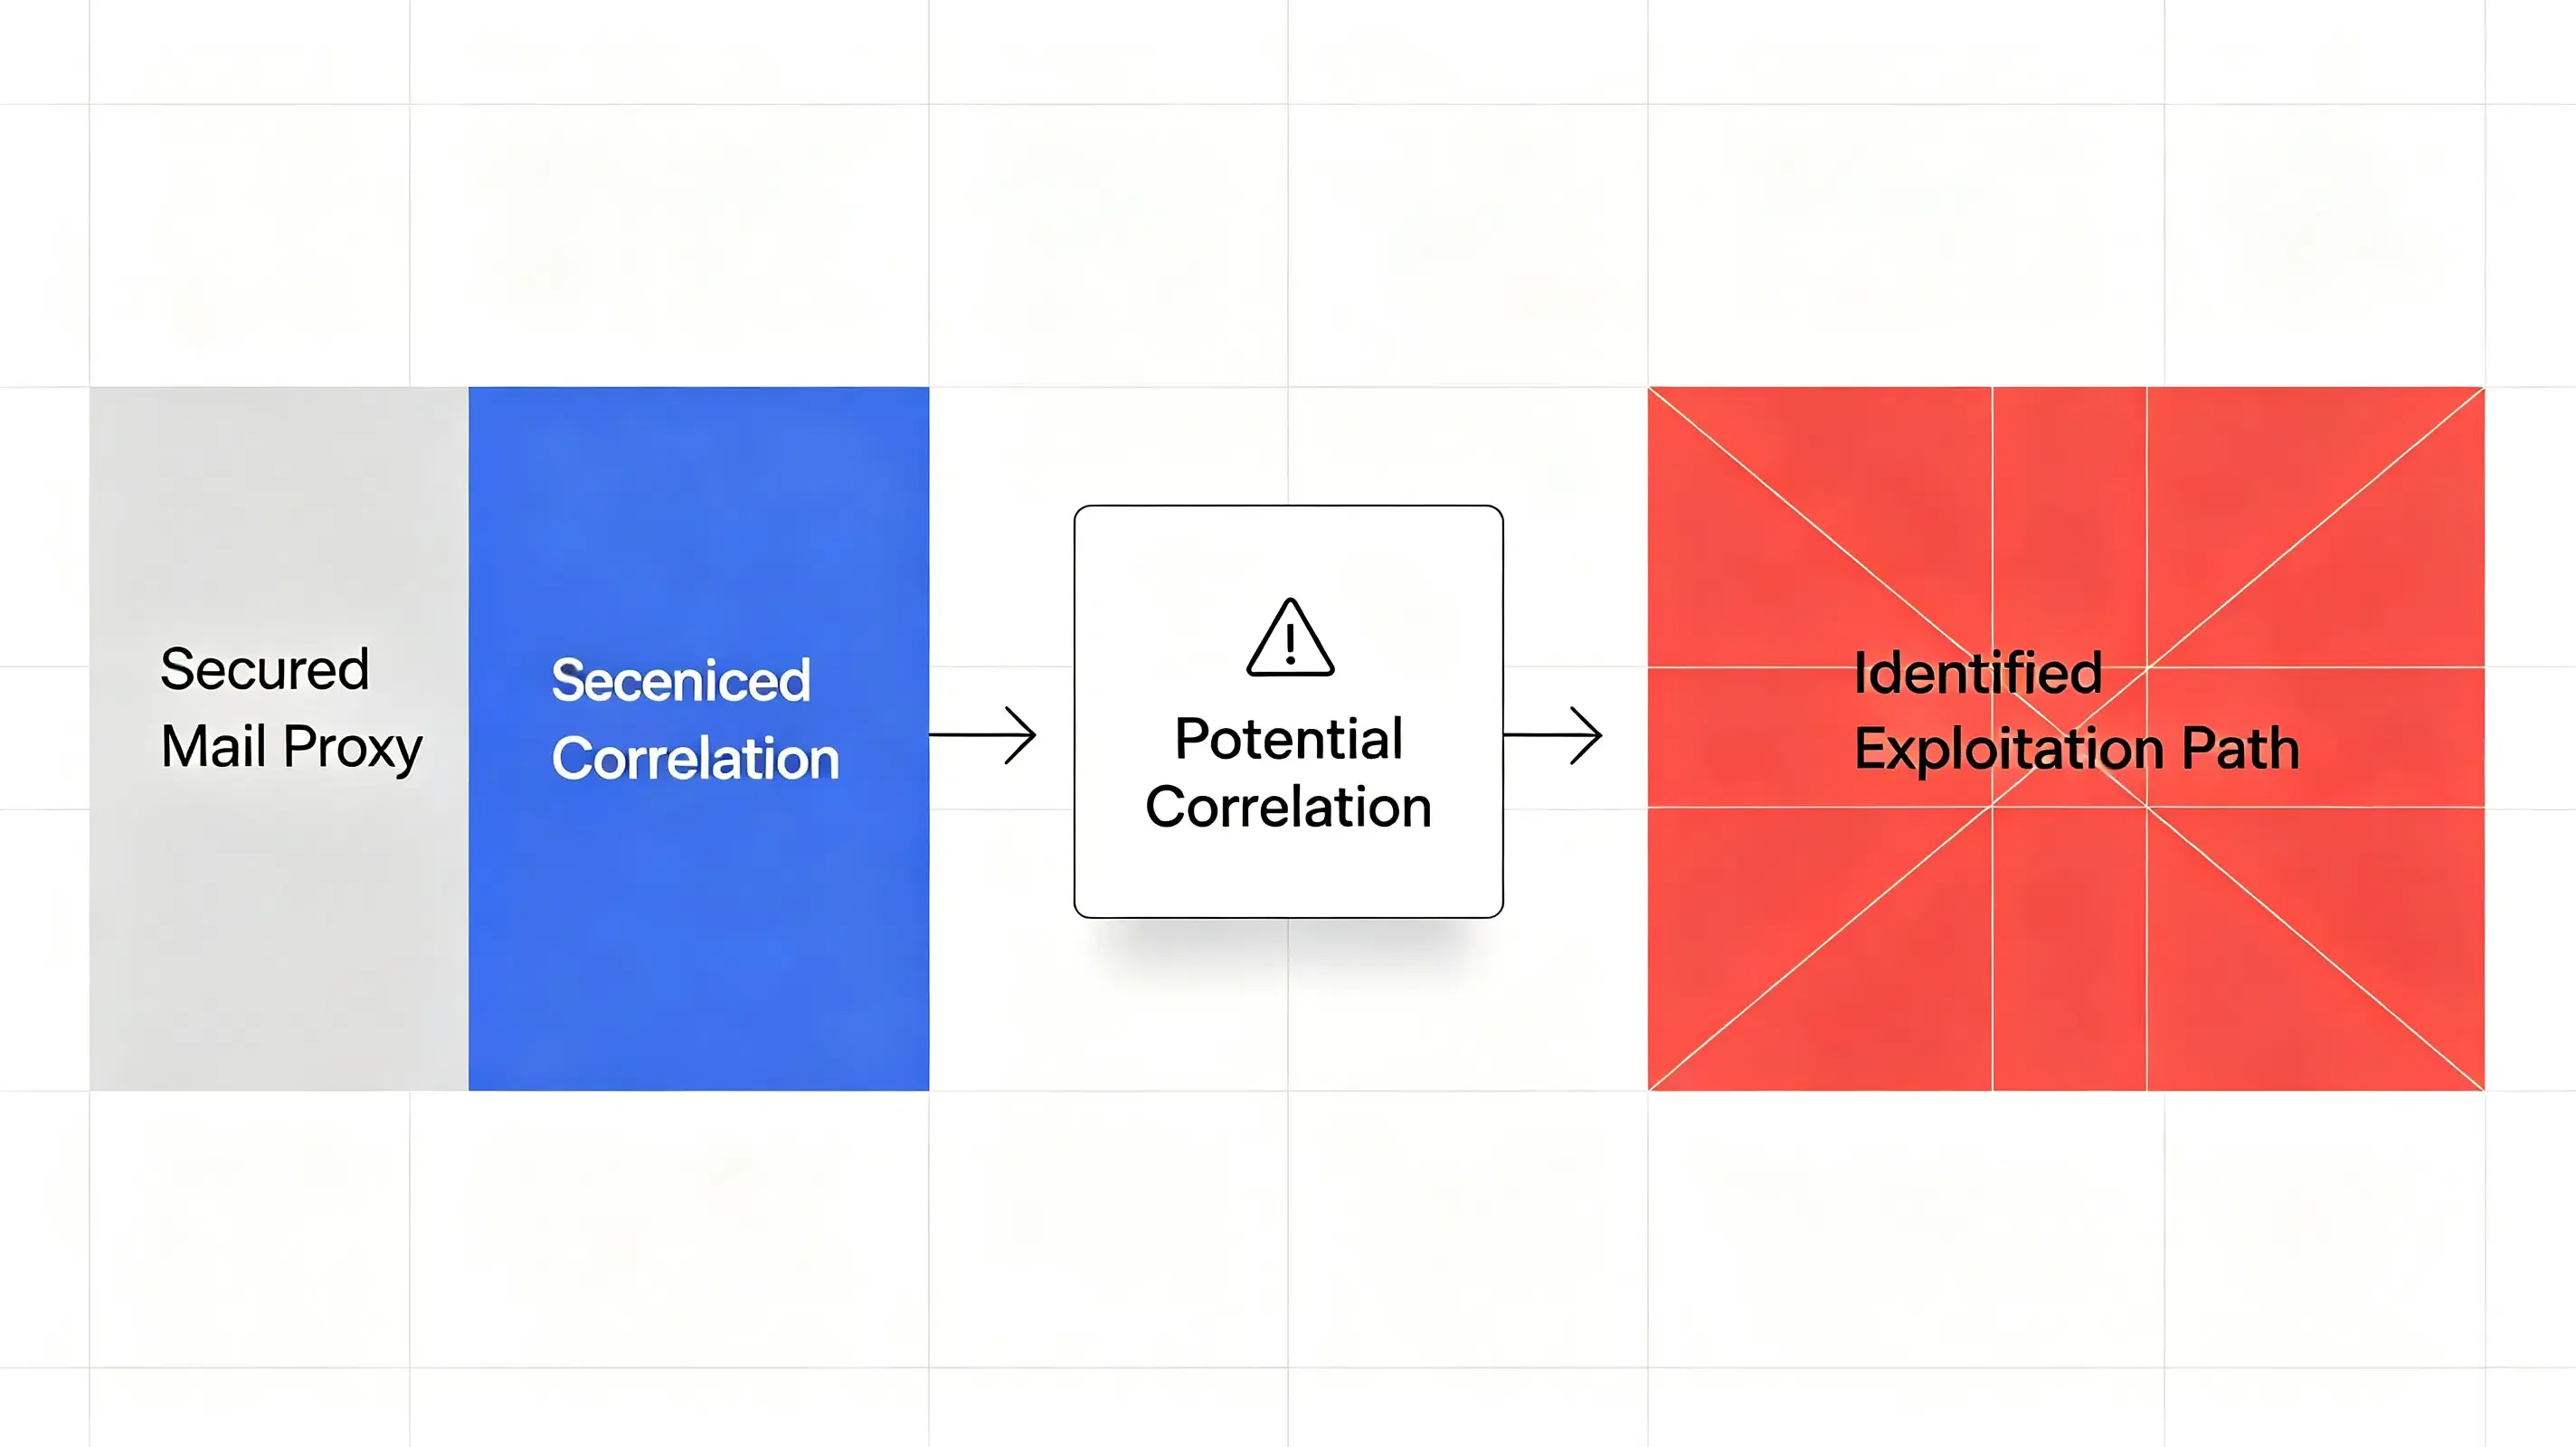
今回の報告された問題はモバイルのアトリビューションではなくメールのプライバシーに関するものですが、これはより広範なエンジニアリング上の課題を浮き彫りにしています。システム間でアイデンティティの継続性が損なわれると、その後の測定やセキュリティワークフローも困難になるということです。同様のブラウザコンテキストの喪失は、ユーザーが最終的にアプリをインストールする際、モバイルのアトリビューションワークフローにも影響を与えます。ユーザーがマスクされたエイリアスを使用してアカウントを作成し、その後モバイルアプリをダウンロードする場合、標準的なメールからアプリへのリダイレクト全体で状態の継続性が欠如していると、標準的なマルチタッチモデルが中断されます。より広範なアイデンティティシステムにおいて、エイリアスの隔離に失敗することは、システム間でのアイデンティティの継続性が一貫した状態管理に依存していることを示しています。
エイリアス後の時代におけるベストプラクティスとリファレンス実装基準
エイリアス後の時代においてデータパイプラインを保護し、ユーザーのセキュリティを確保するために、開発者やアーキテクトは、分散型のオープンソースエイリアス管理やサーバーサイドでの状態保持を検討できます。単一プロバイダーによるOSレベルの機能に依存することは、システム的なベンダーロックインを招き、バックエンドの予期せぬ更新に対して組織を脆弱にします。代わりに、エンジニアリングチームは、完全なデータ所有権を付与する代替のルーティング技術を検討することができます。
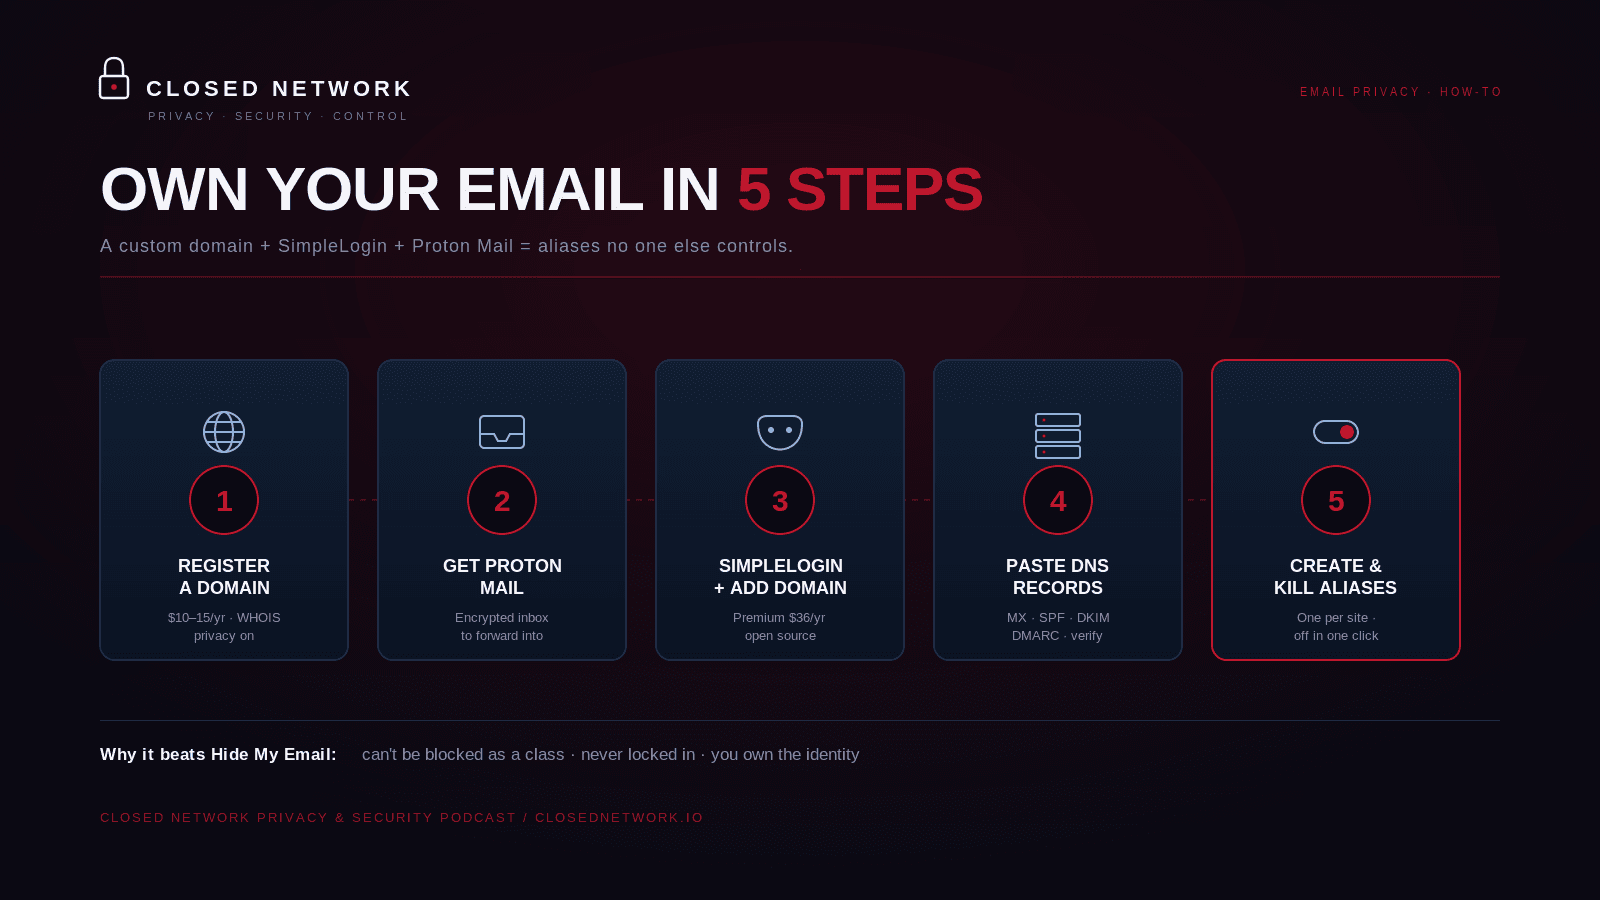
標準的な代替案として、メールをコンパートメント化(隔離)するために専用のカスタムドメインを登録する方法があります。SimpleLoginのようなオープンソースのセルフホスト型エイリアスエンジンを通じてこのドメインをルーティングし、Proton Mailのような暗号化されたメールボックスに転送することで、開発者はエイリアスを標準的なカスタムドメインのように見せることができ、不正防止システムによってグループ単位でブロックされるのを防ぐことができます。
以下の比較マトリックスは、ステートレスでエイリアスが侵害された環境において、さまざまな追跡手法がどのように機能するかを示しています:
| 指標と機能 | インハウスデータベースのセッション構築 | 従来のFirebase / Webviewリダイレクト | プレミアムMMPプラットフォーム (Adjust, AppsFlyer) | 遅延ディープリンクSDK (OpoInstall) |
|---|---|---|---|---|
| アトリビューションの存続性 | 高 (サーバーサイド) | 低 (クライアントサイド) | 高 (マルチタッチ) | 高 (プログラムによるマッピング) |
| 開発コスト | 極めて高い | 低 | 高 | 低 |
| 保守の負担 | 高 (継続的) | 低 | 低 | 低 |
| 不正対策 | 中 (手動ルール) | 低 | 高 (アルゴリズム) | 高 (ゼロトラスト署名) |
| 遅延の影響 | 可変 | 中 | 中 | 低 (超軽量フットプリント) |
カスタムドメインのエイリアスは受信する通信を保護しますが、コンバージョン後の成果計測はサーバーサイドでの状態復元に依存することがよくあります。例えば、OpoInstallのようなプラットフォームのリファレンスアーキテクチャでは、遅延ディープリンクとパラメータ復旧を使用して、Webとモバイルの分散コンテキスト全体でセッションメタデータを保持します。ブラウザベースのリダイレクトに依存するのではなく、セッションメタデータを中央データベースにマッピングすることで、このようなシステムは最初のタスクが匿名で実行された場合でもコンバージョンコンテキストが一貫性を保つようにします。エンジニアリングチームは、データ保護と測定の一貫性のバランスを取るために、こうしたアプローチを検討できます。
よくある質問 (FAQ)
専用サブドメインへの移行が、エイリアスのプライバシーにとって良くないのはなぜですか?
データブローカーは、どのようにして匿名エイリアスから正規のメールアドレスを割り出すのですか?
匿名メールエイリアスを維持するための最も強固な設定は何ですか?
実用的な影響と今後の展望
この転送に関する脆弱性の発見は、デジタルプライバシーをどのように定義するかという点で重要な転換点を示しています。自動化されたアイデンティティプロファイリングツールが洗練されるにつれ、標準的なOS機能にプライバシーを委ねることは、容認しがたいリスクをもたらします。バックエンドの実装変更や未解決のプロトコル上の欠陥は、データベースの分離を侵害し、ユーザーの実世界のアイデンティティを望まない追跡に晒す可能性があるためです。
開発者やデジタルビジネスにとって、ユーザー獲得の未来は、セキュリティを犠牲にすることなく推移的信頼を確立するシステムにあります。サーバーサイドでのアイデンティティ検証、暗号的に署名された紹介パラメータ、堅牢なパラメータパススルーフレームワークを導入することは、ゼロトラストなインターネット環境で生き残るために不可欠です。データ所有権と分散型のセッション状態を優先するアーキテクチャを構築することで、組織は測定パイプラインを保護しながら、ユーザーの真のプライバシーを尊重することができます。
Share this article



