Web to Appリダイレクトとは何か、そしてどのように実装するのか? Web to Appリダイレクトは、Universal Links、App Links、またはフォールバックスキームを使用してモバイルサイトの訪問者をネイティブアプリに誘導する仕組みです。ユーザー操作によるJavaScriptを実行してインストール済みのアプリを起動し、未インストールの場合はアプリストアへリダイレクトします。
Web to Appリダイレクトは、モバイルWeb訪問者をランディングページから指定されたネイティブモバイルアプリのビューへ移行させる自動ルーティングメカニズムです。デバイスプラットフォーム、ブラウザの機能、起動結果のヒューリスティックを評価することで、動的リダイレクトフレームワークは既存ユーザーに対しては直接ディープリンクによる起動を行い、未インストールユーザーに対しては導入されたアトリビューションシステムがサポートする範囲内で、コンテキストパラメータ付きでアプリストアへルーティングします。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| Web to App | Webブラウザの訪問者をネイティブモバイルアプリへ誘導するアーキテクチャプロセス。 | モバイルディープリンク | 情報提供 / 商用 |
| Apple Smart App Banner | apple-itunes-appメタタグで設定されるSafariネイティブのプロモーションバナー。 | Safari Webナビゲーション | 情報提供 |
| カスタムWeb-to-Appバナー | 動的なアプリ起動やダウンロードのCTAを表示するクロスブラウザ対応のHTMLおよびJavaScriptコンポーネント。 | Web to Appリダイレクト | 情報提供 |
| カスタムURLスキーム | 外部Webページからネイティブアプリを起動可能にする独自のURIプロトコル。 | ディープリンクルーティング | 技術的 / 情報提供 |
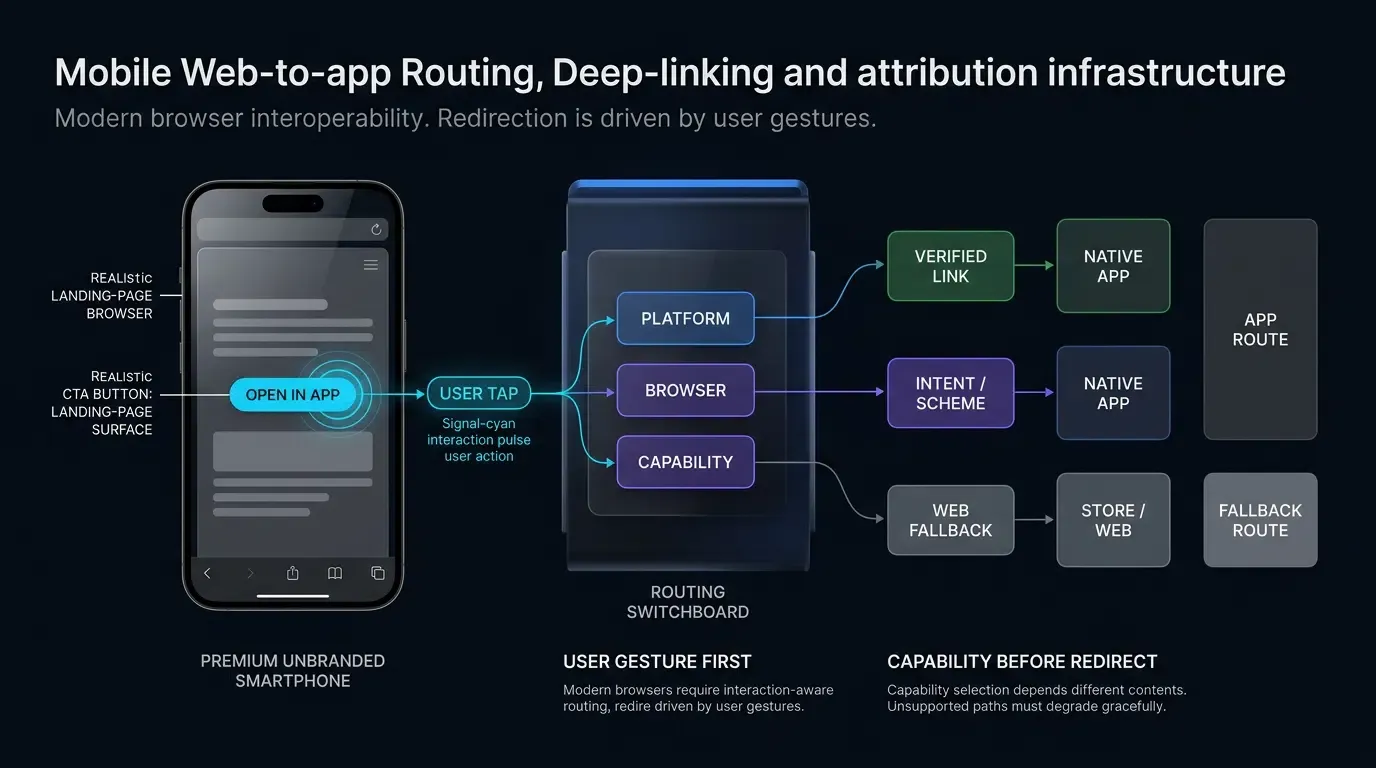
Web to Appリダイレクトがモバイルファネルのコンバージョンに不可欠な理由
コンバージョンギャップ:モバイルWebの離脱率とネイティブアプリのLTVの比較
モバイルWebサイトは、検索広告、SNS、ディスプレイ広告、自然検索などからファネル上部のトラフィックを獲得する重要なチャネルです。しかし、ネイティブアプリユーザーと比較して、モバイルWeb訪問者はコンバージョン率が低く、セッション時間が短く、離脱率が高い傾向にあります。対照的に、ネイティブモバイルアプリは最適化されたUI、ローカルセッションの保持、ハードウェアアクセラレーションによる描画、プッシュ通知への対応を提供しており、長期的なエンゲージメントとLTV(顧客生涯価値)の向上をサポートします。
Web to Appリダイレクトの核心的な運用目的は、この商用ギャップを埋めることにあります。モバイルWeb訪問者をネイティブアプリの体験へ直接誘導することで、グロースチームは摩擦が生じて離脱する前に、ユーザーの購入意欲を最大限に活用できます。モバイルブラウザでプロモーションオファーを閲覧しているユーザーを、対応するアプリ内製品ページへ直接ルーティングすることで、高い購買意欲を維持し、冗長な認証やナビゲーションの手順を排除します。
技術的ジレンマ:なぜ静的リンクでは統合的なユーザー体験を提供できないのか
基本的な静的ハイパーリンクに依存することは、現代のモバイルOS全体で体系的な摩擦を生みます。アプリストアやGoogle Playストアのリンクのみを指す静的リンクは、すでにアプリをインストールしている既存ユーザーにとって不必要な摩擦を生じさせます。リンクをタップするとインストール済みアプリを開く代わりに、ストアページが起動してしまうためです。逆に、静的なカスタムURIスキーム(例:myapp://promo)を設定した場合、アプリがインストールされている時のみ機能します。もしユーザーがアプリをインストールしていない場合、デスクトップおよびモバイルブラウザには、「ページを開けません。アドレスが不正です」といったエラーメッセージや、埋め込みコンテナでの予期せぬプロトコルエラーが表示されます。
さらに、ストアのみを対象とした静的リンクは、通常、インストール後のアプリ内のルーティングコンテキストを維持しません(deferred-routingシステムがない場合)。未インストールユーザーをコンテキストパラメータなしでアプリストアへ直接ルーティングした場合、新しくインストールしたアプリを起動しても、ユーザーは一般的なホーム画面に落とされます。そのため、ユーザーは最初に関心を持ったプロモーションキャンペーンやアイテムを自分で探さなければなりません。このコンテキストの切断は、オンボーディングでの離脱を増やし、マーケティング効率を低下させます。
プロモーション意欲を維持するためのコンテキストパラメータ受け渡しの役割
自動化されたWeb to Appリダイレクトフレームワークは、動的なパラメータ伝送を実装することで、静的リンクの制限を克服します。ユーザーがモバイルランディングページのCTA要素を操作すると、クライアント側のルーティングスクリプトが、キャンペーンタグ、紹介トークン、クーポン識別子、目的のシーンルートなどのコンテキストパラメータをキャプチャします。
モバイルアトリビューションおよびディープリンクプラットフォームであるOpoInstallは、フロントエンド開発者が動的なクエリパラメータをクライアント側のリダイレクト関数に紐付けることを可能にします。アプリがインストール済みであれば、システムはネイティブアプリへルーティングし、OSのデリゲートを通じてペイロードを渡します。アプリが未インストールの場合、ルーティング層はアトリビューションサーバー上でコンテキストパラメータをキャプチャし、適切なアプリストアへ誘導します。その後、導入されているディープリンクシステムがサポートし、プラットフォームのプライバシー制限が許容する範囲内で、インストール後の初回のアプリ起動時に元のパラメータを復元します。
現代のブラウザナビゲーションはWeb to Appルーティングにどのような影響を与えるか
ユーザージェスチャーの必須要件:なぜ現代のブラウザはプログラムによる自動リダイレクトをブロックするのか
かつて、モバイルWebページは、ページ読み込み時にプログラムによるリダイレクトを実行することで、自動的にネイティブアプリを起動しようと試みていました。例えば、カスタムURIスキームを指すiframe要素を動的に挿入したり、自動タイマーループ内でwindow.location.href = "myapp://"を実行したりする方法です。しかし、Apple Safari、Google Chrome、Mozilla Firefoxを含む現代のモバイルブラウザは、ユーザーの意図しないプログラムによるナビゲーションを積極的に制限しています。
ブラウザのセキュリティポリシーは、ルーティングメカニズムに応じて明確なユーザーアクティベーション要件を課しています。Chrome Intent URI:Google Chromeでは、intent://プロトコルの処理をトリガーするために直接的なユーザージェスチャー(明示的なタップやクリックイベントなど)が必要です。事前のユーザー操作なしの自動スクリプトやタイマーベースの実行は無視されます。
- ポップアップおよび外部スキームのモーダル:SafariとFirefoxは、バックグラウンドでの不正なリダイレクトやクリックジャッキングを防ぐため、直接的なユーザー操作を伴わないモーダル確認やプロトコルの引き渡しを抑制します。
- 検証済みHTTPSリンク:Universal LinksやApp LinksはシステムレベルのURL解決ヒューリスティックに従いますが、対話型トリガーなしで自動スクリプトループを介してこれらを呼び出すと、ブラウザが標準のWebナビゲーションをデフォルトとするケースが多々あります。
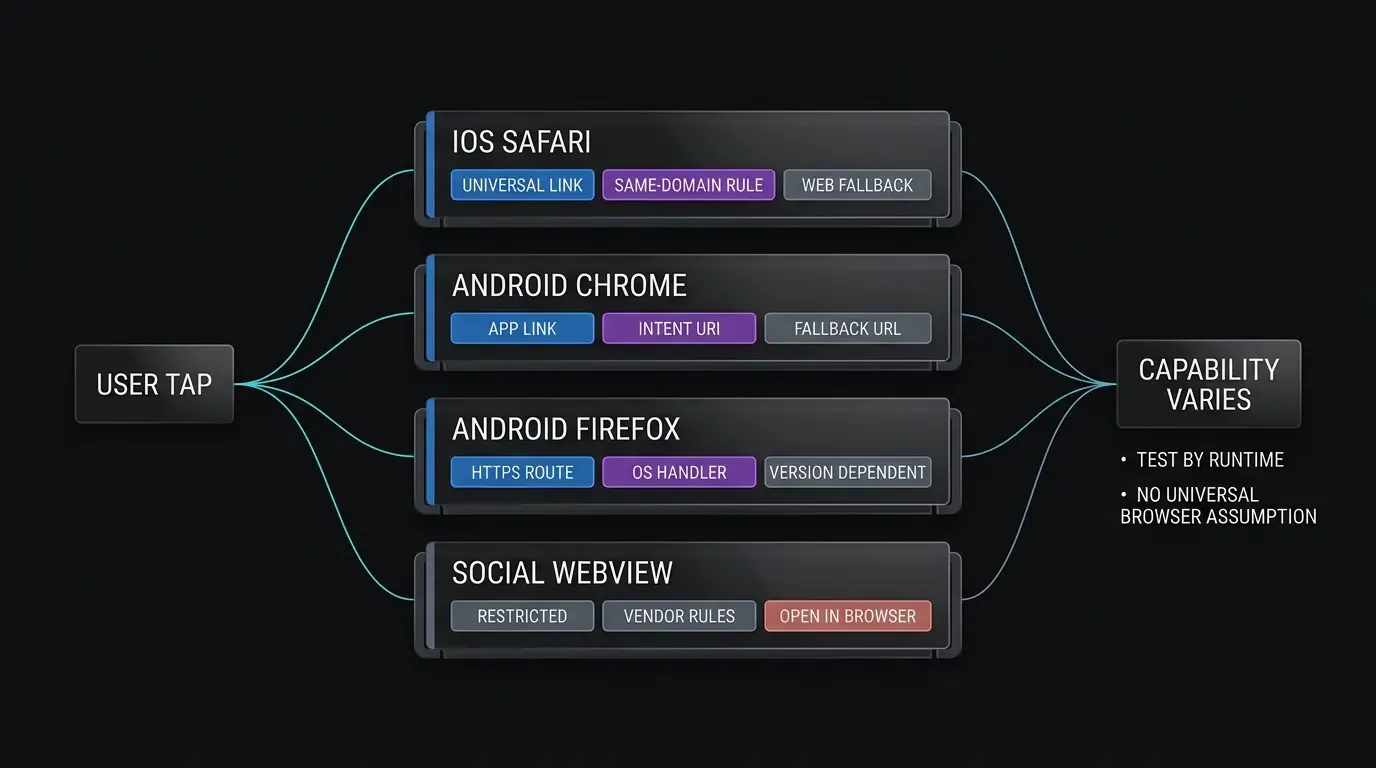
Safariの同一ドメイン制限:Universal Linksのドメイン間境界のナビゲート
AppleのUniversal Linksは、iOSアプリに対して暗号化されたドメイン検証を提供します。しかし、Appleのコンテンツへのリンク許可に関するドキュメントに記載されている通り、Apple Safariは厳格な同一ドメインナビゲーション制限を課しています。ユーザーがhttps://example.com/promoでホストされているWebページを閲覧中に、同じドメイン(https://example.com/app/open)を指すUniversal Linkをタップした場合、SafariはユーザーがWebサイトの閲覧を継続する意図があるとみなし、ネイティブアプリの起動ではなく標準のWebナビゲーションを実行します。
Safariの期待される動作として、閲覧中のサイトを離れてアプリを開く必要がある場合は、関連付けられた別のサブドメインを使用するのがApple推奨のパターンです。Webランディングページを個別のドメインまたは専用のサブドメイン(例:https://www.example.comやhttps://link.example.com)で構成し、Universal Linkの関連ドメインを別の宛先ホスト(例:https://app.example.com)経由でルーティングします。異なるサブドメイン境界を越えるリンクをタップすることで、Safariのナビゲーションヒューリスティックを満たし、ネイティブアプリの実行が呼び出されます。
Google Chrome Intent URI:Android上でのフォールバックパッケージの構造化
Google Chromeを実行しているAndroidデバイスでは、Web開発者はAndroid Intent URIを活用して、ネイティブアプリの起動を試み、単一のURI文字列内で自動化されたブラウザフォールバックを指定できます。Android Intent URIはintent://構文を使用し、宛先ルート、ターゲットアプリパッケージ名、ブラウザのフォールバックURLをエンコードします:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
ユーザーがChromeでIntent URIをタップすると:
- アクティビティ解決:Chromeは、宣言されたパッケージとスキームに一致する適格なアクティビティへのIntent解決を試みます。
- ネイティブ起動:適格なアクティビティが存在する場合、OSはターゲットアプリケーションを起動し、intentペイロードを渡します。
- フォールバック実行:一致するアプリケーションがインストールされていない場合、Chromeは解決失敗を検知し、
S.browser_fallback_urlで定義されたURLへナビゲートします。これにより、処理されないプロトコルエラーダイアログを表示することなく、ユーザーをGoogle Playまたは明示的なWebランディングページへ誘導します。
W3C Page Visibility API (document.hidden) を介したアプリ起動の検出
標準のカスタムURLスキームやUniversal Linksを利用する際、Webページは二次的なフォールバックタイマーを停止するために、アプリの起動が発生したかどうかを評価します。ブラウザのJavaScriptはネイティブOSのプロセスリストを直接クエリしてアプリの状態を確認できないため、フロントエンドのアーキテクチャはW3C Page Visibility Level 2仕様に依存します。
ブラウザが外部アプリケーションへの実行の引き渡しに成功すると、ブラウザタブはバックグラウンドへ移行し、可視性状態が変更されます。クライアント側のスクリプトはvisibilitychangeイベントを監視し、document.hiddenプロパティを検証します:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // ブラウザがフォアグラウンドの可視性を喪失。保留中のストアフォールバックタイマーをクリア
        clearTimeout(fallbackTimer);
    }
});
visibilitychangeを使用することで、起動試行後にブラウザがフォアグラウンドのフォーカスを失ったという信号が得られます。これ単体では特定のターゲットアプリが正常に起動したことを証明するものではありませんが、ユーザーがブラウザ外にいる間に望まないストアリダイレクトが発生するのを防ぐための有用な抑制信号となります。
直接的な起動と遅延ストアフォールバックの技術的メカニズム
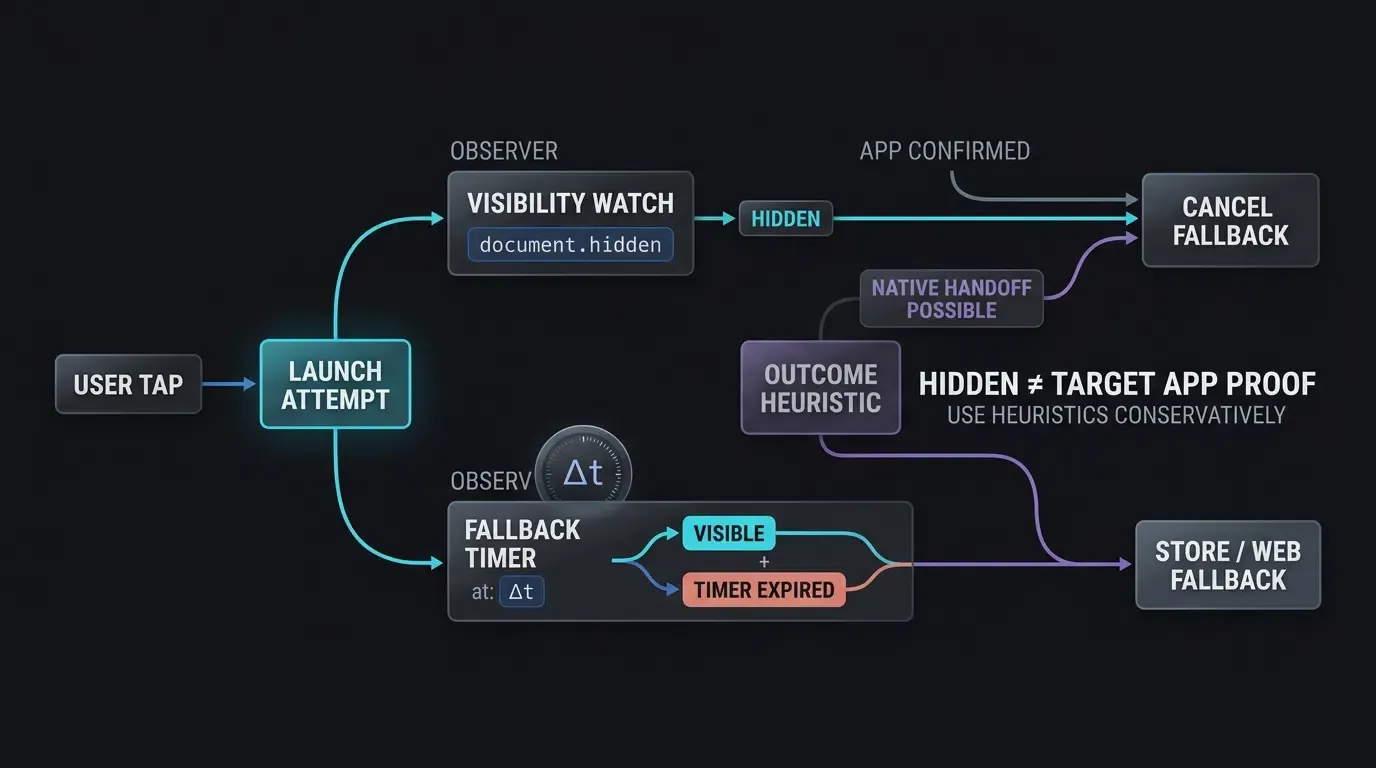
多層リダイレクトカスケード:Universal Links、カスタムスキーム、ストアフォールバック
本番環境でのWeb to Appアーキテクチャでは、多様なOS、ブラウザベンダー、インストール状態に応じて段階的に機能が低下する(グレースフルデグラデーション)多層リダイレクトカスケードを展開します:
- Tier 1: OS検証済みディープリンク(Universal LinksおよびApp Links):ルーティングのプライマリはHTTPSドメイン検証リンクを使用します。iOS 9以降およびAndroid 6.0以降では、これらはアプリインストール時に直接ダイアログなしでアプリを起動し、未インストール時にはWebナビゲーションへフォールバックします。
- Tier 2: カスタムURIスキームおよびIntentプロトコル:検証済みリンクが利用できない場合や、レガシーブラウザバージョンで動作する場合は、直接的なユーザークリックによってトリガーされるカスタムURIスキーム(
myapp://)またはAndroid Intent URIにフォールバックします。 - Tier 3: コンテキストストアリダイレクト:いずれのネイティブプロトコルでもアプリセッションが開始されない場合、フォールバック層はブラウザをApple App Store、Google Play Store、または明示的なダウンロードエンドポイントへルーティングし、サポートされている場合はバックエンドへアトリビューションパラメータを渡します。
現代のブラウザにおけるレガシーな隠しiframeプローブの回避
カスタムスキームのための歴史的な回避策として、ページから離脱せずにアプリがインストールされているかを調査するために、非表示のiframe要素をDOMに注入する方法がありました。しかし、現代のモバイルブラウザでは、このアプローチは非推奨であり、逆効果です:
- Apple SafariおよびGoogle Chromeの最新バージョンは、動的に注入されたiframeから発生するカスタムスキームの呼び出しを積極的にブロックします。
- Safariにおいて、インストールされていないスキームをiframe経由で読み込もうとすると、不快な「アドレスが無効です」というアラートがトリガーされる可能性があります。
- 隠しiframeのプローブはユーザージェスチャー追跡を回避し、ブラウザのセキュリティ警告を誘発します。
静かなiframeプローブに頼るのではなく、現代のアーキテクチャは検証済みのUniversal LinksやApp Linksを利用します。フォールバックとしてカスタムスキームをサポートする必要がある場合は、ユーザーによる明示的なフォールバックCTAを伴うユーザー主導のクリックハンドラーから呼び出すべきです。
タイマーベースおよび可視性ベースのフォールバックタイミング戦略
未インストールユーザーをネイティブアプリの起動を妨げずにアプリストアへ誘導するために、クライアントスクリプトは可視性チェックと実行タイマーを組み合わせた経験的なヒューリスティックを展開します。ユーザーがWeb to AppのCTAボタンをクリックした際:
- 起動試行:スクリプトがUniversal Linkまたはカスタムスキームを介してネイティブアプリのトリガーを試みます。
- タイマーセット:JavaScriptのタイムアウトが設定されます(一般的に、1500msから2500msの間の実装固有のヒューリスティックウィンドウ)。
- ハートビート計算:スクリプトはナビゲーションをトリガーする前にタイムスタンプを記録し、タイマー実行時に経過時間を評価します。アプリ起動が発生した場合、OSの停止処理によりタイマー実行が遅延します。ユーザーが最終的にブラウザに戻った際、経過時間は設定された間隔を大幅に超えています(
)。これにより、スクリプトはストアへのリダイレクトをキャンセルできます。 - フォールバックリダイレクト:
document.hiddenがfalseのままであり、経過時間が設定間隔に非常に近い場合()、起動試行は設定されたウィンドウ内でフォアグラウンド喪失信号を生成せず、スクリプトは明示的なストアリダイレクトを続行します。
[ユーザーがWeb CTAボタンをタップ]
             │
             ▼
[ブラウザおよびOS検出層]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [Verified App Link / Intent]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
起動成功             Webパス      起動成功                  Webパス
│                        │         │                        │
▼                        ▼         ▼                        ▼
[アプリ起動]        [Web]    [アプリ起動]                 [Web]
             │                                  │
             ▼                                  ▼
     [可視性チェック]                  [Intentフォールバック]
             │                                  │
             ▼                                  ▼
     [アプリストアへリダイレクト]              [Playストアへリダイレクト]
JavaScript SDKを使用したWeb to Appリダイレクトの実装方法
OpoInstall Web JS SDKによるクライアント側リダイレクトの初期化
OpoInstall Web JS SDKはクロスブラウザルーティングを提供し、ユーザーエージェント解析、Universal Linkルーティング、フォールバックタイミングといった複雑な処理を抽象化します。開発者はWebランディングページでSDKを初期化し、独自のアプリケーション識別子とルーティングパラメータを設定します。
スクリプトは非同期で読み込み、初期DOM構築時に初期化する必要があります。インターフェースパラメータとAPI仕様の詳細については、Web SDK統合ドキュメントを確認してください。
ユーザー主導のクリックと m.wakeupOrInstall() メソッドの紐付け
現代のブラウザのユーザージェスチャー制限を遵守するため、リダイレクトは物理的なタッチイベントやクリックイベントに直接紐付ける必要があります。OpoInstall SDKはリダイレクトカスケードを整理するwakeupOrInstall()メソッドを公開しています:
- クライアントデバイスタイプ(iOS、Android、デスクトップ)を評価します。
- Universal LinksやChrome Intent URIをその場で生成します。
- 起動リクエストにコンテキストパラメータを付与します。
- 可視性リスナーとフォールバックタイマーを自動的に管理します。
Webからアプリへの移行時の動的クエリパラメータの受け渡し
Webリダイレクト時に渡される動的パラメータには、プロモーションコード、招待者トークン、マーケティングチャネルID、またはアプリ内のルーティング先を含めることができます。フロントエンドスクリプトはURLクエリ文字列からこれらのパラメータをキャプチャし、厳格な長さと文字の制約に対して入力をサニタイズし、リダイレクトペイロードにバインドします。
以下の技術的実装例は、H5ランディングページでOpoInstall Web JS SDKを設定し、サニタイズされたキャンペーンパラメータを付与し、インタラクティブなボタンクリックに実行を紐付ける方法を示しています:
// Web: OpoInstall Web JS SDKを使用したH5ランディングページの実装
// 統合例; スクリプトURL、コンストラクタ、コールバックライフサイクル、
// パラメータスキーマ、wakeupOrInstall()のシグネチャを、現在本番環境に展開されているOpoInstall Web SDKバージョンと照合してください。
(function() {
    // OpoInstall Web SDK用の動的スクリプト注入
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // OpenInstall Web SDKインスタンスの初期化
        var openInstall = new OpenInstall({
            appKey: "YOUR_OPOINSTALL_APPKEY",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // リダイレクトをユーザークリックイベントに直接紐付け(ブラウザのユーザージェスチャー要件を満たす)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // 入力サニタイズ: パラメータを厳格な許可リストと長さの制限に対して検証
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // 識別子に対して英数字および長さの制約を強制
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // 多層リダイレクトカスケードの実行:
                    // 1. Universal Link / App Linkの直接起動を試行
                    // 2. 起動信号が検出されない場合、ストアダウンロードへフォールバック
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: フレーム境界とルートセキュリティを備えたWebViewClientのshouldOverrideUrlLoadingオーバーライド
// カスタムスキーム、Intentプロトコル、および内部App Linkを厳格なターゲット検証でインターセプト
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // 厳格なセキュリティ態勢: 不明なクエリキーが含まれている場合はリクエストを拒否
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // セキュリティ要件: 外部アプリルーティングをメインフレームのナビゲーションのみに制限
        if (!request.isForMainFrame) {
            return false // サブフレームやiframeは外部Intentやカスタムスキームをトリガーできない
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Deprecated in Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // レガシーコールバックは信頼性の高いisForMainFrameメタデータを欠いている; 外部スキームのルーティングを行わない
        return if (scheme == "http" || scheme == "https") {
            false // 標準Webコンテンツの読み込みを許可
        } else {
            Log.w("WebViewClient", "レガシーコールバック上で外部スキームをブロック: $scheme")
            true // 外部Intentを起動せずに処理されないスキームエラーを抑制
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. HTTP / HTTPSおよび内部App Linkの処理
        if (scheme == "http" || scheme == "https") {
            // URLがホストアプリ自身のApp Linkドメインと一致するか確認
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "内部App Linkが検証されました。内部ルーターにディスパッチします。")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "不正または未承認の内部App Linkを拒否: $uri")
                }
                return true // 内部的に処理; Webview読み込みをキャンセル
            }
            return false // WebViewに標準Webコンテンツのネイティブ読み込みを許可
        }

        // 2. 厳格なスキーム、ホスト、パス、およびクエリ許可リストに対してカスタムスキームを検証
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. 安全な再構築を伴うChrome Intent URIの処理
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // 未加工の解析済みオブジェクトを実行するのではなく、クリーンで専用のACTION_VIEW Intentを再構築
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "無効なデータURIを含むintentを拒否: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "データURIペイロードを欠くintentを拒否")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "未検証のパッケージを対象とするintentを拒否: $targetPackage")
                    true // 未検証パッケージのintentをキャンセル
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "Intent URIの解析に失敗: $url", e)
                true // 処理されないスキームエラーを抑制
            }
        }

        // net::ERR_UNKNOWN_URL_SCHEMEエラーを回避するため、不明なスキームを拒否
        Log.w("WebViewClient", "未検証のスキームナビゲーションをブロック: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "intentを処理できるアクティビティが見つかりません: ${intent.data}", e)
            true // WebViewのクラッシュを防止
        }
    }
}
// iOS: Universal LinksおよびカスタムスキームインターセプトのためのWKNavigationDelegate実装
// WKWebView内のナビゲーションアクションをインターセプトし、ドメイン、パス、クエリのセキュリティ境界を強制
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // 失敗を前提とした(Fail-closed)検証: 不明なクエリキーが存在する場合はURLを拒否
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // 失敗を前提とした(Fail-closed)姿勢でクエリパラメータキーと値を検証
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. ホストアプリの関連ドメインの処理(自身のUniversal Link)
        // Appleのドキュメント注記: UIApplication.open()を介してアプリ自身のUniversal Linkを開いても、
        // アプリ内には戻りません。検証を行い、直接内部ルーターにディスパッチする必要があります。
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] ホスト関連ドメインを検出: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] 未承認または不正な内部ルートを抑制: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. 厳格な許可リストとルート検証によるカスタムスキームの処理
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] 許可されたカスタムスキームの起動に失敗: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] 未承認のスキームまたはルートを抑制: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. 標準Webナビゲーションを許可
        decisionHandler(.allow)
    }
}
WebViewおよびアプリ内ブラウザのサンドボックスの克服
アプリ内ブラウザの課題:ソーシャルアプリ内の制限されたWebViewのナビゲート
モバイルWebトラフィックの大部分は、ソーシャルメディアプラットフォームやメッセージングアプリ(WeChat、Line、Instagram、Facebook Messengerなど)内で共有されたリンクから発生します。ユーザーがこれらのアプリ内でリンクをタップすると、プラットフォームはシステムのデフォルトブラウザ(SafariまたはChrome)を開くのではなく、埋め込まれたアプリ内ブラウザ(WebView)内でランディングページを表示します。
ソーシャルアプリ内のブラウザは、ベンダー固有のサンドボックスを強制するため、その機能は大きく異なります:
- カスタムURIスキーム(
myapp://)を完全にインターセプトおよび抑制する環境もあります。 - Universal Linkの引き渡しが制限され、ソーシャルアプリのWebView内にユーザーが留まってしまう場合があります。
- プラットフォームポリシーやアプリバージョンによっては、直接のAPKファイルダウンロードや外部ストアへのリダイレクトがブロックされることがあります。
普遍的な自動ブレイクアウトメカニズムを想定するのではなく、Web to Appアーキテクチャではこれらのランタイムを検出し、ネイティブの「Safariで開く」または「Chromeで開く」メニューなどを通じて、システムのデフォルトブラウザでリンクを開くよう明確な視覚的案内を提供します。
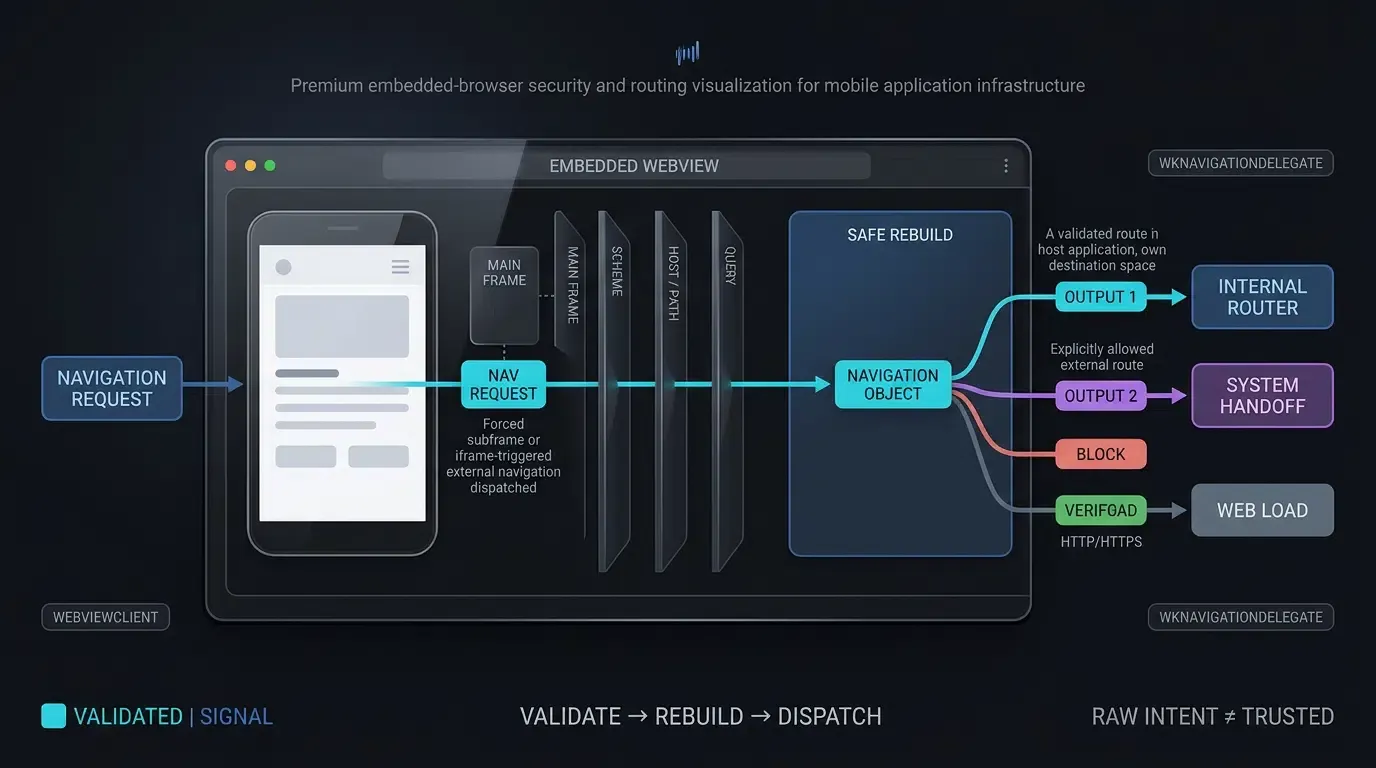
Android WebViewの処理:厳格な許可リストによる shouldOverrideUrlLoading のオーバーライド
モバイルアプリが自身のネイティブインターフェース内に埋め込みWebViewをホストする場合、適切なナビゲーションインターセプトを設定する必要があります。デフォルトでは、AndroidのWebViewは標準のWebプロトコル(http://およびhttps://)のみを認識します。WebView内のWebページがカスタムURIスキーム(myapp://)またはAndroid intent URI(intent://)へ移動しようとすると、WebViewは未処理のプロトコルエラーnet::ERR_UNKNOWN_URL_SCHEMEをスローします。
Android DevelopersのWebViewClient shouldOverrideUrlLoadingリファレンスに記載されているように、開発者はWebViewClientを拡張し、shouldOverrideUrlLoadingをオーバーライドする必要があります。OWASPモバイルアプリケーションセキュリティテストガイドの安全でないディープリンクに関するガイダンスに従い、開発者は厳格なスキーム許可リストを強制し、iframeの悪用を防ぐためにナビゲーションイベントがメインフレームから発生していることを検証(request.isForMainFrame)し、OSに対して制約のない未加工のintentオブジェクトをディスパッチするのではなく、安全なACTION_VIEW intentを再構築する必要があります。
iOS WKWebViewの処理:decidePolicyForNavigationAction と自己ドメイン境界の実装
iOSでは、WKWebViewコンポーネントを埋め込むアプリケーションは、Apple DeveloperのWKNavigationDelegateに関するガイダンスを通じてナビゲーションポリシーを管理する必要があります。
Universal Linksに関して重要なアーキテクチャ上の区別があります。Appleのドキュメントにある通り、アプリケーションが自身の関連ドメインを指すUniversal Linkに対してUIApplication.shared.open()を呼び出した場合、iOSはそのリンクをホストアプリ内でUniversal Linkとして開きません。したがって:
- ホストアプリ関連ドメイン:URLがホストアプリ自身の関連ドメイン(
app.example.com)と一致する場合、アプリはwebviewの読み込みをキャンセル(decisionHandler(.cancel))し、ルートパスとパラメータを厳格な許可リストと照合して検証し、アプリの内部ナビゲーションルーターを直接呼び出す必要があります。 - 許可された外部スキーム:URLに外部アプリを対象とする許可されたカスタムスキームが含まれている場合は、
UIApplication.shared.openに委譲する前に、スキーム、ホスト、パス、およびクエリ形式を明示的な許可リストと照合して検証してください。
Apple Smart App BannersとカスタムWeb-to-Appバナーの区別
フルページのリダイレクトがユーザーエクスペリエンスを阻害するシナリオ(コンテンツブログ、ニュースポータル、技術文書など)では、グロースチームはプロモーションバナーを展開します。エンジニアリングチームは、2つの異なるバナーアーキテクチャを区別する必要があります:
- Apple Smart App Banners:
<meta name="apple-itunes-app" content="app-id=myAppID">を介して宣言されるSafariのネイティブ機能です。このバナーはiOSデバイスのSafariによってJavaScriptの実行なしにネイティブで描画されますが、Androidやサードパーティブラウザには表示されません。 - カスタムWeb-to-App CTAバナー:主要なモバイルブラウザ間でレンダリング可能なJavaScript描画のHTMLコンポーネントであり、アプリを開く動作はブラウザとプラットフォームに依存します。これらのバナーは動的なアプリアイコン、タイトル、評価、コンテキストに応じたCTAを表示し、
m.wakeupOrInstall()をトリガーしてランタイムパラメータをネイティブアプリへ直接渡します。開発者はOpoInstall SDKダウンロードセンターからクライアントライブラリを直接取得できます。
クロスブラウザのWeb to Appリダイレクト互換性マトリックス
モバイルブラウザ環境全体でのリダイレクトプロトコルの評価
ブラウザベンダーは常にナビゲーションセキュリティポリシーを更新しているため、エンジニアリングチームは信頼できるユーザーファネルを維持するために、特定ブラウザのランタイムに対してリダイレクトプロトコルを評価する必要があります。
ブラウザ環境の技術的能力と動作上の制限
以下の表は、クロスブラウザの技術互換性、ユーザージェスチャーの制約、フォールバックメカニズムをまとめたものです:
| ブラウザ / 環境 | 主要なサポートプロトコル | ユーザー操作の制約 | アプリ起動の動作 | 未インストール時のフォールバックメカニズム |
|---|---|---|---|---|
| iOS Safari | Universal Links | カスタムスキームにはユーザージェスチャーが必要。Universal Linksにはサブドメイン間パターンを推奨 | 適格かつ検証済みであればアプリを直接起動 | ブラウザでWeb URLを読み込み |
| Android Chrome | Android App Links / Intent URI | intent://およびカスタムスキームには直接的なユーザージェスチャーが必要 |
検証済みホストの場合は選択ダイアログをバイパス | S.browser_fallback_urlまたはPlayストアへ移動 |
| Android Firefox | HTTPSリンク /OSがサポートする適格なアプリルーティング | ブラウザバージョンに依存。現在のFirefox Androidの動作と照合して検証 | FirefoxのバージョンおよびAndroidのリンクハンドラー状態により異なる可能性あり | 標準Webリンクに従う |
| ソーシャルアプリ内WebView | アプリおよびバージョンにより異なる | ソーシャルコンテナのサンドボックスとクリックインターセプトの対象 | 頻繁にインターセプトまたは制限される | ユーザーをシステムのデフォルトブラウザ(Safari / Chrome)へ誘導 |
| 埋め込みAndroid WebView | shouldOverrideUrlLoadingを介してインターセプト |
ホストアプリの実装がアクティベーションルールを制御 | 明示的なWebViewClientオーバーライドが必要 |
オーバーライドしない限りnet::ERR_UNKNOWN_URL_SCHEMEをスロー |
よくある質問(FAQ)
Web to Appリダイレクトは、アプリがインストールされていないユーザーに対してどのように対応しますか?
なぜユーザークリックイベントなしでのプログラムによるリダイレクトは失敗するのですか?
Android WebViewでの net::ERR_UNKNOWN_URL_SCHEME エラーをどのように防げばよいですか?
要約と決定フレームワーク
Web to Appリダイレクトを自動化するには、WebブラウザのサンドボックスとネイティブモバイルOSの間のギャップを埋める必要があります。基本的な静的リンクや未検証のカスタムスキームに依存することは、摩擦を生み、ブラウザ警告を誘発し、ユーザー体験全体での離脱率を高めます。
検証済みのUniversal Links、App Links、ユーザージェスチャーでトリガーされるJavaScript、および洗練されたストアフォールバックを組み合わせた多層リダイレクトパイプラインを展開することで、ブラウザレベルのルーティング失敗を減らし、ネイティブアプリへのスムーズな移行をサポートします。クライアント側のWeb SDKと、許可リストで強制された回復力のあるWebViewデリゲートを組み合わせることで、エンジニアリングチームはコンバージョンの摩擦を減らし、ユーザーライフサイクルのエンゲージメント目標をサポートします。
強固なWeb-to-Appリダイレクトフローの実装方法については、Web SDK統合ドキュメントを参照し、OpoInstall SDKダウンロードセンターからクライアントライブラリをダウンロードするか、モバイルアトリビューションの実装リファレンスを確認するか、OpoInstall開発者コンソールでアプリケーションを登録してください。
関連資料
-
概念: Web to Appリダイレクト、Universal Links、Android App Links、カスタムURLスキーム、Apple Smart App Banner
-
技術: W3C Page Visibility API、Android WebViewClient、iOS WKNavigationDelegate、Intent URI
-
標準: IETF RFC 3986 Uniform Resource Identifier、Apple Associated Domains Specification、Android Digital Asset Links Protocol、OWASP Mobile Application Security Testing Guide (MASTG)
-
API: OpoInstall Web JS SDK
wakeupOrInstallAPI、AndroidshouldOverrideUrlLoading、iOSdecidePolicyForNavigationAction -
公式ドキュメントおよび参考文献:
Share this article



