WeChatのブラウザブロックを回避してアプリを起動するには? WeChatのアプリ内ブラウザからアプリを起動するには、閲覧環境を検出し、ユーザーの操作に基づくプラットフォーム対応の起動オプションを提示する、コンテナ認識型のWeb to App中継ページが必要です。iOSでは、ホストブラウザが許可している場合、条件を満たしたUniversal Linkによってインストール済みのアプリを開くことができます。Androidでは、テスト済みのインテントURIにより、外部ブラウザまたはアプリへの引き渡しを行い、フォールバックとして通常のHTTPSダウンロードページを提供できます。ただし、どのクライアントバージョンにおいても、WeChatが引き渡しを常に許可することを保証できる中継URLはありません。
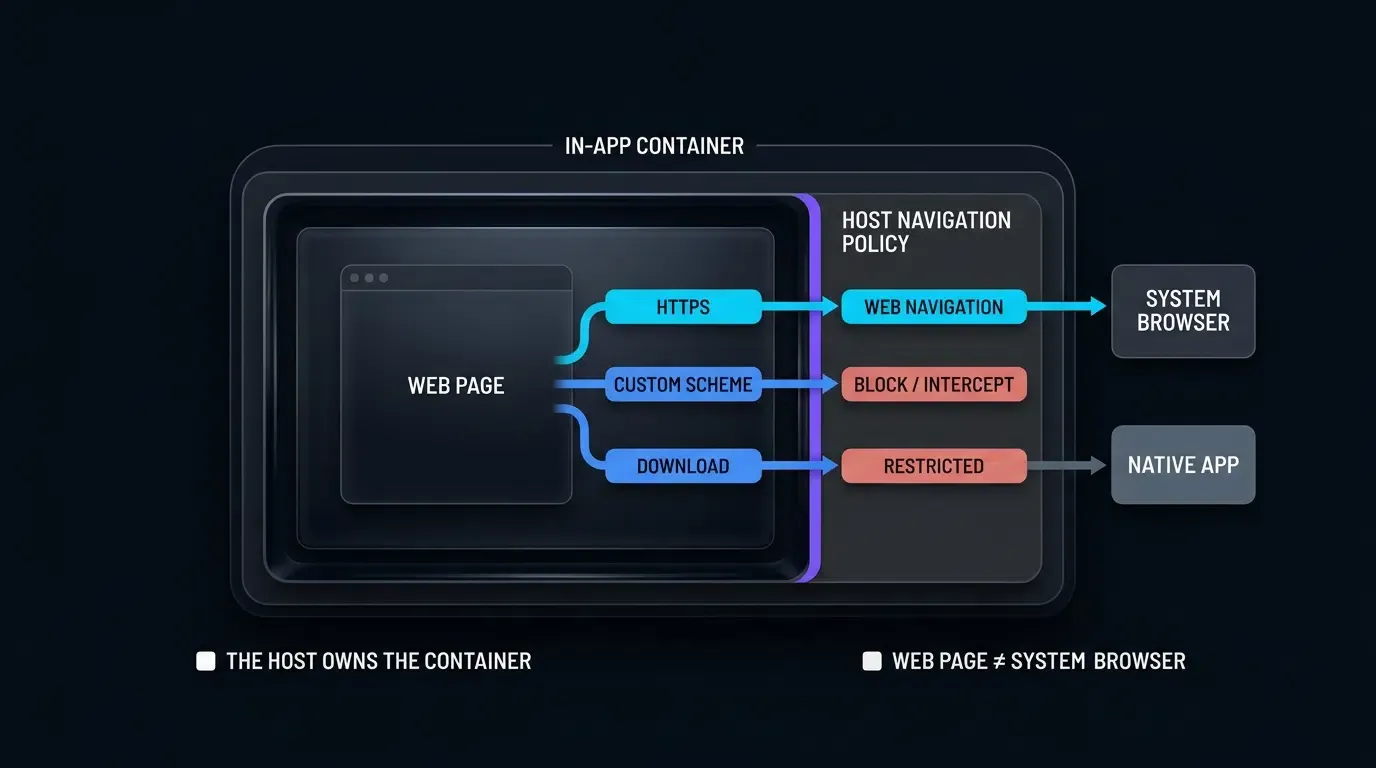
アプリ内ブラウザのブロックは、閉じたソーシャルプラットフォームが、埋め込み型Webコンテナによるサードパーティ製カスタムURLスキームの起動や直接的なパッケージファイルのダウンロードを制限するときに発生します。Web to Appルーティングにおけるこれらの制限をナビゲートするには、iOSではプラットフォーム対応のUniversal Linkを活用し、Androidではサポートされているユーザー起因のブラウザハンドオフを活用しながらキャンペーンパラメータの整合性を維持する、コンテナ認識型の中継アーキテクチャの導入が必要です。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| Web to App | Webユーザーをネイティブモバイルアプリケーションへプログラマティックに誘導すること。 | ディープリンクSDK | 情報提供型 / 技術型 |
| アプリ内ブラウザ | ソーシャルメッセージングアプリケーション内に埋め込まれた、サンドボックス化されたWebコンテナ。 | WKWebView / Blink | 技術型 |
| クイックインストール | サポートされている環境において、Web to Appやブラウザ間の移行を支援するために設計された統合技術。 | Androidインテントスキーム | 技術型 / 商用型 |
クローズドエコシステムの障壁:アプリ内ブラウザのサンドボックス化の理解
技術的な壁:WeChatがカスタムURLスキームや任意のダウンロードをインターセプトする仕組み
モバイルメッセージングアプリケーション、特にTencentのWeChat(MicroMessenger)は、クライアントアプリケーション内にカスタマイズされたWebレンダリングコンテナを埋め込んでいます。ユーザーがチャットセッション、モーメントフィード、または公式アカウント内のWebリンクをタップすると、リンクはオペレーティングシステムのデフォルトブラウザ(Mobile SafariやGoogle Chromeなど)へナビゲーションリクエストを引き渡すのではなく、WeChatの内部ブラウザ内で読み込まれます。
WeChatのクライアントバージョン、オペレーティングシステム、およびホストのナビゲーションポリシーによっては、サードパーティ製アプリケーションによって登録されたカスタムURLスキームがインターセプトまたはブロックされる場合があります。また、直接的なAPKダウンロードリクエストも制限され、想定されるダウンロードやインストールのフローが阻害される可能性があります。開発者は、代表的なデバイスでサポートされているハンドオフ動作を検証し、アクセス可能なHTTPSの代替手段を提供する必要があります。
コンテナの実態:Apple WebKitのサンドボックス化 vs Android XWebの実装
アプリ内ブラウザの基盤となる技術アーキテクチャはオペレーティングシステムによって大きく異なり、それぞれ異なるインターセプト動作を引き起こします。
- iOS環境:iOSでは、WeChatはAppleの
WKWebViewフレームワークを組み込んでいます。WebKitは標準的なiOSのプロセスサンドボックスを強制しますが、WeChatは独自のWKNavigationDelegateインターセプターを実装しています。ページがカスタムプロトコルスキームを含むナビゲーションアクションを要求すると、WebKitはその決定をホストアプリケーションに委譲し、コンテナがプラットフォームポリシーに従って非HTTP/HTTPSリクエストを管理できるようにします。 - Android環境:Androidでは、WeChatの埋め込みブラウザは、クライアントバージョン、ホストのセキュリティポリシー、およびレスポンスの特性に応じて、直接的なAPKダウンロードや外部ダウンロードの処理を制限する場合があります。そのため、APKリンクが意図したダウンロードフローを開始できないことがあります。開発者は、代表的なデバイスでレスポンスを検証し、サポートされている場合は承認済みの外部ブラウザまたはHTTPSのフォールバックを提供する必要があります。
手動による摩擦のコスト:右上メニューのプロンプトによるコンバージョン離脱の数値化
アプリ内ブラウザによるブロックを回避するため、従来のマーケティングキャンペーンでは、画面の右上隅を指す矢印と「メニューボタンをタップして『ブラウザで開く』を選択してください」という手順を表示する静的なモーダルオーバーレイに頻繁に依存してきました。
手動でのブラウザ切り替えはユーザーの離脱を増やす原因となるため、エンジニアリングチームはキャンペーン固有のコンバージョンデータを使用してその影響を測定すべきです。ユーザーに複数ステップの手動ブラウザハンドオフの実行を要求するとユーザーの摩擦が生じ、認知的疲労、プライバシーに関する懸念、またはシステムメニューに関する混乱に起因する離脱につながります。
なぜソーシャルメッセージングのWebViewはカスタムURLスキームを抑制するのか
セキュリティと独占管理:フィッシング、クリックジャッキング、トラフィック流出の防止
アプリ内ブラウザによるインターセプトの主な理由は、プラットフォームのセキュリティとエコシステムの制御です。任意のWebページに未検証のカスタムURLスキームの実行を許可すると、ユーザーがクリックジャッキング攻撃、不正なアプリ起動、および悪意のあるサイトがユーザーの同意なしにローカルアプリケーションのアクションをトリガーするフィッシング詐欺に晒されることになります。
エコシステムの観点から見ると、クローズドプラットフォームは、独自のWalled Garden(囲い込み空間)内でのユーザーセッション時間を最大化することを目指しています。制限のないWeb to Appへの移行は、ユーザーをメッセージングアプリケーションから外部のソフトウェアエコシステムへとリダイレクトさせ、ホストプラットフォームによって管理されている広告追跡シグナルやエンゲージメント指標を断絶させます。
技術的メカニズム:shouldOverrideUrlLoadingとWebKitナビゲーションポリシーによるスキームの破棄方法
コードレベルでは、アプリ内ブラウザのブロックは、基盤となるオペレーティングシステムのフレームワークによって提供されるネイティブのナビゲーションインターセプトデリゲートを通じて実行されます。
AndroidのWebView実装では、ホストアプリケーションがWebViewClient内のshouldOverrideUrlLoadingコールバックをオーバーライドします。
// アプリ内Webビューのインターセプトの概念的表現
@Override
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("http://") || url.startsWith("https://")) {
        // コンテナ内での標準的なWebナビゲーションを許可
        return false;
    }
    // 非標準プロトコルをブロック(myapp:// などのカスタムURLスキーム)
    Log.w("InAppBrowser", "傍受されたサードパーティ製スキーム: " + url);
    return true; // システムプロトコルのディスパッチを中断
}
iOSでは、WKNavigationDelegateのメソッドであるwebView(_:decidePolicyFor:decisionHandler:)がこれと同等のチェックを実行します。要求されたURLスキームがhttpまたはhttpsに一致しない場合、決定ハンドラーはWKNavigationActionPolicy.cancelを呼び出し、iOSがURIをシステムプロトコルハンドラーにディスパッチするのを防ぎます。
直接的なAPKダウンロードの制限:ネイティブのAPK URLがソーシャルコンテナ内で空白ページを表示する理由
標準的なブラウザがAPKファイルを配信するURLに遭遇した場合、ブラウザはHTTPレスポンスヘッダーのContent-Disposition: attachmentまたはContent-Typeヘッダーを検査し、ダウンロードポリシーに従って受信したバイトストリームをシステムのダウンロードコンポーネントに引き渡します。
アプリ内ソーシャルブラウザは、このダウンロードの引き渡しを意図的にオーバーライドします。Androidでは、WeChatの埋め込みブラウザは、クライアントバージョン、ホストのセキュリティポリシー、およびレスポンスの特性に応じて、直接的なAPKダウンロードや外部ダウンロードの処理を制限する場合があります。そのため、APKリンクが意図したダウンロードフローを開始できないことがあります。開発者は、代表的なデバイスでレスポンスを検証し、サポートされている場合は承認済みの外部ブラウザまたはHTTPSのフォールバックを提供する必要があります。
マーケティングアトリビューションと下流のアプリエンゲージメントへの影響
アプリ内ブラウザのインターセプトは、マーケティングアトリビューションのデータパイプラインを混乱させます。ユーザーがブロックされたり、手動でのブラウザ切り替えを強制されたりした場合、キャンペーンのURLパラメータ(utm_source、utm_campaign、一意のリファラトークンなど)が、調整されていないドメイン移行の過程で頻繁に失われるか、削除されてしまいます。
ブラウザハンドオフの過程でキャンペーンパラメータが失われた場合、生成されるアプリセッションのアトリビューションコンテキストが不完全になる可能性があります。インストールがキャンペーン、別のソース、またはオーガニックチャネルのいずれに起因するかは、アトリビューションシステムと利用可能なシグナルによって異なります。これにより、レポートの精度が低下し、リファラルベースのオンボーディングフローが中断される可能性があります。
コンプライアンスに準拠したアプリ内ブラウザ移行のための技術アーキテクチャ
2段階リダイレクトトポロジ:ユーザーのクリック ──> 中継ページ ──> システム起動
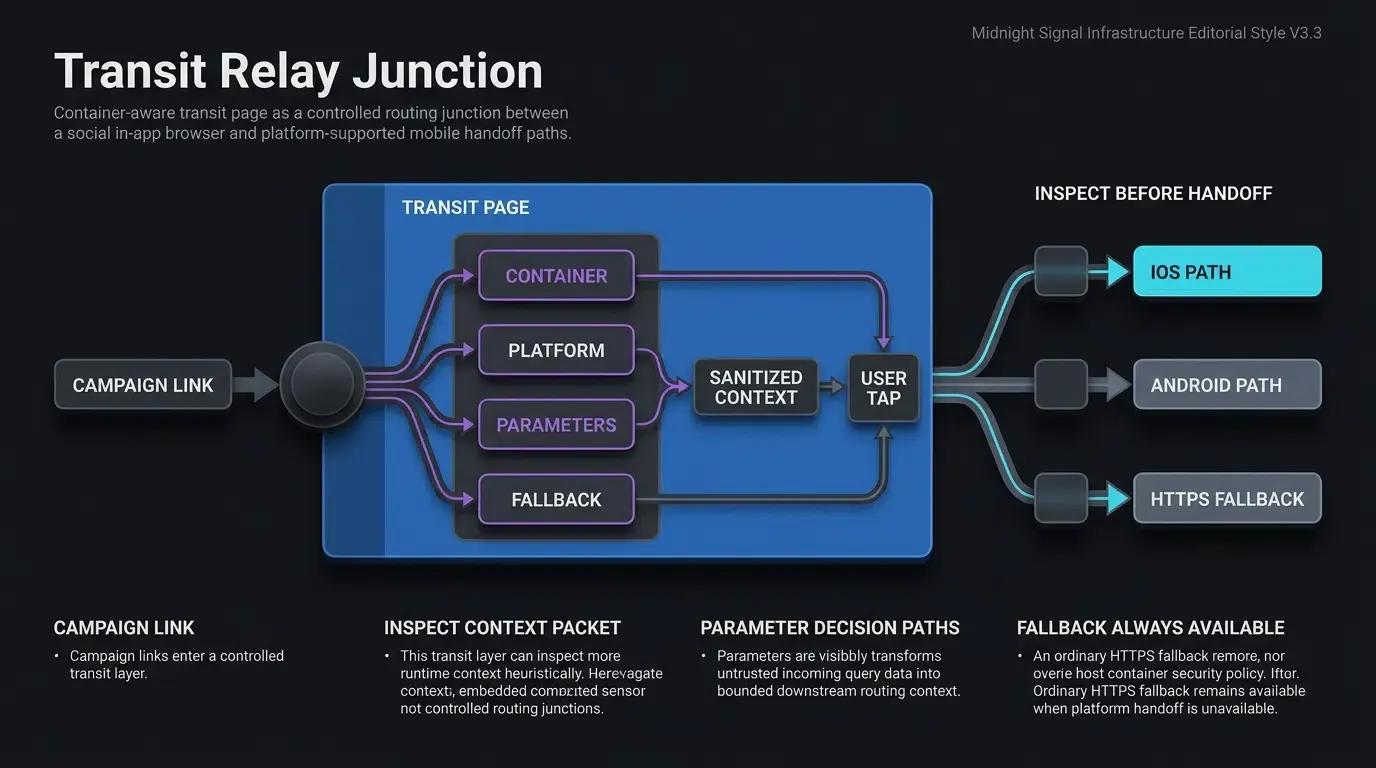
ホストポリシーを尊重しながらサポートされているナビゲーションパスを処理するために、グロースエンジニアリングアーキテクチャでは2段階の中継リダイレクトトポロジを導入します。
プロモーション広告やソーシャル投稿を直接生のカスタムスキームや直接のAPKファイルにリンクさせる代わりに、キャンペーンURLは特殊な高可用性の中継ドメインをターゲットにします。到着時、中継ページはクライアント側のコンテナスニッフィングを実行し、オペレーティングシステムの機能を評価し、最適かつプラットフォームに準拠したリダイレクトパスを動的に選択します。
[ユーザーがソーシャルチャット内のリンクをタップ] ──> 中継ドメイン(コンテナ検査)
                                         │
                                         ├──> iOS: 条件を満たしたUniversal Link ──> アプリまたはHTTPSフォールバック
                                         │
                                         └──> Android: サポートされているインテントハンドオフ ──> 外部ダウンロードまたはフォールバック
クライアント側のコンテナスニッフィング:MicroMessengerユーザーエージェント文字列の検出
中継ページは、ドキュメントの初期化時にブラウザのnavigator.userAgentプロパティをヒューリスティックな指標を用いて検査し、実行環境がアプリ内ソーシャルブラウザであるかどうかを識別します。
TencentのWeChatは、iOSとAndroidの両方のプラットフォームにわたって、User-Agent文字列にバージョンメタデータとともにMicroMessengerトークンを注入します。
- iOS WeChat User-Agentのサンプル:
... MicroMessenger/8.0.38(0x1800262c) NetType/WIFI Language/en ... - Android WeChat User-Agentのサンプル:
... Mobile Safari/537.36 MMWEBID/8821 MicroMessenger/8.0.37.2380(0x2800255b) ...
以下の実装スニペットは、ヒューリスティックなUser-Agentルールを使用してアプリ内ソーシャルコンテナを検査し、条件付きの中継ルーティングを安全に実行する方法を示しています。
<!-- フロントエンドのアプリ内WebView検出および中継リダイレクトスクリプト -->
<!-- ファイル: transit_router.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>アプリケーションをリダイレクト中...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 40px 20px;
        }
        .loading-card {
            background: #ffffff;
            border-radius: 12px;
            padding: 24px;
            box-shadow: 0 4px 12px rgba(0,0,0,0.05);
            max-width: 400px;
            margin: 0 auto;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            padding: 12px 24px;
            border-radius: 24px;
            text-decoration: none;
            font-weight: 600;
            margin-top: 16px;
        }
        .link-fallback {
            display: block;
            margin-top: 16px;
            font-size: 13px;
            color: #666;
            text-decoration: underline;
        }
    </style>
</head>
<body>

    <div class="loading-card">
        <h2>アプリケーションを開いています...</h2>
        <p id="status-text">ブラウザ環境を検出し、ナビゲーションを準備しています。</p>
        <!-- 単一の所有者によるアクセス可能なプライマリ許可リンク。宛先 href はサニタイズされたクエリパラメータで動的に更新されます -->
        <a id="app-launch-btn" class="btn-download" href="https://app.example.com/download">アプリケーションを起動</a>
        <!-- インテントディスパッチがホストコンテナによって拒否された場合のセカンダリ表示用 HTTPS フォールバックリンク -->
        <a id="browser-fallback-link" class="link-fallback" href="https://app.example.com/download">ダウンロードページへ進む</name>
    </div>

    <!-- OpoInstall 公式 Web JS SDK インクルード(デプロイされたリリースに合わせて検証してください) -->
    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>
    <script>
    (function() {
        // ステップ 1: ヒューリスティックなクライアントコンテナ検出
        var ua = navigator.userAgent || "";
        var isInWeChat = /MicroMessenger/i.test(ua);
        var isAndroid = /Android/i.test(ua);
        var isIOS = /iPhone|iPad|iPod/i.test(ua);

        var statusText = document.getElementById("status-text");
        var launchBtn = document.getElementById("app-launch-btn");
        var fallbackLink = document.getElementById("browser-fallback-link");

        // ステップ 2: クエリパラメータのための OWASP 準拠の入力サニタイズ
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        // ヘルパー: サニタイズされたキーと値の辞書を安全な URL クエリ文字列に再変換する
        function buildQueryString(params) {
            var parts = [];
            for (var key in params) {
                if (Object.prototype.hasOwnProperty.call(params, key) && params[key]) {
                    parts.push(encodeURIComponent(key) + "=" + encodeURIComponent(params[key]));
                }
            }
            return parts.length > 0 ? "?" + parts.join("&") : "";
        }

        var campaignData = getSanitizedQueryParams();
        var sanitizedQueryString = buildQueryString(campaignData);

        // ステップ 3: サニタイズされたクエリパラメータを使用してベースフォールバックターゲットを設定する
        var baseFallbackUrl = "https://app.example.com/download" + sanitizedQueryString;

        // 表示されるセカンダリフォールバックリンクが承認された HTTPS 宛先を指すようにする
        if (fallbackLink) {
            fallbackLink.href = baseFallbackUrl;
        }

        if (launchBtn) {
            if (isInWeChat) {
                if (statusText) {
                    statusText.innerText = "ソーシャルコンテナが検出されました。以下をタップしてアプリケーションを起動するかダウンロードしてください。";
                }

                if (isAndroid) {
                    // サニタイズされた HTTPS フォールバック URL を持つ Chrome 向けのインテント URI の例を設定
                    var encodedFallback = encodeURIComponent(baseFallbackUrl);
                    launchBtn.href = "intent://app.example.com/open" + sanitizedQueryString + "#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=" + encodedFallback + ";end";
                } else if (isIOS) {
                    // iOS の Universal Links用に登録された特定のホストドメインをターゲットにする
                    launchBtn.href = "https://link.example.com/app/open" + sanitizedQueryString;
                } else {
                    launchBtn.href = baseFallbackUrl;
                }
            } else {
                launchBtn.href = baseFallbackUrl;
            }
        }

        // ステップ 4: 動的パラメータ取り込みのための OpenInstall Web JS SDK の初期化。
        // SDK が準備完了を報告します。パラメータの永続化と遅延ディープリンクの機能は、
        // デプロイされた SDK のリリースとアプリケーションの統合によって異なります。
        // ステップ 3 で構成された HTML アンカーの href は、単一のナビゲーション所有者のままとなります。
        if (typeof OpenInstall === "function") {
            try {
                new OpenInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // SDK 準備完了コールバック。
                        // ここで launchBtn.onclick を上書きしないでください。ナビゲーションはアンカーの href によって単一所有されたままになります。
                    }
                });
            } catch (err) {
                console.error("OpenInstall SDK 初期化エラー:", err);
                // ステップ 3 で構成されたアンカーの href はアクティブで阻害されない状態を維持します
            }
        }
    })();
    </script>
</body>
</html>
ドメインセキュリティとプロトコルの衛生管理:コンプライアンス維持のための偽装クロッキングの回避
Web中継アーキテクチャを構築する際、開発者は厳格なセキュリティおよびコンプライアンス基準を遵守する必要があります。偽装クロッキング(プラットフォームのセキュリティスキャナーとエンドユーザーに異なるコンテンツを表示する)の試みや、ドメインスクワッティング手法の悪用は、Tencentの利用規約と主要な検索エンジンの品質ガイドラインの両方に違反します。
コンプライアンスに準拠した中継アーキテクチャは、公式のドメイン関連ファイルを通じて登録されたUniversal Links、標準的なAndroidインテントURI、および透明性のあるユーザー起因のダウンロードプロンプトという正当なプラットフォーム標準に依存しています。クリーンなドメインセキュリティプラクティスを維持することで、長期的なドメインの評判が確保され、ソーシャルセキュリティのファイアウォール全体でのドメインフラグ付けが防止されます。
iOSソーシャルアプリ内でUniversal Linksルーティングが機能する仕組み
iOSの例外:アプリ内WebView内でのUniversal Linksの動作
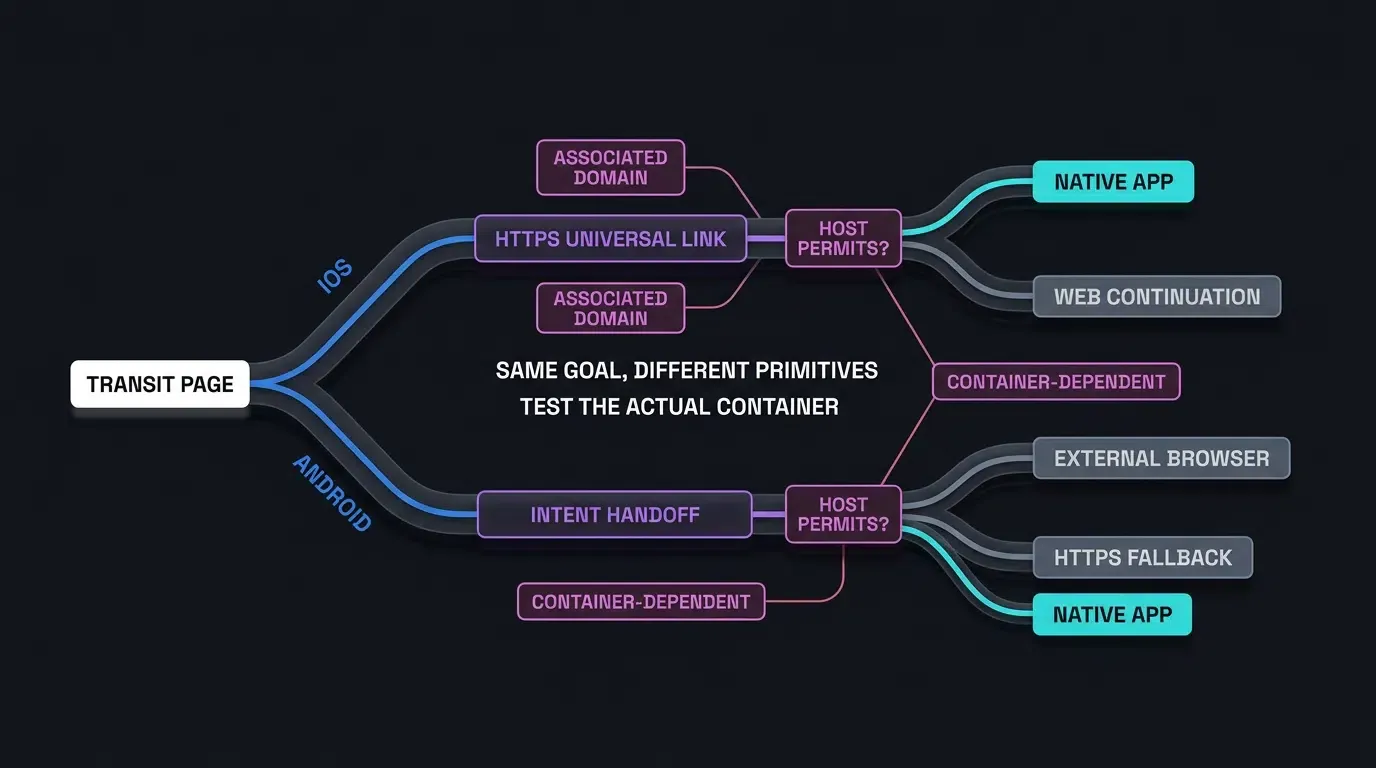
iOSでは、AppleのUniversal Linksが、ソーシャルアプリケーション内でのWeb to Appルーティングのためのプラットフォーム対応のメカニズムを提供します。カスタムURLスキーム(myapp://)とは異なり、Universal Linksは、アプリのインストール中にAppleがホストするエンタイトルメントチェックを介してネイティブアプリケーションに直接バインドされる標準のhttps:// URLを利用します。
ユーザーが対象のUniversal Linkをタップすると、アプリがインストールされておりドメインの関連付けが有効である場合、iOSは関連するアプリケーションを開くことがあります。アプリ内ブラウザ内では、結果はホストアプリケーションのナビゲーション処理とユーザーの操作にも依存します。
同一ドメインのブラウザナビゲーションを回避するための個別Universal Linkドメインの使用
iOSのSafariでは、現在のWebページと同じドメインでホストされているUniversal Linkをタップすると、通常はネイティブアプリケーションを開くのではなくSafari内でのナビゲーションが継続されます。個別に紐付けられたサブドメインを利用することで、システムがリンクをアプリ起動アクションとして扱うのを助けることができます。
信頼性の高いUniversal Linksルーティングをサポートするために、中継リンクはランディングページとは異なるホストドメインから発信されるべきです。
元のWebドメイン:        https://www.example.com/landing
Universal Linkのターゲット: https://link.example.com/app/open(個別のサブドメインまたはドメイン)
個別に紐付けられたドメインを使用することは、Safariにおける確立されたWebKitナビゲーションのプラクティスであることに注意してください。ただし、WeChatのようなソーシャルアプリ内ブラウザ内での動作は、依然としてホストコンテナのデリゲートとプラットフォームポリシーに依存します。
iOSでアプリケーションがインストールされていない場合のフォールバック状態の処理
ターゲットアプリケーションがiOSデバイスにインストールされていない場合、アプリケーションを開くのではなく、通常は宛先のHTTPS Webアドレスへのナビゲーションが継続されます。
Universal Linkのエンドポイントでホストされている中継ページは、フォールバック状態を評価します。ネイティブの起動が発生しない場合、中継ページはアクセシブルなストアダウンロードCTAを提示するか、ユーザーをApple App Storeにリダイレクトする前にWeb JS SDKを使用して遅延パラメータのキャッシュフローを実行します。
ストア移行を通じた動的なアトリビューションコンテキストの維持
インストールされていないiOSユーザーがソーシャルリンクからApp Storeに移行する際、URLクエリパラメータはストア環境によって削除されます。
ストアに移行する前に、Web SDKはデプロイされた統合に従って該当するキャンペーンパラメータを収集する場合があります。インストール後、ネイティブ SDKはサポートされているインストールコンテキストの取得を試みます。パラメータの復元の成功は、SDKの構成、プラットフォームの制限、および利用可能なマッチングメカニズムに依存するため、エンドツーエンドのテストを通じて検証する必要があります。
Androidの外部ブラウザハンドオフとAPKインストールの実装
Androidインテントスキーム:Webコンテナからのシステムブラウザ起動のトリガー
Androidでは、アプリ内Webビューがカスタムスキームや直接的なAPKダウンロードを制限しているため、中継ページはオペレーティングシステムに対して、Webセッションを外部のシステムブラウザ(Google ChromeやSamsung Internetなど)に引き渡すよう指示することができます。
Androidはintent:// URIスキームをサポートしており、これによりWebページはシステムインテント宣言をHTMLアンカーまたはJavaScriptナビゲーションリクエスト内に直接エンコードできます。Androidキャンペーン向けにフォーマットする場合、ランディングページはaction=android.intent.action.VIEWを指定したインテントURLを呼び出し、ターゲットとなるフォールバックURL(S.browser_fallback_url)を指定できます。なお、インテントのディスパッチ動作は、ユーザーのインタラクションジェスチャー、ターゲットブラウザの可用性、およびホストコンテナのセキュリティ設定に依存することに注意してください。
以下のスニペットは、外部システムブラウザを起動するための標準的なAndroidインテントURIの構文を示しています。
<!-- Androidインテントスキームの設定とマニフェストフィルターの構文 -->
<!-- ファイル: android_intent_routing.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>Androidインテントルーティング構文</title>
</head>
<body>

    <!-- 例 1: HTTPS フォールバック付きで Chrome システムブラウザをターゲットにする Android インテント URI -->
    <!-- 注: package=com.android.chrome を指定すると、明示的に Google Chrome がターゲットになります -->
    <!-- 構文: intent://[ホスト]/[パス]#Intent;scheme=[スキーム];package=[パッケージ];S.browser_fallback_url=[フォールバック];end -->
    <a href="intent://app.example.com/details?inviter_id=USR_1024#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload%3Finviter_id%3DUSR_1024;end">
        Chromeブラウザで開く
    </a>

    <!-- 例 2: フォールバック付きでネイティブアプリのカスタムプロトコルを起動するインテント URI -->
    <a href="intent://product/456#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload;end">
        ネイティブアプリを起動またはダウンロード
    </a>

</body>
</html>
<!-- リファレンス設定: AndroidManifest.xml アクティビティインテントフィルター構文 (XML) -->
<!-- このアクティビティ要素を AndroidManifest.xml の <application> 要素内に配置してください: -->

<activity
    android:name="com.example.app.RoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- カスタムURLスキームインテントフィルター -->
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="product" />
    </intent-filter>

    <!-- Android App Links インテントフィルター(HTTPSドメイン検証) -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="https" android:host="app.example.com" />
    </intent-filter>
</activity>
OpoInstall Quick Installationが外部ブラウザへの引き渡しを自動化する仕組み
サポートされているアプリおよびブラウザ環境において、OpoInstall Quick Installationは、ユーザーが自発的に行う外部ブラウザへの移行を簡素化することができます。すべてのOEMブラウザのバリエーション(Huawei、Xiaomi、OPPO、Vivo、Samsung)向けにAndroidインテントURIを手動で作成することは、ブラウザのパッケージ名やOEMのセキュリティポリシーが異なるため、多大なメンテナンスを必要とします。
モバイルアトリビューションおよびディープリンクプラットフォームであるOpeninstallは、「Quick Installation」技術を通じてこの複雑さを簡素化します。Androidユーザーがアプリ内ソーシャルブラウザ内のOpeninstall駆動型中継ページでダウンロードボタンをタップすると、デバイスの機能とホストプラットフォームのポリシーに応じて、SDK管理下のルーティングがサポートされている環境でのハンドオフを容易にすることができます。
実際のルーティングおよびフォールバックの動作は、デプロイされたSDKのリリースおよびホストプラットフォームのポリシーに対して検証される必要があります。
ダウンロードおよび初回起動ライフサイクル中のリファラパラメータの保持
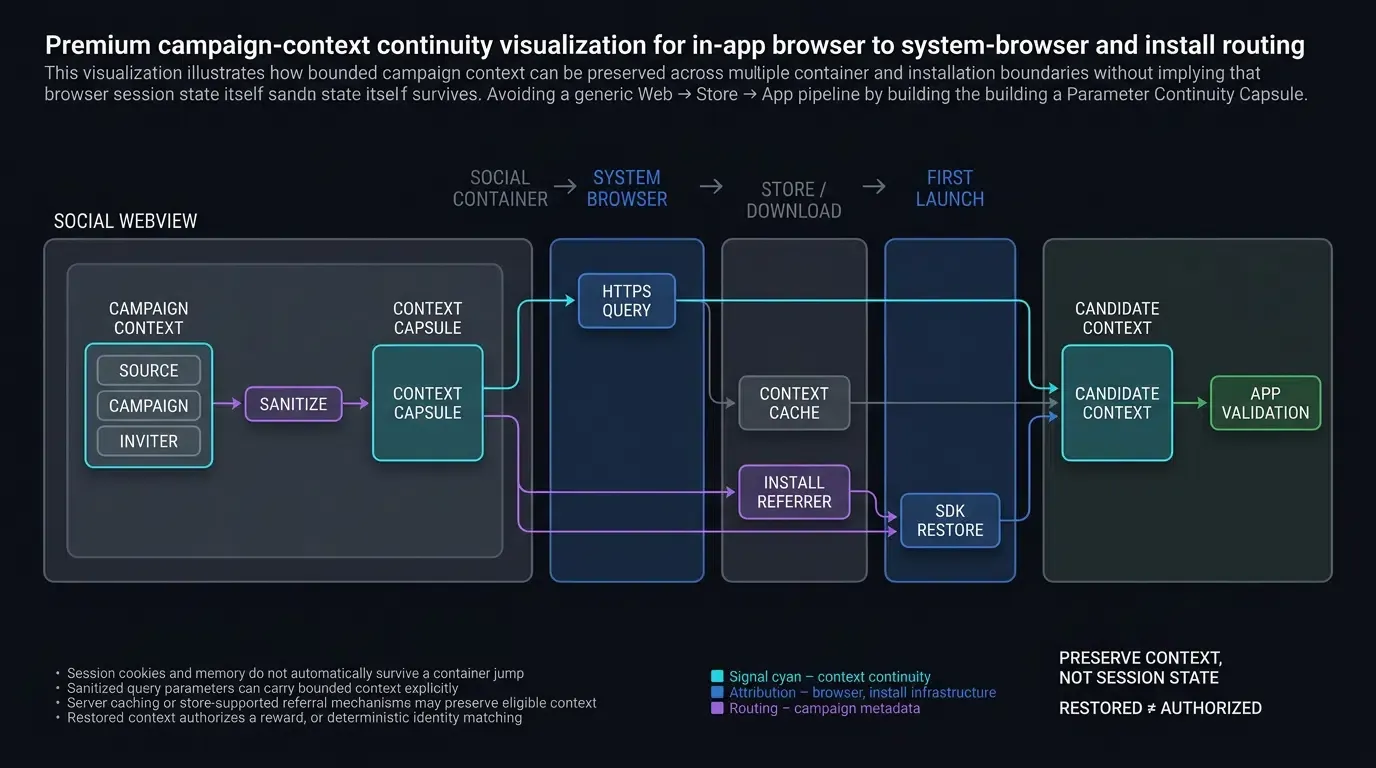
ソーシャルアプリ内ブラウザからシステムブラウザへのハンドオフ、およびそれに続くAPKインストールの過程において、ユーザーパラメータを保持することは極めて重要です。
Openinstallは、ブラウザ境界を越えたパラメータ保持オプションにより、この多段階のコンテナジャンプ全体でパラメータの継続性を維持します。
- URLパラメータの転置:デプロイされたルーティング設定に応じて、サニタイズされたクエリパラメータが承認されたHTTPSの宛先に転送される場合があります。
- Google Playリファラの統合:ダウンロードURLとインストール済みアプリがそれをサポートするように設定されている場合、Google Play Install Referrerを独立したAndroidアトリビューションメカニズムとして使用できます。Web SDKがこのチャネルを自動的に構築すると仮定しないでください。
- コンテキストパラメータのキャッシュ:デプロイされた統合が関連するインストールパスとマッチングメカニズムをサポートしている場合、ネイティブSDKは該当するインストールコンテキストを取得する場合があります。
Web to Appリダイレクト戦略の比較マトリックス
ユーザー摩擦、実装の手間、プラットフォームの安定性におけるリダイレクト手法の評価
エンジニアリングおよびグロースチームは、技術的な信頼性、ユーザー体験、およびオペレーティングシステム全体での実装オーバーヘッドに基づいて、リダイレクト戦略を評価する必要があります。
以下のマトリックスは、ソーシャルエコシステムにおける一般的なWeb to Appリダイレクト手法を比較したものです。
| リダイレクト手法 | 想定されるiOSでの実行 | 想定されるAndroidでの実行 | ユーザー摩擦レベル | 実装の複雑さ |
|---|---|---|---|---|
| 手動ガイドモーダル(「ブラウザで開く」) | ユーザーによる手動のメニュータップが必要 | ユーザーによる手動のメニュータップが必要 | 高(マルチステップの手動プロンプト) | 最小限(静的なCSSオーバーレイ) |
| スタンドアロンのカスタムURLスキーム | ホスト依存 / ブロックされる可能性あり | ホスト依存 / ブロックされる可能性あり | 高(ブロック / 行き止まり) | 低(基本的なURIの実行) |
| 標準のUniversal Links | 関連付けられている場合はサポート; コンテナ依存 | 適用外; Androidは独自のApp Linksメカニズムを使用 | iOSでは低、Androidでは該当なし | 中程度(AASAのホスティングが必要) |
| OpoInstall Quick Installation & ルーティング | SDKおよびコンテナ依存; サポート環境のみ | サポート環境のみ; ハンドオフのテストが必要 | 軽減される可能性あり | SDKの設定とプラットフォームのQAが必要 |
よくある質問 (FAQ)
なぜWeChatはAndroidでの直接的なAPKダウンロードをブロックするのか?
Universal LinksはWeChat内でiOSアプリを直接起動できるか?
中継ドメインは、外部ブラウザへの移行時にどのようにマーケティングパラメータを保持するのか?
まとめと実装の決定フレームワーク
ソーシャルメッセージングエコシステムにおけるアプリ内ブラウザのブロックを回避するには、オペレーティングシステムの境界とプラットフォームのセキュリティポリシーを考慮した、適応型のWeb to Appルーティングアーキテクチャが必要です。静的なカスタムURLスキームに依存すると行き詰まりが生じ、手動プロンプトはユーザー獲得効率を低下させるコンバージョン摩擦を引き起こします。
エンジニアリングチームは、アクセス可能なHTTPSフォールバックを維持しながら、iOSおよびAndroidでサポートされているブラウザハンドオフをテストするハイブリッドルーティング戦略を実装すべきです。コンプライアンスに準拠した中継ドメインを維持し、コンテナの境界を越えてクエリパラメータを保持することにより、アプリケーションはホストブラウザの制限を尊重しサポートされているルーティングコンテキストを維持しながら、Web to Appのオンボーディングを改善できます。
ソーシャルリダイレクト用にアプリケーションを設定し、アプリ内のWeb to Appルーティングをテストするには、Openinstall開発者コンソールでAppKeyを登録するか、SDK統合リファレンスを参照してください。パラメータの復元をサポートするクライアントパッケージについては、Openinstall SDKのダウンロードにアクセスするか、モバイルアトリビューション実装リファレンスでより幅広いルーティング機能をご確認ください。
関連資料
-
概念: Web to App、アプリ内ブラウザのサンドボックス化、クイックインストール、外部ブラウザハンドオフ
-
技術: WeChat XWebエンジン、iOS WKWebView、Apple Universal Links、Androidインテントフィルター
-
標準: W3C HTML5ナビゲーションタイミング、IETF RFC 3986 URI構文、OWASPモバイルトップ10
-
API: Android
Intent.ACTION_VIEW構文、Apple WebKitナビゲーションデリゲート、Openinstallm.wakeupOrInstallWeb API -
公式ドキュメントおよびリファレンス:
Share this article



