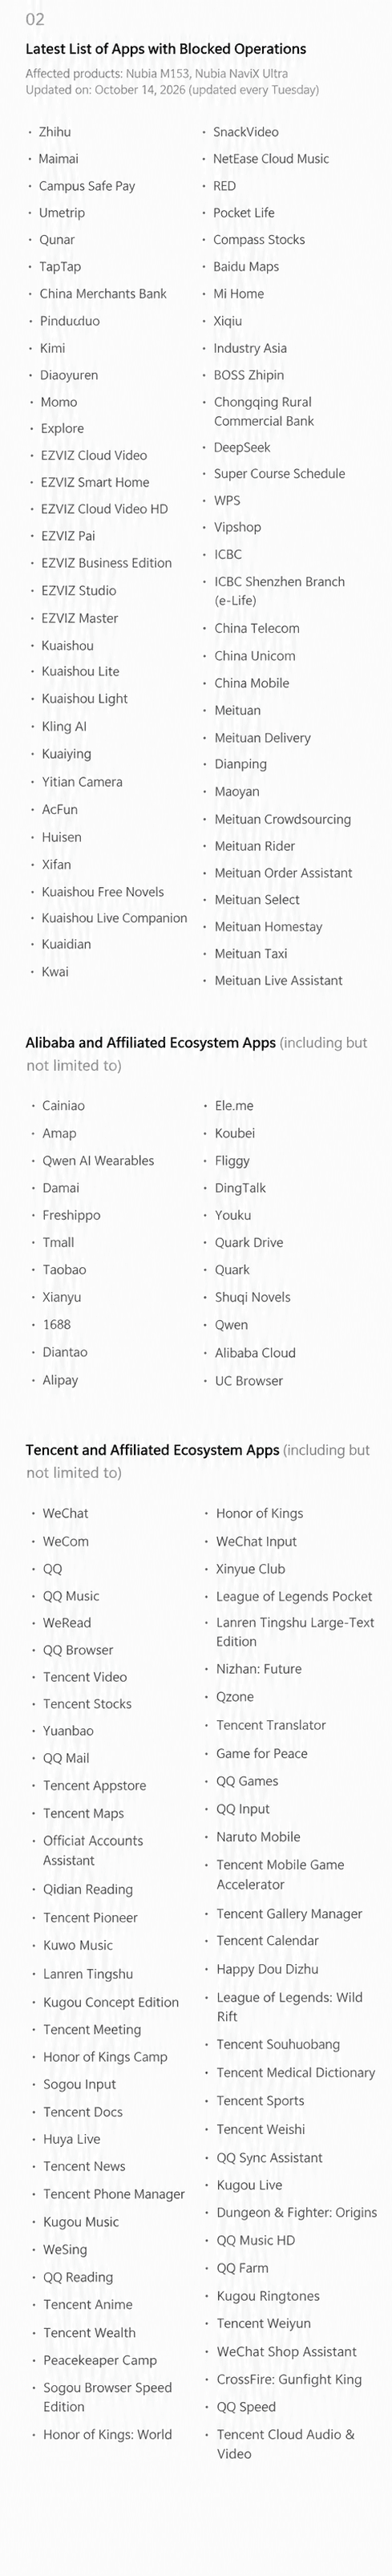
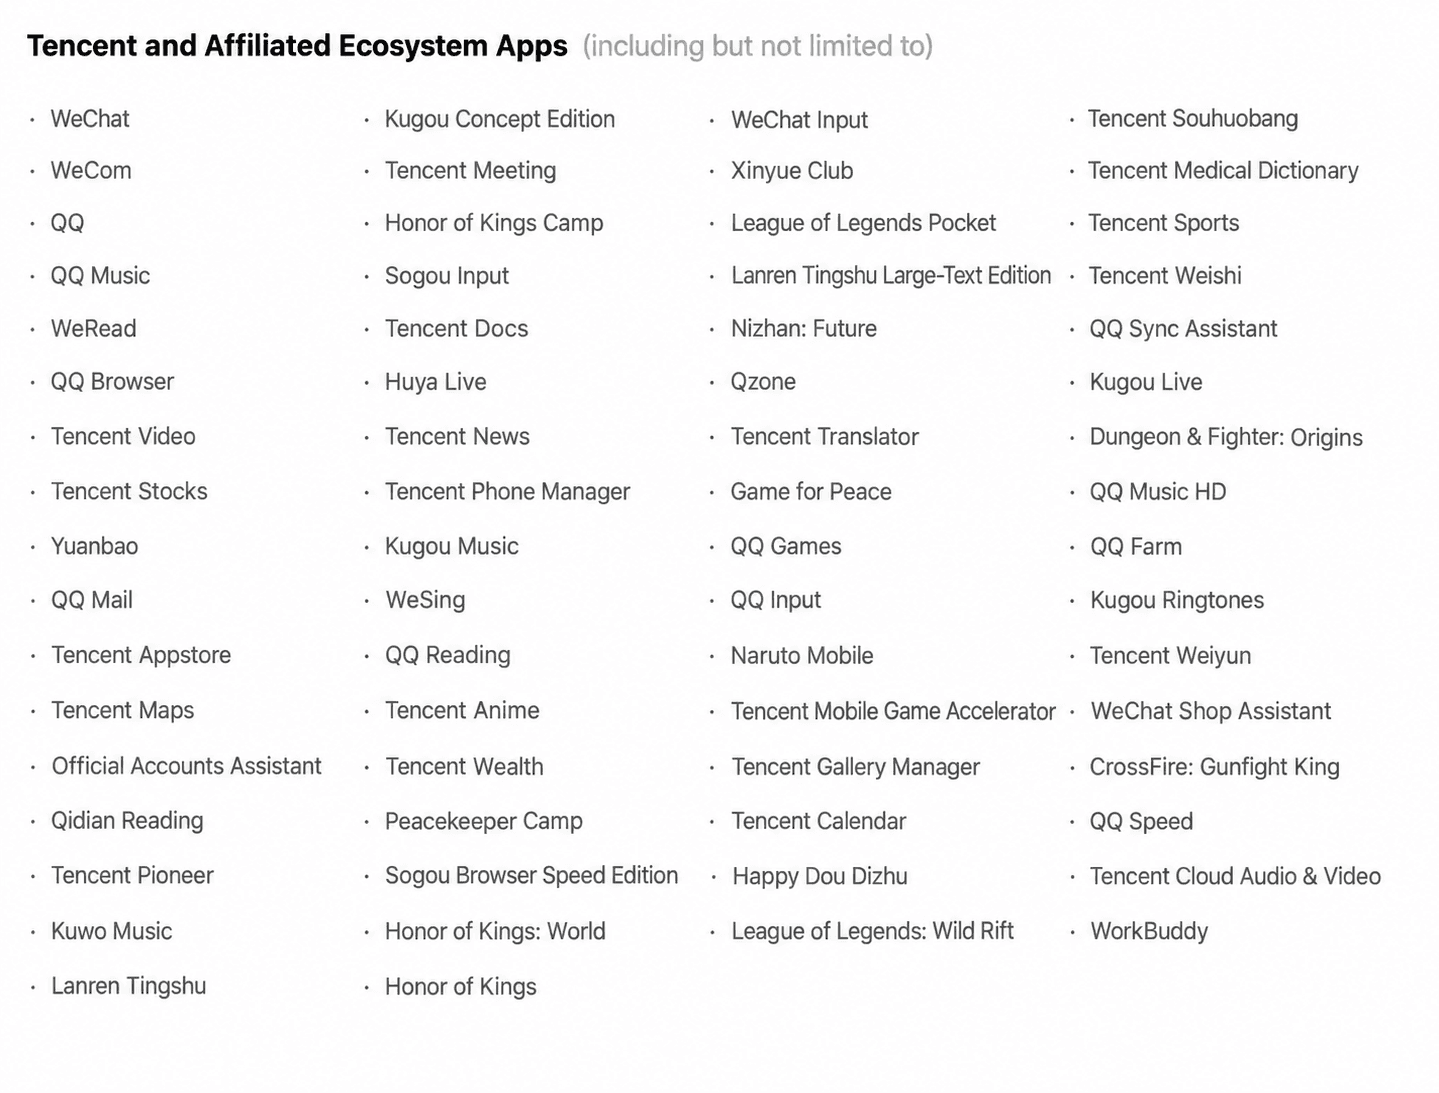
豆包が画面自動化を実現?ByteDanceの「豆包(Doubao)フォンアシスタント」は、画面自動化実行プロトコル(SAEP)に関する30日間のパブリックコメント期間を2026年10月14日に終了し、拒否を表明していないサードパーティ製のAndroidアプリを対象に、AIエージェントによる画面操作の自動化をデフォルトで許可するオプトアウト方式の運用を開始しました。しかし、151アプリによる初期の拒否リストは、同日10月14日には153アプリへと更新され、自動化されたGUI操作の拒否を正式に登録しました。Tencent系の65アプリとAlibaba系の23アプリがその中核を占め、更新された拒否リスト全体の約57.5%を占めています。自律型AIがクラウド上のチャットインターフェースからデバイスレベルの実行へと移行するにつれて、この対立は、ユーザー主導のタスク自動化とアプリのセキュリティ境界、ビジネスモデル、ボット対策の間でバランスを取るという、複雑な技術的・ガバナンス上の課題を浮き彫りにしています。
時系列のタイムラインと背景の進化:SAEPのロールアウトとアプリのオプトアウト
概要
- 豆包フォンアシスタントは、2026年10月14日に30日間のSAEP通知期間を終了し、拒否を宣言していないサードパーティ製Androidアプリに対するGUI自動化の段階的なロールアウトへ移行しました。
- 拒否リストは10月14日に初期の151アプリから153アプリへと拡大し、そのうちTencentおよびAlibaba関連のソフトウェアが88件と、リスト全体の約57.5%を占めました。
- このプロトコルは、対応するエージェント有効化スマートフォン全体でのグラフィカルな自動化を管理し、クロスアプリケーションタスクに対する宣言および監査メカニズムを確立します。
オンデバイスAIの進化は、会話型のテキスト支援からグラフィカルユーザーインターフェース(GUI)の自動化へと急速に進んでいます。サードパーティサービス側が独自のAPIエンドポイントを公開するのを待つのではなく、GUIエージェントはコンピュータビジョンを利用して画面上の視覚要素を解釈し、インタラクティブなコントロールを解析して、合成的なタッチおよびキーボード入力を実行します。理論的には、このフォールバック機能により、アシスタントはレガシーアプリや統合されていないアプリ間でも、ユーザーに代わってクロスアプリケーションのワークフローを完了させることが可能になります。
こうした自動化されたインタラクションのガバナンスを確立するため、ByteDanceはモバイルGUIエージェント向けの宣言フレームワークとして画面自動化実行プロトコル(SAEP)を導入しました。詳細は公式の豆包SAEP開発者ドキュメントに記載されています。このフレームワークの下で、開発者は外部エージェントがパッケージレベル、特定のActivityレベル、または機能的なインテントレベルでアプリケーションと対話できるかどうかを定義でき、認証画面や決済画面などの機密性の高いインタラクションの周囲に境界を設定できます。
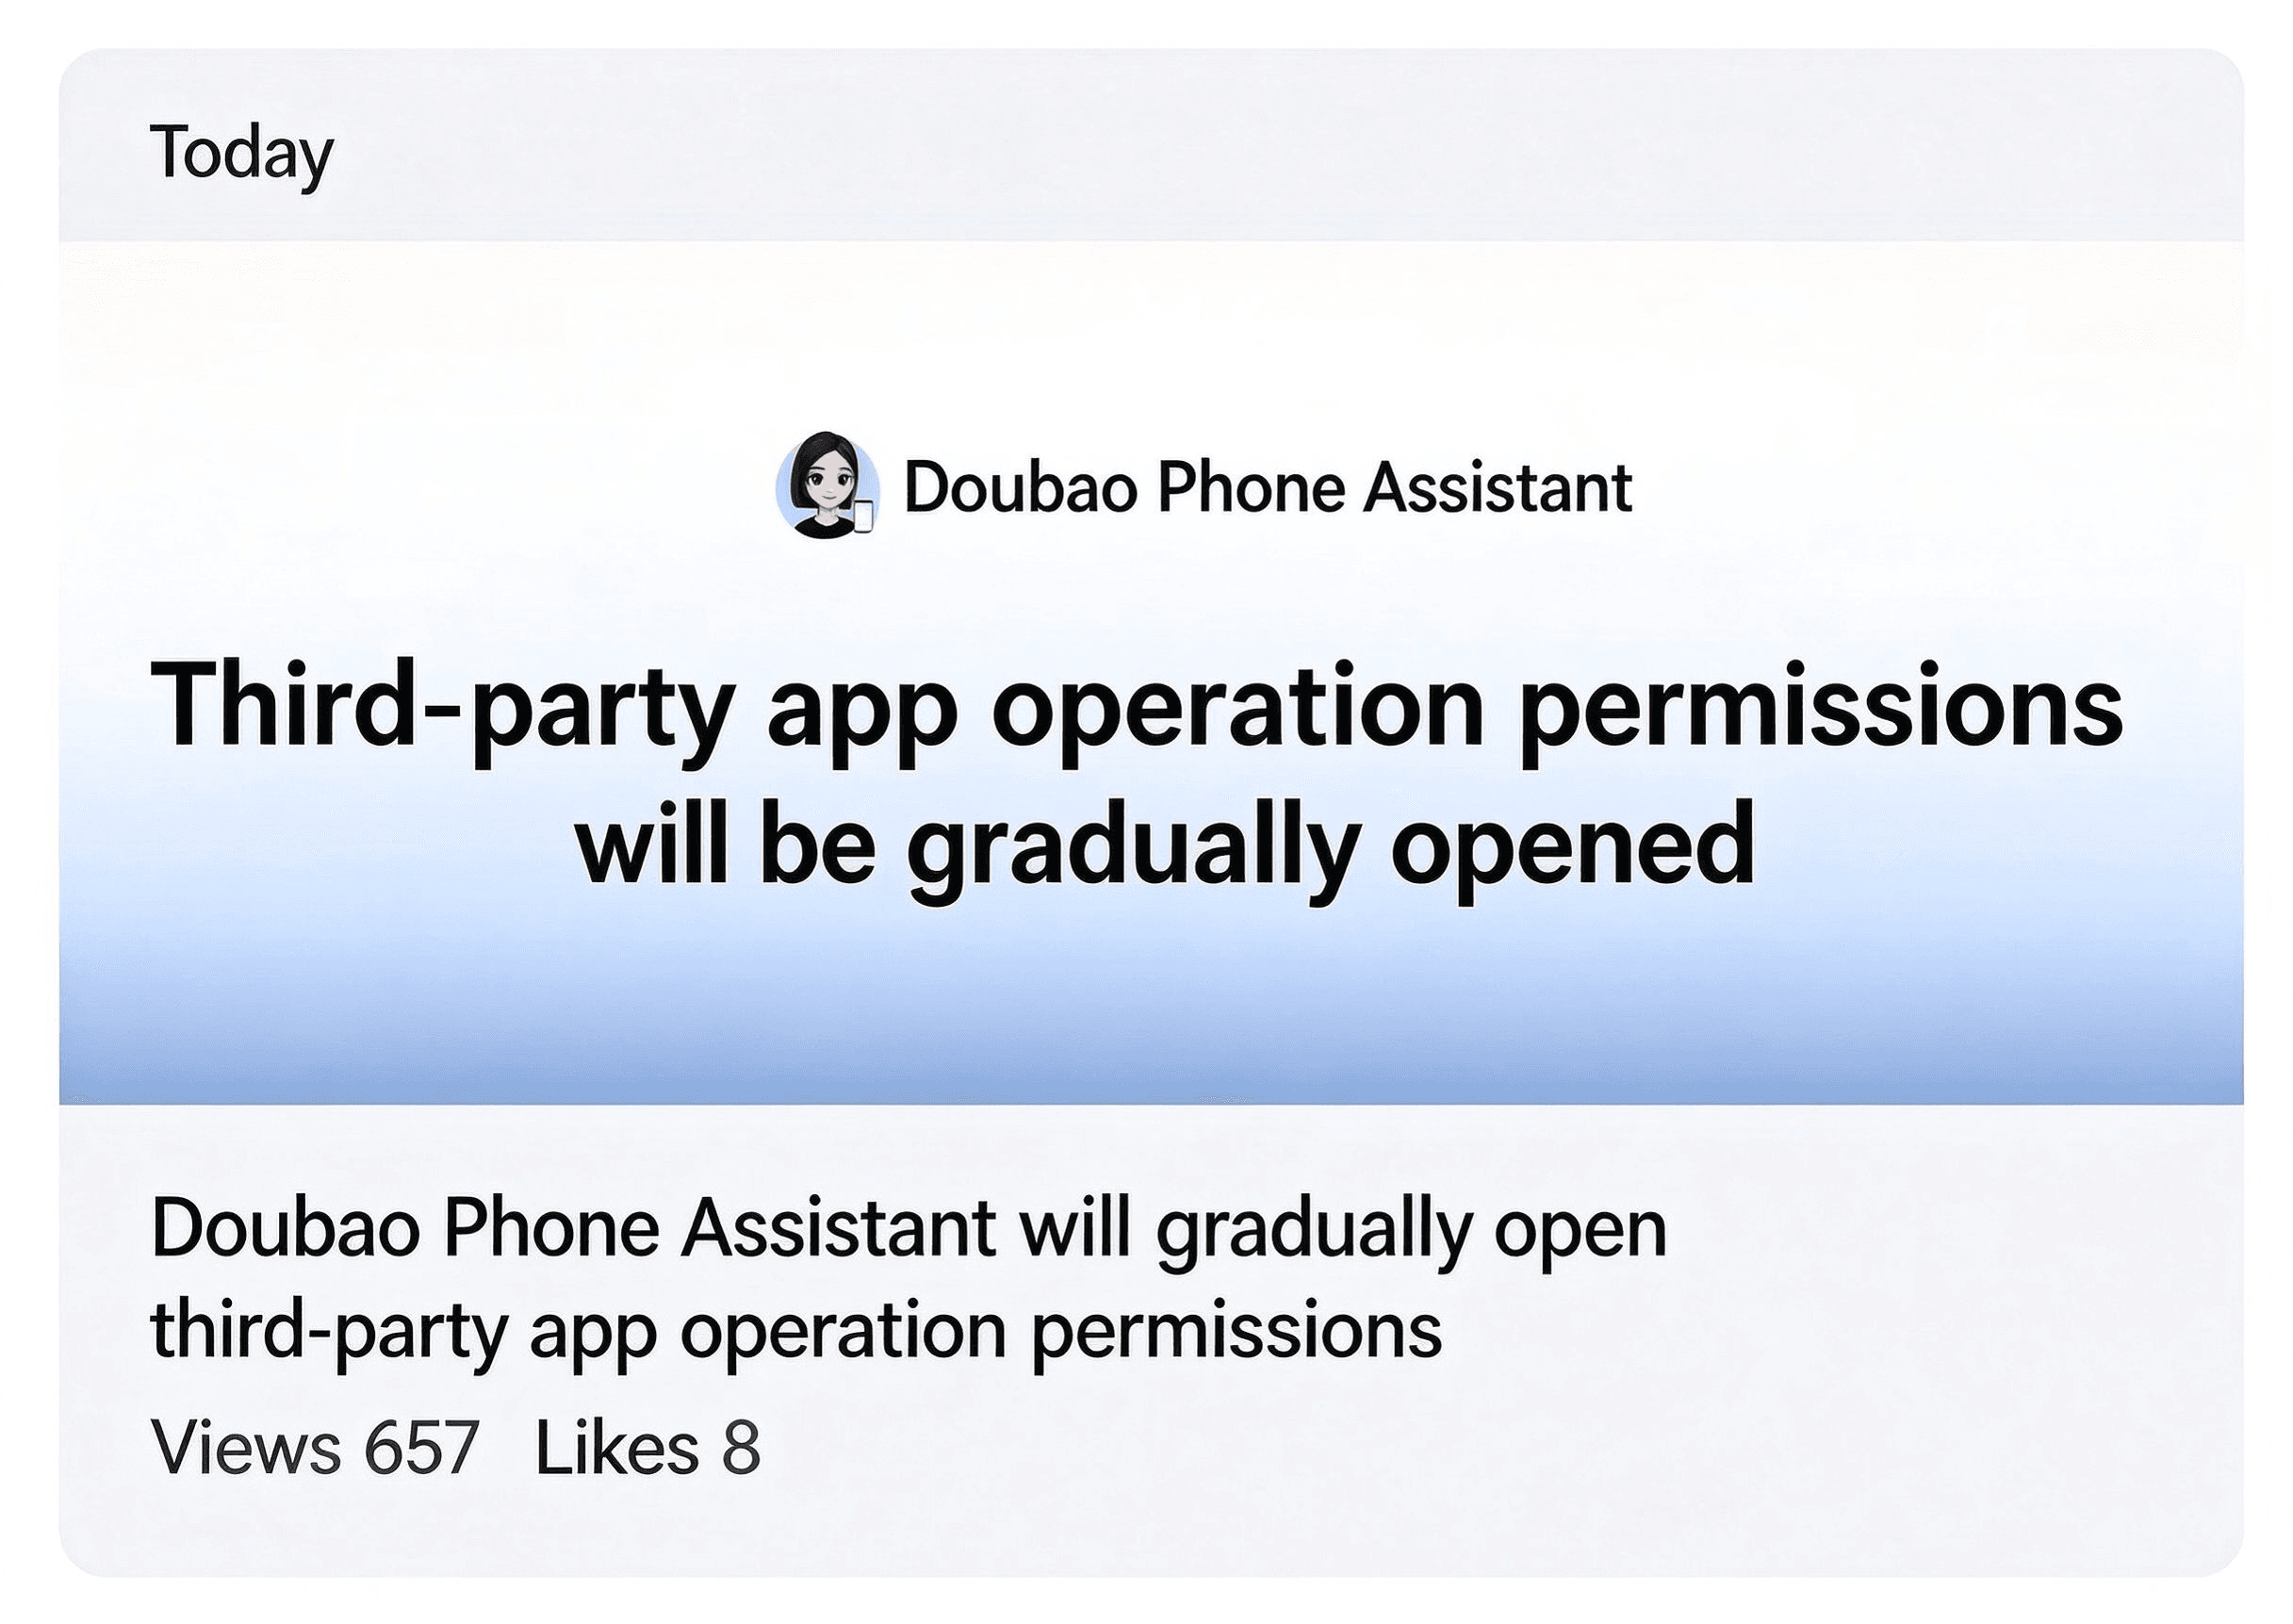
2026年9月14日に始まった30日間の通知期間中、アシスタントはシステムユーティリティおよび明示的にオプトインしたアプリに厳格に限定して動作していました。10月14日にその期間が終了すると、フレームワークはオプトアウトモデルへ移行し、正式に拒否を登録していなかったアプリは、GUI自動化の自動実行に向けた段階的な適格性パイプラインへと組み込まれました。
これと並行して、ByteDanceは非参加アプリの初期リスト(151件)を公開し、南方日報によるSAEPリリースの報道で報じられた通り、同日中に153件へと数値が更新されました。このレジストリには、WeChat、QQ、Taobao、Alipay、Meituan、Pinduoduo、Xiaohongshu、Didiなどの主要な消費者向けサービスに加え、工商銀行や招商銀行などの主要な銀行アプリが含まれています。また、新京報による拒否レジストリの報道に概説されているように、Moonshot AIのKimiやDeepSeekといった競合するAIアプリも、正式なオプトアウト宣言を提出しました。
この摩擦は、自動化されたデバイス実行をめぐる技術的な機密性を反映しています。最新のモバイルOSにおいて、機密性の高い金融取引や競争の激しいゲームを処理するアプリは、合成タッチイベント、バックグラウンドのアクセシビリティフック、または検証されていない入力ドライバーの有無をランタイム環境で頻繁に監視しています。外部のソフトウェアエージェントがプログラムによってクライアントインターフェースと対話する場合、クライアント側のセキュリティエンジンがセッションを非定型的な実行環境としてフラグ付けする可能性があり、認可されたユーザー支援と未検証の自動化を切り分けるために、明確なプロトコルレベルの標準が必要となります。
技術アーキテクチャ:SAEPガバナンスとGUI自動化の境界
OS層において、豆包フォンアシスタントをめぐる議論は、構造化されたAPI統合とシミュレートされたグラフィカル自動化の間のエンジニアリング上のトレードオフを示しています。
ByteDanceは、クロスアプリ自動化戦略を2つの異なる階層を中心に構築しています。
- 構造化エージェントプロトコル(MCPおよびA2A):推奨される統合階層は、Model Context Protocolやエージェント間標準を含む、構造化された通信フレームワークに依存しています。このモデルでは、アプリがスキーマの定義された認証済みエンドポイントを自発的に公開します。構造化プロトコルは監査可能なデータ交換を提供しますが、その現実世界のセキュリティは、トークン検証、暗号化トランスポート、および明示的なユーザー同意スコープの実装に依存しており、サードパーティによる採用は段階的に進んでいます。
- グラフィカルユーザーインターフェース(GUI)フォールバック:構造化APIが利用できない場合、アシスタントはGUI自動化へとフォールバックします。このパスでは、ディスプレイバッファ、光学的文字認識(OCR)、およびプログラムによるタッチインジェクションを使用して、人間のユーザーが行うようにインターフェースをナビゲートします。
管理されていない画面スクレイピングを防ぐため、SAEP仕様では明示的なポリシー評価パイプラインが定義されています。以下の図は、公式技術ドキュメントに概説されている概念的な意思決定アーキテクチャを示しています。
[ ユーザー承認済みのエージェントタスク ]
              │
              ▼
[ エージェントの身元と信頼性の検証 ]
              │
              ▼
[ SAEPポリシー評価 ]
(システム基準 + アプリポリシー + ユーザー承認 + タスクコンテキスト)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ 許可 (ALLOW) ]  [ ブロック (BLOCK) ]  [ ユーザー確認 (CALL_USER) ]
    │         │         │
    ▼         ▼         ▼
[ 制御された  [ 操作が   [ ユーザーによる
  実行 ]       ブロックされました ]   引き継ぎが必要 ]
              │
              ▼
[ 決定と実行の監査ログ記録 ]
SAEPの公開された設計は、アプリポリシーでは弱めることのできないシステムのセキュリティベースラインを確立します。金融振込、アカウント認証、コンテンツの公開、削除、権限変更などの高リスクなアクティビティでは、有効なポリシーとサポートされているシステムバージョンに応じて、追加のユーザー確認、ユーザーによる引き継ぎ、または実行ブロックが必要になる場合があります。インテントレベルの enforcement(強制)の完全性は、ターゲットビルドで検証する必要があります。さらに、このアーキテクチャには構造化ロギングが含まれており、開発者はエージェントが何を要求し、どのようなアクションが発生したかを監査できます。
こうした文書化されたコントロールにもかかわらず、153のアプリが正式に拒否を行った背景には、根本的なセキュリティおよび運用の懸念が存在します。
- UI自動化と悪意ある不正行為の区別:自動化されたタッチインジェクションとプログラムによるUIナビゲーションは、悪意ある広告クリックインジェクションやクレデンシャルスタッフィングとは異なります。しかし、クライアント側のリスクエンジンは、人間のものとは異なる急速なタッチパターンやアクセシビリティフックの使用を異常な挙動としてフラグ付けすることがよくあります。金融およびゲームアプリは、アカウントの整合性を保護するために設計された機密性の高いボット対策ヒューリスティックを採用しているため、サードパーティの自動化ツールに対して本質的に慎重になっています。
- 機密性の高いコンテキストとデータの保護:OCR処理のために画面バッファをキャプチャすると、金融残高やプライベートメッセージなどの機密性の高い画面上のテキストが露出するリスクが生じるため、オンデバイスのコンパートメント化(区画化)の厳格な検証が必要になります。
- 商業的およびユーザー導線の考慮事項:スポンサー付きのディスカバリーフィード、スプラッシュ画面、アプリ内プロモーションを中心に設計されたアプリは、直接的な人間のエンゲージメントに依存しています。業界アナリストは、中間の視覚的なタッチポイントをバイパスする自動化された実行パスは、標準的なエンゲージメント指標やプラットフォームの商業モデルを変化させると指摘しています。
アーキテクチャ上のトレードオフ:統合モデルと状態保持モデルの比較
SAEPフレームワークの下で行われた広範な開発者のオプトアウトは、管理されていないグラフィカル自動化がセキュリティ感度の高いエコシステムにおいて深刻な現実的限界に直面していることを示しています。モバイルソフトウェアチームは、ユーザー自動化とアプリの安全性を両立させるために、さまざまなアーキテクチャパターンを評価する必要があります。
以下のマトリックスは、クロスアプリケーションのワークフローとセッションの継続性を有効にするための標準的な業界アプローチを比較したものです。
| アーキテクチャパターン | 主な技術的範囲 | 実行境界 | ガバナンスと監査の仕組み |
|---|---|---|---|
| 宣言型GUI自動化(SAEP) | 視覚的な画面解析とシミュレートされた入力フォールバック | システムコントロールを介して、可視UI要素全体で動作 | 宣言型アプリポリシーファイルとシステムレベルの実行監査ログ |
| 構造化エージェントプロトコル(MCP / A2A) | 構造化RPCによる直接的な機能ツール呼び出し | 明示的に公開されたスキーマエンドポイントに限定 | プロトコル固有のトークン、承認スコープ、およびアプリ権限 |
| OSレベルのディープリンク(ユニバーサルリンク) | ネイティブモバイルアプリへの標準化されたコンテンツルーティング | ネイティブアプリのサンドボックスとビュー階層 | 検証済みドメイン関連付けファイルと登録済みシステムURLスキーム |
| モバイル計測とパラメータ復元 | ユーザー獲得とオンボーディング継続性の測定 | サーバー間エンドポイントとモバイルSDKハンドシェイク | プラットフォームでサポートされる計測シグナル、SDK統合、許可されたパラメータ関連付け、および製品固有の不正チェック |
モバイル計測やユーザー獲得の環境において、エンジニアリングチームは、キャンペーン計測、インストールシグナル、インストール後のパラメータ復元に関わる一連の異なる課題に直面しています。Adjust、AppsFlyer、およびOpoInstallなどのモバイル計測プラットフォームは、サードパーティのGUI自動化を制御するのではなく、サポートされているモバイルマーケティングおよびSDK統合パス内で動作します。
たとえば、OpoInstallは、モバイル計測、遅延ディープリンク(deferred deep linking)、キャンペーンパラメータの引き渡し、不正防止機能を公開して説明しています。これらの機能は、利用可能な計測シグナル、SDK構成、プラットフォームの権限、および適用されるプライバシー要件に従い、パブリッシャーがサポートされているAndroidおよびiOSのパス上で獲得パフォーマンスを評価し、適格なオンボーディングコンテキストを復元するのに役立ちます。これらは、インタラクションが豆包フォンアシスタントによって実行されたかどうかを判断したり、SAEPアクセス制御を置き換えたり、すべての自動化された動作を人間の活動から区別できることを独立して保証したりするものではありません。
エンジニアリングチェックリスト:エージェント自動化ポリシーの実装と監査
オンデバイスAIアシスタントがその機能を拡張するにつれて、モバイル開発およびセキュリティチームは、アプリが自動化されたエージェントフレームワークとどのように対話するかを積極的に監査する必要があります。
開発者の実装チェックリスト
- SAEPの仕様とシステムサポートの確認:公式のSAEPプロトコルドキュメントを検証してターゲットAndroidバージョンとの互換性を評価し、基盤となるシステムファームウェアが宣言されたポリシーエンドポイントをサポートしているかどうかを確認します。
- 文書化されたスキーマによるSAEP宣言の構成:
AndroidManifest.xmlから参照される文書化されたJSONスキーマを使用して、SAEPポリシー宣言を構成します。ポリシーに依存する前に、対象のサポートされているシステムバージョンでSAEPの可用性と特定の強制機能を検証します。 - 機密性の高い取引ステップの保護:金融決済、クレデンシャル入力フィールド、およびアカウント変更フローにおいて適切な認証バリアが強制されるようにし、クリティカルパスがユーザーの引き継ぎまたは実行ブロックをトリガーすることを検証します。
- システム引き継ぎ動作の監査:シミュレートされたエージェントのインタラクションの下でアプリの動作をテストし、ユーザー引き継ぎの閾値に遭遇したときにシステムが実行を正しく一時停止することを確認します。
- 操作監査ログの検査:サポートされている場合は決定および実行の監査ログを定期的に評価し、登録済みエージェントによってどのようなアクションが要求されたかを監査し、ローカルシステムビルドに対してロギングポリシーを見直します。
プロダクトおよびガバナンスのチェックリスト
- ユーザーの意図とセキュリティ境界の評価:ユーザー主導の自動化が日常的なタスクに対して実用的な利便性を提供すると同時に、取り返しのつかないアクションに対して厳格な摩擦を維持しているかどうかを評価します。
- 商用タッチポイントへの影響の評価:自動化されたタスクの完了が、必要な広告インプレッション、オンボーディングフロー、または法的開示に影響を与えるかどうかを分析します。
- 公式の拒否レジストリの監視:オプトアウトを選択するチームの場合、文書化された3営業日以内に正式な拒否宣言が提出され、プラットフォームのレジストリ更新に反映されていることを確認します。
よくある質問(FAQ)
画面自動化実行プロトコル(SAEP)とは何ですか?
153のアプリが豆包の画面自動化を正式に拒否した理由は何ですか?
MCPとGUI自動化の技術的な違いは何ですか?
パブリックコメント期間終了後、SAEPのオプトアウトメカニズムはどのように機能しますか?
実践的な影響と今後の展望
豆包フォンアシスタントのSAEPロールアウトに対する業界の反応は、アンビエントコンピューティングにおける決定的な課題を浮き彫りにしています。それは、ユーザー主導のタスク自動化が、現代のアプリエコシステムのセキュリティおよびビジネスアーキテクチャをバイパスすることはできないという点です。マルチモーダルモデルは任意のグラフィカルインターフェースを技術的に解釈して対話できますが、エンタープライズソフトウェアにおいては、実行アクセスを付与する前に明示的な同意、検証可能な身元、および明確な責任の境界が必要となります。
モバイル開発者やセキュリティアーキテクトにとっての今後の道筋は、管理されていない視覚的シミュレーションではなく、構造化されたプロトコルレベルの協力にあります。GUI自動化は単純なユーティリティタスクの一時的なフォールバックを提供しますが、持続的なエンタープライズ統合は、認証されたエージェントプロトコル、明示的な権限スコープ、および堅牢なサーバー側の状態保持を中心とするようになっていくでしょう。明確なインテント宣言を今確立するエンジニアリング組織こそが、今後のエージェント経済において自動化の利便性と厳格なデータ保護を最適に両立させることができるでしょう。
参考文献
-
ByteDance Doubao Platform. Screen Automation Execution Protocol (SAEP) Specification.
-
Anthropic. Model Context Protocol Specification and Architecture.
Share this article



