Googleが2027年1月にAndroidデベロッパー検証を義務化?Googleは、2027年1月に「Androidデベロッパー検証」要件のグローバルでの強制適用を開始することを正式に発表しました。まず主要なアプリディストリビューター7社を対象に開始し、その後数ヶ月にかけて、追加の国々や認定Androidデバイス上のすべてのインストール元へと段階的に拡大していく予定です。このロールアウトは、Androidアプリ安全性担当プロダクトマネジメントディレクターのMatthew Forsythe氏により、2026年11月19日にAndroid Developers Blogで発表されたもので、同年9月30日よりブラジル、インドネシア、シンガポール、タイの参加ストアで開始された地域別の保護施策を基盤としています。このポリシーの下、Google Play以外(OEMストア、オープンソースリポジトリ、直接のAPKダウンロードなど)を通じてアプリを配信する開発者は、標準的なインストール動作を維持するために、身元確認を行い、パッケージ名と署名鍵を登録する必要があります。
Androidデベロッパー検証のロールアウトタイムラインとディストリビューターの対象範囲
概要
- グローバル展開は2027年1月に、Google Play、Samsung Galaxy Store、Honor、 Oppo、Xiaomi、Transsion、Vivoの7社の参加ディストリビューターから開始されます。Googleによれば、その後数ヶ月かけて他のストア、国、インストール元へと保護が拡大されます。Googleのディストリビューター向けガイドでは、より幅広いストアでの強制適用に向けた目標マイルストーンとして2027年3月1日が挙げられています。
- Googleの報告によると、2026年3月以降に数百万のアプリが登録されており、世界中のAndroidアプリインストールの99%以上をカバーしています。ただし、Playストア外の未登録パッケージは、ユーザーが分かりにくい24時間のバイパスフローを手動で有効にしない限り、インストールがブロックされます。
- 開発者からのフィードバックを受け入れ、Googleは無料の限定配信枠における共有上限を50台の認定デバイスへと引き上げ、2つの自動化APIをリリースするとともに、オープンソースのレジストリやサードパーティ製アプリストア向けの公式ガイドを提供しました。
Googleは、2025年8月に初めてAndroidデベロッパー検証イニシアチブを導入し、悪意あるアクターが悪質なパッケージの削除後に再配信を繰り返すことを困難にするための責任レイヤーとして身元登録を位置づけました。Google Playの開発者はすでに本人確認ワークフローを通過していますが、新しいフレームワークにより、認定AndroidデバイスにおけるPlayストア外の配信チャネル全体へとパッケージレベルの登録が拡張されます。
Ars Technicaによると、基盤となるシステムベリファイアサービスはすでにAndroid 8 Oreo以降を実行するGoogle認定デバイスに展開されており、世界中の認定ハンドセットの大多数をカバーする一方で、非認定デバイスには影響を与えない仕様となっています。2026年9月30日には、ブラジル、インドネシア、シンガポール、タイの参加ストアでユーザー保護機能が有効化されました。この地域ごとの初期展開を経て、Googleは2027年1月より段階的にグローバルでの強制適用を行うことを確認しています。

Googleのアプリディストリビューター向けリソースでは、参加するサードパーティ製ストアにおいて検証が有効であることを反映するための準備完了目標マイルストーンとして2027年3月1日が設定されています。一方、Googleの11月19日のロールアウト発表では、2027年1月の開始後、数ヶ月かけて認定デバイス上の残りの国やすべてのインストール元へと保護が段階的に拡大し続けることが述べられています。
| ロールアウトのマイルストーン | 検証の対象範囲 | 実施時期 |
|---|---|---|
| プログラム発表 | 本人確認およびパッケージ登録ポリシーの導入 | 2025年8月 |
| 開発者登録のオープン | 開発者向けにグローバルで登録受付を開始 | 2026年3月 |
| 限定配信およびバイパス機能のローンチ | 無料の学生/趣味向けプランおよび24時間のアドバンスドフローを導入 | 2026年8月 |
| 地域別ロールアウトの有効化 | ブラジル、インドネシア、シンガポール、タイの参加ストア向けに有効化 | 2026年9月30日 |
| グローバル7大ディストリビューターでのローンチ | Google Play、Galaxy Store、Honor、Oppo、Xiaomi、Transsion、Vivoで展開開始 | 2027年1月 |
| ストア側の準備完了マイルストーン | 参加サードパーティ製アプリディストリビューター向けの目標準備完了日 | 2027年3月1日(目標) |
| すべてのインストール元への適用 | 残りの国々および認定デバイス上のすべてのインストール元へ段階的に拡大 | その後の数ヶ月(2027年) |
技術的な登録の仕組みと本人確認に関する相違点
技術レイヤーにおいて、Googleのオープンソース登録ドキュメントおよびディストリビューター向けガイドでは、アプリを登録すると、一意のパッケージ名と署名鍵のSHA-256証明書フィンガープリントが、検証済みのAndroidデベロッパーコンソールまたはGoogle Play Consoleアカウントに紐付けられることが規定されています。Googleによれば、個別のアプリケーションの登録は10分未満で完了し、同社はPlayストア外バイナリのコンテンツ審査ではなく、開発者の身元確認を行っています。
商用および一般配信に関して、Ars Technicaの報道では、完全な検証には政府発行の身分証明書と25ドルの登録手数料が必要であると伝えられています。また、人気の高いアプリIDはオフラインチェック用にデバイス上に直接キャッシュされる一方で、あまり一般的ではないパッケージをサイドロードする際には、インストールの進行前に登録ステータスを確認するためGoogleのサーバーへのアクティブなネットワーク接続が必要になる場合があることも指摘されています。
地域的除外措置に関して、Googleの検証に関するFAQでは、包括的な制裁対象国に所在する開発者は法的制限によりAndroidデベロッパー検証を完了できない一方で、それらの国に物理的に存在する認定Androidデバイスでは検証チェックが実行されないことが明記されています。その結果、制裁対象地域に物理的にいるユーザーは、検証チェックなしでアプリのインストールを継続できます。
限定配信プランと報告された上限数の相違
授業のプロジェクトや個人的なプロトタイプのブロックを避けるため、Googleは2026年8月に限定配信アカウントを導入しました。これらのアカウントは無料で、政府発行IDによる検証は不要ですが、2段階認証を設定したGoogleアカウントと、開発者の正式名称および住所を登録したGoogleペイメントプロファイルが必要です。このプランにおけるアプリの共有には、QRコードまたはリンクを介したデバイス認証のハンドシェイクが使用されます。
公開情報の間には、拡大前の制限数に関する記述にわずかな相違が見られます。
- Googleの公式ドキュメント:Googleの単体の限定配信ガイドや以前のFAQでは20台の上限が記載されていましたが、Googleの2026年11月19日のロールアウト発表では、共有制限が「20台から50台の認定デバイス」に拡張されたことが明示的に述べられています。
- メディアによる二次報道:Ars Technicaの報道では、初期の上限が「合計25インストールの制限から50インストール」へと引き上げられたと説明されています。
外部メディアが引用した初期のベースライン数値の違いに関するGoogleからの公式な見解は発表されていませんが、更新された上限が50台のデバイスまたはインストール数である点については両方のソースで一致しています。
自動化APIとストア側の再署名による摩擦
大規模なカタログやサードパーティの配信パイプラインを管理する組織にとって、コンソールでの手動入力は業務上の負担となります。これに対処するため、Googleはディストリビューター向けリソース内で文書化されている2つのプログラム用インターフェースをリリースしました。
- Android Developer ID Status API:特定のパッケージ名とSHA-256署名証明書のフィンガープリントがすでに登録されているかどうかをクエリし、ストアやディストリビューターが既存のアプリカタログを監査できるようにします。
- Android Developer Console API:OAuth 2.0委任を使用することで、参加ストアやオープンソースリポジトリが、検証済み開発者に代わってパッケージ名やストア管理下の署名鍵を直接登録できるようにします。
署名鍵の詳細情報は、クロスストアやオープンソースの配信において特に重要となります。Googleのオープンソースアプリ登録ガイドで説明されているように、オープンソースリポジトリやサードパーティ製ストアが開発者の元の鍵ではなく自社のプラットフォーム鍵を使用してAPKを再署名(re-sign)した場合、開発者はストア側で署名されたSHA-256フィンガープリントを抽出して登録するか、リポジトリのConsole API統合に依存する必要があります。そうしないと、デバイスのベリファイアは再署名されたパッケージを未登録として処理します。
ユーザーのバイパス経路、例外事項、およびオープンエコシステムのトレードオフ
このプログラムをソーシャルエンジニアリング型マルウェアへの対策として位置づけているにもかかわらず、Googleはサイドロードの制限を巡ってオープンソースの保守担当者やパワーユーザーからの反発に直面しました。これに対応するため、同社はAndroidヘルプや検証に関するFAQに記載されている、アドバンスドフロー(Advanced Flow)と呼ばれるオプトアウトメカニズムを提供しています。
Ars Technicaの解説およびGoogleのサポートドキュメントによると、アドバンスドフローの下では、熟練したユーザーは未検証の開発者からのインストールを許可することができますが、このワークフローには意図的なハードルが設けられています。ユーザーは開発者向けオプションのロック解除、未検証パッケージのトグル有効化、強要されていないことのPIN確認、ハンドセットの再起動を行い、一時的または無期限の未検証インストールを選択する前に必須の24時間のセキュリティ待機期間を過ごす必要があります。
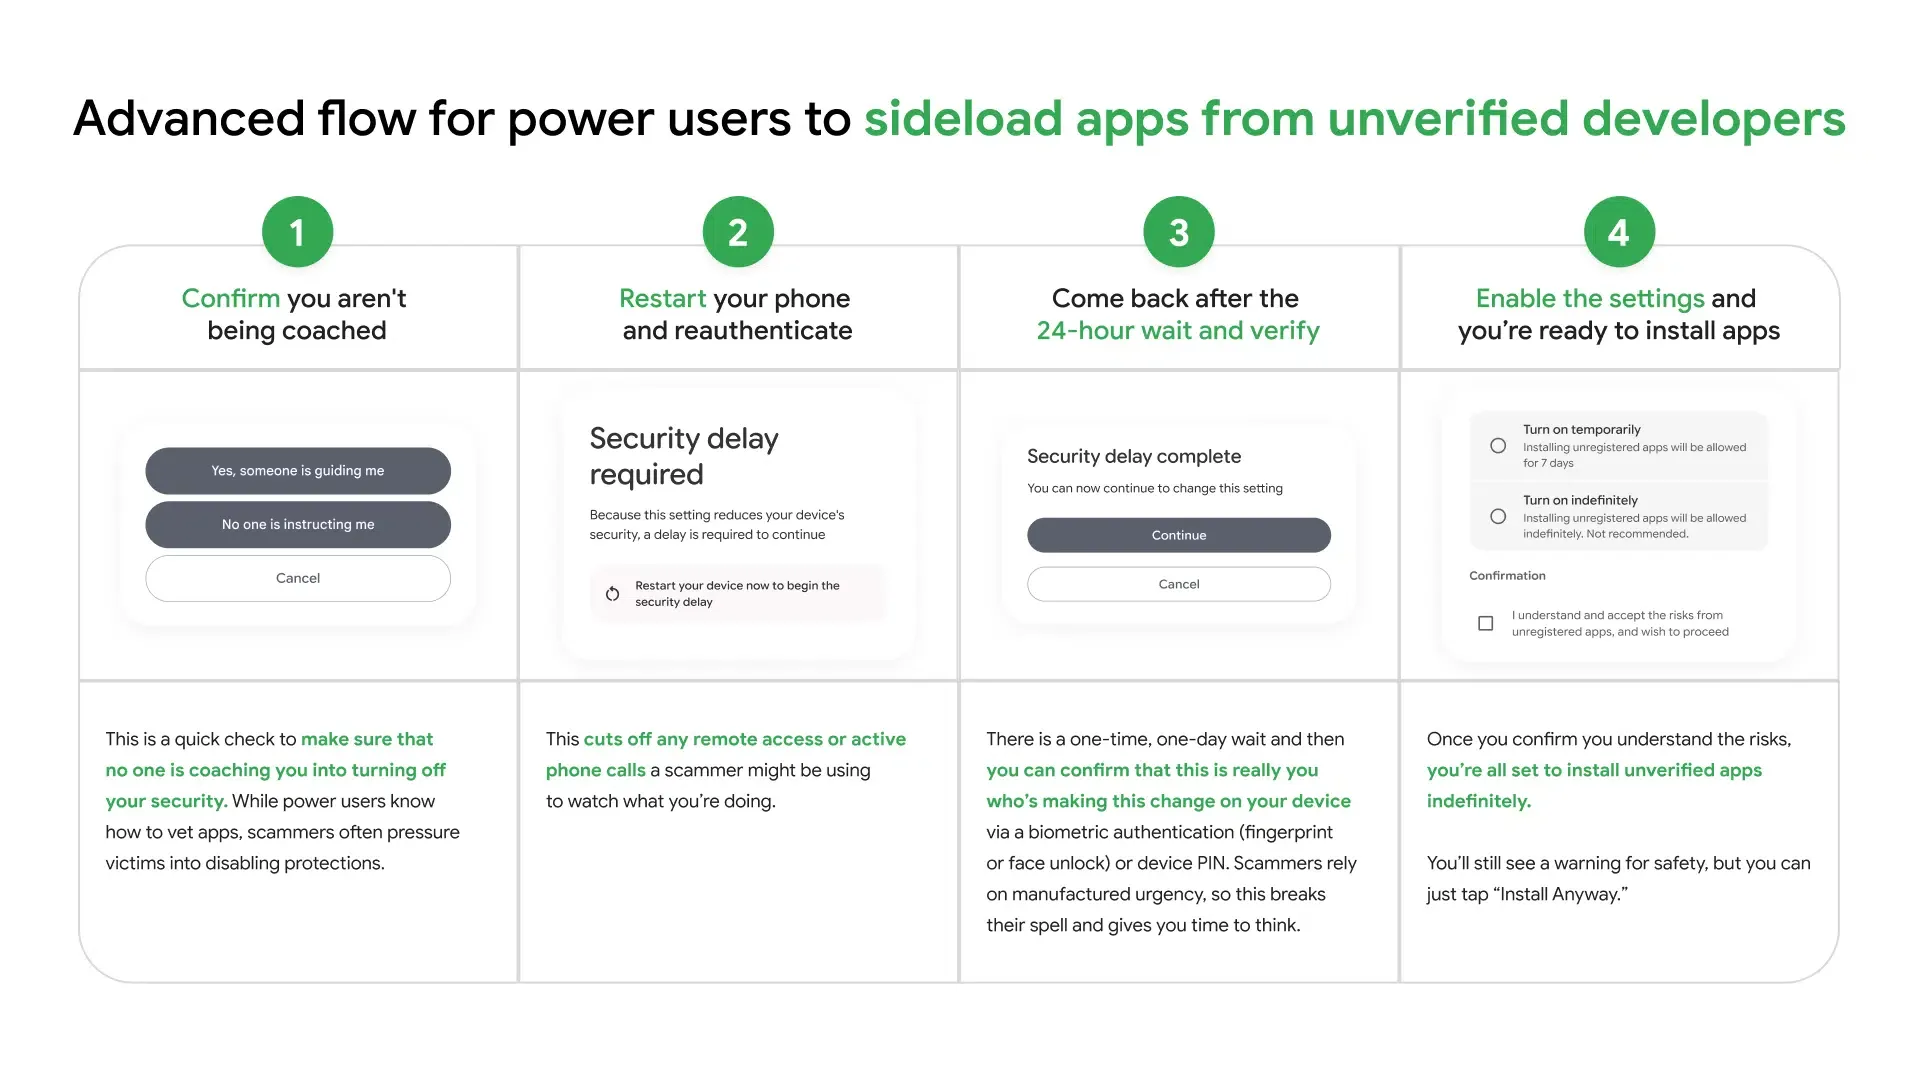
また、Googleの検証に関するFAQでは、検証チェックによってインストールがブロックされない明確な適用除外範囲も確認されています。
- Android Debug Bridge(ADB):ADB経由で実行される開発者向けインストールは、認定デバイス上のパッケージ登録チェックの対象外となります。
- エンタープライズ管理デバイス:組織の管理デバイスストアを通じてデプロイされるプライベートアプリケーションは検証を必要としませんが、Googleはそれらの登録を推奨しています。
- 非認定デバイス:非認定のAndroidデバイスは、システムベリファイアの対象外となります。
Androidデベロッパー検証後のマルチチャネル配信における責任分界
2027年にインストール元全体で強制適用が拡大される際、Google Play、6つのパートナーOEMストア、直接のWeb-to-APKランディングページにわたってAndroidソフトウェアを配信するチームは、インストールの適格性とインストール後のコンテキスト配信の間でより明確な切り分けに直面することになります。Googleのパッケージおよび鍵の検証を通過することで、24時間のアドバンスドフローをトリガーすることなくデベロッパー検証レイヤーをクリアできますが、他のプラットフォーム、ストア、および互換性チェックは引き続き適用される場合があります。ただし、配信検証それ自体は、マーケティングキャンペーンのタグ、リファラルコード、またはデスティネーションのディープリンク状態を、新しく起動されたアプリに引き継ぐわけではありません。
概念的責任モデル(非公式アーキテクチャ)
注:以下の図と表は、マルチチャネルのAndroid配信スタックが検証、配信、パラメータの引き渡しをどのように分離しているかを示す概念的責任モデルであり、Googleの公式な内部実装トポロジではありません。
[ 開発者ビルド & レジストリ ]
  APKに署名 (SHA-256鍵) ──> パッケージ + 鍵のフィンガープリントを登録 (Play / デベロッパーコンソール)
                                       │
                                       ▼
[ マルチチャネル配信 ]
  Google Play / 6つのOEMストア / 直接Web APK ──> デバイスベリファイアチェック (認定済みAndroid 8以降)
                                       │
                                       ▼
[ インストール後コンテキストレイヤー ]
  パラメータSDK (例: OpoInstall) ──> 初回起動時にWebパラメータを配信 ──> アプリバックエンドが検証
Google Playおよび非PlayのAndroidストアにアプリをリリースするチームは、ストアのコンプライアンスとアトリビューションを混同するのではなく、各レイヤーに明確なエンジニアリング責任を割り当てることで恩恵を受けます。
| コンポーネント | 想定される責任 | 範囲と制限事項 |
|---|---|---|
| Androidデベロッパーコンソール / Play Console | 検証済み開発者の身元をパッケージ名およびSHA-256署名フィンガープリントに紐付けます。IDステータスおよびコンソールAPIを提供します。 | インストールの責任証明の確立のみを行い、リファラルアトリビューションやアプリ内ルーティングは処理しません。 |
| アプリディストリビューター (Play & 6つのOEMストア) | 提出されたパッケージの監査、必要に応じたストア側の再署名管理、およびリスティングステータスの表示を行います。 | ストア固有の配信ルールを強制します。Play Install ReferrerはGoogle Playからのインストールに限定されます。 |
| パラメータパススルーSDK (例: OpoInstall) | サポートされているWebプロモーション、招待、またはルームパラメータを、インストールから最初のアプリ起動まで引き渡します。 | インストールパラメータのパススルーフレームワークとして厳格に機能します。開発者の身元確認、Android検証のバイパス、ユーザー認証、またはIAPの検証は行いません。 |
| 開発者ビジネスバックエンド | ユーザーの認証、レシートの検証、不正対策ルールの適用、および配信されたパラメータとユーザーレコードの紐付けを行います。 | アカウントの状態、権利、およびキャンペーンの突き合わせに関する唯一の信頼できる情報源(シングル・ソース・オブ・トゥルース)として機能します。 |
Google PlayのネイティブなInstall Referrer APIはPlayストアからのインストールにのみ適用されるため、Web-to-APKキャンペーンを実行するチームや、Honor、Oppo、Xiaomi、Transsion、Vivo、Samsung Galaxy Storeを介して配信するチームは、コンプライアンスに準拠したパッケージ登録と、OpoInstallなどの個別のインストールパラメータパススルーレイヤーを組み合わせることで、初回起動時に招待やキャンペーンのコンテキストを復元することができます(ただし、前提として、基盤となるAPKおよびチャネル固有の署名鍵がGoogleの検証ルールに従って事前に適切に登録されている必要があります)。
マルチストアおよび直接APK配信チーム向けのエンジニアリングチェックリスト
Google Play以外でAndroidパッケージを配信するエンジニアリングおよびリリースチームは、2027年1月のロールアウト開始前にリリースパイプラインを監査する必要があります。
- Playストア外のパッケージ署名の監査:Google Play、OEMストア、またはウェブサイトからの直接ダウンロードの両方で配信されるアプリについて、アクティブなすべてのパッケージ名とSHA-256署名証明書(ストアで再署名された鍵を含む)がPlay Consoleに登録されていることを確認します。
- CI/CDへのIDステータスチェックの統合:リリース自動化をAndroid Developer ID Status APIに接続し、配信前に未登録のビルドバリアントやローテーションされた署名鍵を検知できるようにします。
- ストア側の再署名ワークフローへの対応:バイナリを再署名するサードパーティ製ストアやオープンソースリポジトリを通じて配信する場合は、最終的なディストリビューター署名済みSHA-256フィンガープリントを抽出するか、Android Developer Console APIを介してOAuth 2.0委任を付与します。
- 検証とパラメータ配信の分離:身元登録を認定デバイスでのインストール適格性の前提条件として扱う一方で、パラメータ配信、レシート検証、およびユーザー認証は、専用のバックエンドおよびSDKレイヤーに分離して維持します。
よくある質問 (FAQ)
Androidデベロッパー検証によってAPKのサイドロードは完全にブロックされますか?
Google Playのみで公開しているGoogle Playの開発者も、何かを登録する必要がありますか?
オープンソースリポジトリやサードパーティ製ストアは、APKの再署名をどのように処理しますか?
無料の趣味向けアカウントの上限は、20台、25台、50台のどのデバイス数ですか?
エンジニアリングチーム向けの重要なポイント
Googleによる2027年1月のAndroidデベロッパー検証のグローバル展開は、AndroidがPlayストア以外のチャネルにわたってソフトウェアの出所をどのように処理するかにおける構造的な移行を示しています。1月の開始時にGoogle Play、Samsung Galaxy Store、Honor、Oppo、Xiaomi、Transsion、Vivoと提携し、その後数ヶ月かけて認定デバイス上の追加ストアやインストール元へと拡大していくことで、Googleは基本的なインストール可能性を暗号鍵の登録および検証済みの開発者の身元に結びつけています。
モバイルエンジニアリングおよびリリースチームにとって、当面の業務上の優先事項はコードの書き換えではなく、鍵の衛生管理です。すべてのアクティブなパッケージ名の監査、OEMおよびオープンソースチャネル全体のストア管理下にある再署名フィンガープリントの追跡、および継続的インテグレーションパイプラインへのステータスAPIの統合が、強制適用の開始時にPlayストア外の配信チャネルを摩擦なく維持できるかどうかの鍵となります。
参考文献
-
Android Developers Blog. Expanding Android developer verification in 2027. 公式の主要ロールアウト発表(2026年11月19日)。
-
Android Developers Blog. Elevating Android security with developer verification. 初期の公式プログラム発表(2025年8月)。
-
Android Developers. Resources for app distributors | Android developer verification. 目標ストアの準備状況および自動化APIに関する公式技術ドキュメント。
-
Android Developers. Register your app on open-source repositories | Android developer verification. パッケージ名、SHA-256フィンガープリント、およびストアの再署名に関する公式ガイド。
-
Android Developers. Register for limited distribution on Android devices. 学生および趣味向けの無料限定配信アカウントに関する公式仕様。
-
Android Developers. Frequently asked questions | Android developer verification. ADB、エンタープライズの除外、制裁地域、およびアドバンスドフローを網羅した公式ポリシー文書。
-
Android Help. Allow app installs from unverified developers. 24時間のアドバンスドフローのバイパスに関するエンドユーザー向け公式サポートガイド。
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. Android 8以降のベリファイア展開、25ドルの手数料、およびオフラインキャッシュの注意点に関する独立系報道(2026年11月20日)。
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. 未検証のAndroidアプリをサイドロードするための24時間のオプトアウトメカニズムの独自解説。
-
OpoInstall Documentation. OpoInstall公式技術ドキュメント. インストールパラメータパススルーフレームワークのリファレンス仕様。
Share this article