IP分布分析は、どのようにしてプロキシ不正の特定に役立ちますか? IP分布分析は、異常なサブネット集中度、ネットワーク/ASNの分類、およびキャンペーン固有のベースラインに対する地理的整合性シグナルを組み合わせることで、プロキシ不正の疑いがあるトラフィックを特定します。
IP分布分析は、流入する広告クリックやアプリインストールイベントに関連する地理的、ネットワーク的、およびルーティング特性を体系的に評価する手法です。パフォーマンス重視のモバイルマーケティングにおいて、IP分布データを監査することで、データセキュリティチームはプロキシ広告不正の検出、商用データセンターサーバー群の特定、地理的位置情報の不一致の発見、および疑わしいネットワークトラフィックの表面化が可能となり、アトリビューションが確定する前にポリシーに基づいた対策を講じることができます。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| IP配布 (IP Distribution) | キャンペーントラフィック全体におけるIPアドレスの地理的およびネットワークレベルの広がり。 | モバイルマーケティング | 情報提供 / 商用 |
| プロキシ不正 (Proxy Fraud) | 真の発生源を隠蔽するために、仲介サーバーを経由させて合成広告トラフィックをルーティングする行為。 | 広告不正 | 技術 / 情報提供 |
| データセンター ASN | IPインテリジェンスソースによりクラウド、ホスティング、またはデータセンターインフラと分類されたネットワークまたはルーティングプレフィックス。多くの場合、ホスティングプロバイダーのASNに関連付けられる。 | トラッキングパラメータ | 技術 / 情報提供 |
IP分布分析がモバイルマーケティングのセキュリティに不可欠な理由
地理的情報のアービトラージ:不正業者がトラフィックの発生源を偽装する理由
デジタルパフォーマンスマーケティングでは、広告の支払額は地理的な市場によって階層化されることが一般的です。報酬が高い地域をターゲットにしたメディアキャンペーンは、新興市場よりも高いCPI(インストール単価)やCPA(アクション単価)が設定されます。この経済的な格差が、不正トラフィック運用者にとってアービトラージ(裁定取引)の動機となります。
悪意のある業者は、低コスト地域で自動化されたボットネットやスクリプトファーム、またはインセンティブプールを運用し、ターゲット国のプロキシサーバーやVPNを経由してトラフィックをルーティングします。IPの真の発生源を隠蔽することで、地域外の合成トラフィックや非増分トラフィックを配信しながら、プレミアムな獲得報酬を請求しようとします。IP分布データを監査することで、アナリティクスチームはネットワークルーティングのメタデータを評価し、疑わしい地理的パターンを特定できます。
サブネット集中度の問題:ネットワーククラスタリングの評価
正当なコンシューマー向けモバイルトラフィックは、地理的にもネットワーク的にも広く分散しています。標準的な獲得キャンペーンにおいて、インストールはモバイルネットワークオペレーター(MNO)や住宅用インターネットサービスプロバイダー(ISP)によって動的に割り当てられた何百万もの異なるIPアドレスから発生します。
対照的に、不正な運用はサーバーのホスティングインフラによって制限されることがよくあります。住宅用プロキシや分散型ボットネットはより広範な拡散を実現できますが、一部の集中型不正運用は、狭いIPv4サブネット(/24 CIDRブロックなど)や商用ホスティングプロバイダーの施設を通じて極端に集中します。IP分布密度を分析することで、インストール速度が通常のコンシューマー人口密度を大幅に上回るサブネットを特定し、不自然なクラスタリングパターンを突き止めることができます。
プロキシ不正が地域別アトリビューションとメディア入札を歪める仕組み
プロキシトラフィックがアトリビューション防御をすり抜けると、地域のマーケティングアナリティクスが損なわれます。成長戦略チームはターゲット市場で強力な獲得数を得ていると誤認し、自動化されたプログラムマティックDSPやメディアバイヤーは、それらのキャンペーンにより多くの予算を割り当てるようになります。
しかし、最終的な収益の突合を行うと、その歪みが明らかになります。アトリビュートされたユーザーは期待されたアプリ内課金を生み出さず、ローカライズされた広告エンゲージメントが皆無であり、異常なコホート離脱率を示します。さらに、地域限定プロモーションや現地語のオンボーディングといった地域別マーケティング施策は、非人間的なトラフィックに対して浪費されてしまいます。アトリビューションゲートウェイで堅牢なIP分布フィルタリングを確立することで、地域の獲得予算が真の地元ユーザーに確実に向けられるようになります。
軽量なクライアントテレメトリやアトリビューションSDKを求める開発者は、モバイルアナリティクスSDKパッケージから詳細をご確認いただけます。
プロキシ広告不正はどのようにデバイスの地理的位置情報とIP発生源を偽装するか
データセンタープロキシと住宅用プロキシネットワーク:脅威ベクトルのスペクトラムの理解
プロキシ不正は、基本的なクラウドサーバーから分散型の住宅用ネットワークに至るまで、技術的な複雑さのスペクトラム上で動作します:
- データセンタープロキシ:商用VPSプロバイダーなどにホストされたクラウドサーバー上で合成トラフィックが生成され、アトリビューションエンドポイントに直接送信されます。これらのプロキシはコンシューマー向けISPではなく、ホスティング施設に登録された固有の自律システム番号(ASN)を持つため、ネットワークインテリジェンスデータベースを通じて識別可能です。
- 住宅用プロキシネットワーク:悪意のある業者が、コンシューマーのデバイス、ホームルーター、またはSDKにバンドルされたプロキシネットワークを通じて合成リクエストをルーティングします。これらのIPアドレスは住宅用ISPに属しているため、正当な家庭内Wi-Fiトラフィックを模倣します。そのため、検知には行動パターン、サブネット密度、およびタイミングのクロスチェックが必要となります。
[合成トラフィックジェネレーター]
              │
              ├─► [ルートA:データセンタープロキシ] ──► ASN:ホスティングプロバイダー ──► [ASNデータベース経由でフラグ付け]
              │
              └─► [ルートB:住宅用プロキシ] ──► ASN:一般ISP    ──► [マルチシグナルテレメトリが必要]
                                                                                (サブネット密度 + 地域監査)

クリック操作におけるVPNトンネルと匿名化リレーの仕組み
商用VPNサービスや匿名化ネットワークを使用すると、自動化されたスクリプトがプログラムによって地理的出口ノードを循環させることができます。デバイスファーム内で実行されているスクリプトは、特定の地域のエグジットノードへのVPNトンネルを確立し、広告クリックを発生させて切断し、別のノードに再接続して数分後に2回目のインストールイベントをトリガーするといった操作を繰り返します。
商用VPNは消費者のプライバシー保護のために広く利用されていますが、パフォーマンスマーケティングにおけるその運用上の特性は、正当なモバイル行動とは異なります。多くの場合、ホスティングプロバイダーのASNを提示し、高頻度で同時接続を維持し、現地の物理的な基地局とは異なるネットワーク遅延プロファイルを示します。
基本的なジオフェンシングの回避:表面的なGeoIPで不十分な理由
基本的なジオフェンシングルールは、単一のGeoIPルックアップから返される2文字のISO国コードのみを評価します。不正業者は、キャンペーン要件で指定されたターゲット地域内にプロキシエンドポイントを借りることで、これらの表面的なチェックを容易に回避します。
国レベルのGeoIP検証だけに依存すると、誤った安心感に繋がります。包括的な不正対策には、多次元的なネットワーク検査が必要です。IPルーティングタイプの照合、ASN所有権の評価、サブネット集中度比率の追跡、およびデバイスレベルの設定テレメトリの確認が不可欠です。
データセンターASNとサブネットクラスタリング特定のための技術的メカニズム
コンシューマー向けISPとクラウドインフラASNの判別
グローバルなインターネットルーティングテーブルに接続されているすべてのネットワークには、地域インターネットレジストリによって管理される自律システム番号(ASN)が割り当てられています。ASNは組織タイプによって分類されます:
- コンシューマー向けISPおよびMNO:コンシューマーの携帯電話や住宅に直接ネットワークアクセスを提供する組織(無線キャリアやブロードバンドプロバイダーなど)。
- 商用クラウドおよびホスティングインフラ:サーバーホスティングやサーバーグレードの帯域幅を提供する組織(商用クラウドホスティングプロバイダーやデータセンターなど)。
正当なモバイルアプリケーションのインストールは、主にコンシューマー向けISP、モバイルネットワークオペレーター、および公共Wi-Fiアクセスポイントを通じて行われます。ホスティングやクラウドに関連するネットワークからのトラフィックは重要なリスクシグナルとなり得ますが、ASNやネットワークの分類単体では、行動学的証拠がなければ不正と断定するのに十分ではありません。
サブネットクラスタリング密度メトリクスの策定
獲得チャネル全体における不自然なネットワーク集中度を定量化するために、アナリティクスエンジンは設定可能なプレフィックス集約(/24 IPv4サブネットなど)においてIPサブネット密度比率を算出します:
ある獲得チャネルが高い集中指数を示す場合(例:単一の/24サブネットが1日のインストールの大半を占めつつ、高い偽名デバイス回転率を維持している場合)、そのテレメトリはローカルなサブネットプールで運用されている自動化されたデバイスバンクであることを示唆しています:
プロキシ検査パイプラインのマッピング
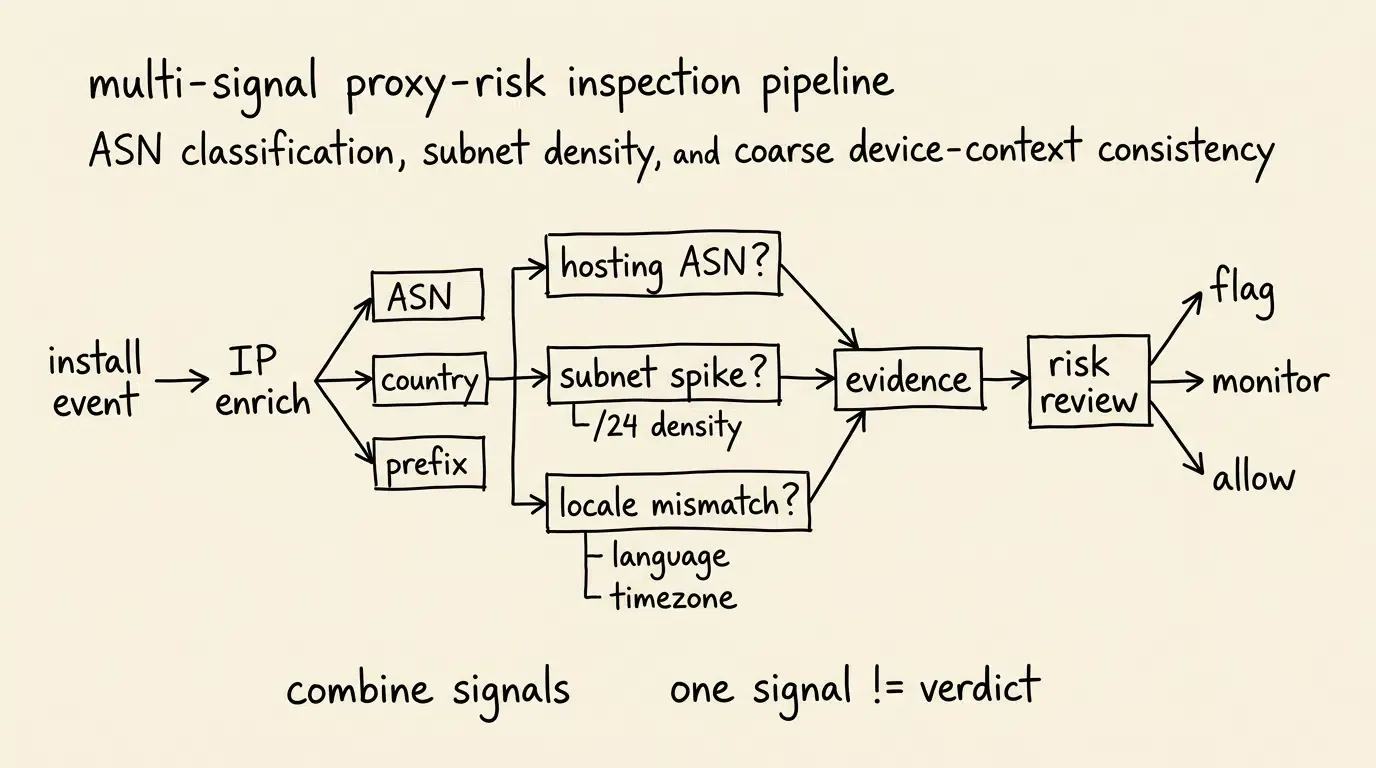
以下の図は、インストールイベントを受信した際にアトリビューションゲートウェイで実行される多層検査パイプラインを示しています:
[インストールイベント受信] ──► [IPインテリジェンス抽出]
             │                           │
             ▼                           ▼
   クライアントIP:203.0.113.45     ASN照会:AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[チェック1:データセンターASN] ──► クラウドサーバー異常の候補をフラグ付け
             │
             ▼
[チェック2:サブネット密度] ──► 203.0.113.0/24上のインストールボリュームを評価
             │
             ▼
[チェック3:ロケール一致] ──► IP国情報とデバイスロケールを比較 (例:US vs DE)
             │
             ▼
[アトリビューションゲートウェイポリシー]──► 構成された不正処理を適用 (フラグ付け / レビュー)
IPテレメトリとデバイスロケール間の地理的情報の不一致を監査する方法
粗い整合性チェック:IP地理情報、デバイス言語、およびシステムタイムゾーンの比較
正確なGPSトラッキングには、明示的な実行時位置情報の許可が必要です。パフォーマンスアトリビューションは主にこうした介入的な位置情報プロンプトなしで動作するため、セキュリティアーキテクチャはネットワークテレメトリとシステム設定間の、プライバシーに配慮した整合性チェックに依存しています:
- IP国情報 vs デバイスシステム言語:特定の国のIPから発生した異常なインストール群が、一様に言語不一致を表示しているか、またはデフォルトのエミュレーターロケールを使用しているかを評価する人口統計分析。
- IPタイムゾーン vs デバイスシステムクロック:地域のIPタイムゾーンとデバイスのシステムクロックオフセットを比較する統計的評価。
- キャリア設定の整合性:プラットフォームが提供するキャリア国メタデータ(プラットフォームAPIによって正当に公開されている場合)とネットワークIPの国情報を照合します。iOSでは、キャリアメタデータAPI(
CTCarrierなど)は非推奨となっているため、信頼できるシグナルとして使用してはならない点に注意してください。
個々の不一致は正当な理由(海外旅行者や多言語ユーザーなど)で発生する可能性がありますが、単一のパブリッシャーサブID全体でロケール不一致の統計的なクラスタが見られる場合は、プロキシルーティングの仮説を裏付けるものとなります。
正当なネットワークの例外:キャリアNAT、企業VPN、およびApple iCloudプライベートリレーの考慮
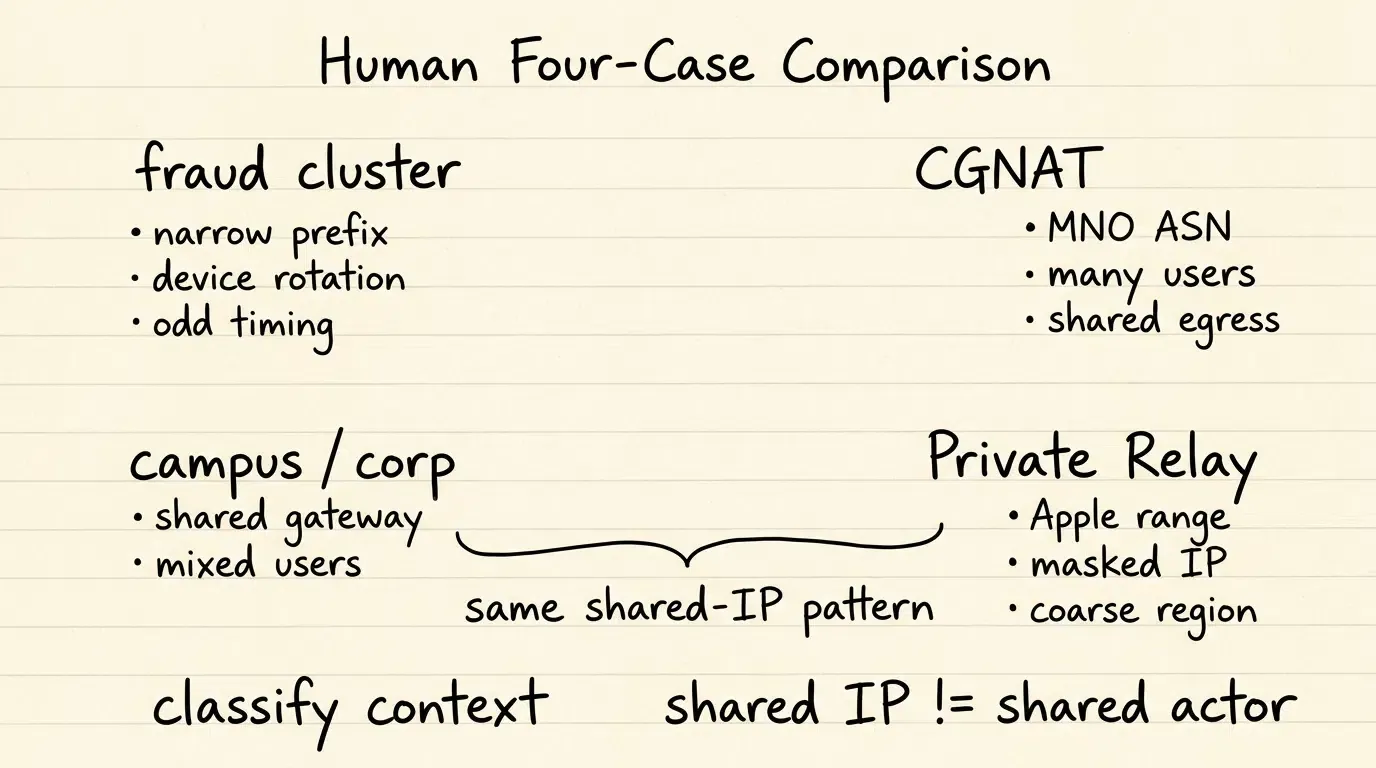
不正対策アーキテクチャは、悪意のあるプロキシファームと、消費者のIPアドレスを自然に集約またはマスクする正当なネットワーク技術を区別する必要があります:
- キャリアグレードNAT (CGNAT):モバイルネットワークオペレーターはプライベートIPv4アドレスをモバイル端末に割り当て、数千の正当なユーザー端末を単一のパブリックIPゲートウェイ経由で多重化します。CGNATプールは、コンシューマー向けMNO ASNと自然なセッション分布によって区別されます。
- 企業およびキャンパスWi-Fiネットワーク:大学のキャンパス、企業のオフィス、空港のWi-Fiネットワークは、共有されたパブリックIPゲートウェイを通じて数百の正当な従業員や学生のトラフィックをルーティングします。
- Apple iCloudプライベートリレー:iCloud+を使用するiOSユーザーは、Safariブラウジングトラフィック、DNSクエリ、および暗号化されていないアプリトラフィックをデュアルホップのセキュアなリレーを通じてルーティングします。Appleは特定の地理的地域にマッピングされた公式のエグジットIPアドレス範囲を公開しています。リクエストがiCloudプライベートリレーからのものと識別された場合、アトリビューションシステムはIPのユニーク性や集中度異常のウェイトを下げつつ、Appleの提供する粗い地域情報を正当なコンテキストとして保持する必要があります。
マルチシグナルによる証拠の構成:正当なプライバシーツールによる誤検知の回避
単一のネットワーク異常(商用VPNやクラウドプロバイダーに属するIPアドレスなど)を、自動的かつ即座に不正の証拠とみなすべきではありません。正当なユーザーも個人的なプライバシーのためにVPNを使用したり、旅行中に公共Wi-Fiを使用したりすることが頻繁にあります。
正確な不正防止には、多信号のリスク評価が必要です。ASN分類とタイミング曲線、アプリ内イベントの速度、デバイス整合性の証明を組み合わせ、アトリビューションを拒否する前に判断を下すことが重要です。
正当なネットワークトラフィックとプロキシ不正のシグネチャの比較評価
クリーンなトラフィック、商用VPN、データセンターファーム、キャリアネットワーク間のネットワークテレメトリの対比
プロキシ不正を特定するには、複数のインフラカテゴリ全体でネットワーク特性を評価する必要があります。
以下の表は、主要なネットワークテレメトリシグネチャを比較したものです:
| ネットワークディメンション | 正当なモバイルユーザー | データセンタープロキシファーム | 住宅用プロキシプール | キャリアNAT (CGNAT) |
|---|---|---|---|---|
| ASN分類 | コンシューマー向けISP / MNO | 商用クラウド / ホスティングASN | 住宅用ISP | 主要ワイヤレスキャリアASN |
| IP対デバイス密度 | 単一ユーザーのベースラインと一致 | IPあたりの集中度が異常に高い | 高回転 / 低永続性 | 正当なデバイス共有率が高い |
| ロケール / IP整合性 | 通常は地域およびタイムゾーンと一致 | 地理的不一致が頻発 | ターゲット地域と一致していることが多い | キャリアの地域ベースと一致 |
| タイミングテレメトリ | 自然なベースライン分布 | 集中または合成的 | 可変的な分布 | 自然なベースライン分布 |
| 主要なリスクシグナル | 通常のベースライン動作 | ホスティングASN + サブネット急増 | 急速な回転 + 行動のシフト | 通常の大量エグレス |
OpoInstall不正監視における不正対策IP閾値の設定方法
IP異常監査のための診断用テレメトリペイロードの構成
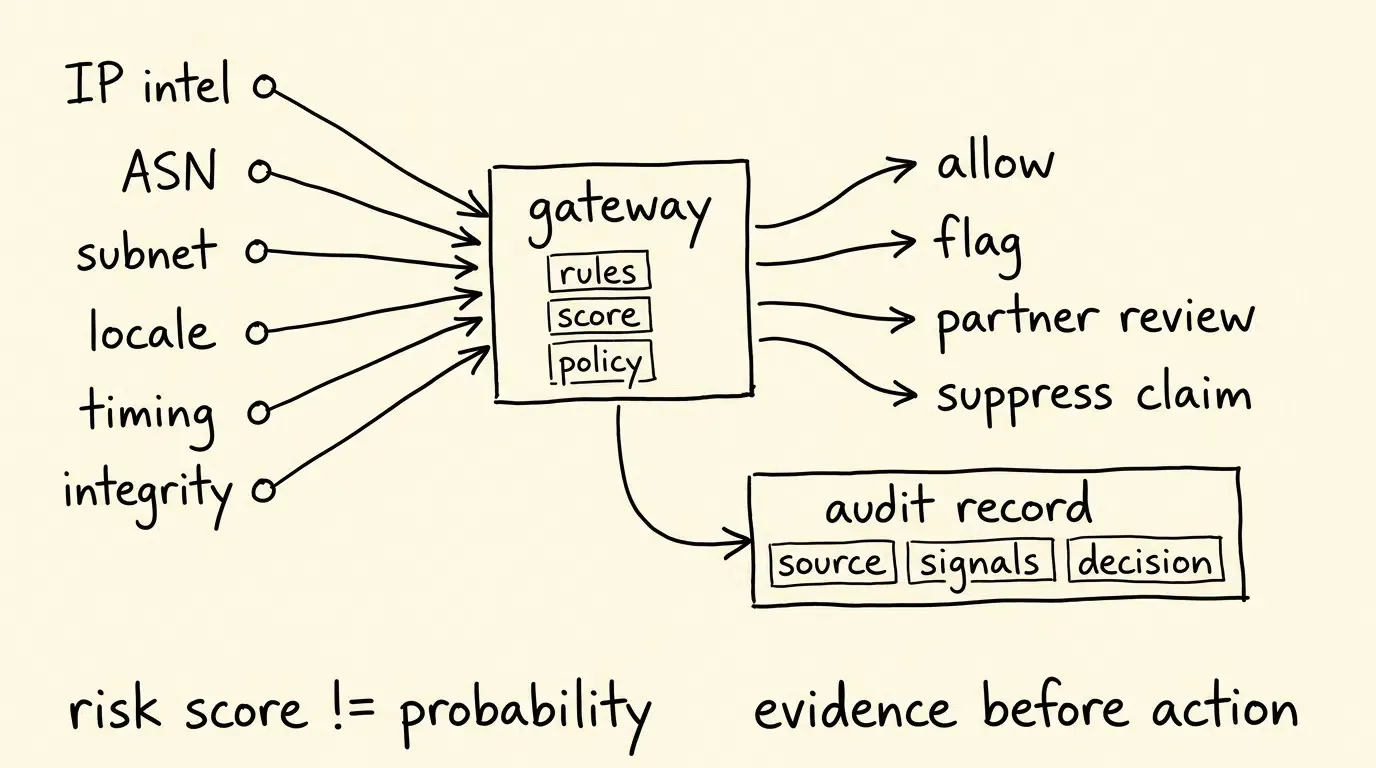
ネットワークの不一致を調整し、プロキシファームを特定するには、アトリビューションゲートウェイで構造化された異常テレメトリを取り込む必要があります。受信イベントがネットワークリスクルールをトリガーすると、システムはネットワークルーティングプロパティ、ASN分類、および異常評価をキャプチャする診断記録をログに記録します。
以下のペイロードは、IP異常検査をキャプチャする生産環境向けの例示的なテレメトリレコードです:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
ネットワーク異常防御のためのOpoInstall不正監視ルールの設定
関連する製品資料に記載されている代表的な制御ルールには以下の閾値ルールが含まれます。正確なルール名や動作については、実装前に最新のOpoInstallコンソールおよびドキュメントで確認してください:
- クリックIP異常閾値:24時間以内の単一IPアドレスからの最大許容クリック数を制限します。自動化されたプロキシスクリプトからの過剰なクリックは異常IPクリックとしてマークされ、例外統計に記録されます。
- インストールIP異常閾値:1日あたりの単一IPアドレスに関連付けられるインストールレコードの予想ボリュームを制限します。過剰なインストールボリュームは調査対象として異常マークされ、プロキシサーバーやローカルのデバイスバンクを特定します。
- インストールデバイス異常閾値:単一の内部デバイス異常識別子に関連付けられたインストールレコードの頻度を監視し、反復デバイスの異常を捕捉します。
- 追加タイミングルール:クリックハイジャックに対するタイミングルールやMTTI閾値がIPルールと並行して動作し、インストールパイプラインを保護します(タイミングのメカニズムについては記事#62を参照)。
例外統計の監査:高リスクなサブパブリッシャーを特定するための例外IPリストのドリルダウン
不正防止閾値がトリガーされると、監視コンソールは監査可能な証拠を専用の例外ビューにまとめます:
- 例外IPリスト:クリックまたはインストール閾値をトリガーした特定のIPアドレスを表示し、総クリック数、インストール数、活動日数、および関連するソースチャネルを(重複排除後に)追跡します。「ソース」をクリックすると、そのIPを経由してトラフィックをルーティングしている特定のパブリッシャーチャネルが明らかになります。
- 例外デバイスリスト:反復的なインストールを実行しているデバイスの内部デバイス異常識別子、ハードウェアモデル、オペレーティングシステム(iOS/Android)、およびソースチャネルの詳細を表示します。
- チャネルデータレポート:獲得チャネルごとの総クリック数および総インストール数と、異常なIPクリック数およびインストール数を比較し、パートナーとの調整に必要な明確なデータを提供します。
マーケティングアナリティクスにおいて高度なIP分布監査が必要な場合
専用のIP地理情報監査が適した条件
専用のIP分布分析および異常検出の実装は、特定のキャンペーン条件において高い運用上のリターンをもたらします:
- 地域別に差別化されたキャンペーン:高い報酬がプロキシアービトラージを誘発するTier-1市場をターゲットにしたマーケティングプログラム。
- オープンなアフィリエイトおよびプログラムマティックDSPネットワーク:トラフィックが検証されていないサードパーティパブリッシャーにサブシンジケートされる、不透明なアドネットワークでのメディアバイイング。
- 説明のつかない地理的収益の不一致:特定の国のコホートが多数のインストールを生成しているにもかかわらず、期待よりも著しく低いエンゲージメントや収益化しか得られていないアプリケーション。
- パートナー品質レビュー:契約レビューを裏付けるために透明なネットワークレベルのテレメトリが必要なチーム、またはポリシーに従って低品質なパブリッシャーサブIDを抑制する必要があるチーム。
複雑なIP検査が適さない条件
複雑なIPフィルタリングインフラを実装することは、以下のシナリオでは不必要な運用オーバーヘッドを招く可能性があります:
- 直接契約のキャリアプレースメント:検証済みの直接販売モバイルネットワークオペレーター在庫でのみ実行されるマーケティングキャンペーン。
- 単一地域でのオーガニック検索:有料のユーザー獲得を行わず、アプリストアでのオーガニック検索のみに依存するアプリケーション。
- 初期段階のプロトタイプ探索:クローズドな開発者テスト環境で動作する、初期段階の未商用アプリケーション。
IP異常検出におけるよくある誤解
- 誤解1:すべての共有IPアドレスは不正である:正当なモバイルユーザーは、モバイルネットワーク上のキャリアグレードNAT(CGNAT)や、企業Wi-Fi、大学のキャンパスネットワークなどが原因で、公共IPアドレスを頻繁に共有しています。
- 誤解2:静的なIPブラックリストがプロキシ不正を完全に止める:静的なIPブラックリストだけに頼ることは、住宅用プロキシノードやクラウドインスタンス間で動的に回転する現代のボットネットに対しては効果がありません。
よくある質問 (FAQ)
IP分布分析は、どのようにしてプロキシやVPNによる広告不正を特定しますか?
モバイル不正における住宅用プロキシとデータセンターIPの違いは何ですか?
モバイルマーケティングのレポートにおいて、正当なユーザーが同じIPアドレスを共有することがあるのはなぜですか?
要約と判断フレームワーク
IP分布データの監査は、包括的なモバイル不正防止アーキテクチャの重要な構成要素です。悪意のある業者は、データセンタープロキシ、商用VPN、および回転する住宅用ネットワークを通じて合成トラフィックをルーティングすることで、正当な現地のエンゲージメントを生むことなく、高額なマーケティング予算を搾取しようとします。
効果的なネットワーク防御を構築するには、ASN分類、IPサブネット集中度メトリクス、ロケールの整合性チェックをルールベースの異常閾値と組み合わせる必要があります。OpoInstallのようなプラットフォームは、独立したアトリビューション計測とリアルタイムの不正監視を組み合わせることで、疑わしいネットワーククラスタを検査し、ネットワーク・アトリビューションのリスクを軽減し、地理的トラフィックの品質に対する信頼性を向上させるために必要なインフラを提供します。
統合されたアトリビューションおよび不正監視インフラが、どのようにキャンペーンの地理的リスク評価を改善できるかを確認するには、モバイルアトリビューション実装リファレンスをご覧いただくか、OpoInstall開発者コンソールでアプリケーションを構成してください。
関連資料
-
コンセプト:IP分布テレメトリ、プロキシ広告不正、データセンターASN検出、サブネットクラスタリング密度、地理的情報のアービトラージ
-
テクノロジー:不正監視エンジン、IPインテリジェンスエンリッチメント、S2S Webhook、アトリビューションデータインターフェース
-
API & データインターフェース:OpoInstall不正監視構成インターフェース、アトリビューションレポートAPI、例外統計エクスポート
-
公式ドキュメント & リファレンス:
Share this article