Microsoft OutlookでMSIX形式の添付ファイルがブロックされる見通しです。Microsoftは、Outlook on the webおよび新しいWindows版Outlookにおいて、2026年11月上旬より「.msix」および「.msixbundle」形式のファイル添付をデフォルトでブロックすることを明らかにしました。Microsoft 365メッセージセンターの更新(MC1488841)によると、Exchange Onlineテナントのデフォルトおよびカスタムのメールボックスポリシーにおいて、これらのモダンWindowsインストール形式が「BlockedFileTypes(ブロック対象ファイル形式)」リストに追加されます。Microsoftは元来、Windowsアプリケーションのインストールを近代化し、サンドボックス化と署名検証を導入するためにMSIXコンテナ形式を設計しましたが、インストーラープロトコルハンドラーを悪用する攻撃が過去に確認されたことを受け、プラットフォームレベルでのセキュリティ制限が実施されることになりました。今回の変更は、これらのOutlookクライアントを利用して電子メールでWindowsインストールパッケージを配布している組織に影響を与えるため、管理者やソフトウェア発行元は、添付ファイルポリシーと配布手法の代替案を見直す必要があります。
OutlookがMSIX添付ファイルをブロックする理由
概要
-
2026年11月上旬より、Outlook on the webおよび新しいWindows版Outlookにて「.msix」および「.msixbundle」形式の添付ファイルがデフォルトでブロックされます。
-
これらのファイル拡張子は、世界中のExchange Onlineテナント全体における「OwaMailboxPolicy」のBlockedFileTypesパラメーターに追加されます。
-
組織内部のワークフローでパッケージを直接メールで共有する必要がある場合、管理者は「AllowedFileTypes(許可対象ファイル形式)」プロパティを使用してホワイトリスト登録が可能です。
メールを用いたソフトウェア配布は、利便性と企業セキュリティの間で長らく運用上の課題となってきました。開発チームや社内のIT部門は、リリース前のアプリビルドや社内ツール、インストールパッケージを、同僚や特定のエンタープライズテスターに配布するために頻繁に電子メールを利用してきました。MSIX形式は、従来の「.exe」や「.msi」に代わるモダンなインストーラーとして、Windowsアーキテクチャ全体でのコンテナ型インストール、予測可能なアンインストール、ディスク容量の最適化を目的として導入されました。
しかし、実行可能なパッケージを直接メール添付ファイルとして配布することは、一元的なセキュリティ評価を回避する行為でもあります。エンドユーザーがメール経由でインストーラーを受け取った場合、目視による検証だけでは、バイナリが改ざんされているかどうか、あるいは未承認のエンティティによって署名されていないかどうかを確実に判断することはできません。メールが依然としてサイバー攻撃の主要な侵入経路であるため、セキュリティゲートウェイは非技術系の従業員が誤って悪意のあるコードを実行するのを防ぐため、厳格なファイル形式制限を適用する必要があります。

Outlookが商用テナント全体でこれらの添付ファイルを制限することで運用上の摩擦が生じ、ソフトウェア発行元はアドホックなファイル共有手法の見直しを迫られています。BleepingComputerの報道によると、今回の制限は個別の「.msix」パッケージだけでなく、複数のアーキテクチャ用ビルドを統合した「.msixbundle」ファイルも対象となります。11月中旬にポリシーのロールアウトが完了すると、サポート対象のOutlookクライアントでこれらの添付ファイルを開いたりダウンロードしたりすることはデフォルトで不可能となります。
OWAメールボックスポリシーによるMSIX添付ファイルアクセスのブロック方法
2026年11月のMicrosoftの変更は、Exchange OnlineのOWAメールボックスポリシーにおける添付ファイル制限を更新するものです。Outlook on the webおよび新しいWindows版Outlookでは、構成済みの「BlockedFileTypes」リストにより、ユーザーが開いたりダウンロードしたりできないファイル拡張子が決定されます。
これは、サポートされているOutlook環境に適用される添付ファイルアクセス制御です。SMTP配信を一律に拒否するルールや、Windows全体でMSIXインストールを禁止するものではありません。
以下の図は、添付ファイルアクセス制限と標準的なWindowsソフトウェア配布経路の運用フローを示したものです。
.msix / .msixbundle添付ファイル付きメッセージ ──> Exchange Onlineメールボックス ──> Outlook on the web / 新しいOutlook for Windows ──> OwaMailboxPolicyによる添付ファイル制限 ──> 開封・ダウンロードがデフォルトでブロック ──> 管理者が許可例外設定を構成可能
このポリシーは特定の添付ファイルへのアクセスリスクに対処するものです。パブリッシャーが他のサポートされているWindows経路を通じてMSIXパッケージを配布することを妨げるものではなく、アプリケーション署名、評価チェック、エンドポイント保護の必要性がなくなるわけでもありません。
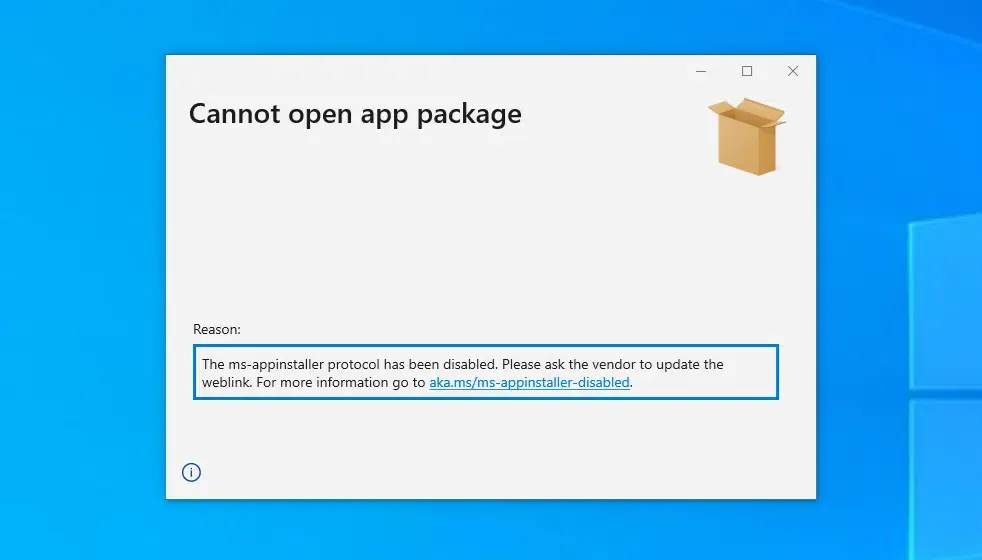
今回のOutlookポリシーの変更は、Windowsインストーラーの配布メカニズムを巡る一連のセキュリティ上の懸念に続くものです。2023年12月には、Microsoft Security Response Centerが詳述したように、インストールワークフローを悪用するマルウェアキャンペーンを受けて、Microsoftは「ms-appinstaller」URIスキームハンドラーをデフォルトで無効化しました。この以前の対策はプロトコルベースのインストールリスクに対処するものであり、今回の2026年11月のOutlook更新は、サポートされている電子メールクライアント内での特定のインストーラー添付ファイルへのアクセスを制限するものです。攻撃者は以前にも、Black BastaやDarkGateといったマルウェアファミリーを拡散するために、署名済みのMSIXラッパー内にマルウェアをパッケージ化していた経緯があり、Microsoft製品全体でパッケージセキュリティが継続的に調整されています。
添付ファイルをブロックすることはOutlook内での自動的なファイル開封を緩和しますが、セキュリティアナリストは、電子メールのフィルタリングだけでは悪意のあるパッケージの配信を排除できないと指摘しています。攻撃者は依然として、ファイル拡張子を変更したり、メール本文に外部へのダウンロードリンクを埋め込んだりすることで、ゲートウェイでの拡張子ブロックを回避しようとします。The Next Webが分析しているように、企業防御には、静的な添付ファイルブロックを超えて、検証済みの配布経路や中央集権的なパッケージリポジトリへの移行が不可欠です。
MSIXインストーラーをメールで送信する際の代替策
Microsoftの添付ファイルポリシーの更新は、影響を受けるOutlookクライアントを通じてMSIXインストーラーをやり取りしている組織にとって、配信上の制約となります。そうした組織は、認証済みのダウンロードポータル、管理型エンタープライズ展開、承認済みリポジトリ、あるいは限定的なポリシー例外設定が、自社のセキュリティと運用要件に適合するかどうかを検討する必要があります。
アーキテクチャの評価:ソフトウェア配信経路
ソフトウェア発行元は、独自のダウンロードインフラの管理、テナントメールの除外設定、または管理型ソフトウェア配信パイプラインの採用から選択しなければなりません。
以下の比較表では、標準的なWindowsアプリケーション配布モデルを評価しています:
| 配布手法 | 適用シナリオ | セキュリティ上の考慮事項 | 管理上の要件 |
|---|---|---|---|
| Outlook MSIX添付ファイル | 既存の社内ワークフロー | 対象クライアントではデフォルトで開封・ダウンロード不可 | OWAポリシーの例外設定が必要 |
| 認証済みダウンロードポータル | エンタープライズ向けの直接ダウンロード | 署名、レピュテーション、認証、エンドポイントチェック | ポータルのメンテナンスとホスティング |
| 管理型エンタープライズ展開 | 組織が制御するWindowsアプリ | 一元的な展開とデバイス管理 | IT管理とポリシー設計 |
| Microsoft Store | 公開されているWindowsアプリ | ストアへの提出とプラットフォームチェック | パブリッシャーの登録とリリース管理 |
エンジニアリングチームは、組織のセキュリティポリシー、既存の展開インフラ、ユーザーのニーズに基づいて配布手法を評価する必要があります。認証済みダウンロードポータルや管理型展開ツールは中央集権的なアクセス制御と監査機能を提供できますが、その安全性は適切な設定、パッケージ検証、エンドポイント保護に依存します。
管理者および発行元向けチェックリスト
Exchange Onlineのポリシー更新に対応しつつ円滑なソフトウェア配信を維持するために、エンジニアリングチームおよびIT運用チームは、構造化された配布ワークフローを実装すべきです。
IT管理者の管理チェックリスト
-
テナントポリシー要件の監査:社内の各部署が業務上必要として「.msix」や「.msixbundle」添付ファイルをメールで受け取っているかどうかを確認する。
-
PowerShellでのAllowedFileTypes構成:特定のチームがメール配信を必要とする場合、Exchange Online PowerShellを使用して、対象のメールボックスポリシーの「
AllowedFileTypes」プロパティに「.msix」および「.msixbundle」を追加する(詳細はMicrosoft Learnドキュメントを参照)。 -
クラウドストレージへの移行指示:社内チームに対し、生のメール添付ファイルではなく、公式のMicrosoftサポートガイダンスに従い、認証済みのOneDrive for BusinessやSharePointのリンクを通じてアプリを共有するよう指導する。
ソフトウェア発行元・開発者向けチェックリスト
-
添付ファイルからWebポータルへの移行:送信するオンボーディングメールから直接ファイルの添付リンクを削除し、認証済みHTTPSダウンロードポータルへのリンクに差し替える。
-
パッケージ署名とレピュテーション管理の維持:サポートされているコード署名方法でWindowsパッケージに署名し、証明書チェーンを検証した上で、Microsoft Defender SmartScreenのレピュテーションチェックを考慮する。EV証明書があれば自動的にセキュリティ警告が消えるとは想定しないこと。
-
顧客へのポリシー更新の通知:Outlookでのブロック措置が有効になった際、展開作業が中断されないよう、エンタープライズユーザーに対して代替の配布手法に関する明確なガイダンスを提供する。
よくある質問(FAQ)
どのバージョンのOutlookがMSIX添付ファイルブロックの影響を受けますか?
IT管理者は、内部ユーザーに対してMSIX添付ファイルを許可し続けることができますか?
なぜMicrosoftはOutlookで自社のモダンなパッケージ形式をブロックするのですか?
エンジニアリングチームへの重要なポイント
今回の新しいOutlook制限の影響を受けるソフトウェア発行元や企業のエンジニアリングチームは、インストールパッケージの配布ワークフローを見直す必要があります。認証済みダウンロードポータル、管理型アプリケーション展開、およびサポートされているアプリストアが、直接的な添付ファイルに代わる選択肢となります。また、配布チャネルに関わらず、コード署名、レピュテーションチェック、およびエンドポイントセキュリティを確保することが引き続き求められます。
組織は、電子メールの添付ファイルに対する「ゼロトラスト」のアプローチを反映させるために、配信アーキテクチャを適応させなければなりません。技術チームはユーザーを認証済みポータルへ誘導し、強固なコード署名習慣を実装し、ポリシーの例外を慎重に管理することで、エンドユーザーの生産性を阻害することなく、安全なソフトウェア配布ワークフローを維持できます。
参考資料
-
Microsoft 365 Message Center — MC1488841 Archive — 「.msix」および「.msixbundle」添付ファイルブロックのスケジュール、範囲、ポリシーパラメーターを詳述したMicrosoft 365メッセージセンター通知のサードパーティアーカイブ。
-
Microsoft Security Response Center — Microsoft Addresses App Installer Abuse — Windowsインストーラーハンドラーを悪用する攻撃キャンペーンについての公式セキュリティアドバイザリ。
-
Microsoft Support — Blocked Attachments in Outlook — デフォルトでブロックされるファイル拡張子、セキュリティガイドライン、ファイル共有の代替案に関する公式概要。
-
Microsoft Learn — Set-OwaMailboxPolicy Documentation — Exchange Online管理者向け、「BlockedFileTypes」および「AllowedFileTypes」パラメーターの詳細。
-
BleepingComputer — Microsoft Outlook to Block MSIX Attachments — メッセージセンター通知MC1488841および過去の攻撃事例に関する技術解説。
-
The Next Web — Microsoft Blocks Two Windows Installer Formats — Exchange Onlineポリシー変更の影響と、企業向け配布代替案についての分析。
Share this article