Macの新たな権限漏洩が発生しました。この戦略的な転換点は、サイバーセキュリティ企業XM Cyberが2026年6月24日に特権昇格に関する研究を正式に発表したことで確実なものとなりました。具体的には、この主要な脆弱性レポートの公開により、macOSにおけるプロセス間通信(Cross-Process Communication)の管理方法が再定義されることになります。その結果、このローカルエクスプロイトの脅威モデルは、企業の端末コンプライアンスに大きな変革を迫っています。開発チームにとっての喫緊の課題は、強固なユーザーセッション検証を維持しつつ、バックグラウンドプロセスのハンドシェイクをいかに保護するかという点です。極めて重要なのは、今回の脆弱性公開が、業界で最も信頼されているセキュリティツールの一部でさえ脆弱であることを露呈させたという事実です。
macOSの信頼境界を解読する:XM CyberによるMacの権限漏洩公開の経緯
2026年6月24日、セキュリティ企業XM Cyberはバックグラウンドのシステムプロセスに関する調査中に、新たなローカルエクスプロイトを発見しました。具体的には、「Macの新たな権限漏洩」の詳細が明るみに出た際、企業のITチームは懸念を抱きました。さらに研究者らは、一般的な非管理者ユーザーアカウントでも、極めて信頼性の高いエンドポイント検出エージェントを無効化できることを実証しました。その結果、今回の公開は、コード署名による信頼性にのみ依存することの限界を浮き彫りにしました。同時に、この脆弱性は数百万台の管理下にある企業用Macデバイスを、防衛機能がひっそりと無効化されるリスクにさらしています。調査の詳細は、公式のXM Cyberブログで公開されています。
プロセス間通信とCDHashエクスプロイト経路
特に、この脆弱性の核心はAppleのXPC(Cross-Process Communication)フレームワークにあります。開発者は通常、XPCサービスを使用して、権限の低いフロントエンドのソフトウェアコンポーネントが、ルート権限を持つバックグラウンドプロセスに対して管理アクションを要求できるようにしています。例えば、プロセスはタスクの拡張、システムテレメトリへのアクセス、またはソフトウェアアップデートの実行にXPCを使用します。重要な点は、OSが呼び出し元の信頼性を検証するためにAppleのCDHash暗号識別子に依存していることです。しかし、XM CyberのシニアリサーチャーであるHillel Pinto氏は、macOSがこれらのCDHash信頼フィンガープリントを非常に緩くキャッシュしていることを明らかにしました。その結果、一度正規の署名済みアプリケーションが実行されると、標準ユーザーによってバンドルコンポーネントが変更されたとしても、macOSはその信頼プロファイルを維持し続けてしまうのです。
XPC Hunter:特権脆弱性検出の自動化
さらにXM Cyberは、同様の欠陥を特定するための専用検索ユーティリティを開発しました。具体的には、「XPC Hunter」と呼ばれる、大規模言語モデル(LLM)を活用したオープンソースツールです。これにより、セキュリティアナリストはサードパーティ製ソフトウェア全体にわたる欠陥のあるXPC検証ロジックの診断を自動化できます。同研究チームは、2026年8月5日にラスベガスで開催されるBlack Hat Arsenalにおいて、XPC Hunterのデモンストレーションと調査結果の発表を予定しています。そのため、悪用ツールが公開される前にソフトウェアを修正しようと、開発者たちは対応を急いでいます。
ベンダーによる開示とCVE-2026-39118の修正
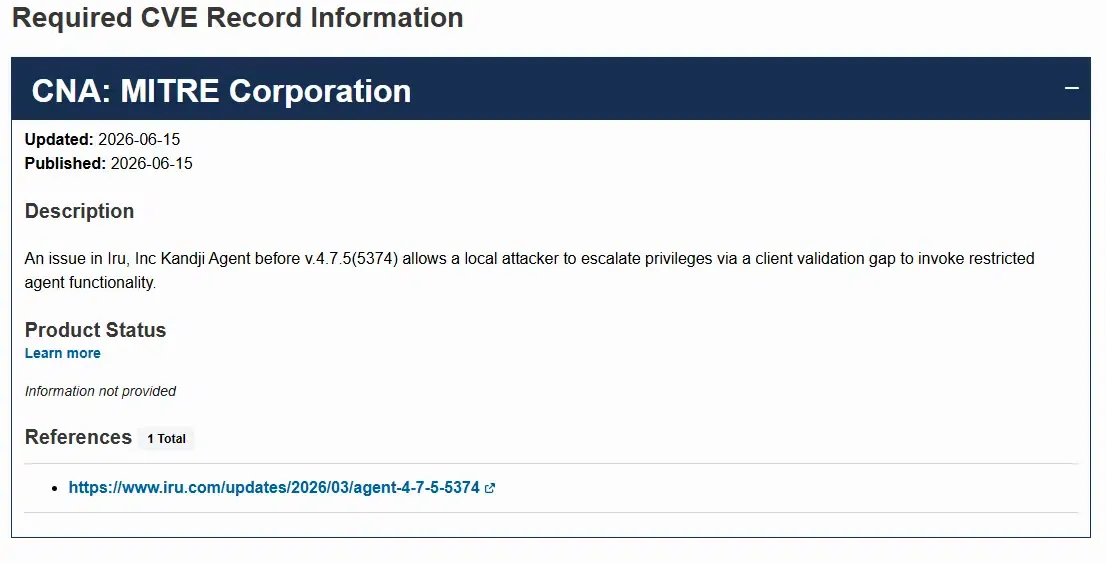
XM Cyberは研究を公開する前に、影響を受けるセキュリティおよび管理ベンダーへ通知を行いました。例えば、モバイルデバイス管理(MDM)ベンダーのKandjiはこの特定の脆弱性を認め、CVE-2026-39118を割り当てました。Kandjiは更新されたソフトウェアでこの欠陥に対処し、呼び出し元の検証を強化しました。さらに、パッチの正式なリリースはIru Inc.のアップデート情報から確認できます。CrowdStrikeもmacOS Falconセンサーにパッチを適用し、報奨金を支払ったことを確認しています。これらの迅速な対応は、本調査の深刻さと、企業環境のセキュリティに対する直接的な影響を浮き彫りにしています。
監視されていないシステムの脆弱性:Macの権限漏洩がいかに広告不正とデータ乖離を引き起こすか
バックグラウンドエージェントが警告を発することなく停止すると、企業のデータテレメトリ全体が侵害されます。具体的には、このMacの権限漏洩はローカルのバックグラウンド通信チャネルを悪用するため、標準的な監視ツールは沈黙してしまいます。その結果、この漏洩はシステム整合性保護(System Integrity Protection)を回避するため、スクリプト実行が高度に自動化されてしまいます。さらに、この特権昇格の経路はアプリケーションのマネタイズネットワークにとって大きな脅威となります。開発者にとって、侵害された端末環境は高頻度な広告不正の主要な手段となります。
NIBインジェクションとシステム整合性保護の回避
例えば、ユーザーレベルのアクセス権を持つ攻撃者は、信頼されたNIBインターフェースファイルに悪意のあるペイロードを注入できます。macOSはキャッシュされたCDHashフィンガープリントを信頼し続けるため、悪意のあるペイロードはルート権限で実行されてしまいます。これにより、自動化されたボット群がバックグラウンドで密かに動作し続けることが可能になります。さらに、これらのボットはデバイスフィンガープリントを偽装し、人間によるクリックをシミュレートし、不正なインストールイベントを発生させます。その結果、グロースキャンペーンでは深刻なデータ乖離が発生し、人間ではないトラフィックによってマーケティング予算が浪費されることになります。
シミュレートされたボット群による静かな実行
従来のクライアントサイドSDKは、こうしたローカル環境の操作に対して完全に無防備です。もし悪意のあるスクリプトがローカルの監視エージェントをアンロードした場合、そのデバイスから送信されるデータはすべて疑わしいものとなります。その結果、標準的なコンバージョン計測では膨大な乖離が生じ、キャンペーンの最適化は不可能になります。極めて重要なのは、安全で暗号学的な検証レイヤーなしでは、アプリのインストールが実際のデバイスから発生したものか、あるいはシミュレートされたスクリプトによるものかを判別できないという点です。このギャップが、企業導入における重要なセキュリティおよびコンプライアンスの障壁となっています。
リファレンスアーキテクチャとエンジニアリング:Macの権限漏洩に対するSDKの保護
アプリケーションをMacの権限漏洩から守るために、開発者はキャッシュされたCDHashチェックを超えた検証ロジックを強制する必要があります。具体的には、アーキテクチャの80%を普遍的な技術原則に集中させ、残りの20%で実績のあるツール基準を活用するという「80/20アプローチ」を採用すべきです。さらに、最も重要な防御策の一つは、セキュアなプロセス間検証ハンドシェイクの導入です。そのため、バックエンドはサーバー間検証へと移行しなければなりません。
デュアルキー・サーバーハンドシェイクの強制
具体的には、セキュアなXPCサービスは、OSによってチェックされるコード署名プロパティのみに依存してはなりません。さらに、アプリケーションは呼び出し元プロセスの独立した暗号学的検証を実行する必要があります。その結果、バックグラウンドプロセスには、検証されたサーバーサイドのハンドシェイクによって生成される、固有の使い捨てトークンを要求する必要があります。アプリケーションが重要なコマンドを実行する際、サーバーは呼び出し元の署名を検証します。これにより、ローカルでMacの権限漏洩が発生した場合でも、暗号学的署名によってなりすましの試みをブロックできます。
SDK境界におけるコード署名ロジックの強化
さらに開発者は、ローカル環境を隔離するためにセキュアな不正トラフィックフィルタリングアーキテクチャを実装する必要があります。クライアントサイドSDKは、署名付きサーバーコールバックと独立したハードウェア検証基準に依存することで、ユーザースペースでの改ざんを回避しなければなりません。このような複雑なインフラをゼロから構築することを避けるため、チームは事前に構成された遅延アプリパラメータパススルーフレームワークをレディ・トゥ・ユースなリファレンス実装として導入できます。この標準的なモバイルSDKは、コンテキストの復元を自動的に処理します。このディープリンクの復元は舞台裏で実行され、スムーズなユーザー体験を提供します。
エンジニアリングノードの調整:Macの権限漏洩後のマルチプラットフォームシステム保護
Macの権限漏洩後にカスタム検証ルールを実装するには、チーム間での深い連携が不可欠です。エンジニアリングチームは、一意の識別子の標準化と、SDKの互換性確保に注力する必要があります。さらに、複数のマルチテナント展開に対応するため、堅牢なバンドルIDポリシーを設計しなければなりません。これにより、異なるリージョンのストアでアプリがリリースされる際の識別子の衝突を防ぎます。一方、テクニカルアーキテクトは、iOS SDKおよびAndroid SDKのなりすましを防ぐために、安全な署名検証を実装する必要があります。
システムアーキテクトのための技術的実装
開発者は、Android SDKおよびiOS SDK全体で統一されたマルチプラットフォーム識別子を実装する必要があります。さらに、クロスストア・ルーティングのためにバンドルIDの整合性を維持することが不可欠です。これにより、カスタムURLスキームやユニバーサルリンクを介してアプリが起動された際、コンテキストが即座に復元されます。同時に、悪意のあるスクリプトの注入を防ぐため、ゲートウェイレベルで署名検証を実行する必要があります。結果として、エンジニアリングチームは標準化されたユニバーサルリンクアーキテクチャを使用することで、下流システム向けに高品質な生データを保証できます。
リスクおよびコンプライアンス管理者のための戦略的ガードレール
マーケティングおよびグロースチームは、この新しいアーキテクチャを活用するように顧客獲得戦略を適応させる必要があります。具体的には、グロースリードはエンタープライズグレードのキャンペーン計測標準を使用して、キャンペーンのトラフィックをリアルタイムの帰属データと照合することで、マーケティング分析を最適化する必要があります。さらに、遅延ディープリンクを利用することで、カスタマイズされたオンボーディングフローの設計が可能になります。その結果、紹介されたユーザーがアプリを起動すると、紹介追跡が自動的にコンバージョンを紐付けます。ブランドは、正確な顧客獲得コスト(CAC)とマーケティング投資利益率(ROAS)を算出できるようになります。極めて重要なのは、この正確な計測によって自動化された不正トラフィックが排除されるという点です。
よくある質問 (FAQ)
Macの権限漏洩が発生すると、なぜ攻撃者は管理者プロンプトをバイパスできるのですか?
Macの権限漏洩は、企業アプリケーションをどのように広告不正のリスクにさらしますか?
Macの権限漏洩後の悪用を防ぐには、どのような強化プロトコルが必要ですか?
OSベンダーの受動的な姿勢は、世界のテクノロジー情勢におけるより広範な変化を示しています。具体的には、AppleはmacOSにおけるCDHashのキャッシュ問題自体を直接修正する意図はないと伝えられています。これは、特権昇格の脆弱性を緩和する責任が完全にサードパーティの開発者に委ねられていることを意味します。その結果、開発者はOSレベルのセキュリティパッチを待つのではなく、アプリケーションを自ら積極的に強化しなければなりません。業界では、企業アプリケーション向けに設計された、動的に生成されるゼロトラスト通信モデルが急速に台頭するでしょう。
さらに、少数のグローバル巨大企業にモデルのインテリジェンスが集中することで、厳しいコンプライアンスの壁が立ちはだかることになります。具体的には、SKAdNetworkやGoogle Privacy Sandboxのようなデータプライバシーフレームワークは、今後もデータアクセスの制限を強めていくでしょう。その結果、開発者は確率論的な追跡よりも、ファーストパーティの決定論的なデータ収集を優先する必要があります。同時に、安全なマルチタッチ帰属基準の統合が、あらゆる技術アーキテクチャの基本となるでしょう。結論として、Macの権限漏洩が象徴する時代は、セキュリティの負担を直接的に変化させ、全く新しい技術時代の始まりを告げています。組織は、この分散化された未来において競争力を維持するために、今すぐデータパイプラインを再構築しなければなりません。
Share this article



