OpenAIは追跡クッキーシステムを導入しているのでしょうか?セキュリティ研究者Buchodi氏が2026年9月20日に公開した技術調査によると、OpenAIが外部の商業店舗サイト全体で追跡クッキーの仕組みを展開する際、Webクライアントは外部の閲覧イベントを同社の広告収集プラットフォームへ送信する識別ルーチンを開始します。このインフラストラクチャは__obiという永続的な識別子を中心に構成されており、クロスサイト権限が設定されています。公式ドキュメントでは、これはマーケティングコンポーネントではなく「分析用クッキー」として分類されています。このプロトコルアーキテクチャは、商業的なやり取りをアカウントに関連付けられた識別子や、永続的な匿名識別子と紐付けるための技術的基盤を構築しています。外部からのトラフィック解析では、データがエッジ収集エンドポイントへ送信されていることが確認されましたが、最終的なサーバーサイドでのデータベース照合については外部からの観測では検証できていません。
業界の主要な再編とニュースの分析
生成AIと商業的な収益化の交差点は、Buchodi氏によるクロスサイト広告収集に関する技術的開示を経て、重要な転換点を迎えました。この独立した調査では、ChatGPTと対話するクライアントセッションが、外部の商業ドメイン全体でのその後のWebアクティビティとどのように関連しているかを検証しました。クライアント側の対話は、分離されたインターフェース内でのみ機能するのではなく、バックグラウンドで識別ルーチンを開始し、閲覧メタデータを広告収集インフラストラクチャへ中継しています。
要点
- クロスサイト識別子の発行:
chatgpt.comを訪問したWebクライアントは、短期間有効なOBI同期用JSON Webトークンを取得します。これが.openai.comドメイン配下で1年間有効な永続クッキー__obiと交換されます。 - Chrome Androidテストにおけるクッキー送信:
bzrcdn.openai.comから外部の広告測定スクリプトをフェッチする際、ブラウザのネットワークスタックはクライアント側のJavaScript実行に先立ち、自動的に__obiを付与します。 - ピクセル側でのDOMおよびフォーム収集: 展開された広告測定タグは、フォーム入力、レンダリングされたHTML要素、タグ管理バスを解析し、地理的指標やURLパス文字列をOpenAIのエンドポイントへ送信します。
この実証分析では、数ヶ月にわたる大規模なテストフレームワークを通じてリアルタイムのネットワーク交換を監視しました。データセットは、1,029個のユニークなホスト名でホストされている936個の広告用ピクセルで生成された23,929件の個別のHTTPリクエストを評価しました。その結果、製品カタログのやり取り、商品検索、決済プロセスを含む外部の商業活動が、永続的なクライアントトークンを伴って定期的にOpenAIの収集エンドポイントへ送信されていることが確認されました。
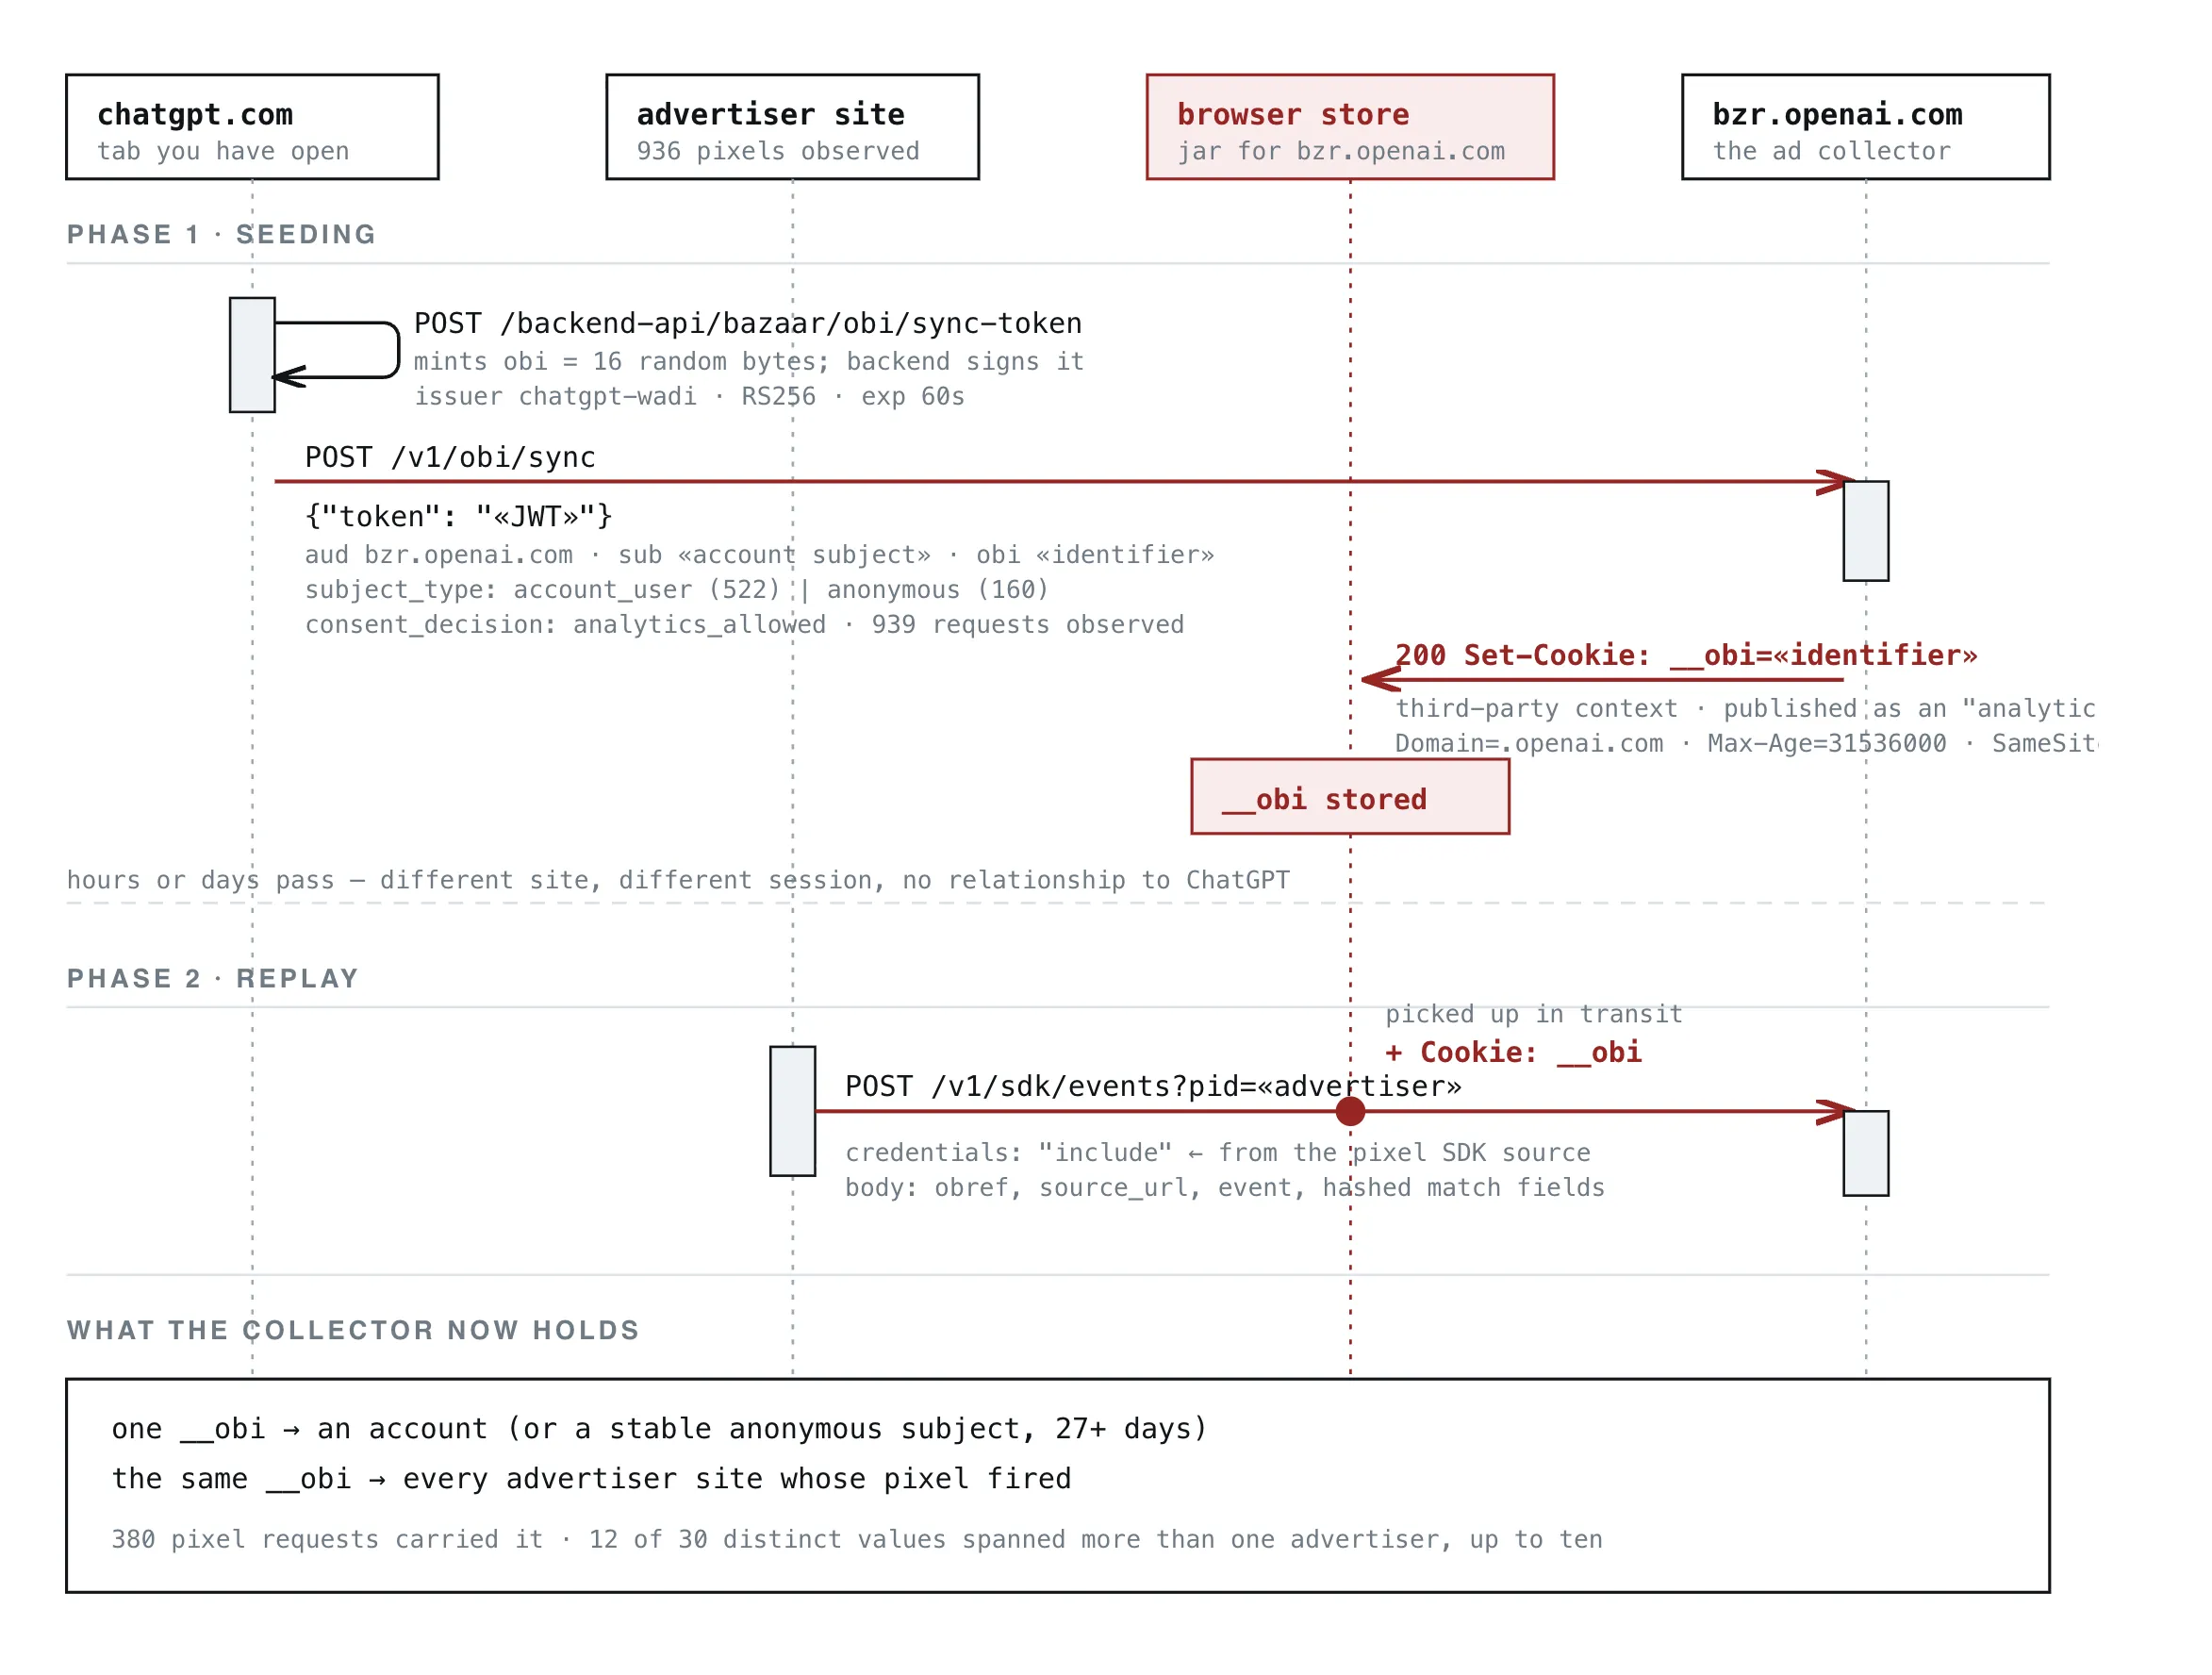
研究者のテストデバイスでは、Chewy、Wayfair、ThriftBooks、Eventbrite、HelloFresh、Coursera、SeatGeekなどのポータルサイトを含む、13種類の異なるピクセル構成で動作する12の商業Webサイトから、同一の__obi値が送信されました。より広範なトラフィックサンプルでは、30個の個別の__obi値のうち12個が複数の広告主コンテキストで確認され、そのうち1つの値は10個の異なる商業ドメインで観測されました。
クロスサイトのID解決タイムライン
| イベントフェーズ | プロトコルアクション | 技術的範囲と隔離境界 |
|---|---|---|
| セッション初期化 | POST /sync-token |
RS256 JWTがアカウントまたは匿名識別子を60秒間のトークンにバインド |
| クッキーの永続化 | Set-Cookie: __obi |
SameSite=Noneによりクロスサイト通信が許可される |
| 加盟店アトリビューション | GET /sdk/oaiq.min.js |
スクリプト取得時にブラウザのネットワークスタックがクッキーを自動付与 |
OpenAIのクッキーポリシーにおける公式な定義では、__obiは「分析用クッキー」に分類されており、有効期間は365日とされています。OpenAIの同意アーキテクチャはマーケティング管理専用の制御ではなく分析への同意を通じて__obiを管理しているため、観測されたテストではマーケティング目的の同意を拒否しただけではクッキーの導入を阻止できませんでした。
内部のアーキテクチャ的な分離
__obiを制御する運用メカニズムは、クライアントのブラウザセッション、広告収集エンドポイント、およびサードパーティの商業店舗を接続する3段階の交換パイプラインに依存しています。ネットワークトレースは、一時的な暗号学的アサーションがどのようにして持続的なクライアント側の識別子に変換されるかを示しています。
このプロセスはchatgpt.comで始まります。クライアントのブラウザは16バイトのエントロピーを生成し、プラットフォームの内部バックエンドへHTTPリクエストを送信します:
POST /backend-api/bazaar/obi/sync-token
未認証のセッションは/backend-anon/bazaar/obi/sync-tokenを呼び出します。JWTのissクレームによってchatgpt-wadiと識別される内部発行サービスは、ランダムなエントロピーを内部アカウントのメタデータにマッピングするIDクレームを含む、RS256で署名されたJSON Webトークンを返します。
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redacted: 64-hex account subject»",
  "subject_type": "account_user",
  "obi": "«redacted: 22-char identifier»",
  "exp": "«iat + 60s»"
}
署名されたペイロードは60秒の有効期限(exp)を強制します。クライアントのブラウザは、非同期POSTリクエストを通じて、このトークンをOpenAIのプログラマティック広告ドメインへ即座に転送します:
POST https://bzr.openai.com/v1/obi/sync
OpenAIのエッジサーバーがトークンを処理し、ブラウザに対して永続クッキーを保存するように指示するHTTPヘッダーを返します。
HTTP/2 200 OK
Set-Cookie: __obi=«redacted»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
SameSite=NoneおよびSecureフラグを割り当てることで、ホストブラウザがサードパーティクッキーを許可している場合、このクッキーはクロスサイト転送が可能になります。SameSite=Laxでスコープ指定された標準的なアプリケーションクッキーや直接のオリジンサブドメインに制限されたクッキーとは異なり、__obiは*.openai.com宛の外部クロスサイトリクエストに付随します。
+-------------------------------------------------------------------------+
|     [ 概念的なプロトコルフロー:OBIトークン交換と広告ピクセル ]       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ ユーザーブラウザセッション (chatgpt.com) ]                                 |
|          |                                                              |
|          +---> 同期トークンをリクエスト: POST /backend-api/.../sync-token     |
|          |     応答: 60秒のRS256 JWT (アカウントまたは匿名サブジェクト)   |
|          |                                                              |
|          +---> トークン交換: POST bzr.openai.com/v1/obi/sync          |
|                応答: Set-Cookie: __obi (SameSite=None; 1年間)      |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ 加盟店ストアフロント (OpenAIピクセルが埋め込まれた小売サイト) ]     |
|          |                                                              |
|          +---> ブラウザがフェッチ: <script src="bzrcdn.../oaiq.min.js">    |
|          |     * ブラウザのネットワークスタックがスクリプトフェッチ時に __obi を付与 *
|          |                                                              |
|          +---> ピクセルがDOMテキスト、タグ管理バス、および入力を収集    |
|          |                                                              |
|          v                                                              |
|  [ OpenAI収集エンドポイント (bzr.openai.com/v1/sdk/events) ]          |
|  送信データ: 郵便番号 + ハッシュ化値 + サニタイズ済みURIパス          |
|                                                                         |
+-------------------------------------------------------------------------+
パートナーである店舗サイトは、この通信ループを完成させます。ChatGPTを通じて広告を出す小売業者は、OpenAIのコンバージョン測定スクリプト(oaiq.min.js)を埋め込みます。ユーザーが統合された店舗へ移動すると、ブラウザはスクリプトタグを解析します:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
リクエストが.openai.comのワイルドカードスコープと一致するため、ブラウザのネットワークスタックは初期スクリプト取得時に__obiを付与します。この送信はピクセルのJavaScriptが実行される前に行われるため、ピクセル内部のクライアント側ロジックでは資格情報を伴うリクエストをバイパスできません。ただし、コンテンツブロッカー、DNSシンク、またはリクエストドメインを遮断するブラウザ拡張機能を使用すれば、接続を完全に防ぐことができます。
ネットワークキャプチャによると、測定SDKは以下の4つのラベル付きチャネルを通じてページレベルの属性を抽出しています:
ピクセル収集データの分類
| ソースチャネル | 収集メカニズム | 技術的範囲とフィールド公開範囲 |
|---|---|---|
in (明示的な入力) |
加盟店APIパラメーター | 取引額、製品識別子、通貨記号 |
fm (フォーム収集) |
DOM入力インターセプト | フォーム入力値、決済要素、連絡先入力 |
ht (DOM走査) |
レンダリングされたHTML解析 | コンテンツの見出し、確認用文字列、テキスト要素 |
js (タグ管理フック) |
データ層インターセプト | window.dataLayer.pushやAdobeタグ配列へのフック |
観測されたトラフィックでは、685件の自動収集イベント(fm、ht、js)がログに記録され、加盟店が提供したパラメーター(in)は255件でした。SDKは標準的なタグアーキテクチャを検査し、GoogleタグマネージャーやAdobe Analyticsパイプラインに渡されるデータを解析します。メールアドレス、電話番号、氏名などの個人識別子は、転送前にSHA-256ハッシュ化処理が行われます。対照的に、国、地域、市町村、郵便番号などの地理的指標は平文で転送されます。郵便番号の属性は、28のホスト名にわたる100件の個別のキャプチャで確認されました。
URL構造も収集エンドポイントへ転送されます。クエリパラメーターは省略されますが、オリジンとパスの構成は維持されます。観測された記録では、医療系の参照検索、金融債務管理のワークフロー、訴訟関連の入力フォームなどのパスが収集エンドポイントに到達していることが確認されました。
分離されたシステムとブラウザによる封じ込め
クロスサイトクッキー転送のメカニズムは、最新のWebエンジン全体に見られる根本的なアーキテクチャのバリエーションを反映しています。ブラウザによって状態のパーティショニング(分割)のデフォルト設定が異なり、サードパーティの識別子をオリジンの境界を越えて送信できるかどうかが決まります。
ブラウザのクッキー分離アーキテクチャ
| ブラウザ環境 | ストレージ隔離モデル | SameSite=Noneのクロスサイト処理 |
観測されたパスの処理 |
|---|---|---|---|
| Chrome for Android | 共有プロファイルクッキージャー | サードパーティクッキーが許可されている場合、送信をサポート | テストで送信を確認;ユーザーやエンタープライズ側の設定に依存 |
| Apple Safari (WebKit) | インテリジェント・トラッキング防止 | デフォルトでサードパーティストレージをブロック | 観測されたクロスサイトパスではデフォルトでブロック |
| Chrome on iOS | WebKitランタイムの強制 | WebKitストレージ制限の対象 | 観測されたクロスサイトパスではデフォルトでブロック |
| Mozilla Firefox | トータルクッキー保護 | トップレベルサイトごとにクッキージャーを分割 | サードパーティ状態はデフォルトで分離;__obiの相互作用は未検証 |
| Brave Browser | シールドストレージ分割 | クロスサイトの状態を分割およびブロック | サードパーティ状態はデフォルトで分離/ブロック;__obiの相互作用は未検証 |
WebKitのトラッキング防止の概要にあるドキュメントの通り、WebKit環境ではクロスサイトストレージがデフォルトで制限されています。インテリジェント・トラッキング防止(ITP)は外部ネットワーク呼び出しにおけるサードパーティクッキーを抑制し、iOS SafariやiOS Chromeでの__obi送信を防ぎます。同様に、Mozillaのトータルクッキー保護とオリジン状態分割に関する仕様では、クッキージャーがトップレベルのオリジンごとに分割され、openai.com配下で作成されたクッキーが外部の店舗ページから分離される様子が詳述されています。
この調査では、Chrome for Androidにおいて完全なメカニズムを再現しました。Google Chromeのクッキー管理ポリシーに記載されているように、ユーザーやデバイス管理者がサードパーティクッキーのブロックを有効にしない限り、SameSite=None; Secureで構成されたサードパーティクッキーはクロスサイトネットワークフェッチで許可されており、店舗サイトとOpenAI広告エンドポイント間の通信を容易にしています。
同意分類と観測された動作の比較
| 評価属性 | 公式なクッキーポリシー範囲 | 観測された実行時展開 |
|---|---|---|
| カテゴリ分類 | 分析用クッキーとして分類 | クロスサイト配信用のSameSite=None; Secureで構成 |
| 同意クレームの評価 | oai_consent_marketing設定とは区別 |
復号されたトークンのanalytics_allowedのみで管理 |
| マーケティング拒否の結果 | 広告・販促用途を管理する目的 | マーケティング同意のみを拒否した場合も、加盟店リクエストでアクティブであることを確認 |
| データ収集プロファイル | サービスの利用状況とパフォーマンスの評価と記述 | 決済フォームデータ、平文の郵便番号、URIパスを保持 |
OpenAIの法的なポリシー内で__obiに適用されている分類は、重要なガバナンス上の疑問を投げかけています。OpenAIは、分析(oai_consent_analytics)とマーケティング(oai_consent_marketing)に対して個別の同意の選択肢を提供しています。技術的なテスト中に復号されたすべての同期トークンには、consent_decision: analytics_allowedという属性が含まれていました。
トークン発行サービスが分析の優先度に基づいて発行を決定しているため、マーケティングクッキーを拒否するだけでは、今回のテストフローにおいて__obiの発行や送信を止めることはできませんでした。この構造は、マルチサイトの広告コンバージョン測定が基本的な機能としての「分析」に適合しているのか、あるいは「マーケティングテレメトリー」として分類されるべきかという点において、国際的なデータガバナンス基準に照らして疑問を投げかけています。
エンジニアリング上の評価では、観測されたネットワーク転送とバックエンドでのデータ処理を厳密に区別する必要があります。トラフィックログによると、加盟店ポータルは__obiを注文情報、フォーム属性、URLパスと共にbzr.openai.comへ送信し、HTTP 202 Acceptedステータスを受け取っています。最初の認証トークン内にアカウントレベルの識別子を組み込んでいるため、設計上はアカウントの解決が技術的に可能ですが、外部からのネットワーク観測では、OpenAIのバックエンドシステムがこれらの受信イベントをユーザーの会話履歴と紐付けているかどうかを独自に検証することはできません。
エンジニアリングチェックリストと検証スケジュール
Webポータルやエンドポイントを管理するエンタープライズチームは、サードパーティのタグ構成を評価し、外部スクリプトが企業のプライバシーおよびデータ処理基準に準拠していることを確認する必要があります。
エンタープライズWebマスター向けタグガバナンスチェックリスト
スクリプト取り込みとタグ監査
- [ ] アプリケーションテンプレートを監査し、
bzrcdn.openai.comからリソースを読み込んでいる依存関係を特定する。 - [ ] サブリソース整合性(SRI)やバージョン固定ホスティングが、ベンダーの導入モデルと一致しているかを評価する。
- [ ] タグ管理構成を見直し、マーケティングタグが内部のトランザクションバスにアクセスしていないか検証する。
データ層のレビューとフィールド処理
- [ ]
window.dataLayerおよびadobeDataLayer構造のアクセス境界を評価する。 - [ ] 外部タグ送信前に、郵便番号や住所フィールドの編集(削除)が必要かを確認する。
- [ ] OpenAI広告マネージャーの「自動マッチング」設定をレビューし、決済ワークフローに対してDOM解析が適切かを評価する。
コンテンツセキュリティポリシー(CSP)の検証
- [ ]
connect-srcディレクティブをレビューし、送信されるテレメトリービーコンの承認済み宛先を定義する。 - [ ]
script-srcポリシーを評価し、レビューされていない外部スクリプトの実行を防止する。 - [ ] 決済や顧客入力のファンネルを検証し、機密パスがサードパーティビーコンから遮断されていることを確認する。
エンドポイント構成とストレージ衛生
モバイルデバイスフリートの構成
- [ ] 管理下にあるエンタープライズデバイス全体で、Chrome for Androidの構成プロファイルを評価する。
- [ ] 管理対象エンドポイントでサードパーティクッキーの制限を有効にすることによる運用の影響を評価する。
- [ ] ビジネス要件が許可する範囲で、プライバシー重視のブラウザ構成を展開する。
IDとセッション衛生の監査
- [ ]
bzr.openai.comへ向かう定期的な呼び出しがないか、企業ネットワークの出口トラフィックを監視する。 - [ ] 管理外のブラウザセッション全体で、定期的なプロファイル維持ルーチンを確立する。
- [ ] 企業のフォーム設計において、平文のユーザー入力が外部スクリプトのコンテキストに露出しないようにする。
構造化されたコンテンツセキュリティポリシーを導入し、タグ取り込みの境界を見直すことで、エンジニアリングチームは商取引中の意図しないサードパーティへのデータ露出を削減できます。
よくある質問 (FAQ)
マーケティングの同意を拒否するだけで、__obiクッキーは停止しますか?
なぜiOSのSafariではこのトラッキングがブロックされ、AndroidのChromeでは許可されるのですか?
サードパーティの店舗サイトは__obiクッキーを直接読み取れますか?
実用的な影響と今後の展望
__obiクッキーフレームワークの技術的調査は、対話型AIプラットフォームとオンライン広告アーキテクチャの間で進化する関係を示しています。長年にわたり、デジタル広告システムはブラウザの状態管理メカニズムを利用して、独立したWebサイト間でのユーザーエンゲージメントを結びつけてきました。これらの測定パターンを対話型インターフェースに適用することは、新たな考慮事項をもたらします。ユーザーは、これらの環境が広範な広告ネットワークとは切り離されていると想定して、対話型プラットフォームへ機密性の高い専門的な情報や個人的な詳細を入力することが頻繁にあります。
プロトコルの設計上可能なように、最終的に加盟店のテレメトリーデータがアカウントレベルのIDと解決されるならば、その組み合わせによって非常に高度な行動プロファイルが生成されることになります。AIエージェントがスケジュール管理、旅行予約、製品調達などの実用的なタスクを管理するようになるにつれ、直接的な対話の利便性と商用プロファイリングの間の運用上の境界線は、慎重な定義を必要とするようになるでしょう。
この移行を乗り切るには、エンジニアリングチームがWeb資産全体で規律あるガバナンスを適用する必要があります。顧客向けサイトを管理する組織は、サードパーティのスクリプト統合を監査し、タグ管理データの露出を見直し、厳密なコンテンツセキュリティポリシー(CSP)を強制しなければなりません。並行して、進化するブラウザのストレージ規格は、プラットフォーム間でのアンビエント(周囲的な)なクロスサイトデータ共有を制限し続けています。現代のWeb環境における長期的なプライバシーは、ポリシーの宣言だけでなく、堅牢なクライアント側の技術的境界線に依存することになります。
参考文献
Share this article



