OpenAIは2026年7月29日、Airtable、GitLab、HubSpot、Notion、Supabase、Vercelを皮切りに、「ChatGPTでサインイン(Sign in with ChatGPT)」の提供を開始しました。その後9月29日には、製品に関する情報を拡充し、APIキーを共有することなく、対象となるPlusおよびProユーザーが自身のChatGPTプランの利用権限を提携ツールへ付与できる限定プレビュー機能も発表されました。生成AIが単独のWebチャットから統合型ソフトウェアワークフローへと移行する中で、IDフェデレーション(ID連携)はオンボーディング時の摩擦を軽減する一方、開発者のオンボーディング経済にも変化をもたらしています。これまで、個々のソフトウェア開発者はユーザーにAPI認証情報の提供や、事前のモデル利用料の支払いを求める際に高い障壁に直面してきました。既存のプラン利用権をパートナーアプリに直接組み込めるようになったことで、新しいプロトコルはWebおよびモバイルエコシステム全体の認証インフラを再定義しています。
なぜChatGPTによるID認証とプラン利用がAIオンボーディングの摩擦を軽減するのか
概要
- OpenAIはIDプロバイダーとしての認証オプション「ChatGPTでサインイン」を導入し、ユーザーが検証済みの認証情報を使用して外部ソフトウェアにサインインできるようにしました。
- OpenAIは初期パートナーとしてAirtable、GitLab、HubSpot、Notion、Supabase、Vercelの6社をリストアップしています。また、ChatGPTプランの利用権共有については、別途対象となる商用ツールおよびオープンソースツールで利用可能です。
- すべての「ChatGPTでサインイン」統合がプランの利用権共有をサポートしているわけではありません。AirtableやGitLabなどの商用パートナーはIDサインインをサポートしていますが、トークンの共有は特定の開発者向けツールに限定されています。
ソフトウェアにおけるユーザーオンボーディングは、長らくコンバージョンを阻害する摩擦に悩まされてきました。デジタル製品にAI機能を導入する際、通常は「推論コストを自社のサブスクリプション料金に組み込む」か「ユーザーにAPIキーの入力を求める」という2つのモデルに依存してきました。初期段階のスタートアップや特化型生産性ツールにとって、トークン費用を負担することは予測困難な利益率の低下を招きます。逆に、エンドユーザーにAPIキーの生成、設定、管理を求めることは、オンボーディング中の大幅な離脱につながり、技術に精通したユーザー層以外への普及を妨げてきました。
今回のID認証とプラン共有機能の分離は、こうした構造的な普及の壁に対処するものです。ユーザーがすでにAI利用枠を持つ既存アカウントで認証できるようにすることで、開発者はサインイン直後にAI機能を提供可能になります。このフレームワークにより、パートナーとなる開発者向けツールは、個別のトークン課金パイプラインを管理することなく、ユーザーのプラン利用枠を活用できるようになります。
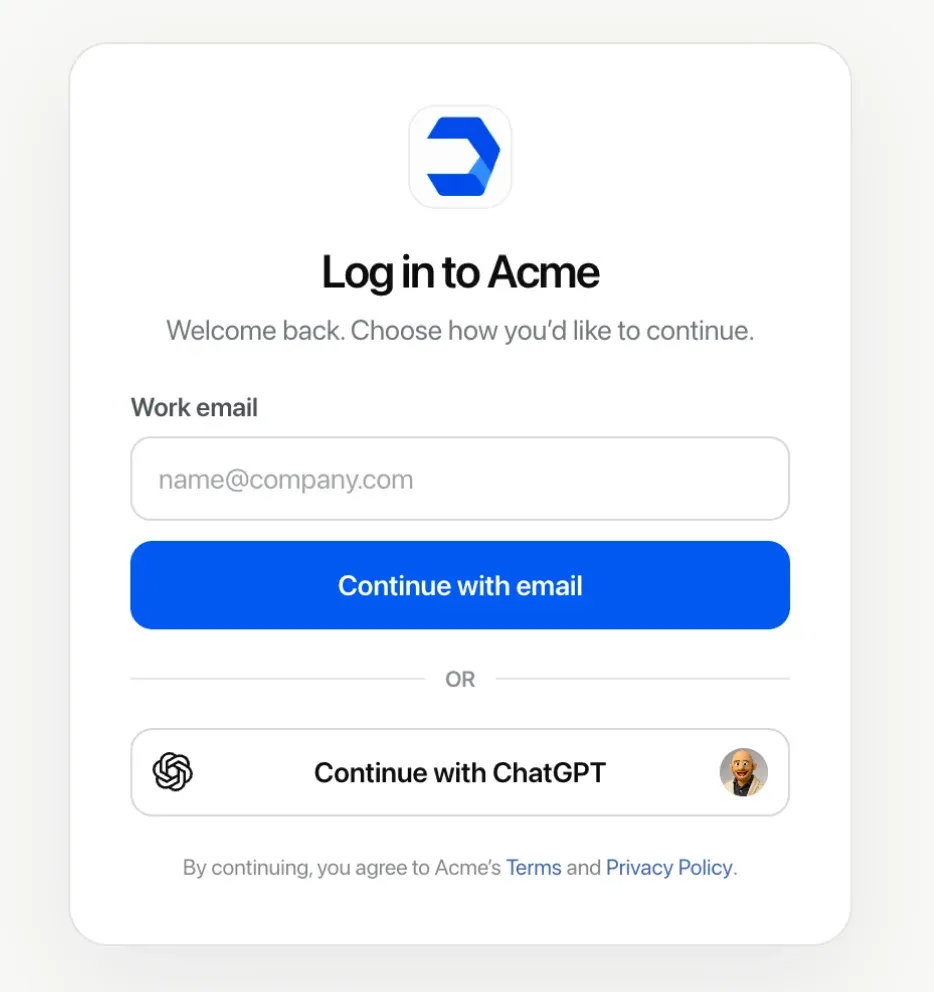
このサインインオプションが商用およびオープンソースツールへ拡大するにつれ、市場への影響はより明確になります。公式のOpenAI ID認証ドキュメントによると、この認証フローは管理ポリシーが適用されるエンタープライズ組織を含む、認証済みユーザーに対してグローバルに機能します。Devin、OpenClaw、Amp、Dactyl、Kilo Codeなど、ChatGPTのプラン利用権を統合したコーディングツール群も存在します。アカウント認証と内部クレジット購入を分離することで、アプリはユーザーの課金構造に対する選択権を維持しながら、トライアル体験を円滑化できます。
ChatGPT IDレイヤーの根本原因と技術アーキテクチャ
「ChatGPTでサインイン」の仕組みを理解するには、ID委任とサブスクリプション利用の技術的な分離について検討する必要があります。プロトコル層では、標準的なOAuthおよびOpenID Connect仕様に従い、OpenIDスコープ、PKCE(認可コード交換のための証明キー)、nonce検証、およびJWKS(JSON Web Key Sets)を使用して暗号署名を検証します。外部アプリケーションは、ユーザー名、メールアドレス、プロフィール画像といった中核となるプロファイルメタデータのみを受け取ります。
重要なのは、IDトランザクションが厳格なアーキテクチャ境界を維持している点です。アカウントログインを承認しても、サードパーティプラットフォームに対して、ユーザーの会話履歴、プライベートなメモリ、ワークスペースファイル、またはアカウントの課金詳細へのアクセス権は付与されません。ホストアプリはOpenAI発行のIDトークンを検証してユーザーを特定し、個別のアクセストークンとスコープによって承認された機能のみが制御されます。
「BYOS(Bring-Your-Own-Subscription)」の実行フロー
ID認証以外に、「ChatGPTでサインイン」では、対象となるAI利用のための別個のオプション権限を付与できます。PlusおよびProユーザーは、APIキーを共有することなく、自身のプランに含まれるChatGPT WorkおよびCodexの利用枠をサポート対象アプリで使用できるように許可できます。この権限はIDサインインとは異なり、一部の対象ツールでのみ利用可能です。
以下の図は、基本的なID連携とサブスクリプションによるモデル呼び出しの構造的な分離を示しています。
[標準的なIDサインインフロー]
  ユーザー ──> 「ChatGPTでサインイン」を選択 ──> OpenAI認証サーバー ──> 基本プロファイル(名前、メール) ──> アプリセッション作成

[サブスクリプション連動型のプラン共有フロー]
  アプリセッション ──> モデル利用をリクエスト ──> ユーザーがプラン割り当てを承認 ──> ChatGPT利用枠(Work/Codex)を消費
ユーザーは、ChatGPTの設定でアプリごとの週次利用制限を設定できます。制限に達すると、ユーザーが個別にクレジット使用を許可していない限り、プランによる利用は停止されます。クレジット使用や自動購入が有効な場合、OpenAIプラン利用ポータルに記載されている通り、通知なしに追加料金が発生する可能性があります。
構築か購入か:サーバーサイドIDとディファードアトリビューションの管理
集中型AIプラットフォームがIDおよび計算リソース共有機能を提供する中、ソフトウェアチームはWebとモバイル環境全体でのユーザーライフサイクル管理を再評価する必要があります。IDアーキテクチャを評価する際は、従来のソーシャル認証プロバイダーと新たなAI中心のログインメカニズムの間でバランスを取る必要があります。
アーキテクチャの評価:統合のトレードオフ
複数のシングルサインオン(SSO)オプションをサポートするには、堅牢なバックエンドトークン交換パイプラインの維持が求められます。開発チームは、独自の認証抽象化レイヤーを構築するか、標準化されたID管理フレームワークを導入する必要があります。
以下の比較表は、各種IDおよび計算リソース割り当て戦略に関連するアーキテクチャ上のトレードオフを示しています。
| 戦略 | ID検証 | 計算リソース割り当て | 実装コスト | 推奨用途 |
|---|---|---|---|---|
| 従来のソーシャルSSO (Google, Apple) | サポート対象 | なし (純粋なID) | 低~中 | 標準的なデータベースモデルを持つ一般的なコンシューマーアプリ |
| 自社開発OAuth & トークンストア | 独自 | 可変 (独自課金) | 高 | 独自のコンプライアンス管理が必要なエンタープライズプラットフォーム |
| ChatGPT IDサインイン | サポート対象 | オプション (対象ツールのみ) | 中 | アカウント設定を簡略化したいパートナープラットフォームおよびツール |
| ChatGPTプラン利用 | ChatGPTアカウント連携 | Work/Codex利用権が含まれる | 中 (パートナープログラム) | 開発ツール、コーディングエージェント、対象AIアプリ |
これらのアーキテクチャの転換に対応するためには、チームは認証状態と獲得(アクイジション)状態を区別する必要があります。認証の統合とモバイルインストールのアトリビューションは異なるエンジニアリング領域ですが、どちらも断片化されたデジタル環境全体でユーザーの一貫性を維持するという課題に対応しています。サードパーティのSSOはアカウント作成を簡素化しますが、インストール前の境界を超えてキャンペーンの参照パラメータを追跡・保持するものではありません。
獲得における回復性の問題については、マーケティングキャンペーンや参照パラメータがIDプロバイダーから独立して保存されているかどうかを評価できます。これはサインインの仕組み自体とは別の運用範囲です。ディファードディープリンクは、アプリストアの遷移中に初期キャンペーンのコンテキストを保持しますが、ユーザーの認証情報は行いません。OpoInstallは、Webからアプリへのインストールにおけるディファードディープリンクおよびパラメータ復元ワークフローをドキュメント化しています。対象となるキャンペーンや参照パラメータをIDプロバイダーから独立させておくことで、どの認証オプションをユーザーが選んだかにかかわらず、インストール前後の獲得コンテキストを維持することが可能になります。

統合チェックリスト:AIサインインに向けたモバイルおよびWebワークフローの準備
アプリケーションのセキュリティとデータの一貫性を維持しながら新しいSSOオプションを統合するために、エンジニアリングチームは構造化された実装ワークフローを確立する必要があります。
開発者向け実装チェックリスト
- ドキュメント化されたOAuth/OIDCフローに従う:状態検証、nonce検証、PKCE、トークン検証、付与されたスコープなど、統合タイプに応じた標準的な認証フローを実装すること。
- 粒度の細かい権限スコープを実装する:不必要なユーザー離脱を防ぐため、基本的なIDサインインと計算リソース利用のリクエストは厳格に分離すること。
- レート制限とトークン期限切れへの対応:外部の計算プランが週次上限に達した場合の防御的なUI通知を設計し、ユーザーが代替の支払いオプションへ切り替えられるようにすること。
- 接続およびセッションの明示的な取り消し機能:完全なセッション制御を保証するため、アプリ独自のローカルセッションの終了と、ChatGPT認可接続の切断を区別すること。
製品およびグローバル戦略のチェックリスト
- オンボーディングのコンバージョンファネルを監査する:従来のGoogleやApple認証フローと並行して、AIベースのサインインオプションの配置とコンバージョン指標をテストすること。
- ログインフローからアトリビューションパラメータを分離する:どのIDプロバイダーを選択したかにかかわらず、キャンペーンパラメータ、参照コード、ディープリンクトークンが登録を通じて保持されることを確認すること。
- エンタープライズアクセスポリシーを確認する:組織のテナント設定で、ビジネスアカウント全体で外部認証オプションを展開する前に管理者の承認が必要かどうかを検証すること。
よくある質問 (FAQ)
ChatGPTでサインインすると、サードパーティのアプリに会話履歴へのアクセス権が与えられますか?
アプリがChatGPTプランの週次利用制限に達した場合はどうなりますか?
有料のChatGPTサブスクリプションに加入していないユーザーでも、「ChatGPTでサインイン」を利用できますか?
エンジニアリングチームへの重要なポイント
「ChatGPTでサインイン」の開始は、デジタル配信における広範な変革を意味しています。ここではID連携とオプションの計算リソース提供が並行して機能します。サブスクライバーが既存のAIプランをサードパーティ製ソフトウェアに持ち込めるようにすることで、プラットフォームはオンボーディング時の摩擦を軽減し、初期段階の顧客導入を簡素化できます。
エンジニアリングおよび成長担当組織は、ID検証と、その裏側にあるテレメトリやマーケティングアトリビューションを分離した、モジュール型のオンボーディングアーキテクチャを設計すべきです。データレイヤーを分離しておくことで、開発チームは新たな認証標準を取り入れつつ、クロスプラットフォームの追跡、ユーザー体験、そして顧客関係を運用面で分離したまま維持することが可能になります。
リファレンス
-
OpenAI ヘルプセンター — ChatGPTでサインイン — IDサインインの利用可能性、権限スコープ、エンタープライズ設定オプションを詳述した公式ガイド。
-
OpenAI ヘルプセンター — 他のアプリやサイトでChatGPTプランを使用する — プラン利用の委任、アプリごとの週次制限、クレジット超過制御に関する公式ドキュメント。
-
OpenAI Developers — ChatGPTでサインイン クイックスタート — IDサインイン、オプションのChatGPTプラン利用、OpenIDスコープ、PKCE、トークンフローをカバーした公式技術ガイド。
-
OpenAI Developers — 登録およびサインインドキュメント — 認可コード交換、IDトークン検証、JWKS、nonce検証、付与済みスコープ、プラン利用承認に関する技術ドキュメント。
-
OpoInstall プラットフォームドキュメント — ディファードディープリンク、サーバーサイドパラメータ復元、分離型インストールジャーニーに関する技術リファレンス。
Share this article